#Sicurezza Cloud
Articles tagged with "Sicurezza Cloud"
31 articles
Una guida basata su scenari per realizzare una governance degli accessi ai dati personali identificabili (PII) idonea all’audit in ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 e COBIT 2019, utilizzando politiche, registri, tabelle di mappatura e flussi di riesame operativi di Clarysec.
Guida pratica per trasformare l’architettura zero trust di NIST SP 800-207 in evidenze pronte per l’audit per ISO/IEC 27001:2022, NIS2, DORA, GDPR e riesami di sicurezza dei clienti.
Guida unificata 2026 per trasformare le DPIA in evidenze di governance idonee all’audit, integrando accountability GDPR, ISO/IEC 27001:2022, misure di cibersicurezza NIS2, modifiche ICT DORA e rischio dei fornitori.
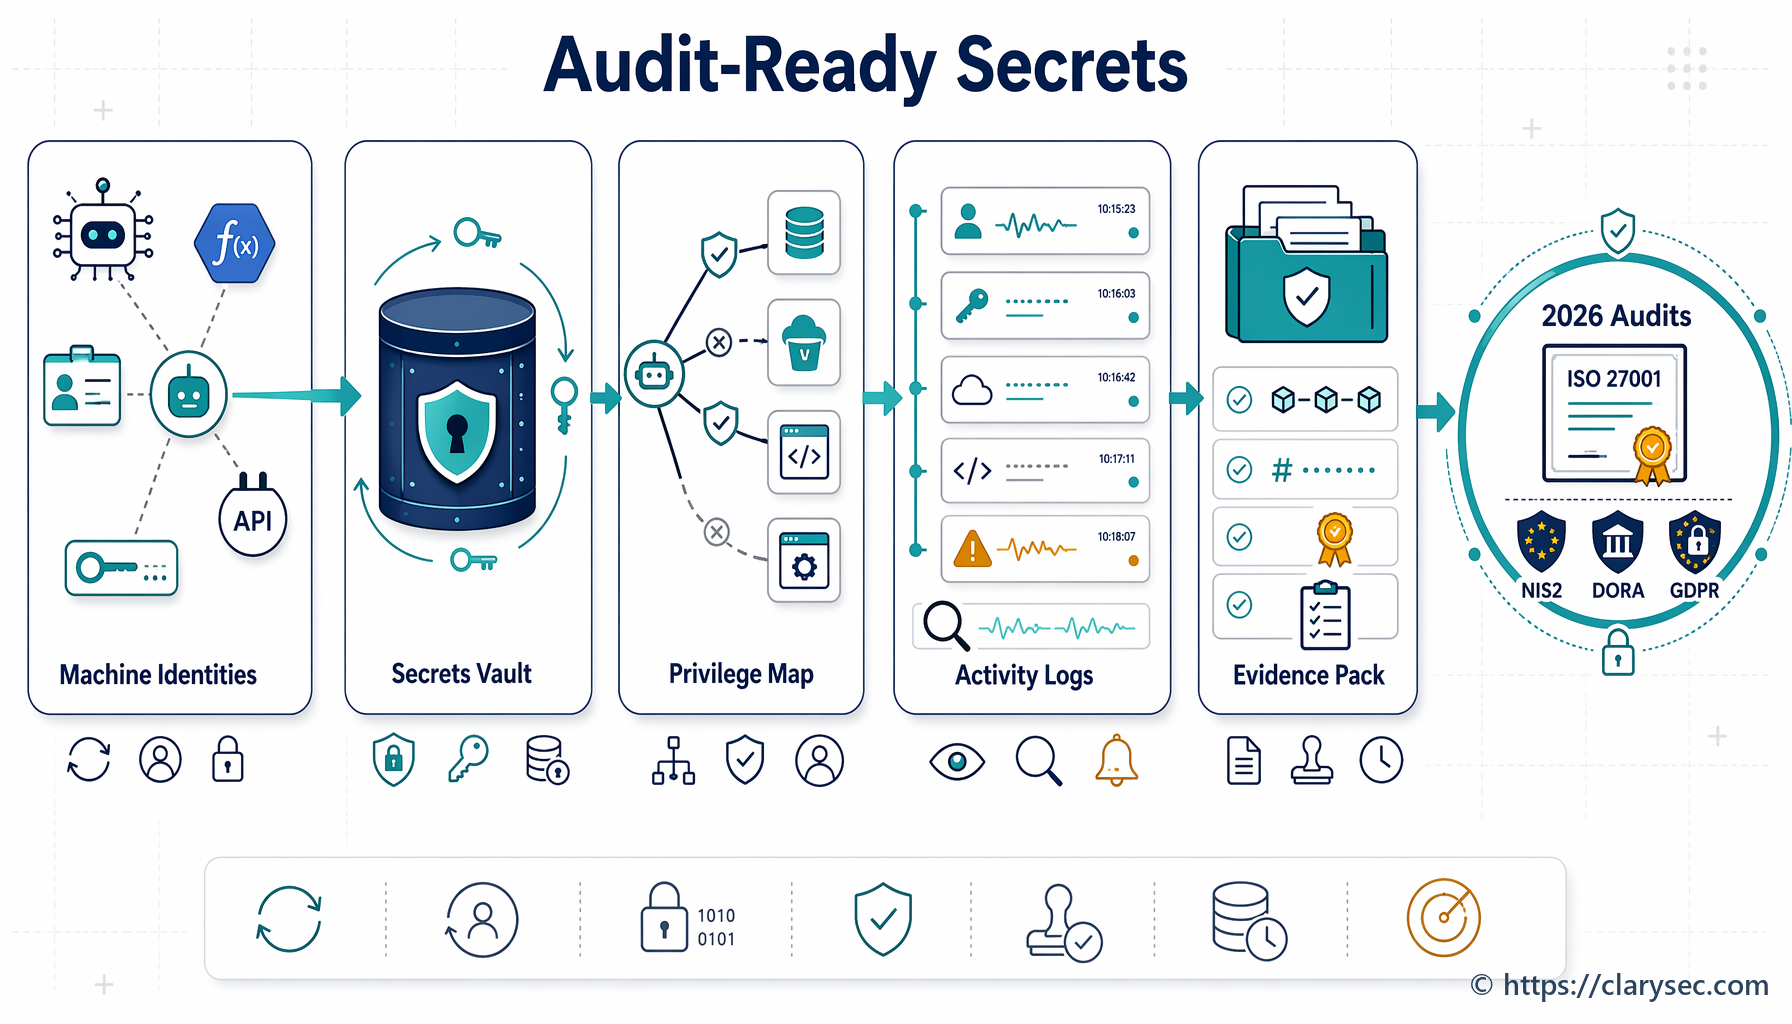
Una guida pratica e pronta per l’audit per governare identità non umane, chiavi API, account di servizio, segreti CI/CD, certificati e credenziali dei fornitori utilizzando evidenze ISO/IEC 27001:2022 a supporto di NIS2, DORA e GDPR.
Una guida pratica per CISO alla governance di regioni cloud, backup, log, accessi di supporto e sub-responsabili tramite ISO/IEC 27001:2022, GDPR, NIS2 e DORA.
Una guida pratica per CISO sull’uso della classificazione dei dati e dell’etichettatura delle informazioni come livello di evidenza per ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 e gestione del rischio ICT DORA.
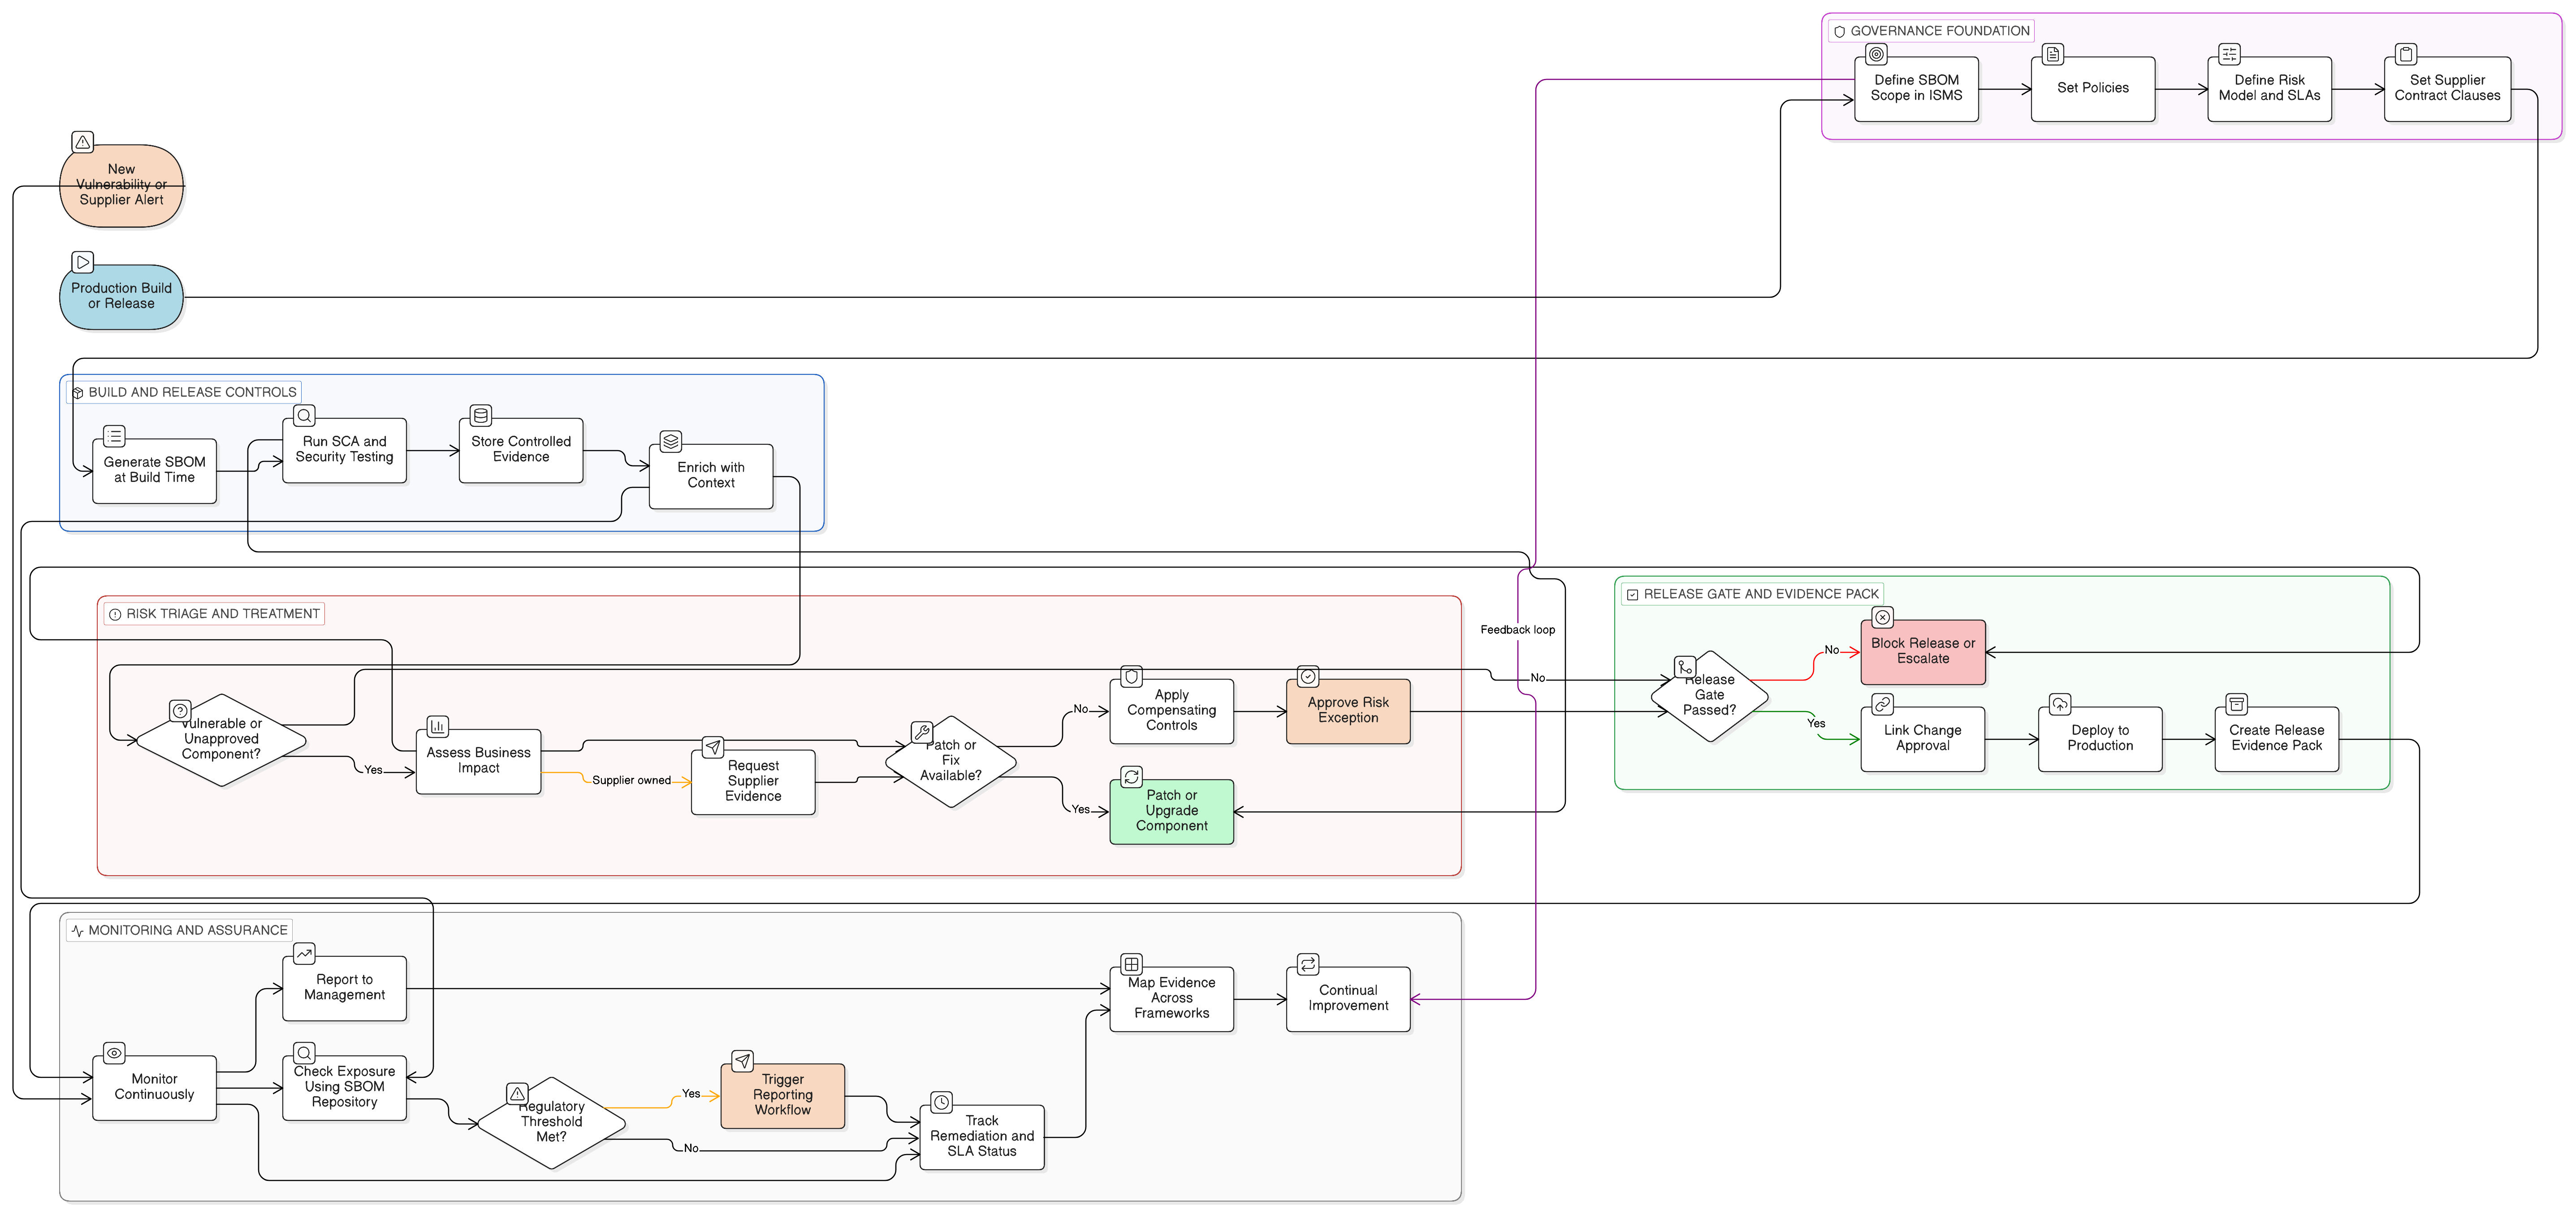
Gli SBOM sono ormai evidenze fondamentali per l’assurance della catena di fornitura software. Questa guida mostra come renderli operativi attraverso le politiche ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 e Clarysec.
Una guida pratica, basata su scenari, alla gestione sicura delle modifiche con ISO/IEC 27001:2022, le politiche Clarysec, Zenith Blueprint e Zenith Controls per supportare NIS2, DORA, GDPR, NIST CSF 2.0 e le evidenze di audit nel 2026.
Una guida pratica per costruire strategie di uscita ICT DORA per fornitori terzi, supportate contrattualmente, tecnicamente realizzabili, testate e pronte per l’audit.