#Sicurezza Cloud
Articles tagged with "Sicurezza Cloud"
31 articles
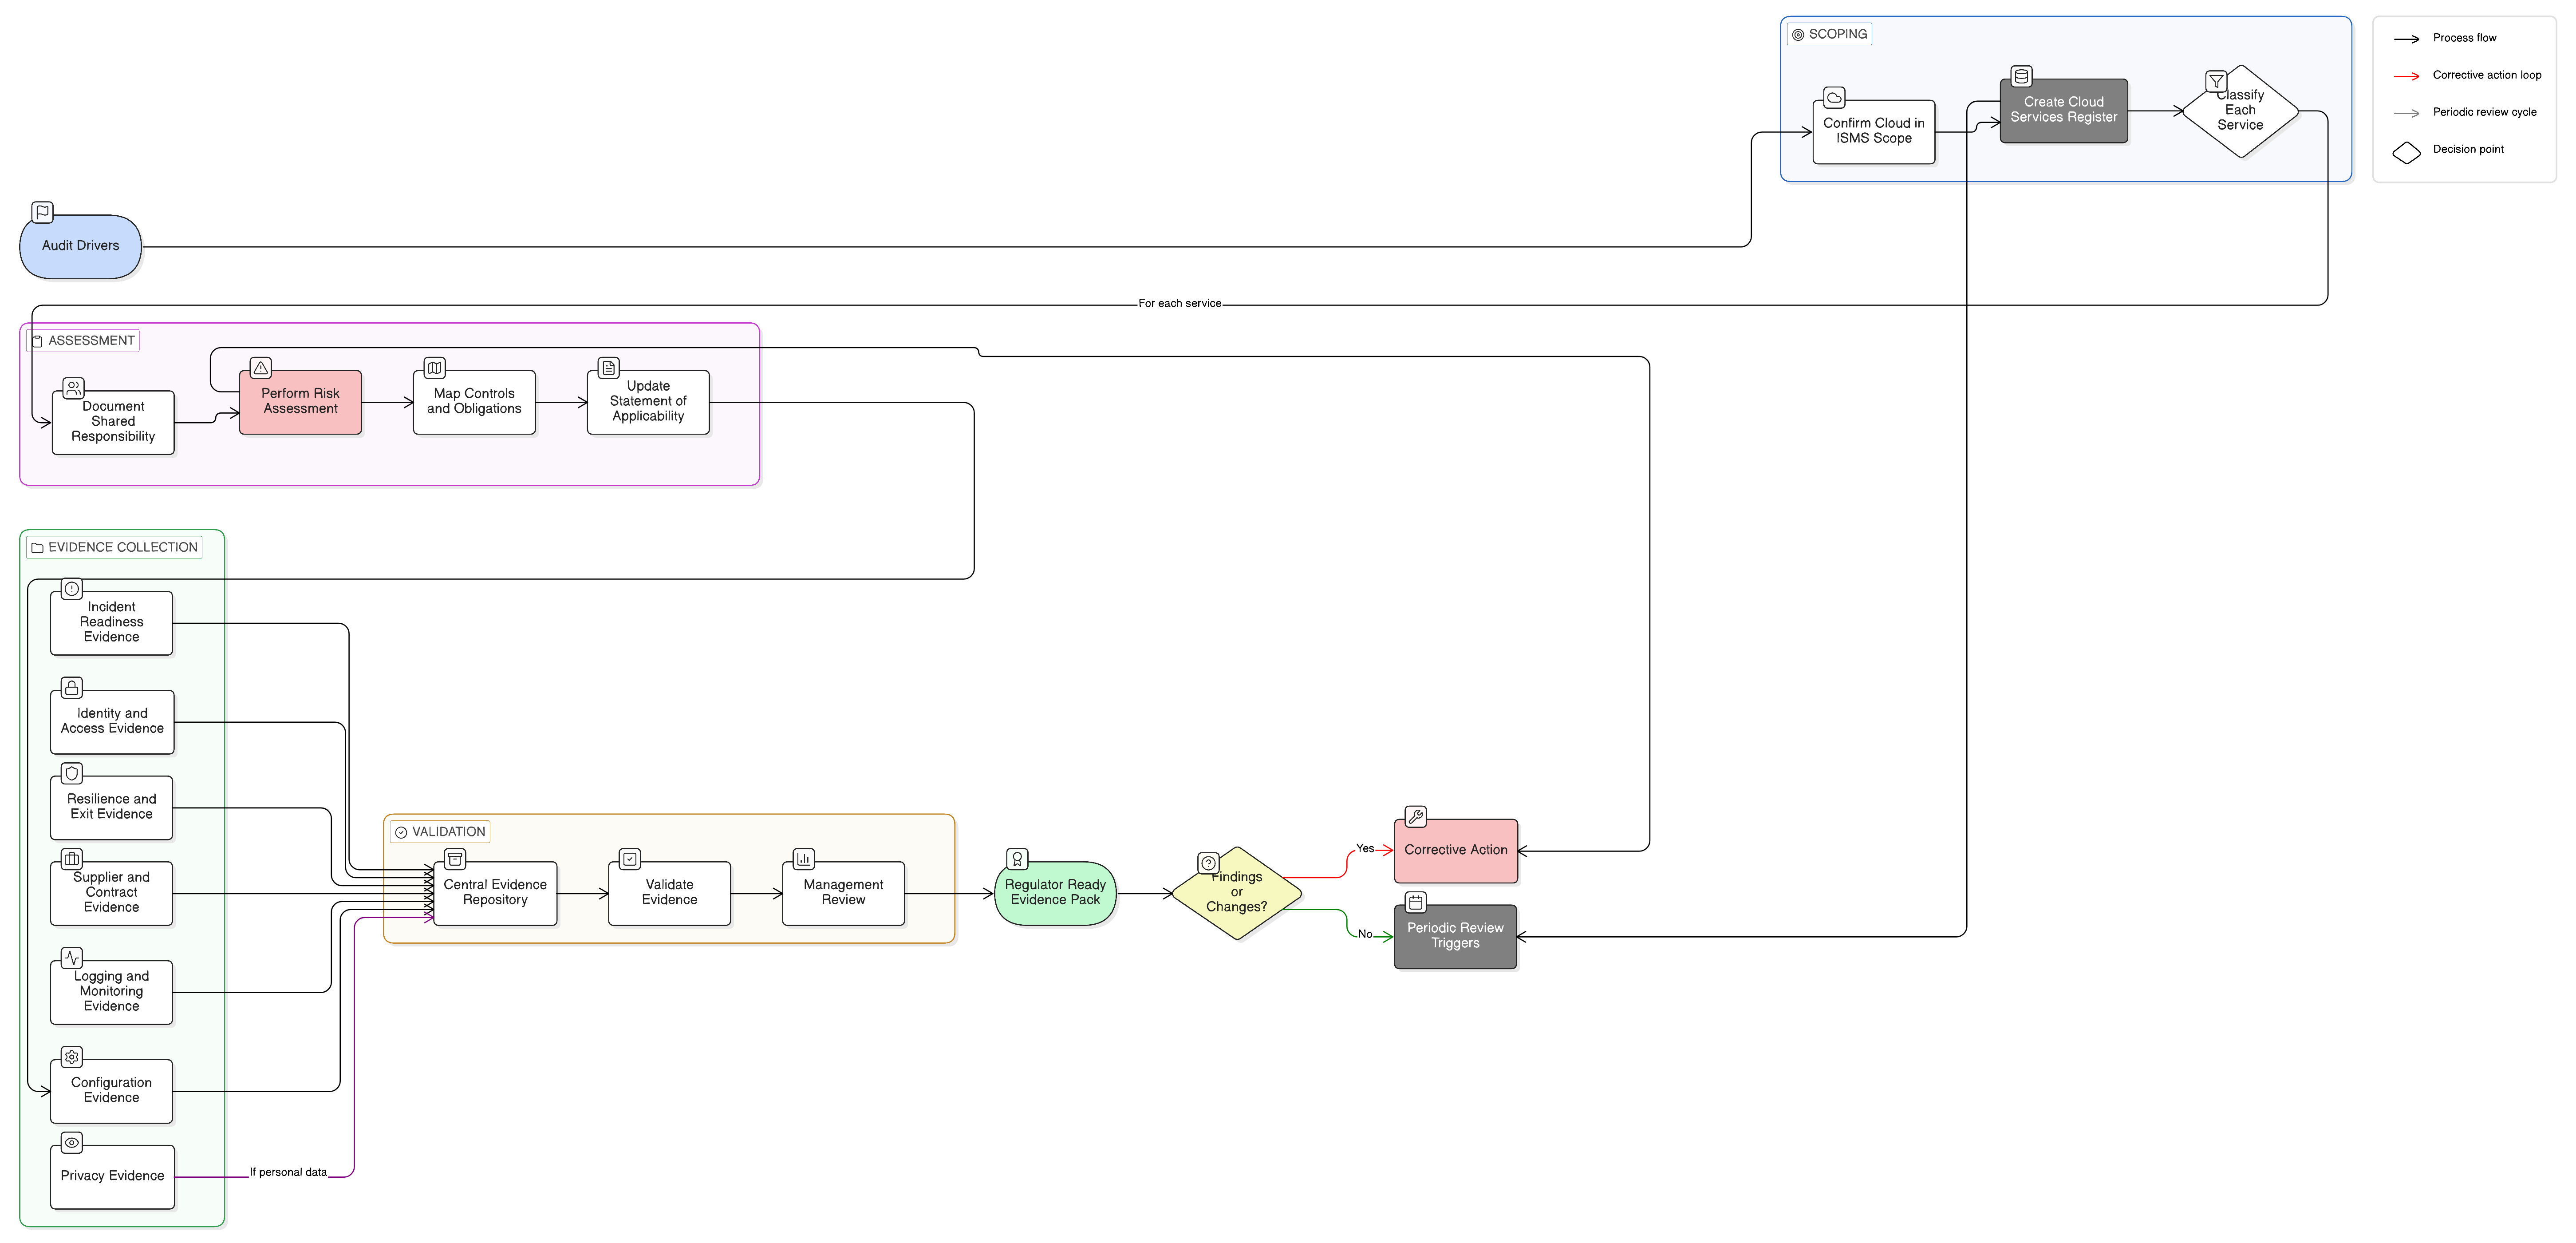
Le evidenze di audit cloud falliscono quando le organizzazioni non riescono a dimostrare responsabilità condivisa, configurazione SaaS, controlli IaaS, supervisione dei fornitori, logging, resilienza e preparazione alla gestione degli incidenti. Questa guida mostra come Clarysec struttura evidenze pronte per le autorità di vigilanza su ISO 27001:2022, NIS2, DORA e GDPR.
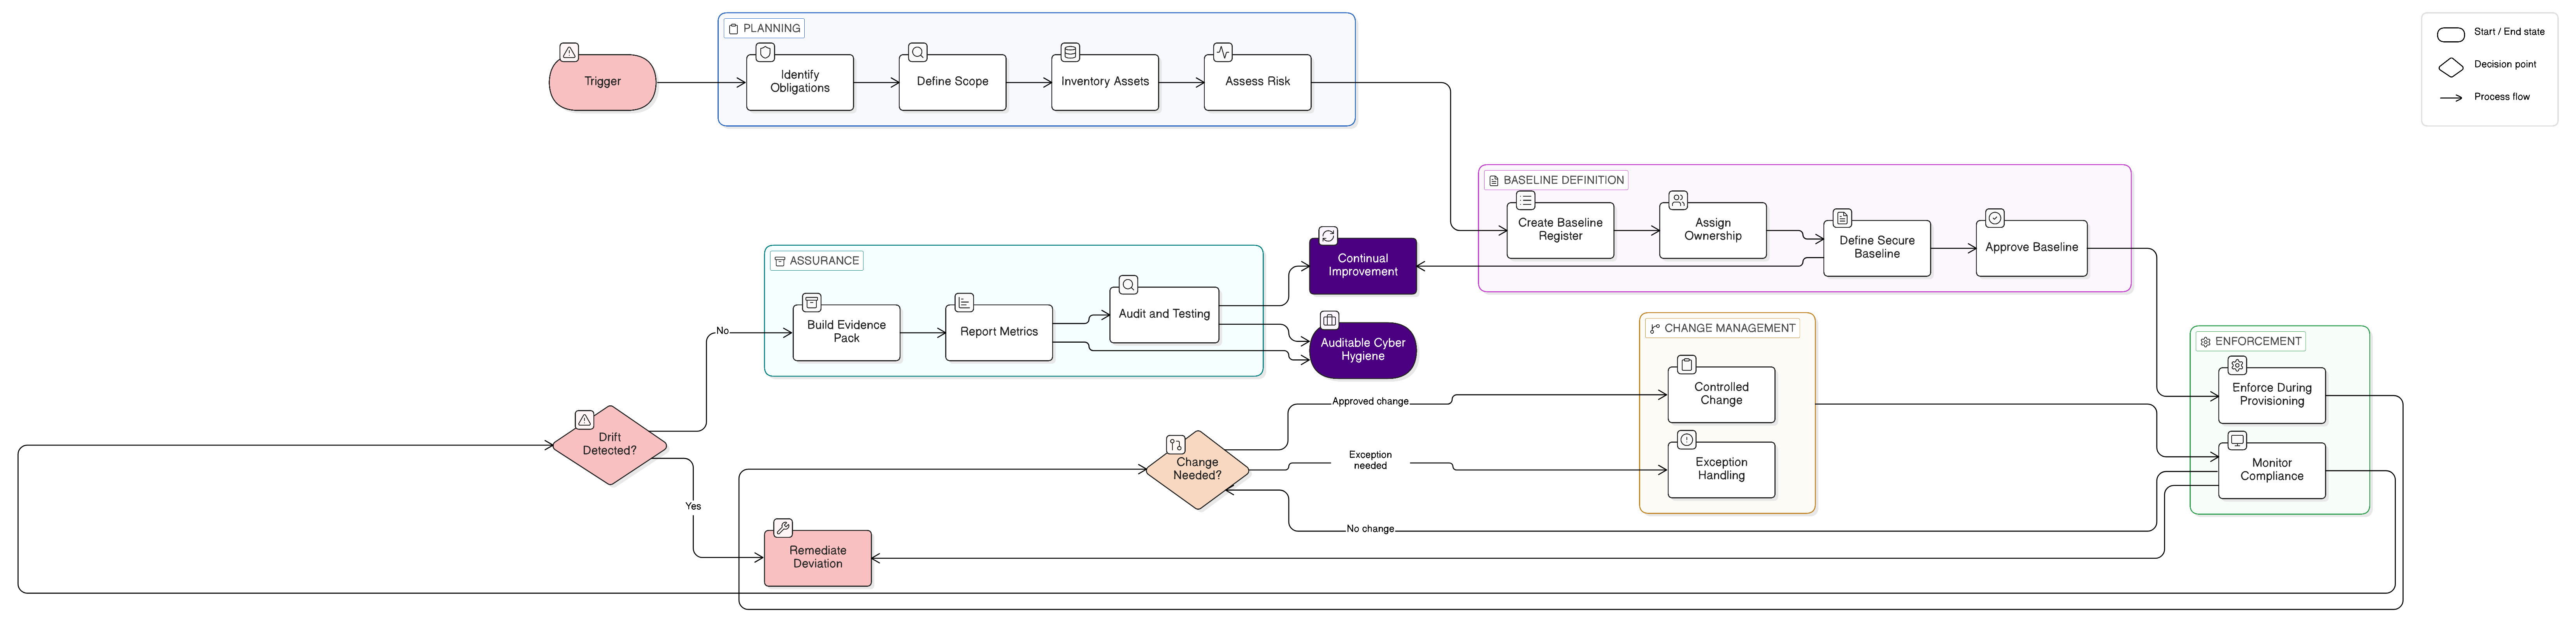
Le baseline di configurazione sicura sono ormai un elemento probatorio centrale per ISO/IEC 27001:2022, NIS2, DORA, GDPR e i riesami di sicurezza dei clienti. Questa guida di riferimento mostra come definire, applicare, monitorare e documentare le baseline sicure tramite le politiche Clarysec, Zenith Blueprint e Zenith Controls.
Una mappatura unificata dei controlli dal Regolamento di esecuzione NIS2 2024/2690 a ISO/IEC 27001:2022 per fornitori cloud, MSP, MSSP e data center. Include clausole delle politiche Clarysec, evidenze di audit, allineamento a DORA e GDPR e una roadmap pratica di attuazione.
La governance DNS e dei registrar di dominio è ormai un tema di resilienza a livello di consiglio di amministrazione. Questa guida mostra come trasformare DNSSEC, registry lock, accessi al registrar, modifiche di zona e monitoraggio in evidenze di conformità difendibili.
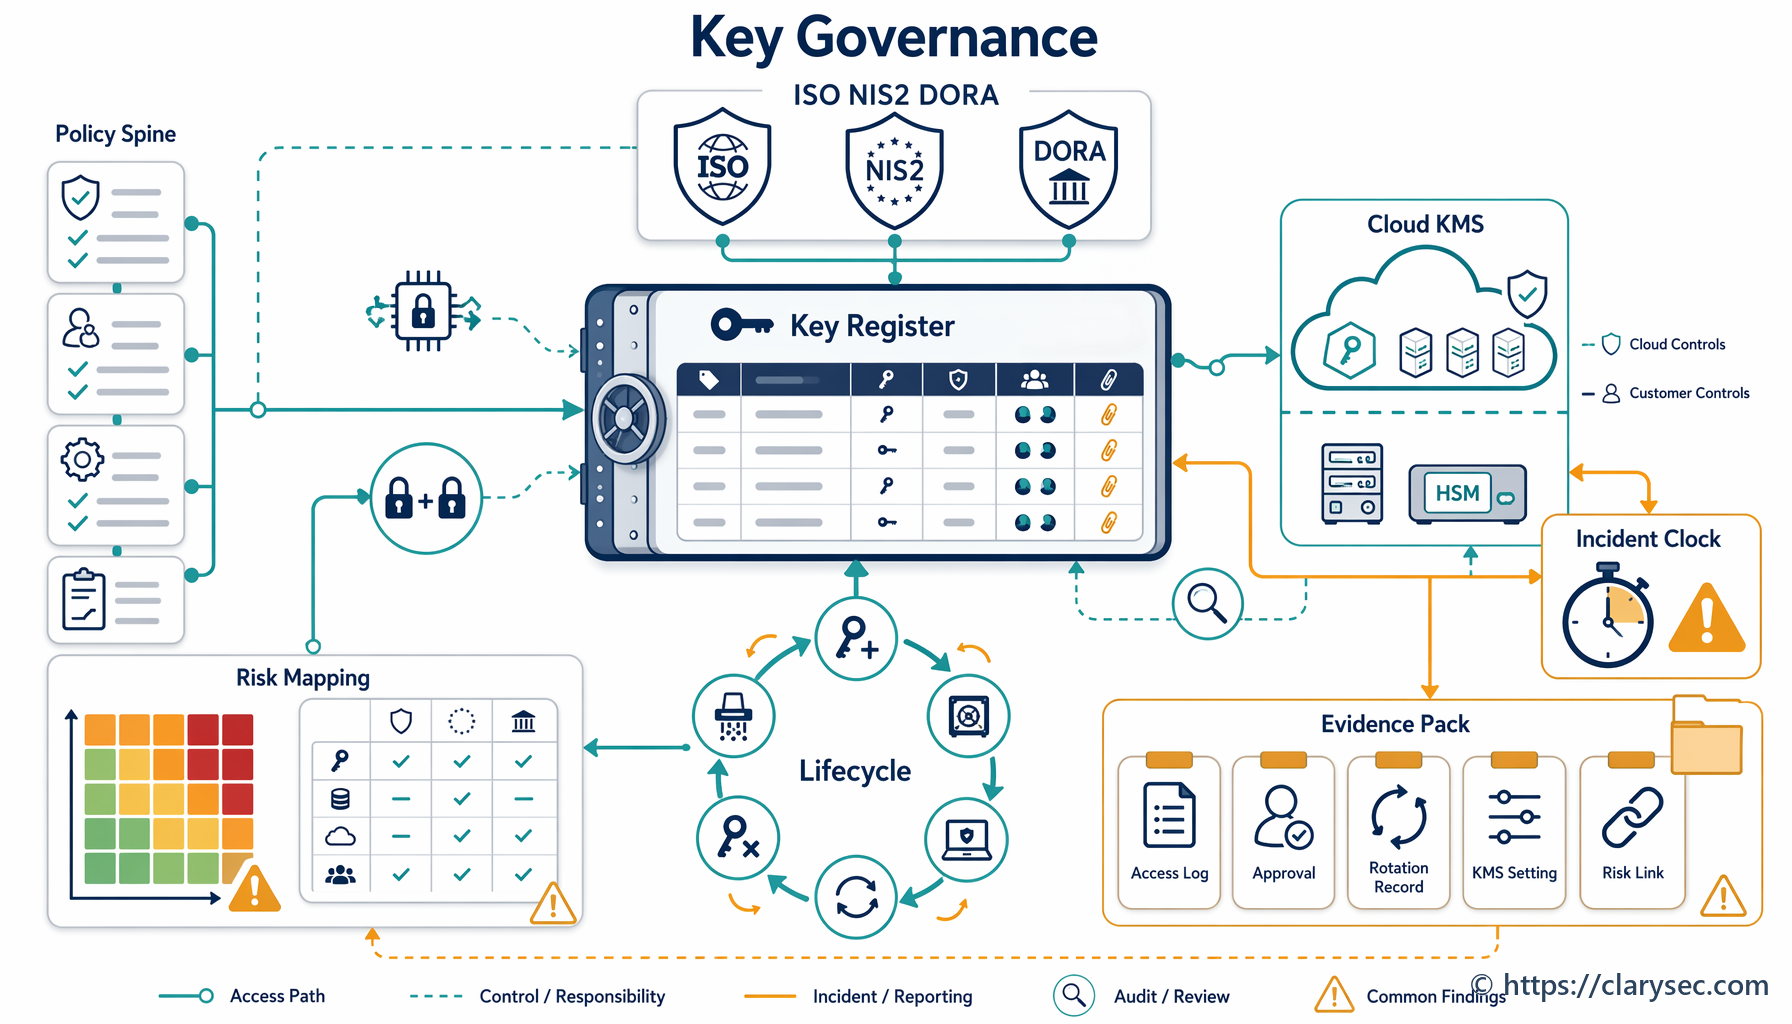
Una guida pratica alla governance delle chiavi crittografiche, dei KMS cloud, degli HSM, della rotazione, del ripristino e delle evidenze di audit in ISO/IEC 27001:2022, NIS2, DORA e GDPR Article 32.
La certificazione cloud EUCS può rafforzare l’affidabilità delle evidenze sui fornitori cloud nel 2026, ma deve essere mappata nel tuo SGSI ISO 27001, nel processo di gestione del rischio dei fornitori, nei contratti, nei playbook di risposta agli incidenti e nelle evidenze di accountability GDPR.
Una guida pratica per CISO, responsabili della conformità e consigli di amministrazione su come tradurre i rischi cyber qualitativi in esposizione finanziaria, evidenze ISO 27001, supervisione NIS2 e decisioni di resilienza ICT secondo DORA.
Una guida pratica per costruire evidenze pronte per gli audit relative alle valutazioni d’impatto sul trasferimento nei servizi cloud, SCC, sub-responsabili del trattamento, misure supplementari, ISO/IEC 27001:2022, NIS2 e DORA.
Una guida pratica per il CISO alla governance delle pipeline CI/CD come sistemi auditabili della catena di fornitura software, con provenienza delle build, runner configurati in modo sicuro, artefatti firmati, evidenze di rilascio e mappature delle politiche Clarysec.