GDPR
Explore articles in the GDPR category
138 articles
Praktinis vadovas, kaip sukurti ISO 27701:2025 privatumo informacijos valdymo sistemą, kuri generuoja audituojamus GDPR atskaitomybės įrodymus PII duomenų valdytojams, duomenų tvarkytojams, tiekėjams, rizikos sprendimams ir kelių atitikties režimų įsipareigojimams.
Kontrolės priemonių savęs vertinimas yra veiklos lygmuo tarp ISO/IEC 27001:2022 kontrolės priemonių ir auditui tinkamų įrodymų, reikalingų NIS2, DORA ir GDPR reikalavimams pagrįsti. Šiame vadove CISO, GRC vadovams ir kontrolės priemonių savininkams parodoma, kaip naudojant Clarysec politikas, Zenith Blueprint ir Zenith Controls testuoti projektavimo tinkamumą, veikimo veiksmingumą, įrodymų kokybę, imčių atranką, išvadas, CAPA ir vadovybei skirtas ataskaitas.
Praktinis, auditui tinkamas vadovas CISO, DAP ir atitikties vadovams, valdantiems PII pažeidimus pagal ISO/IEC 27701:2025, GDPR, NIS2 ir DORA.
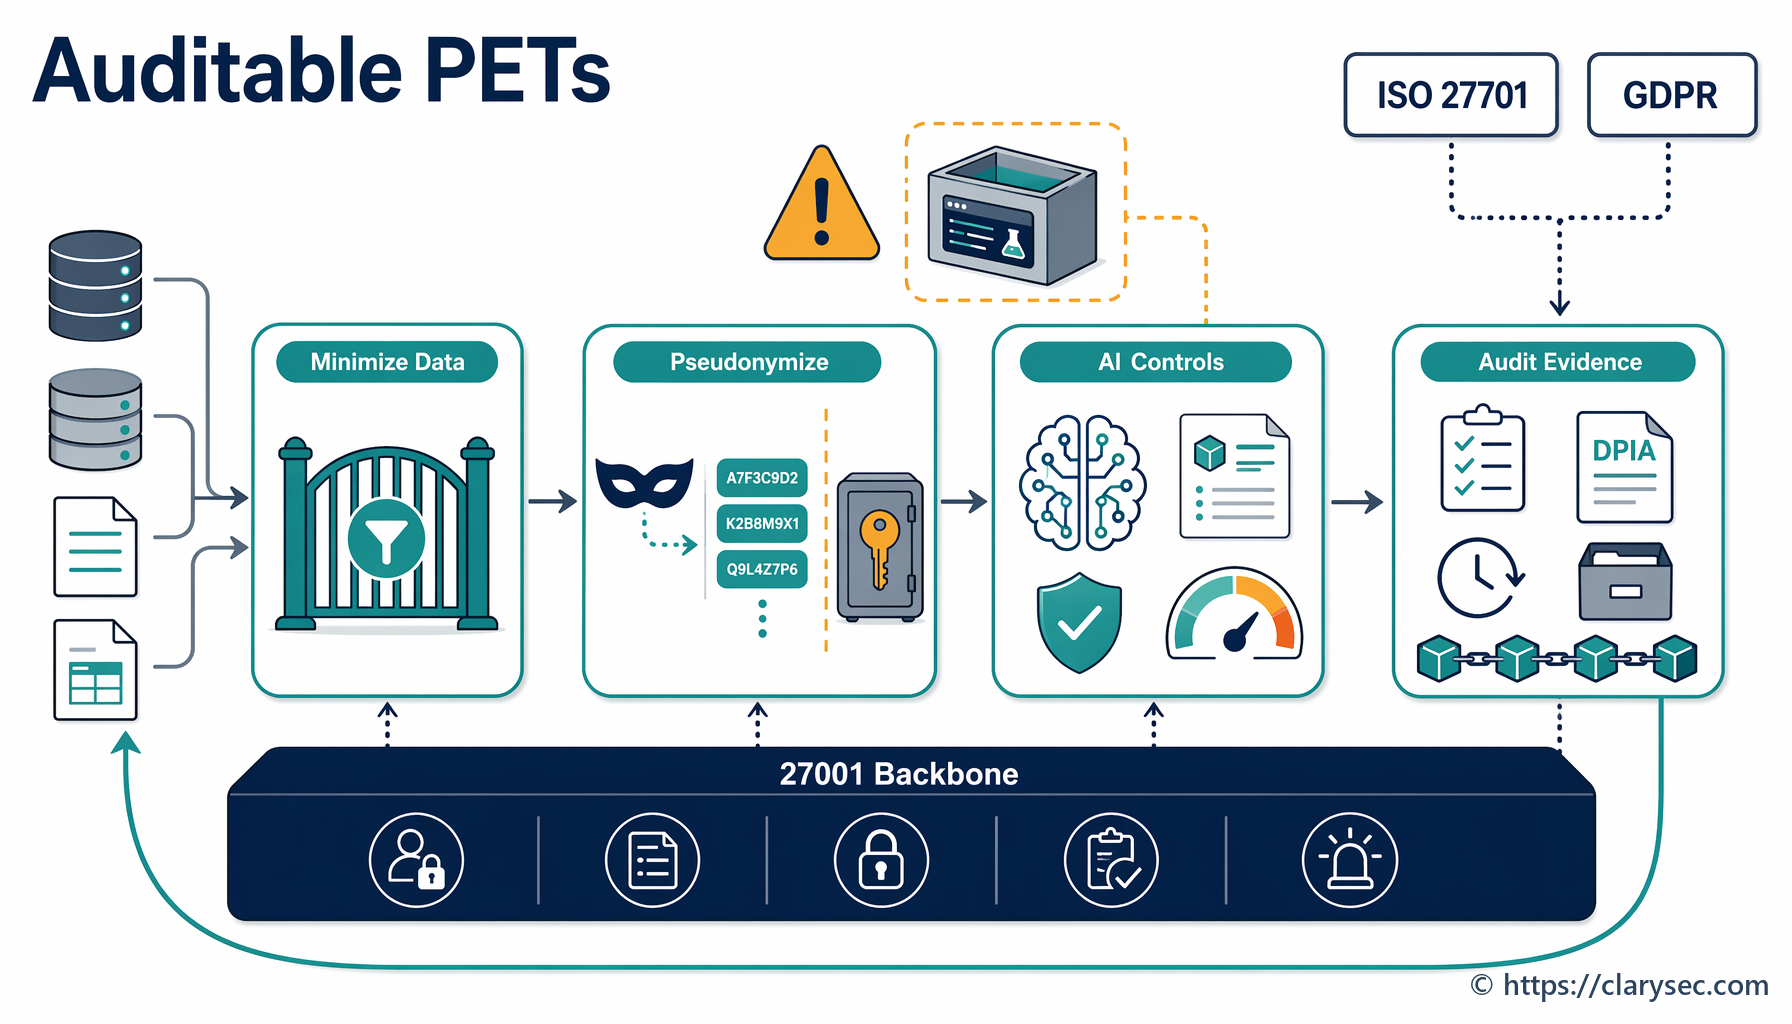
Praktinis PIMS veiksmų planas, kaip taikyti privatumą didinančias technologijas identifikuojamos AII atskleidimui mažinti, analitikai ir DI įgalinti bei kontrolės priemonėms susieti pagal ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 ir COBIT 19.
Praktinis vadovas, kaip parengti DAP perdavimo bylą, kuri privatumo vadovų kaitos metu apsaugo GDPR atskaitomybę, ISO/IEC 27701:2025 PIMS įrodymus, DPIA, RoPA, pažeidimų kontekstą, teisių įgyvendinimo žurnalus ir audito tęstinumą.
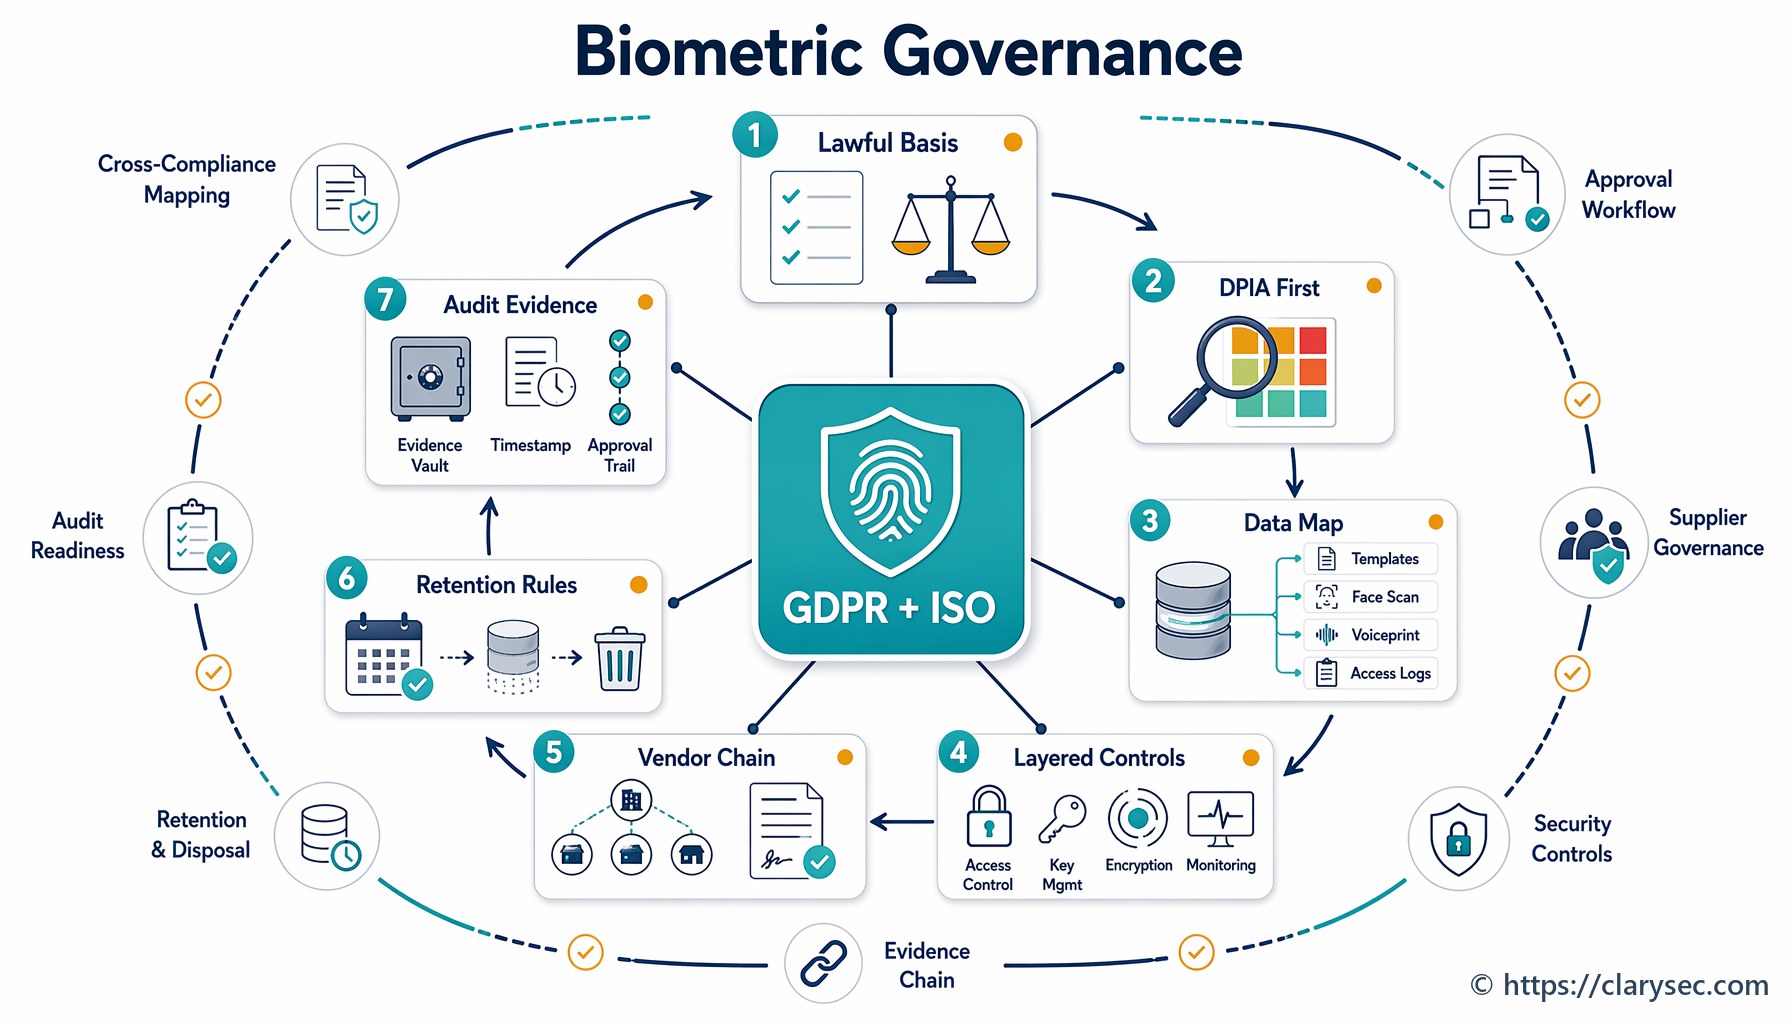
Praktinis CISO veiksmų planas, kaip valdyti biometrinį autentifikavimą, klientų įtraukimą, prieigą darbo vietoje ir sukčiavimo kontrolės priemones taikant GDPR atskaitomybę, ISO/IEC 27701:2025 PIMS įrodymus, ISO/IEC 27001:2022 kontrolės priemones ir Clarysec kelių atitikties sistemų susiejimą.
Tapatybės atakos dabar sukuria reguliacinę riziką pagal ISO 27001, NIS2, DORA ir GDPR. Šiame vadove parodoma, kaip sukurti vieningą ITDR programą naudojant Clarysec politikas, Zenith Blueprint ir Zenith Controls.
Praktinis vadovas, kaip pagrįsti pasirengimą ISO 27001 pakeitimui dėl klimato kaitos per ISVS kontekstą, suinteresuotąsias šalis, rizikos vertinimą, SoA pagrindimą, veiklos tęstinumą, tiekėjų užtikrinimą ir vadovybės peržiūros įrodymus.
Praktinis vadovas, kaip sukurti įrodymais pagrindžiamus vaidmenimis pagrįstus privatumo informuotumo mokymus ISO/IEC 27701:2025, GDPR atskaitomybei, NIS2, DORA, NIST ir COBIT.