NIST
Explore articles in the NIST category
131 articles
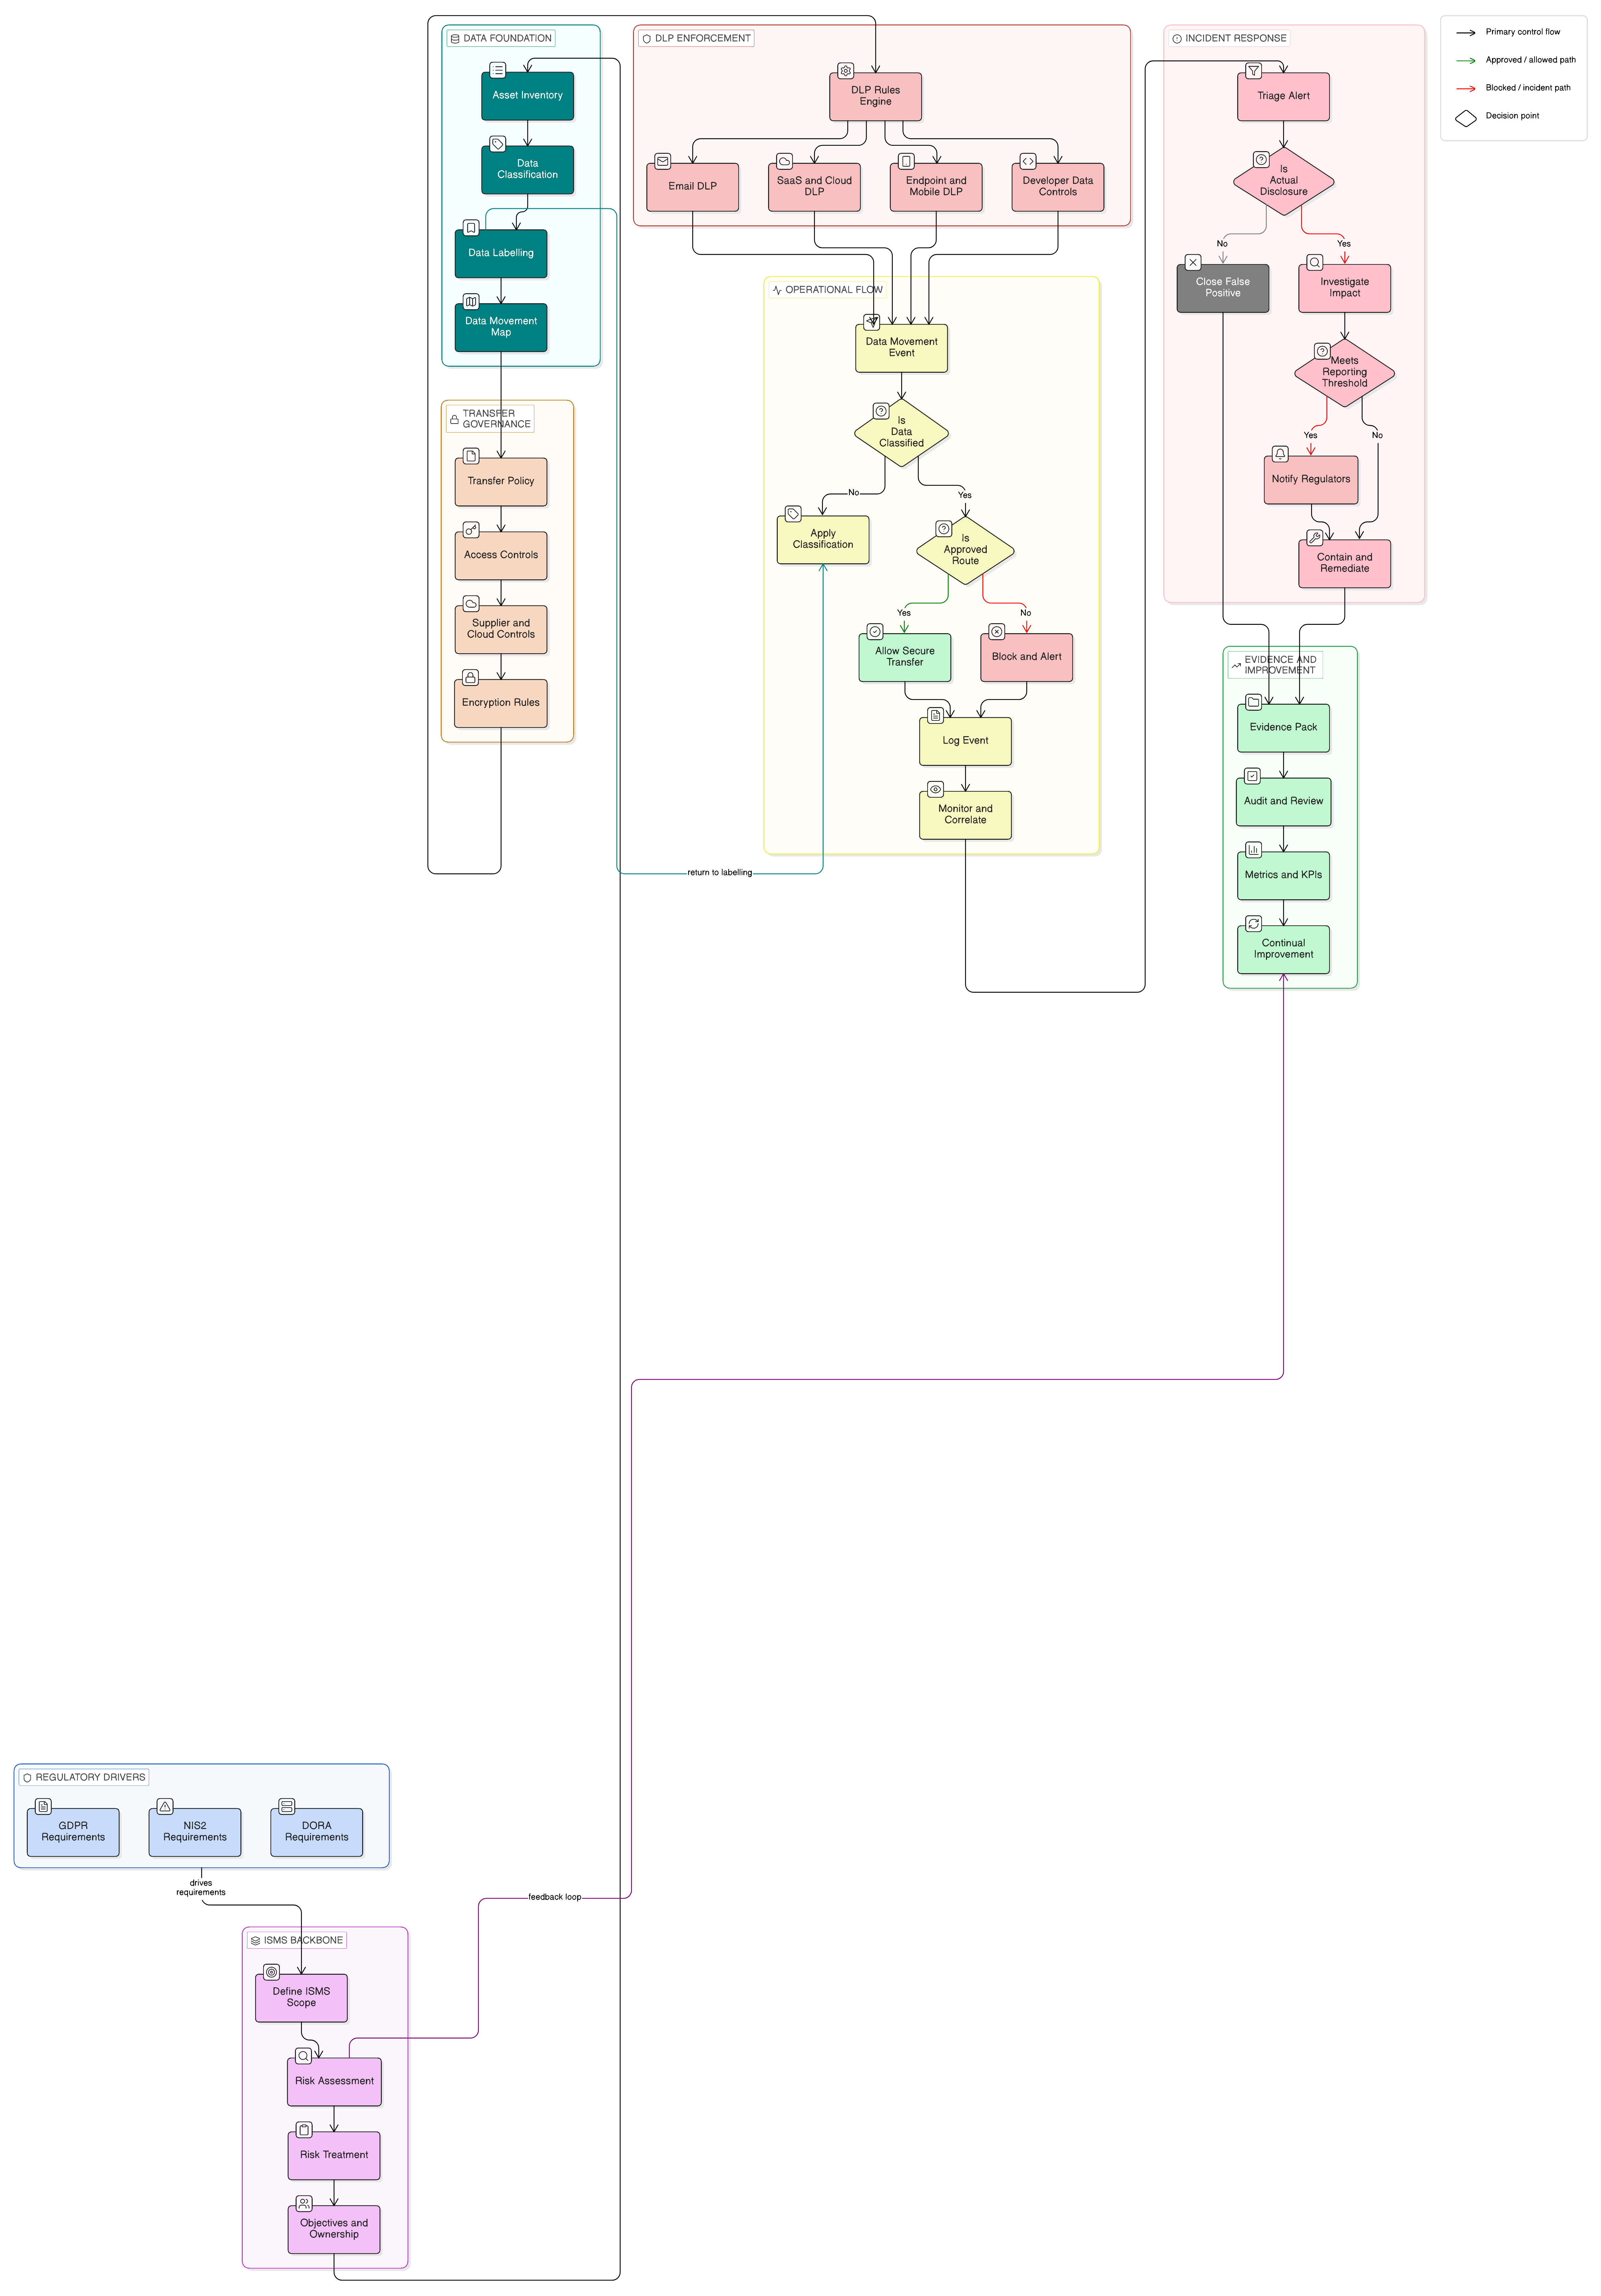
Duomenų praradimo prevencija nebėra atskiro įrankio konfigūracija. 2026 m. CISO reikia politika grindžiamos ir įrodymais pagrįstos DLP programos, kuri duomenų klasifikavimą, saugų perdavimą, žurnalų tvarkymą, reagavimą į incidentus, tiekėjų valdyseną ir ISO/IEC 27001:2022 kontrolės priemones susietų su GDPR Article 32, NIS2 ir DORA.
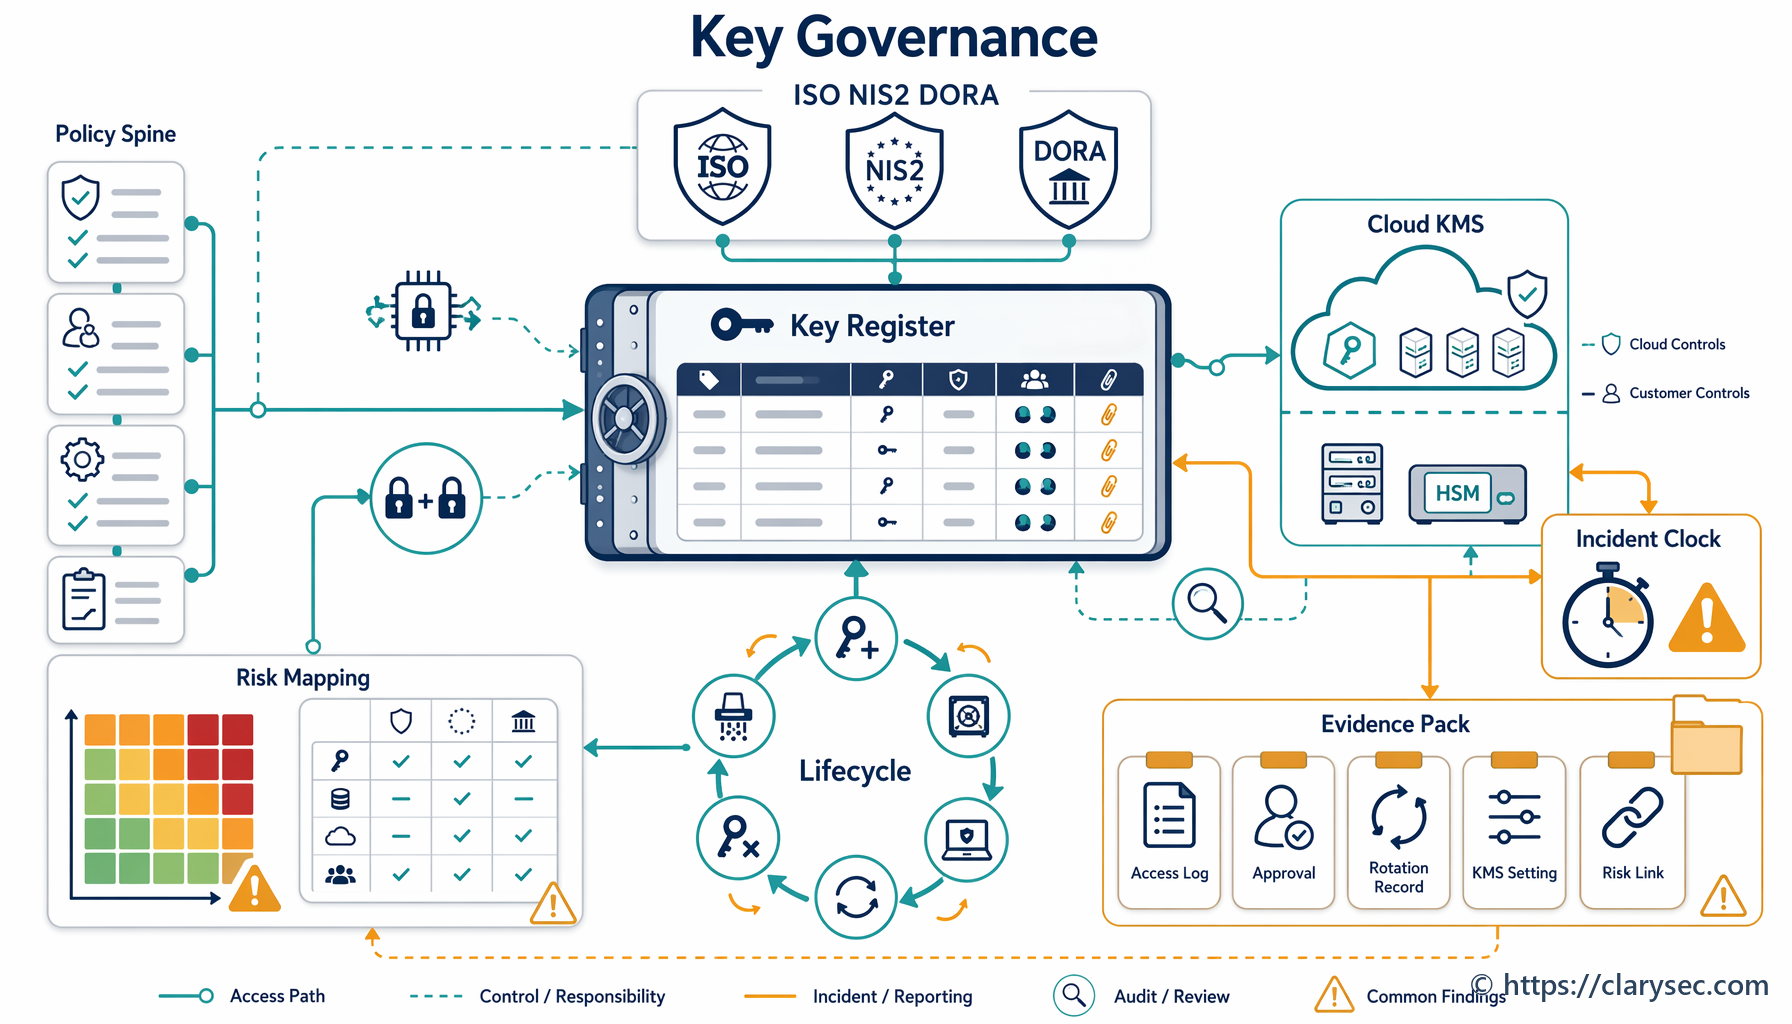
Praktinis vadovas, kaip valdyti kriptografinius raktus, debesijos KMS, HSM, periodinį raktų keitimą, atkūrimą ir audito įrodymus pagal ISO/IEC 27001:2022, NIS2, DORA ir GDPR Article 32.
EUCS debesijos sertifikavimas 2026 m. gali sustiprinti debesijos paslaugų teikėjų užtikrinimą, tačiau jis turi būti susietas su jūsų ISO 27001 ISVS, tiekėjų rizikos procesu, sutartimis, reagavimo į incidentus planais ir GDPR atskaitomybės įrodymais.
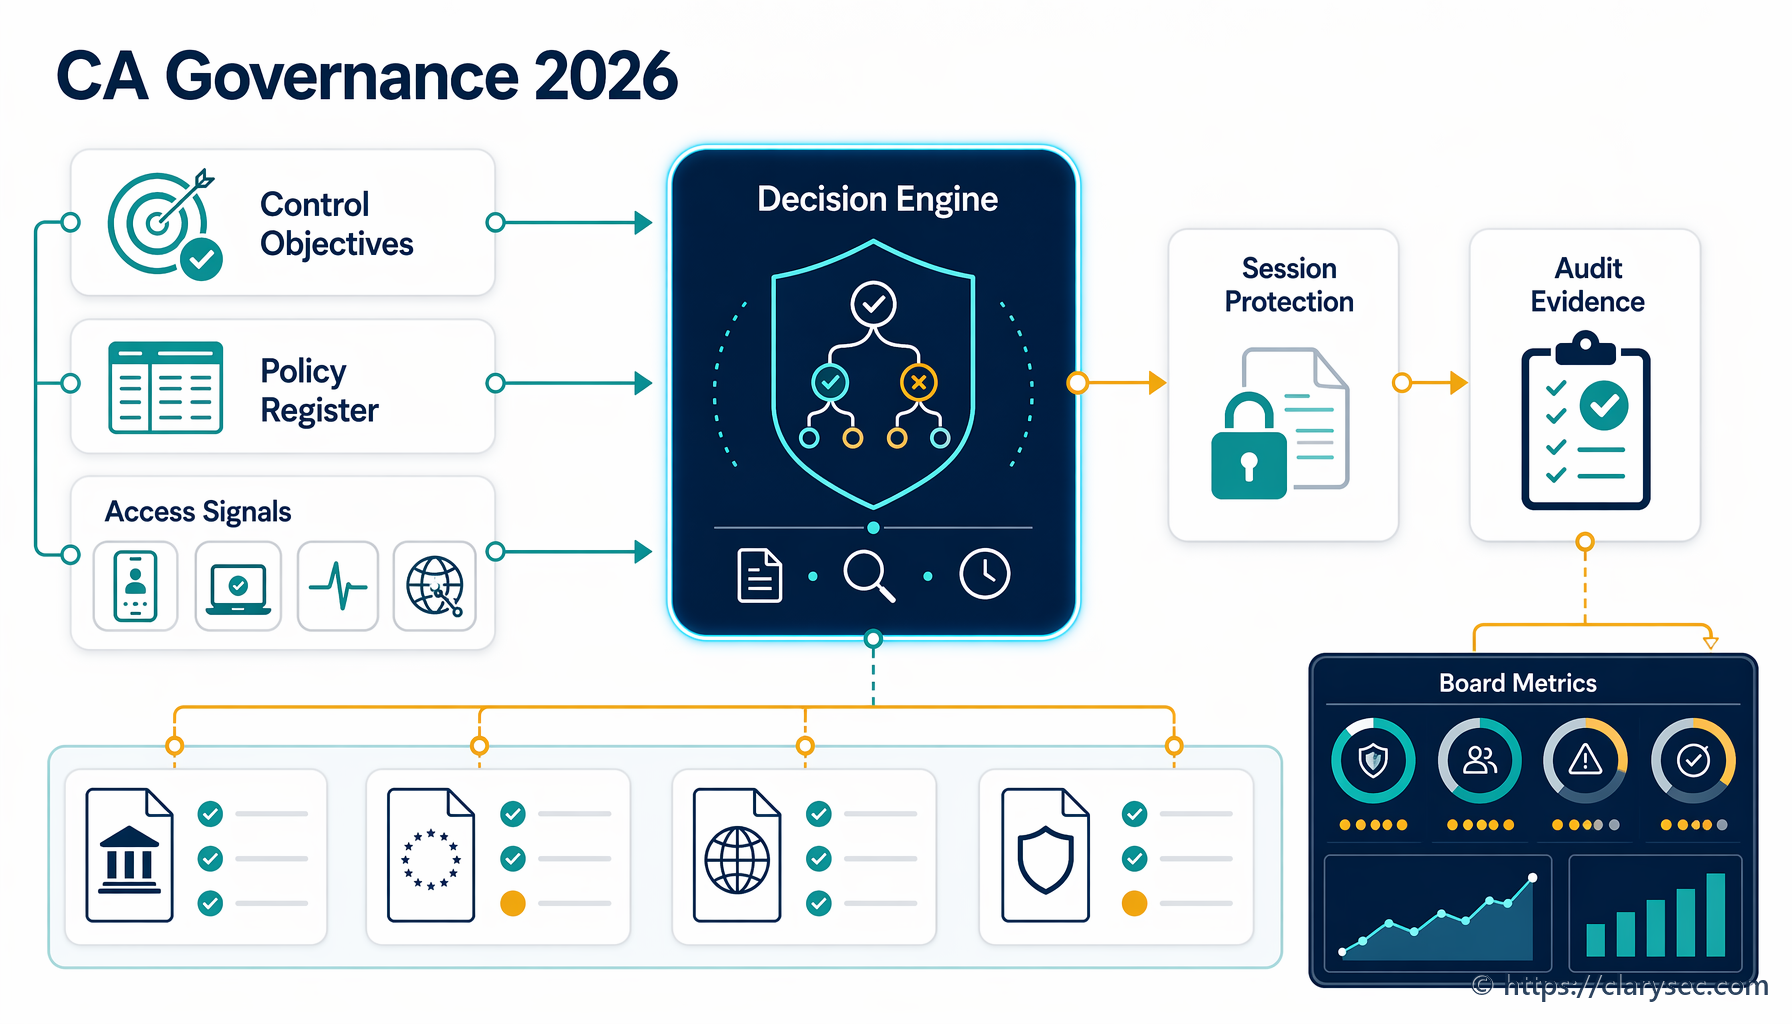
Praktinis vadovas, kaip valdyti Microsoft Entra Conditional Access kaip audituojamą kontrolės priemonių sistemą, susiejant įrodymus su ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST ir COBIT.
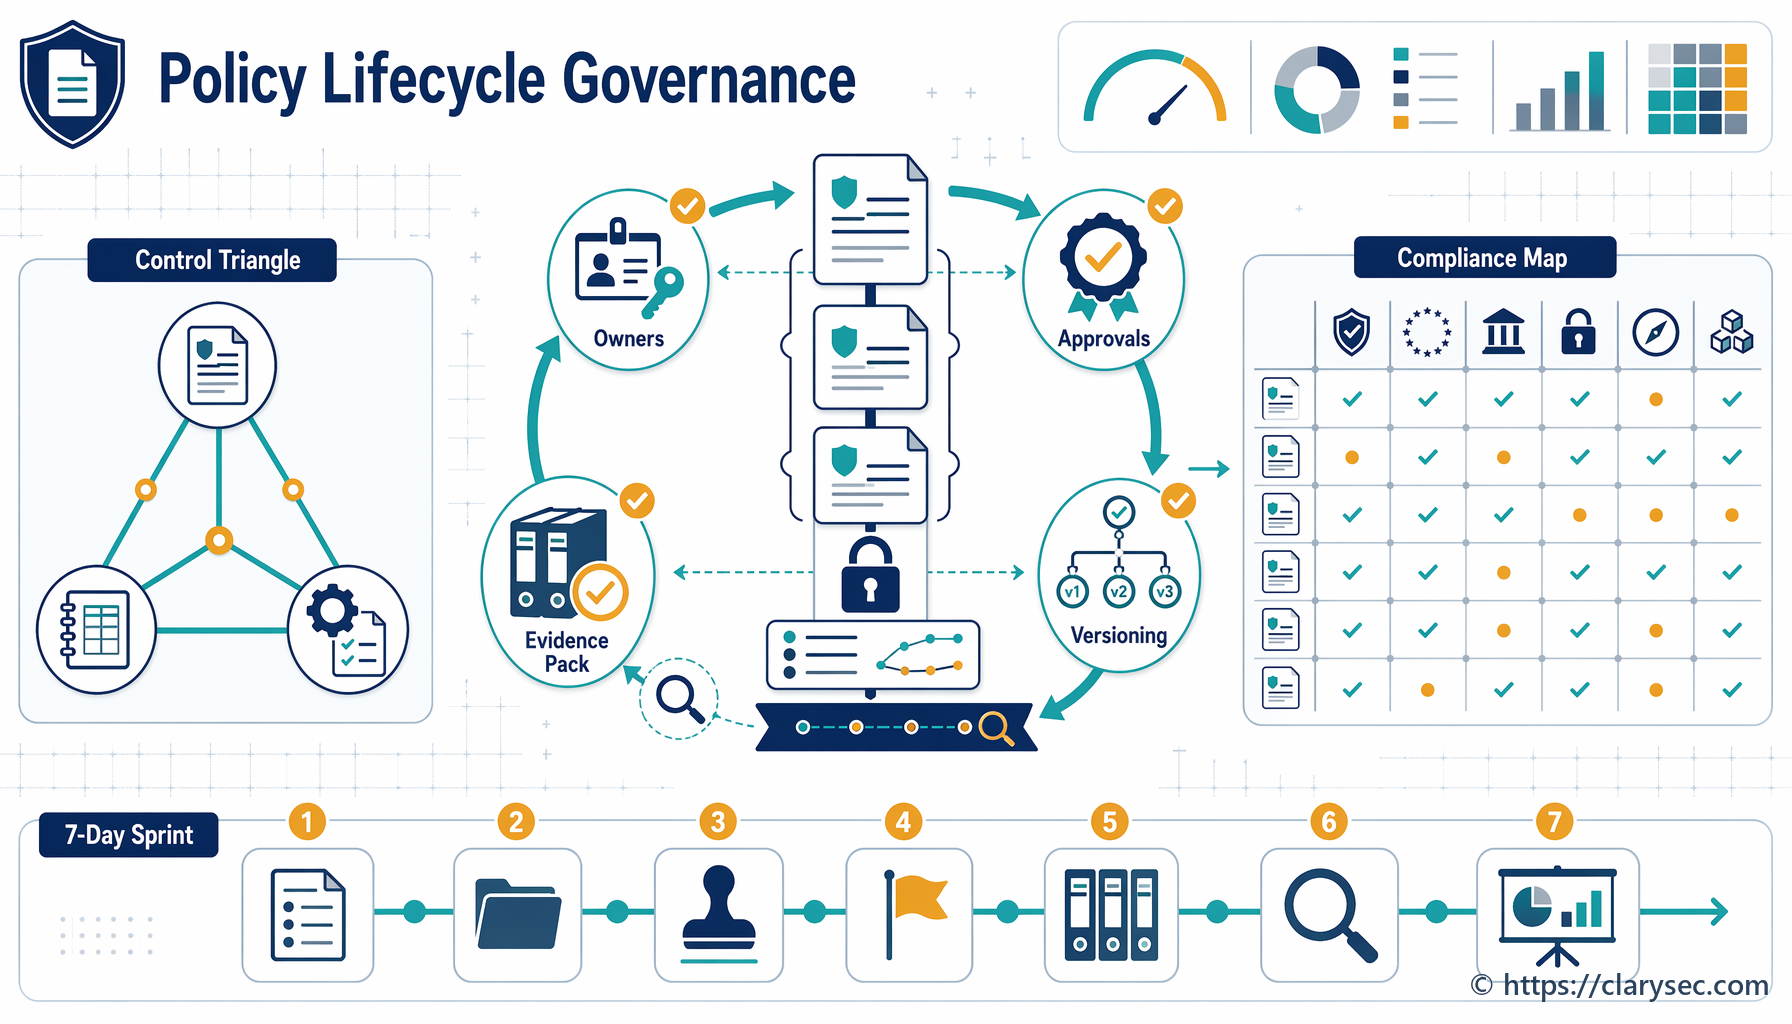
Politikų valdysena tapo įrodymų valdysena. Sužinokite, kaip valdyti ISO/IEC 27001:2022 dokumentuotą informaciją ir parengti auditui tinkamus įrodymus NIS2, DORA ir GDPR reikmėms.
Praktinis vadovas CISO, kaip apibrėžti ISO 27001 ISVS taikymo sritį NIS2 esminių paslaugų, DORA kritinių ar svarbių funkcijų, GDPR tvarkymo, turto, tiekėjų ir audito įrodymų kontekste.
Praktinis vadovas CISO, atitikties vadovams ir valdyboms, kaip kokybines kibernetines rizikas paversti finansine rizikos ekspozicija, ISO 27001 įrodymais, NIS2 priežiūra ir DORA IRT atsparumo sprendimais.
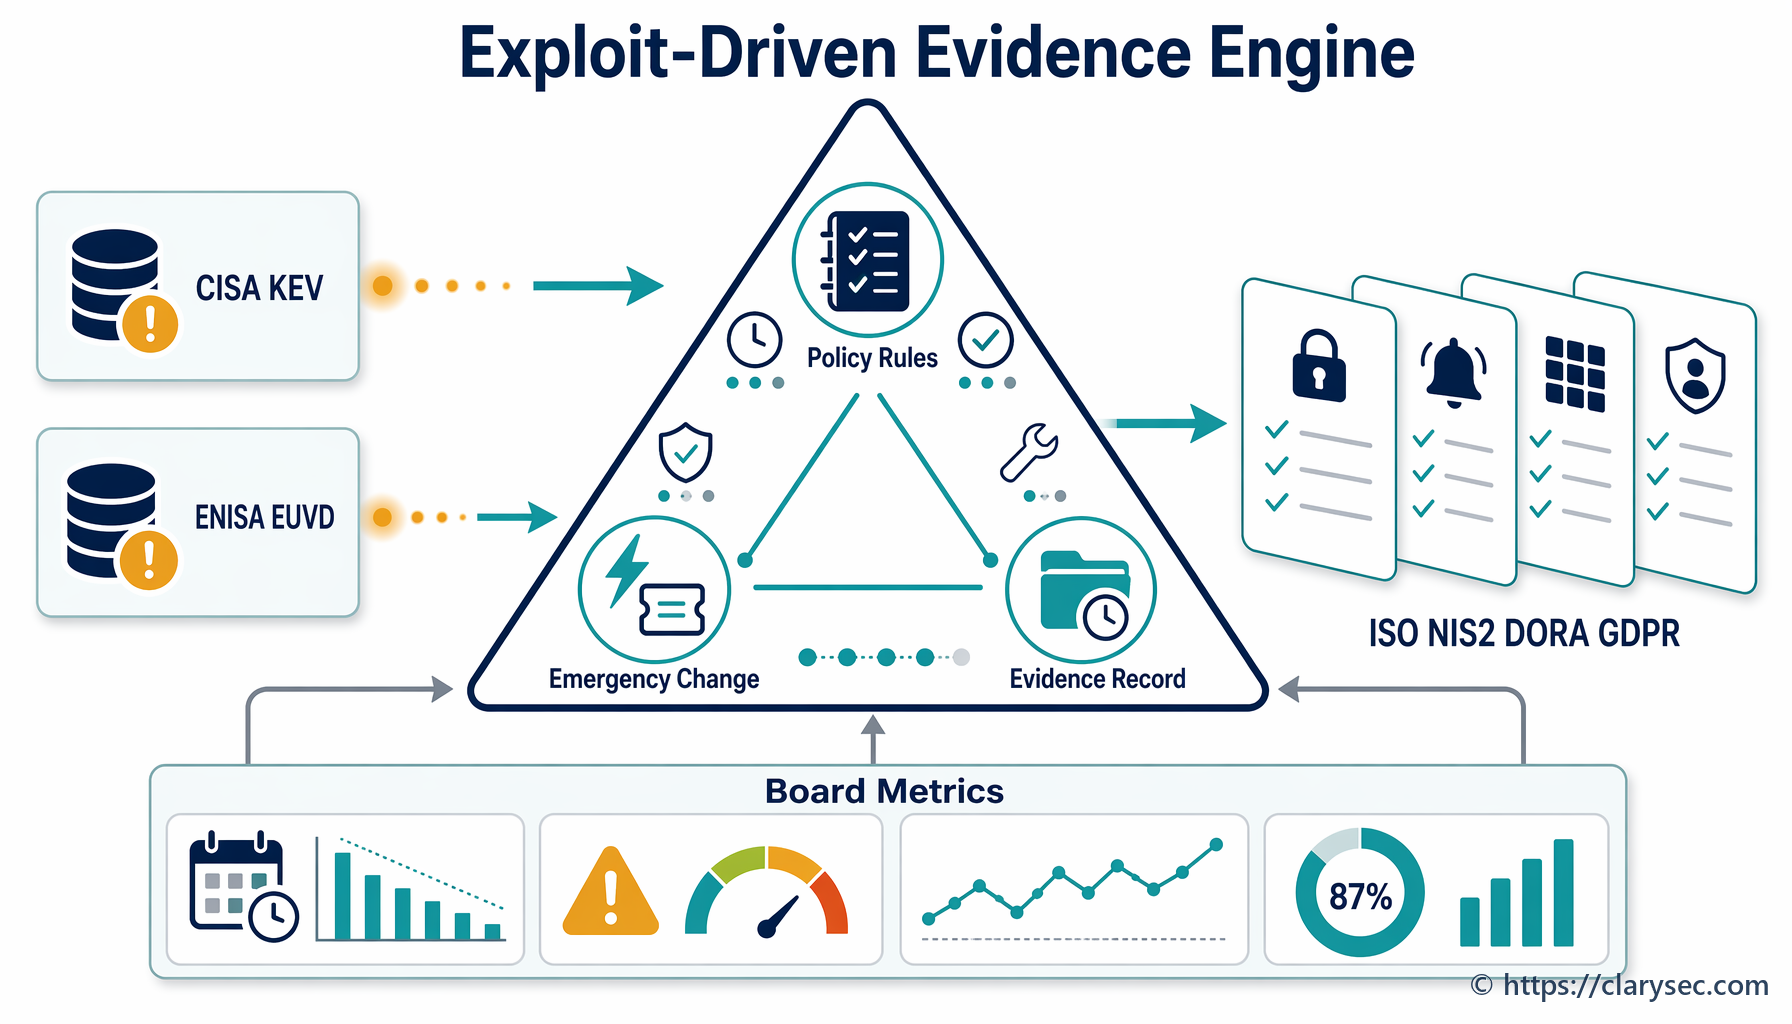
Žinomi išnaudojami pažeidžiamumai reikalauja daugiau nei spartesnio pataisų diegimo. Šiose išsamiose gairėse parodyta, kaip CISA KEV ir ENISA EUVD grėsmių žvalgybą paversti valdysenos įrodymais, tinkamais ISO 27001, NIS2, DORA ir GDPR.
Praktinis vadovas, kaip parengti auditui tinkamus duomenų perdavimo poveikio vertinimus debesijos paslaugoms, SCC, subtvarkytojams, papildomoms priemonėms ir ISO/IEC 27001:2022, NIS2 bei DORA įrodymams.