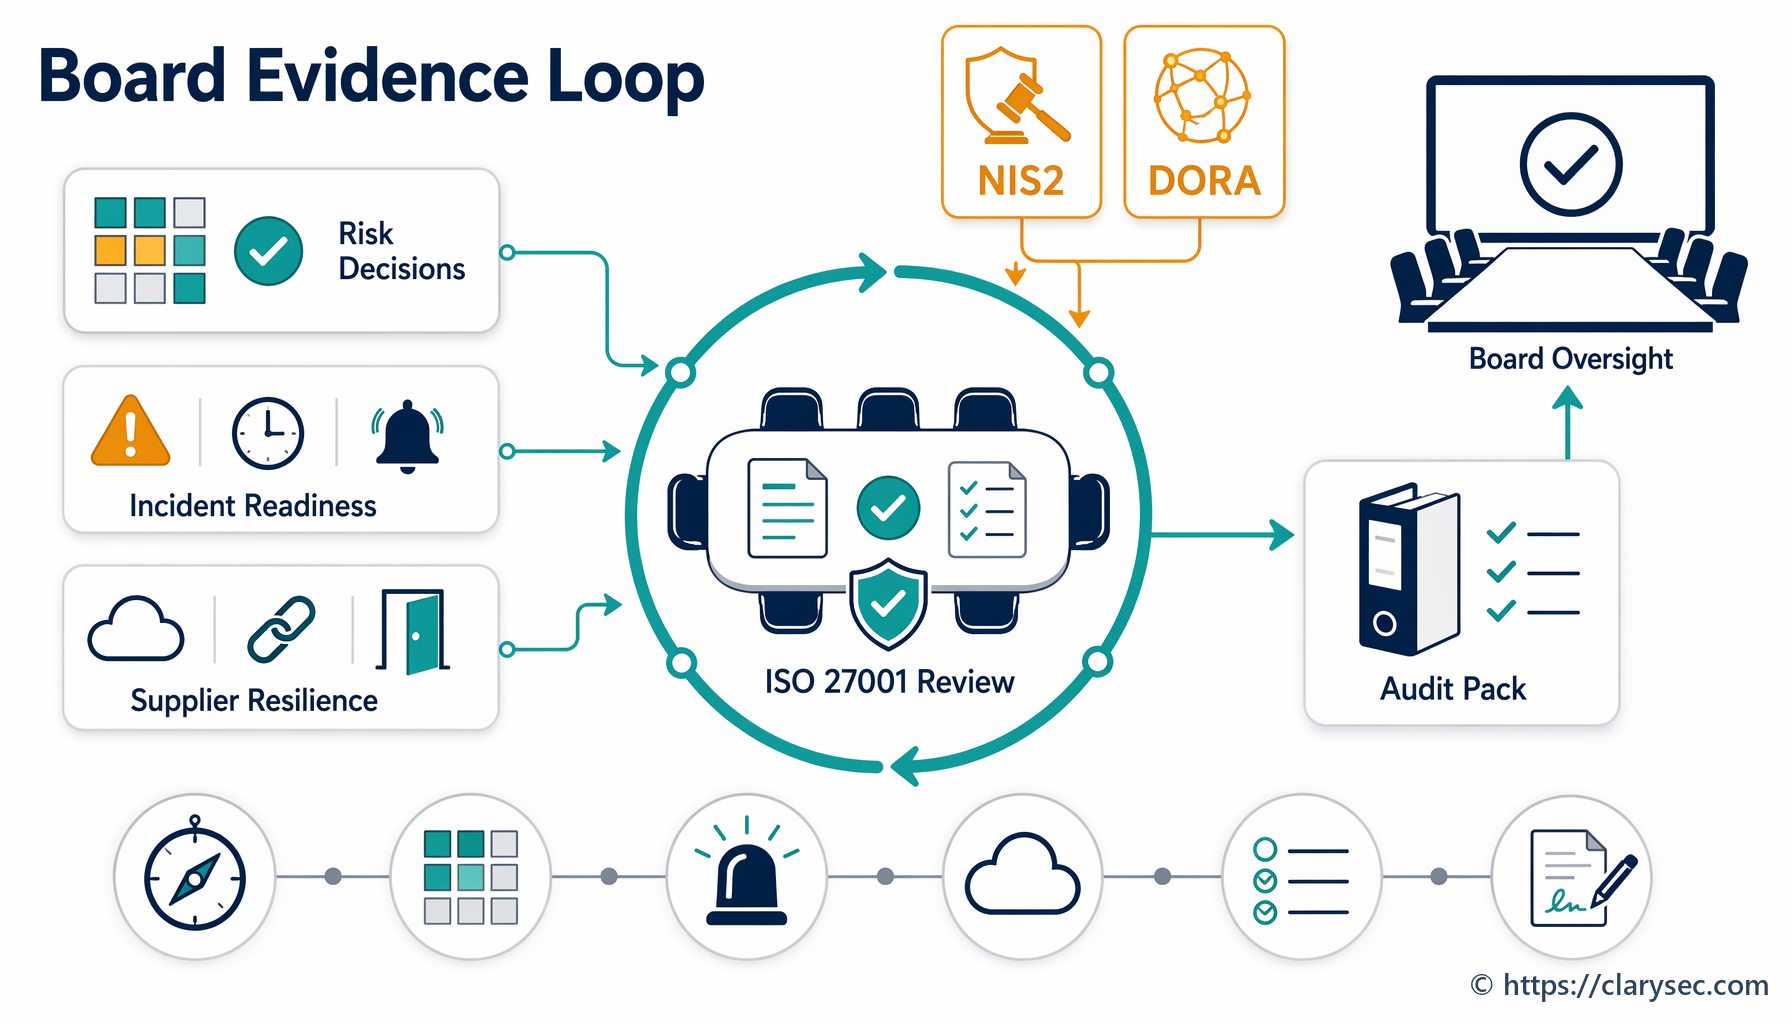
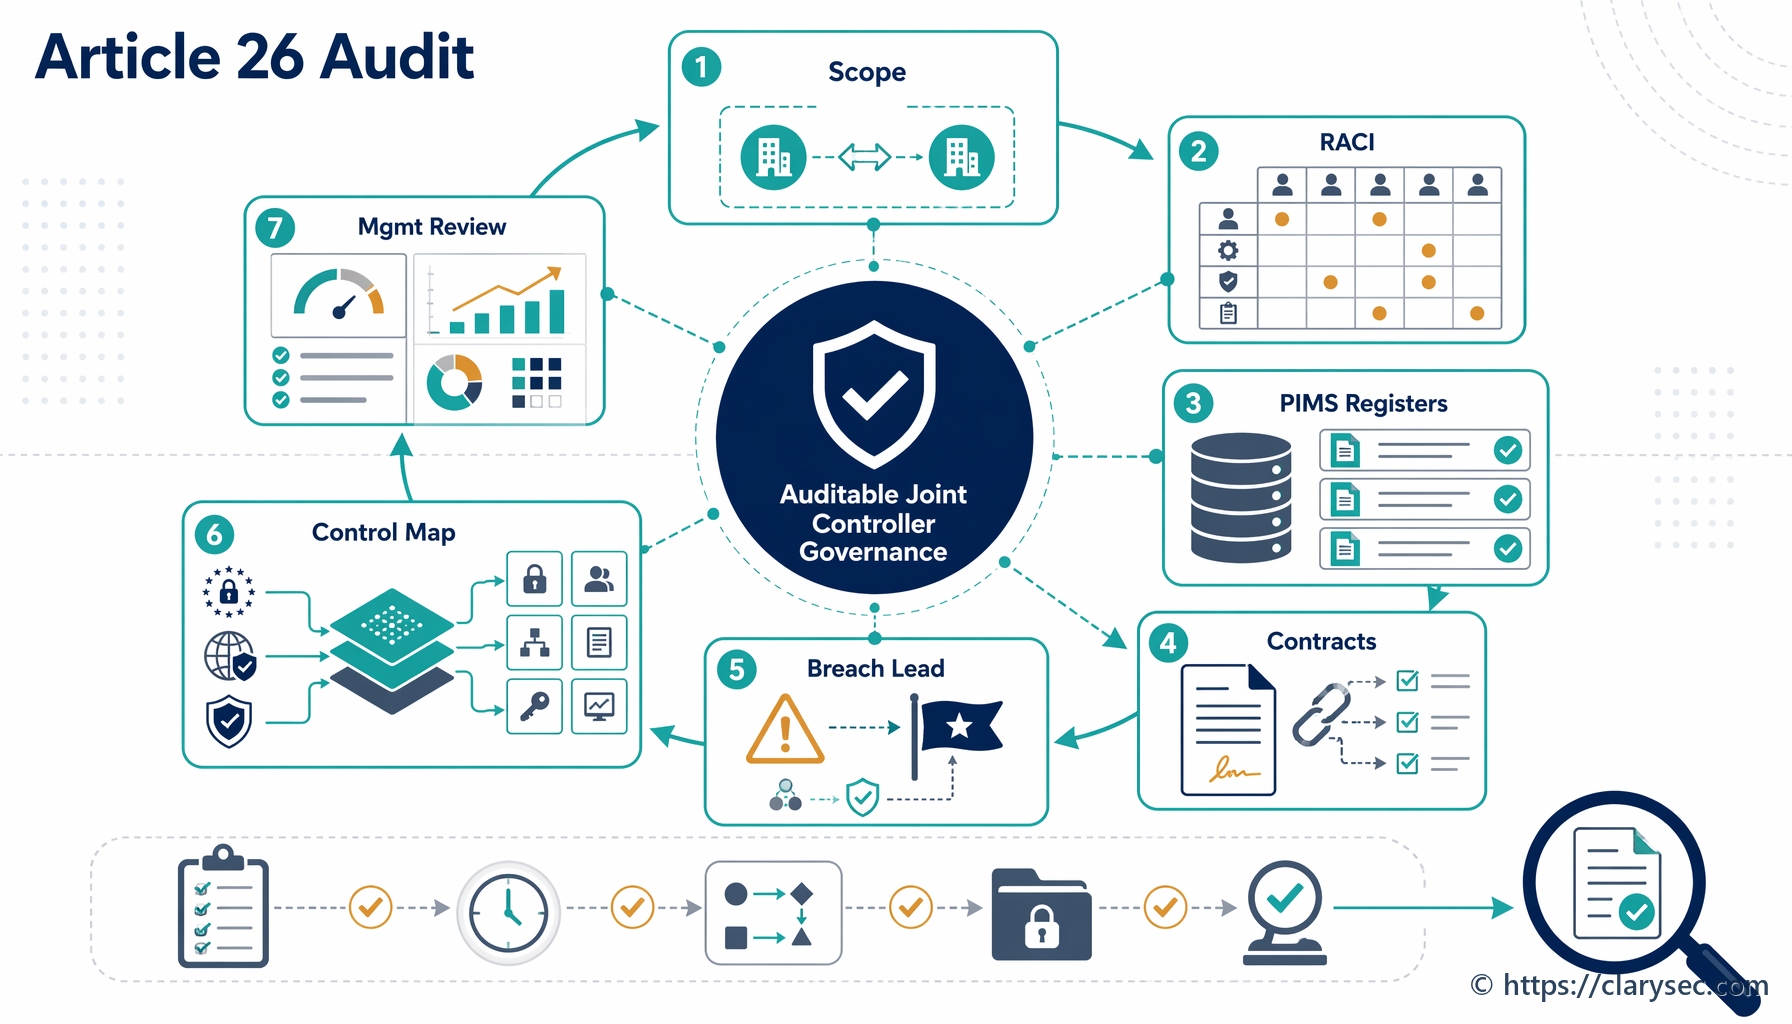
2026 m. kibernetinio saugumo atitikties įpareigojimų registro vadovas

Maria, sparčiai augančios fintech platformos informacijos saugumo vadovė (CISO), turėjo dvidešimt minučių iki ketvirtinės valdybos medžiagos uždarymo. Generalinio direktoriaus žinutė buvo trumpa ir nepatogi:
„Maria, man reikia vienos skaidrės, rodančios, kad kontroliuojame savo 2026 m. kibernetinio saugumo teisines prievoles. Ne tik ISO 27001. Turiu omenyje viską: NIS2, DORA, GDPR, mūsų klientų sutartis. Ar atitinkame reikalavimus? Kur įrodymai? Kas už tai atsakingas?“
08:15 gauti dar trys prašymai. Teisės padalinys norėjo žinoti, ar bendrovė pagal valstybės narės NIS2 perkėlimo į nacionalinę teisę taisykles laikytina svarbiu subjektu. Duomenų apsaugos pareigūnas (DAP) norėjo žinoti, ar įtartinas duomenų bazės eksportas turėtų būti tvarkomas kaip GDPR asmens duomenų saugumo pažeidimas, DORA reikšmingas su IRT susijęs incidentas, abu atvejai ar nė vienas. Pirkimų padaliniui reikėjo patvirtinimo dėl sukčiavimo analitikos tiekėjo, kuris tvarkytų ES asmens duomenis, palaikytų kritinę paslaugą ir naudotų debesijos subtvarkytoją už ES ribų.
2026 m. nė vienas iš šių klausimų nėra neįprastas. Pavojinga yra tai, kai organizacija negali į juos atsakyti remdamasi vienu prižiūrimu patikimu šaltiniu.
Dauguma įmonių turi politikas. Daugelis turi rizikų registrus, tiekėjų bylas, privatumo įrašus, reagavimo į incidentus planus ir Taikomumo pareiškimą. Tačiau spraga išryškėja tada, kai valdybos narys, auditorius, reguliuotojas ar svarbus klientas užduoda paprastą klausimą:
„Parodykite kiekvieną taikomą teisinį, reguliavimo ir sutartinį kibernetinio saugumo įpareigojimą, kas už jį atsakingas, kaip dažnai jis peržiūrimas, kokia kontrolės priemonė jį įgyvendina, kokie įrodymai tai patvirtina ir kaip išimtys pasiekia vadovybę.“
Tai ir yra kibernetinio saugumo atitikties įpareigojimų registras.
CISO, atitikties vadovams, auditoriams ir verslo savininkams šis registras nebėra administracinė skaičiuoklė. Tai veikimo mechanizmas, kuris NIS2 nacionalinius įpareigojimus, DORA priežiūros lūkesčius, GDPR atskaitomybę, ISO/IEC 27001:2022 reikalavimus, klientų sutartis ir vidaus politikas sujungia į veikiančią valdysenos sistemą.
Clarysec registrą laiko gyvu ISVS artefaktu, o ne teisiniu priedu. Teisinės ir reguliavimo atitikties politikoje atitikties funkcija:
„Prižiūri Atitikties įpareigojimų registrą, kuriame išvardijami visi taikomi teisės aktai, standartai, sertifikatai ir sutartinės nuostatos.“
Iš Teisinės ir reguliavimo atitikties politikos, Vaidmenys ir atsakomybės, 4.2.1 punktas.
Svarbiausias žodis yra „prižiūri“. Registras, sukurtas sertifikavimui ir ignoruojamas iki kito audito, nėra atitikties mechanizmas. Tai istorinio optimizmo įrodymas.
Ką kibernetinio saugumo atitikties įpareigojimų registras turi atlikti 2026 m.
Naudingas įpareigojimų registras atlieka penkias funkcijas.
Pirma, jis identifikuoja įpareigojimus. Tai apima teisės aktus, reglamentus, standartus, sertifikatus ir sutartines nuostatas. 2026 m. dažni šaltiniai yra NIS2 esminiams ir svarbiems subjektams, DORA taikomoms finansų įstaigoms ir IRT trečiųjų šalių paslaugų teikėjams, GDPR duomenų valdytojams ir duomenų tvarkytojams, tvarkantiems ES asmens duomenis, ISO/IEC 27001:2022 reikalavimai ISVS, debesijos saugumo įsipareigojimai, klientų pranešimo apie pažeidimus nuostatos, užsakomųjų paslaugų taisyklės ir tiekėjų saugumo reikalavimai.
Antra, jis klasifikuoja taikytinumą. NIS2 gali būti taikoma todėl, kad organizacija veikia I priedo arba II priedo sektoriuje, teikia skaitmeninę infrastruktūrą, veikia kaip valdomų paslaugų teikėjas, teikia debesijos paslaugas arba patenka į nuo dydžio nepriklausomą kategoriją, pavyzdžiui, DNS, TLD ar patikimumo užtikrinimo paslaugas. DORA gali būti taikoma todėl, kad organizacija yra finansų įstaiga arba IRT trečiosios šalies paslaugų teikėjas, palaikantis finansų įstaigas. GDPR gali būti taikoma todėl, kad organizacija tvarko ES asmens duomenis, siūlo paslaugas asmenims ES arba stebi elgesį ES.
Trečia, jis susieja įpareigojimus su vidaus kontrolės priemonėmis, politikomis, procesais ir sistemomis. Čia registras tampa veiklos priemone. NIS2 Article 21 rizikos valdymo priemonės siejamos su rizikos vertinimu, incidentų valdymu, veiklos tęstinumu, tiekimo grandinės saugumu, saugiu kūrimu, kontrolės priemonių veiksmingumo peržiūromis, mokymais, kriptografija, prieigos kontrole, turto valdymu ir daugiafaktore autentifikacija (MFA), kai taikoma. DORA siejama su valdymo organo atskaitomybe, IRT rizikos valdymu, incidentų klasifikavimu, atsparumo testavimu, trečiųjų šalių registrais ir pasitraukimo strategijomis. GDPR siejama su tvarkymo veiklos įrašais, teisiniu pagrindu, duomenų minimizavimu, saugojimu, tvarkymo saugumu, pažeidimo vertinimu ir atskaitomybės įrodymais.
Ketvirta, jis priskiria savininkus ir peržiūros periodiškumą. Be savininkystės atitiktis tampa susitikimo tema. Esant savininkystei, ji tampa valdomu procesu.
Penkta, jis apibrėžia įrodymus. Registras turi atsakyti, koks artefaktas šiandien patvirtina, kad šis įpareigojimas įvykdytas. Įrodymai gali apimti valdybos protokolus, rizikos vertinimo įrašus, incidentų užklausas, tiekėjų deramo patikrinimo dokumentus, sutartines nuostatas, šifravimo konfigūracijas, pažeidžiamumų ataskaitas, prieigos peržiūras, atsarginių kopijų testų įrašus, privatumo pranešimus, DPIA, pažeidimų vertinimus ir vidaus audito išvadas.
Clarysec politika šį atsekamumą daro aiškų:
„Visi teisiniai ir reguliavimo įpareigojimai turi būti susieti su konkrečiomis politikomis, kontrolės priemonėmis ir savininkais Informacijos saugumo valdymo sistemoje (ISVS).“
Iš Teisinės ir reguliavimo atitikties politikos, Politikos įgyvendinimo reikalavimai, 6.2.1 punktas.
Ji taip pat apibrėžia įrodymus kaip to paties mechanizmo dalį:
„Reikalingi artefaktai arba įrašai atitikčiai įrodyti (pvz., audito žurnalai, šifravimo nustatymai, sutikimo dokumentacija)“
Iš Teisinės ir reguliavimo atitikties politikos, Politikos įgyvendinimo reikalavimai, 6.2.2.3 punktas.
Tai yra skirtumas tarp atitikties suvokimo ir atitikties užtikrinimo.
Kodėl ISO/IEC 27001:2022 yra pagrindas
ISO/IEC 27001:2022 dažnai vertinamas kaip sertifikavimo tikslas, tačiau įpareigojimų valdymui jo vertė yra didesnė. Jis registrui suteikia vietą valdymo sistemoje.
4.1–4.4 punktai reikalauja, kad organizacija suprastų vidinius ir išorinius klausimus, identifikuotų suinteresuotąsias šalis ir nustatytų ISVS aktualius teisinius, reguliavimo ir sutartinius reikalavimus. 5.1–5.3 punktai reikalauja vadovybės įsipareigojimo, politikos suderinimo, išteklių ir priskirtų atsakomybių. 6.1–6.2 punktai reikalauja rizikos vertinimo, rizikos tvarkymo, Taikomumo pareiškimo ir išmatuojamų tikslų, pagrįstų taikomais reikalavimais. 8, 9 ir 10 punktai sukuria veikimo ciklą: įgyvendinti kontrolės priemones, iš naujo įvertinti rizikas, stebėti veiksmingumą, atlikti vidaus auditus, vykdyti vadovybės peržiūrą ir šalinti neatitiktis.
Zenith Blueprint: auditoriaus 30 žingsnių veiksmų plane Clarysec tai pateikia ankstyvame ISVS pagrindų ir lyderystės etape, 2 žingsnyje: suinteresuotųjų šalių poreikiai ir ISVS taikymo sritis. Blueprint rekomenduoja komandoms nustatyti suinteresuotųjų šalių reikalavimus peržiūrint teisinius ir reguliavimo reikalavimus, išskiriant sutartines saugumo nuostatas, apklausiant suinteresuotąsias šalis ir įvertinant pramonės standartus, kurių tikisi partneriai.
„4.2 punktas nereikalauja konkretaus dokumento, tačiau praktikoje naudinga sukurti suinteresuotųjų šalių analizės lentelę. Tai gali būti paprasta lentelė su stulpeliais: suinteresuotoji šalis, poreikiai / lūkesčiai, kaip mes tai užtikriname.“
Iš Zenith Blueprint, ISVS pagrindų ir lyderystės etapas, 2 žingsnis.
Ši suinteresuotųjų šalių analizė tampa pirminiu įpareigojimų registro įvesties šaltiniu. Tada registras tampa tiltu į rizikos mažinimą.
Rizikos valdymo etape, 13 žingsnyje, Zenith Blueprint nurodo komandoms susieti kontrolės priemones su rizikomis, punktais ir išoriniais reglamentais:
„Kryžmiškai susiekite reglamentus: jei tam tikros kontrolės priemonės įgyvendinamos konkrečiai siekiant atitikti GDPR, NIS2 arba DORA, galite tai pažymėti Rizikų registre (kaip rizikos poveikio pagrindimo dalį) arba SoA pastabose.“
Iš Zenith Blueprint, Rizikos valdymo etapas, 13 žingsnis: Rizikos tvarkymo planavimas ir Taikomumo pareiškimas.
Būtent tokio atsekamumo tikisi auditoriai. Jei GDPR lemia šifravimo, saugojimo ir pažeidimo vertinimo kontrolės priemones, tai turi būti nurodyta. Jei NIS2 lemia incidentų pranešimo eskalavimą ir tiekėjų saugumo priemones, tai turi būti nurodyta. Jei DORA lemia IRT trečiųjų šalių rizikos registrus ir pasitraukimo testavimą, tai turi būti nurodyta.
Trys ISO/IEC 27002:2022 kontrolės atramos taškai
Pagrindinė ISO/IEC 27002:2022 kontrolė įpareigojimų valdymui yra 5.31, teisiniai, įstatyminiai, reguliavimo ir sutartiniai reikalavimai. Clarysec Zenith Controls: kryžminės atitikties vadove 5.31 klasifikuojama kaip prevencinė kontrolės priemonė, susieta su konfidencialumu, vientisumu ir prieinamumu, suderinta su kibernetinio saugumo identifikavimo koncepcija ir veikianti teisės ir atitikties gebėjime per valdysenos, ekosistemos ir apsaugos sritis.
Zenith Controls formuluotė yra tiesi:
„Saugumas neegzistuoja vakuume. Jis veikia įpareigojimų tinkle: vieni nustatyti teisės aktais, kiti sutartimis, dar kiti – sektoriaus reglamentavimu.“
Iš Zenith Controls, ISO/IEC 27002:2022 kontrolės 5.31 nagrinėjimas.
Kontrolė 5.31 neveikia viena. Dvi pagalbinės kontrolės priemonės yra būtinos.
Kontrolė 5.2, informacijos saugumo vaidmenys ir atsakomybės, užtikrina, kad įpareigojimai nebūtų abstrakčiai priskirti „verslui“ arba „IT“. Zenith Controls susiejimas sieja 5.2 su politikos savininkyste, atitikties stebėsena, incidentų valdymu, informuotumu, nepriklausoma peržiūra, įrodymų tvarkymu ir privilegijuotos prieigos valdysena.
Kontrolė 5.36, informacijos saugumo politikų, taisyklių ir standartų laikymasis, uždaro ciklą. Ji užtikrina, kad dokumentuoti reikalavimai būtų vykdomi, stebimi, apie juos būtų teikiamos ataskaitos ir būtų atliekami taisomieji veiksmai. Zenith Controls susiejimas 5.36 sieja su informacijos saugumo politikomis, drausminėmis procedūromis, nepriklausoma peržiūra, vaidmenimis ir atsakomybėmis, įvykių vertinimu, žurnalavimu, stebėsena ir apsaugotais įrašais.
Kartu šios kontrolės priemonės atsako į esminius auditoriaus klausimus.
| Auditoriaus klausimas | ISO/IEC 27002:2022 atrama | Kaip atrodo geri įrodymai |
|---|---|---|
| Kokie įpareigojimai taikomi? | 5.31, teisiniai, įstatyminiai, reguliavimo ir sutartiniai reikalavimai | Įpareigojimų registras, teisinės peržiūros pastabos, sutartinių nuostatų ištraukos, reguliavimo taikytinumo vertinimas |
| Kas atsakingas už kiekvieną įpareigojimą ir kontrolės priemonę? | 5.2, informacijos saugumo vaidmenys ir atsakomybės | RACI matrica, pareigybių aprašymai, paskyrimo įrašai, valdysenos chartija, kontrolės savininkų sąrašas |
| Kaip žinote, kad kontrolės priemonių laikomasi? | 5.36, informacijos saugumo politikų, taisyklių ir standartų laikymasis | Atitikties valdymo skydai, vidaus audito ataskaitos, išimčių žurnalai, taisomųjų veiksmų įrašai, vadovybės peržiūros protokolai |
Mažesnėms organizacijoms ta pati struktūra gali būti paprastesnė. Clarysec Teisinės ir reguliavimo atitikties politika - MVĮ nurodo:
„Generalinis direktorius turi prižiūrėti paprastą, struktūruotą Atitikties registrą, kuriame išvardijama:“
Iš Teisinės ir reguliavimo atitikties politikos - MVĮ, Valdysenos reikalavimai, 5.1.1 punktas.
Ji taip pat reikalauja įprastinės peržiūros:
„Atitikties registras turi būti peržiūrimas kas ketvirtį ir atnaujinamas, kai:“
Iš Teisinės ir reguliavimo atitikties politikos - MVĮ, Valdysenos reikalavimai, 5.1.2 punktas.
MVĮ registras gali prasidėti paprastai. Vis tiek reikia savininkystės, periodiškumo ir įrodymų.
Registrą kurkite pagal įpareigojimus, o ne pagal sistemas
Dažniausia klaida – sukurti vieną sekimo priemonę NIS2, kitą DORA, trečią GDPR, dar vieną ISO/IEC 27001:2022 ir atskirą klientų sutartims. Taip atsiranda dubliuojami įrodymų prašymai, prieštaringi savininkai ir pervargusios komandos.
Geresnis būdas – įpareigojimų susiejimas su kontrolės priemonėmis. Vienas saugumo gebėjimas gali tenkinti kelis teisinius šaltinius, jei registre išsaugomi skirtumai dėl trigerio, taikymo srities, termino ir institucijos.
Pavyzdžiui, reagavimas į incidentus palaiko NIS2 reikšmingų incidentų pranešimą, DORA reikšmingų su IRT susijusių incidentų pranešimą ir GDPR asmens duomenų saugumo pažeidimo vertinimą. Tiekėjų deramas patikrinimas palaiko NIS2 tiekimo grandinės saugumą, DORA IRT trečiųjų šalių riziką ir GDPR duomenų tvarkytojų valdyseną. Žurnalavimas ir stebėsena palaiko incidentų aptikimą, kontrolės veiksmingumą ir atskaitomybę. Turto ir duomenų apskaita palaiko NIS2, DORA, GDPR ir ISO/IEC 27001:2022 rizikos vertinimą.
| Įpareigojimo tema | NIS2 šaltinis | DORA šaltinis | GDPR šaltinis | ISO/IEC 27001:2022 ir ISO/IEC 27002:2022 atrama | Įrodymų pavyzdžiai |
|---|---|---|---|---|---|
| Teisinių įpareigojimų valdymas | Subjekto klasifikavimas, nacionalinis perkėlimas, priežiūros įgaliojimai | Sektoriui skirtas skaitmeninės veiklos atsparumo režimas | Atskaitomybė ir taikoma duomenų apsaugos teisė | 4.2 punktas, 6.1 punktas, kontrolė 5.31 | Įpareigojimų registras, taikytinumo pažyma, teisinių atnaujinimų žurnalas |
| Kontrolės savininkystė | Valdymo organo patvirtinimas, priežiūra ir mokymai | Valdymo organo atskaitomybė, IRT vaidmenys ir atsakomybės | Duomenų valdytojo atskaitomybė, DAP užduotys, kai taikoma | 5.3 punktas, kontrolė 5.2 | RACI, vaidmenų aprašymai, kontrolės savininkų patvirtinimai |
| Incidentų pranešimas | Article 23 etapinis pranešimas apie reikšmingus incidentus | Article 19 pranešimas apie reikšmingus su IRT susijusius incidentus | Article 33 pranešimas apie asmens duomenų saugumo pažeidimą, kai taikoma | Kontrolės 5.24 to 5.28, ISO/IEC 27035-1:2023 | Incidentų užklausos, klasifikavimo matrica, pranešimų įrašai |
| Tiekėjų ir debesijos rizika | Article 21 tiekimo grandinės saugumas | Article 28 IRT trečiųjų šalių rizikos valdymas | Article 28 duomenų tvarkytojų apsaugos priemonės, Chapter V perdavimo kontrolės priemonės | Kontrolės 5.19 to 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Tiekėjų vertinimai, sutartys, pasitraukimo testai, subtvarkytojų peržiūros |
| Atitikties stebėsena | Kontrolės veiksmingumas, kibernetinė higiena ir prieigos kontrolės lūkesčiai | IRT rizikos sistemos peržiūra, vidaus auditas, atsparumo testavimas | Atitikties įrodymas ir priemonių peržiūra | 9.1 punktas, 9.2 punktas, kontrolė 5.36 | Audito ataskaitos, valdymo skydai, išimtys, taisomieji veiksmai |
Tikslas nėra paslėpti teisinius skirtumus. Tikslas – neįgyvendinti to paties gebėjimo tris kartus.
Praktinis registro modelis, kurį galite įgyvendinti šią savaitę
Clarysec stiliaus įpareigojimų registras turi būti pakankamai paprastas prižiūrėti ir pakankamai detalus, kad atlaikytų audito imčių tikrinimą. Minimalūs laukai:
- Įpareigojimo ID.
- Šaltinis, pavyzdžiui, NIS2, DORA, GDPR, ISO/IEC 27001:2022, kliento sutartis arba vidaus politika.
- Konkretus article, punktas arba sutarties nuoroda.
- Reikalavimo santrauka.
- Taikytinumo pagrindimas.
- Paveiktas verslo procesas arba paslauga.
- Rizikos scenarijus, jei neįvykdoma.
- Susiejimas su kontrolės priemonėmis, įskaitant ISO/IEC 27002:2022 kontrolės priemones ir vidaus politikų nuorodas.
- Kontrolės savininkas.
- Įrodymų savininkas.
- Peržiūros periodiškumas.
- Įrodymų vieta.
- Išimtys arba atviros spragos.
- Vadovybės peržiūros eskalavimo žyma.
- Paskutinės peržiūros data ir kitos peržiūros data.
- Būsena.
Toliau pateiktas praktinis pavyzdys ES veikiančiam SaaS fintech paslaugų teikėjui.
| Įpareigojimo ID | Šaltinis ir reikalavimas | Vidaus susiejimas | Savininkas | Peržiūros periodiškumas | Įrodymai |
|---|---|---|---|---|---|
| OBL-001 | NIS2 taikytinumas ir subjekto klasifikavimas skaitmeninės infrastruktūros arba valdomų paslaugų veiklai | Teisinės ir reguliavimo atitikties politika, kontrolė 5.31, ISVS taikymo sritis | Atitikties vadovas | Kas ketvirtį ir keičiantis paslaugai | Taikytinumo pažyma, subjekto registracijos duomenys, valdybos informavimo medžiaga |
| OBL-002 | DORA IRT trečiųjų šalių rizikos valdymas kritinėms arba svarbioms IRT paslaugoms | Tiekėjų saugumo procedūra, kontrolės 5.19 to 5.23, DORA tiekėjų registras | Tiekėjų rizikos savininkas | Kas ketvirtį ir prieš įtraukiant naują kritinį tiekėją | Tiekėjų registras, deramas patikrinimas, sutartinės nuostatos, pasitraukimo testas |
| OBL-003 | GDPR asmens duomenų saugumo pažeidimo vertinimas ir atskaitomybė | Reagavimo į incidentus planas, privatumo procedūra, kontrolės 5.24 to 5.28 ir 5.34 | DAP ir incidentų vadovas | Kiekvieno incidento metu, ketvirtinė tendencijų peržiūra | Pažeidimo vertinimas, incidento užklausa, pranešimo sprendimas, įgyta patirtis |
| OBL-004 | ISO/IEC 27001:2022 stebėsena, vidaus auditas ir vadovybės peržiūra | Audito ir atitikties stebėsenos procesas, kontrolė 5.36 | ISVS vadovas | Metinis audito planas, ketvirtinė stebėsena | Vidaus audito ataskaita, KPI valdymo skydas, taisomųjų veiksmų žurnalas |
| OBL-005 | Kliento sutartyje reikalaujama pranešti apie saugumo incidentą per 24 valandas | Sutarčių registras, incidentų komunikacijos planas | Klientų sėkmės padalinys ir teisės padalinys | Keičiantis sutarčiai ir kiekvieno incidento metu | Sutartinės nuostatos ištrauka, incidentų komunikacijos įrašas |
Atkreipkite dėmesį, kad kiekviena eilutė yra vykdytina. Joje ne tik parašyta „atitikti DORA“. Ji identifikuoja reikalavimą, vidaus susiejimą, savininką, peržiūros ritmą ir įrodymus.
Clarysec Valdysenos vaidmenų ir atsakomybių politika - MVĮ sustiprina šią savininkystės discipliną:
„Valdysenos atsakomybės (pvz., politikos peržiūra, išimčių tvirtinimas, paslaugų teikėjų priežiūra) turi būti priskirtos konkretiems asmenims arba vaidmenims.“
Iš Valdysenos vaidmenų ir atsakomybių politikos - MVĮ, Valdysenos reikalavimai, 5.3 punktas.
Įmonių aplinkose ta pati koncepcija turėtų atsispindėti RACI matricoje, kontrolės savininkystės registre ir vadovybei skirtame ataskaitų rinkinyje.
Incidentų pranešimo pavyzdys: vienas planas, keli įpareigojimai
SaaS paslaugų teikėjas nustato, kad gali patekti į NIS2 taikymo sritį, nes ES teikia debesijos arba valdomų paslaugų veiklą ir atitinka atitinkamus dydžio arba sektoriaus kriterijus. Organizacija jau turi reagavimo į incidentus planą, tačiau NIS2 pranešimo reikalavimų dar nesusiejo su eskalavimo procedūromis.
Registro įrašas turi tiksliai užfiksuoti įpareigojimą:
- Šaltinis: NIS2 Article 23.
- Reikalavimas: nepagrįstai nedelsiant pranešti CSIRT arba kompetentingai institucijai apie reikšmingus incidentus, pateikiant ankstyvąjį įspėjimą per 24 valandas, pranešimą per 72 valandas ir galutinę ataskaitą per vieną mėnesį.
- Taikytinumas: galimai taikoma dėl paslaugos kategorijos ir veiklos valstybėse narėse.
- Rizika, jei neįvykdoma: reguliavimo pažeidimas, pavėluotas suinteresuotųjų šalių informavimas, klientų pasitikėjimo praradimas.
Tada tai susiekite su kontrolės priemonėmis. ISO/IEC 27002:2022 kontrolės 5.24 to 5.28 apima incidentų valdymo planavimą, vertinimą, reagavimą, mokymąsi ir įrodymų rinkimą. Kontrolė 5.31 apima teisinių įpareigojimų sekimą. Kontrolė 5.2 apima vaidmenų priskyrimą. Kontrolė 5.36 apima stebėseną, ar proceso laikomasi.
Savininkystė turi būti aiški. Incidentų vadovas atsako už klasifikavimą ir eskalavimą. Teisės arba atitikties funkcija atsako už reguliuotojo interpretaciją ir pranešimo autorizavimą. Komunikacijos funkcija atsako už komunikaciją su klientais. Įrodymų savininkas prižiūri incidento bylą.
Įrodymai turėtų apimti incidento klasifikavimo įrašą, laiko juostą, sužinojimo laiką, triažo laiką, eskalavimo laiką, pranešimo sprendimą, pateikimą reguliuotojui, jei taikoma, komunikacijos su klientais sprendimą, įgytą patirtį ir taisomuosius veiksmus.
Tada stalo pratybos registrą paverčia realiu. Naudokite scenarijų, kuriame debesijos konfigūracijos klaida sukelia galimą klientų duomenų atskleidimą ir paslaugos sutrikimą. Patikrinkite, ar komanda gali nustatyti 24 valandų NIS2 terminą, nuspręsti, ar reikalingas GDPR pažeidimo vertinimas, klasifikuoti galimą DORA poveikį, jei paveiktos finansinės paslaugos, ir parengti visą įrodymų bylą.
Taip įpareigojimų registras tampa kontrolės priemone. Jis keičia veiklos elgseną.
Įrodymų valdymas yra vieta, kur auditai dažnai žlunga
Daugelis organizacijų gali parodyti registrą. Mažiau organizacijų gali parodyti, kad įrodymai yra pilni, aktualūs, apsaugoti ir susieti.
Clarysec Audito ir atitikties stebėsenos politika - MVĮ pateikia bazinį reikalavimą:
„Visi įrodymai turi būti saugomi centralizuotame audito aplanke.“
Iš Audito ir atitikties stebėsenos politikos - MVĮ, Politikos įgyvendinimo reikalavimai, 6.2.1 punktas.
Šis sakinys išsprendžia dažną audito nesėkmę. Įrodymai, išsibarstę el. pašte, Jira užklausose, SharePoint aplankuose, tiekėjų portaluose ir asmeniniuose diskuose, nėra tinkami auditui. Centralizuotas aplankas nebūtinai turi būti vienas fizinis aplankas visiems failams, tačiau turi būti kontroliuojama įrodymų saugykla arba indeksas, nurodantis auditoriui, kur yra autoritetingas artefaktas.
Kiekvienam įpareigojimui įrodymai turi būti nuosekliai pavadinti, susieti su įpareigojimo ID ir kontrolės ID, turėti paskirtą asmenį arba vaidmenį kaip savininką, būti apsaugoti nuo neautorizuoto keitimo, saugomi pagal teisinius ir sutartinius reikalavimus, peržiūrimi nustatytu periodiškumu ir susieti su išimtimis bei taisomaisiais veiksmais.
Zenith Controls kontrolės 5.31 nagrinėjimas susieja teisinius reikalavimus su įrašų saugojimu per kontrolę 5.33, privatumu ir PII apsauga per kontrolę 5.34, nepriklausoma peržiūra per kontrolę 5.35 ir vidine atitiktimi per kontrolę 5.36. Tai svarbu, nes patys įrodymai gali turėti reguliuojamos informacijos, pavyzdžiui, asmens duomenų, skaitmeninės kriminalistikos indikatorių, privilegijuotos prieigos žurnalų arba kliento konfidencialių duomenų.
Audito perspektyva: kaip skirtingi vertintojai tikrins registrą
Tvirtas registras atlaiko kelias audito perspektyvas.
ISO/IEC 27001:2022 auditorius pradės nuo konteksto, suinteresuotųjų šalių, taikymo srities, rizikos tvarkymo, Taikomumo pareiškimo, stebėsenos, vidaus audito ir vadovybės peržiūros. Dėl kontrolės 5.31 auditorius tikėsis matyti, kad taikomi teisiniai ir sutartiniai reikalavimai yra identifikuoti, palaikomi aktualūs ir atspindėti kontrolės priemonėse. Dėl kontrolės 5.2 jis tikrins, ar atsakomybės priskirtos ir suprantamos. Dėl kontrolės 5.36 jis ieškos stebėsenos, neatitikčių ir taisomųjų veiksmų.
Su NIST suderintas vertintojas orientuosis į valdysenos rezultatus. NIST Cybersecurity Framework 2.0 GOVERN apima GV.OC-03, pagal kurį turi būti suprasti ir valdomi su kibernetiniu saugumu susiję teisiniai, reguliavimo ir sutartiniai reikalavimai, įskaitant privatumo ir pilietinių laisvių įpareigojimus. Vertintojas gali paprašyti organizacijos profilio, spragų analizės ir prioritetizuoto veiksmų plano, tada imties būdu patikrinti, ar įpareigojimai virsta turto valdymu, prieigos kontrole, duomenų apsauga, žurnalavimu, reagavimu ir atkūrimu.
COBIT 2019 arba ISACA auditorius žiūrės per valdysenos ir valdymo tikslus. MEA03, Managed Compliance With External Requirements, yra ypač aktualus. Auditorius gali tikrinti, ar išoriniai reikalavimai identifikuojami per MEA03.01, ar atsakai optimizuojami per MEA03.02, ar atitiktis patvirtinama per MEA03.03 ir ar patikinimas gaunamas per MEA03.04.
ISACA ITAF pagrįstas auditorius akcentuos pakankamus ir tinkamus įrodymus. Jis gali pasirinkti GDPR pažeidimo pranešimo reikalavimą, DORA tiekėjų registro reikalavimą ir NIS2 incidentų pranešimo reikalavimą, tada paprašyti viso end-to-end įrodymų pėdsako.
Techninis vertintojas gali validuoti kontrolę 5.36 per konfigūracijos įrodymus. Jei registre nurodyta, kad NIS2 ir klientų sutartys reikalauja MFA privilegijuotai prieigai, jis gali tikrinti tapatybės teikėjo nustatymus. Jei nurodyta, kad GDPR ir sutartys reikalauja šifravimo, jis gali tikrinti duomenų bazių šifravimą, raktų valdymo įrašus ir duomenų srautų diagramas. Jei DORA reikalauja IRT trečiųjų šalių paslaugų stebėsenos, jis gali tikrinti paslaugų peržiūras, SLA ataskaitas ir pasitraukimo testų įrašus.
| Sistema arba vertintojas | Ką jis tikrins | Registro įrodymai, kurie padeda |
|---|---|---|
| ISO/IEC 27001:2022 | 4.2, 6.1, 6.1.3, 9.1, 9.2 ir 9.3 punktai | Suinteresuotųjų šalių analizė, SoA sąsajos, audito planas, vadovybės peržiūros protokolai |
| NIST CSF 2.0 | GOVERN rezultatai, ypač GV.OC-03 | Teisinių reikalavimų apskaita, esamas ir tikslinis profilis, veiksmų planas |
| COBIT 2019 | MEA03 atitiktis išoriniams reikalavimams | Atitikties ataskaitos, savininkystės įrašai, išimčių patvirtinimai |
| NIS2, DORA ir GDPR reguliuotojai | Konkretūs įstatyminiai rezultatai | Article lygmens susiejimai, incidentų įrašai, tiekėjų bylos, pranešimų sprendimai |
| Techninis vertintojas | Ar nurodytos kontrolės priemonės veikia | Konfigūracijų eksportai, žurnalai, prieigos peržiūros, testų įrašai |
Registrui reikia ir valdysenos įrodymų, ir techninių įrodymų.
Vadovybės peržiūra uždaro atskaitomybės ciklą
Atitikties įpareigojimų registras neturėtų būti tyliai valdomas vien atitikties funkcijos. Jis turi pasiekti vadovybės peržiūrą, nes NIS2, DORA, GDPR ir ISO/IEC 27001:2022 remiasi atskaitomybe.
NIS2 reikalauja, kad valdymo organai patvirtintų kibernetinio saugumo rizikos valdymo priemones ir prižiūrėtų jų įgyvendinimą. DORA galutinę atsakomybę už IRT rizikos valdymą priskiria valdymo organui. GDPR reikalauja, kad duomenų valdytojai galėtų įrodyti atitiktį. ISO/IEC 27001:2022 reikalauja, kad vadovybės peržiūroje būtų atsižvelgiama į konteksto pokyčius, suinteresuotųjų šalių poreikius, audito rezultatus, stebėsenos rezultatus, rizikos vertinimo rezultatus, tvarkymo būseną ir tobulinimo galimybes.
Clarysec Informacijos saugumo politika atitinka šį lūkestį:
„Vadovybės peržiūros veiklos (pagal ISO/IEC 27001 9.3 punktą) turi būti vykdomos bent kartą per metus ir turi apimti:“
Iš Informacijos saugumo politikos, Valdysenos reikalavimai, 5.3 punktas.
MVĮ audito politika prideda veiklos sąsają:
„Audito išvados ir būsenos atnaujinimai turi būti įtraukti į ISVS vadovybės peržiūros procesą.“
Iš Audito ir atitikties stebėsenos politikos - MVĮ, Valdysenos reikalavimai, 5.4.3 punktas.
Vadovybės peržiūrai nereikia kiekvienos eilutės. Jai reikia tendencijų, rizikos sprendimų, išimčių, išteklių ir atskaitomybės.
| Vadovybės peržiūros tema | Rodiklio arba sprendimo pavyzdys |
|---|---|
| Taikytinumo pokyčiai | Nustatytas naujas valstybės narės NIS2 registracijos reikalavimas ir priskirtas savininkas |
| Atviros atitikties spragos | DORA tiekėjo pasitraukimo testas vėluoja dviem kritinėms IRT paslaugoms |
| Įrodymų būklė | 92 procentai įpareigojimų turi aktualius įrodymus, 8 procentų įrodymai pasenę |
| Išimtys | Laikinas nukrypimas nuo žurnalų saugojimo patvirtintas iki saugyklos išplėtimo |
| Incidentai ir pranešimai | Įvertinti du saugumo incidentai, pranešimo reguliuotojui nereikėjo, pagrindimas užfiksuotas |
| Audito išvados | Trys mažareikšmės neatitiktys, patvirtinti taisomųjų veiksmų savininkai ir terminai |
| Reguliavimo horizontas | Būsimi sutartiniai ir nacionalinio perkėlimo pokyčiai perduoti teisinei peržiūrai |
Taip registras iš atitikties bylos virsta vadovavimo priemone.
Dažni nesėkmės modeliai ir kaip jų išvengti
Pirmasis nesėkmės modelis – teisės funkcija valdo teisę, saugumo funkcija valdo kontrolės priemones, o susiejimo nevaldo niekas. Clarysec to išvengia reikalaudama, kad įpareigojimai būtų susieti su politikomis, kontrolės priemonėmis ir savininkais ISVS.
Antrasis – sistemų, o ne įpareigojimų sekimas. Registro įrašas „DORA“ nėra vykdytinas. Registro įrašas „DORA Article 28 IRT trečiųjų šalių rizikos valdymas reikalauja deramo patikrinimo, sutartinių nuostatų, stebėsenos ir pasitraukimo strategijų“ yra vykdytinas.
Trečiasis – trūkstamas periodiškumas. Ketvirtinė peržiūra daugeliui organizacijų yra praktinis bazinis ritmas, papildomas įvykiais grindžiamais atnaujinimais dėl naujų paslaugų, naujų šalių, naujų tiekėjų, incidentų, auditų ir sutarčių pokyčių.
Ketvirtasis – įrodymai egzistuoja, bet jų negalima rasti. Centralizuoto audito aplanko principas tai sprendžia tiesiogiai.
Penktasis – neformalios išimtys. Jei kontrolės priemonė laikinai negali įvykdyti įpareigojimo, išimtis turi būti dokumentuota, įvertinta pagal riziką, patvirtinta, terminuota ir peržiūrima.
Šeštasis – formalistinė vadovybės peržiūra. Registras turi lemti sprendimus dėl biudžeto, personalo, tiekėjų trūkumų šalinimo, sutarčių derybų, rizikos priėmimo ir taisomųjų veiksmų.
Kaip Clarysec registrą paverčia veikimo mechanizmu
Clarysec 30 žingsnių metodas įpareigojimų valdymą padaro praktišką.
Zenith Blueprint 2 žingsnis identifikuoja suinteresuotųjų šalių poreikius ir taikomus reikalavimus. 13 žingsnis susieja kontrolės priemones su rizikomis, punktais ir Taikomumo pareiškimu. 23 žingsnis apima organizacines kontrolės priemones, įskaitant reikalavimą sukurti ir prižiūrėti teisinių ir reguliavimo reikalavimų registrą.
Blueprint nurodo:
„Dirbkite su teisės, atitikties funkcija arba išorės teisininku, kad sukurtumėte taikomų teisės aktų, reglamentų ir su informacijos saugumu susijusių sutartinių įpareigojimų registrą (5.31). Jis turėtų apimti duomenų apsaugos teisės aktus (pvz., GDPR), sektoriui būdingus reikalavimus ir sertifikavimo įpareigojimus. Užtikrinkite, kad ISVS komanda žinotų, kur juo remtis, ir kad pokyčiai būtų peržiūrimi bent kas ketvirtį.“
Iš Zenith Blueprint, Kontrolės priemonių taikymo etapas, 23 žingsnis.
Clarysec politikos pateikia valdysenos taisykles: prižiūrėti registrą, priskirti atsakomybes, centralizuoti įrodymus, peržiūrėti išvadas ir įtraukti būseną į vadovybės peržiūrą.
Zenith Controls pateikia kryžminės atitikties kompasą. Kontrolei 5.31 jis susieja įpareigojimų valdymą su GDPR atskaitomybe, NIS2 kibernetinio saugumo pareigomis, DORA IRT rizikos valdymu, NIST CSF valdysena, NIST SP 800-53 programos valdymu ir nuolatine stebėsena bei COBIT 2019 išorinės atitikties stebėsena. Kontrolei 5.2 jis susieja vaidmenų atskaitomybę su GDPR, NIS2, DORA, NIST ir COBIT. Kontrolei 5.36 jis susieja politikos laikymosi stebėseną su GDPR atskaitomybe, NIS2 kibernetine higiena ir prieigos kontrolės lūkesčiais, DORA veiklos atsparumu, NIST nuolatine stebėsena ir COBIT atitikties stebėsena.
Vertė paprasta: vienas registras, viena kontrolės architektūra, daug atitikties rezultatų.
Kiti žingsniai: parenkite įpareigojimų registrą auditui
Organizacijos, kurios 2026 m. atitiktį valdys gerai, nebus tos, kurios turi daugiausia skaičiuoklių. Tai bus organizacijos, turinčios atsekamumą: įpareigojimas – savininkas, savininkas – kontrolės priemonė, kontrolės priemonė – įrodymai, įrodymai – peržiūra, peržiūra – tobulinimas.
Pradėkite nuo šių veiksmų:
- Sukurkite arba atnaujinkite kibernetinio saugumo atitikties įpareigojimų registrą.
- Įtraukite NIS2, DORA, GDPR, ISO/IEC 27001:2022 ir pagrindinius klientų sutartinius įpareigojimus.
- Kiekvieną įpareigojimą susiekite su politikomis, ISO/IEC 27002:2022 kontrolės priemonėmis, savininkais, peržiūros periodiškumu ir įrodymais.
- Identifikuokite spragas, išimtis ir pasenusius įrodymus.
- Įtraukite registro būseną į kitą ISVS vadovybės peržiūrą.
- Naudokite Clarysec Zenith Blueprint, kad registrą įtrauktumėte į 30 žingsnių ISVS veiksmų planą.
- Naudokite Zenith Controls, kad kryžmiškai susietumėte įpareigojimus su ISO, NIST, COBIT, GDPR, NIS2 ir DORA lūkesčiais.
- Naudokite Clarysec Teisinės ir reguliavimo atitikties politiką, Teisinės ir reguliavimo atitikties politiką - MVĮ, Valdysenos vaidmenų ir atsakomybių politiką - MVĮ, Audito ir atitikties stebėsenos politiką - MVĮ ir Informacijos saugumo politiką, kad formalizuotumėte savininkystę, peržiūrą, įrodymų saugojimą ir vadovybės atskaitomybę.
Clarysec gali padėti įdiegti šį atsekamumą į jūsų ISVS dar prieš auditoriui, reguliuotojui, valdybos nariui ar klientui jo paprašant. Atsisiųskite atitinkamus Clarysec politikų šablonus, šią savaitę susiekite pirmuosius dešimt įpareigojimų ir paverskite atitiktį iš skuboto reagavimo į veikimo sistemą.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council