Europos skaitmeninės tapatybės dėklės atitikties įrodymų žemėlapis 2026 m.

Finansinių technologijų produkto komanda yra likus dviem savaitėms iki dėkle paremto kliento įtraukimo proceso paleidimo. Naujas procesas leis ES klientams patvirtinti pasirinktus tapatybės atributus per Europos skaitmeninės tapatybės dėklę, užuot rankiniu būdu įkėlus tapatybės dokumentus. CISO vertina saugumo privalumus. DPO vertina duomenų minimizavimo potencialą. Atitikties vadovas mato mažiau nutrauktų kliento įtraukimo procesų ir sklandesnę kliento patirtį.
Tada Audito komitetas užduoda klausimą, kuris pakeičia diskusiją:
„Jeigu reguliuotojas, banko partneris, kliento auditorius arba priežiūros institucija paklaustų, kaip valdoma ši dėklės integracija, kokius įrodymus parodysime?“
Tai ir yra tikroji 2026 m. problema.
Europos skaitmeninės tapatybės dėklė, dažnai trumpinama kaip EUDI Wallet, nėra tik dar viena produkto funkcija. Reglamentuojamoms skaitmeninėms paslaugoms, mokėjimo paslaugų teikėjams, patikimumo užtikrinimo paslaugų ekosistemoms, viešojo sektoriaus sąsajoms ir didelio patikinimo kliento įtraukimo procesams ji tampa organizacijos tapatybės patikinimo grandinės dalimi. Ji apima asmens duomenis, autentifikavimo įvykius, tiekėjų priklausomybes, prieigos valdyseną, žurnalavimą, kriptografiją, pranešimą apie incidentus ir valdymo organo atskaitomybę.
Klaida yra laikyti eIDAS2 ir EUDI Wallet atskiru teisiniu įgyvendinimo projektu. Praktinis atsakymas yra kitoks: dėklės pasikliaujančiosios šalies naudojimą reikia įtraukti į tą pačią įrodymų sistemą, kuri naudojama ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 ir COBIT 2019.
Čia Clarysec požiūris yra stipriausias. Kiekvieno naujo reglamento nepaverčiame dar viena skaičiuokle. Įpareigojimus susiejame su politikomis, kontrolės priemonėmis, savininkais, audito pėdsakais ir pakartotinai naudojamais įrodymais.
Šiame straipsnyje parodoma, kaip sukurti tokią įrodymų ašį naudojant Clarysec Zenith Blueprint: auditoriaus 30 žingsnių veiksmų planą, Zenith Controls: kompleksinės atitikties vadovą ir Clarysec politikų šablonus, skirtus privatumui, tapatybei, žurnalavimui, tiekėjų valdysenai ir atitikčiai reglamentavimo reikalavimams.
2026 m. dėklės įrodymų problema yra platesnė nei eIDAS2
Dauguma diskusijų apie Europos skaitmeninės tapatybės dėklę sutelktos į pasitikėjimą, sąveikumą ir naudotojo patirtį. Tai svarbu. Tačiau CISO, atitikties vadovas, DPO ar auditorius kelia labiau operacinį klausimą: kokios kontrolės priemonės įrodo, kad iš dėklės gauti tapatybės atributai naudojami saugiai, teisėtai ir proporcingai?
Pasikliaujančioji šalis, priimanti dėklės teiginius, turėtų gebėti atsakyti:
- Kokių dėklės atributų prašoma ir kodėl?
- Koks teisinis pagrindas taikomas tvarkymui?
- Ar naudotojai, administratoriai ir paslaugų paskyros yra unikaliai identifikuojami?
- Ar dėklės patikrinimo paslaugos, tapatybės tarpininkai, API šliuzai ir debesijos komponentai įtraukti į tiekėjų registrą?
- Ar autentifikavimo ir patikrinimo įvykiai registruojami žurnaluose taip, kad būtų galima atlikti tyrimą, bet nebūtų pertekliniai renkami asmens duomenys?
- Ar yra incidentų valdymo procesas, jei dėkle paremtu kliento įtraukimu piktnaudžiaujama, jis tampa neprieinamas arba yra kompromituojamas?
- Ar finansų subjektams dėklės integracija įtraukta į DORA IRT rizikos valdymą, trečiųjų šalių riziką ir incidentų klasifikavimą?
- Ar NIS2 subjektams pasikliovimas dėkle daro poveikį esminių ar svarbių paslaugų teikimui, prieigos kontrolei, veiklos tęstinumui arba klientų komunikacijai?
NIS2 yra ypač aktuali, nes jos taikymo sritis apima daug skaitmeninės infrastruktūros teikėjų, debesijos paslaugas, valdomų paslaugų teikėjus (MSP), valdomų saugumo paslaugų teikėjus ir patikimumo užtikrinimo paslaugų teikėjus. Direktyva taip pat kvalifikuotus patikimumo užtikrinimo paslaugų teikėjus, DNS teikėjus, TLD registrus ir kelis kitus subjektus tam tikromis aplinkybėmis priskiria esminiams subjektams. Iki 2026 m. daug organizacijų nebeklaus, ar teisės aktas artėja. Jos atsakinės į priežiūros, klientų ir vidaus audito klausimus apie įgyvendinimą.
Finansinėms paslaugoms DORA prideda dar vieną sluoksnį. Ji taikoma nuo 2025 m. sausio 17 d. ir finansų subjektams nustato vienodą IRT rizikos, incidentų, testavimo ir trečiųjų šalių rizikos sistemą. NIS2 pripažįsta DORA kaip konkrečiam sektoriui skirtą Sąjungos teisės aktą daugeliui persidengiančių finansų sektoriaus kibernetinio saugumo įpareigojimų. Praktikoje tai reiškia, kad dėkle paremta kliento įtraukimo funkcija mokėjimo įstaigoje, kriptoturto paslaugų teikėjo, investicinės įmonės ar sąskaitos informacijos paslaugų teikėjo aplinkoje turi būti pagrįsta DORA tipo IRT rizikos valdysenos įrodymais, net jei NIS2 vis dar svarbi koordinavimui ir ekosistemos priklausomybėms.
Netinkamas atsakas – kurti vieną įrodymų paketą eIDAS2, kitą GDPR, trečią NIS2, ketvirtą DORA ir dar vieną ISO sertifikavimui. Teisingas atsakas – naudoti ISVS kaip įrodymų veikimo modelį.
Naudokite ISO 27001 kaip įrodymų ašį
ISO/IEC 27001:2022 yra naudinga, nes neapsiriboja technologijų kontroliniu sąrašu. Ji reikalauja, kad organizacijos apibrėžtų kontekstą, suinteresuotąsias šalis, teisinius ir sutartinius įpareigojimus, taikymo sritį, sąsajas, priklausomybes, vadovybės atsakomybę, rizikos vertinimą, rizikos tvarkymą, Taikytinumo pareiškimą (SoA) ir nuolatinį tobulinimą.
Tai svarbu dėklės naudojimui, nes rizika slypi ne tik API iškvietime. Rizika kyla visame galutiniame verslo procese.
Dėklės pasikliaujančiosios šalies įgyvendinimas veikia:
- klientų įtraukimą ir paskyros prieigą;
- privatumo pranešimus, RoPA įrašus ir teisinio pagrindo įrašus;
- tapatybės patvirtinimo ir autentifikavimo modelius;
- tiekėjų sutartis ir patikinimą;
- žurnalavimą, stebėseną ir įrodymų išsaugojimą;
- incidentų klasifikavimą ir ataskaitų teikimą;
- duomenų saugojimą, ištrynimą ir taisymą;
- auditą ir atitikties stebėseną;
- valdymo organo lygmens rizikos ataskaitų teikimą.
Clarysec įmonės atitikties politika šį veikimo modelį apibrėžia aiškiai:
„Visi teisiniai ir reglamentavimo įpareigojimai turi būti susieti su konkrečiomis politikomis, kontrolės priemonėmis ir savininkais informacijos saugumo valdymo sistemoje (ISVS).“
Iš Teisinės ir reglamentavimo atitikties politikos, skyriaus „Politikos įgyvendinimo reikalavimai“, politikos nuostata 6.2.1.
MVĮ atveju tas pats principas pritaikomas praktiniam Atitikties registrui:
„Kai reglamentas taikomas kelioms sritims (pvz., GDPR taikomas saugojimui, saugumui ir privatumui), tai turi būti aiškiai susieta Atitikties registre ir mokymų medžiagoje.“
Iš Teisinės ir reglamentavimo atitikties politikos - MVĮ, skyriaus „Valdysenos reikalavimai“, politikos nuostata 5.2.2.
Organizacija neturėtų klausti: „Kuris departamentas atsakingas už eIDAS2?“ Ji turėtų klausti: „Kurias ISVS rizikas, kontrolės priemones, politikas, savininkus ir įrodymų įrašus paveikia pasikliovimas dėkle?“
Zenith Blueprint Rizikos valdymo fazės 14 žingsnyje nurodoma:
„Kiekvienam reglamentui, jei taikoma, galite sudaryti paprastą susiejimo lentelę (ji galėtų būti ataskaitos priedas), kurioje išvardijami pagrindiniai reglamento saugumo reikalavimai ir atitinkamos jūsų ISVS kontrolės priemonės / politikos. ISO 27001 to nereikalauja privalomai, tačiau tai naudinga vidinė praktika, padedanti užtikrinti, kad niekas neliko nepastebėta. Tai taip pat daro gerą įspūdį auditoriams / vertintojams, nes parodo, kad saugumo nevaldote vakuume ir suprantate teisinį kontekstą.“
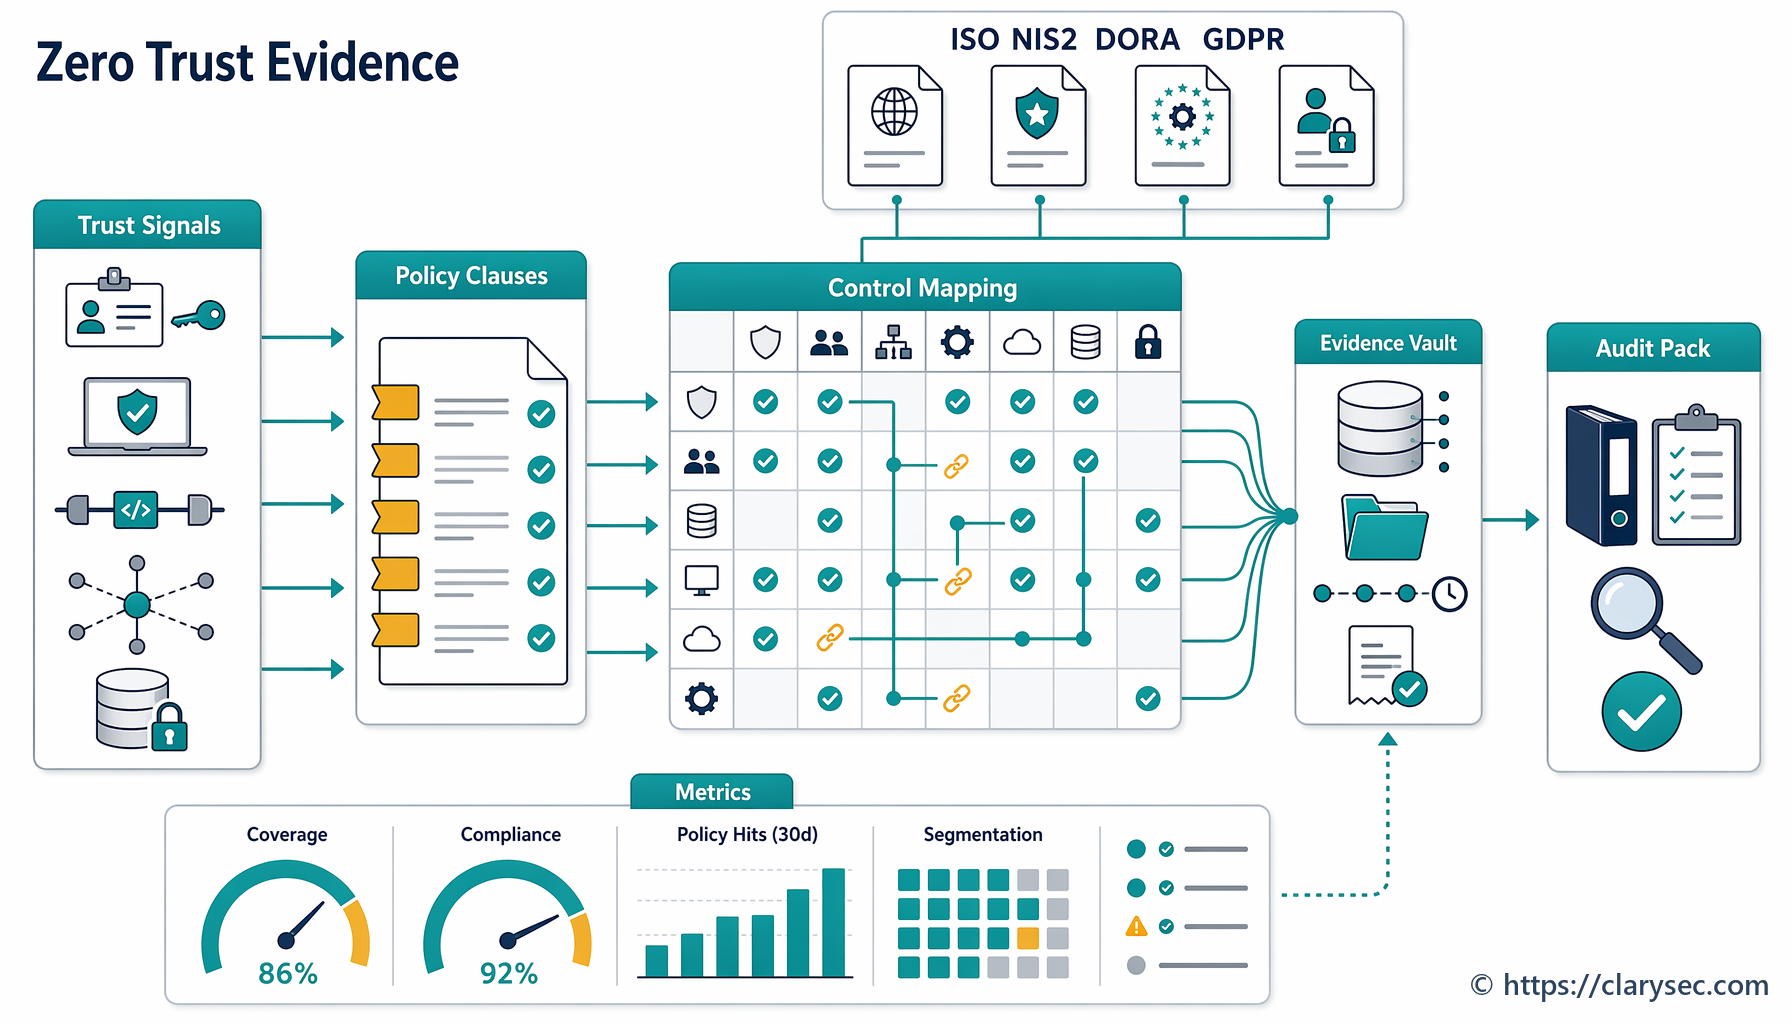
Tai pagrindas: sukurti vieną susiejimo lentelę, kuri dėklės pasikliaujančiosios šalies įpareigojimus susietų su GDPR, NIS2, DORA, ISO/IEC 27001:2022 A priedo kontrolės priemonėmis, Clarysec politikomis ir įrodymų įrašais.
Praktinis Europos skaitmeninės tapatybės dėklės pasikliaujančiųjų šalių įrodymų žemėlapis
EUDI Wallet tampa valdoma, kai ji traktuojama kaip apibrėžtas verslo procesas ISVS viduje, susiejant duomenis, tapatybes, tiekėjus, žurnalus, incidentus ir savininkus.
| Dėklės įrodymų klausimas | Pagrindinė ISVS kontrolės sritis | GDPR įrodymai | NIS2 arba DORA įrodymai | Clarysec priemonių rinkinio įrodymai |
|---|---|---|---|---|
| Kokių atributų prašome iš dėklės? | Privatumo ir PII apsauga, informacijos klasifikavimas, teisinių reikalavimų registras | Duomenų minimizavimas, teisinis pagrindas, tikslo apribojimas, saugojimas | DORA duomenų konfidencialumas ir IRT rizikos valdysena, kai taikomos finansinės paslaugos | Duomenų apsaugos ir privatumo politika, Teisinės ir reglamentavimo atitikties politika, Atitikties registras |
| Kaip žinome, kad tapatybės yra unikalios ir atsekamos? | Tapatybės valdymas, prieigos teisės, privilegijuotos prieigos valdymas | Atskaitomybė ir tvarkymo saugumas | NIS2 Article 21(2)(i) prieigos kontrolė ir turto valdymas, DORA prieigos valdysena | Naudotojų paskyrų ir privilegijų valdymo politika, IAM gyvavimo ciklo įrodymai |
| Kaip apsaugotas dėklės autentifikavimas? | Saugus autentifikavimas, autentifikavimo informacija, stebėsena | Prieigos kontrolė, saugumas pagal projektą, pažeidimų prevencija | NIS2 Article 21(2)(j) MFA arba tęstinis autentifikavimas, kai tinkama, DORA IRT apsauga | Autentifikavimo konfigūracija, MFA aprėptis, sesijų kontrolė, žurnalai |
| Kurie tiekėjai palaiko patikrinimą arba kliento įtraukimą? | Santykiai su tiekėjais, tiekėjų susitarimai, debesijos paslaugos | Tvarkytojo arba valdytojo vaidmens analizė, duomenų tvarkymo sutartys | NIS2 tiekimo grandinės saugumas, DORA IRT trečiųjų šalių registras ir pasitraukimo strategija | Trečiųjų šalių ir tiekėjų saugumo politika, tiekėjų deramas patikrinimas, sutartinės nuostatos |
| Kas registruojama žurnaluose ir saugoma? | Žurnalavimas, stebėsena, įrodymų rinkimas | Atskaitomybė, pažeidimų aptikimas, proporcingas saugojimas | NIS2 incidentų tvarkymas, DORA incidentų klasifikavimas ir ataskaitų teikimas | Žurnalų tvarkymo ir stebėsenos politika, nekintami žurnalai, incidentų valdymo instrukcijos |
| Kas vyksta, jei dėkle paremtas kliento įtraukimas sutrinka arba juo piktnaudžiaujama? | Reagavimas į incidentus, veiklos tęstinumas, IRT parengtis | Asmens duomenų saugumo pažeidimo vertinimas, kai taikoma | NIS2 24 valandų ir 72 valandų pranešimai, DORA pirminės, tarpinės ir galutinės ataskaitos | Incidentų veiksmų planas, įrodymų rinkimas, po incidento atliekama peržiūra |
Ši lentelė nėra teisinė išvada. Tai kontrolės priemonių ir įrodymų modelis, kurį CISO, atitikties komandos ir auditoriai gali naudoti įrodymams struktūruoti.
Tapatybės valdymas bus pirmoji auditorių tikrinama sritis
Dėklės pasikliaujančiajai šaliai tapatybė yra akivaizdi kontrolės priemonių sritis. Tačiau tapatybės valdymas nėra tas pats, kas autentifikavimas. Tapatybės valdymas atsako į klausimą „kas egzistuoja sistemoje ir kaip valdoma ta tapatybė?“ Autentifikavimas atsako į klausimą „kaip prieigos momentu patikrinama deklaruojama tapatybė?“
Zenith Controls ISO/IEC 27002:2022 kontrolė 5.16, Tapatybės valdymas, traktuojama kaip prevencinė kontrolės priemonė, palaikanti konfidencialumą, vientisumą ir prieinamumą. Ji tiesiogiai susijusi su prieigos kontrole, autentifikavimo informacija, prieigos teisėmis, santykiais su tiekėjais, atitikties stebėsena ir privilegijuotos prieigos valdymu. Kompleksinės atitikties susiejimas šią sritį sieja su GDPR saugumu ir atskaitomybe, NIS2 prieigos kontrole ir turto valdymu, DORA tapatybės ir prieigos valdysena, NIST SP 800-53 identifikatorių valdymu ir COBIT 2019 tapatybės gyvavimo ciklo valdysena.
Dėklės įrodymams organizacija turėtų gebėti įrodyti, kad:
- klientų ir darbuotojų tapatybės nėra painiojamos;
- administracinės tapatybės yra unikalios ir atsekamos;
- tiekėjų tapatybės valdomos taip pat disciplinuotai kaip darbuotojų;
- mašininės tapatybės, pvz., API klientai ir paslaugų paskyros, turi savininkus;
- tapatybės panaikinamos, kai jų nebereikia;
- išimtys, „break-glass“ paskyros ir privilegijuotos tapatybės yra kontroliuojamos.
Clarysec MVĮ paskyrų politika principą apibrėžia paprastai:
„Kiekviena paskyra turi būti unikali, atsekama iki konkretaus asmens ir susieta su verslo vaidmeniu.“
Iš Naudotojų paskyrų ir privilegijų valdymo politikos - MVĮ, skyriaus „Politikos įgyvendinimo reikalavimai“, politikos nuostata 6.1.2.
Įmonių aplinkoms reikalavimas dėl bendrų paskyrų yra griežtesnis:
„Visos naudotojų tapatybės turi būti susietos su unikaliu identifikatoriumi. Bendrų arba bendrinių paskyrų naudojimas draudžiamas, išskyrus patvirtintas „break-glass“ arba avarines paskyras, kurioms taikomos griežtos kontrolės priemonės.“
Iš Naudotojų paskyrų ir privilegijų valdymo politikos, skyriaus „Valdysenos reikalavimai“, politikos nuostata 5.3.
Papildomi standartai sustiprina tą pačią įrodymų logiką. ISO/IEC 24760-1:2019 pateikia tapatybės gyvavimo ciklo sąvokas, tokias kaip registravimas, susiejimas, naudojimas ir išregistravimas. ISO/IEC 29115:2013 palaiko rizika grindžiamą tapatybės patikinimą. ISO/IEC 27005:2024 tapatybės ir prieigos silpnąsias vietas traktuoja kaip rizikos tvarkymo temas. ISO/IEC 27018:2020 išplečia tapatybės valdymo lūkesčius viešosios debesijos PII tvarkymui. ISO/IEC 29100:2011 prideda privatumo perspektyvą, susiedamas identifikuojamumą su asmens duomenų tvarkymu.
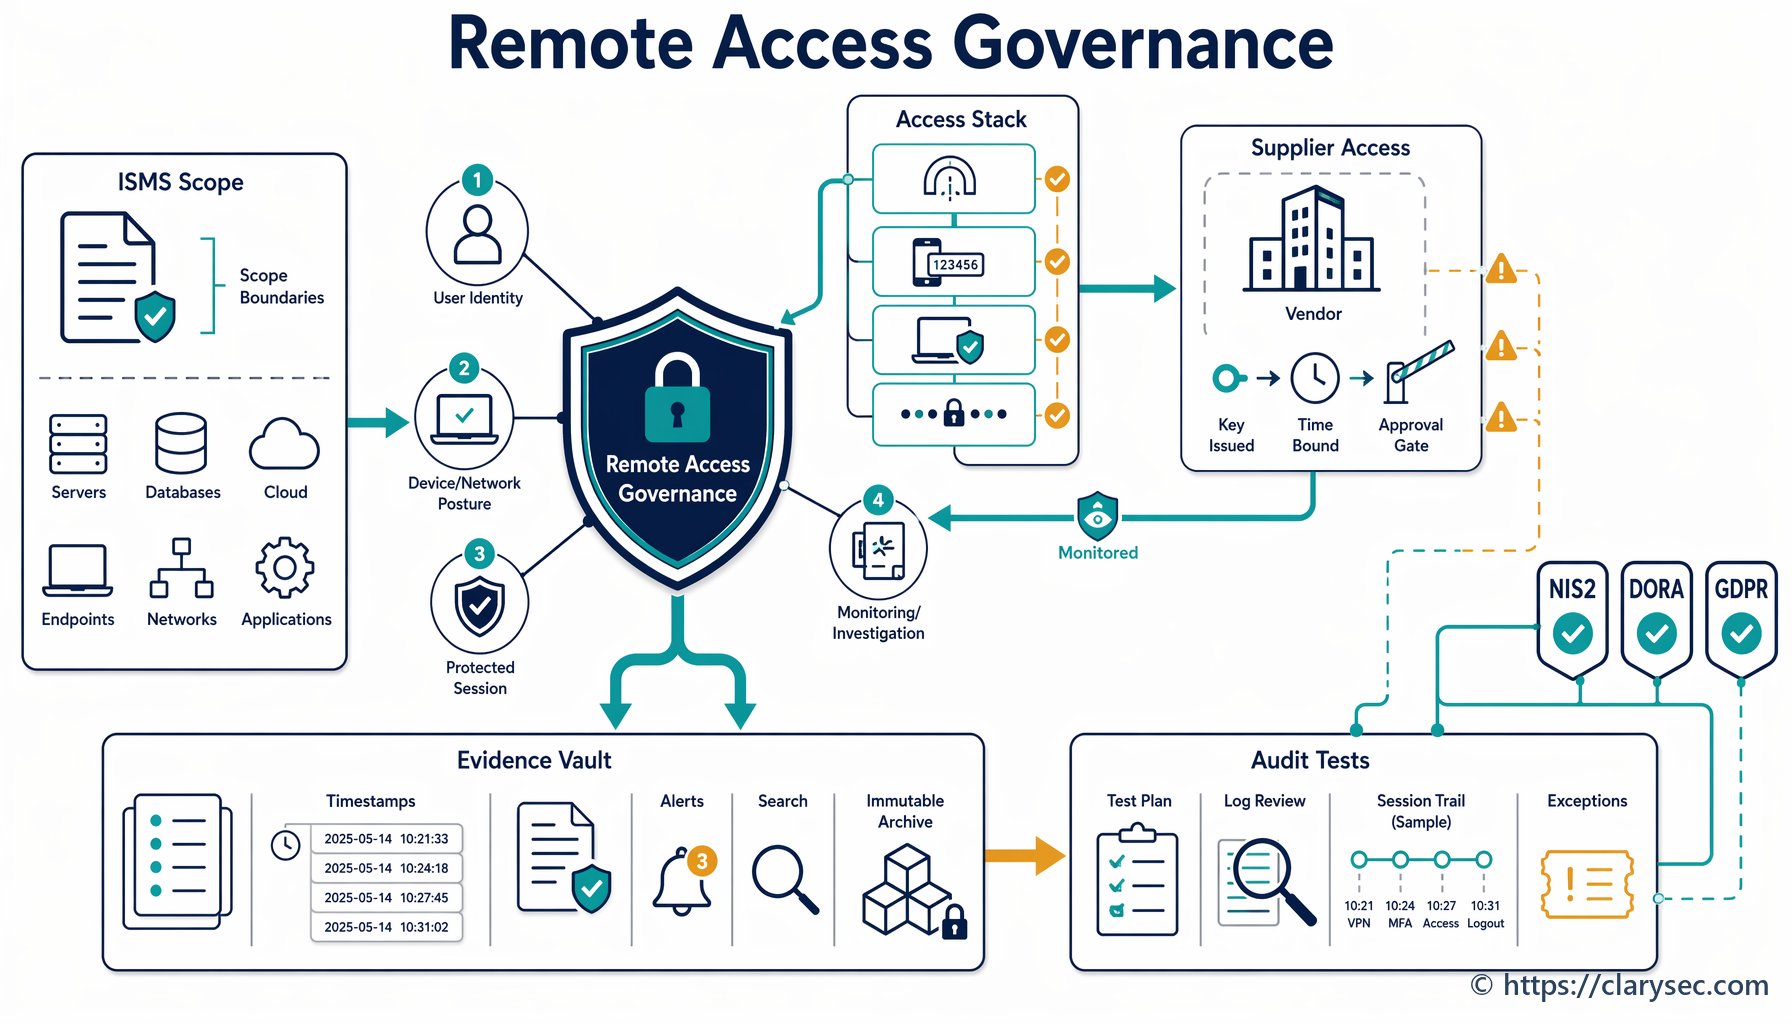
EUDI Wallet naudojimo atveju audito klausimas paprastas: ar galite kiekvieną privilegijuotą veiksmą, konfigūracijos pakeitimą, dėklės patikrinimo integracijos pakeitimą ir tiekėjo prieigos įvykį atsekti iki unikalios tapatybės su patvirtintu vaidmeniu?
Jei atsakymas neigiamas, dėklės projektas nėra parengtas auditui.
Saugus autentifikavimas: pasitikėjimas dėkle nepanaikina jūsų kontrolės pareigų
Dažna klaidinga nuostata yra tai, kad dėkle paremtas tapatybės patvirtinimas panaikina pasikliaujančiosios šalies autentifikavimo pareigas. Jis gali pagerinti konkrečių tapatybės atributų patikinimą, tačiau nepanaikina pareigos apsaugoti sistemas, sesijas, taikomųjų programų sąsajas, administravimo sąsajas ir klientų procesus.
Zenith Blueprint Kontrolės priemonės praktikoje fazės 19 žingsnyje Clarysec nurodo:
„Autentifikavimas yra pirmoji ir svarbiausia gynybos linija tarp grėsmės veikėjo ir jūsų sistemų, duomenų bei paslaugų. Jei autentifikavimas silpnas, visa kita — šifravimas, stebėsena, segmentavimas — gali būti apeita.“
Tas pats žingsnis paaiškina, kad šiuolaikinis autentifikavimas turi būti grindžiamas rizika, stipresnis didesnės vertės objektams ir palaikomas MFA, saugaus kredencialų saugojimo, TLS, žetonų apsaugos, paslapčių valdymo, saugaus sesijų valdymo ir autentifikavimo žurnalų peržiūros.
Zenith Controls ISO/IEC 27002:2022 kontrolė 8.5, Saugus autentifikavimas, susiejama kaip prevencinė kontrolės priemonė tapatybės ir prieigos valdymo gebėjime. Ji siejasi su tapatybės valdymu, autentifikavimo informacija, privilegijuotos prieigos valdymu, informacijos prieigos ribojimu, stebėsenos veiklomis, incidentų valdymu ir PII privatumo apsauga. Ji taip pat susiejama su GDPR saugumu ir duomenų apsauga pagal projektą, NIS2 kibernetinio saugumo rizikos valdymu ir MFA arba tęstiniu autentifikavimu, kai tinkama, DORA IRT rizikos valdysena, NIST SP 800-53 IA ir AC šeimomis bei COBIT 2019 loginės prieigos valdysena.
Dėklės pasikliaujančiajai šaliai saugaus autentifikavimo įrodymai turėtų apimti:
- dėklės patikrinimo galinio taško autentifikavimą ir autorizavimą;
- administratoriaus MFA dėklės konfigūravimo konsolėms;
- saugų API autentifikavimą tarp kliento įtraukimo paslaugų;
- dėklės integracijos raktų arba sertifikatų saugojimą paslapčių saugykloje;
- sesijų laiko limitus ir žetonų apsaugą, kai tinkama;
- įspėjimus apie nepavykusį autentifikavimą ir apsaugą nuo automatizuoto kredencialų parinkimo;
- atskiras kontrolės priemones klientų prisijungimui, darbuotojų prieigai ir sistemų tarpusavio prieigai.
Clarysec MVĮ žurnalavimo politika pateikia praktinį įrodymų reikalavimą:
„Autentifikavimo žurnalai: sėkmingi ir nepavykę prisijungimo bandymai, sesijos trukmė, MFA naudojimas“
Iš Žurnalų tvarkymo ir stebėsenos politikos - MVĮ, skyriaus „Valdysenos reikalavimai“, politikos nuostata 5.4.2.
Įmonių aplinkose pagrindinis aspektas tampa audito patikimumas:
„Žurnalų failai turi būti nekintami arba valdomi pagal versijų kontrolę, o prieiga turi būti suteikiama tik autorizuotam personalui.“
Iš Žurnalų tvarkymo ir stebėsenos politikos, skyriaus „Politikos įgyvendinimo reikalavimai“, politikos nuostata 6.5.1.
Tai tiltas tarp tapatybės patikinimo ir reagavimo į incidentus. Jei dėkle paremtas kliento įtraukimas puolamas naudojant kredencialų užpildymą, žetonų pakartojimą, administracinį kompromitavimą arba netinkamą tiekėjo naudojimą, autentifikavimo žurnalai tampa įrodymų pėdsaku.
GDPR: dėklės pažadas yra minimizavimas, bet jį reikia įrodyti
Europos skaitmeninės tapatybės dėklė gali palaikyti privatumą didinantį kliento įtraukimą, nes pasikliaujančioji šalis gali prašyti konkrečių atributų, užuot rinkusi visus tapatybės dokumentus. Tačiau GDPR atskaitomybė nėra grindžiama gerais ketinimais. Ji reikalauja įrodomos atitikties.
Iš dėklės gauti atributai yra asmens duomenys, kai jie susiję su identifikuotu arba identifikuojamu asmeniu. Kai kurie naudojimo atvejai taip pat gali apimti biometrinius duomenis, tapatybės patikrinimo duomenis, sankcijų patikrą, sukčiavimo riziką arba kitus jautrius tvarkymo kontekstus.
GDPR principai reikalauja teisėto, sąžiningo ir skaidraus tvarkymo, apibrėžtų tikslų, duomenų minimizavimo, tikslumo, saugojimo trukmės ribojimo, vientisumo ir konfidencialumo bei atskaitomybės. Pasikliaujančioji šalis turėtų gebėti įrodyti, kodėl prašomas kiekvienas dėklės atributas, kiek laiko jis saugomas, kas gali prie jo prieiti, kaip jis apsaugomas ir kaip kontroliuojamas pakartotinis naudojimas.
Clarysec įmonės privatumo politika nurodo:
„Gali būti renkami ir tvarkomi tik tie duomenys, kurie būtini konkrečiam teisėtam verslo tikslui.“
Iš Duomenų apsaugos ir privatumo politikos, skyriaus „Politikos įgyvendinimo reikalavimai“, politikos nuostata 6.2.1.
MVĮ versija sąmoningai glausta:
„Turi būti renkami ir saugomi tik minimalūs būtini asmens duomenys“
Iš Duomenų apsaugos ir privatumo politikos - MVĮ, skyriaus „Politikos įgyvendinimo reikalavimai“, politikos nuostata 6.2.1.
Zenith Controls ISO/IEC 27002:2022 kontrolė 5.34, Privatumas ir PII apsauga, susiejama su turto apskaita, duomenų maskavimu, debesijos paslaugų valdysena, informacijos klasifikavimu, saugiu perdavimu, prieigos kontrole, tapatybės valdymu ir projekto pakeitimų peržiūra. Ji taip pat siejama su ISO/IEC 27701:2021 privatumo valdymui, ISO/IEC 27018 debesijos PII tvarkymui ir ISO/IEC 29100 privatumo principais.
Dėklės naudojimui privatumo įrodymų paketas turėtų apimti:
- dėklės atributų duomenų srautų schemą;
- teisinio pagrindo registro įrašą;
- atributų minimizavimo sprendimo įrašą;
- iš dėklės gautų duomenų saugojimo terminų grafiką;
- privatumo pranešimo atnaujinimą;
- DPIA arba privatumo rizikos vertinimą, kai naudojimo atvejis yra didelės rizikos;
- dėklės duomenų prieigos kontrolės matricą;
- duomenų ištrynimo ir taisymo procesą;
- stebėsenos įrodymus, rodančius, kad prieiga prie iš dėklės gautos PII yra kontroliuojama.
Daug organizacijų perteklinai renka duomenis, nes dėklė palengvina patikrintų duomenų gavimą. Tai yra priešinga kryptis. Saugumo ir privatumo nauda atsiranda prašant mažiau, o ne saugant daugiau patikrintų tapatybės duomenų, nei reikia verslui.
NIS2 ir DORA: valdymo organo atskaitomybė susitinka su dėklės atsparumu
NIS2 ir DORA abi perkelia kibernetinį saugumą į valdyseną. Jos reikalauja, kad valdymo organai patvirtintų, prižiūrėtų ir būtų atsakingi už rizikos priemones. Jos taip pat tikisi proporcingų techninių, operacinių ir organizacinių kontrolės priemonių.
NIS2 Article 21 reikalauja rizikos valdymo priemonių, apimančių politikas, incidentų tvarkymą, veiklos tęstinumą, tiekimo grandinės saugumą, saugų įsigijimą ir kūrimą, pažeidžiamumų tvarkymą, kontrolės veiksmingumą, kibernetinę higieną, mokymus, kriptografiją, HR saugumą, prieigos kontrolę, turto valdymą ir, kai tinkama, MFA arba tęstinį autentifikavimą. NIS2 sektoriuose veikiančių dėklės pasikliaujančiųjų šalių atveju dėklės integracija turėtų būti įtraukta į rizikos vertinimą, turto apskaitą, tiekėjų registrą, incidentų planą ir prieigos kontrolės sistemą.
NIS2 Article 23 prideda etapais vykdomą reikšmingų incidentų pranešimą. Esminiai ir svarbūs subjektai turi pateikti ankstyvą įspėjimą per 24 valandas, pranešimą per 72 valandas ir galutinę ataskaitą per vieną mėnesį, o kai taikoma — ir komunikaciją gavėjams. Jei dėklės integracijos sutrikimas galėtų sukelti veiklos sutrikimą, finansinių nuostolių arba materialinę ar nematerialinę žalą paslaugų gavėjams, jis turėtų būti įtrauktas į incidentų klasifikavimo logiką.
DORA finansų subjektams yra konkretesnė. Ji reikalauja vidaus valdysenos ir kontrolės sistemos IRT rizikai, valdymo organo patvirtintos atsparumo strategijos, IRT politikų, veiklos tęstinumo ir reagavimo planų, audito planų, trečiųjų šalių politikų, incidentų pranešimo kanalų ir dokumentuotos IRT rizikos valdymo sistemos. Ji taip pat reikalauja su IRT susijusių incidentų valdymo, klasifikavimo pagal tokius kriterijus kaip paveikti klientai, prastovos trukmė, geografinis paplitimas, duomenų praradimas, kritiškumas ir ekonominis poveikis, taip pat pranešimų apie reikšmingus su IRT susijusius incidentus.
Dėkle paremto kliento įtraukimo finansinėse paslaugose įrodymai turėtų rodyti, kad:
- dėklės integracija yra IRT turto ir procesų apskaitoje;
- rizikas įvertino ir priėmė tinkamas savininkas;
- klientų įtraukimo arba paskyros prieigos kritiškumas yra įvertintas;
- yra atsparumo ir atsarginės galimybės;
- incidentai gali būti klasifikuojami pagal DORA kriterijus;
- klientų pranešimai suplanuoti, kai paveikiami finansiniai interesai;
- išorinis pranešimų teikimas, jei naudojamas, nepanaikina atskaitomybės.
Svarbiausia yra proporcingumas. Maža finansinių technologijų įmonė ir didelis bankas nepateiks tokios pačios apimties įrodymų, tačiau abiem reikia atsekamos valdysenos.
Tiekėjų ir debesijos priklausomybės: jūsų dėklės procesas toks stiprus, kokia stipri grandinė
Dauguma dėklės pasikliaujančiųjų šalių įgyvendinimų apima išorės paslaugas: debesijos prieglobą, API šliuzus, patikrinimo bibliotekas, tapatybės tarpininkus, KYC tiekėjus, sukčiavimo aptikimo mechanizmus, žurnalavimo platformas, valdomo aptikimo ir reagavimo (MDR) teikėjus arba klientų aptarnavimo įrankius. Todėl tiekėjų valdysena tampa esminė.
NIS2 reikalauja, kad subjektai atsižvelgtų į konkrečių tiekėjų pažeidžiamumus ir bendrą tiekėjų bei paslaugų teikėjų kokybę ir kibernetinio saugumo praktikas. DORA finansų subjektams žengia toliau: reikalauja IRT paslaugų sutartinių susitarimų registro, išankstinių vertinimų prieš sudarant sutartis, koncentracijos rizikos analizės, deramo patikrinimo, audito ir patikrinimo metodų, nutraukimo teisių ir patikrintų pasitraukimo strategijų IRT paslaugoms, palaikančioms kritines ar svarbias funkcijas.
Zenith Blueprint Kontrolės priemonės praktikoje fazės 23 žingsnyje Clarysec nurodo komandoms sudaryti visą tiekėjų sąrašą, klasifikuoti teikėjus pagal prieigą prie sistemų, duomenų ar operacinės kontrolės, įtraukti lūkesčius į sutartis, identifikuoti subtiekėjus, apibrėžti pakeitimų paleidiklius ir sukurti debesijos paslaugų vertinimo procesą. Tas pats žingsnis rekomenduoja prieš patvirtinant būsimas debesijos paslaugas įvertinti duomenų vietą, prieigos modelį, žurnalavimą ir šifravimą.
Clarysec MVĮ tiekėjų politika pateikia aiškią minimalios prieigos taisyklę:
„Tiekėjams turi būti suteikiama prieiga tik prie minimalių sistemų ir duomenų, būtinų jų funkcijai atlikti.“
Iš Trečiųjų šalių ir tiekėjų saugumo politikos - MVĮ, skyriaus „Politikos įgyvendinimo reikalavimai“, politikos nuostata 6.2.1.
NIST CSF 2.0 palaiko šį integruotą požiūrį. Jo GOVERN funkcija apima teisinius, reglamentavimo, sutartinius ir privatumo įpareigojimus, rizikos apetitą, atskaitomybę, politiką, išteklių skyrimą ir priežiūrą. Tiekimo grandinės rezultatai reikalauja tiekėjų vaidmenų, kritiškumo prioritetizavimo, sutartinių kibernetinio saugumo reikalavimų, deramo patikrinimo, stebėsenos, incidentų planavimo ir nuostatų po santykių pabaigos.
COBIT 2019 auditoriai ieškos valdysenos brandos. Jie klaus, ar tiekėjų atsakomybės, tapatybės gyvavimo ciklas, privatumo kontrolės priemonės ir stebėsena yra įtvirtinti verslo procesuose, o ne tik saugumo komandos kontroliniuose sąrašuose. Tapatybei ir loginės prieigos valdymui COBIT 2019 DSS05.04, Manage user identity and logical access, yra ypač aktualus vertinant, ar kontroliuojama paskyrų savininkystė, patvirtinimai, privilegijų priskyrimas ir pašalinimas.
Sukurkite dėklės pasikliaujančiosios šalies įrodymų paketą per vieną popietę
Praktinis Clarysec stiliaus veiksmas prasideda nuo vieno konkretaus naudojimo atvejo, o ne nuo plataus programos pareiškimo. Pirmuoju įrašu naudokite „kliento įtraukimas naudojant dėklės pateiktą teisinį vardą, gimimo datą ir adresą“. Pridėkite verslo savininką, sistemos savininką, duomenų savininką ir rizikos savininką.
Užregistruokite:
- tvarkymo tikslą;
- prašomus dėklės atributus;
- ar atributai saugomi, laikinai talpinami podėlyje, ar tik patikrinami;
- susijusias sistemas ir API;
- tiekėjus ir subtvarkytojus;
- susijusias šalis arba debesijos regionus;
- atsarginį procesą, jei dėklės patikrinimas nepavyksta;
- klientų komunikacijos sąlyčio taškus.
Tada įtraukite naudojimo atvejį į Atitikties registrą.
| Reikalavimų sritis | Dėklei taikoma interpretacija | Savininkas | Įrodymai |
|---|---|---|---|
| GDPR duomenų minimizavimas | Prašyti tik teisinio vardo, gimimo datos ir adreso, nes jie būtini kliento įtraukimui | DPO | DPIA, teisinio pagrindo registras, atributų minimizavimo sprendimas |
| Tapatybės valdymas | Administratorių ir pagalbos tarnybos prieiga prie dėklės kliento įtraukimo įrašų turi būti unikali ir grindžiama vaidmenimis | IAM savininkas | IAM eksportas, prieigos peržiūra, priimamų, perkeliamų ir išeinančių darbuotojų įrašai |
| Saugus autentifikavimas | Administravimo konsolėms ir API turi būti naudojamas MFA arba stiprus mašininis autentifikavimas | Saugumo inžinerija | MFA ataskaita, API kredencialų apskaita, paslapčių saugyklos įrodymai |
| Tiekėjų valdysena | Patikrinimo ir debesijos teikėjai turi būti įvertinti ir kontroliuojami sutartimis | Pirkimai ir CISO | Tiekėjo vertinimas, DPA, saugumo priedas, pasitraukimo planas |
| Reagavimas į incidentus | Piktnaudžiavimas dėklės kliento įtraukimu arba jo sutrikimas turi būti klasifikuojamas ir, kai taikoma, pranešamas | Incidentų valdytojas | Incidentų veiksmų planas, NIS2 arba DORA pranešimų matrica, stalo pratybų įrašas |
Toliau peržiūrėkite Taikytinumo pareiškimą ir Rizikos tvarkymo planą. EUDI Wallet naudojimo atvejams dažnai aktualios šios ISO/IEC 27002:2022 kontrolės sritys.
| ISO/IEC 27002:2022 kontrolė | Kontrolės pavadinimas | Aktualumas dėklės įrodymams |
|---|---|---|
| 5.16 | Tapatybės valdymas | Unikalios tapatybės, paskyrų savininkystė, priimamų, perkeliamų ir išeinančių darbuotojų gyvavimo ciklas ir mašininių tapatybių valdysena |
| 8.5 | Saugus autentifikavimas | MFA, API autentifikavimas, saugios sesijos, kredencialų apsauga ir autentifikavimo žurnalai |
| 5.34 | Privatumas ir PII apsauga | Atributų minimizavimas, teisėtas tvarkymas, privatumo rizikos vertinimas ir prieiga prie iš dėklės gautos PII |
| 5.19 | Informacijos saugumas santykiuose su tiekėjais | Tiekėjų klasifikavimas, deramas patikrinimas ir tiekėjų saugumo atsakomybės |
| 5.20 | Informacijos saugumo aptarimas tiekėjų susitarimuose | Sutartinės saugumo, privatumo, audito, incidentų ir nutraukimo nuostatos |
| 5.21 | Informacijos saugumo valdymas IRT tiekimo grandinėje | Tiekimo grandinės rizika, subtiekėjai, integracijų priklausomybės ir tiekėjų pažeidžiamumai |
| 5.23 | Informacijos saugumas naudojant debesijos paslaugas | Debesijos patvirtinimas, duomenų vieta, šifravimas, žurnalavimas ir prieigos modelis |
| 8.15 | Žurnalavimas | Autentifikavimo, patikrinimo, administraciniai ir incidentams aktualūs įvykiai |
| 8.16 | Stebėsenos veiklos | Įspėjimai, aptikimas, peržiūra ir įtartinos veiklos eskalavimas |
| 5.24 | Informacijos saugumo incidentų valdymo planavimas ir parengimas | Dėklės incidentų valdymo instrukcijos, vaidmenys, komunikacijos maršrutai ir eskalavimo kriterijai |
| 5.25 | Informacijos saugumo įvykių vertinimas ir sprendimas | Su dėkle susijusių įvykių triažas ir klasifikavimas |
| 5.26 | Reagavimas į informacijos saugumo incidentus | Lokalizavimas, pašalinimas, atkūrimas ir komunikacija |
| 5.28 | Įrodymų rinkimas | Žurnalų, tyrimo įrašų ir saugojimo grandinės išsaugojimas |
| 5.31 | Teisiniai, įstatyminiai, reglamentavimo ir sutartiniai reikalavimai | eIDAS2, GDPR, NIS2, DORA ir sutartinių įpareigojimų susiejimas |
| 5.36 | Informacijos saugumo politikų, taisyklių ir standartų laikymasis | Vidaus kontrolės testavimas, išimtys ir atitikties stebėsena |
Galiausiai atlikite mini auditą. Pasirinkite vieną dėklės kliento įtraukimo operaciją ir atsekite:
- atributų prašymo pagrindimą;
- skaidrumo veiksmą arba sutikimo įrašą, kai taikoma;
- sistemos įvykio žurnalą;
- API autentifikavimo įrodymus;
- prieigos kontrolės įrašą darbuotojams, matantiems kliento įtraukimo rezultatą;
- susijusį tiekėją;
- saugojimo taisyklę;
- incidento klasifikavimo kelią, jei ta operacija būtų apgaulinga arba atskleista.
Jei negalite atsekti visos kelionės, procesas dar nėra parengtas įrodymams.
Kaip skirtingi auditoriai tikrins tą patį dėklės procesą
Skirtingi auditoriai į Europos skaitmeninės tapatybės dėklę žiūri per skirtingas profesines perspektyvas. Tie patys įrodymai gali atsakyti į kelis klausimus, jei jie tinkamai struktūruoti.
| Auditoriaus profilis | Tikėtinas audito fokusas | Įrodymai, kurių bus prašoma |
|---|---|---|
| ISO/IEC 27001:2022 auditorius | Taikymo sritis, suinteresuotosios šalys, rizikos, SoA kontrolės priemonės, kontrolės veiksmingumas ir dokumentuoti įrodymai | ISVS taikymo sritis, rizikos vertinimas, SoA, politikos, prieigos peržiūros, žurnalai, tiekėjų įrašai |
| ISO/IEC 27007 arba ISO/IEC 19011 auditorius | Audito pėdsakas, imčių tikrinimas, interviu, politikos ir įgyvendinimo nuoseklumas | Naudotojo gyvavimo ciklo imtys, autentifikavimo konfigūracija, incidentų įrašai, darbuotojų interviu |
| NIST orientuotas vertintojas | Valdysena, rizikos profiliai, tiekimo grandinė, aptikimo, reagavimo ir atkūrimo rezultatai | Esamas ir tikslinis profilis, POA&M, tiekėjų kritiškumas, stebėsenos ir reagavimo įrodymai |
| COBIT 2019 auditorius | Valdysenos tikslai, proceso savininkystė, branda ir valdymo praktikos | RACI, procesų KPI, valdymo organo ataskaitos, tiekėjų valdysena, privatumo programos įrašai |
| ISACA ITAF auditorius | Įrodymų patikimumas, kontrolės testavimas, atsekamumas ir pakankamumas | Nekintami žurnalai, atrinktos operacijos, prieigos įrodymai, išimčių patvirtinimai |
| DORA priežiūros institucija arba vidaus peržiūrėtojas | IRT rizikos sistema, incidentų gyvavimo ciklas, trečiųjų šalių registras ir operacinis atsparumas | IRT rizikos registras, incidentų klasifikavimas, trečiųjų šalių registras, pasitraukimo strategija, atsparumo testai |
| GDPR peržiūrėtojas | Teisinis pagrindas, minimizavimas, skaidrumas, PII saugumas ir atskaitomybė | RoPA įrašas, DPIA, privatumo pranešimas, saugojimo taisyklė, prieigos žurnalai, pažeidimo vertinimas |
Zenith Controls šioms sritims pateikia naudingų audito metodikos detalių. Tapatybės valdymo srityje auditoriai paprastai seka naudotojų tapatybes per priėmimą, pakeitimą ir nutraukimą, sulygina HR įrašus su paskyrų sąrašais, tikrina ne darbuotojų ir paslaugų paskyras bei ieško bendro administratorių naudojimo. Saugaus autentifikavimo srityje auditoriai lygina politikas su techninėmis konfigūracijomis, peržiūri MFA aprėptį, tikrina slaptažodžių ir sesijų kontrolės priemones bei sėkmingų ir nepavykusių prisijungimų žurnalus. Privatumo ir PII apsaugos srityje auditoriai atrenka DPIA, duomenų subjektų prašymų procesus, privatumo mokymus, PII apskaitą, šifravimą, prieigos žurnalus ir saugojimo kontrolės priemones.
Clarysec Audito ir atitikties stebėsenos politika aiškiai paaiškina įrodymų tikslą:
„Generuoti dokumentuotus įrodymus ir audito pėdsaką, kurie palaikytų reglamentavimo institucijų paklausimus, teisinius procesus arba klientų patikinimo prašymus.“
Iš Audito ir atitikties stebėsenos politikos, skyriaus „Tikslai“, politikos nuostata 3.4.
Ši formuluotė — dokumentuoti įrodymai — skiria politikų biblioteką nuo auditui parengtos atitikties sistemos.
Dažnos klaidos pasirengimo dėklei projektuose
Pirmoji klaida — surinkti per daug duomenų. Dėklės gali palengvinti patikrintų atributų gavimą, tačiau GDPR skatina priešingą elgesį: rinkti ir saugoti tik tai, kas būtina. Jei produkto komanda prašo visos tapatybės informacijos, kai reikia tik amžiaus patvirtinimo, privatumo kontrolės priemonių dizainas jau yra klaidingas.
Antroji klaida — ignoruoti mašinines tapatybes. Dėklės integracijos dažnai remiasi API klientais, sertifikatais, paslaugų paskyromis, automatizavimo scenarijais ir paslaptimis. Jei šios tapatybės neturi savininkų, nėra periodiškai keičiamos, stebimos ir išimamos iš eksploatacijos, pasikliaujančiosios šalies aplinka yra silpna, net jei dėklės ekosistema stipri.
Trečioji klaida — traktuoti tiekėjus kaip pirkimų dokumentaciją. Pagal NIS2 ir DORA tiekėjų saugumas yra operacinis. Reikia deramo patikrinimo, sutartinių nuostatų, stebėsenos, bendradarbiavimo incidentų atvejais, audito teisių ir pasitraukimo planų. DORA reglamentuojamiems subjektams IRT trečiųjų šalių registras yra pagrindinis atitikties įrodymas.
Ketvirtoji klaida — žurnalavimas be valdysenos. Perteklinis žurnalavimas gali sukurti privatumo riziką. Nepakankamas žurnalavimas sunaikina tyrimo galimybes. Apibrėžkite autentifikavimo, patikrinimo, administracinius ir incidentams aktualius įvykius, apsaugokite žurnalus nuo pakeitimų, apribokite prieigą ir suderinkite saugojimą su teisiniais ir verslo poreikiais.
Penktoji klaida — nepraktikuoti pranešimų teikimo. NIS2 turi 24 valandų, 72 valandų ir vieno mėnesio pranešimų lūkesčius reikšmingiems incidentams. DORA turi pirminius, tarpinius ir galutinius pranešimus apie reikšmingus su IRT susijusius incidentus. Jei organizacija pirmą kartą susieja su dėkle susijusį incidentą su šiais terminais tik realaus įvykio metu, valdysena žlugo.
Paverskite EUDI Wallet naudojimą auditui parengtais įrodymais
Europos skaitmeninės tapatybės dėklė pakeis klientų įtraukimą ir skaitmeninį pasitikėjimą visoje Europoje. Tačiau CISO, DPO, atitikties vadovams, auditoriams ir verslo savininkams geriausias veiksmas nėra sukurti dar vieną izoliuotą atitikties programą. Geriausias veiksmas — įtraukti dėklės naudojimą į ISVS ir susieti jį su privatumu, tapatybe, autentifikavimu, tiekėjais, žurnalavimu, atsparumu ir reagavimu į incidentus.
Clarysec gali padėti tai padaryti struktūruotai:
- Naudokite Zenith Blueprint, kad dėklės naudojimą įtrauktumėte į Rizikos valdymo fazę: 14 žingsnį reglamentavimo kryžminėms nuorodoms, 19 žingsnį saugiam autentifikavimui ir 23 žingsnį tiekėjų, privatumo ir teisinių kontrolės priemonių įgyvendinimui.
- Naudokite Zenith Controls, kad ISO/IEC 27002:2022 tapatybės valdymo, saugaus autentifikavimo ir privatumo kontrolės priemones susietumėte su GDPR, NIS2, DORA, NIST ir COBIT 2019 įrodymais.
- Naudokite Clarysec politikų šablonus, pvz., Teisinės ir reglamentavimo atitikties politiką, Duomenų apsaugos ir privatumo politiką, Naudotojų paskyrų ir privilegijų valdymo politiką, Žurnalų tvarkymo ir stebėsenos politiką, Trečiųjų šalių ir tiekėjų saugumo politiką - MVĮ ir Audito ir atitikties stebėsenos politiką, kad įpareigojimus paverstumėte savininkus turinčiomis ir testuojamomis praktikomis.
- Sukurkite dėklės pasikliaujančiosios šalies įrodymų paketą prieš paleidimą, o ne po pirmosios audito užklausos.
Jei jūsų organizacija 2026 m. planuoja pasikliauti Europos skaitmeninės tapatybės dėkle, dabar laikas užduoti vieną klausimą: ar galime dokumentuotais įrodymais pagrįsti, kad šis tapatybės procesas yra saugus, teisėtas, atsparus ir valdomas?
Clarysec atsakymas yra praktinis: susiekite, priskirkite savininkus, testuokite ir laikykite įrodymus parengtus.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council