Sveikatos duomenų valdysena pasirengimui EHDS

Pirmadienio rytas, 08:20. Susitikimo kvietimo pavadinimas apgaulingai paprastas: „Pasirengimas EHDS“.
Anya, sparčiai augančios MedTech įmonės CISO, prisijungia prie pokalbio kartu su privatumo vadovu, klinikinės veiklos direktoriumi, pirkimų proceso savininku ir teisininku. Ligoninių grupė nori prijungti savo pacientų portalą prie įmonės analitikos platformos. Mokslinių tyrimų partneris prašo pseudonimizuotų duomenų rinkinių. Debesijos paslaugų teikėjas saugo atsargines kopijas keliuose ES regionuose. Techninės pagalbos tiekėjui gali prireikti laikinos prieigos prie gamybinių sistemų žurnalų. Teisininkai klausia, ar organizacija kiekviename duomenų sraute veikia kaip duomenų valdytojas, duomenų tvarkytojas, bendras duomenų valdytojas ar subtvarkytojas.
Tada valdyba užduoda svarbiausią klausimą: „Ar galime įrodyti, kad esame pasirengę Europos sveikatos duomenų erdvei?“
Šiuo klausimu neprašoma reglamentų sąrašo. Klausiama, ar organizacija gali įrodyti kontroliuojamą, teisėtą, saugų ir atskaitingą sveikatos duomenų tvarkymą esant spaudimui. GDPR sveikatos duomenis jau laiko specialių kategorijų asmens duomenimis. ISO/IEC 27701:2025 kelia aukštesnius lūkesčius privatumo informacijos valdymo sistemai, arba PIMS, kuri praktikoje parodo atskaitomybę. ISO/IEC 27001:2022 suteikia vadybos sistemos pagrindą saugumo rizikai, veiklos kontrolei, vidaus auditui, vadovybės peržiūrai ir nuolatiniam tobulinimui. NIS2 daugeliui sveikatos priežiūros, skaitmeninių, debesijos, SaaS ir IRT paslaugų ekosistemų nustato papildomus kibernetinio saugumo valdysenos, incidentų valdymo ir tiekimo grandinės atsparumo lūkesčius. DORA taip pat gali būti aktualus, kai sveikatos duomenys siejami su draudimu, mokėjimais, reguliuojamomis finansinėmis paslaugomis arba IRT paslaugomis, palaikančiomis finansų sektoriaus subjektus.
Tikrasis iššūkis nėra žinoti, kad sveikatos duomenys yra jautrūs. Tai žino visi. Iššūkis yra įrodyti, kad kiekvienas rinkimas, dalijimosi atvejis, santykis su duomenų tvarkytoju, prieigos suteikimas, saugojimo taisyklė ir DPIA sprendimas yra valdomi, peržiūrimi ir pagrįsti įrodymais.
Clarysec požiūris sąmoningai praktinis. Sujungiame Zenith Blueprint: auditoriaus 30 žingsnių veiksmų planą, PIMS politikų rinkinį ir Zenith Controls: kelių atitikties režimų vadovą į veikiantį sveikatos duomenų valdysenos modelį, kuris atlaiko ir reguliuotojo klausimą, ir auditoriaus prašymą pateikti imtį.
Kodėl sveikatos duomenų valdysena yra kitokia
Sveikatos duomenys nėra dar vienas laukas duomenų apskaitoje. Jie gali atskleisti diagnozes, gydymą, genetinius rodiklius, negalias, vaistų vartojimo istoriją, psichikos sveikatos būklę, biometrinius identifikatorius, vaisingumo informaciją, klinikinius rezultatus ir duomenis apie giminaičius ar pažeidžiamus asmenis.
GDPR Article 9 sveikatos duomenis laiko specialių kategorijų asmens duomenimis ir paprastai draudžia juos tvarkyti, nebent taikoma konkreti sąlyga. Pavyzdžiai apima aiškų sutikimą, sveikatos priežiūros tikslus, visuomenės sveikatą, mokslinius tyrimus taikant apsaugos priemones, gyvybinius interesus arba kitą teisėtą sąlygą, grindžiamą ES ar valstybės narės teise. GDPR Article 5 privatumo principus taip pat paverčia atskaitomybės pareiga. Asmens duomenys turi būti tvarkomi teisėtai, sąžiningai ir skaidriai, renkami nurodytais ir teisėtais tikslais, minimizuojami, tikslūs, saugomi tik tiek, kiek būtina, ir apsaugoti nuo neautorizuoto ar neteisėto tvarkymo bei atsitiktinio praradimo, sunaikinimo ar sugadinimo. Duomenų valdytojas turi gebėti įrodyti atitiktį.
Pasirengimui EHDS sveikatos duomenų valdysena turi atsakyti į septynis veiklos klausimus:
- Kokius sveikatos duomenis tvarkome ir kur jie saugomi?
- Kokį vaidmenį atliekame kiekvienoje veikloje: duomenų valdytojo, duomenų tvarkytojo, bendro duomenų valdytojo ar subtvarkytojo?
- Koks teisinis pagrindas ir specialių kategorijų duomenų tvarkymo sąlyga taikomi?
- Ar pirminis privatumo rizikos vertinimas arba DPIA atlikti prieš pradedant didelės rizikos tvarkymą?
- Kas gali prieiti prie sveikatos duomenų ir kaip dažnai ši prieiga peržiūrima?
- Kokie gavėjai, duomenų tvarkytojai, subtvarkytojai ir debesijos paslaugų teikėjai dalyvauja?
- Kokie įrodymai patvirtina saugojimą, pseudonimizavimą, saugų perdavimą, pasirengimą incidentams ir tiekėjų užtikrinimą?
ISO/IEC 27701:2025 padeda šiuos atsakymus struktūruoti kaip PIMS. ISO/IEC 27001:2022 suteikia pagrindą per kontekstą, taikymo sritį, lyderystę, rizikos vertinimą, rizikos tvarkymą, Taikomumo pareiškimą, veiklos kontrolę, stebėseną, vidaus auditą, vadovybės peržiūrą ir tobulinimą. 4.1–4.4 punktai reikalauja, kad organizacijos apibrėžtų kontekstą, suinteresuotąsias šalis, reikalavimus, taikymo sritį ir priklausomybes. Tai tinkamas pradinis taškas pasirengimui EHDS, nes sveikatos duomenų srautai paprastai apima ligonines, laboratorijas, debesijos platformas, klinikinius partnerius, mokslinių tyrimų organizacijas, techninės pagalbos tiekėjus ir kartais viešojo sektoriaus institucijas.
Klaida, kurią matome realiuose projektuose, yra sveikatos duomenų valdysenos pavertimas vien privatumo pranešimo užduotimi. Privatumo pranešimas yra svarbus, tačiau jis neįrodo, kad techninės pagalbos inžinierius negali eksportuoti pacientų žurnalų, kad mokslinių tyrimų duomenų rinkinys tinkamai pseudonimizuotas, kad duomenų tvarkytojo sutartyje yra Article 28 sąlygos arba kad saugojimo užduotis iš tikrųjų ištrynė įrašus, kurių saugojimo terminas pasibaigė.
Clarysec modelis: viena įrodymų grandinė nuo tikslo iki sunaikinimo
Clarysec sveikatos duomenų valdysenos modelis prasideda paprastu principu: jei negalite atsekti sveikatos duomenų nuo tikslo iki sunaikinimo, neturite pasirengimo EHDS — turite dokumentacijos riziką.
Zenith Blueprint aiškiai perteikia privatumo kontrolės mąstyseną 23 žingsnyje, organizacinėse kontrolės priemonėse 5.19–5.37:
„asmenį identifikuojanti informacija nėra tik dar vienas duomenų tipas — tai itin jautri pasitikėjimo išraiška.“
Sveikatos duomenims tai ypač svarbu. Pacientas pažeidimo nepatiria kaip kontrolės priemonės nesuveikimo. Jis jį patiria kaip orumo, konfidencialumo ir pasitikėjimo sveikatos priežiūros ekosistema praradimą.
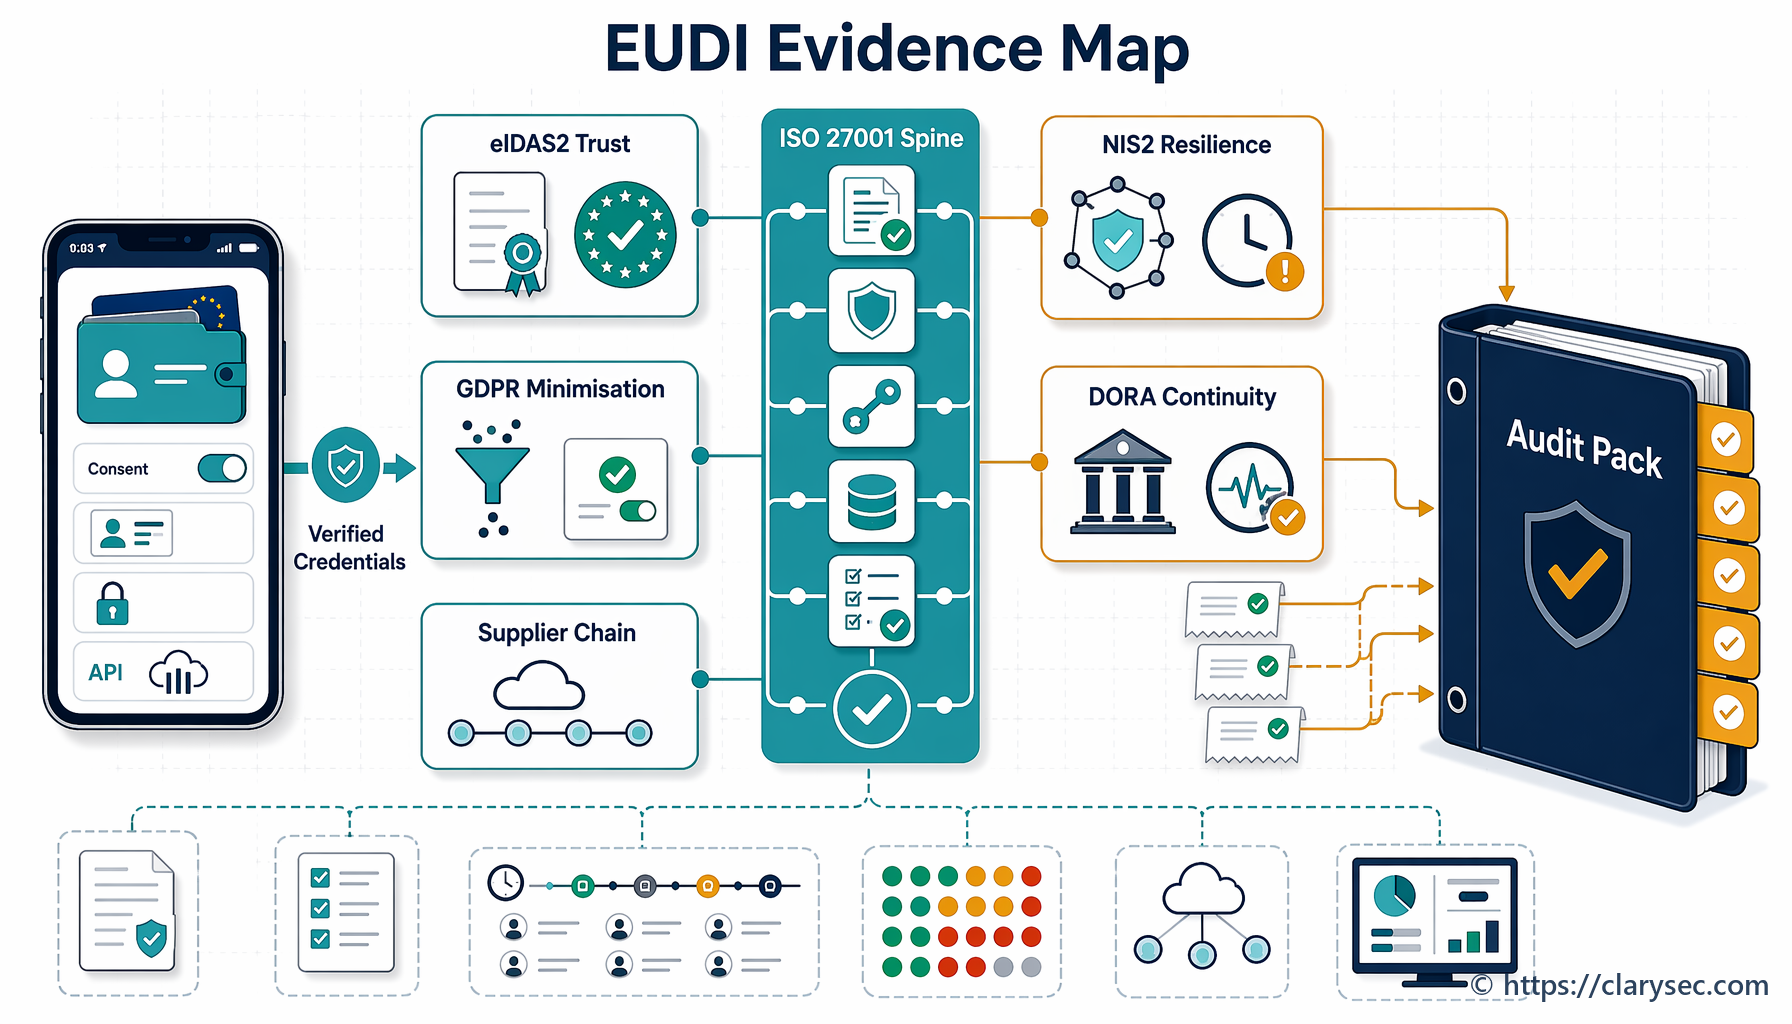
Clarysec kuria įrodymų grandinę naudodama keturis susietus sluoksnius.
| Sluoksnis | Sveikatos duomenų valdysenos klausimas | Clarysec artefaktas |
|---|---|---|
| Tvarkymo valdysena | Kodėl tvarkome šiuos sveikatos duomenis, kokiu vaidmeniu, kokiu teisiniu pagrindu ir pagal kokią specialių kategorijų sąlygą? | PII apskaita, teisinio pagrindo įrašas, REG02 |
| Privatumo rizikos valdysena | Ar tai didelės rizikos tvarkymas ir ar DPIA poreikio vertinimas atliktas prieš pradedant tvarkymą? | Privatumo rizikos vertinimas, DPIA darbo eiga, REG04 |
| Dalijimosi ir tiekėjų valdysena | Kas gauna duomenis, kur jie tvarkomi ir kokios sutartinės kontrolės priemonės taikomos? | Išorinio dalijimosi registras, tiekėjų deramas patikrinimas, REG08 |
| Prieigos ir įrodymų valdysena | Kas turi prieigą, kaip ji peržiūrima ir kokie žurnalai įrodo kontrolės priemonių veikimą? | Prieigos peržiūros registras, žurnalavimo įrodymai, REG12 |
Taip organizacija gali ateiti į auditą ir parodyti, kad tas pats sveikatos duomenų naudojimo atvejis padengtas verslo tikslu, privatumo teise, informacijos saugumo kontrolės priemonėmis, tiekėjų užtikrinimu ir veiklos įrodymais.
Pradėkite nuo vaidmenų aiškumo prieš projektuodami kontrolės priemones
Sveikatos duomenų projektai dažnai suklumpa ties pirmąja valdysenos kliūtimi, nes komandos nesutaria dėl vaidmenų. Ligoninė gali būti pacientų priežiūros duomenų valdytojas. Skaitmeninės sveikatos platforma gali būti duomenų tvarkytojas, kai talpina portalo duomenis. Ta pati platforma gali būti duomenų valdytojas savo darbuotojų įrašams arba klientų paskyrų valdymui. Dvi mokslinių tyrimų institucijos gali būti bendri duomenų valdytojai, jei kartu nustato tyrimo tikslus ir priemones. Debesijos analitikos teikėjas gali būti subtvarkytojas.
Clarysec PIMS politikų rinkinys sukurtas atsižvelgiant į šią vaidmenų realybę. Jame naudojamos PIMS veiklos vaidmenų žymos, tokios kaip abu vaidmenys, duomenų valdytojas, duomenų tvarkytojas, bendras duomenų valdytojas ir subtvarkytojas. Tai svarbu, nes pareigos keičiasi priklausomai nuo to, ar organizacija nustato tikslus ir priemones, ar tvarko duomenis pagal dokumentuotus nurodymus.
Duomenų valdytojo vaidmenyje tvarkomiems sveikatos duomenims PII tvarkymo apskaitos ir teisinio pagrindo politika reikalauja specialių kategorijų duomenų tvarkymo sąlygą užregistruoti prieš pradedant tvarkymą. Duomenų valdytojo tikslų ir teisinio pagrindo įrašų skyriaus 4.2.6 punktas nustato:
„[Sąlyginai] Procesų savininkas / verslo savininkas PRIVALO REG02 užregistruoti specialių kategorijų duomenų tvarkymo sąlygą prieš tvarkydamas specialių kategorijų PII.“
Pasirengimui EHDS tai yra viena svarbiausių kontrolės priemonių valdysenos pakete. Ji neleidžia mąstyti „renkame, nes platformai reikia“. Sveikatos duomenų laukas turi turėti tikslą, teisinį pagrindą, specialių kategorijų sąlygą, saugojimo taisyklę, savininką ir tvarkymo kontekstą.
Praktinis sveikatos duomenų tvarkymo registras gali atrodyti taip.
| Registro laukas | Nuotolinės stebėsenos platformos pavyzdys |
|---|---|
| Tvarkymo veikla | Nuolatinis kraujospūdžio rodmenų rinkimas |
| PIMS vaidmuo | Duomenų tvarkytojas ligoninės klientui, duomenų valdytojas platformos paskyrų duomenims |
| Duomenų kategorijos | Paciento ID, įrenginio ID, rodmenys, laiko žyma, įspėjimo būsena |
| Tikslas | Nuotolinė priežiūros stebėsena ir klinikinis eskalavimas |
| GDPR teisinis pagrindas | Dokumentuota pagal duomenų valdytojo nurodymą arba duomenų valdytojo teisinį pagrindą |
| Article 9 sąlyga | Su sveikatos priežiūra susijęs tikslas arba kita dokumentuota specialių kategorijų sąlyga |
| Saugojimo laikotarpis | Sutartinis ir klinikinis saugojimo terminų grafikas |
| Duomenų vieta | ES debesijos regionas ir atsarginių kopijų regionas |
| Gavėjai | Ligoninės naudotojai, techninės pagalbos teikėjas, prieglobos paslaugų teikėjas |
| DPIA nuoroda | REG04-DPIA-2026-011 |
| Prieigos peržiūros nuoroda | REG12-Q2-2026 |
Duomenų apsaugos ir privatumo politika - SME tą pačią discipliną išreiškia forma, kurią mažesnės organizacijos gali įgyvendinti veiklos lygmeniu. Valdysenos reikalavimų 5.2.1 punktas nustato:
„Privatumo koordinatorius privalo tvarkyti visų asmens duomenų tvarkymo veiklų registrą, įskaitant duomenų kategorijas, tikslą, teisinį pagrindą ir saugojimo laikotarpius.“
Šis registras tampa privatumo pranešimų, duomenų tvarkytojų susitarimų, prieigos kontrolės projektavimo, saugojimo konfigūracijos ir audito imčių pagrindu.
DPIA yra pakeitimų kontrolės vartai, o ne dokumentų pildymas
Pagal GDPR didelės rizikos tvarkymas gali inicijuoti DPIA. Sveikatos duomenų kontekste rizika retai būna hipotetinė. Didelio masto tvarkymas, sisteminga stebėsena, profiliavimas, pažeidžiami asmenys, specialių kategorijų duomenys ir inovatyvi technologija gali reikalauti struktūrizuoto privatumo rizikos vertinimo.
Privatumo rizikos vertinimo ir DPIA politika tai paverčia vartais prieš pradedant tvarkymą. DPIA inicijavimo sąlygų ir reikalavimo nustatymo skyriaus 4.2.2 punktas nustato:
„[Duomenų valdytojas] Procesų savininkas / verslo savininkas PRIVALO REG04 perduoti Privatumo vadovui / PIMS vadovui tvarkymą, apimantį didelio masto tvarkymą, sistemingą stebėseną, profiliavimą, automatizuotus sprendimus, specialių kategorijų PII, duomenis apie apkaltinamuosius nuosprendžius ar nusikalstamas veikas, pažeidžiamus duomenų subjektus, inovatyvią technologiją arba iš esmės pakeistą tvarkymą, prieš pradedant tvarkymą.“
Ši nuostata užkerta kelią dažnam kontrolės nesuveikimo modeliui: inžinerijos komanda sukuria integraciją, pardavimo komanda paskelbia paleidimo gamybinėje aplinkoje datą, o privatumo komandos prašoma patvirtinti projektą jau užfiksavus architektūrą.
Zenith Blueprint privatumas integruojamas į saugumo pakeitimų peržiūrą. 23 žingsnyje nagrinėjama ISO/IEC 27002:2022 kontrolės priemonė 5.34 „PII privatumas ir apsauga“ ir ji susiejama su duomenų žinojimu, klasifikavimu, prieigos kontrole, maskavimu, ištrynimu ir šifravimu. 19 žingsnis prideda praktines audito patikras dėl duomenų kiekio mažinimo, informacijos ištrynimo, maskavimo, pseudonimizavimo, testavimo duomenų ir duomenų nutekėjimo prevencijos. Todėl DPIA nėra tik teisinė pažyma. Ji turi sukurti techninius ir organizacinius veiksmus.
Praktinė Clarysec DPIA darbo eiga naujam į EHDS orientuotam dalijimosi projektui vyksta tokia seka:
- Sukurti arba atnaujinti REG02 tvarkymo įrašą sveikatos duomenų srautui.
- Inicijuoti REG04 pirminį vertinimą, nes dalyvauja specialių kategorijų sveikatos duomenys ir išorinis dalijimasis.
- Identifikuoti rizikas konfidencialumui, vientisumui, prieinamumui, pacientų teisėms, sąžiningumui, tikslo apribojimui ir pakartotiniam identifikavimui.
- Pasirinkti kontrolės priemones, tokias kaip pseudonimizavimas, vaidmenimis pagrįsta prieiga, ES prieglobos apribojimas, tiekėjų sutartinės nuostatos, žurnalavimas, saugojimo ribos, DLP, šifravimas ir reagavimo į incidentus veiksmų planai.
- Atnaujinti REG08 nurodant gavėjo tapatybę, vaidmenį, tvarkymo vietą, dalijimosi dažnį ir įgaliojimo šaltinį.
- Atnaujinti REG12 įtraukiant ketvirtinės prieigos peržiūros reikalavimus sistemoms, tvarkančioms jautrią PII.
- Susieti rizikos tvarkymą su ISO/IEC 27001:2022 rizikų registru ir Taikomumo pareiškimu.
- Suplanuoti įrodymų peržiūrą vidaus audite ir vadovybės peržiūroje.
Svarbiausia, kad kiekvienas sprendimas paliktų pėdsaką.
Prieigos kontrolė turi būti konkreti, peržiūrima ir pagrįsta įrodymais
Daugumai sveikatos duomenų pažeidimų nereikia sudėtingo grėsmės veikėjo. Kartais problema yra perteklinė prieiga, bendros administratoriaus paskyros, į testavimo aplinką nukopijuoti gamybiniai duomenys arba techninės pagalbos naudotojai, išlaikantys prieigą pasibaigus projektui.
Clarysec įmonių Duomenų apsaugos ir privatumo politika nustato:
„Visos sistemos pagal numatytuosius nustatymus turi taikyti mažiausių privilegijų principą.“
SME Duomenų apsaugos ir privatumo politika - SME tą patį veiklos lūkestį išreiškia paprastai:
„Naudotojų prieiga prie asmens duomenų turi būti ribojama vaidmenimis, kuriems dokumentuotas verslo poreikis.“
ISO/IEC 27701:2025 ir GDPR sveikatos duomenų valdysenoje mažiausių privilegijų principas turi atspindėti klinikinius vaidmenis, techninės pagalbos vaidmenis, analitikos vaidmenis, mokslinių tyrimų vaidmenis, avarinę prieigą, „break-glass“ procedūras ir atskyrimą tarp gamybinių ir negamybinių aplinkų.
PII saugumo ir prieigos kontrolės politika prideda konkretų įrodymų reikalavimą. Prieigos kontrolės bazinių reikalavimų skyriaus 4.2.3 punktas nustato:
„[Abu vaidmenys] Sistemos savininkas / Taikomosios programos savininkas PRIVALO ne rečiau kaip kas ketvirtį peržiūrėti naudotojų prieigą prie sistemų, tvarkančių didelio poveikio arba jautrią PII, ir REG12 užregistruoti peržiūros rezultatą.“
Ketvirtinės prieigos peržiūros įrodymai auditui yra itin vertingi. Privatumo auditorius gali atrinkti REG12 įrašus ir palyginti juos su žmogiškųjų išteklių įrašais, užklausų patvirtinimais, privilegijuotos prieigos žurnalais ir taikomųjų programų vaidmenimis. Saugumo auditorius gali patikrinti, ar privilegijuoti naudotojai turi MFA, sesijų žurnalavimą ir avarinės prieigos stebėseną. COBIT 2019 arba ISACA auditorius paprastai ieškos procesų savininkystės, kontrolės veiksmingumo, išimčių ir vadovybės priežiūros.
Stipri sveikatos duomenų prieigos peržiūra turi patvirtinti, kad kiekvienas naudotojas turi priskirtą verslo savininką, kiekvienas vaidmuo atitinka dabartinę darbo funkciją arba sutartinį tikslą, neaktyvios paskyros pašalintos, privilegijuotos paskyros atskirtos nuo įprastų paskyrų, avarinė prieiga žurnalizuojama ir peržiūrima, techninės pagalbos tiekėjo prieiga yra terminuota ir susieta su užklausa, įtraukti API raktai ir paslaugų paskyros, prieiga prie pseudonimizuotų duomenų rinkinių tebėra ribojama, o patvirtinimai, pašalinimai, išimtys ir trūkumų šalinimo datos įrašyti REG12.
Auditoriai klausia ne tik, ar prieigos peržiūros vyksta. Jie klausia, kas pasikeitė dėl peržiūros.
Pseudonimizavimas yra apsaugos priemonė, o ne stebuklingas ištrynimas
Pasirengimas EHDS padidins dėmesį antriniam naudojimui, moksliniams tyrimams, analitikai, kokybės gerinimui ir duomenų dalijimuisi. Pseudonimizavimas dažnai yra tinkama apsaugos priemonė, tačiau jis automatiškai nepašalina duomenų iš privatumo valdysenos. Pakartotinio identifikavimo rizika, susiejimo raktai, mažos kohortos, retų ligų rodikliai ir metaduomenys gali išlaikyti jautrumą.
Clarysec Duomenų maskavimo ir pseudonimizavimo politika yra aiški:
„Maskuotus ir pseudonimizuotus duomenų rinkinius laikykite jautriais duomenimis, kuriems taikomas prieigos žurnalų vedimas, saugojimo kontrolės priemonės ir reagavimo į incidentus procedūros.“
Duomenų maskavimo ir pseudonimizavimo politika - SME pateikia praktinę inicijavimo sąlygą:
„Pseudonimizavimas turi būti naudojamas, kai reikalingas duomenų susiejimas neatskleidžiant tapatybių:“
Zenith Controls įraše dėl ISO/IEC 27002:2022 kontrolės priemonės 5.34 „PII privatumas ir apsauga“ ji klasifikuojama kaip prevencinė kontrolės priemonė, susieta su konfidencialumu, vientisumu ir prieinamumu. Jis susieja 5.34 su susijusiomis kontrolės priemonėmis, įskaitant 5.9 „Informacijos ir kito susijusio turto apskaita“, 5.12 „Informacijos klasifikavimas“, 5.14 „Informacijos perdavimas“, 5.15 „Prieigos kontrolė“, 5.16 „Tapatybės valdymas“, 5.23 „Informacijos saugumas naudojant debesijos paslaugas“, 8.10 „Informacijos ištrynimas“, 8.11 „Duomenų maskavimas“ ir 8.12 „Duomenų nutekėjimo prevencija“.
Šis susiejimas svarbus. Pseudonimizuota mokslinių tyrimų ištrauka valdoma ne tik maskavimo scenarijumi. Jai taip pat reikia klasifikavimo, prieigos patvirtinimo, saugaus perdavimo, debesijos kontrolės priemonių, saugojimo, žurnalavimo ir pakeitimų peržiūros. Jei susiejimo raktas yra toje pačioje aplinkoje kaip ir duomenų rinkinys arba jei analitikai gali sujungti duomenų rinkinius ir nustatyti retas būkles, privatumo rizika išlieka didelė.
| Kontrolės tikslas | Praktinis įgyvendinimas |
|---|---|
| Sumažinti identifikuojamumą | Tiesioginius identifikatorius pakeisti pseudonimais ir pašalinti nebūtinus kvaziidentifikatorius |
| Apsaugoti susiejimo raktus | Raktus saugoti atskirai, riboti prieigą, žurnalizuoti visą prieigą ir priskirti atskaitingą saugojimo atsakomybę |
| Apriboti tikslą | Susieti duomenų rinkinį su patvirtintu mokslinio tyrimo klausimu arba sutartiniu tikslu |
| Kontroliuoti gavėjus | REG08 užregistruoti gavėjo tapatybę, vaidmenį, vietą, dalijimosi dažnį ir įgaliojimo šaltinį |
| Užtikrinti saugų perdavimą | Naudoti patvirtintą šifruotą portalą, API arba SFTP, suderintą su duomenų klasifikavimu |
| Apriboti saugojimą | Sukonfigūruoti galiojimo pabaigos ir ištrynimo darbo eigą su įrodymų žurnalais |
| Stebėti naudojimą | Peržiūrėti prieigos žurnalus, eksportus ir neįprastą atsisiuntimo elgseną |
| Pasirengti incidentams | Įtraukti pseudonimizuotus duomenų rinkinius į pažeidimo vertinimo ir reagavimo į incidentus taikymo sritį |
Tiekėjų ir duomenų tvarkytojų valdysena yra vieta, kur pasirengimas dažnai žlunga
Sveikatos duomenų ekosistemos labai priklauso nuo tiekėjų. Debesijos priegloba, valdomas saugumas, pagalbos tarnybos palaikymas, įrenginių gamintojai, API vartai, analitikos tiekėjai, e. parašo platformos, tapatybės teikėjai ir mokslinių tyrimų duomenų tvarkytojai gali turėti sąlytį su jautriais duomenimis arba metaduomenimis.
GDPR Article 28 reikalauja, kad duomenų valdytojai naudotų duomenų tvarkytojus, suteikiančius pakankamas garantijas, ir tvarkymą įtvirtintų sutartinėmis sąlygomis. NIS2 tiekimo grandinės saugumą taip pat laiko pagrindine kibernetinio saugumo priemone. Jos valdysenos modelis reikalauja, kad valdymo organai patvirtintų ir prižiūrėtų kibernetinio saugumo rizikos valdymo priemones, taip pat atsižvelgtų į tiesioginius tiekėjus, paslaugų teikėjus, tiekėjų pažeidžiamumus, kibernetinio saugumo praktikas ir saugų kūrimą.
Duomenų tvarkytojų, subtvarkytojų ir trečiųjų šalių privatumo valdymo politika nustato:
„[Abu vaidmenys] Privatumo vadovas / PIMS vadovas PRIVALO inicijuoti privatumo rizikos ir DPIA pirminį vertinimą REG04 didelės rizikos santykiams su duomenų tvarkytoju ir esminiams privatumo santykių su trečiąja šalimi pakeitimams prieš patvirtinimą, o REG04 nuoroda turi būti įrašyta REG08.“
PII rinkimo, naudojimo, atskleidimo ir dalijimosi politika prideda dalijimosi įrašą:
„[Duomenų valdytojas] Tiekėjas / pirkimų savininkas PRIVALO REG08 užregistruoti gavėjo tapatybę, gavėjo vaidmenį, atskleidimo tikslą, PII kategorijas, dalijimosi dažnį, tvarkymo vietą ir įgaliojimo šaltinį prieš pradedant pasikartojantį išorinį dalijimąsi.“
Įmonių Duomenų apsaugos ir privatumo politika reikalauja, kad pirkimų, teisės ir atitikties funkcijos peržiūrėtų duomenų tvarkytojų atitiktį:
„Pirkimų ir teisės bei atitikties komandos turi patikrinti atitiktį GDPR Article 28 ir reikalauti kasmetinio visų didelės rizikos tiekėjų pakartotinio vertinimo.“
SME organizacijoms Trečiųjų šalių ir tiekėjų saugumo politika - SME sutelkia dėmesį į praktinį užtikrinimo aspektą, kuris nuolat pasirodo sveikatos duomenų audituose. Politikos įgyvendinimo reikalavimų 6.2.4 punktas nustato:
„Kai tiekėjai privalo saugoti duomenis už organizacijos patalpų ribų, įmonė turi gauti patikinimą dėl duomenų apsaugos, fizinio saugumo ir geografinės saugojimo vietos (pvz., tik ES priegloba, kai to reikalauja GDPR).“
Zenith Blueprint, 23 žingsnis, kontrolės priemonė 5.20 „Informacijos saugumo įtraukimas į susitarimus su tiekėjais“, paaiškina, kodėl tai turi būti sutartinė prievolė, o ne prielaida:
„Pasitikėjimas tiekėjais negali remtis prielaidomis. Jis turi būti įtvirtintas.“
Sveikatos duomenų atveju tiekėjų susitarimai turėtų apimti paslaugų aprašymus, duomenų kategorijas, tvarkymo vietas, subtiekimo kontrolės priemones, konfidencialumą, prieigos kontrolę, šifravimą, pranešimų apie incidentus terminus, audito teises, ištrynimą arba grąžinimą, saugaus kūrimo lūkesčius, atsparumo įsipareigojimus ir pagalbą dėl reguliavimo institucijų prašymų.
Saugojimas ir sunaikinimas yra pamiršta EHDS įrodymų problema
Sveikatos duomenų valdysena dažnai sutelkia dėmesį į rinkimą ir dalijimąsi, tačiau būtent saugojimo srityje daug organizacijų kaupia tylią riziką. Seni eksportai, testavimo duomenų rinkiniai, atsarginės kopijos, apleistos mokslinių tyrimų ištraukos, archyvuotos techninės pagalbos užklausos ir pasenę įrenginių žurnalai gali išlikti ilgai po to, kai pirminis tikslas pasibaigė.
GDPR Article 5 reikalauja saugojimo trukmės ribojimo. Duomenų saugojimo ir sunaikinimo politika šį principą susieja su veiklos politika:
„Užtikrinti, kad asmenį identifikuojančios informacijos (PII) saugojimas atitiktų duomenų privatumo teisės aktus ir organizacijos privatumo pranešimus.“
Zenith Controls įraše dėl ISO/IEC 27002:2022 kontrolės priemonės 5.33 „Įrašų apsauga“ įrašų apsauga susiejama su 5.12 „Informacijos klasifikavimas“, 5.15 „Prieigos kontrolė“, 5.31 „Teisiniai, įstatyminiai, reguliavimo ir sutartiniai reikalavimai“, 5.36 „Atitiktis informacijos saugumo politikoms, taisyklėms ir standartams“, 7.14 „Saugus įrangos šalinimas arba pakartotinis naudojimas“, 8.10 „Informacijos ištrynimas“, 8.13 „Informacijos atsarginės kopijos“ ir 5.26 „Reagavimas į informacijos saugumo incidentus“. Tai yra gyvavimo ciklo požiūris, kurio tikisi auditoriai: įrašai turi būti apsaugoti, kol jų reikia, atkuriami, kai to reikalaujama, ribojami naudojimo metu ir saugiai sunaikinami pasibaigus saugojimo terminui.
Zenith Blueprint 19 žingsnyje auditorių prašoma patikrinti, ar automatizuoto ištrynimo ir saugojimo politikos taikomos saugyklose ir debesijos saugyklose, ar eksploatacijos nutrauktoms sistemoms naudojamas saugus ištrynimas arba kriptografinis ištrynimas, ar didelės rizikos ištrynimo žurnalai tvarkomi ir peržiūrimi, ir ar pasenusioms laikmenoms atliekamas fizinis sunaikinimas.
| Duomenų kategorija | Saugojimo valdysena |
|---|---|
| Klinikiniai veiklos duomenys | Laikytis teisinių, sutartinių ir su priežiūra susijusių saugojimo reikalavimų, kai taikoma — su dokumentuotu duomenų valdytojo nurodymu |
| Platformos telemetrija ir žurnalai | Minimizuoti identifikatorius, nustatyti trumpą veiklos saugojimo laikotarpį ir saugoti žurnalus kaip jautrius, kai jie atskleidžia sveikatos veiklą |
| Mokslinių tyrimų ir antrinio naudojimo duomenų rinkiniai | Susieti su patvirtintu tikslu, taikyti valdysenos patvirtinimą, kai taikoma, ir iš anksto nustatyti galiojimo pabaigos arba peržiūros datą |
| Atsarginės kopijos ir archyvai | Suderinti atsarginių kopijų saugojimą su veiklos tęstinumo poreikiais ir užtikrinti, kad atkūrimas negrąžintų pasibaigusio saugojimo duomenų į aktyvų naudojimą |
Brandži programa taip pat testuoja ištrynimą. Vien saugojimo terminų grafiko nepakanka. Auditorius gali paprašyti įrodymų, kad paciento eksportas pasibaigė, mokslinių tyrimų duomenų rinkinys buvo ištrintas, atsarginė kopija paseno ir tiekėjas patvirtino sunaikinimą pasibaigus sutarčiai.
Kelių atitikties režimų suderinimas: vienas sveikatos duomenų kontrolės modelis, daug perspektyvų
Sveikatos duomenų valdysenos programos negalima kurti atskirai ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 ir DORA reikalavimams. Taip atsiranda dubliuojami registrai, prieštaringi įrodymai ir pervargusios komandos.
Clarysec naudoja Zenith Controls kaip kelių atitikties režimų kompasą. Jis nekuria paralelinių kontrolės priemonių. Jis susieja oficialias kontrolės sąvokas į vieną veiklos istoriją.
| Valdysenos sritis | GDPR ir PIMS poreikis | ISO/IEC 27001:2022 ir ISO/IEC 27002:2022 palaikymas | NIS2, DORA, NIST, COBIT aktualumas |
|---|---|---|---|
| Sveikatos duomenų apskaita | Atskaitomybė, teisinis pagrindas, specialių kategorijų sąlyga, vaidmenų aiškumas | Taikymo sritis, turto apskaita, PII apsauga, klasifikavimas | NIST GV.OC-03 įpareigojimai ir COBIT valdysenos tikslai |
| DPIA ir privatumo rizika | Didelės rizikos tvarkymo vertinimas ir rizikos mažinimas | Rizikos vertinimas, rizikos tvarkymas, į pakeitimus atsižvelgiantis kontrolės priemonių projektavimas | NIST GV.RM rizikos metodas ir NIS2 rizikos valdymo priemonės |
| Tiekėjų užtikrinimas | Article 28, duomenų tvarkytojo garantijos, subtvarkytojų kontrolė | Tiekėjų santykiai, susitarimai, IRT tiekimo grandinė, debesijos valdysena | NIS2 tiekimo grandinė, DORA IRT trečiųjų šalių rizika, NIST GV.SC |
| Prieigos kontrolė | Būtinybė žinoti ir konfidencialumas | Prieigos kontrolė, tapatybės valdymas, prieigos teisės, žurnalavimas | NIS2 prieigos ir turto valdymas, DORA konfidencialumas, COBIT stebėsena |
| Saugojimas ir sunaikinimas | Saugojimo trukmės ribojimas ir atskaitomybė | Įrašų apsauga, ištrynimas, atsarginės kopijos, saugus sunaikinimas | NIST tobulinimo planai ir COBIT informacijos gyvavimo ciklo valdysena |
| Pasirengimas incidentams | Asmens duomenų saugumo pažeidimo vertinimas ir pranešimas | Incidentų planavimas, įvykių vertinimas, reagavimas, įrodymų rinkimas | NIS2 pranešimų modelis, DORA incidentų gyvavimo ciklas, COBIT paslaugų tęstinumas |
NIS2 ypač aktuali vidutinėms ir didesnėms organizacijoms sveikatos, debesijos, valdomų paslaugų, valdomo saugumo, skaitmeninės infrastruktūros ir kituose į taikymo sritį patenkančiuose sektoriuose. Jos veiklos branduolys primena vadybos sistemą: vadovybės atskaitomybė, rizikos analizė, incidentų valdymas, tęstinumas, tiekimo grandinės saugumas, saugus kūrimas, kontrolės veiksmingumas, mokymai, kriptografija, žmogiškųjų išteklių saugumas, prieigos kontrolė, turto valdymas ir MFA, kai tinkama.
DORA svarbus tada, kai sveikatos duomenų organizacija aptarnauja reguliuojamus finansų sektoriaus subjektus, draudimo ekosistemas, mokėjimų srautus arba IRT paslaugas, palaikančias finansų sektoriaus operacijas. Net kai DORA tiesiogiai netaikomas, jo disciplina naudinga sveikatos duomenų tvarkytojams, norintiems įrodyti atsparumą.
NIST CSF 2.0 suteikia vadovybei suprantamą kalbą. Jo GOVERN funkcija reikalauja suprasti ir valdyti teisines, reguliavimo, sutartines, privatumo ir pilietinių laisvių pareigas. Jo profilių metodas padeda organizacijoms apibrėžti esamą ir tikslinę būsenas, analizuoti spragas ir kurti prioritetinius veiksmų planus. Sveikatos duomenų atveju toks profilis gali tapti vadovybės suvestine pasirengimui EHDS.
Kaip auditoriai testuos jūsų sveikatos duomenų valdyseną
Skirtingi auditoriai į tą pačią sveikatos duomenų aplinką žiūri iš skirtingų kampų. Stipri programa numato šias perspektyvas ir parengia įrodymus vieną kartą.
| Auditoriaus profilis | Pagrindinės dėmesio sritys | Tikėtini įrodymai |
|---|---|---|
| ISO/IEC 27001:2022 auditorius | Taikymo sritis, suinteresuotosios šalys, rizikos vertinimas, rizikos tvarkymas, Taikomumo pareiškimas, vidaus auditas, vadovybės peržiūra | ISVS taikymo sritis, rizikų registras, SoA, prieigos peržiūros, tiekėjų įrodymai, incidentų procedūros, saugojimo žurnalai |
| ISO/IEC 27701:2025 ir GDPR auditorius | Vaidmenų aiškumas, teisinis pagrindas, Article 9 sąlyga, DPIA, duomenų tvarkytojų kontrolė, teisių tvarkymas, saugojimas | REG02, REG04, RoPA, DPIA rezultatai, Article 28 sutartys, REG08, saugojimo terminų grafikas, ištrynimo įrodymai |
| NIST CSF 2.0 vertintojas | GOVERN rezultatai, rizikos strategija, vaidmenys, įpareigojimai, tiekimo grandinės valdysena, profiliai | Organizacijos profilis, tikslinis profilis, spragų planas, tiekėjų prioritetizavimas, stebėsenos įrodymai |
| COBIT 2019 arba ISACA auditorius | Valdysenos tikslai, proceso savininkystė, geba, rodikliai, išimtys, vadovybės priežiūra | Kontrolės veiksmingumo rodikliai, problemų žurnalai, rizikos priėmimo įrašai, vadovybės peržiūros rezultatai |
SME Duomenų apsaugos ir privatumo politika - SME tai palaiko reikalaudama:
„Privatumo koordinatorius privalo kasmet ir esminių sistemos pakeitimų metu įvertinti privatumo rizikas.“
Ši nuostata uždaro dažną audito spragą. Apskaita turi būti gyva, o privatumo rizika turi būti pakartotinai vertinama, kai sistemos arba tvarkymas iš esmės pasikeičia.
30 dienų pasirengimo EHDS sprintas naudojant Clarysec
Organizacijoms, kurios jau turi ISVS arba PIMS pagrindą, Clarysec rekomenduoja sutelktą 30 dienų sprintą, kad būtų atskleistos didžiausios sveikatos duomenų valdysenos spragos.
1 savaitė: atvaizduokite tikrąją sveikatos duomenų situaciją
Pasirinkite vieną kritinę sveikatos duomenų paslaugą, pavyzdžiui, pacientų portalą, nuotolinės stebėsenos platformą, laboratorijos integraciją, išmokų sveikatos duomenų rinkinį arba mokslinių tyrimų ištrauką. Sukurkite arba atnaujinkite tvarkymo veiklos apskaitą. Identifikuokite duomenų valdytojo, duomenų tvarkytojo, bendro duomenų valdytojo ir subtvarkytojo vaidmenis. Užregistruokite duomenų kategorijas, tikslus, teisinį pagrindą, specialių kategorijų sąlygą, sistemas, vietas, gavėjus ir saugojimą.
Naudokite PII tvarkymo apskaitos ir teisinio pagrindo politiką ir Duomenų apsaugos ir privatumo politiką kaip bazinį pagrindą.
2 savaitė: atlikite DPIA ir rizikos tvarkymą
Inicijuokite REG04 pirminį vertinimą dėl specialių kategorijų tvarkymo, išorinio dalijimosi, pažeidžiamų asmenų, sistemingos stebėsenos arba esminio pakeitimo. DPIA rizikas paverskite saugumo ir privatumo kontrolės priemonėmis. Susiekite šias kontrolės priemones su ISO/IEC 27001:2022 Rizikos tvarkymo planu ir Taikomumo pareiškimu.
Naudokite Zenith Blueprint 23 žingsnį PII apsaugai ir tiekėjų kontrolės priemonėms, taip pat 19 žingsnį ištrynimo, maskavimo, pseudonimizavimo, testavimo duomenų bei DLP patikroms.
3 savaitė: validuokite tiekėjus ir dalijimąsi
Užpildykite REG08 dėl pasikartojančio išorinio dalijimosi. Patvirtinkite Article 28 duomenų tvarkytojo sąlygas, subtvarkytojų kontrolės priemones, tvarkymo vietas, audito teises, pranešimų apie incidentus pareigas, grąžinimo arba ištrynimo sąlygas ir tiekėjų užtikrinimo įrodymus. Debesijos ir valdomų paslaugų teikėjams peržiūrėkite duomenų vietą, šifravimą, žurnalavimą, atsargines kopijas, atsparumą ir pasitraukimo susitarimus.
Naudokite Duomenų tvarkytojų, subtvarkytojų ir trečiųjų šalių privatumo valdymo politiką, PII rinkimo, naudojimo, atskleidimo ir dalijimosi politiką ir Trečiųjų šalių ir tiekėjų saugumo politiką - SME, jei organizacija naudoja SME politikų rinkinį.
4 savaitė: testuokite prieigą, saugojimą ir audito įrodymus
Atlikite pasirinktos sistemos prieigos peržiūros imtį ir užregistruokite rezultatus REG12. Patikrinkite, ar saugojimo taisyklės įgyvendintos techniškai. Patvirtinkite, kad pseudonimizuoti duomenų rinkiniai vis dar laikomi jautriais. Peržiūrėkite žurnalavimo ir reagavimo į incidentus procedūras. Parenkite įrodymų paketą taip, lyg auditorius paslaugą atrinktų rytoj.
Stiprus įrodymų paketas apima tvarkymo įrašą, vaidmenų nustatymą, teisinį pagrindą, specialių kategorijų sąlygą, DPIA pirminį vertinimą, DPIA rezultatą, kai reikalinga, duomenų srautų schemą, tiekėjų ir dalijimosi registrą, duomenų tvarkytojo susitarimą, subtvarkytojų sąrašą, prieigos peržiūros rezultatus, saugojimo terminų grafiką, ištrynimo žurnalus, maskavimo arba pseudonimizavimo įrodymus, reagavimo į incidentus procedūrą, pažeidimų pirminio vertinimo darbo eigą ir vadovybės peržiūros arba rizikos priėmimo įrašą.
Valdybos lygmens klausimas: ar galite įrodyti pasitikėjimą?
Pasirengimas EHDS bus palankus organizacijoms, kurios gali įrodyti kontroliuojamą, teisėtą, saugų ir atskaitingą sveikatos duomenų dalijimąsi. Jis atskleis organizacijas, kurios remiasi neformaliais patvirtinimais, neišsamia apskaita, bendrinėmis tiekėjų sutartimis, nevaldomais eksportais ir netestuotais saugojimo terminų grafikais.
Gera žinia ta, kad darbas neturi būti suskaidytas. ISO/IEC 27701:2025 suteikia privatumo valdymo struktūrą. GDPR suteikia teisinės atskaitomybės pagrindą. ISO/IEC 27001:2022 ir ISO/IEC 27002:2022 suteikia saugumo valdymo ir kontrolės architektūrą. NIS2, DORA, NIST CSF 2.0 ir COBIT 2019 suteikia papildomas valdysenos, atsparumo, tiekėjų ir audito perspektyvas.
Clarysec visa tai sujungia į vieną įrodymais grindžiamą veiklos modelį. Zenith Blueprint komandoms suteikia 30 žingsnių veiksmų planą. Zenith Controls pateikia kelių atitikties režimų susiejimą kontrolės priemonėms, tokioms kaip PII privatumas ir apsauga, informacijos saugumas santykiuose su tiekėjais, informacijos saugumo įtraukimas į susitarimus su tiekėjais ir įrašų apsauga. Clarysec PIMS politikos paverčia įpareigojimus priskiriamais veiksmais, registrais, peržiūromis ir įrodymais.
Jei jūsų organizacija tvarko sveikatos duomenis ir ruošiasi ISO/IEC 27701:2025, GDPR atskaitomybei ir Europos sveikatos duomenų erdvei, pradėkite nuo vienos paslaugos ir įrodykite grandinę nuo tikslo iki sunaikinimo.
Clarysec gali padėti sukurti arba validuoti jūsų sveikatos duomenų tvarkymo apskaitą, įgyvendinti REG02, REG04, REG08 ir REG12 įrodymų darbo eigas, suderinti ISO/IEC 27701:2025 PIMS valdyseną su ISO/IEC 27001:2022 kontrolės priemonėmis, susieti GDPR, NIS2, DORA, NIST CSF 2.0 ir COBIT 2019 reikalavimus per Zenith Controls, parengti auditui tinkamus įrodymus naudojant Zenith Blueprint ir įdiegti įmonių arba SME privatumo, tiekėjų, prieigos, pseudonimizavimo ir saugojimo politikas.
Kitas jūsų veiksmas paprastas: pasirinkite didžiausios rizikos sveikatos duomenų srautą ir atlikite 30 dienų pasirengimo sprintą. Jei įrodymų grandinė nutrūksta, Clarysec priemonių rinkinys tiksliai parodo, kur ją pataisyti.
Tapkite PECB ISO/IEC 27001 Lead Implementer arba Lead Auditor
- ✓ Oficiali PECB mokymo medžiaga ir du egzamino bandymai
- ✓ Sertifikavimo mokestis ir pirmųjų metų AMF įskaičiuoti, kai taikoma
- ✓ Savarankiškas mokymasis arba tiesiogiai internetu · kursas priskiriamas per 1 darbo dieną
Frequently Asked Questions
Apie autorių

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council