NIS2 sutartys su tiekėjais ir ISO 27001 įrodymai

Pirmadienį 07:40 debesijos paslaugomis grindžiamos logistikos platformos CISO atidaro el. laišką iš valdomo aptikimo ir reagavimo paslaugų teikėjo. Pranešimas trumpas, atsargus ir nemalonus: tiekėjas aptiko įtartiną prieigą prie pagalbos teikimo aplinkos, kurią naudoja keli klientai. Išsami informacija ribota. Tiekėjas žada pateikti atnaujinimą „kai tik bus praktiškai įmanoma“.
08:15 atitikties vadovas klausia, ar tai gali inicijuoti pranešimą pagal NIS2. 08:40 pirkimų komanda ieško sutarties. 09:10 valdymo organo sekretorius prašo informacijos apie vadovybės atskaitomybę. 10:00 teisininkai klausia, ar sutartyje numatytas pranešimas per 24 valandas, audito teisės, subtiekėjų kontrolės priemonės, prieiga prie įrodymų, veiklos tęstinumo įpareigojimai, duomenų grąžinimo ir ištrynimo nuostatos.
Niekas nenori aktyvaus incidento metu sužinoti, kad kritinio tiekėjo sutartyje įrašyta tik „pagrįstos saugumo priemonės“.
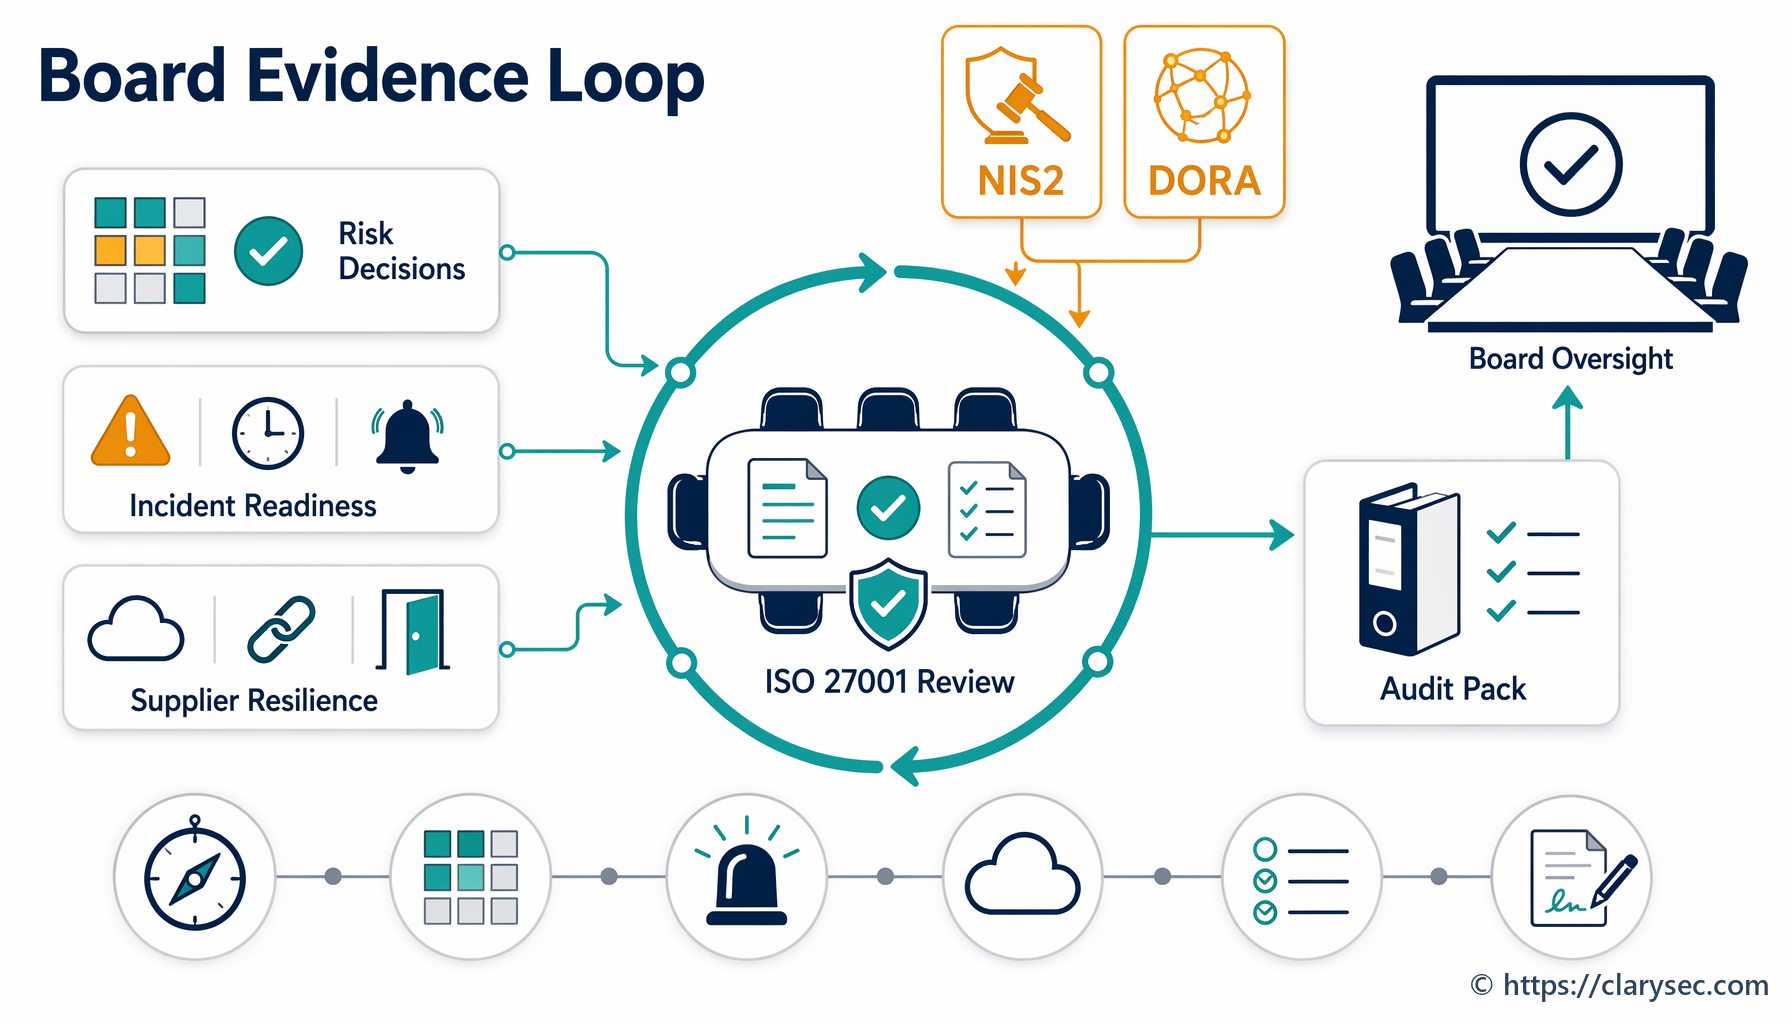
Čia NIS2 sutarčių su tiekėjais nuostatos nustoja būti standartinėmis teisinėmis formuluotėmis ir tampa operacinėmis kontrolės priemonėmis. Esminiams ir svarbiems subjektams tiekėjų valdysena dabar yra valdymo organo atskaitomybės, priežiūros įrodymų, pasirengimo incidentams, klientų patikinimo, privatumo atitikties ir atsparumo planavimo dalis. Pasirašytos sutarties nepakanka. Organizacija turi įrodyti, kad tiekėjų rizikos yra nustatytos, patvirtintos, valdomos, stebimos ir pagrįstos įrodymais.
Clarysec požiūris prasideda nuo paprasto principo: jeigu tiekėjo nuostatos negalima stebėti, pagrįsti įrodymais ir testuoti, ji nėra kontrolės priemonė.
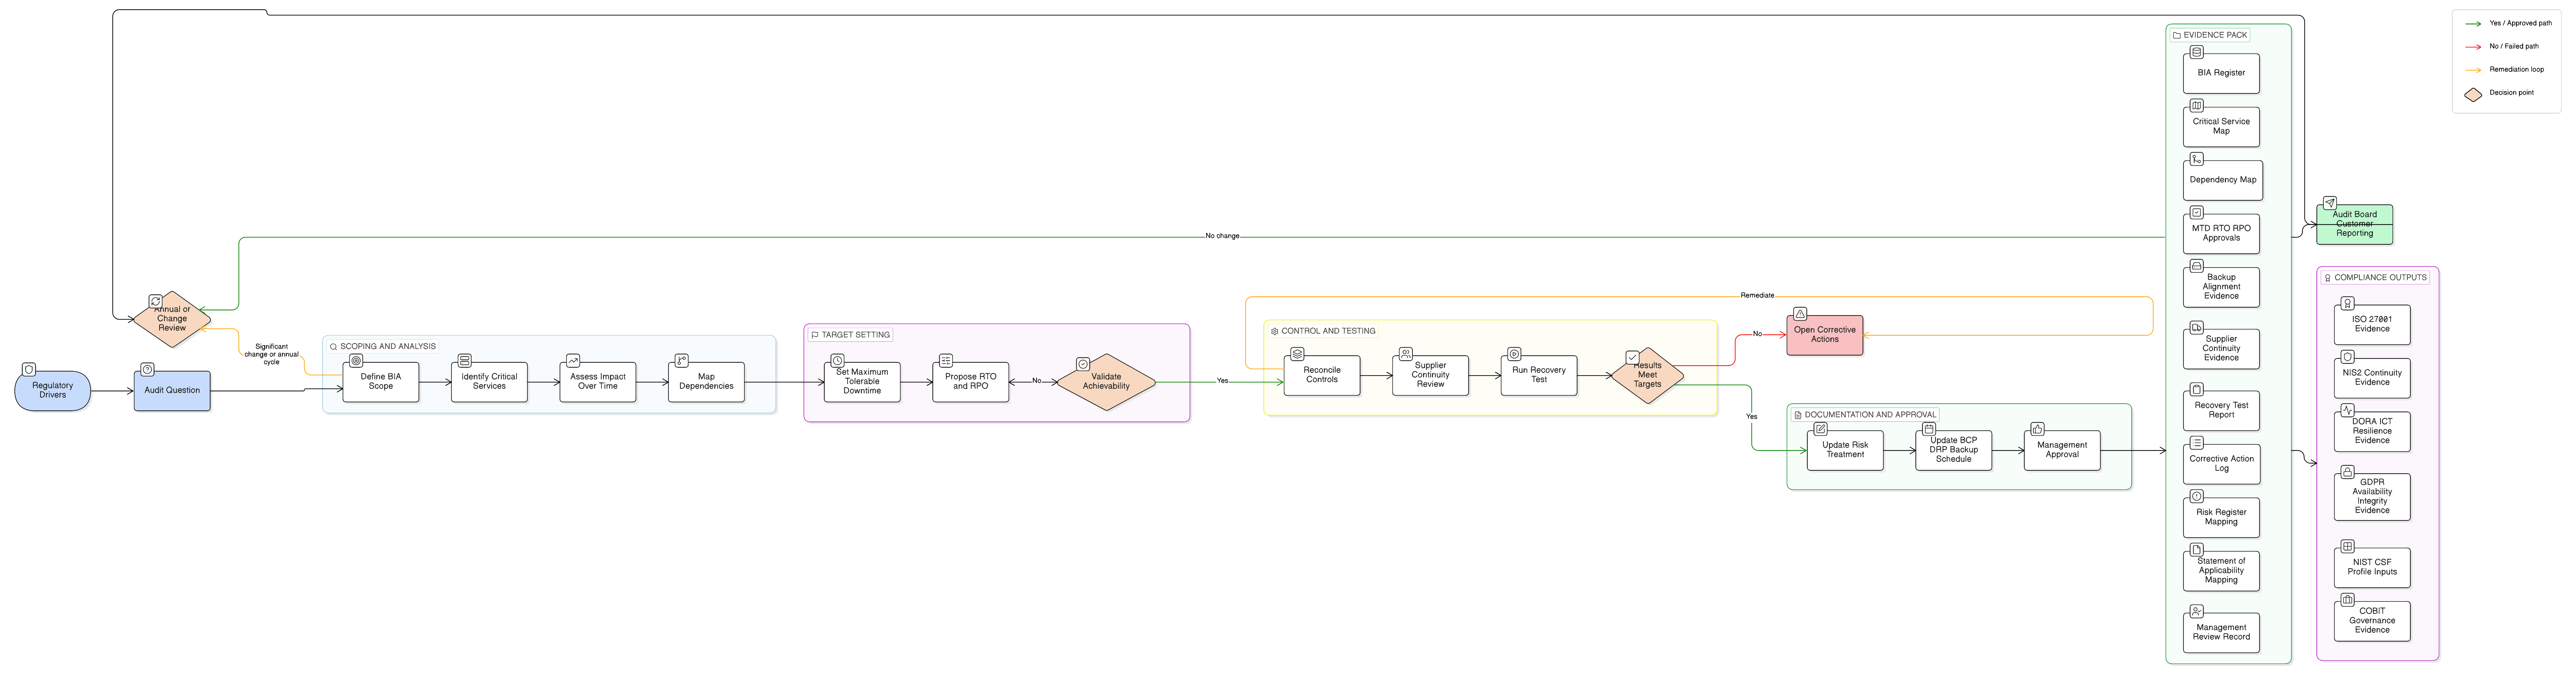
Zenith Blueprint: auditoriaus 30 žingsnių veiksmų planas tiekėjų santykius priskiria etapui „Kontrolės priemonės praktikoje“, 23 žingsniui, kuriame susitarimai, stebėsena, tiekėjų įtraukimas, pakartotinis vertinimas ir audito įrodymai paverčiami praktiniu ISVS darbu. Zenith Controls: kelių atitikties režimų vadovas susieja ISO/IEC 27002:2022 tiekėjų kontrolės priemones su NIS2, DORA, GDPR, NIST, COBIT 2019, pagalbiniais ISO standartais ir audito metodikomis.
Rezultatas – tiekėjų valdysenos modelis, kurį gali naudoti pirkimų, teisės, saugumo, privatumo ir valdymo organo funkcijos.
Kodėl NIS2 sutartis su tiekėjais paverčia įrodymų įrašais
NIS2 Article 20 reikalauja, kad esminių ir svarbių subjektų valdymo organai patvirtintų kibernetinio saugumo rizikos valdymo priemones, prižiūrėtų jų įgyvendinimą ir būtų atskaitingi už pažeidimus. Article 21 reikalauja tinkamų ir proporcingų techninių, operacinių ir organizacinių priemonių, įskaitant rizikos analizę, incidentų valdymą, veiklos tęstinumą, tiekimo grandinės saugumą, saugų įsigijimą ir priežiūrą, veiksmingumo vertinimą, kibernetinę higieną, kriptografiją, žmogiškųjų išteklių saugumą, prieigos kontrolę, turto valdymą ir, kai tinkama, MFA.
Article 21(3) tiesiogiai įtvirtina tiekėjų deramą patikrinimą. Organizacijos turi atsižvelgti į tiesioginiams tiekėjams ir paslaugų teikėjams būdingus pažeidžiamumus, bendrą produktų ir kibernetinio saugumo praktikų kokybę bei saugaus kūrimo procedūras.
Ši formuluotė sukuria praktinę pareigą: santykiai su tiekėjais turi būti grindžiami rizika, įgyvendinami sutartimis ir peržiūrimi. Aplanke saugomas tiekėjo klausimynas nėra pakankamas. Bendro pobūdžio sutartis be incidentų terminų, įrodymų teisių ir subtiekėjų matomumo nėra pakankama. Tiekėjo sertifikatas, kurio niekas neperžiūrėjo, nėra pakankamas.
ISO/IEC 27001:2022 suteikia veikimo modelį. Clauses 4.1 to 4.4 reikalauja, kad organizacija suprastų kontekstą, suinteresuotąsias šalis, teisines ir sutartines prievoles, ISVS taikymo sritį ir priklausomybes. Clauses 5.1 to 5.3 reikalauja lyderystės, politikos, vaidmenų ir ataskaitų teikimo. Clauses 6.1.1 to 6.1.3 reikalauja rizikos vertinimo, rizikos valdymo priemonių ir Taikomumo pareiškimo. Clauses 8.1 to 8.3 reikalauja operacinės kontrolės, pakartotinių rizikos vertinimų ir dokumentuotų rezultatų.
Tiekėjų valdysenai svarbiausios ISO/IEC 27002:2022 Annex A kontrolės priemonės yra:
- A.5.19 Informacijos saugumas santykiuose su tiekėjais
- A.5.20 Informacijos saugumo įtraukimas į tiekėjų susitarimus
- A.5.21 Informacijos saugumo valdymas IRT tiekimo grandinėje
- A.5.22 Tiekėjų paslaugų stebėsena, peržiūra ir pakeitimų valdymas
- A.5.24 Incidentų valdymo planavimas ir pasirengimas
- A.5.25 Informacijos saugumo įvykių vertinimas ir sprendimų priėmimas
- A.5.26 Reagavimas į informacijos saugumo incidentus
- A.5.27 Mokymasis iš informacijos saugumo incidentų
- A.5.28 Įrodymų rinkimas
- A.5.29 Informacijos saugumas veiklos sutrikimo metu
- A.5.30 IRT pasirengimas veiklos tęstinumui
- A.5.31 Teisiniai, įstatyminiai, reglamentavimo ir sutartiniai reikalavimai
- A.5.34 Privatumas ir PII apsauga
- A.8.8 Techninių pažeidžiamumų valdymas
- A.8.13 Informacijos atsarginės kopijos
- A.8.15 Žurnalų tvarkymas
- A.8.16 Stebėsenos veiklos
- A.8.24 Kriptografijos naudojimas
- A.8.32 Pakeitimų valdymas
Svarbiausia – atsakomybė. Nuostata turi mažai vertės, jeigu nėra rizikos savininko, niekas neperžiūri įrodymų, niekas neseka išimčių ir niekas neeskaluoja neatitikties.
Organizacijoms skirta Trečiųjų šalių ir tiekėjų saugumo politika tai įvardija aiškiai:
„Teisės atlikti auditą, patikrinimą ir prašyti saugumo įrodymų“
Iš skyriaus „Valdysenos reikalavimai“, politikos nuostata 5.3.4.
MVĮ skirta Trečiųjų šalių ir tiekėjų saugumo politika MVĮ nustato tą patį praktinį lūkestį:
„Audito teisės arba atitikties įrodymų prieinamumas“
Iš skyriaus „Valdysenos reikalavimai“, politikos nuostata 5.3.4.
Šis skirtumas svarbus. Mažesnė organizacija gali neturėti galimybės vietoje audituoti kiekvieno didelio debesijos paslaugų teikėjo, tačiau ji gali reikalauti prieigos prie patikinimo įrodymų, pavyzdžiui, ISO/IEC 27001:2022 sertifikavimo taikymo srities, SOC ataskaitų, įsiskverbimo testavimo santraukų, pažeidžiamumų šalinimo patvirtinimų, incidentų santraukų, veiklos tęstinumo testų ataskaitų ir duomenų ištrynimo patvirtinimų.
Trijų kontrolės priemonių pagrindas NIS2 tiekėjų patikinimui
Clarysec kelių atitikties režimų modelyje trys ISO/IEC 27002:2022 kontrolės priemonės sudaro NIS2 tiekėjų valdysenos pagrindą: 5.19, 5.20 ir 5.22.
A.5.19 apibrėžia tiekėjo riziką
Kontrolės priemonė A.5.19 „Informacijos saugumas santykiuose su tiekėjais“ yra pagrindas. Ji reikalauja, kad organizacijos apsaugotų informaciją ir turtą, prie kurių tiekėjai turi prieigą, kuriuos jie tvarko, saugo arba valdo.
Zenith Controls šią priemonę priskiria prevencinėms kontrolės priemonėms, apimančioms konfidencialumą, vientisumą ir prieinamumą, su kibernetinio saugumo koncepcija „Identify“ ir operaciniu pajėgumu „Supplier Relationships Security“. Ji susieja A.5.19 su A.5.20, A.5.21, A.5.14, A.5.36 ir A.5.10. Praktikoje organizacija nustato tiekėjo riziką, apibrėžia saugumo lūkesčius, kontroliuoja IRT tiekimo grandinės rizikos ekspoziciją, apsaugo informacijos perdavimą, stebi atitiktį ir išplečia priimtino naudojimo įpareigojimus išorės šalims.
NIS2 kontekste tai tiesiogiai siejasi su Article 21(2)(d) tiekimo grandinės saugumu ir Article 21(3) tiekėjų deramu patikrinimu. GDPR kontekste tai palaiko reikalavimą naudoti duomenų tvarkytojus, kurie suteikia pakankamas garantijas. DORA kontekste tai palaiko IRT trečiųjų šalių rizikos valdymą, ikisutartinį deramą patikrinimą, kritiškumo peržiūrą, koncentracijos riziką ir gyvavimo ciklo priežiūrą.
A.5.20 reikalavimą padaro įgyvendinamą
Kontrolės priemonė A.5.20 „Informacijos saugumo įtraukimas į tiekėjų susitarimus“ saugumo lūkesčius paverčia sutartiniais įpareigojimais. Zenith Controls aiškiai paaiškina A.5.19 ir A.5.20 santykį:
„5.20 yra pagal 5.19 nustatytų saugumo poreikių ir rizikų sutartinis formalizavimas. 5.19 apima trečiųjų šalių rizikų vertinimą ir saugumo lūkesčių apibrėžimą, o 5.20 užtikrina, kad šie lūkesčiai taptų teisiškai privalomi sutartimis arba paslaugų lygio susitarimais (SLA). Be 5.20 pagal 5.19 nustatytoms saugumo priemonėms trūktų įgyvendinamumo.“
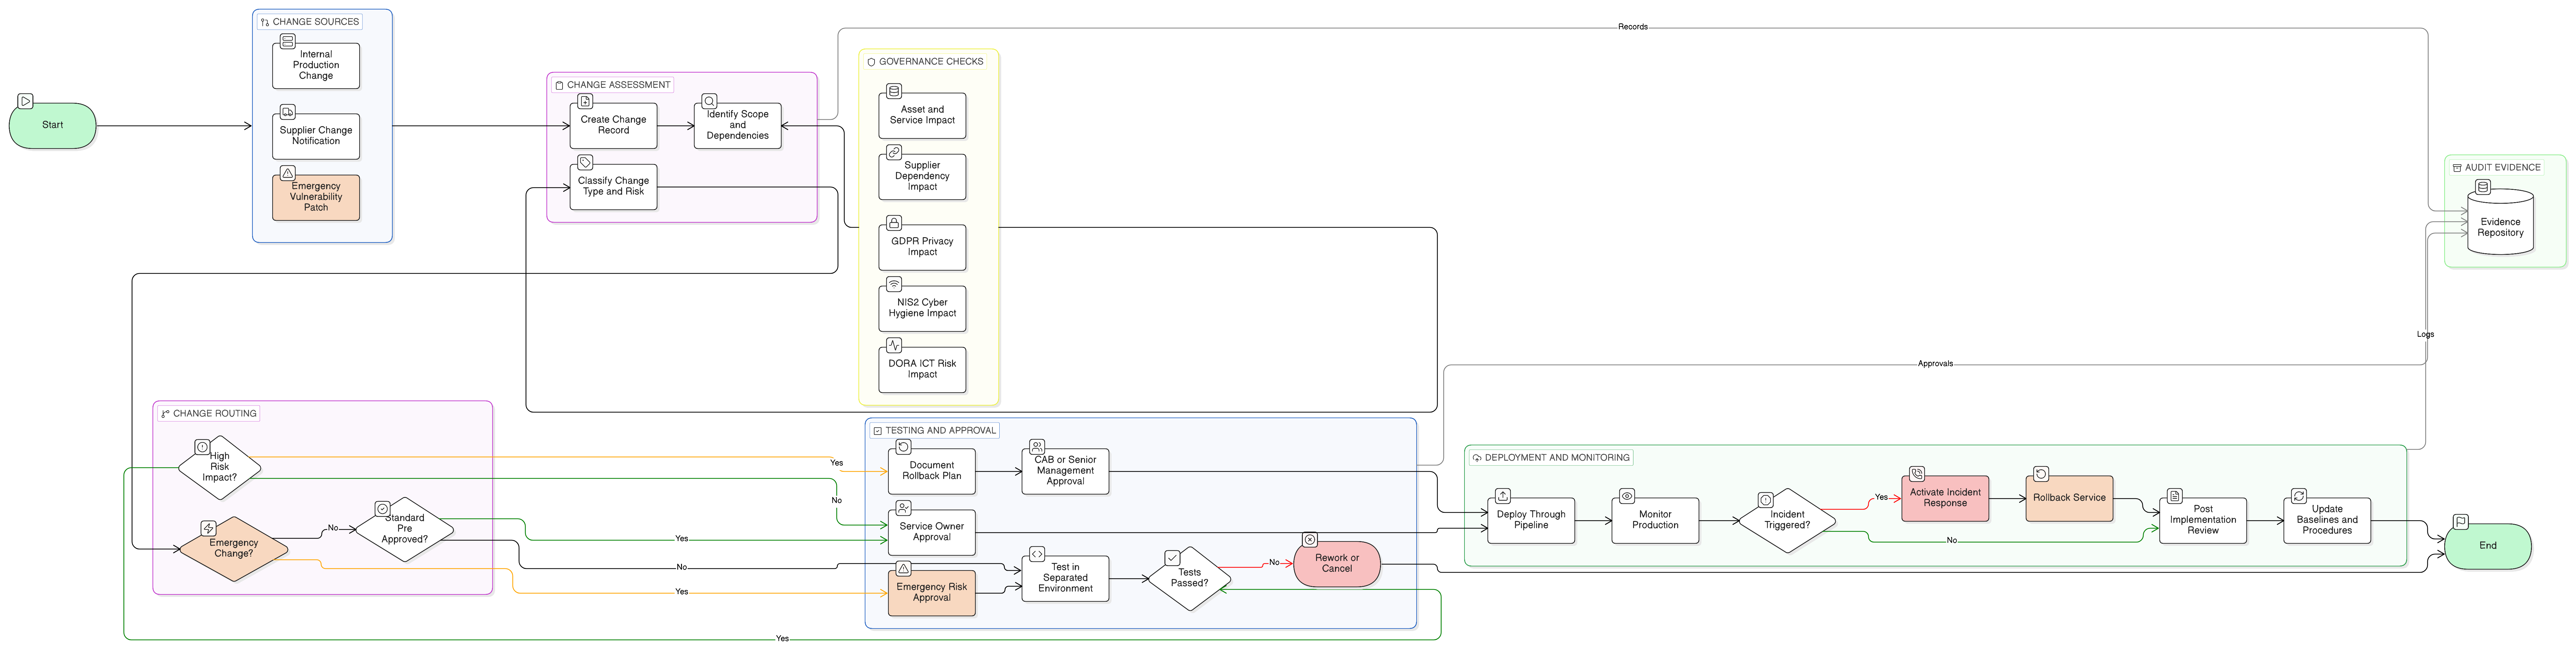
Čia NIS2 rizikos sprendimai tampa nuostatomis: pranešimas apie pažeidimą, audito ir įrodymų teisės, šifravimas, prieigos kontrolė, pažeidžiamumų valdymas, subtiekėjų tvirtinimas, saugus perdavimas, tęstinumas, bendradarbiavimas su reguliavimo institucijomis, pasitraukimo pagalba ir duomenų ištrynimas.
A.5.22 įrodo, kad sutartis veikia
Kontrolės priemonė A.5.22 „Tiekėjų paslaugų stebėsena, peržiūra ir pakeitimų valdymas“ neleidžia tiekėjų patikinimui tapti vienkartiniu tiekėjo įtraukimo veiksmu. Zenith Controls sieja A.5.22 su A.5.19 ir A.5.20, taip pat su A.5.29 informacijos saugumu veiklos sutrikimo metu, A.8.8 techninių pažeidžiamumų valdymu, A.5.36 atitiktimi informacijos saugumo politikoms, taisyklėms ir standartams, A.5.15 prieigos kontrole ir A.8.27 saugios sistemos architektūros bei inžinerijos principais.
Tai svarbu, nes tiekėjų paslaugos keičiasi. Keičiasi duomenų vietos. Keičiasi subtvarkytojai. Atsiranda pažeidžiamumų. Sertifikatai nustoja galioti. Išryškėja incidentų dėsningumai. Tiekėjas, kuris pernai buvo priimtinas, šiandien gali būti per rizikingas.
Ką turi apimti NIS2 sutarčių su tiekėjais nuostatos
Zenith Blueprint etape „Kontrolės priemonės praktikoje“, 23 žingsnyje, pateikia praktinį tiekėjų susitarimų sričių rinkinį:
„Pagrindinės sritys, kurios paprastai aptariamos tiekėjų susitarimuose, apima:
✓ konfidencialumo įsipareigojimus, įskaitant taikymo sritį, trukmę ir atskleidimo trečiosioms šalims apribojimus; ✓ prieigos kontrolės atsakomybes, pavyzdžiui, kas gali pasiekti jūsų duomenis, kaip valdomi prisijungimo duomenys ir kokia stebėsena taikoma; ✓ technines ir organizacines priemones duomenų apsaugai, šifravimui, saugiam perdavimui, atsarginėms kopijoms ir prieinamumo įsipareigojimams; ✓ pranešimo apie incidentus terminus ir protokolus, dažnai su apibrėžtais terminais (pvz., „pranešti per 24 valandas“); ✓ teisę atlikti auditą, įskaitant dažnumą, taikymo sritį ir prieigą prie susijusių įrodymų (pvz., įsiskverbimo testų ataskaitų, SoA, sertifikatų); ✓ subtiekėjų kontrolės priemones, reikalaujančias, kad jūsų tiekėjas perduotų lygiaverčius saugumo įpareigojimus savo paskesniems partneriams; ✓ sutarties pabaigos nuostatas, pavyzdžiui, duomenų grąžinimą arba sunaikinimą, turto atkūrimą ir paskyrų išaktyvinimą.“
Iš etapo „Kontrolės priemonės praktikoje“, 23 žingsnis: organizacinės kontrolės priemonės.
Tvirta NIS2 tiekėjo nuostata yra pakankamai konkreti, kad ją būtų galima testuoti. „Tiekėjas turi palaikyti tinkamą saugumą“ yra silpna formuluotė. „Tiekėjas turi per 24 valandas pranešti kliento saugumo kontaktiniam asmeniui apie patvirtintus arba įtariamus incidentus, paveikiančius kliento sistemas, kliento duomenis, paslaugos prieinamumą arba reguliacinių pranešimų pareigas“ yra audituojama formuluotė.
| Nuostatų sritis | NIS2 tikslas | ISO/IEC 27001:2022 ir ISO/IEC 27002:2022 atskaitos taškas | Patikinimo įrodymai |
|---|---|---|---|
| Baziniai tiekėjo saugumo reikalavimai | Pademonstruoti tinkamas kibernetinio saugumo praktikas prieš tiekėjo įtraukimą | Clauses 6.1.2, 6.1.3, 8.1, Annex A 5.19 ir 5.20 | Tiekėjo rizikos vertinimas, saugumo klausimynas, sertifikavimo taikymo sritis, kontrolės priemonių patvirtinimas, taisomųjų veiksmų planas |
| Pranešimas apie incidentą | Palaikyti ankstyvąjį įspėjimą, pranešimą, poveikio vertinimą ir galutinę ataskaitą | Annex A 5.24, 5.25, 5.26, 5.27, 5.28 ir 5.20 | Incidento nuostata, eskalavimo matrica, pavyzdinė incidento ataskaita, pranešimo testavimo įrašas |
| Audito ir įrodymų teisės | Sudaryti sąlygas priežiūros, vidaus audito, klientų ir sertifikavimo įrodymų prašymams | Annex A 5.20, 5.22, 5.36 | Teisės atlikti auditą nuostata, SOC ataskaita, ISO/IEC 27001:2022 sertifikato taikymo sritis, įsiskverbimo testavimo santrauka, problemų sekimo sistema |
| Subtiekėjams perduodamos prievolės | Valdyti ketvirtųjų šalių riziką ir tiekėjų priklausomybių grandines | Annex A 5.19, 5.20, 5.21, 5.22 | Subtvarkytojų sąrašas, subtiekėjų tvirtinimo procesas, perduodamų prievolių nuostata, pakeitimų pranešimo įrodymai |
| Prieigos kontrolė ir MFA | Kontroliuoti tiekėjų prieigą prie sistemų, pagalbos portalų, API ir duomenų | Annex A 5.15, 5.16, 5.17, 5.18, 8.5 | Tiekėjo paskyrų apskaita, prieigos peržiūra, MFA įrodymai, privilegijuotos prieigos žurnalai, nutraukimo kontrolinis sąrašas |
| Bendradarbiavimas dėl pažeidžiamumų ir pataisų | Palaikyti pažeidžiamumų valdymą, saugią priežiūrą ir koordinuotą trūkumų šalinimą | Annex A 8.8, 8.9, 8.25, 8.28, 8.29, 5.22 | Pažeidžiamumų SLA, pataisų ataskaitos, saugumo pranešimai, išimčių patvirtinimai, taisomųjų veiksmų įrodymai |
| Tęstinumas ir atkūrimas | Sumažinti veiklos sutrikimus ir tiekėjų priklausomybės riziką | Annex A 5.29, 5.30, 8.13 | BCP santrauka, DR testų ataskaita, RTO ir RPO įsipareigojimai, atsarginių kopijų testavimo įrodymai |
| Duomenų apsauga ir saugus perdavimas | Apsaugoti konfidencialumą, vientisumą, prieinamumą ir privatumą tiekėjo atliekamo tvarkymo metu | Annex A 5.14, 5.31, 5.34, 8.24 | DPA, perdavimo įrašai, šifravimo standartai, duomenų srautų žemėlapis |
| Pasitraukimas ir duomenų grąžinimas | Išvengti priklausomybės nuo tiekėjo, likutinės prieigos ir našlaičių duomenų po sutarties nutraukimo | Annex A 5.11, 5.20, 5.22 | Pasitraukimo planas, duomenų ištrynimo sertifikatas, turto grąžinimo įrašas, prieigos teisių atšaukimo įrodymai |
Incidentų nuostatos turi atitikti NIS2 pranešimų terminų skaičiavimą
NIS2 Article 23 nustato etapais pagrįstą reikšmingų incidentų pranešimo modelį: ankstyvasis įspėjimas per 24 valandas nuo sužinojimo, pranešimas apie incidentą per 72 valandas, tarpinės ataskaitos, kai jų prašoma, ir galutinė ataskaita per vieną mėnesį nuo pranešimo apie incidentą. Reikšmingas incidentas yra incidentas, sukėlęs arba galintis sukelti didelį veiklos sutrikimą, finansinį nuostolį arba didelę materialinę ar nematerialinę žalą kitiems.
Sutartys su tiekėjais turi palaikyti šį terminų grafiką. Jeigu kritinis valdomų paslaugų teikėjas keturias dienas užtrunka patvirtinti, ar buvo paveiktos kliento aplinkos, klientas gali praleisti savo reguliacinį terminą.
Organizacijoms skirta Trečiųjų šalių ir tiekėjų saugumo politika reikalauja:
„Pranešimo apie pažeidimą terminai (pvz., per 24 arba 72 valandas, priklausomai nuo kritiškumo ir reglamentavimo reikalavimų)“
Iš skyriaus „Valdysenos reikalavimai“, politikos nuostata 5.3.3.
MVĮ skirta Trečiųjų šalių ir tiekėjų saugumo politika MVĮ taip pat reikalauja apibrėžtų pranešimo apie pažeidimą terminų iš skyriaus „Valdysenos reikalavimai“, politikos nuostata 5.3.3.
PII incidentams organizacijoms skirta PII incidentų ir pažeidimų valdymo politika susieja kibernetinio saugumo, finansų sektoriaus, kliento ir paslaugos gavėjo pranešimus:
„[Sąlyginai] Privatumo vadovas / PIMS vadovas PRIVALO koordinuoti visus privalomus sektorinius, kibernetinio saugumo, finansų sektoriaus, kliento arba paslaugos gavėjo pranešimus apie incidentą, kai didelio poveikio PII incidentas atitinka taikomą pranešimo slenkstį, ir PRIVALO REG01 bei REG10 užregistruoti institucijos, gavėjo, termino, pateikimo ir gavimo patvirtinimo įrodymus.“
Iš skyriaus „Pranešimai ir komunikacija“, politikos nuostata 4.4.6.
Tai brandūs NIS2 įrodymai: ne tik pranešimo el. laiškas, bet institucijos, gavėjo, termino, pateikimo, gavimo patvirtinimo, poveikio, pagrindinės priežasties ir tolesnių veiksmų įrašas.
Privatumo ir DORA suderinimas be dubliuojamų tiekėjų programų
Daugelis NIS2 tiekėjų taip pat tvarko asmens duomenis. GDPR Article 28 reikalauja, kad duomenų valdytojai naudotų duomenų tvarkytojus, suteikiančius pakankamas garantijas, ir rašytinėje sutartyje apibrėžtų duomenų tvarkytojo įpareigojimus. GDPR Article 5 reikalauja atskaitomybės už saugų ir teisėtą tvarkymą. GDPR pažeidimų įpareigojimai taip pat reikalauja skubaus bendradarbiavimo, kai tiekėjų incidentai paveikia asmens duomenis.
Organizacijoms skirta Duomenų tvarkytojų, subtvarkytojų ir trečiųjų šalių privatumo valdymo politika nustato patvirtinimo kontrolės tašką:
„[Abiem atvejais] Tiekėjas / pirkimų savininkas PRIVALO užtikrinti, kad duomenų tvarkytojų ir subtvarkytojų sutartyse prieš patvirtinimą būtų įtraukta pagalba privatumo klausimais, saugumo patikinimas, incidentų sąsaja per PII15, grąžinimas arba ištrynimas per PII10, perdavimo sąsaja per PII13 ir audito arba patikinimo bendradarbiavimas.“
Iš skyriaus „Sutarčių ir dokumentuotų nurodymų kontrolės priemonės“, politikos nuostata 4.3.6.
Ji taip pat reikalauja įrodymų peržiūros prieš patvirtinimą:
„[Visais atvejais] Informacijos saugumo vadovas PRIVALO prieš patvirtinimą peržiūrėti saugumo patikinimo įrodymus kiekvienam duomenų tvarkytojo, subtvarkytojo arba trečiosios šalies santykiui, kuriame yra PII prieiga arba priegloba, ir PRIVALO rezultatą užregistruoti REG08 arba REG12.“
Iš skyriaus „Deramas patikrinimas ir rizikos vertinimas“, politikos nuostata 4.2.2.
DORA prideda papildomą sluoksnį, kai tiekėjas aptarnauja finansų sektoriaus subjektą. DORA Articles 28 to 30 reikalauja IRT trečiųjų šalių valdysenos, IRT paslaugų sutarčių registrų, rizika grindžiamo deramo patikrinimo, kritiškumo vertinimo, koncentracijos rizikos analizės, audito ir patikrinimo teisių, nutraukimo teisių, pasitraukimo strategijų ir privalomų sutartinių nuostatų. Article 30 ypač aktualus, nes jame reikalaujama sutarties turinio, apimančio paslaugų aprašymus, vietas, duomenų apsaugą, prieigą ir atkūrimą, paslaugų lygius, pagalbą dėl incidentų, bendradarbiavimą su institucijomis, audito teises, subtiekimą, nenumatytų atvejų priemones ir perėjimo pagalbą.
Praktinis atsakymas nėra trys atskiros tiekėjų programos NIS2, GDPR ir DORA reikmėms. Tai vienas suderintas tiekėjų įrodymų modelis, susietas tarp skirtingų sistemų.
| Atitikties perspektyva | Ką turi įrodyti tiekėjų programa | Clarysec ir ISO/IEC 27001:2022 įgyvendinimas |
|---|---|---|
| NIS2 | Vadovybės patvirtintos kibernetinės rizikos priemonės, tiekimo grandinės saugumas, tiekėjų deramas patikrinimas, incidentų valdymas, tęstinumas, prieigos kontrolė, veiksmingumo vertinimas | ISVS kontekstas, rizikos valdymo priemonės, SoA, A.5.19, A.5.20, A.5.21, A.5.22, A.5.24–A.5.30 |
| GDPR | Duomenų tvarkytojai suteikia pakankamas garantijas, sutartys apibrėžia įpareigojimus, saugumas ir pagalba dėl pažeidimų pagrindžiami įrodymais | DPA, duomenų tvarkytojo įrodymų peržiūra, PII registras, A.5.31, A.5.34, A.8.24, privatumo politikos |
| DORA | IRT trečiųjų šalių rizika valdoma, registruojama, stebima, kontroliuojama sutartimis, audituojama ir parengta pasitraukimui | Kritiškumo vertinimas, IRT sutarčių registras, audito teisės, pasitraukimo planas, BCP įrodymai, A.5.20 ir A.5.22 |
| NIST CSF 2.0 | Tiekėjų reikalavimai valdomi, prioritetizuojami, įtraukti į sutartis, stebimi ir įtraukti į reagavimą į incidentus bei atkūrimą | GV.SC-01 to GV.SC-10 susieta su tiekėjo gyvavimo ciklu, įrodymų registras, reagavimo veiksmų planai |
| COBIT 2019 | Tiekėjų susitarimai, veikimas, rizikos, incidentai ir korekciniai veiksmai valdomi ir peržiūrimi | APO10 tiekėjų susitarimai ir stebėsena, DSS tiekėjų rizika ir paslaugų priežiūra, problemų sekimas |
NIST CSF 2.0 naudingas, nes jo GOVERN funkcija reikalauja suprasti priklausomybes, teisines prievoles, sutartinius įsipareigojimus, rizikos apetitą, politikas, atskaitomybę ir priežiūrą. Jo tiekimo grandinės kategorija GV.SC apima tiekėjų vaidmenis, kritiškumą, sutartinius reikalavimus, deramą patikrinimą, stebėseną, įtraukimą į incidentų valdymą, gyvavimo ciklo stebėseną ir santykių pabaigos nuostatas.
Clarysec darbo eiga kritiniam tiekėjui įtraukti
Tarkime, įtraukiate valdomų saugumo paslaugų teikėją, kuris stebės galinių įrenginių telemetriją, gaus įspėjimus su naudotojų identifikatoriais ir padės atlikti pirminį incidentų įvertinimą NIS2 taikymo sričiai priskirtoje organizacijoje.
1 žingsnis: suklasifikuokite tiekėją
Įrašykite tiekėją į tiekėjų registrą, nurodydami paslaugos aprašymą, pasiekiamas sistemas ir duomenis, PII dalyvavimą, palaikymą esminėms arba svarbioms paslaugoms, privilegijuotą prieigą, paslaugos teikimo šalis, subtiekėjus, ketvirtųjų šalių priklausomybes, kritiškumo lygį, rizikos savininką, pirkimų savininką ir informacijos saugumo peržiūrą atliekantį asmenį.
Tai įgyvendina ISO/IEC 27001:2022 Clauses 4.2, 4.3, 6.1.2 ir 8.1, susiedama suinteresuotųjų šalių reikalavimus, priklausomybes, rizikos atsakomybę ir operacinę kontrolę.
2 žingsnis: susiekite riziką su SoA
Zenith Blueprint rizikos valdymo etape, 13 žingsnyje, Clarysec rekomenduoja rizikų registre arba SoA atlikti kryžminį reglamentų susiejimą:
„Kryžmiškai susiekite reglamentus: jeigu tam tikros kontrolės priemonės įgyvendinamos konkrečiai siekiant laikytis GDPR, NIS2 arba DORA, tai galite pažymėti Rizikų registre (kaip rizikos poveikio pagrindimo dalį) arba SoA pastabose.“
Iš rizikos valdymo etapo, 13 žingsnis: rizikos valdymo priemonių planavimas ir Taikomumo pareiškimas.
MSSP atveju įtraukite bent A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 to A.5.28, A.5.29, A.5.30, A.5.31, A.5.34, A.8.8, A.8.15, A.8.16 ir A.8.24.
3 žingsnis: reikalaukite įgyvendinamų nuostatų
Naudokite tiekėjo saugumo priedą, kuriame reikalaujama pirminio pranešimo apie incidentą per 24 valandas, išsamaus atnaujinimo per 72 valandas, galutinės incidento ataskaitos, MFA privilegijuotai prieigai, vardinių naudotojų paskyrų, subtiekėjų kontrolės priemonių, saugaus perdavimo, šifravimo, patikinimo įrodymų, bendradarbiavimo su reguliavimo institucijomis, BCP ir DR įrodymų, pasitraukimo pagalbos, duomenų grąžinimo arba ištrynimo ir prieigos teisių atšaukimo.
Organizacijoms skirta Tiekėjų priklausomybės rizikos valdymo politika pateikia tęstinumo reikalavimą:
„Kai taikoma, reikalavimas tiekėjui palaikyti savo veiklos tęstinumo planus (BCP/DRP) ir incidentų valdymo planus, juos testuoti ir pagal prašymą mums pateikti santraukas arba testų ataskaitas.“
Iš skyriaus „Įgyvendinimo reikalavimai“, politikos nuostata 6.8.4.
4 žingsnis: sudarykite patikinimo įrodymų paketą
Prieš patvirtinimą paprašykite pasirašyto susitarimo, SLA, saugumo priedo, ISO/IEC 27001:2022 sertifikavimo taikymo srities arba lygiaverčio patikinimo, SOC ataskaitos, jei yra, įsiskverbimo testavimo santraukos vadovybei, pažeidžiamumų valdymo santraukos, reagavimo į incidentus procedūros santraukos, BCP arba DR testų santraukos, prieigos kontrolės ir MFA patvirtinimo, subtiekėjų sąrašo, duomenų ištrynimo ir pasitraukimo procedūros bei DPA, kai tvarkomi PII.
MVĮ skirta Trečiųjų šalių ir tiekėjų saugumo politika MVĮ pagrindinius sutartinius įrodymus padaro išmatuojamus:
„Pasirašyti susitarimai ir SLA“
Iš skyriaus „Įgyvendinimas ir atitiktis“, politikos nuostata 8.3.2.1.
Ji taip pat nurodo pasikartojančius tiekėjų įrodymus:
„Galiojantys saugumo sertifikatai arba atnaujinti kontrolės priemonių įrodymai“
Iš skyriaus „Politikos įgyvendinimo reikalavimai“, politikos nuostata 6.3.1.2.
Platesniam tiekėjų deramam patikrinimui Audito ir atitikties stebėsenos politika nustato:
„Tiekėjų deramas patikrinimas turi apimti sertifikatų (pvz., ISO 27001, SOC 2), saugumo klausimynų ir incidentų įrašų peržiūrą.“
5 žingsnis: stebėkite pagal kritiškumą
Organizacijoms skirta Duomenų tvarkytojų, subtvarkytojų ir trečiųjų šalių privatumo valdymo politika reikalauja didelės rizikos PII santykius stebėti kas ketvirtį:
„[Visais atvejais] Tiekėjas / pirkimų savininkas PRIVALO kas ketvirtį stebėti aktyvius didelės rizikos duomenų tvarkytojų ir subtvarkytojų santykius, o kitus aktyvius PII duomenų tvarkytojų ir subtvarkytojų santykius – kasmet, vertindamas juos pagal deramo patikrinimo sąlygas, sutarties būseną, patikinimo būseną, neišspręstas problemas ir peržiūros datas REG08.“
Iš skyriaus „Nuolatinė stebėsena, pagalba, atskleidimo sąsaja ir pasitraukimas“, politikos nuostata 4.5.1.
Taip A.5.22 tampa realiai veikiančia priemone. Peržiūra turi nustatyti, ar tiekėjas tebėra rizikos apetito ribose, ar įrodymai yra aktualūs, ar yra neišspręstų problemų, ar įvyko incidentų ir ar paslaugos pakeitimai reikalauja pakartotinio vertinimo.
Kaip auditoriai testuos NIS2 tiekėjų nuostatas
Auditoriai retai pradeda nuo jūsų politikos skaitymo izoliuotai. Jie atrenka tiekėjus ir seka įrodymų pėdsaką.
ISO/IEC 27001:2022 auditorius prašys tiekėjų apskaitos, rizikos klasifikavimo, tiekėjų kriterijų, deramo patikrinimo įrašų, sutarčių, įrodymų, SoA susiejimo ir stebėsenos istorijos. Dėl Annex A 5.20 auditorius tikrins, ar atrinktose sutartyse yra įgyvendinamų nuostatų. Dėl Annex A 5.22 auditorius testuos, ar ataskaitos buvo peržiūrėtos, išimtys užregistruotos ir veiksmai užbaigti.
NIS2 kompetentinga institucija gali sutelkti dėmesį į tai, ar pagal Article 21(3) buvo įvertintos tiekėjų kibernetinio saugumo praktikos ir saugaus kūrimo procedūros. Į DORA orientuotas vertintojas gali prašyti IRT sutarčių registro įrašų, pasitraukimo strategijų, koncentracijos rizikos analizės ir privalomų Article 30 nuostatų. Privatumo auditorius gali testuoti duomenų tvarkytojų sutartis, subtvarkytojams perduodamas prievoles, pažeidimų sąsajas ir pakankamų garantijų įrodymus.
| Audito perspektyva | Tikėtinas audito testas | Dažna išvada |
|---|---|---|
| ISO/IEC 27001:2022 auditorius | Atrinkti didelės rizikos tiekėjus ir palyginti rizikos vertinimą, sutarties nuostatas, SoA taikomumą ir stebėsenos įrašus | Tiekėjų kontrolės priemonės įtrauktos į SoA, bet nepagrįstos sutarčių arba peržiūrų įrodymais |
| ISO/IEC 27007 tipo ISVS auditas | Pokalbiais su pirkimų, teisės, IT ir paslaugų savininkais patikrinti darbo eigos veikimą | Skubiai įtraukiant tiekėją apeita saugumo peržiūra |
| COBIT 2019 auditorius | Testuoti tiekėjų susitarimų valdymą, veiklos stebėseną ir korekcinių veiksmų valdyseną | Sutartyje reikalaujama ketvirtinių ataskaitų, tačiau niekas jų neperžiūri ir neeskaluoja |
| ISACA ITAF auditorius | Tikrinti įrodymų kokybę, paskyrų kontrolės priemones ir nutraukimo įrašus | Tiekėjų paskyros lieka aktyvios pasibaigus sutarčiai |
| NIST vertintojas | Tikrinti išorinių sistemų paslaugų kontrolės priemones, tiekėjų vertinimo įrodymus ir nuolatinę stebėseną | Tiekėjo rizika įvertinta vieną kartą ir neatnaujinta po paslaugos pakeitimo |
| Privatumo auditorius | Peržiūrėti duomenų tvarkytojų sutartis, subtvarkytojams perduodamas prievoles, pažeidimų sąsają ir pakankamų garantijų įrodymus | DPA yra, tačiau saugumo patikinimo įrodymai nebuvo peržiūrėti |
Organizacijoms skirta PII saugumo ir prieigos kontrolės politika parodo, kaip prieigos kontrolė, pažeidžiamumai, konfigūracija, stebėsena ir kriptografija susiejami su ISO/IEC 27001:2022:
„ISO/IEC 27001:2022 — Clause 6.1.3; Clause 8.1; Annex A controls 8.1, 8.2, 8.3, 8.5, 8.8, 8.9, 8.15, 8.16, 8.20, 8.24. Įgyvendinama nuostatomis [4.1.1; 4.1.2; 4.2.1; 4.2.3; 4.3.2; 4.4.1; 4.4.2; 4.5.1; 4.5.2; 4.6.1; 4.6.3; 4.7.1; 4.7.4; 4.7.5; 4.8.1; 4.8.2; 7.1.1; 7.1.2].“
Iš skyriaus „Pamatiniai standartai ir sistemos“, politikos nuostata 13.9.
Kai tiekėjas turi prieigą prie PII, privilegijuotų sistemų arba stebėsenos duomenų, prieigos kontrolės įrodymai nėra atskiri nuo tiekėjų patikinimo. Jie yra to paties audito pėdsako dalis.
Pirkimų spąstai: pasirašytos sutartys be patikinimo operacijų
Dažniausia NIS2 tiekėjų valdysenos nesėkmė nėra sutarčių nebuvimas. Tai atotrūkis tarp sutarties formuluočių ir kasdienės veiklos.
Sutartyje gali būti reikalaujama metinių įsiskverbimo testavimo santraukų, bet nėra savininko, kuris jų paprašytų. Joje gali būti reikalaujama pranešti apie incidentą per 24 valandas, bet tiekėjas turi tik bendrą pagalbos adresą. Joje gali būti reikalaujama subtiekėjų patvirtinimo, bet pirkimai niekada negauna pranešimų apie pakeitimus. Joje gali būti audito teisės, bet organizacija neturi proceso SOC ataskaitos išimtims įvertinti. Joje gali būti reikalaujama ištrinti duomenis pasitraukimo metu, bet IT niekada nepatikrina paskyrų išaktyvinimo.
Zenith Blueprint etape „Kontrolės priemonės praktikoje“, 23 žingsnyje, paaiškina, kaip tiekėjų kontrolės priemonės pradeda veikti:
„Praktikoje ši kontrolės priemonė veikia per:
✓ tiekėjų rizikos vertinimus, ✓ ikisutartinius deramo patikrinimo klausimynus, ✓ sutarčių šablonus su įtrauktomis saugumo sąlygomis, ✓ tiekėjų įtraukimo kontrolinius sąrašus, apimančius prieigos suteikimą ir stebėsenos parengimą, ✓ nuolatinius pakartotinius vertinimus, ypač kai keičiasi tiekėjo taikymo sritis, įvyksta incidentai arba artėja atnaujinimo terminai.
Ir ši kontrolės priemonė nesibaigia pirmo lygio tiekėjais. Jūsų tiekėjas gali perduoti paslaugas savo teikėjams, o rizika vis tiek gali tekti jums.“
Tai valdymo organo lygmens NIS2 žinutė: paslaugų teikimo perdavimas išorei neperduoda atskaitomybės.
NIS2 sutarčių su tiekėjais trūkumų šalinimo kontrolinis sąrašas
Pradėkite nuo 20 svarbiausių tiekėjų pagal kritiškumą ir atlikite tikslinį trūkumų šalinimą:
- Nustatykite tiekėjus, palaikančius esmines arba svarbias paslaugas.
- Patvirtinkite, ar kiekvienas tiekėjas tvarko PII, palaiko reglamentuojamas paslaugas arba turi privilegijuotą prieigą.
- Priskirkite verslo savininką, pirkimų savininką ir saugumo peržiūrą atliekantį asmenį.
- Patikrinkite, ar tiekėjo rizikos vertinimas yra aktualus ir suderintas su faktine paslaugos taikymo sritimi.
- Patvirtinkite, kad sutartyje yra bazinio saugumo, pranešimo apie incidentus, audito arba įrodymų teisių, subtiekėjų kontrolės, tęstinumo, saugaus perdavimo, prieigos kontrolės, bendradarbiavimo dėl pažeidžiamumų ir pasitraukimo nuostatos.
- Patvirtinkite, kad pranešimo apie pažeidimą terminai palaiko 24 valandų ir 72 valandų eskalavimo poreikius, kai tai aktualu.
- Paprašykite atnaujintų patikinimo įrodymų, įskaitant sertifikatus, SOC ataskaitas, įsiskverbimo testavimo santraukas, BCP arba DR testus ir incidentų istoriją.
- Peržiūrėkite įrodymus, o ne tik juos saugokite.
- Užregistruokite išimtis ir priskirkite trūkumų šalinimo savininkus.
- Atnaujinkite SoA ir rizikų registrą, kai tiekėjų kontrolės priemonės palaiko NIS2, GDPR, DORA arba klientų įsipareigojimus.
- Suplanuokite stebėsenos dažnį pagal tiekėjo kritiškumą.
- Ištestuokite vieną tiekėjo incidento eskalavimo kelią.
- Ištestuokite vieną tiekėjo sutarties nutraukimo kelią, įskaitant duomenų grąžinimą, ištrynimą, turto atkūrimą ir prieigos teisių atšaukimą.
Jeigu šių punktų negalite įrodyti kritiniam tiekėjui, sutartis dar nėra tinkama auditui.
Paverskite tiekėjų nuostatas priežiūros įrodymais
NIS2 tiekėjų valdysena dabar yra aktyvi operacinė disciplina. Priežiūros institucijos, klientai, sertifikavimo auditoriai, privatumo komandos, finansų sektoriaus partneriai ir valdymo organai klaus ne tik to, ar tiekėjų nuostatos egzistuoja. Jie klaus, ar nuostatos grindžiamos rizika, yra įgyvendinamos, stebimos, pagrįstos įrodymais ir susietos su pranešimu apie incidentus, tęstinumu, prieigos kontrole, pažeidžiamumų valdymu, subtiekėjams perduodamomis prievolėmis ir pasitraukimu.
Clarysec padeda organizacijoms uždaryti šią spragą naudodama Zenith Blueprint, kad tiekėjų kontrolės priemonės būtų paverstos ISVS etapais, rizikos valdymo priemonėmis, SoA įrašais, tiekėjų įtraukimo rutinomis ir audito įrodymais. Zenith Controls susieja ISO/IEC 27002:2022 tiekėjų kontrolės priemones A.5.19, A.5.20 ir A.5.22 su NIS2, DORA, GDPR, NIST, COBIT 2019, pagalbiniais ISO standartais ir audito metodikomis. Clarysec tiekėjų ir privatumo politikos suteikia nuostatų struktūrą, įrodymų lūkesčius ir stebėsenos rutinas, kurios leidžia pagrįsti tiekėjų patikinimą.
Kitas jūsų veiksmas paprastas: pasirinkite penkis kritinius tiekėjus, atrinkite jų sutartis, susiekite kiekvieną nuostatą su ISO/IEC 27001:2022 rizikos valdymo priemonėmis ir Annex A kontrolės priemonėmis, paprašykite naujų patikinimo įrodymų ir surenkite 24 valandų pranešimo apie incidentą stalo pratybas. Jeigu įrodymų pėdsakas nutrūksta, Clarysec priemonių rinkiniai suteikia struktūrą jam sutvarkyti anksčiau, nei tai už jus padarys incidentas, kliento peržiūra arba priežiūros institucijos prašymas.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council