#Žurnalų Tvarkymas Ir Stebėsena
Articles tagged with "Žurnalų Tvarkymas Ir Stebėsena"
38 articles
Praktinis, scenarijais pagrįstas saugaus pakeitimų valdymo vadovas, taikant ISO/IEC 27001:2022, Clarysec politikas, Zenith Blueprint ir Zenith Controls, siekiant užtikrinti NIS2, DORA, GDPR, NIST CSF 2.0 ir audito įrodymus 2026 m.
Praktinis pagrindinis vadovas CISO, atitikties vadovams ir auditoriams, kuriantiems vieningą ISO 27001:2022 vidaus audito programą, palaikančią NIS2, DORA, GDPR, NIST CSF ir COBIT patikinimą. Apima taikymo srities nustatymą, atranką, išvadas, korekcinius veiksmus, kryžminės atitikties susiejimą ir 2026 m. įrodymų kalendorių.
Praktinis CISO vadovas apie koordinuotą pažeidžiamumų atskleidimą pagal NIS2, DORA, GDPR ir ISO/IEC 27001:2022, apimantis politikos formuluotes, priėmimo darbo eigą, tiekėjų eskalavimą, audito įrodymus ir kontrolės priemonių susiejimą.
Praktinis vadovas, kaip rengti auditui parengtus GDPR 32 straipsnio techninių ir organizacinių priemonių įrodymus naudojant ISO 27001:2022, ISO 27005, NIS2, DORA ir Clarysec priemonių rinkinius.
Praktinis vadovas CISO, kaip susieti pranešimų apie reikšmingus su IRT susijusius incidentus teikimą pagal DORA su ISO/IEC 27001:2022 A priedo kontrolės priemonėmis, audito įrodymais, politikų nuostatomis ir Clarysec įgyvendinimo priemonėmis.
Praktinis, auditui tinkamas DORA 2026 m. veiksmų planas finansų subjektams, įgyvendinantiems IRT rizikos valdymą, trečiųjų šalių priežiūrą, pranešimų apie incidentus teikimą, skaitmeninės veiklos atsparumo testavimą ir TLPT naudojant Clarysec politikas, Zenith Blueprint ir Zenith Controls.
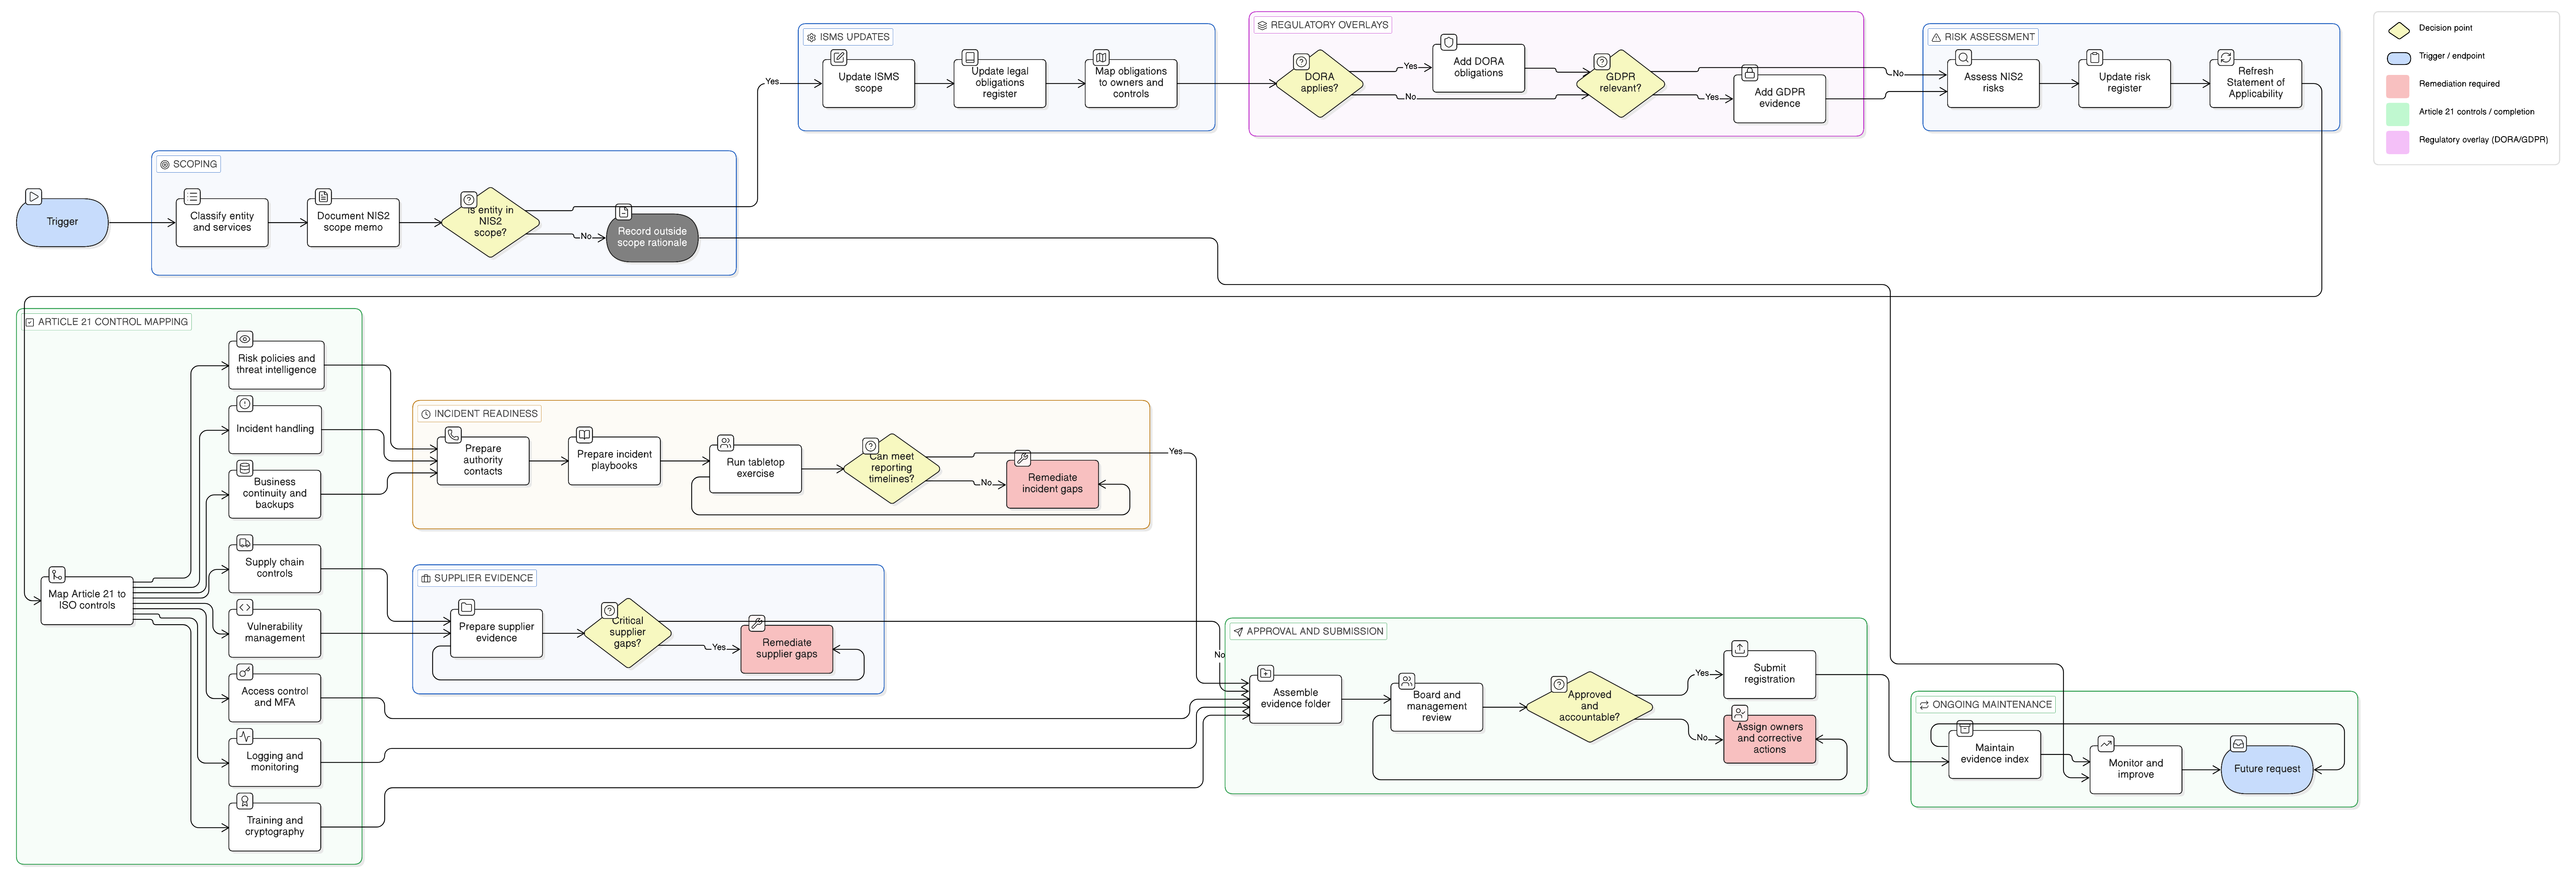
NIS2 registracija nėra vien portalo formos pateikimas. Tai priežiūros institucijų matomumo pradžia. Sužinokite, kaip ISO 27001:2022 taikymo sritį, rizikos valdymą, reagavimą į incidentus, tiekėjų kontrolės priemones, DORA ir GDPR sąsajas bei saugomus įrodymus paversti priežiūros institucijai tinkamu NIS2 įrodymų paketu.
Praktinis vadovas, kaip apibrėžti, patvirtinti, stebėti, įrodymais pagrįsti ir apginti pažeidžiamumų šalinimo SLA pagal ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 ir COBIT 2019 audito lūkesčius.
Praktinis vadovas CISO, atitikties vadovams ir IRT paslaugų teikėjams, kaip valdyti DORA skaitmeninės veiklos atsparumo testavimo programą ir kiekvieną testą paversti pakartotinai naudojamais ISO/IEC 27001:2022 audito įrodymais.