#Duomenų Apsauga
Articles tagged with "Duomenų Apsauga"
78 articles
Praktinis vadovas, kaip parengti auditui tinkamus duomenų perdavimo poveikio vertinimus debesijos paslaugoms, SCC, subtvarkytojams, papildomoms priemonėms ir ISO/IEC 27001:2022, NIS2 bei DORA įrodymams.
Praktinis CISO vadovas, kaip valdyti CI/CD konvejerius kaip audituojamas programinės įrangos tiekimo grandinės sistemas, apimančias surinkimo kilmės įrodymus, sustiprintas vykdykles, pasirašytus artefaktus, diegimo įrodymus ir Clarysec politikų sąsajas.
Šiame straipsnyje pateikiamas praktinis veiksmų planas CISO, kaip valdyti sudėtingą GDPR ir dirbtinio intelekto sankirtą. Pateikiame scenarijais pagrįstą eigą, kaip užtikrinti SaaS produktų su LLM atitiktį, daugiausia dėmesio skiriant mokymo duomenims, prieigos kontrolei, duomenų subjektų teisėms ir pasirengimui auditui pagal kelias atitikties sistemas.
NIS2 direktyvos 24 valandų pranešimo taisyklė keičia žaidimo taisykles. Šiame išsamiame vadove CISO ir auditoriams parodoma, kaip suprojektuoti atsparų, reikalavimus atitinkantį reagavimo į incidentus planą, kuris atlaiko reguliuotojų patikrą ir realias atakas, pasitelkiant Clarysec politikas ir kelių atitikties sričių priemonių rinkinius.
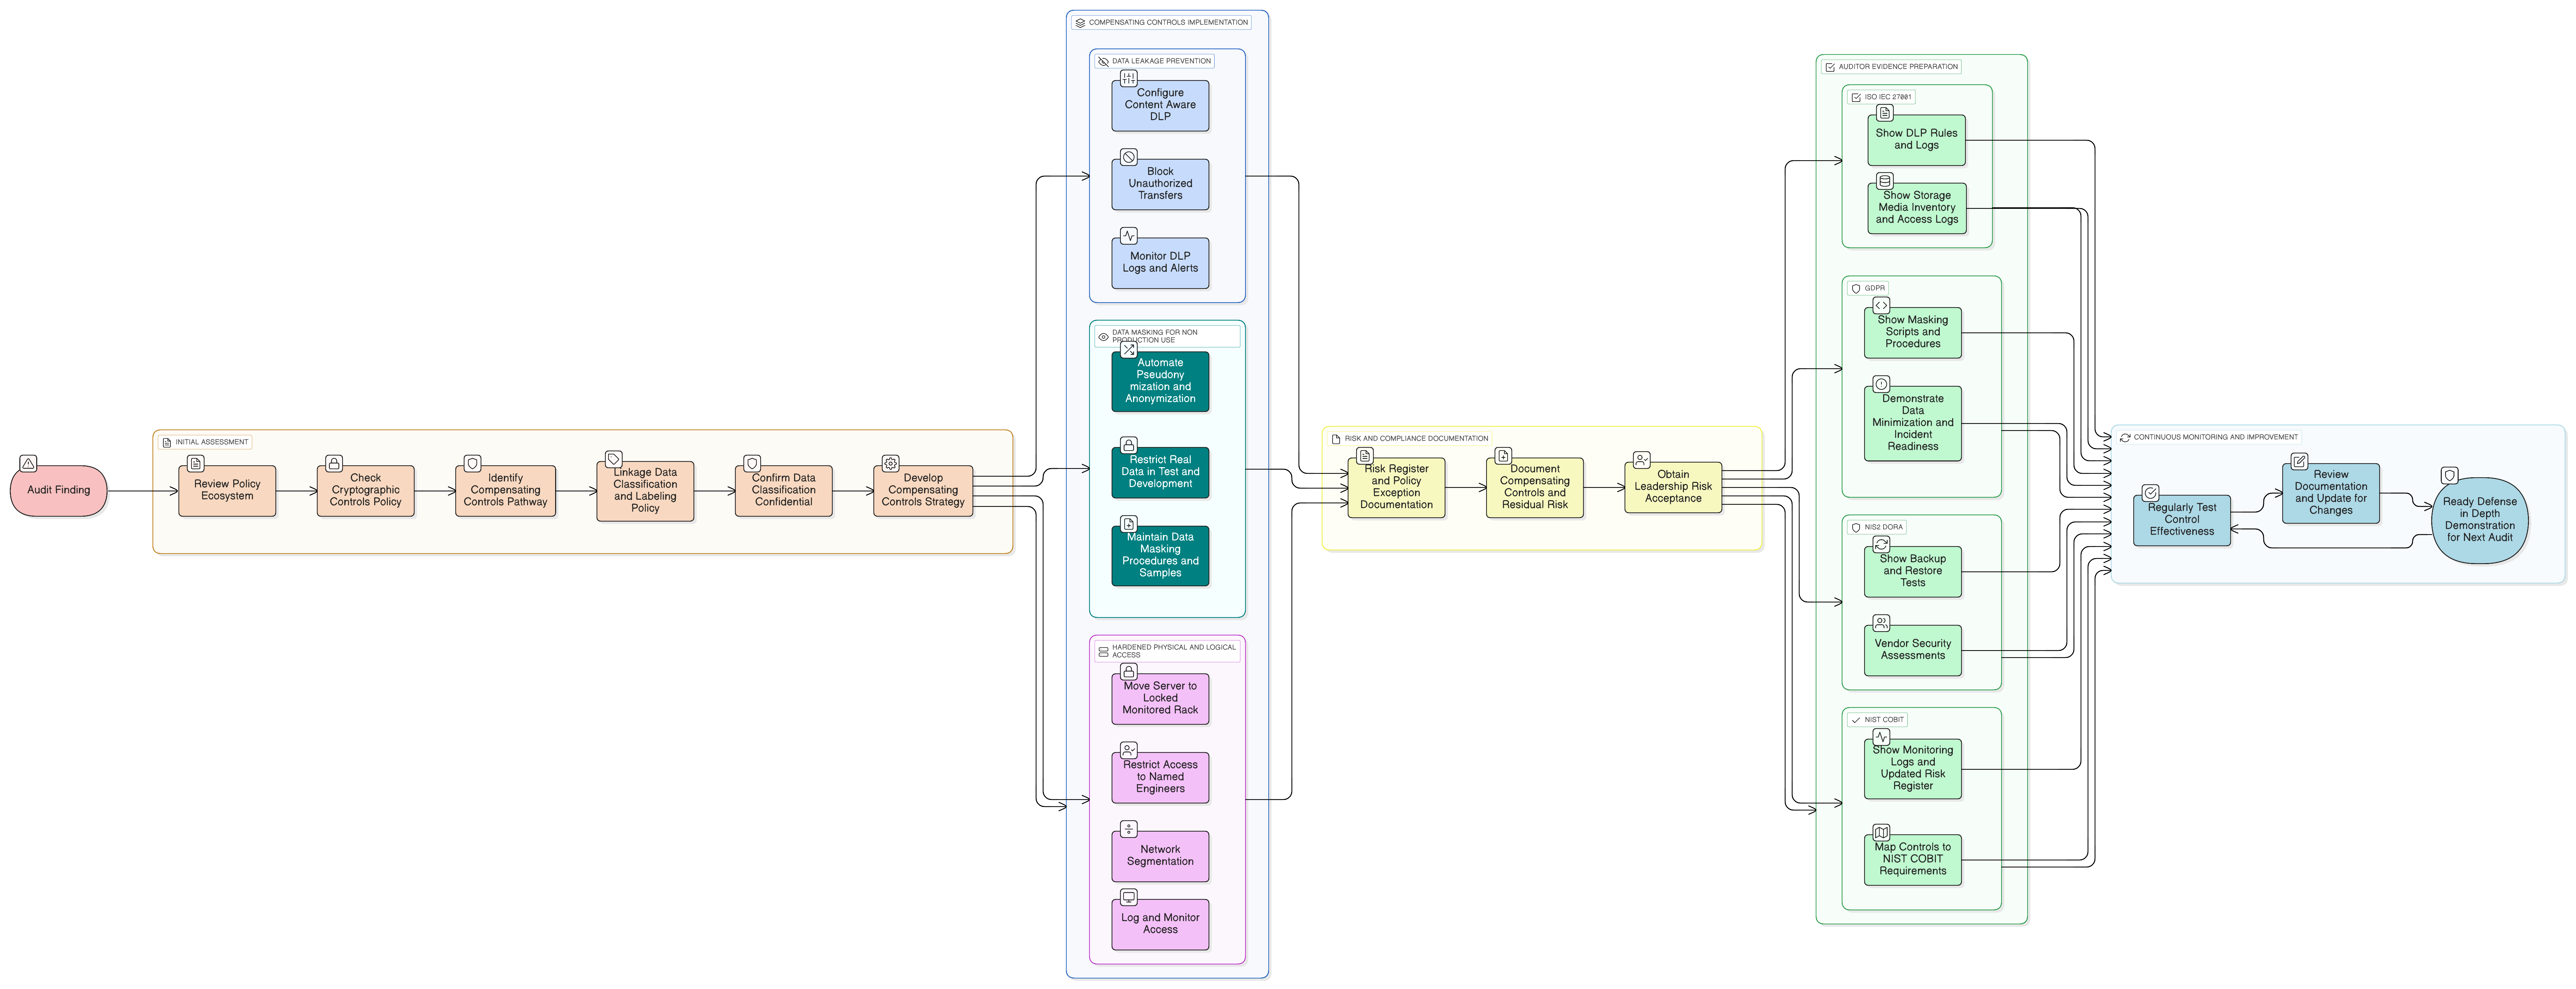
Praktinis vadovas CISO apie kompensuojančių kontrolės priemonių įgyvendinimą ir dokumentavimą duomenims ramybės būsenoje, kai šifravimas neįgyvendinamas. Aptariame realų audito scenarijų ir susiejame sluoksniuotą gynybą su ISO/IEC 27001:2022, GDPR, NIS2, DORA ir NIST sistemomis.
Paverskite nebenaudojamų duomenų riziką strateginiu pranašumu. Šiame išsamiame vadove aptariama viskas – nuo politikos sukūrimo ir laikmenų išvalymo iki auditui atsparaus duomenų sunaikinimo audito pėdsako sukūrimo, derinant Clarysec ekspertinius veiksmų planus ir politikų priemonių rinkinius.
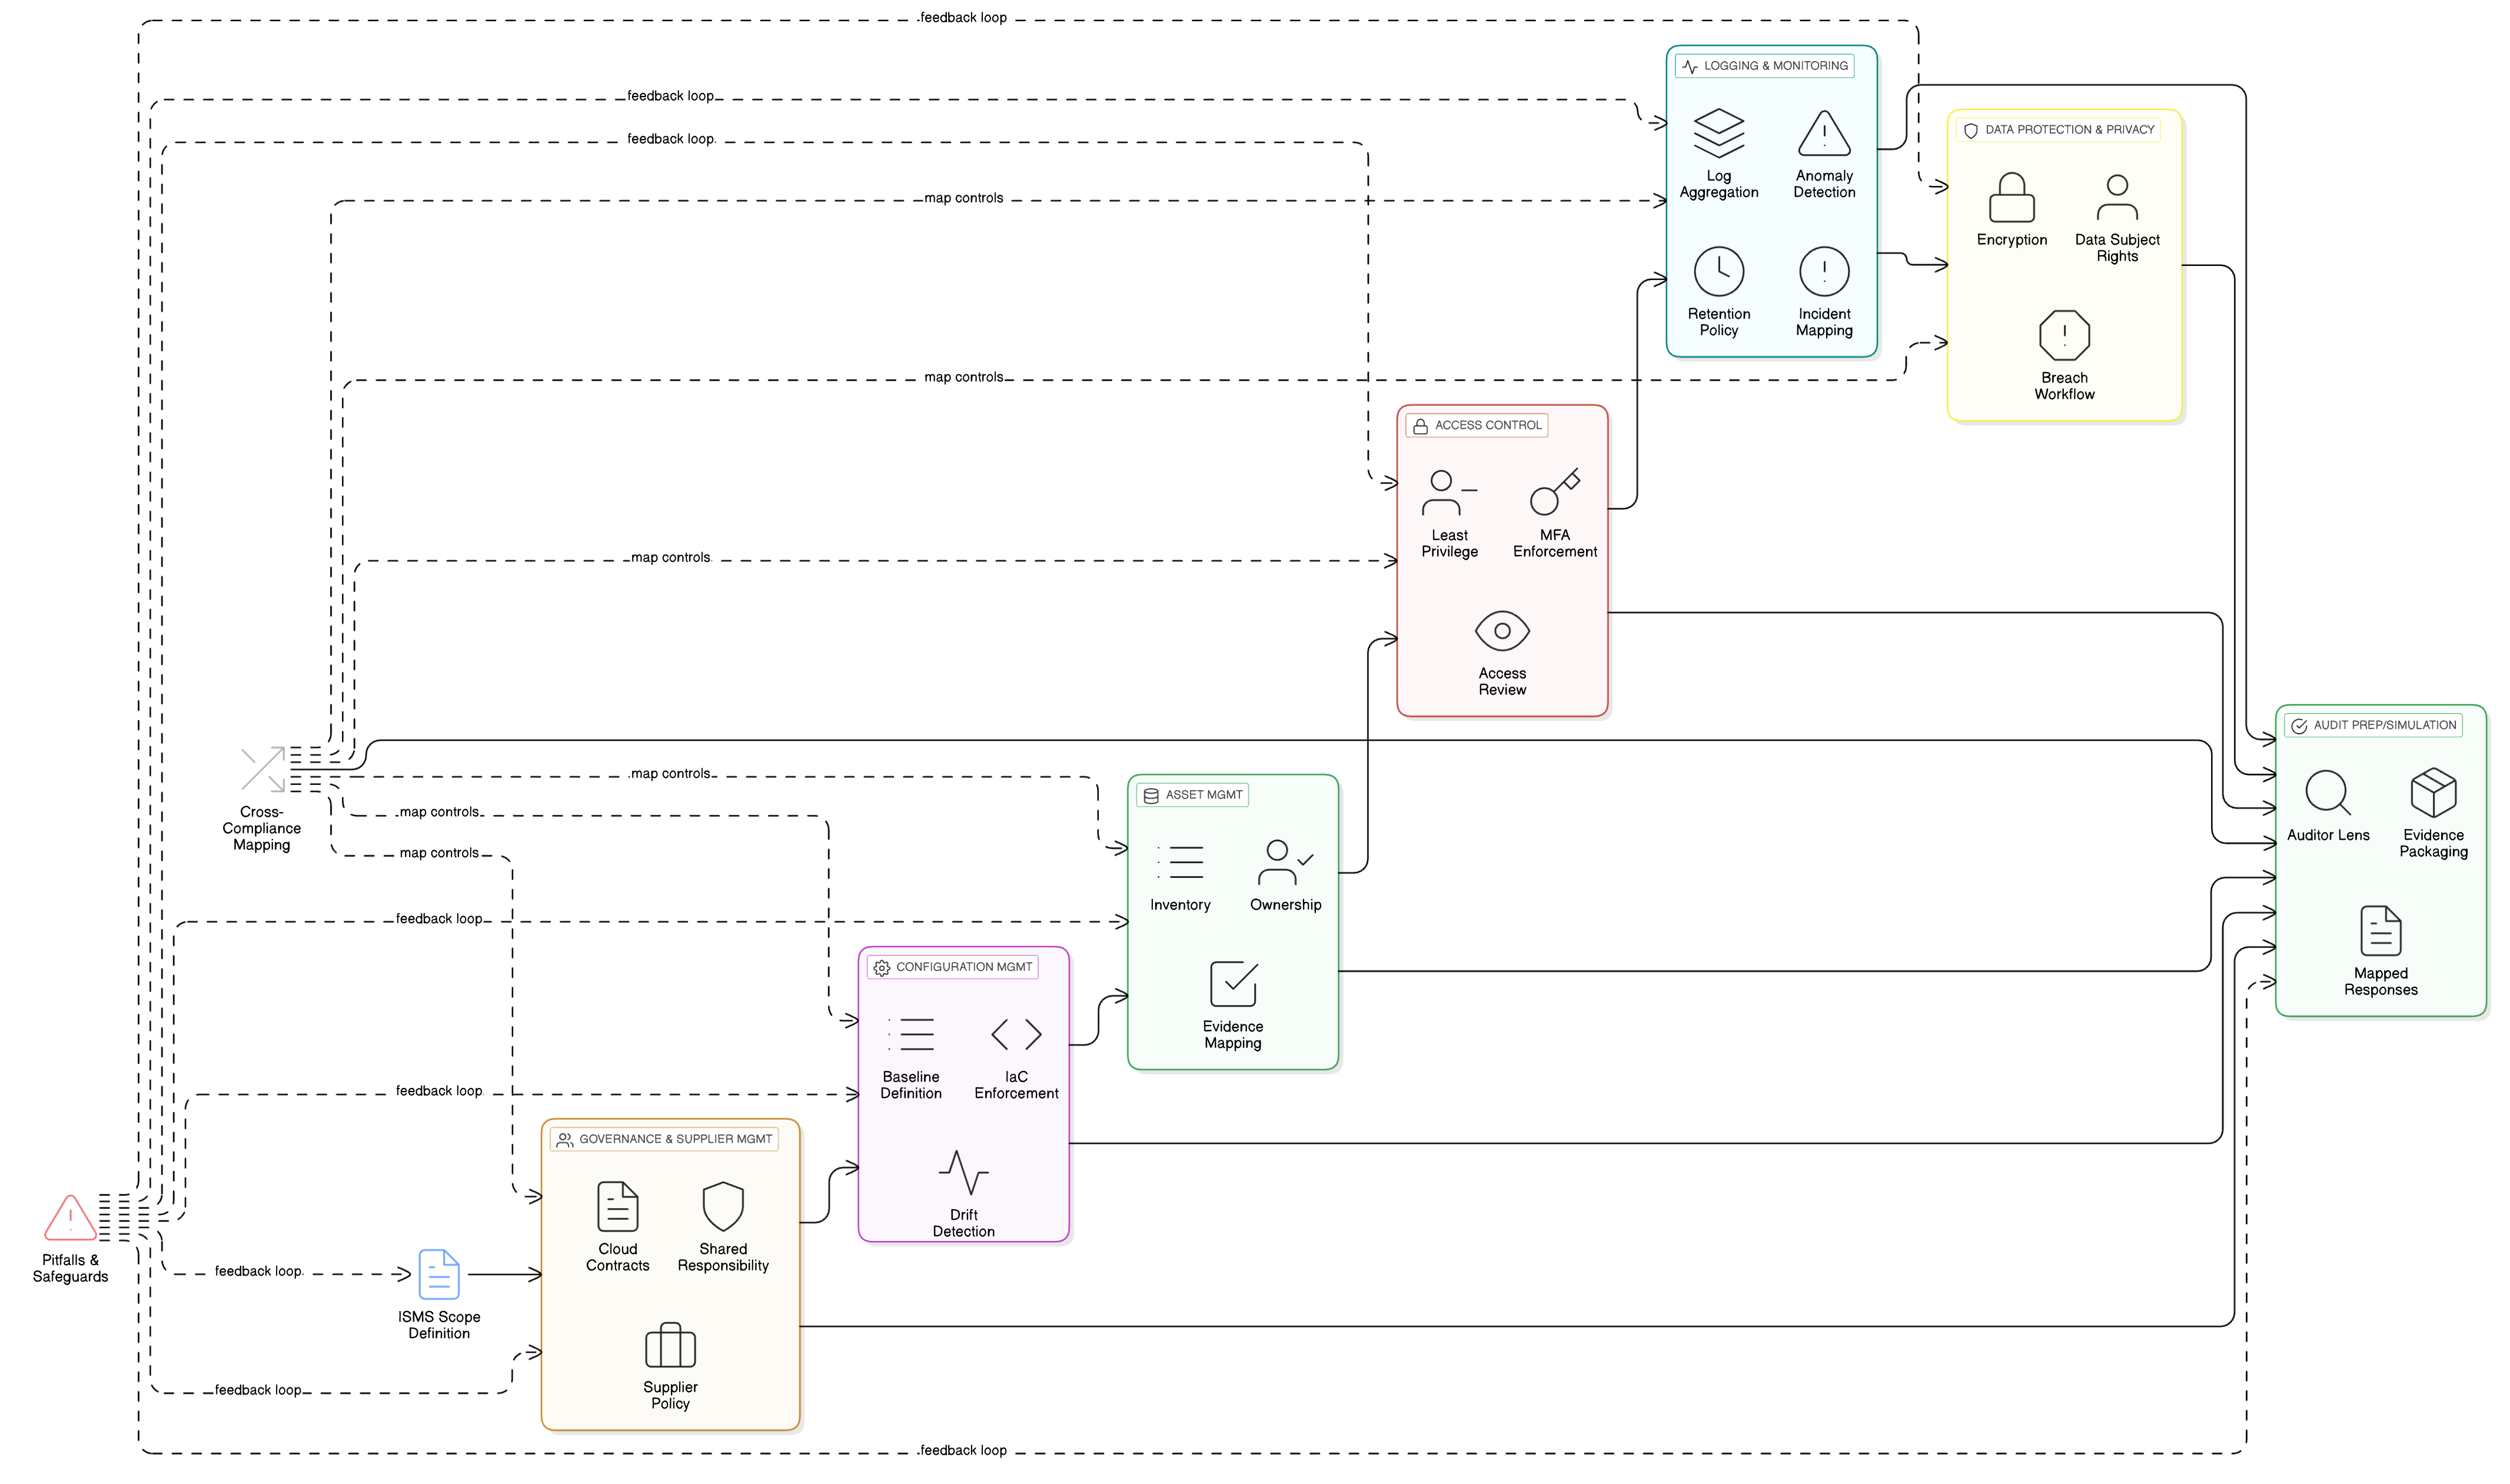
CISO, atitikties vadovams ir debesijos architektams: sužinokite, kaip praktiškai įgyvendinti ISO 27001:2022 debesijos kontrolės priemones nuolatinei atitikčiai užtikrinti. Realūs pavyzdžiai, techninės susiejimo lentelės ir įgyvendinami Clarysec modeliai sujungia saugumą, valdyseną ir pasirengimą auditui keliose atitikties sistemose.
Išsamus praktinio tiekėjų rizikos valdymo įgyvendinimo vadovas – nuo valdybos lygmens krizių iki sėkmingų auditų pagal kelias sistemas, pasitelkiant realius scenarijus, Clarysec Zenith priemonių rinkinius ir veiksmingus šablonus, apsaugančius tiekimo grandinę per visą jos gyvavimo ciklą.
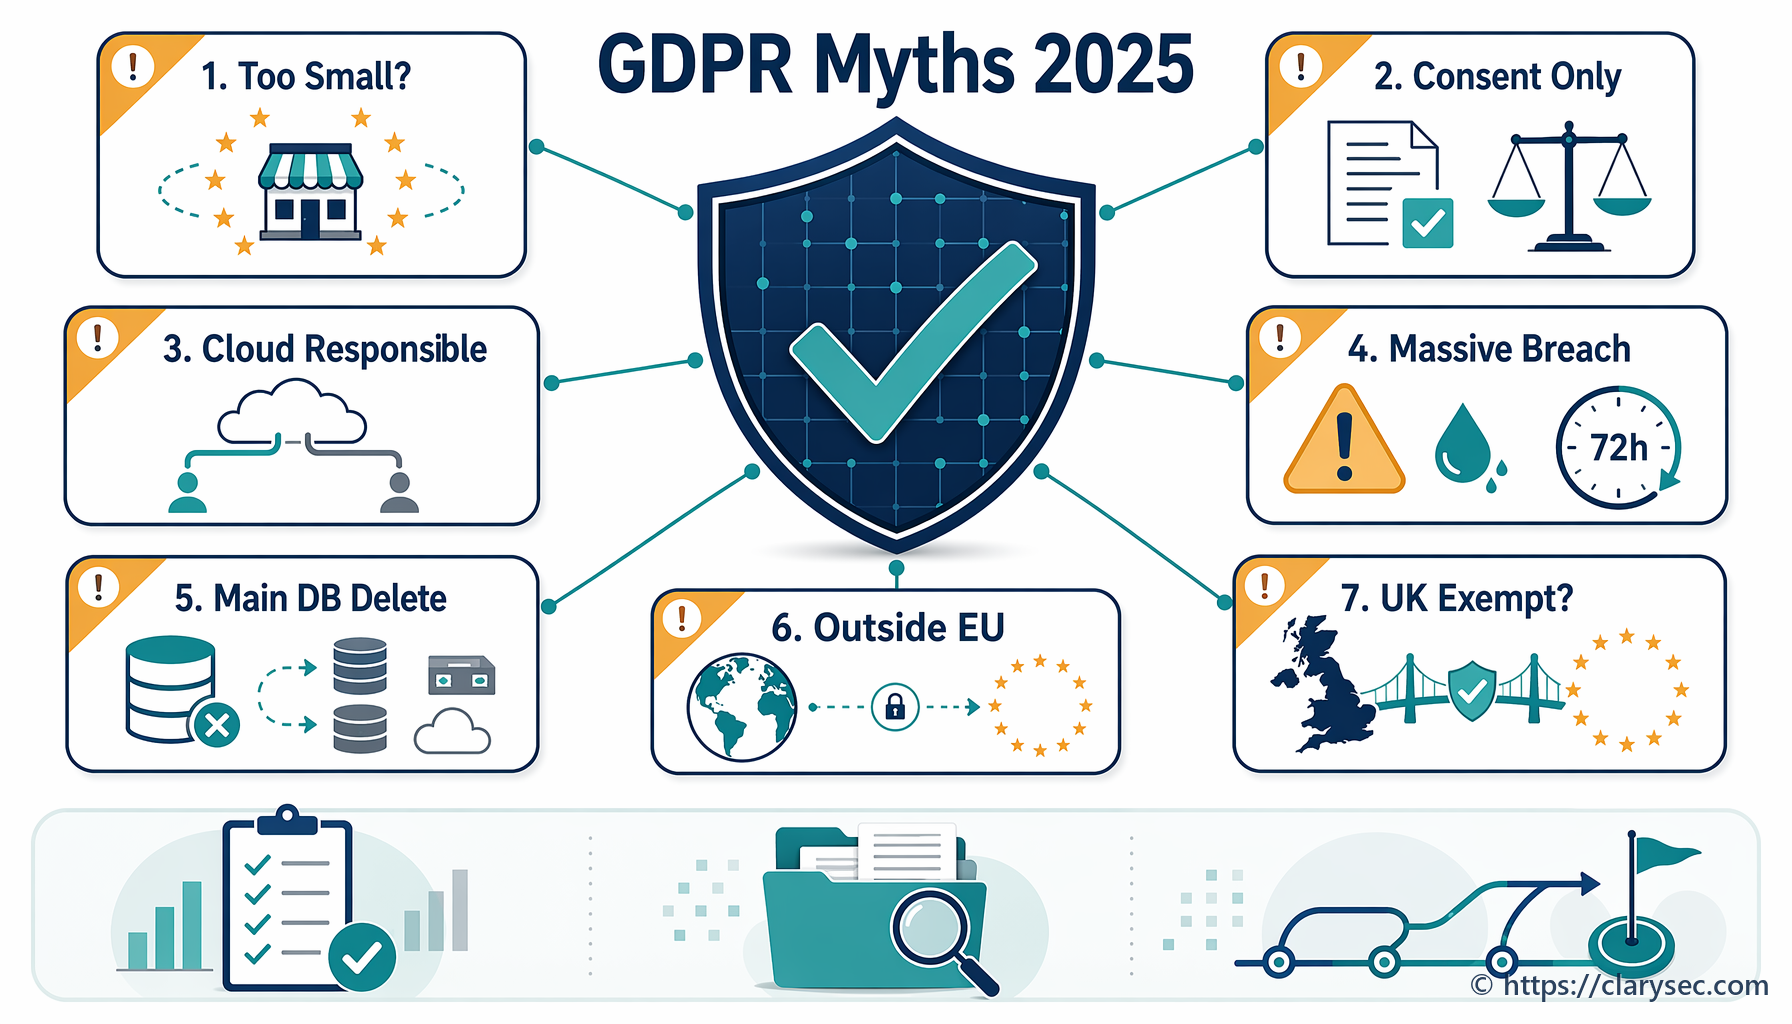
Sužinokite tiesą apie 7 svarbiausius 2025 m. GDPR mitus. Šiame ekspertiniame gide paneigiami dažniausi klaidingi įsitikinimai apie sutikimą, asmens duomenų saugumo pažeidimus ir atitiktį.