
Naršyklės plėtinių valdysena pagal NIS2, DORA ir GDPR
Praktinis ISO/IEC 27001:2022 valdysenos modelis naršyklės plėtinių rizikai valdyti, susietas su NIS2 kibernetine higiena, DORA IRT rizika ir GDPR audito įrodymais.
Articles tagged with "ISO 27001"
Praktinis ISO/IEC 27001:2022 valdysenos modelis naršyklės plėtinių rizikai valdyti, susietas su NIS2 kibernetine higiena, DORA IRT rizika ir GDPR audito įrodymais.

NIS2 direktyvos 24 valandų pranešimo taisyklė keičia žaidimo taisykles. Šiame išsamiame vadove CISO ir auditoriams parodoma, kaip suprojektuoti atsparų, reikalavimus atitinkantį reagavimo į incidentus planą, kuris atlaiko reguliuotojų patikrą ir realias atakas, pasitelkiant Clarysec politikas ir kelių atitikties sričių priemonių rinkinius.

Pagrindinis mūsų straipsnis CISO apie didelės rizikos tiekėjų auditų valdymą pagal NIS2 ir DORA. Sužinokite, kaip įgyvendinti rizika grindžiamą tęstinio audito strategiją, pasitelkiant patikrintas sistemas, politikos reikalavimus ir praktiškai taikomus kontrolinius sąrašus griežtiems reguliaciniams reikalavimams įvykdyti.
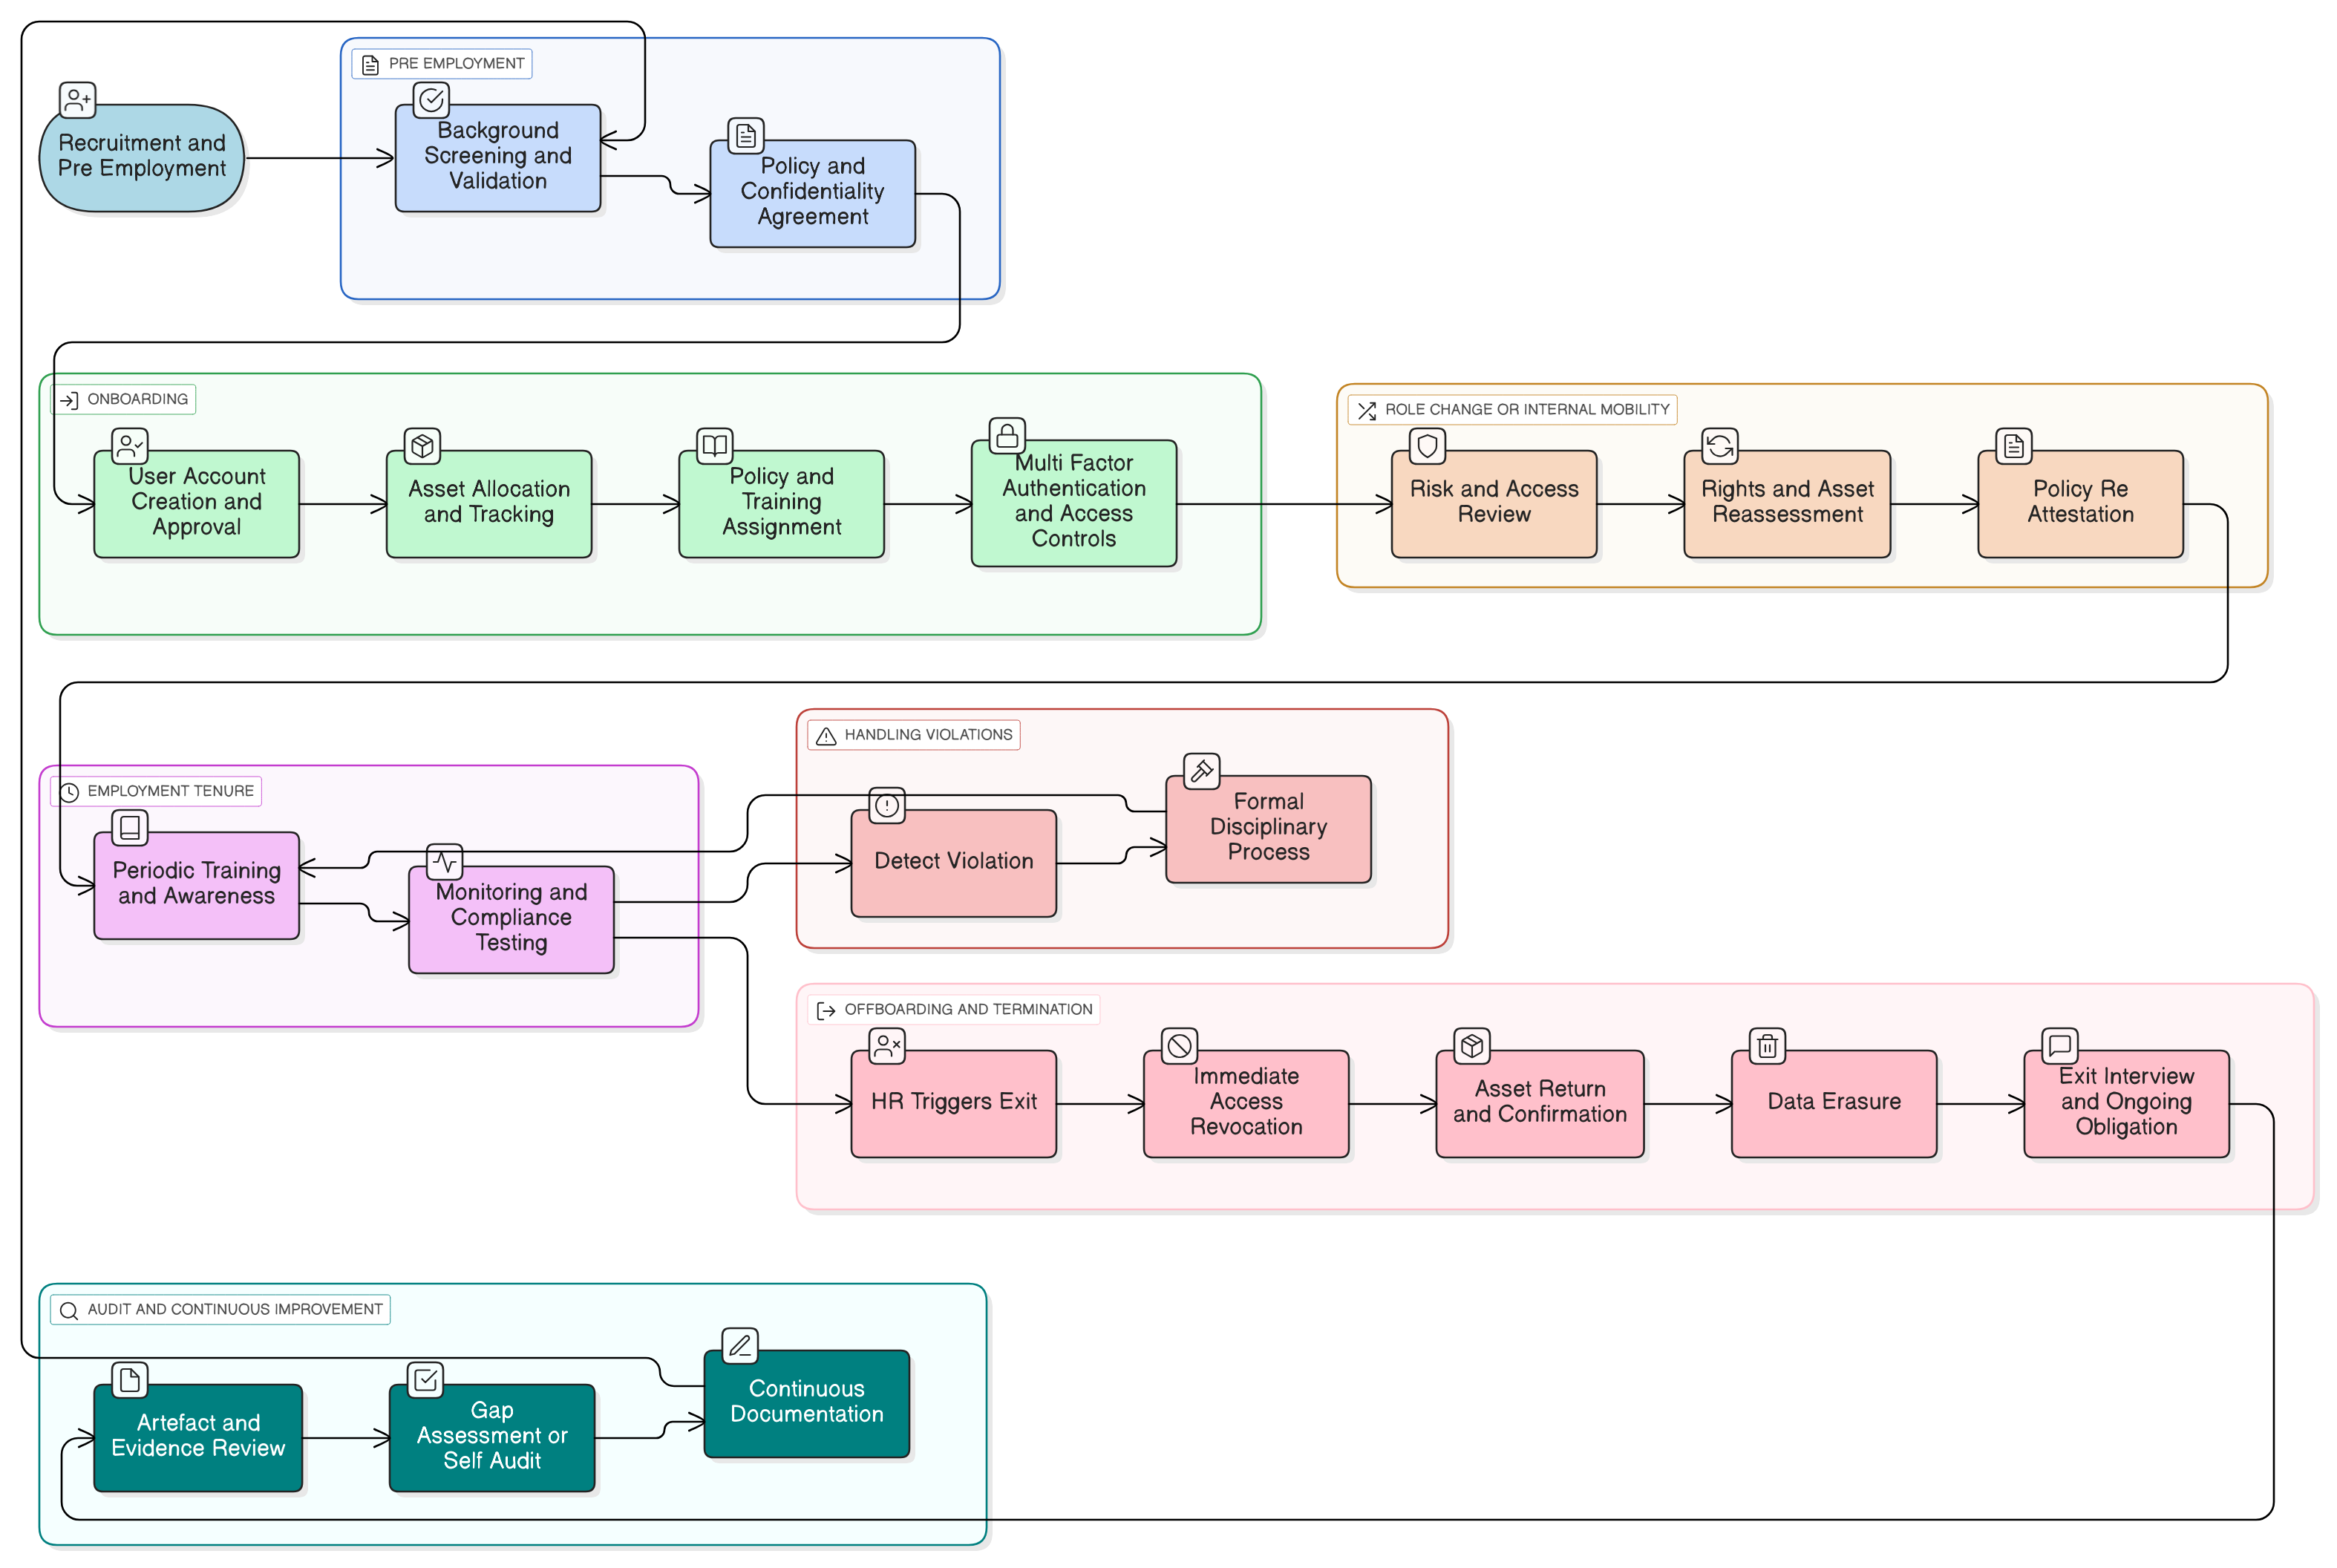
Sužinokite, kaip personalo procesą paversti saugumo atrama taikant praktiškai įgyvendinamas kontrolės priemones, realių politikų susiejimą, audito perspektyvas ir integruotus įrankių rinkinius, apimančius priėmimą į darbą, vaidmenų pakeitimus ir darbo santykių nutraukimą pagal ISO 27001:2022, NIS2, DORA, GDPR, NIST ir COBIT.