
Darbuotojų privatumo valdysena pagal GDPR ir ISO/IEC 27701
Praktinis CISO ir personalo atitikties vadovas, skirtas darbuotojų asmens duomenų valdysenai pagal GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 ir COBIT 2019.
Articles tagged with "Reagavimas Į Incidentus"
Praktinis CISO ir personalo atitikties vadovas, skirtas darbuotojų asmens duomenų valdysenai pagal GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 ir COBIT 2019.

Praktinis vadovas CISO, atitikties vadovams ir verslo savininkams, kuriems reikia pagrįstų ISO 27001 įrodymų NIS2 vadovybės atskaitomybei, DORA valdysenai, tiekėjų priežiūrai ir GDPR Article 32 tvarkymo saugumui pagrįsti.

Praktinis vadovas CISO ir atitikties komandoms, kaip valdyti saugų failų perdavimą, susieti ISO/IEC 27001:2022 kontrolės priemones su GDPR, NIS2 ir DORA bei parengti auditui tinkamus įrodymus.

Praktinis CISO vadovas, kaip sukurti debesijos bendros atsakomybės matricą, kuri pagrindžia, kam priklauso kiekviena kontrolės priemonė, kokių įrodymų reikia ir kaip debesijos paslaugų teikėjai bei subtvarkytojai valdomi pagal ISO/IEC 27001:2022, NIS2, DORA ir GDPR.

Praktinis vadovas, kaip NIST SP 800-207 nulinio pasitikėjimo architektūrą paversti auditui parengtais įrodymais ISO/IEC 27001:2022, NIS2, DORA, GDPR ir klientų saugumo peržiūroms.

Praktinis Clarysec vadovas, kaip sukurti ISO 27001 valdysena pagrįstą dalijimąsi kibernetinių grėsmių žvalgybos informacija, kuris palaiko DORA Article 45, NIS2 bendradarbiavimą, GDPR reikalavimus atitinkantį atskleidimą, dalyvavimą ISAC ir auditui tinkamus įrodymus 2026 m.
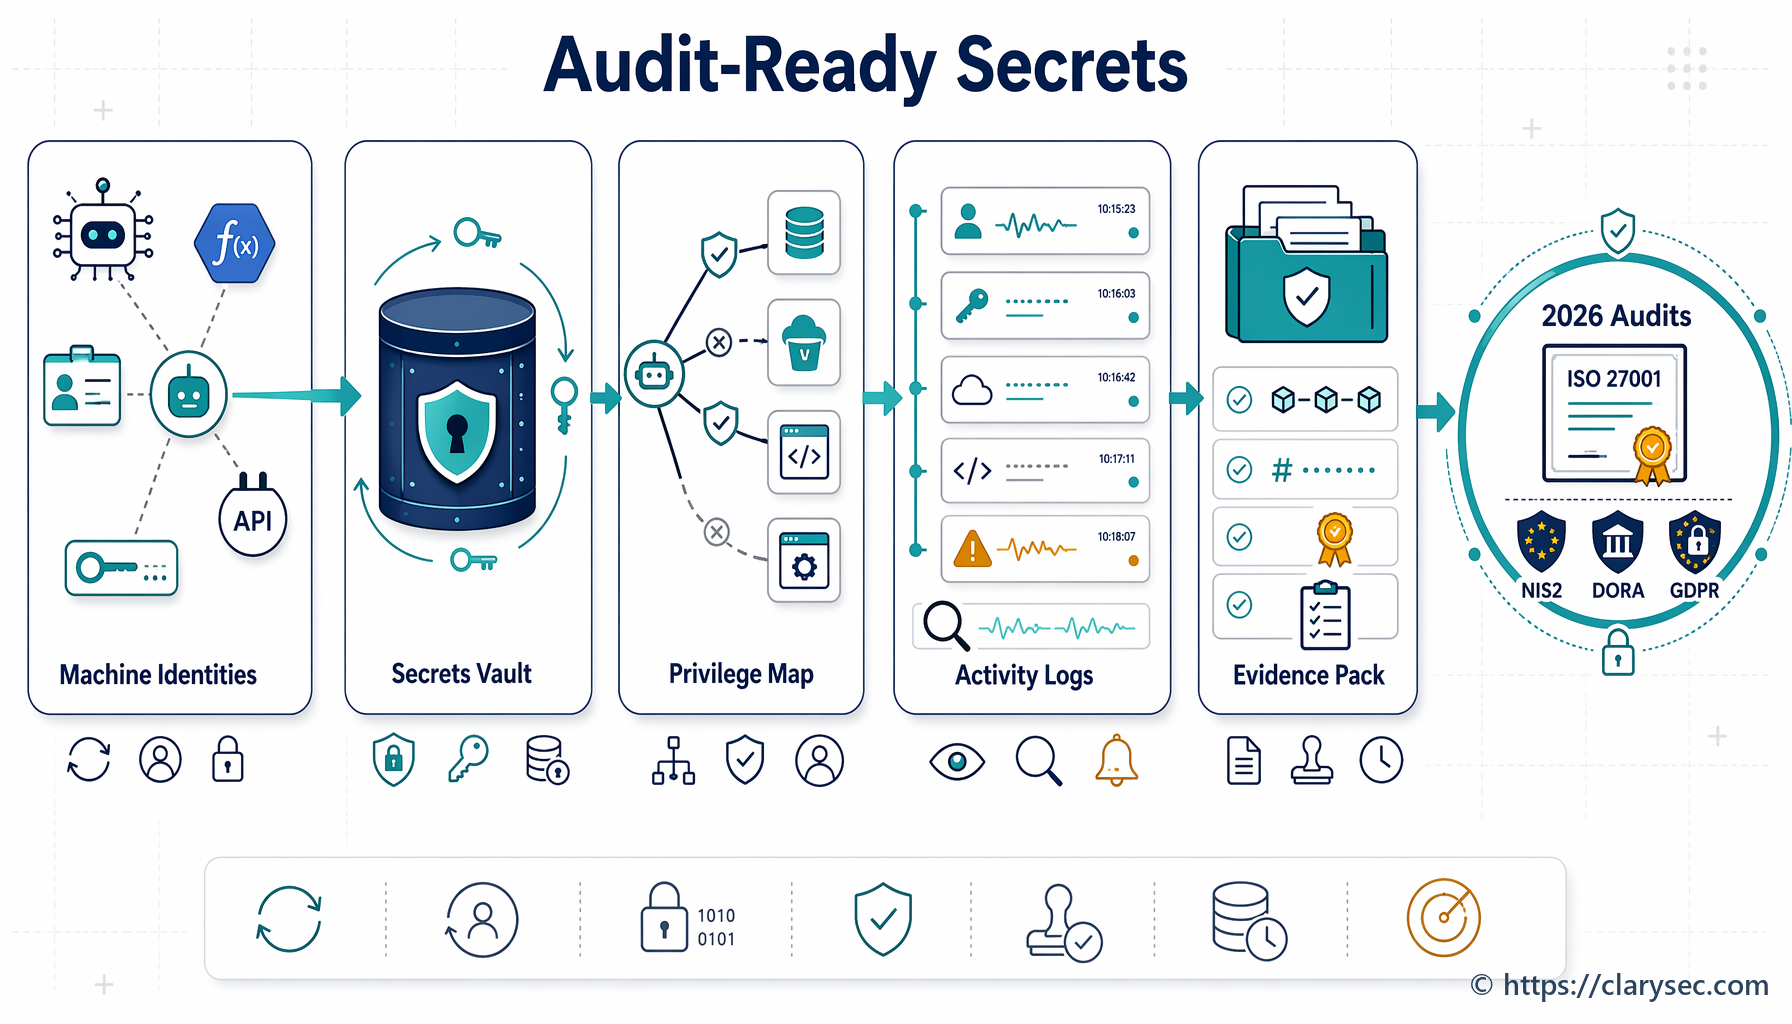
Praktinis, auditui parengtas vadovas, kaip valdyti ne žmogaus tapatybes, API raktus, paslaugų paskyras, CI/CD slaptuosius duomenis, sertifikatus ir tiekėjų prisijungimo duomenis naudojant ISO/IEC 27001:2022 įrodymus NIS2, DORA ir GDPR kontekste.

Praktinis veiksmų planas, kaip parengti CRA produkto saugumo bylą naudojant ISO/IEC 27001:2022, SBOM valdyseną, koordinuotą pažeidžiamumų atskleidimą, tiekėjų įrodymus ir stebėseną po pateikimo rinkai.

Praktinis vadovas CISO, atitikties vadovams, auditoriams ir verslo savininkams, kaip grėsmių žvalgybą paversti ISO 27001 rizikos sprendimais, NIS2 kibernetinės higienos įrodymais, DORA IRT rizikos įrodymais ir pagrįstais audito įrašais.