#Reagavimas Į Incidentus
Articles tagged with "Reagavimas Į Incidentus"
70 articles
Praktinis vadovas CISO, kaip vykdyti nuolatinę NIS2 ir DORA atitikties stebėseną naudojant ISO/IEC 27001:2022, kontrolės priemonių savininkų atsakomybę, KPI, KRI, įrodymų periodiškumą, politikų susiejimą ir auditui tinkamus įrodymus.
Praktinis vadovas MVĮ, kaip naudoti NIST CSF 2.0 Govern funkciją kaip valdysenos sluoksnį ISO 27001:2022, NIS2, DORA, GDPR, tiekėjų priežiūrai ir auditui tinkamiems įrodymams.
Praktinis CISO vadovas apie koordinuotą pažeidžiamumų atskleidimą pagal NIS2, DORA, GDPR ir ISO/IEC 27001:2022, apimantis politikos formuluotes, priėmimo darbo eigą, tiekėjų eskalavimą, audito įrodymus ir kontrolės priemonių susiejimą.
Praktinis vadovas, kaip rengti auditui parengtus GDPR 32 straipsnio techninių ir organizacinių priemonių įrodymus naudojant ISO 27001:2022, ISO 27005, NIS2, DORA ir Clarysec priemonių rinkinius.
Praktinis vadovas finansų subjektams, kuriems reikia sujungti DORA TLPT, atsparumo testavimą, ISO 27001 kontrolės priemones, tiekėjų patikinimą, atkūrimo įrodymus ir ataskaitų teikimą valdybai į vientisą auditui tinkamą įrodymų grandinę.
Praktinis vadovas, kaip ISO 27001 rizikos vertinimą ir rizikos tvarkymą paversti auditui tinkamais įrodymais NIS2, DORA, GDPR, tiekėjų patikinimo ir valdybos atskaitomybės reikmėms.
Praktinis vadovas CISO, kaip NIS2 Article 21 kibernetinę higieną ir kibernetinio saugumo mokymus paversti auditui tinkamais ISO/IEC 27001:2022 įrodymais, įtraukiant politikos nuostatas, kontrolės priemonių susiejimą, suderinimą su DORA ir GDPR bei 10 dienų korekcinių veiksmų sprintą.
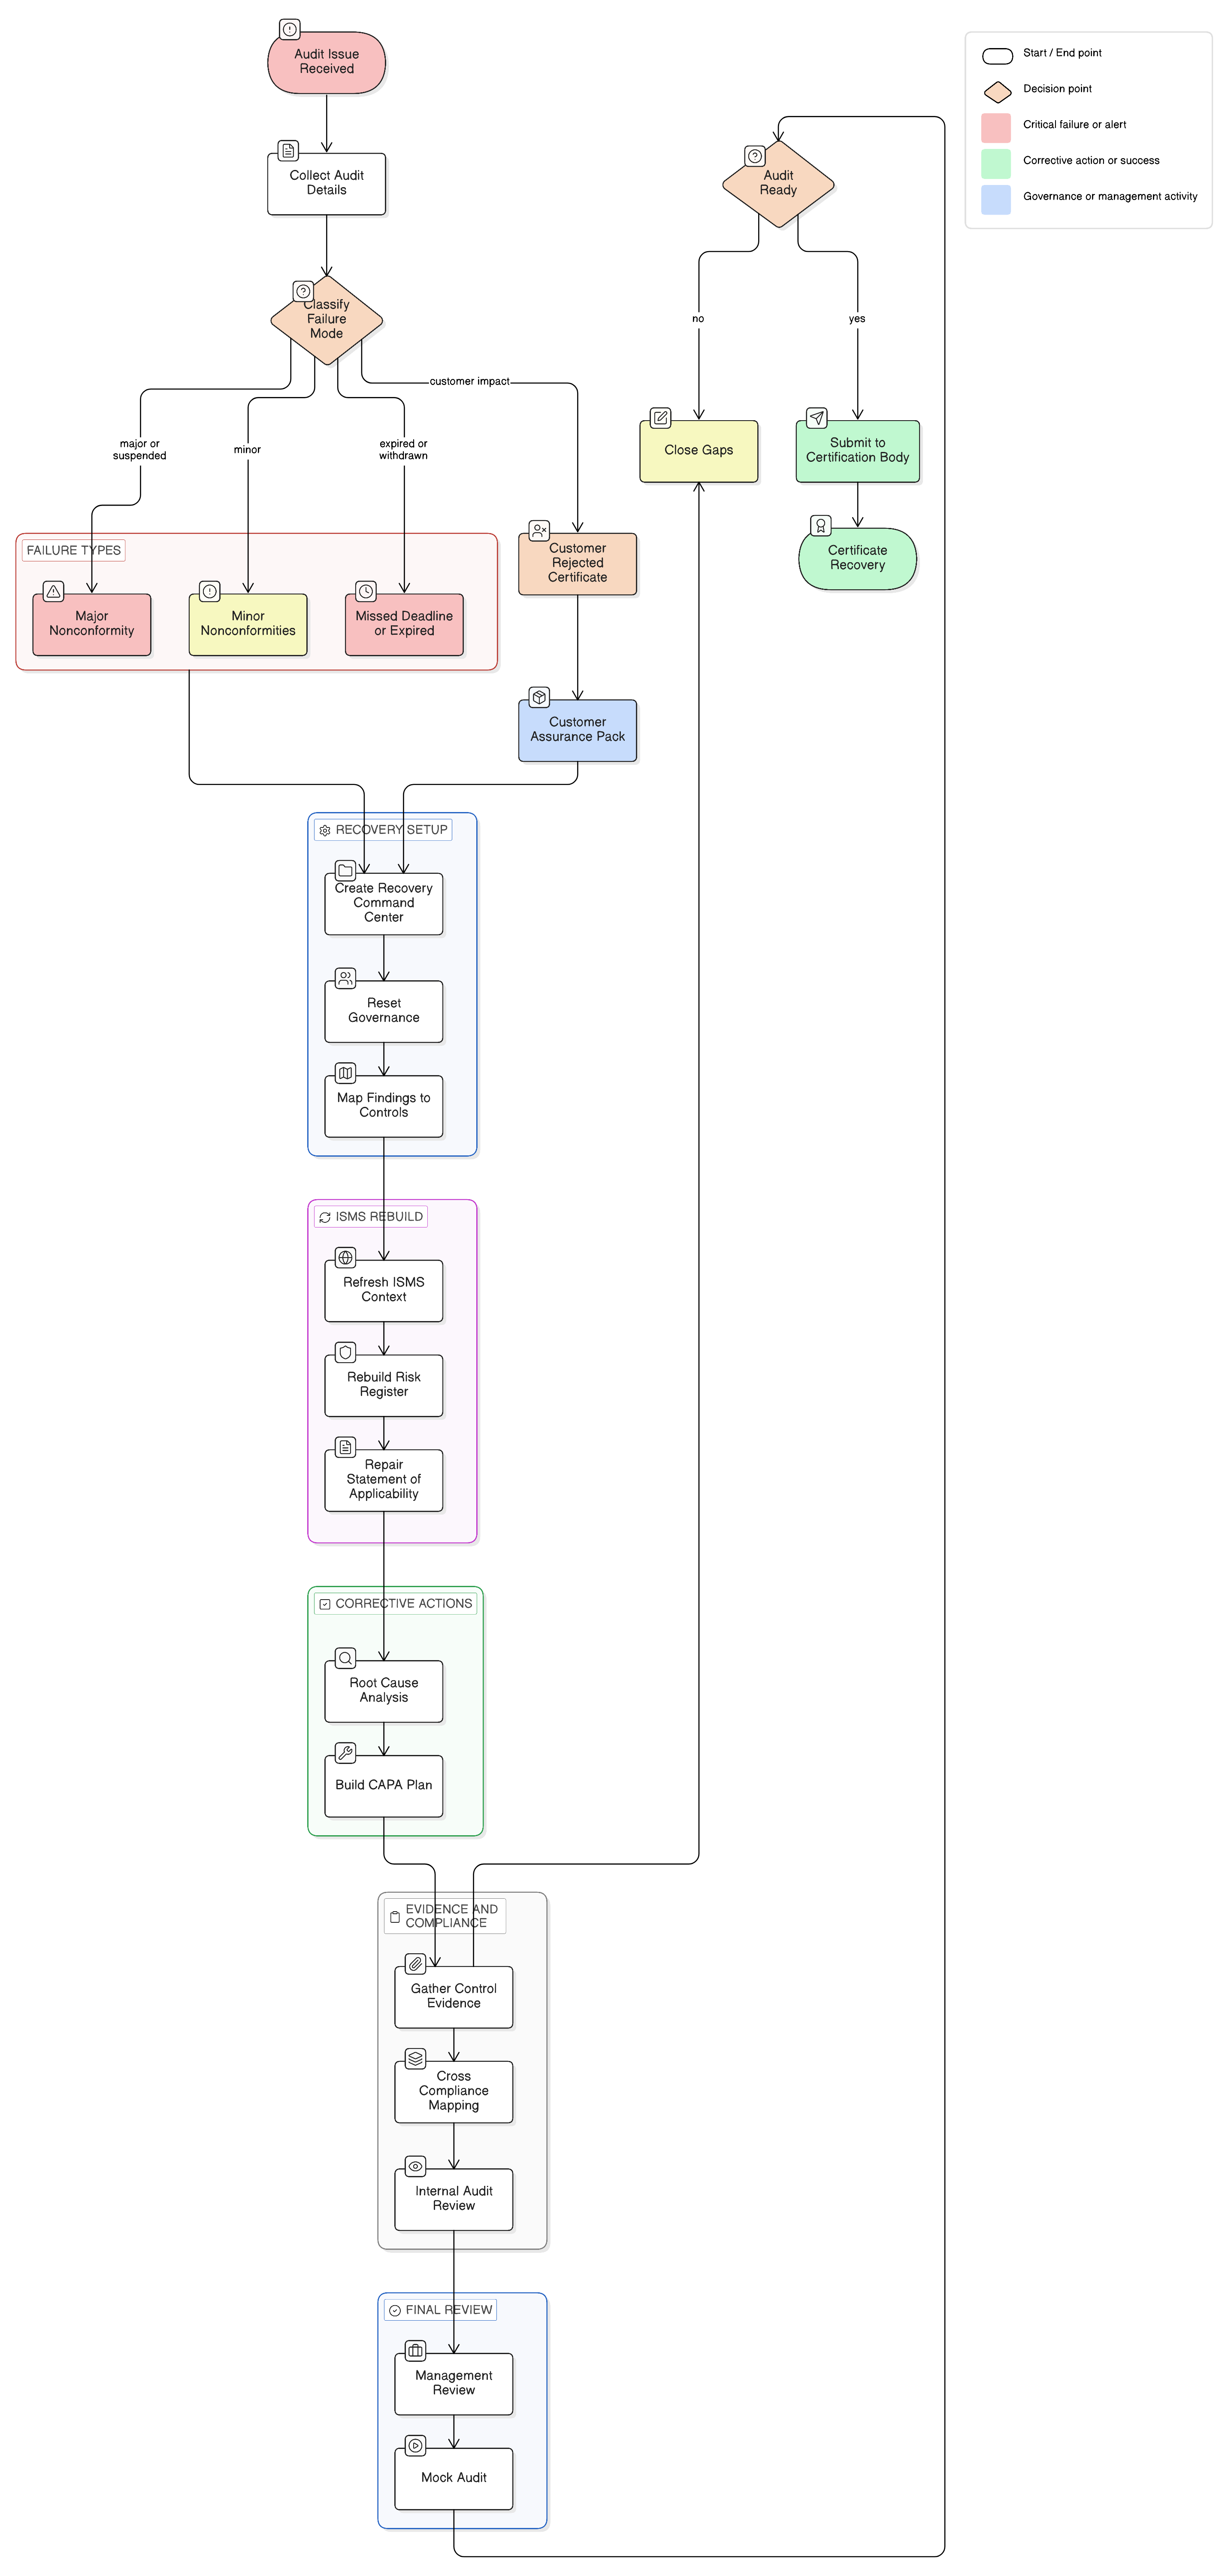
Jei ISO 27001:2022 perėjimas buvo praleistas arba nesėkmingas, atkūrimo kelias yra disciplinuotas pirminis įvertinimas, įrodymų sutvarkymas, pagrindinės priežasties analizė, SoA atkūrimas ir korekciniai veiksmai. Šiame vadove paaiškinama, kaip Clarysec naudoja Zenith Blueprint, politikas ir Zenith Controls audito pasitikėjimui atkurti.
Naudokite ISO 27001:2022, Taikomumo pareiškimą ir Clarysec politikų susiejimą, kad sukurtumėte auditui tinkamą NIS2, DORA, GDPR, tiekėjų, incidentų ir valdybos priežiūros įrodymų pagrindą.