#Reagavimas Į Incidentus
Articles tagged with "Reagavimas Į Incidentus"
72 articles
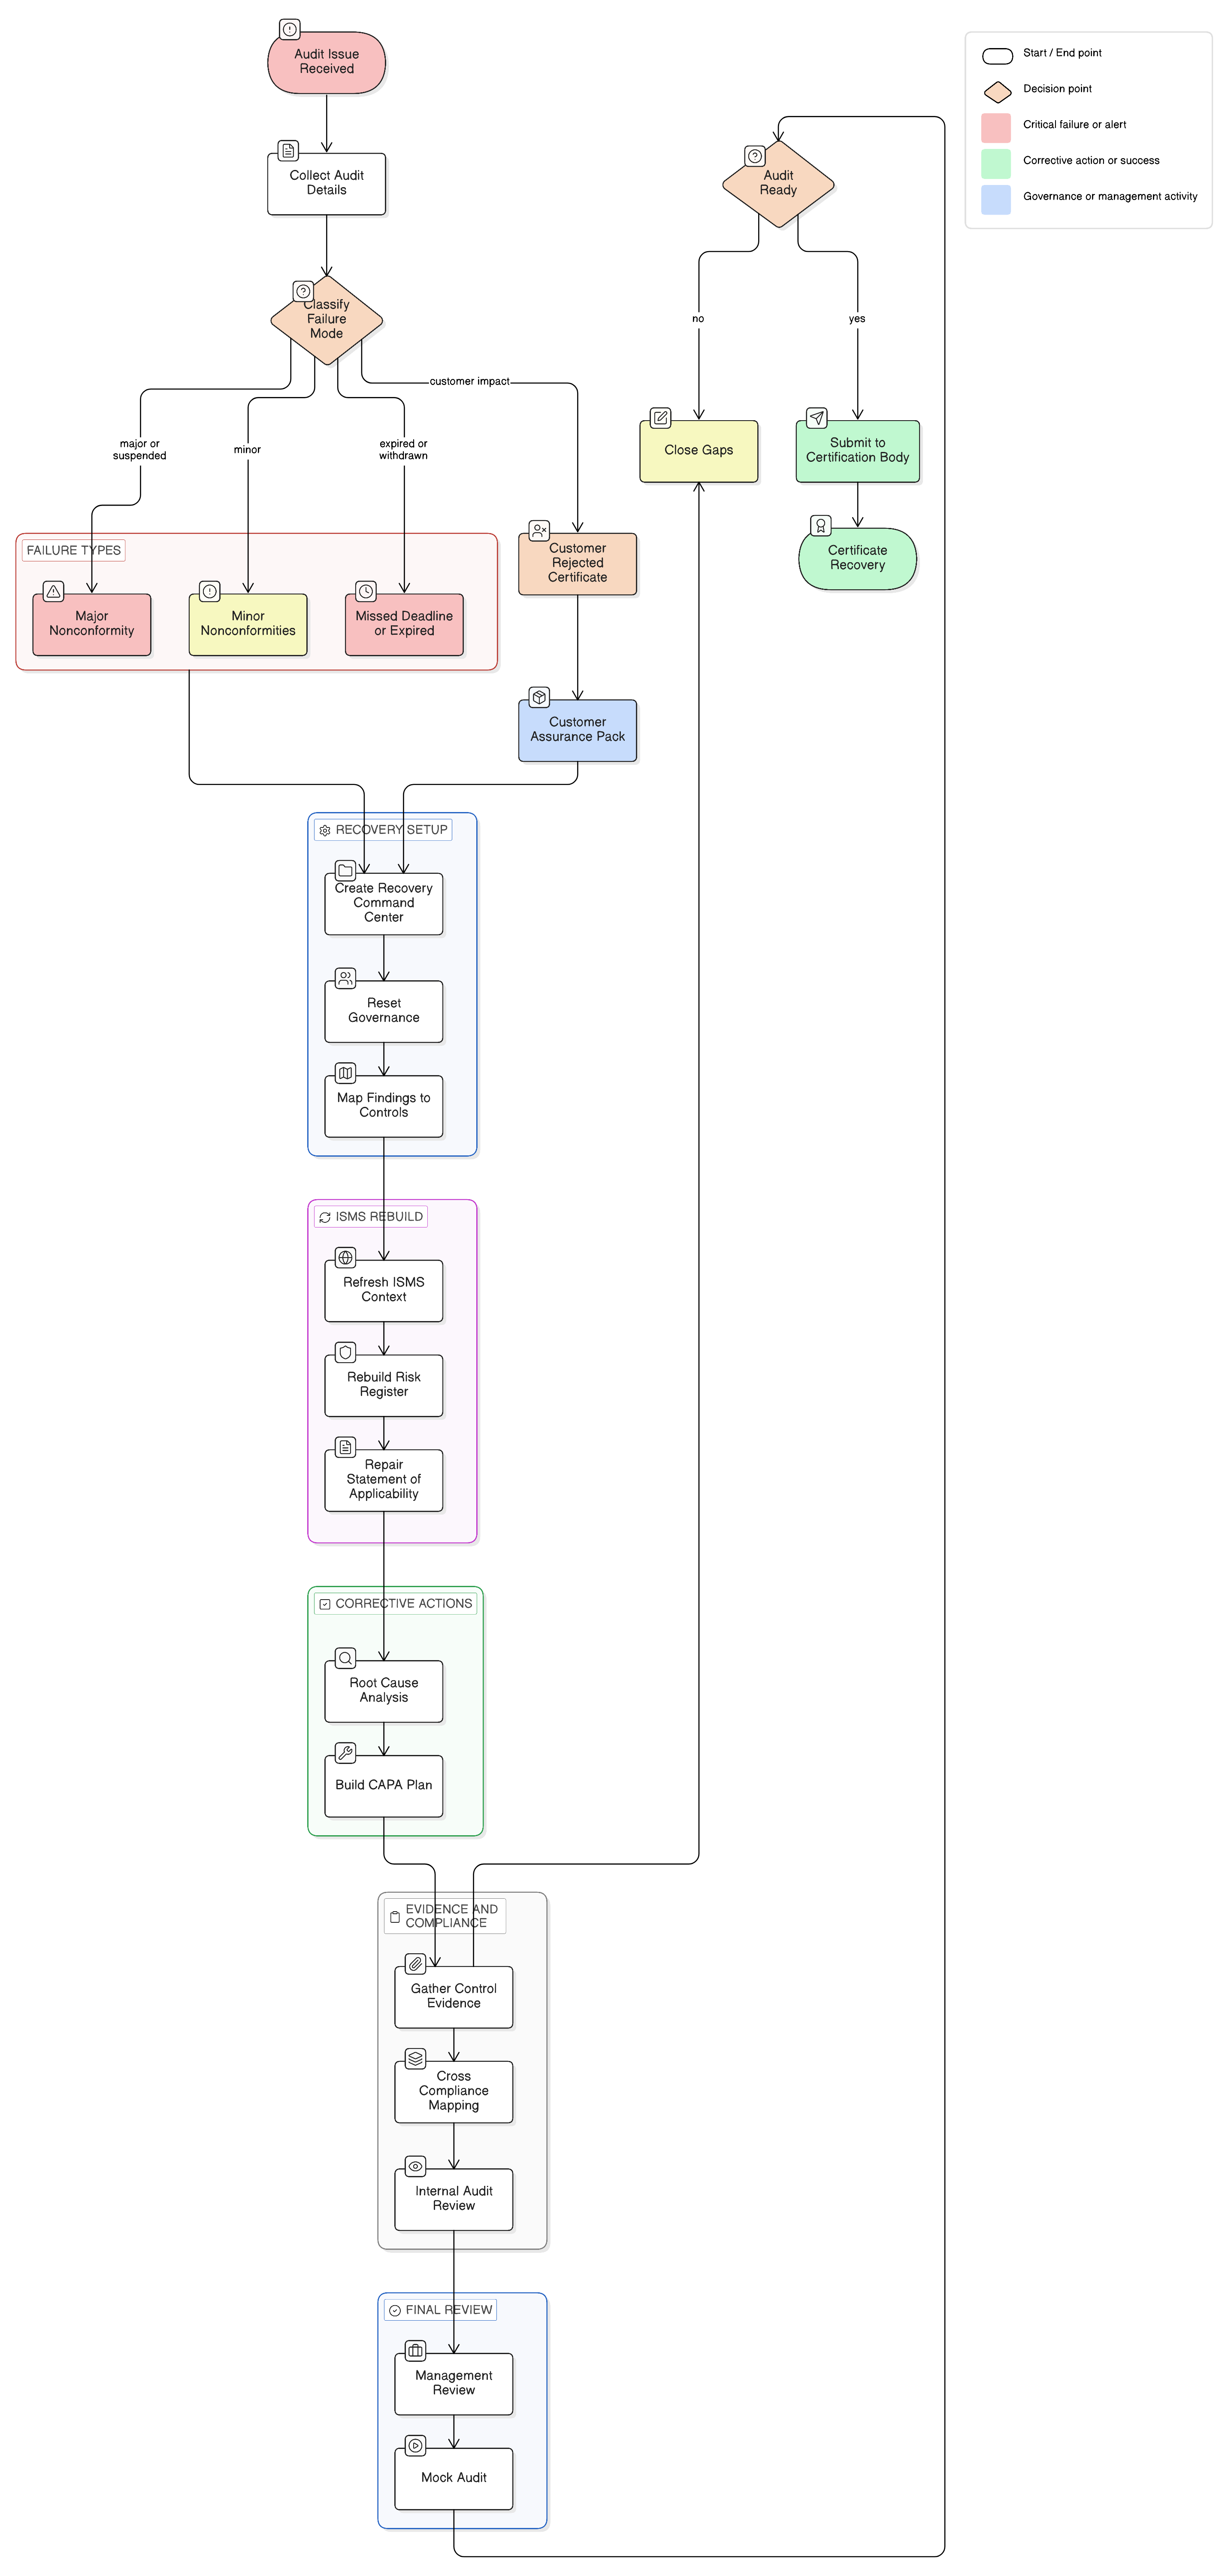
Jei ISO 27001:2022 perėjimas buvo praleistas arba nesėkmingas, atkūrimo kelias yra disciplinuotas pirminis įvertinimas, įrodymų sutvarkymas, pagrindinės priežasties analizė, SoA atkūrimas ir korekciniai veiksmai. Šiame vadove paaiškinama, kaip Clarysec naudoja Zenith Blueprint, politikas ir Zenith Controls audito pasitikėjimui atkurti.
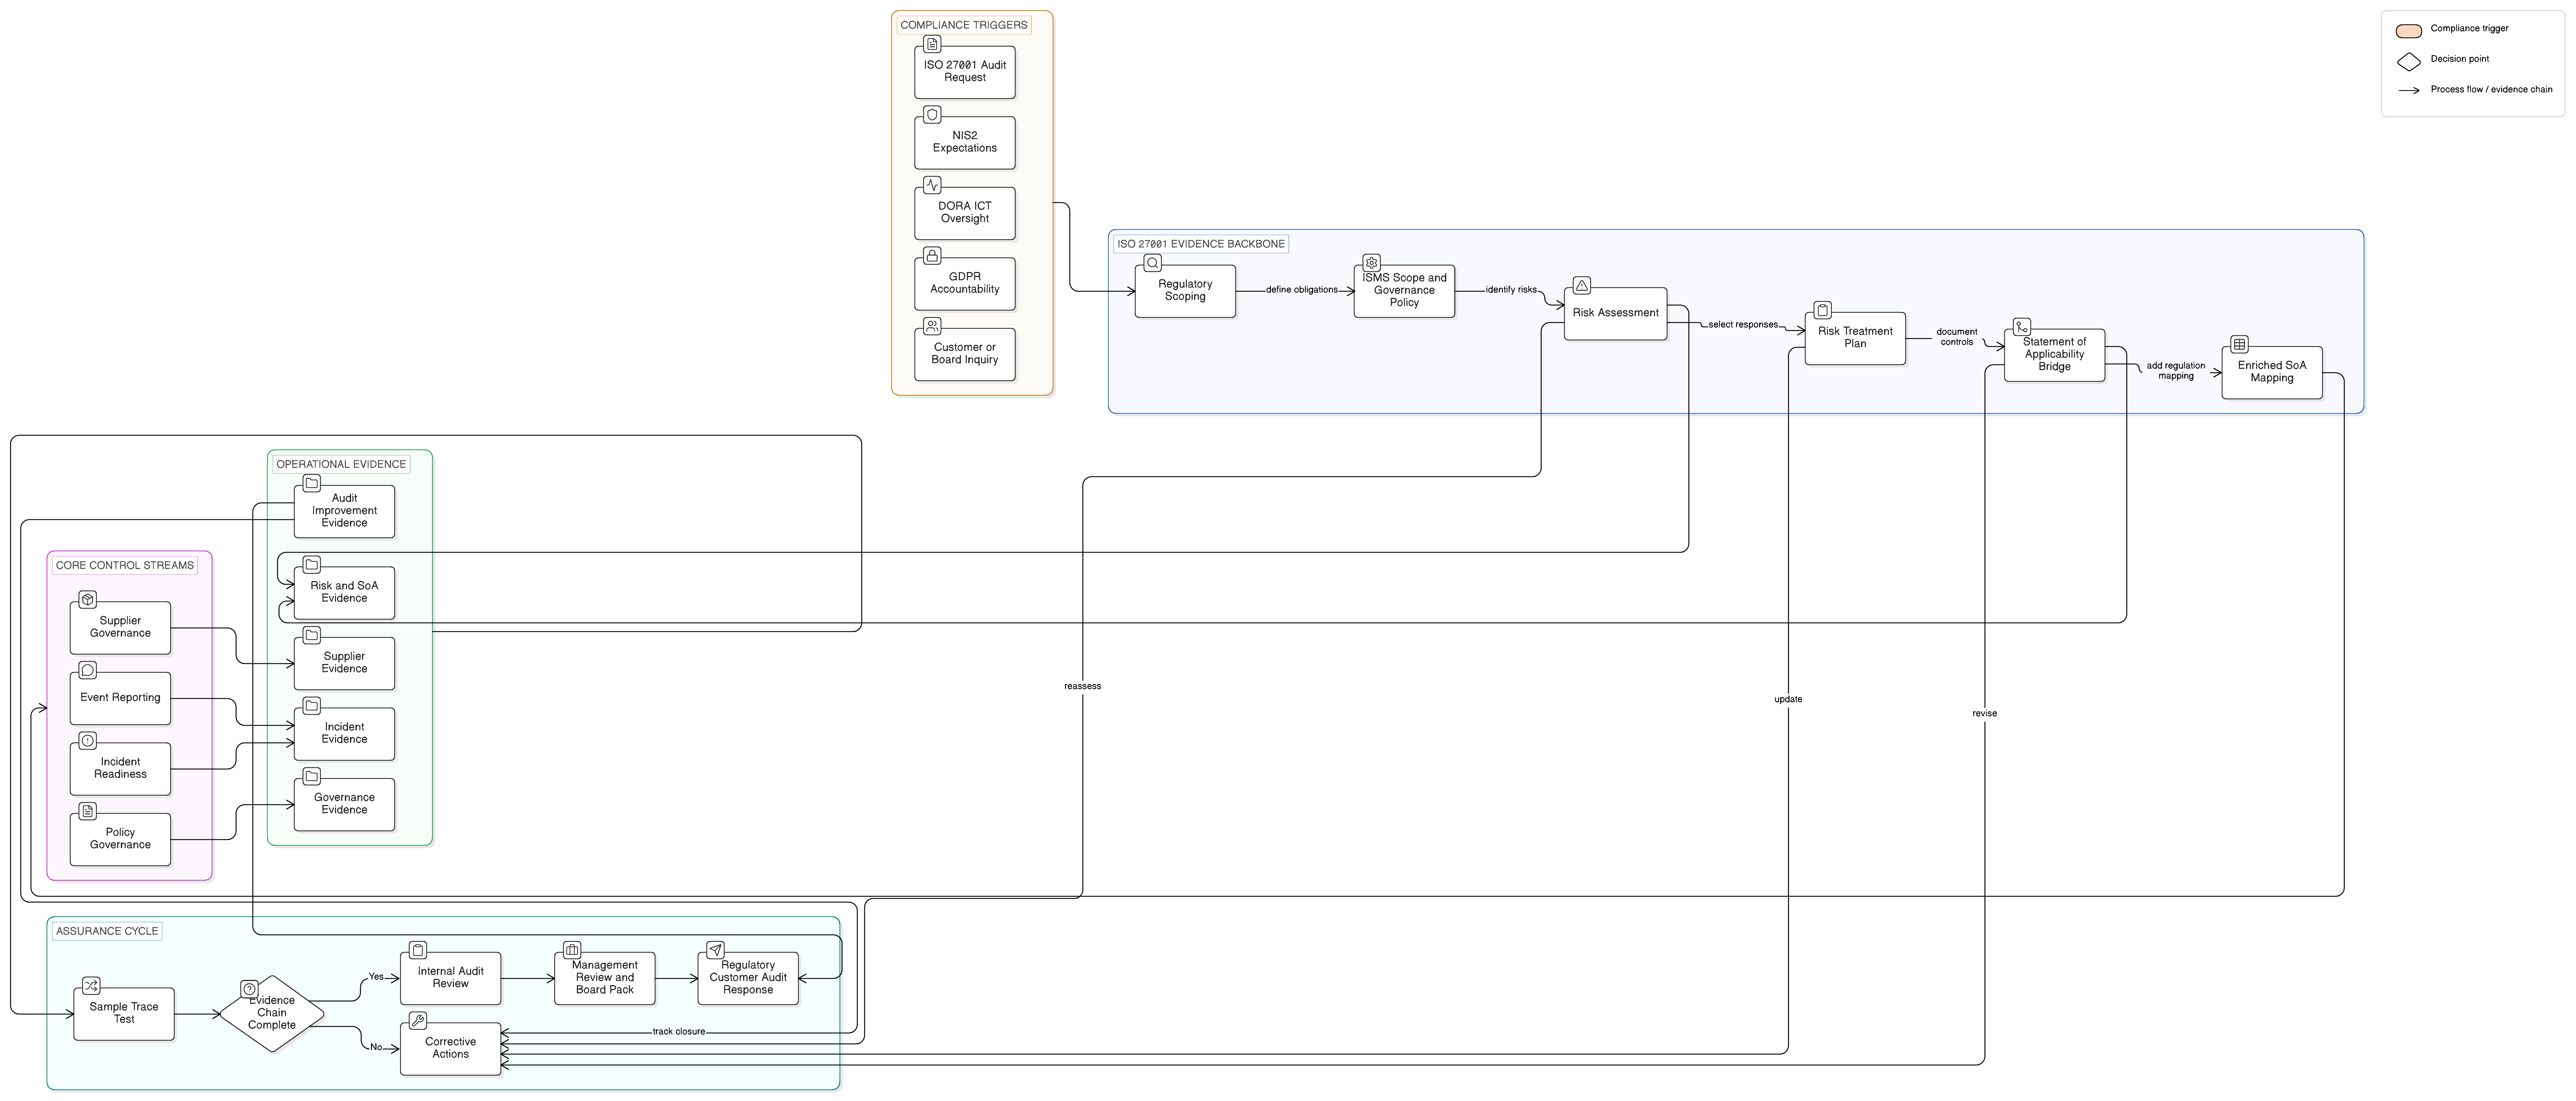
Naudokite ISO 27001:2022, Taikomumo pareiškimą ir Clarysec politikų susiejimą, kad sukurtumėte auditui tinkamą NIS2, DORA, GDPR, tiekėjų, incidentų ir valdybos priežiūros įrodymų pagrindą.
Praktinis vadovas CISO, kaip susieti pranešimų apie reikšmingus su IRT susijusius incidentus teikimą pagal DORA su ISO/IEC 27001:2022 A priedo kontrolės priemonėmis, audito įrodymais, politikų nuostatomis ir Clarysec įgyvendinimo priemonėmis.
Praktinis, auditui tinkamas DORA 2026 m. veiksmų planas finansų subjektams, įgyvendinantiems IRT rizikos valdymą, trečiųjų šalių priežiūrą, pranešimų apie incidentus teikimą, skaitmeninės veiklos atsparumo testavimą ir TLPT naudojant Clarysec politikas, Zenith Blueprint ir Zenith Controls.
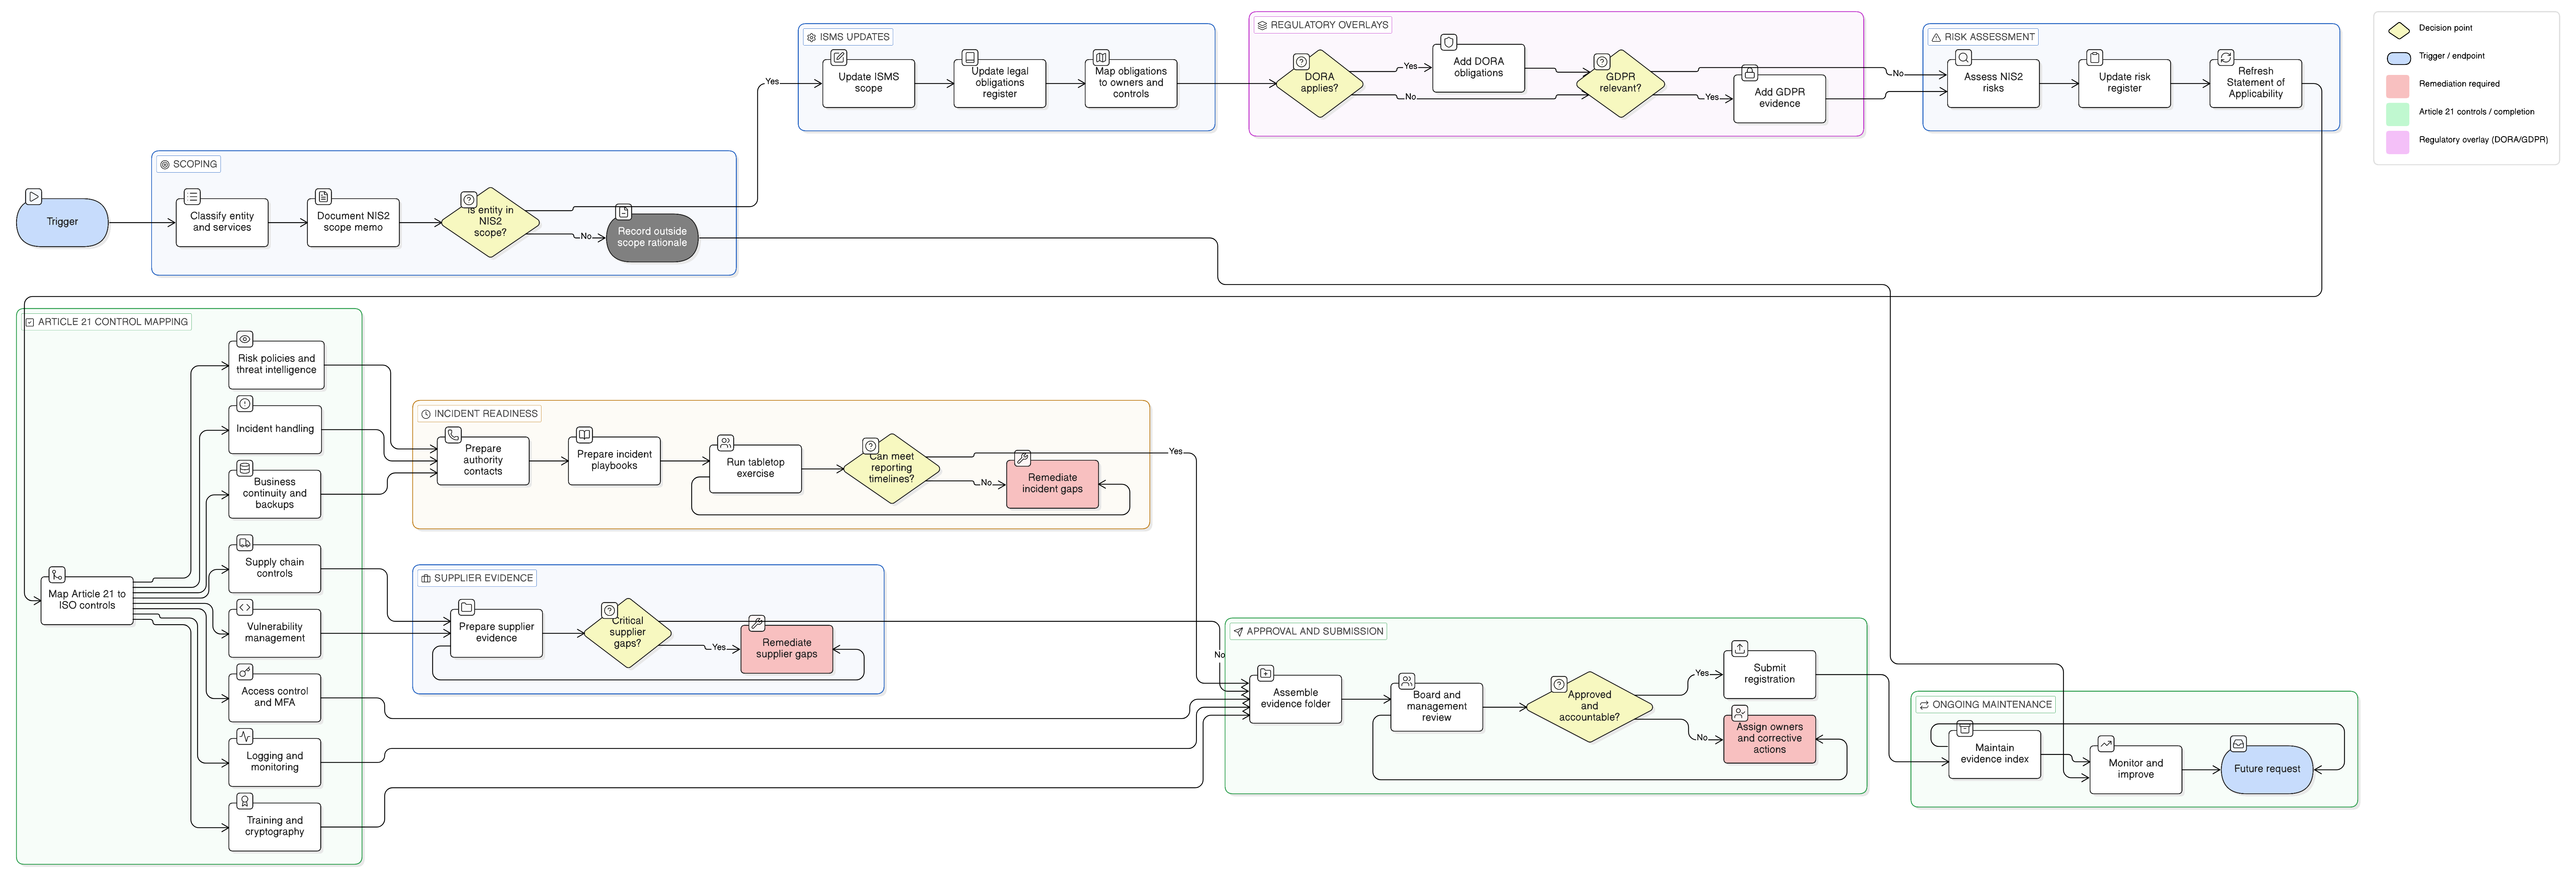
NIS2 registracija nėra vien portalo formos pateikimas. Tai priežiūros institucijų matomumo pradžia. Sužinokite, kaip ISO 27001:2022 taikymo sritį, rizikos valdymą, reagavimą į incidentus, tiekėjų kontrolės priemones, DORA ir GDPR sąsajas bei saugomus įrodymus paversti priežiūros institucijai tinkamu NIS2 įrodymų paketu.
Praktinis vadovas, kaip apibrėžti, patvirtinti, stebėti, įrodymais pagrįsti ir apginti pažeidžiamumų šalinimo SLA pagal ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 ir COBIT 2019 audito lūkesčius.
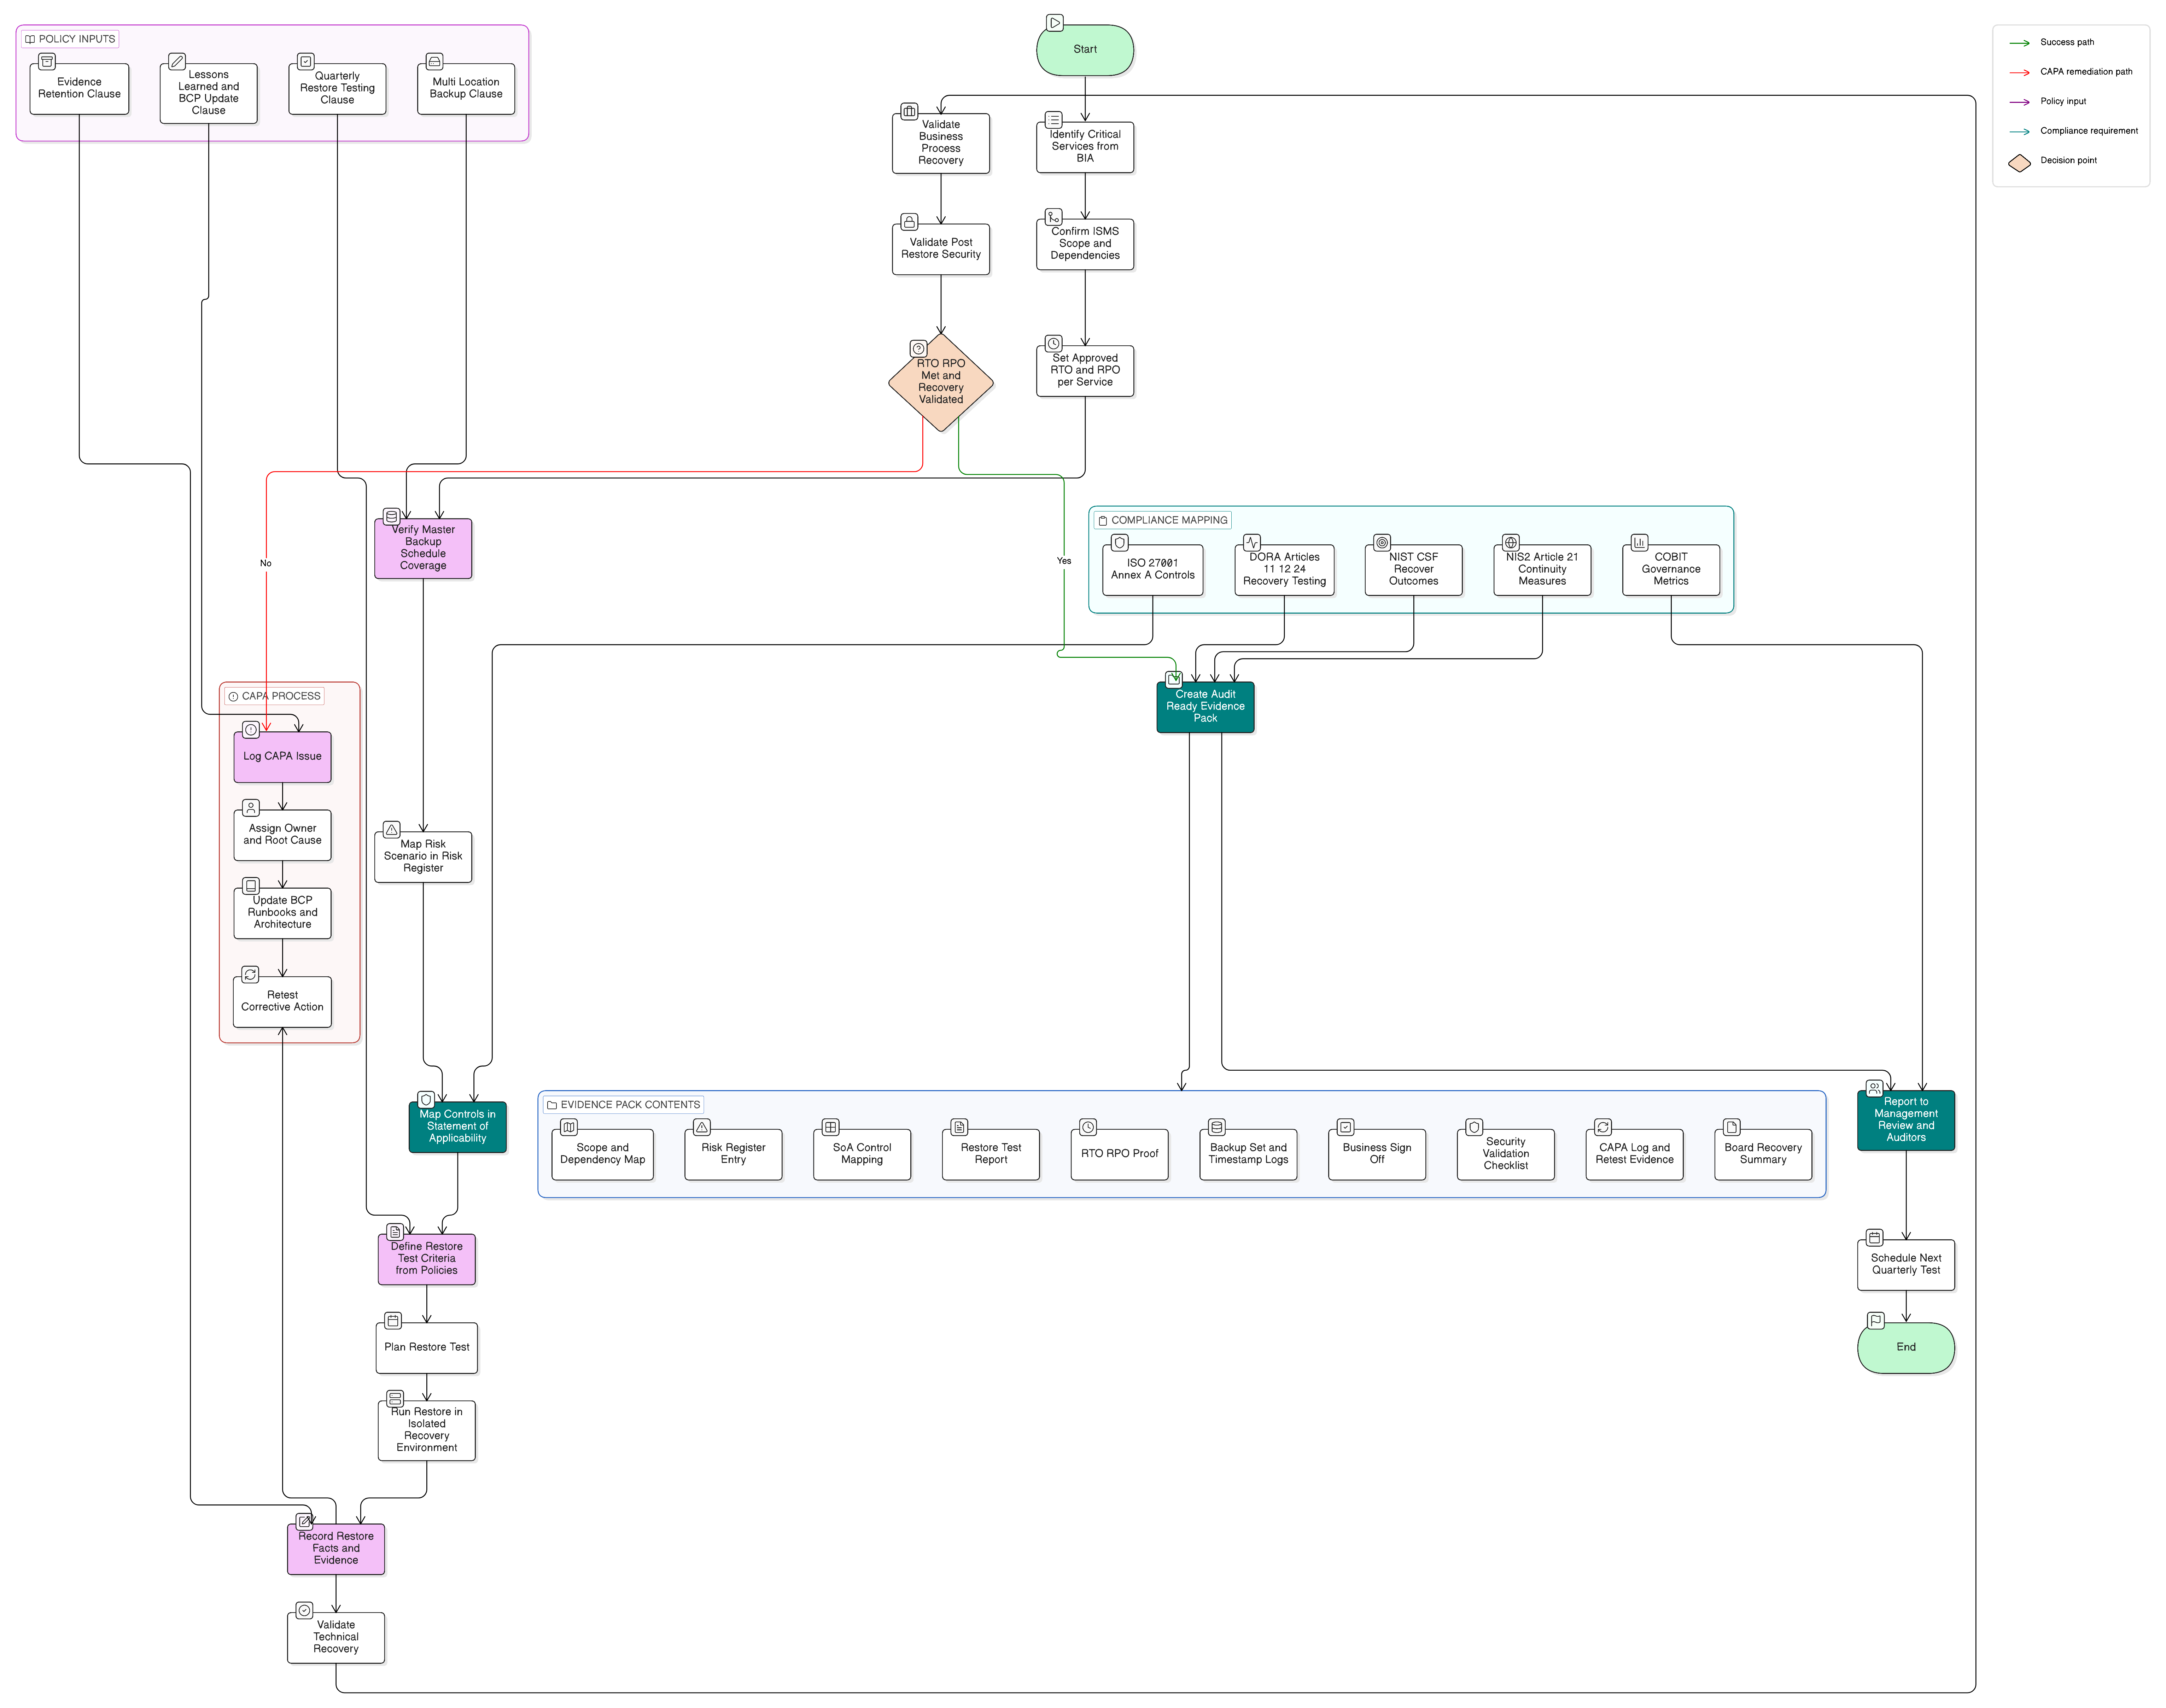
Atsarginių kopijų testavimas nebėra vien techninė higiena. CISO turi įrodyti atkuriamumą, RTO/RPO veiksmingumą, kontrolių atsekamumą ir nuolatinį tobulinimą.
Praktinis vadovas CISO, atitikties vadovams ir IRT paslaugų teikėjams, kaip valdyti DORA skaitmeninės veiklos atsparumo testavimo programą ir kiekvieną testą paversti pakartotinai naudojamais ISO/IEC 27001:2022 audito įrodymais.
Praktinis vadovas, kaip sukurti vieningą incidentų sunkumo klasifikavimo modelį, susiejantį DORA reikšmingus IRT incidentus, NIS2 reikšmingus incidentus ir GDPR pažeidimų riziką su ISO/IEC 27001:2022 įrodymais.