#Reagavimas Į Incidentus
Articles tagged with "Reagavimas Į Incidentus"
70 articles
Išsamus praktinio tiekėjų rizikos valdymo įgyvendinimo vadovas – nuo valdybos lygmens krizių iki sėkmingų auditų pagal kelias sistemas, pasitelkiant realius scenarijus, Clarysec Zenith priemonių rinkinius ir veiksmingus šablonus, apsaugančius tiekimo grandinę per visą jos gyvavimo ciklą.
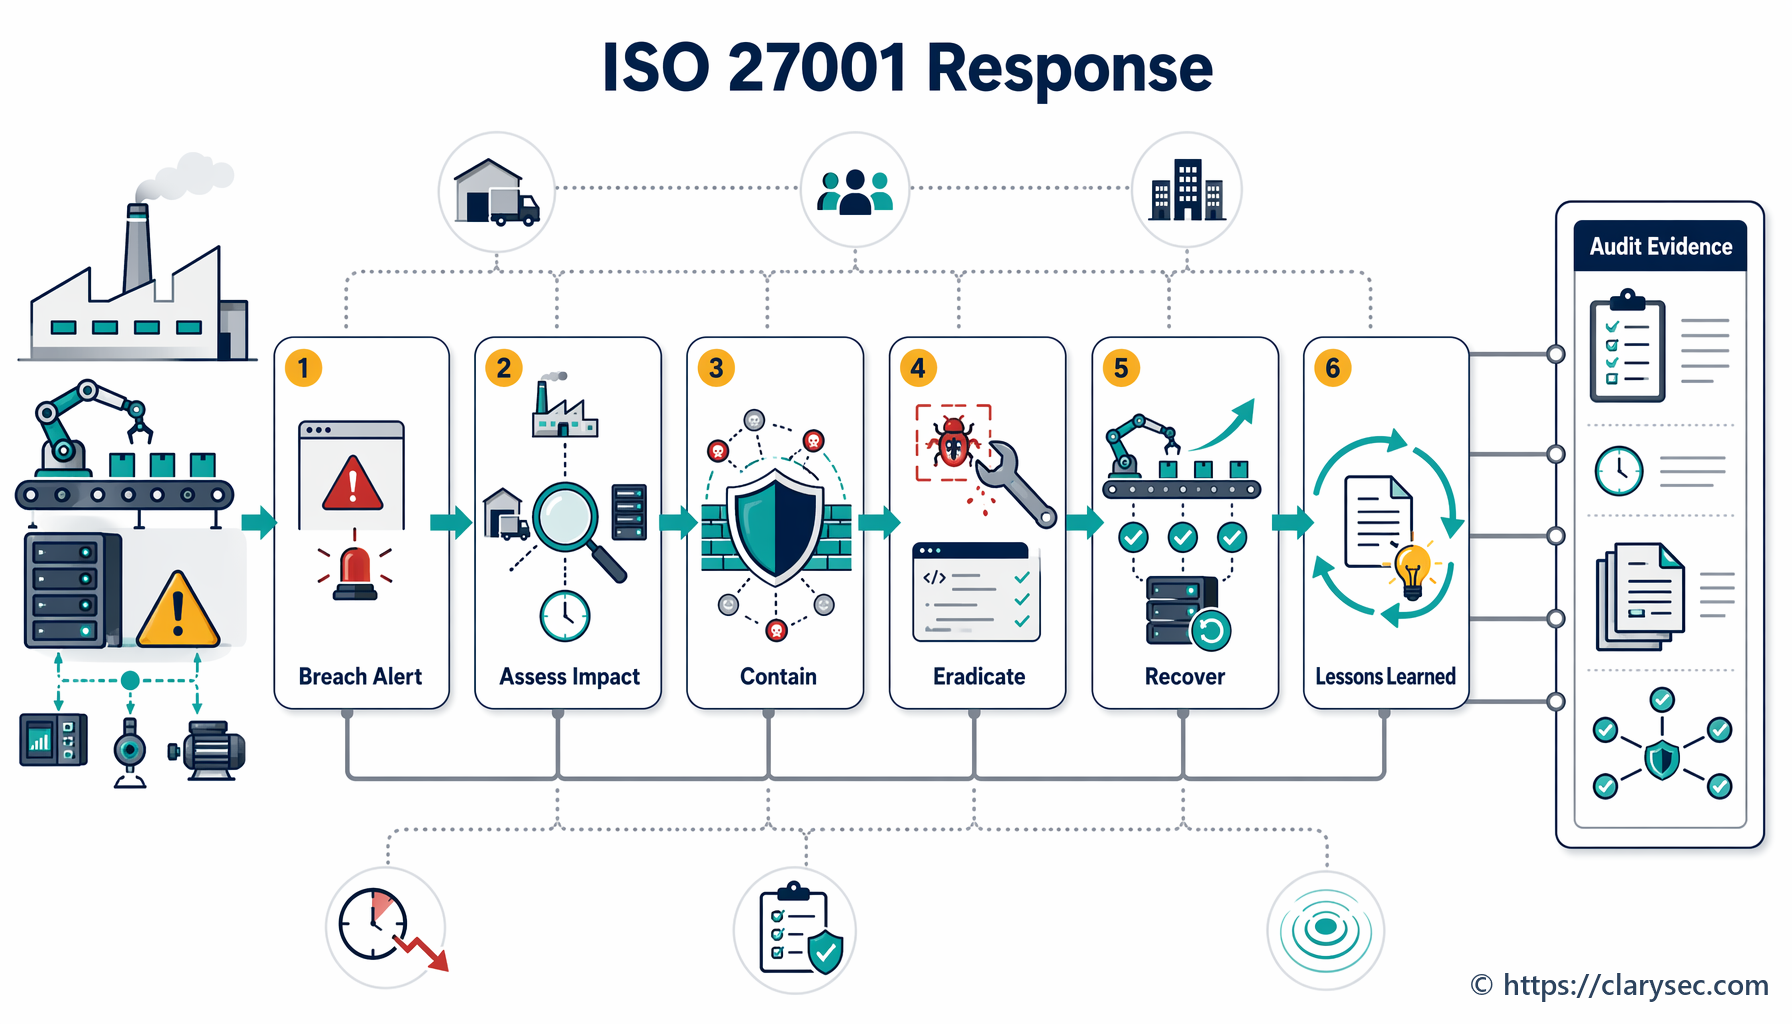
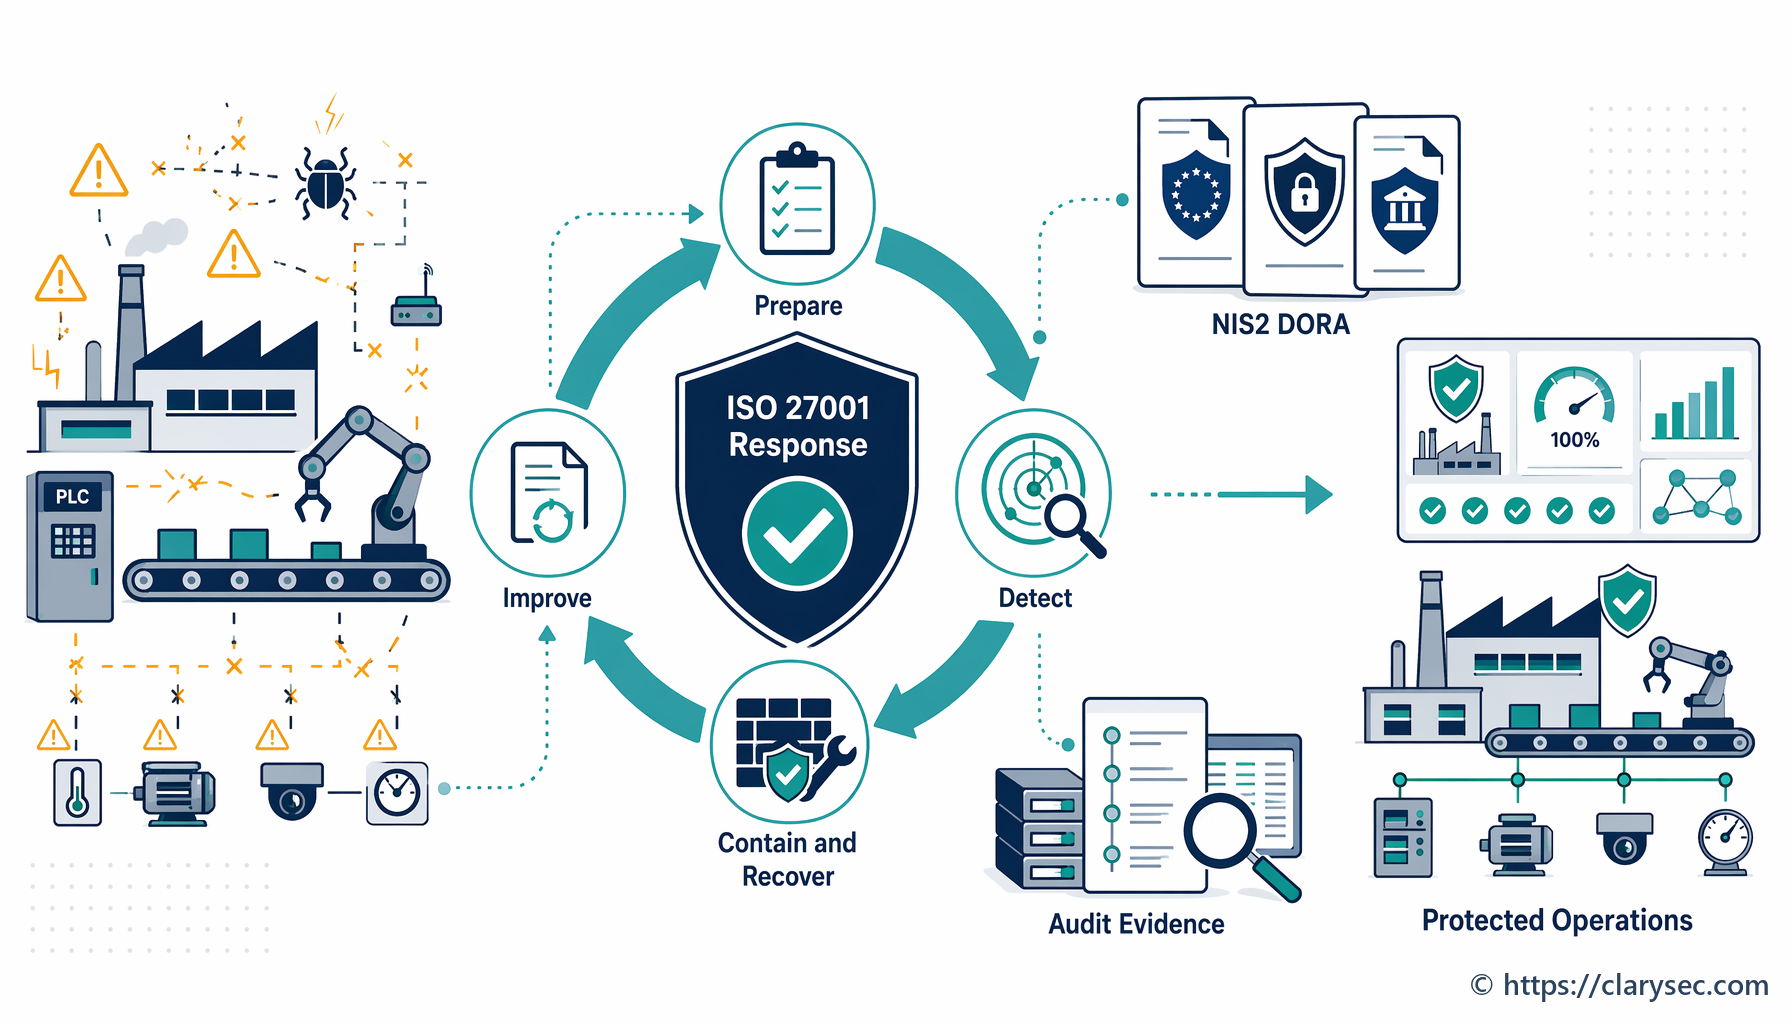
Įvaldykite ISO 27001 reagavimą į incidentus naudodamiesi mūsų vyriausiojo informacijos saugumo vadovo parengtu vadovu. Mokykitės iš realaus gamybos sektoriaus scenarijaus – nuo pasirengimo iki analizės po saugumo pažeidimo ir atitikties užtikrinimo.
Vadovas gamybos įmonėms, kaip sukurti patikimą, su ISO 27001 suderintą reagavimo į saugumo incidentus planą, siekiant apsaugoti veiklą ir užtikrinti atitiktį.
ES NIS2 direktyva ir DORA reglamentas keičia kibernetinio saugumo atitikties reikalavimus. Šiame vadove paaiškinamas jų poveikis ir pateikiamas praktinis pasirengimo kelias.
Praktinis vadovas informacijos saugumo vadovams (CISO) ir MVĮ savininkams, kaip sukurti patikimą atsparumo fišingui programą, suderintą su ISO 27001:2022, NIS2 ir DORA reikalavimais.
Tinklo saugumas būtinas ISO 27001 ir NIS2 atitikčiai: jis pagrindžia rizikos valdymą, atsparumą ir atitikties reguliaciniams reikalavimams užtikrinimą šiuolaikinėse organizacijose.
Sužinokite, kaip sukurti išmatuojamą atsparumo duomenų viliojimui programą, taikant ISO 27001:2022 kontrolės priemones A.6.3 ir A.6.4, kad sumažintumėte žmogiškąją riziką ir pagrįstumėte atitiktį.