#Rizikos Valdymas
Articles tagged with "Rizikos Valdymas"
103 articles
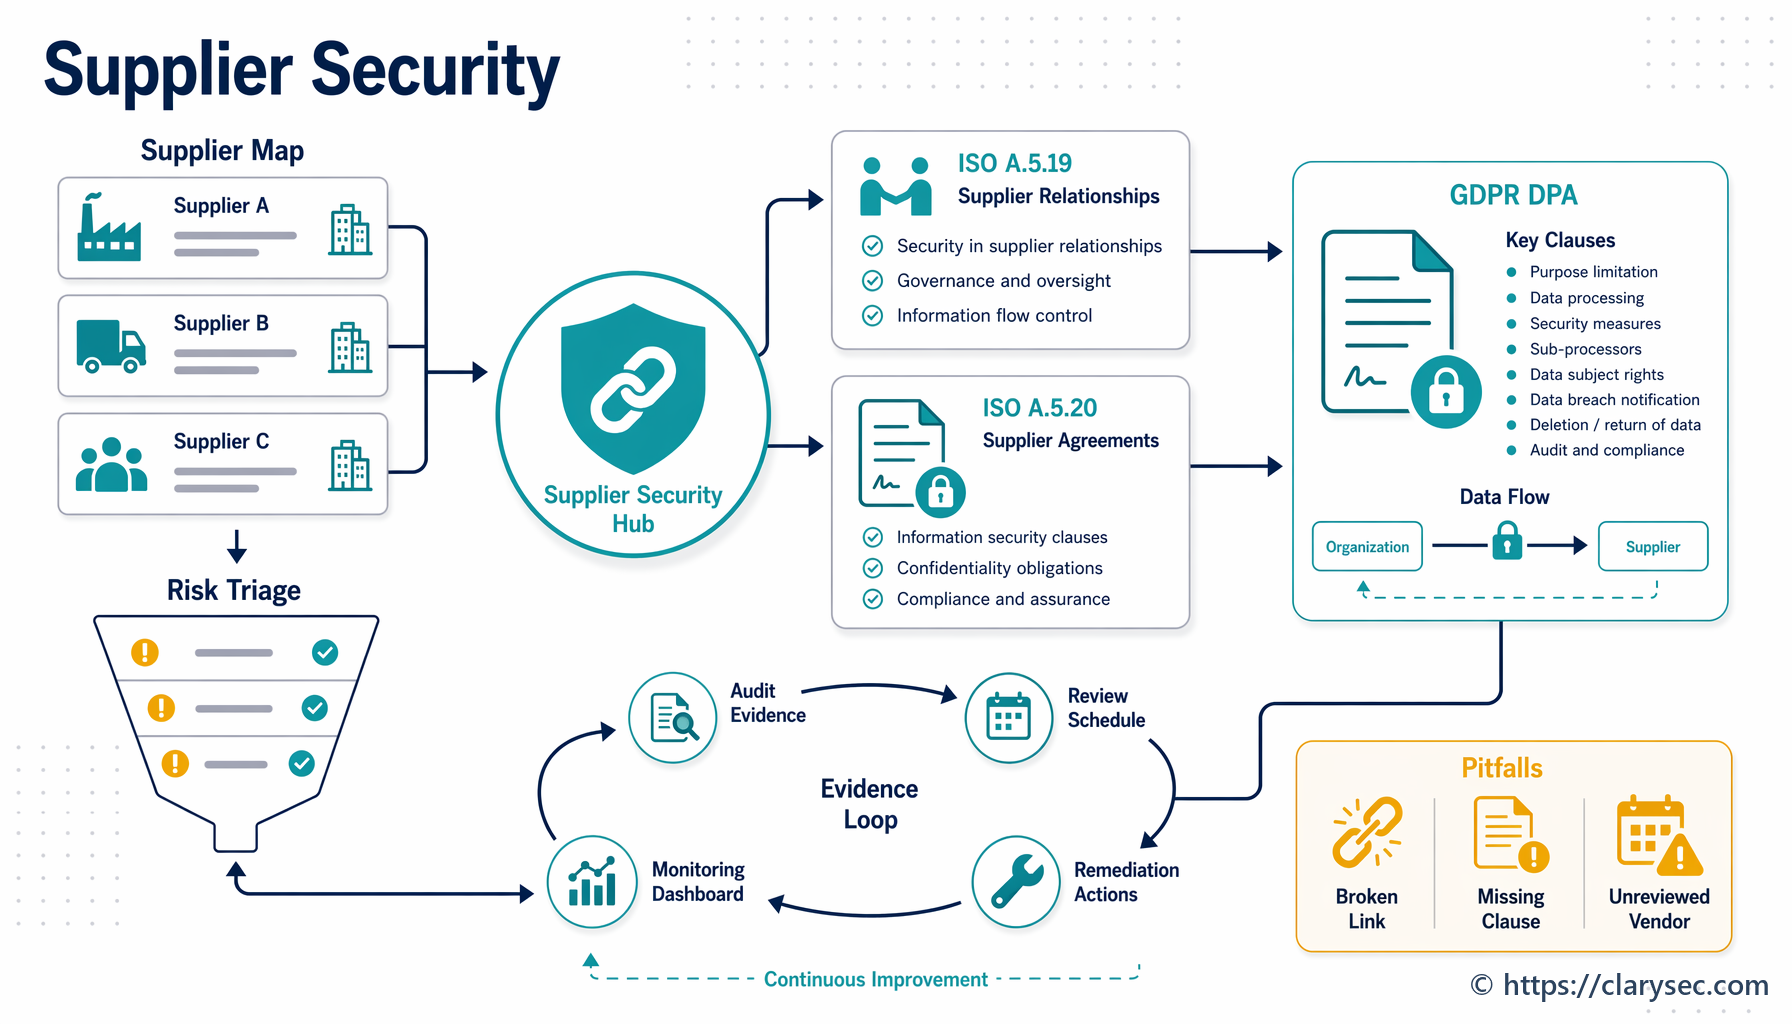
Sužinokite, kaip valdyti tiekėjų keliamą informacijos saugos riziką taikant ISO 27001:2022 kontrolės priemones A.5.19 ir A.5.20 ir užtikrinti, kad jūsų DPA bei sutartys atitiktų griežtus GDPR reikalavimus.
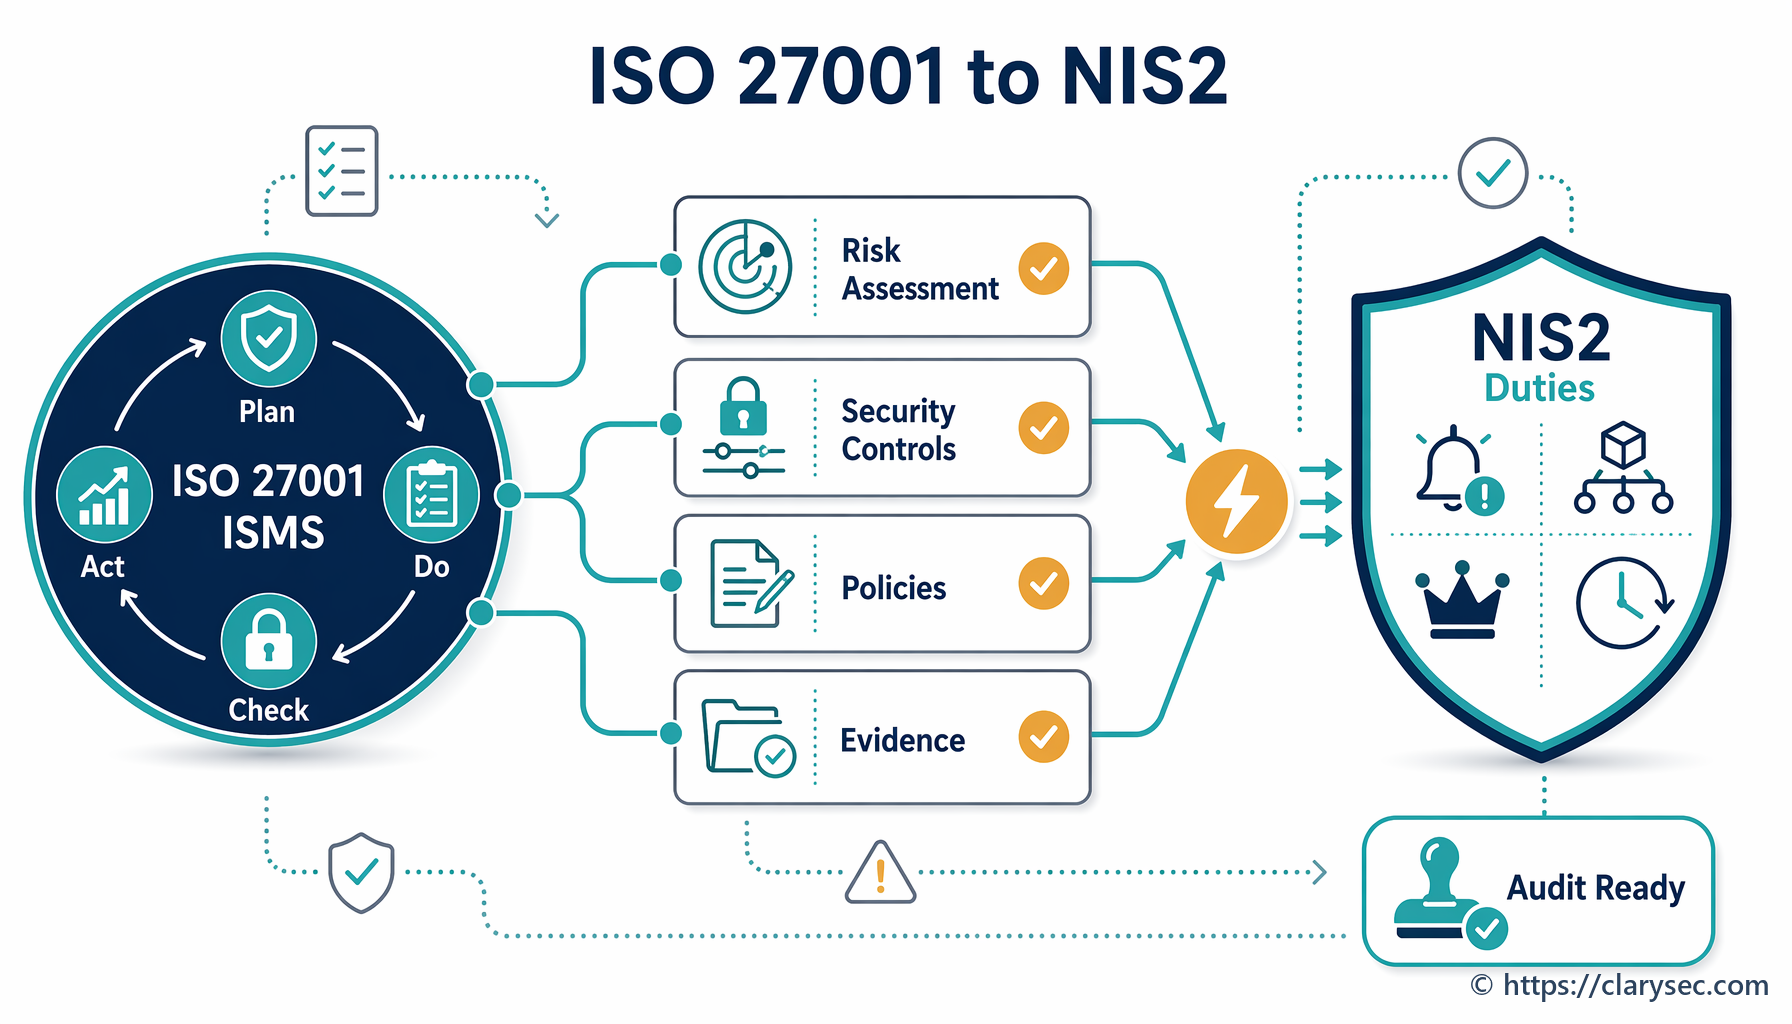
Sužinokite, kaip įdiegta ISO/IEC 27001:2022 informacijos saugumo valdymo sistema (ISVS) suteikia patikimą pagrindą, tiesiogiai apimantį esminius NIS2 direktyvos kibernetinio saugumo reikalavimus.
Sužinokite, kaip sukurti išmatuojamą atsparumo duomenų viliojimui programą, taikant ISO 27001:2022 kontrolės priemones A.6.3 ir A.6.4, kad sumažintumėte žmogiškąją riziką ir pagrįstumėte atitiktį.
Įvadas
ISO 27001 yra tarptautinis informacijos saugumo valdymo sistemų (ISVS) standartas. Šiame išsamiame vadove pateikiami pagrindiniai ISO 27001 diegimo organizacijoje etapai — nuo pradinio planavimo iki sertifikavimo.
Kas yra ISO 27001?
ISO 27001 nustato sisteminį požiūrį į organizacijos jautrios informacijos valdymą ir jos saugumo užtikrinimą. Standartas apima žmones, procesus ir IT sistemas, taikant rizikos valdymo procesą.
Pagrindinė nauda
- Sustiprintas saugumas: sisteminis požiūris į informacijos išteklių apsaugą
- Atitiktis reguliaciniams reikalavimams: padeda atitikti įvairius reguliacinius reikalavimus
- Veiklos tęstinumas: mažina saugumo incidentų riziką
- Konkurencinis pranašumas: parodo įsipareigojimą informacijos saugumui
- Klientų pasitikėjimas: stiprina klientų ir partnerių pasitikėjimą
Diegimo procesas
1. Spragų analizė
Pradėkite nuo išsamios spragų analizės, kad įvertintumėte esamą saugumo būklę: