#Tiekėjų Valdymas
Articles tagged with "Tiekėjų Valdymas"
92 articles
Sužinokite, kaip GDPR duomenų subjektų teises paversti auditui tinkamomis DSAR, ištrynimo ir tvarkymo apribojimo darbo eigomis, taikant ISO/IEC 27001:2022, Clarysec politikas, Zenith Blueprint ir Zenith Controls.
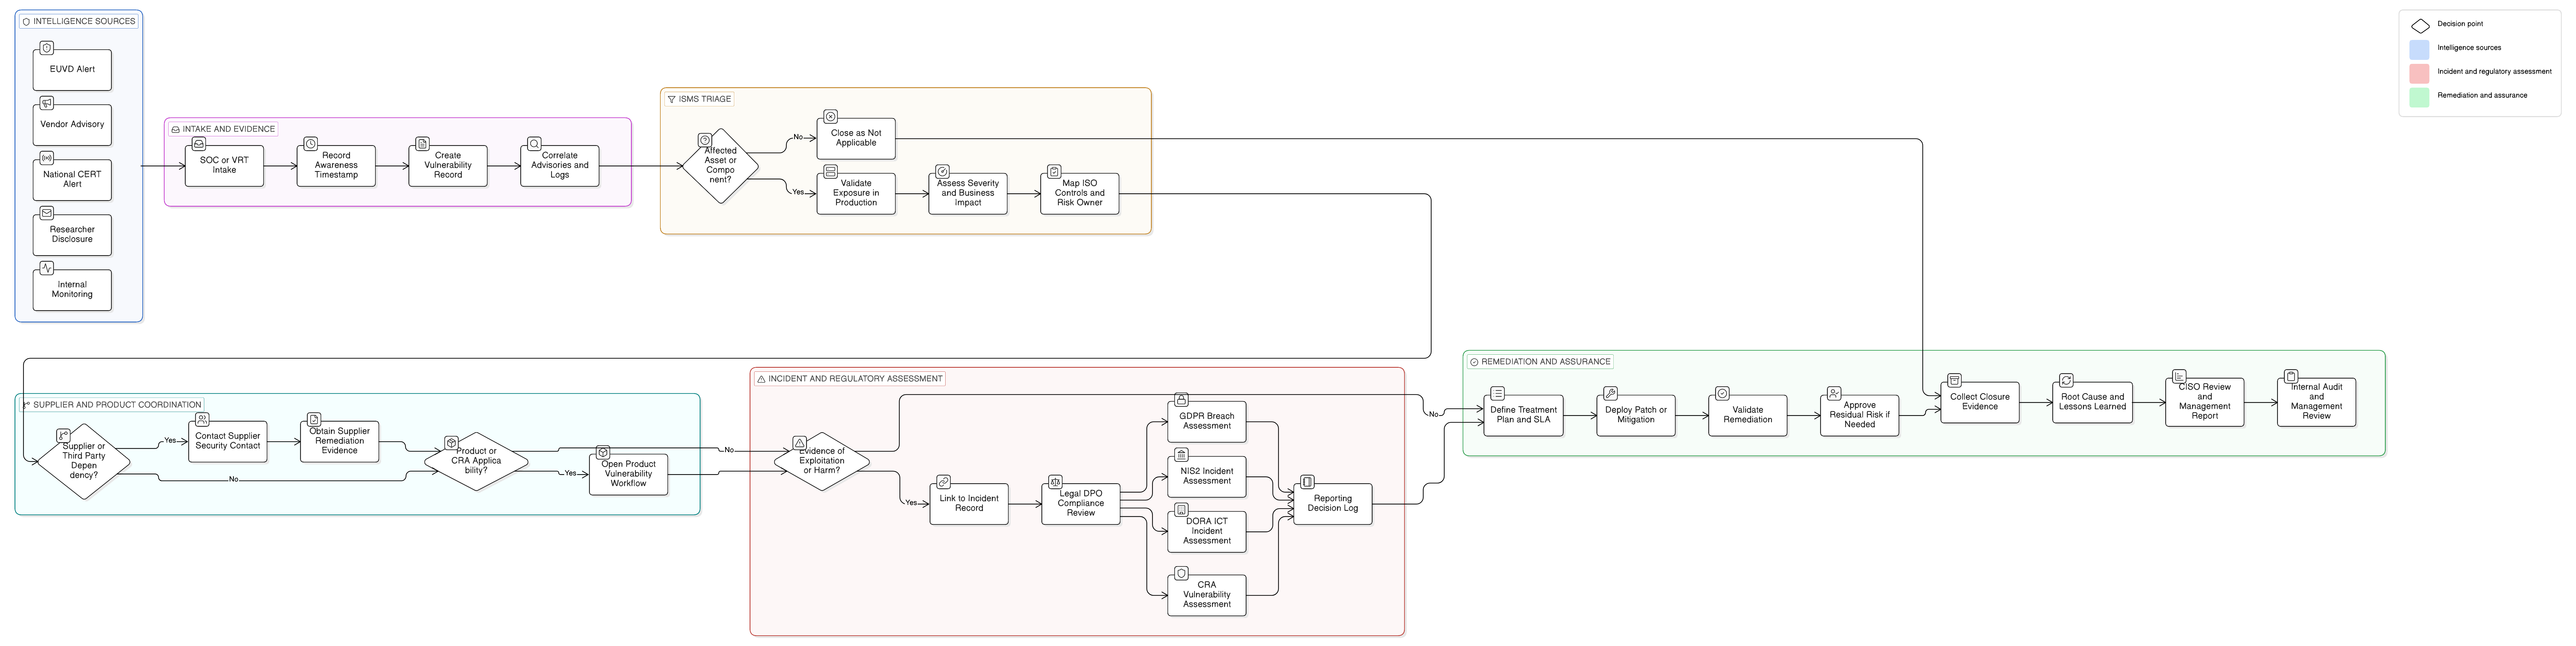
Praktinis vadovas CISO, atitikties vadovams, auditoriams ir verslo savininkams, kaip grėsmių žvalgybą paversti ISO 27001 rizikos sprendimais, NIS2 kibernetinės higienos įrodymais, DORA IRT rizikos įrodymais ir pagrįstais audito įrašais.
Praktinis CISO vadovas, kaip pasirengti ES kibernetinio atsparumo akto 2026 m. pranešimo apie pažeidžiamumus įpareigojimams, integruojant ISO 27001:2022, CVD, SBOM, NIS2, DORA, GDPR ir Clarysec įrodymų darbo eigas.
Praktinis CISO vadovas, kaip valdyti debesijos regionus, atsargines kopijas, žurnalus, techninės pagalbos prieigą ir subtvarkytojus pagal ISO/IEC 27001:2022, GDPR, NIS2 ir DORA.
El. pašto autentifikavimas nebėra vien DNS užduotis. Sužinokite, kaip DMARC, SPF, DKIM, MTA-STS ir TLS-RPT paversti valdomais, auditui tinkamais įrodymais ISO/IEC 27001:2022, NIS2, DORA, GDPR ir NIST CSF 2.0 kontekste.
ENISA EUVD pakeis tai, kaip ES organizacijos naudoja pažeidžiamumų žvalgybą, valdo koordinuotą pažeidžiamumų atskleidimą, koordinuoja tiekėjus ir pagrindžia NIS2, DORA, GDPR bei CRA pranešimų teikimo sprendimus. Šiame vadove parodoma, kaip ISO/IEC 27001:2022, Clarysec politikos, Zenith Blueprint ir Zenith Controls pažeidžiamumų įspėjimus paverčia audituojamu veiklos modeliu.
Nuotolinė prieiga nebėra siaura IT tema. 2026 m. VPN, MFA, tiekėjų prieiga, galinių įrenginių saugumo būsena, žurnalavimas ir pataisų diegimo įrodymai turi atitikti ISO 27001 auditorių lūkesčius, NIS2 valdymo organų atskaitomybę, DORA IRT rizikos reikalavimus ir GDPR Article 32 saugumo įpareigojimus.
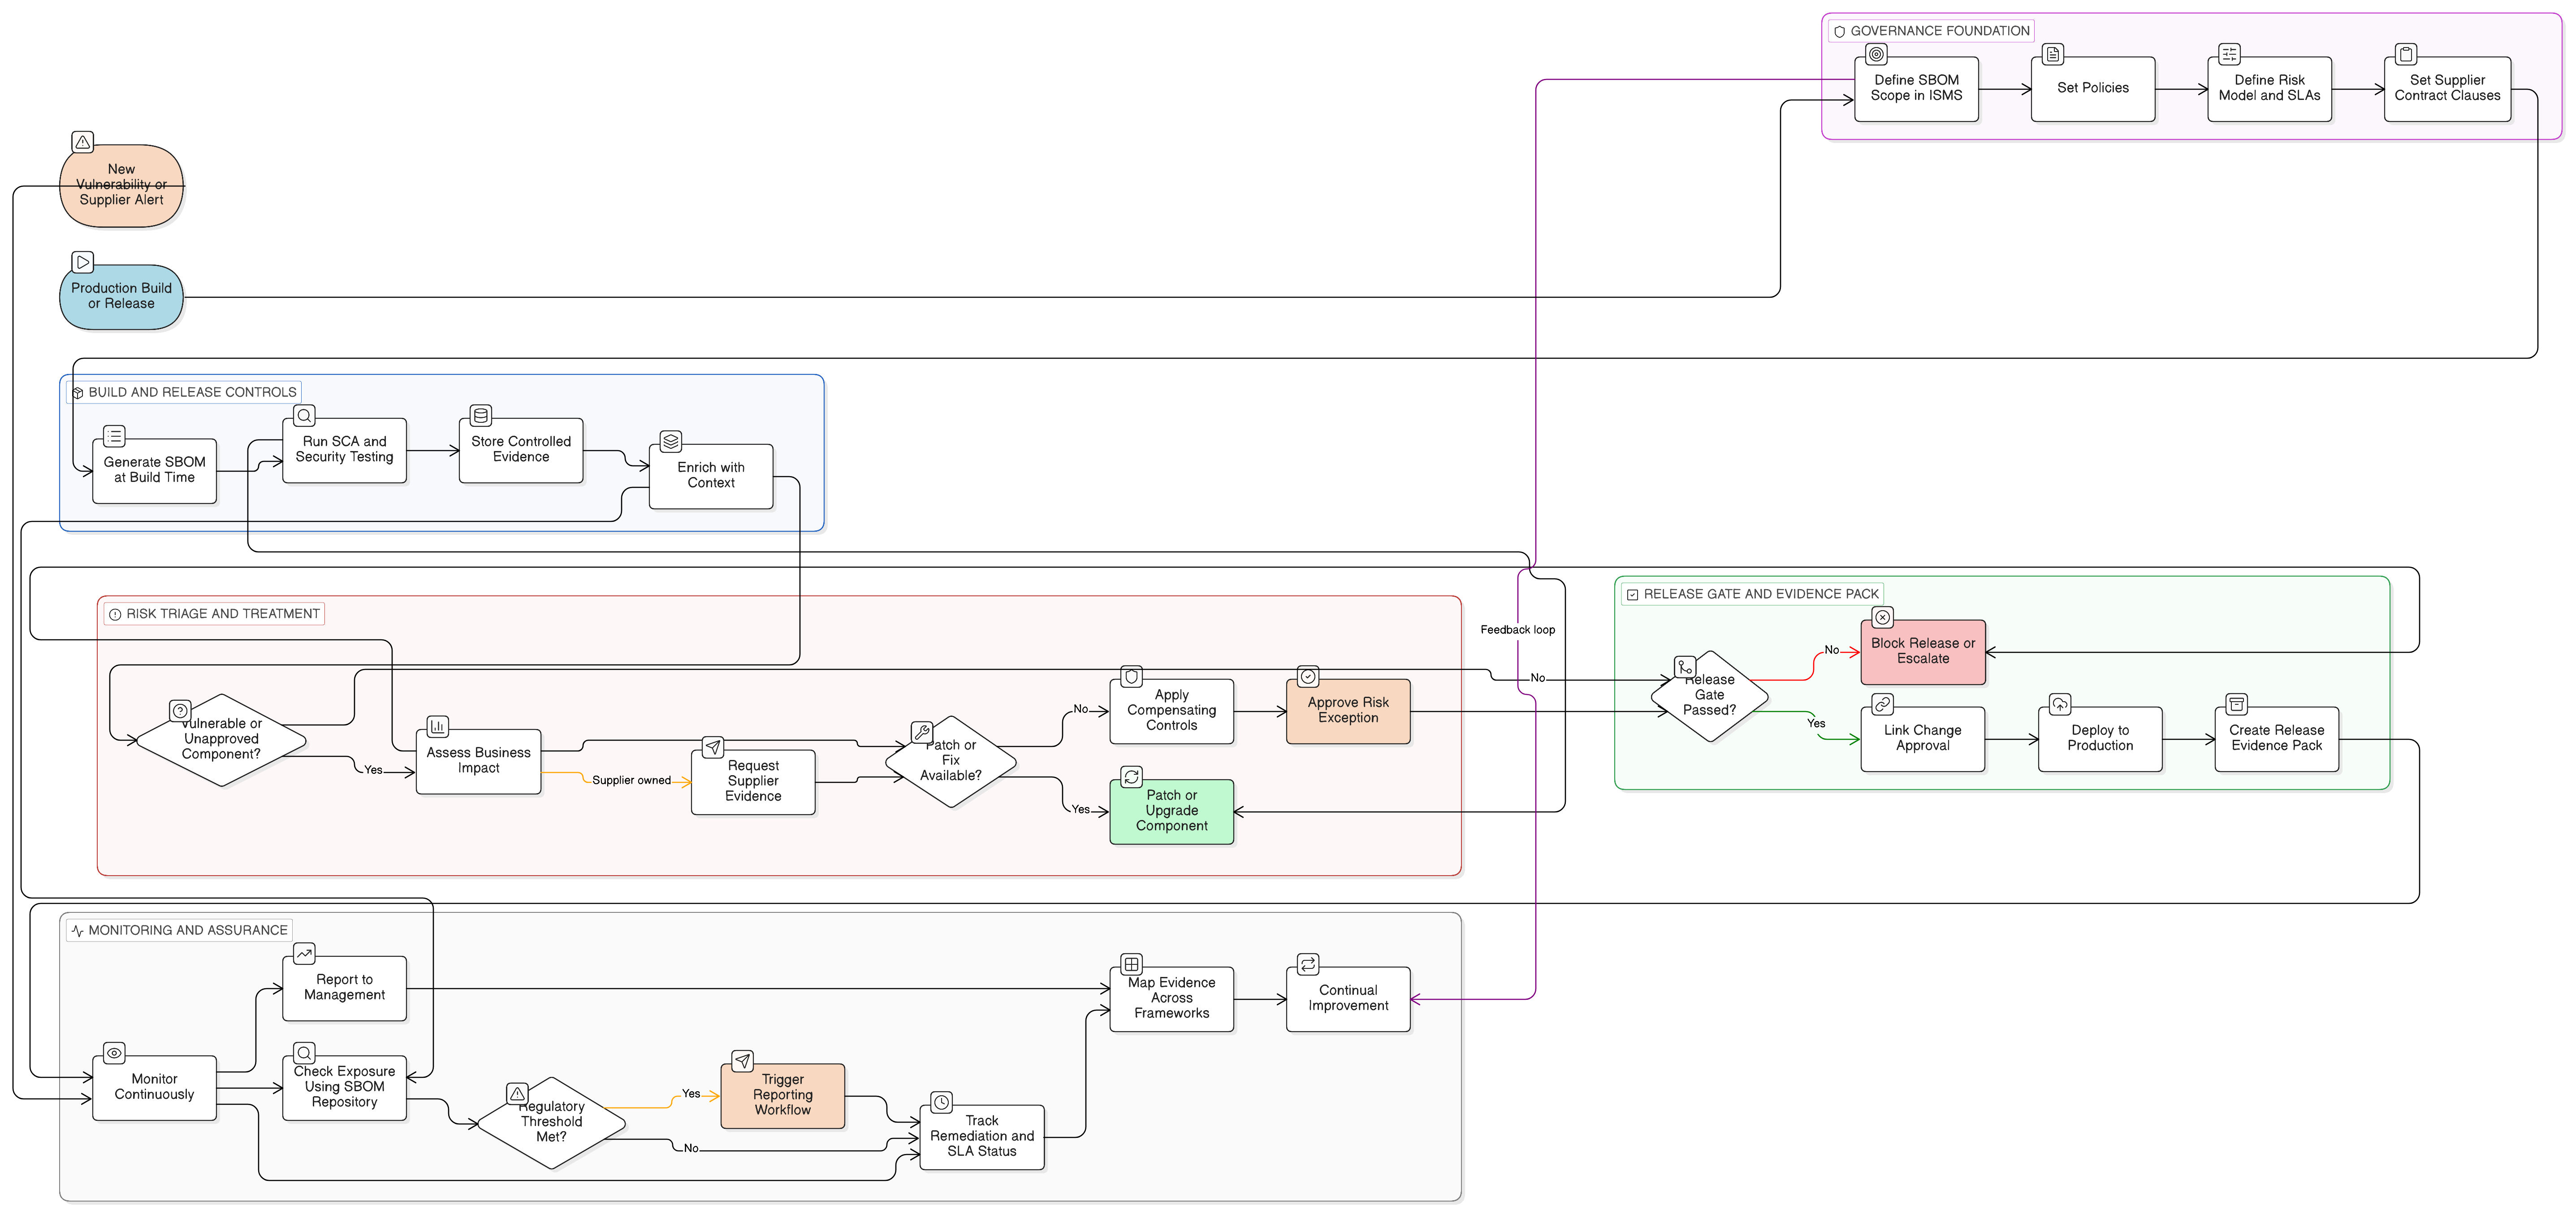
SBOM dabar yra pagrindiniai programinės įrangos tiekimo grandinės užtikrinimo įrodymai. Šiame vadove parodoma, kaip SBOM praktiškai taikyti ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 ir Clarysec politikose.
Šiuolaikinė verslo poveikio analizė sujungia kritines paslaugas, IRT turtą, tiekėjus, atkūrimo tikslus, veiklos tęstinumo testavimą ir vadovybės patvirtinimą į vieną pagrįstą įrodymų grandinę ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 ir COBIT 2019 kontekste.