#Tiekėjų Valdymas
Articles tagged with "Tiekėjų Valdymas"
92 articles
Praktinis vadovas, kaip sukurti vieningą incidentų sunkumo klasifikavimo modelį, susiejantį DORA reikšmingus IRT incidentus, NIS2 reikšmingus incidentus ir GDPR pažeidimų riziką su ISO/IEC 27001:2022 įrodymais.
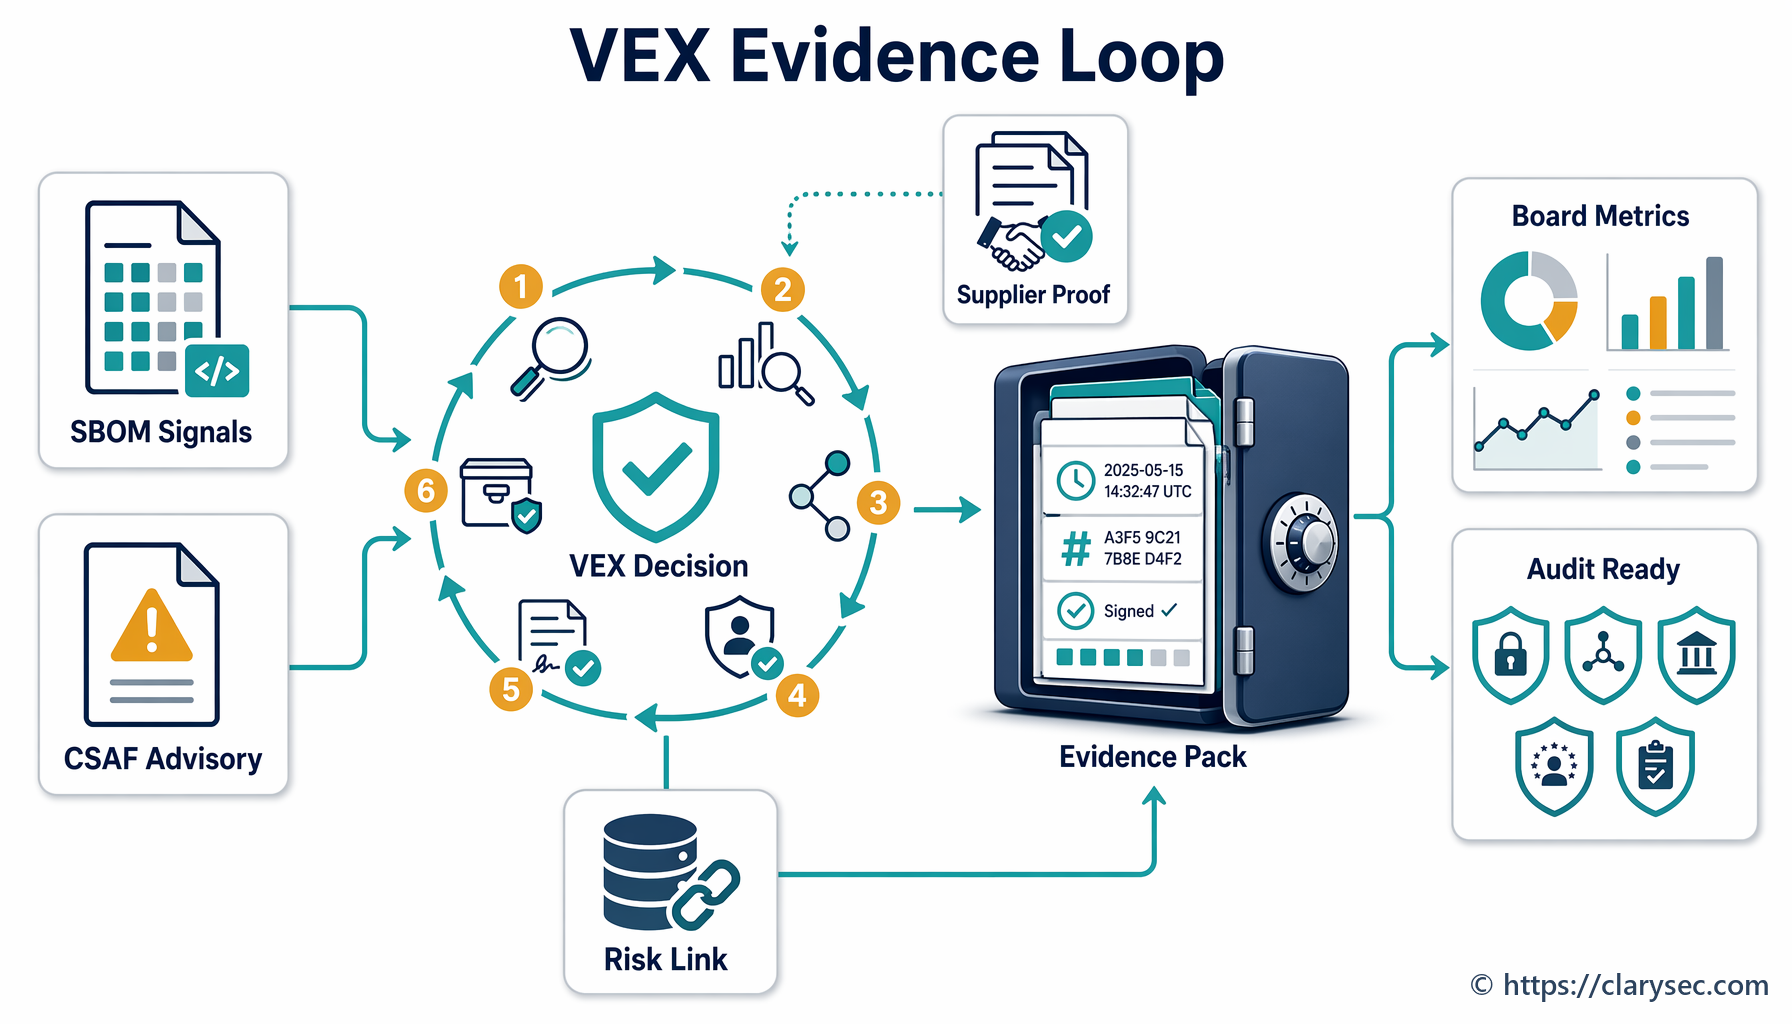
VEX ir CSAF tampa įrodymų sluoksniu tarp SBOM, tiekėjų saugumo pranešimų, pažeidžiamumų pirminio vertinimo ir reguliacinio pagrindimo. Šiame vadove parodoma, kaip valdyti sprendimus dėl pažeidžiamumo būsenos pagal ISO 27001, NIS2, DORA, GDPR ir CRA.
Sužinokite, kaip ISO/IEC 27001:2022 vidaus auditą ir vadovybės peržiūrą naudoti kaip vieningą įrodymų variklį NIS2, DORA, GDPR, tiekėjų rizikai, klientų patikinimui ir valdybos atskaitomybei pagrįsti.
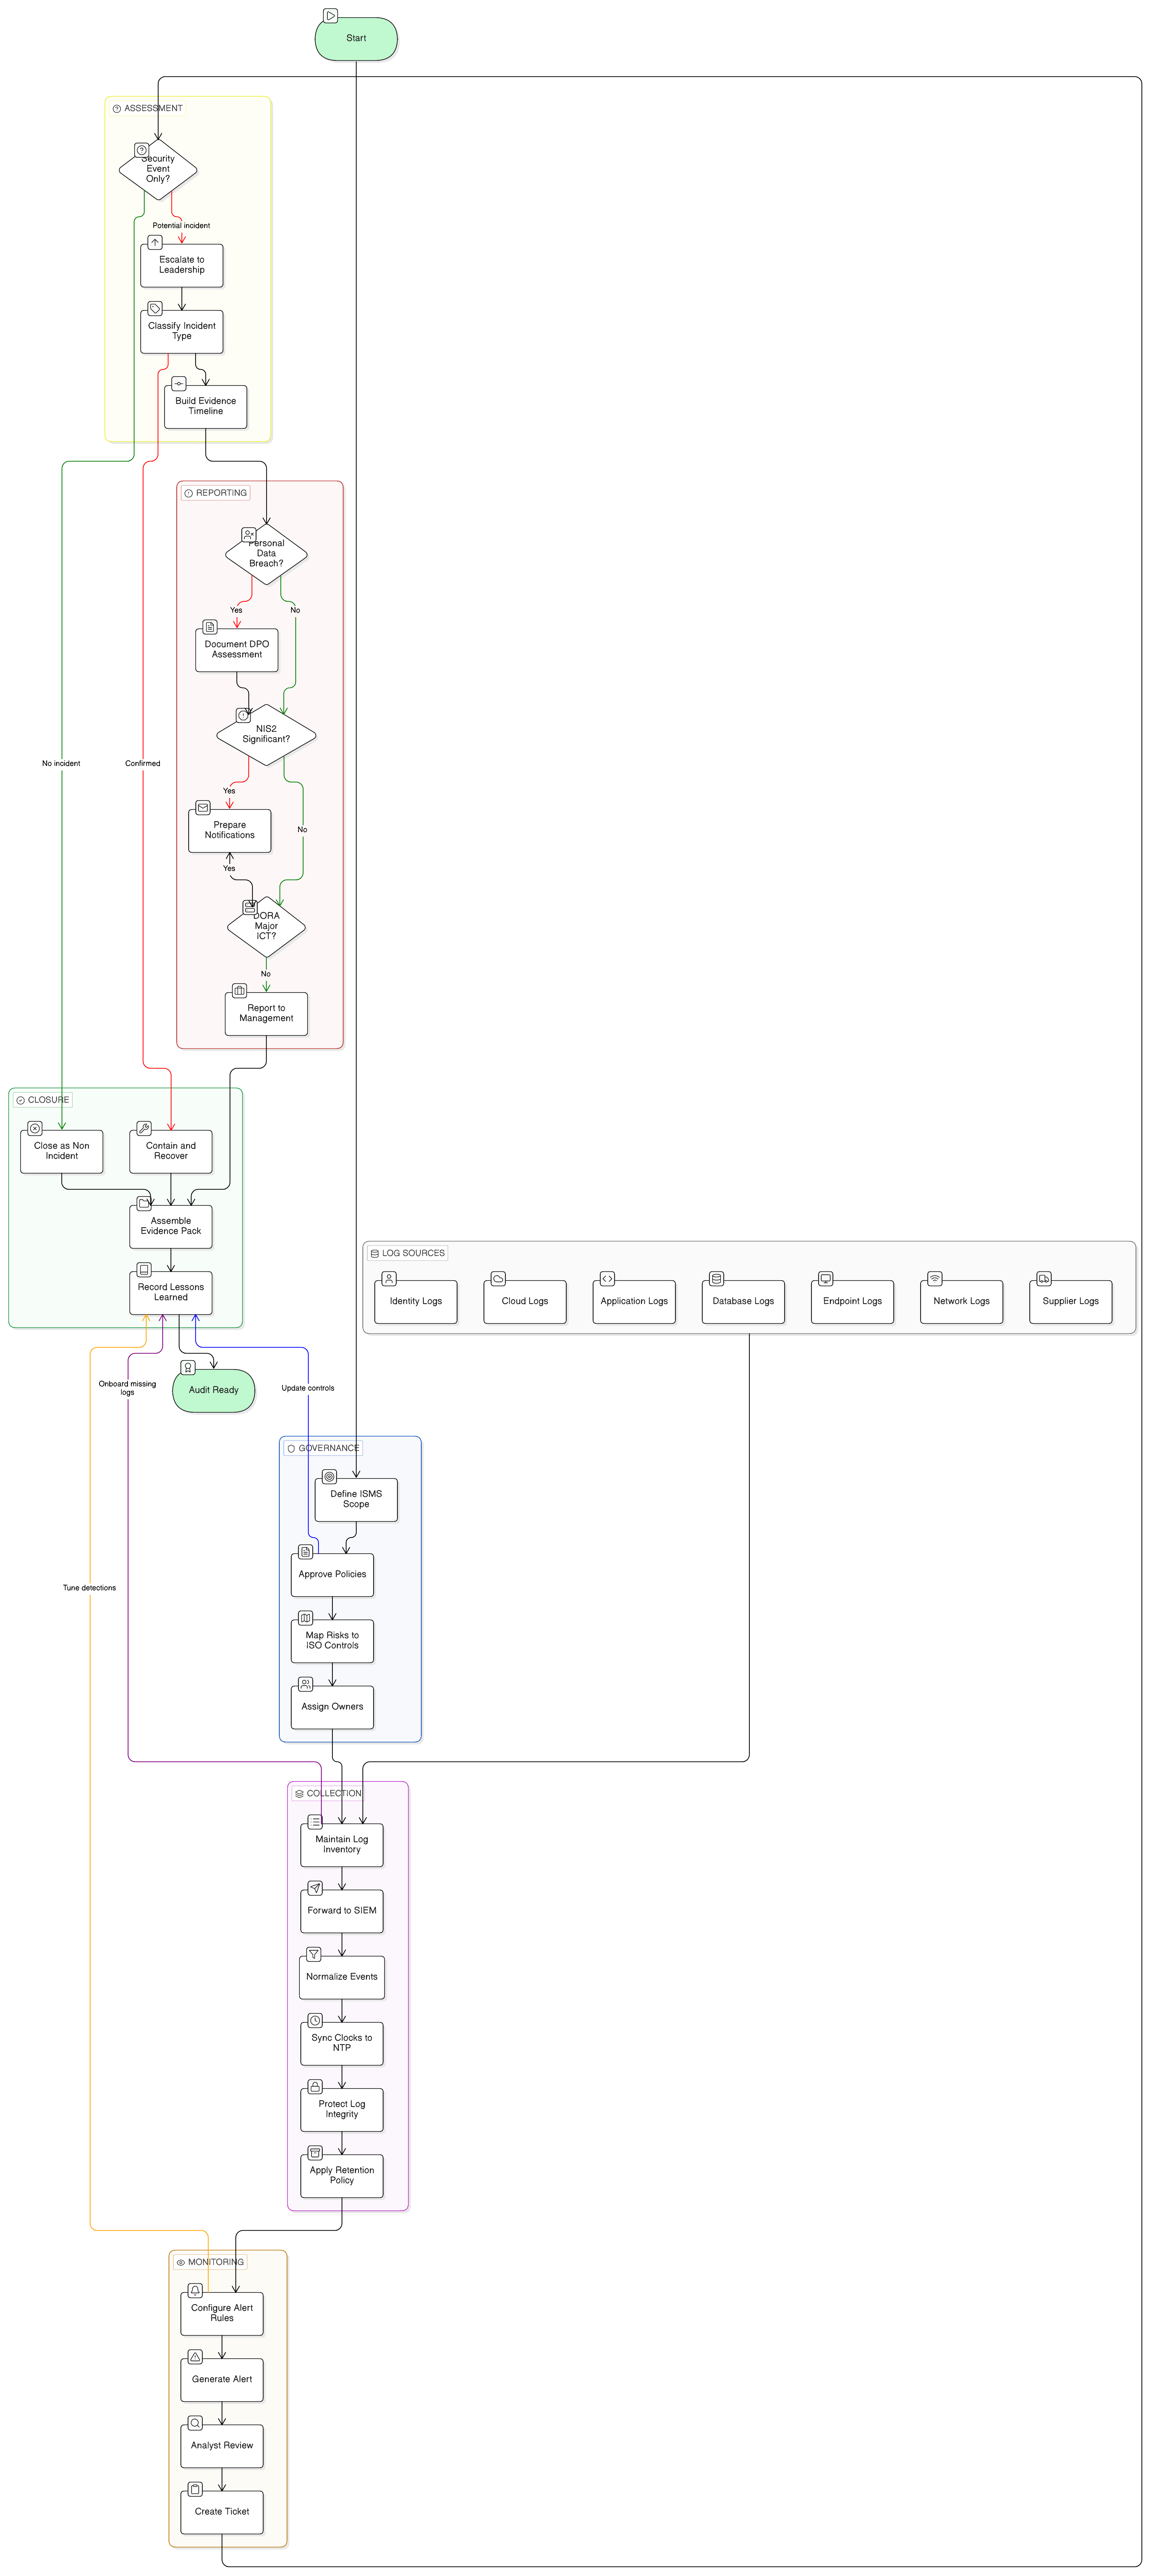
Praktinis vadovas, kaip parengti auditui tinkamus ISO/IEC 27001:2022 žurnalų tvarkymo ir stebėsenos įrodymus NIS2, DORA ir GDPR reikalavimams: su kontrolės priemonių susiejimu, politikos nuostatomis, incidentų darbo eigomis, tiekėjų žurnalavimo reikalavimais ir įrodymų paketo gairėmis.
Sužinokite, kaip sukurti auditui parengtas AII apsaugos kontrolės priemones išplečiant ISO/IEC 27001:2022 standarto taikymą ISO/IEC 27701:2025 ir ISO/IEC 29151:2022 reikalavimais bei susiejant jas su GDPR, NIS2, DORA, NIST pagrįsto užtikrinimo ir COBIT 2019 valdysenos lūkesčiais.
Reguliacinių kontaktų registras nebėra administracinė formalumo priemonė. NIS2, DORA, GDPR ir ISO/IEC 27001:2022 kontekste tai yra veiklos įrodymas, kad organizacija gali laiku informuoti tinkamą instituciją, priežiūros instituciją, tiekėją ar vadovą.
Kriptografinių kontrolės priemonių išimtis paverskite ne audito rizika, o ISVS brandos įrodymu. Šis išsamus vadovas sujungia kontekstą ir technines detales: politikų nuostatas, kontrolės priemonių susiejimą ir praktinius įrodymų kontrolinius sąrašus.
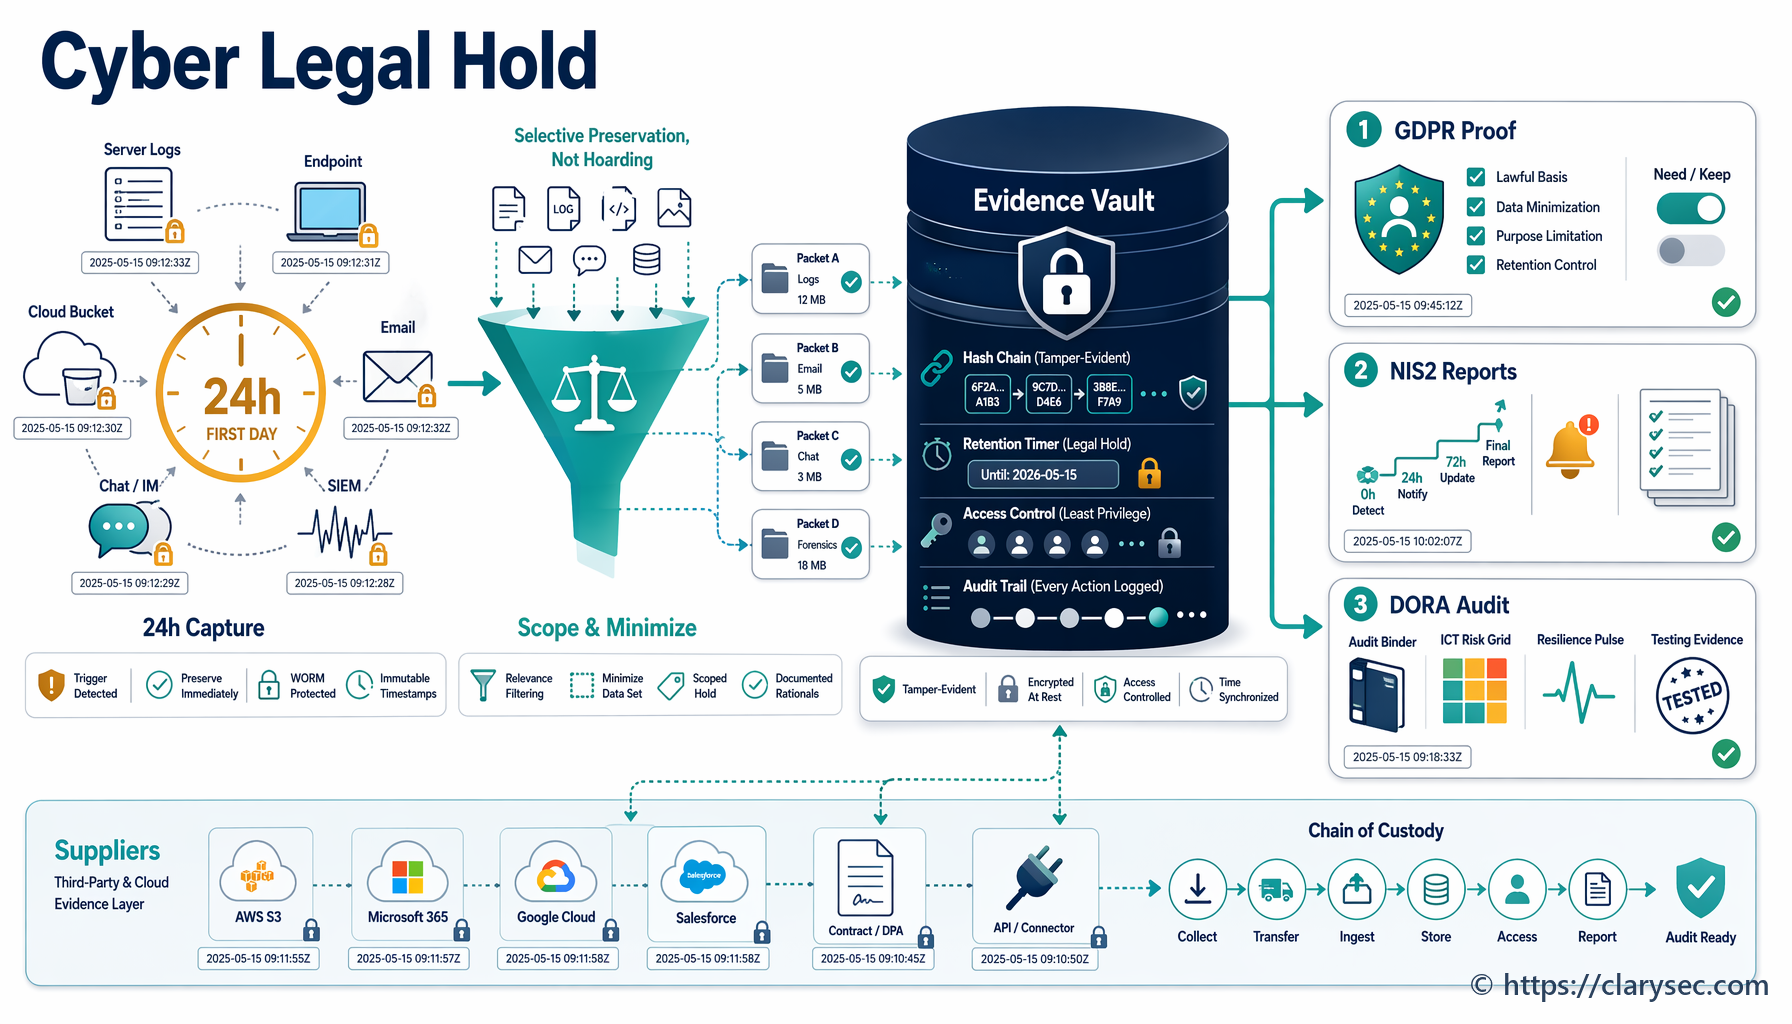
Praktinis vadovas CISO apie kibernetinio incidento teisinį įrodymų išsaugojimo nurodymą ir įrodymų saugojimą, susietas su ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 ir COBIT 2019.
Vieningas NIS2 Įgyvendinimo reglamento 2024/2690 ir ISO/IEC 27001:2022 kontrolės priemonių susiejimas debesijos, MSP, MSSP ir duomenų centrų paslaugų teikėjams. Apima Clarysec politikos nuostatas, audito įrodymus, suderinimą su DORA ir GDPR bei praktinį įgyvendinimo veiksmų planą.