#Veiklos Tęstinumas
Articles tagged with "Veiklos Tęstinumas"
31 articles
Reguliacinių kontaktų registras nebėra administracinė formalumo priemonė. NIS2, DORA, GDPR ir ISO/IEC 27001:2022 kontekste tai yra veiklos įrodymas, kad organizacija gali laiku informuoti tinkamą instituciją, priežiūros instituciją, tiekėją ar vadovą.
Vieningas NIS2 Įgyvendinimo reglamento 2024/2690 ir ISO/IEC 27001:2022 kontrolės priemonių susiejimas debesijos, MSP, MSSP ir duomenų centrų paslaugų teikėjams. Apima Clarysec politikos nuostatas, audito įrodymus, suderinimą su DORA ir GDPR bei praktinį įgyvendinimo veiksmų planą.
Sužinokite, kaip naudoti ISO 27001 Taikytinumo pareiškimą kaip auditui tinkamą jungtį tarp NIS2, DORA, GDPR, rizikos tvarkymo, tiekėjų, reagavimo į incidentus ir įrodymų.
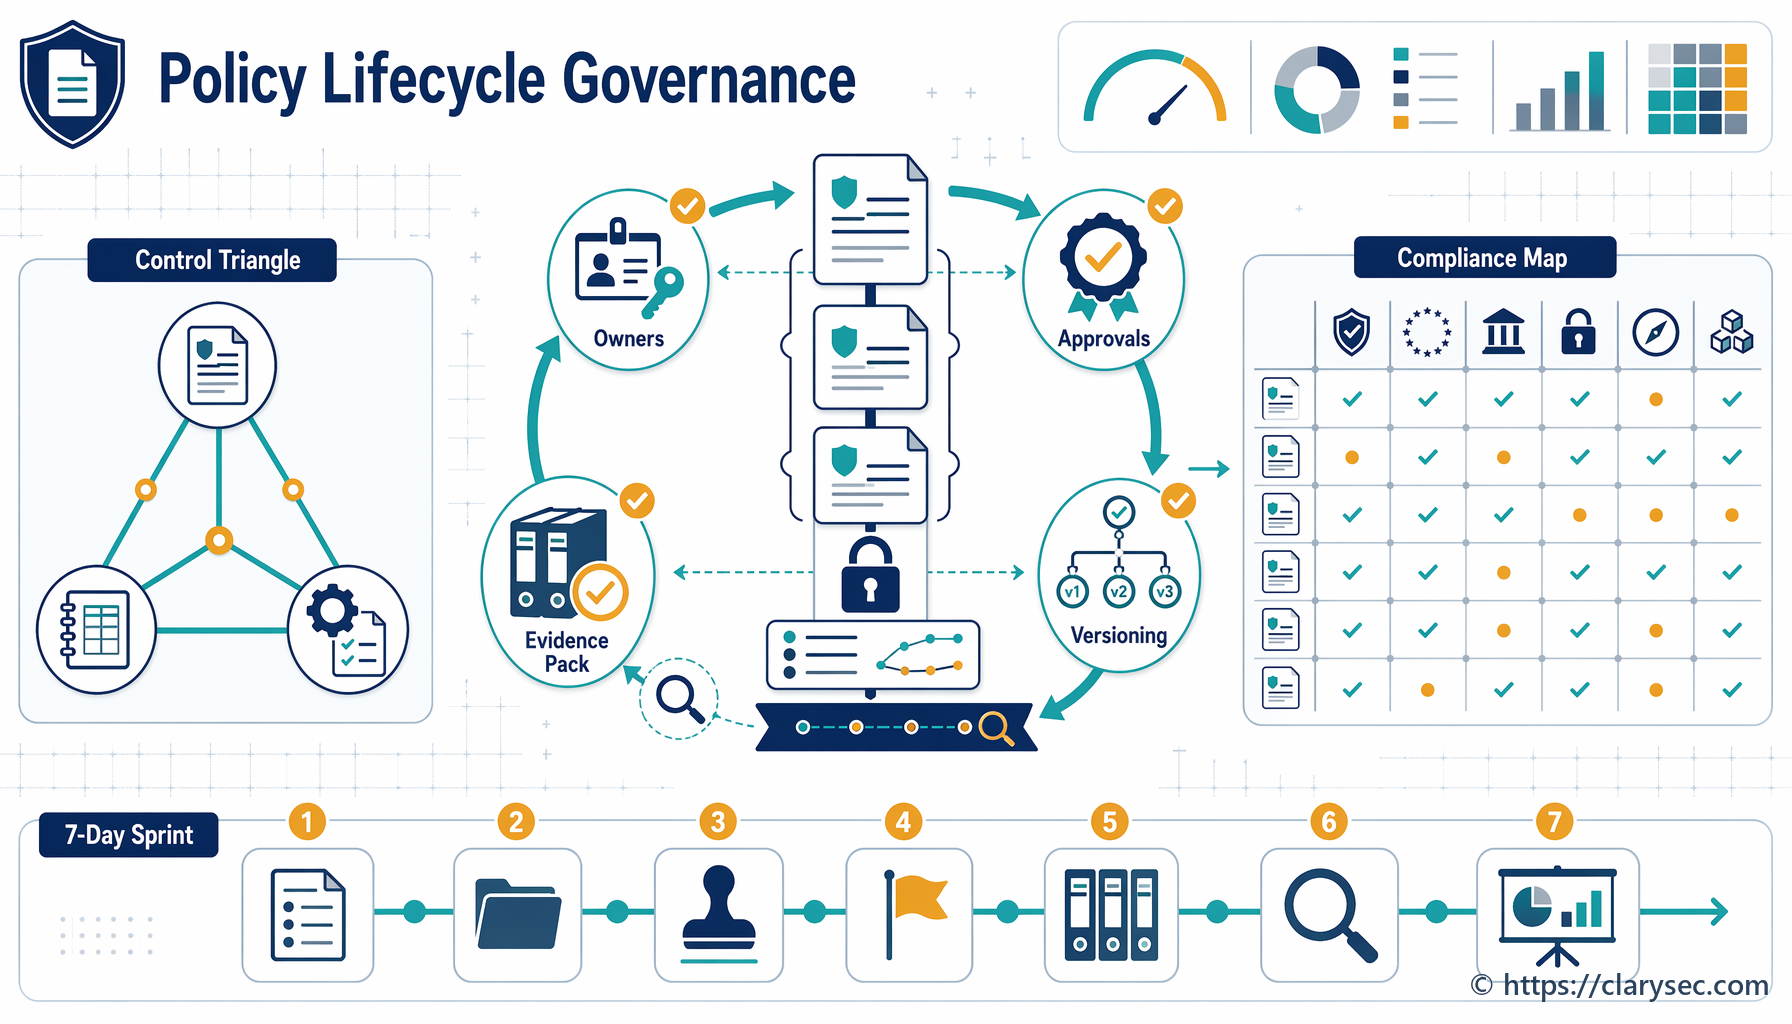
Politikų valdysena tapo įrodymų valdysena. Sužinokite, kaip valdyti ISO/IEC 27001:2022 dokumentuotą informaciją ir parengti auditui tinkamus įrodymus NIS2, DORA ir GDPR reikmėms.
Praktinis vadovas CISO, kaip apibrėžti ISO 27001 ISVS taikymo sritį NIS2 esminių paslaugų, DORA kritinių ar svarbių funkcijų, GDPR tvarkymo, turto, tiekėjų ir audito įrodymų kontekste.
Praktinis vadovas CISO, atitikties vadovams ir valdyboms, kaip kokybines kibernetines rizikas paversti finansine rizikos ekspozicija, ISO 27001 įrodymais, NIS2 priežiūra ir DORA IRT atsparumo sprendimais.
NIS2 direktyvos 24 valandų pranešimo taisyklė keičia žaidimo taisykles. Šiame išsamiame vadove CISO ir auditoriams parodoma, kaip suprojektuoti atsparų, reikalavimus atitinkantį reagavimo į incidentus planą, kuris atlaiko reguliuotojų patikrą ir realias atakas, pasitelkiant Clarysec politikas ir kelių atitikties sričių priemonių rinkinius.
Valdybos posėdžio metu įvyksta išpirkos reikalaujančios kenkimo programinės įrangos ataka. Atsarginės kopijos veikia, bet ar veikia jūsų saugumo kontrolės priemonės? Sužinokite, kaip įgyvendinti ISO/IEC 27001:2022 atsparumo kontrolės priemones, kad išlaikytumėte saugumą esant spaudimui, atitiktumėte auditorių lūkesčius ir įvykdytumėte griežtus DORA bei NIS2 reikalavimus pagal Clarysec ekspertų veiksmų planą.
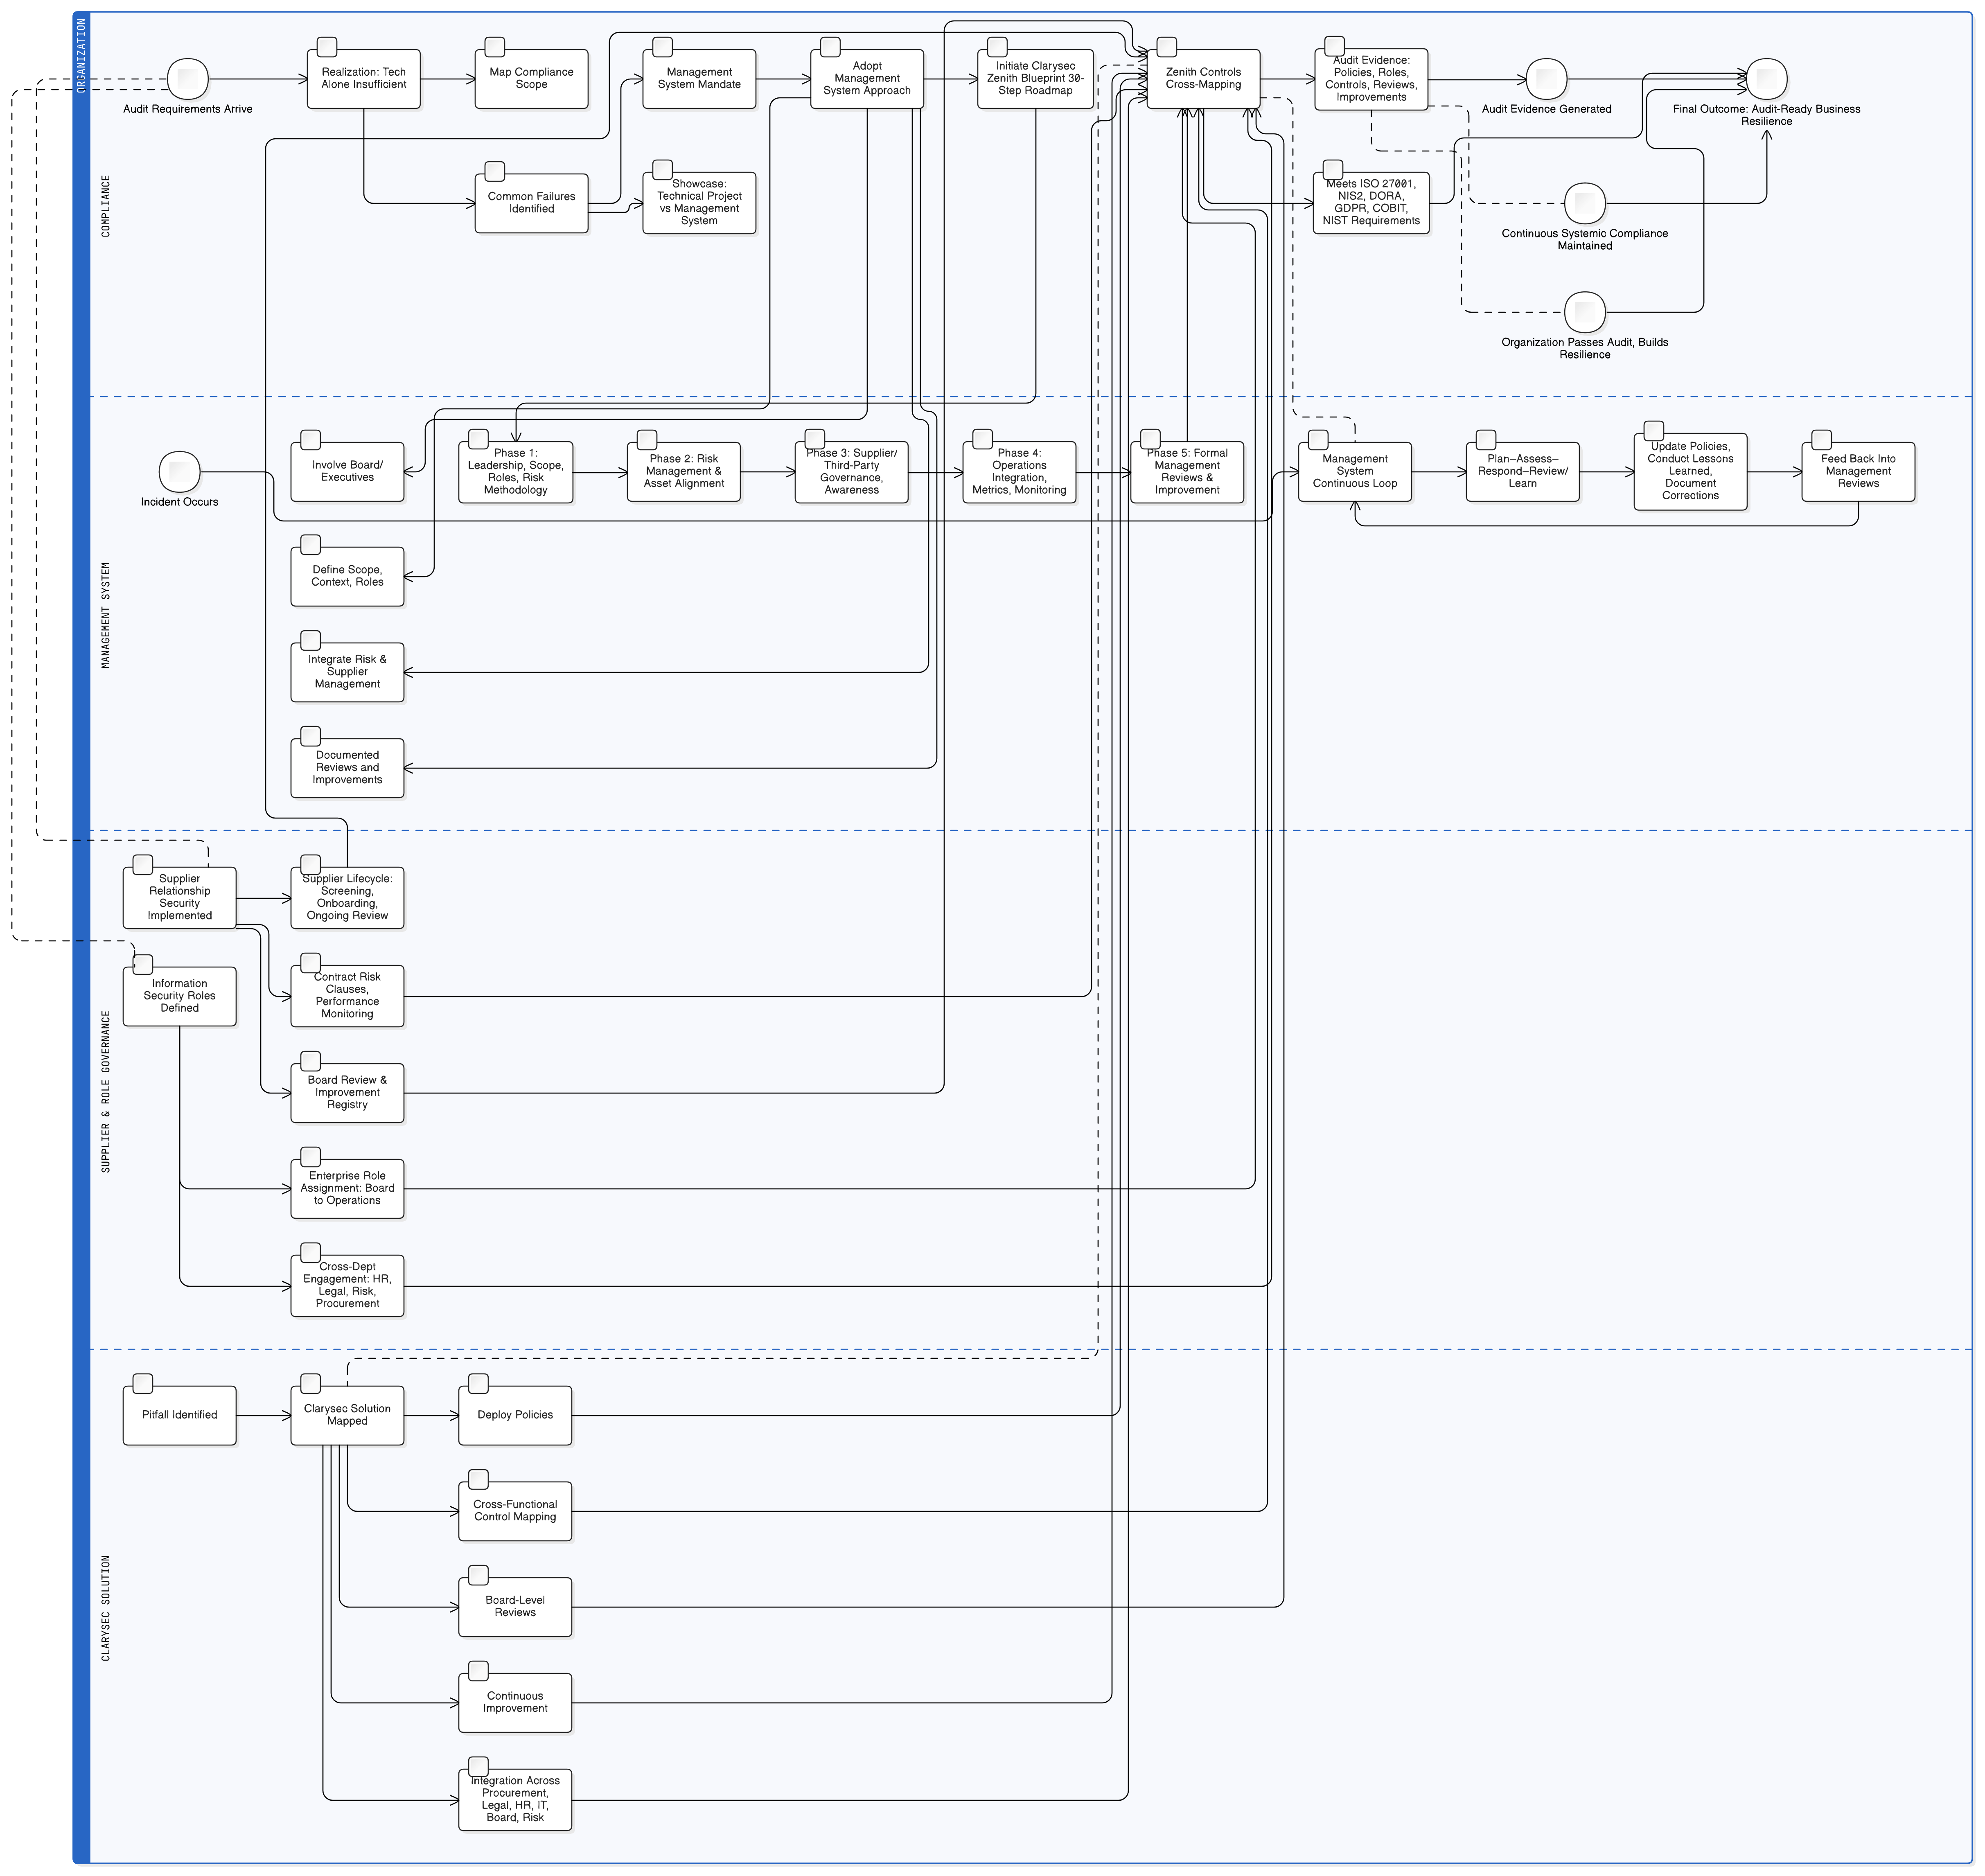
Auditai žlunga ne dėl silpnų ugniasienių, o dėl to, kad atitiktis traktuojama kaip techninis kontrolinis sąrašas. Susipažinkite su Clarysec valdymo sistemos strategijomis, susietomis kontrolės priemonėmis ir praktinėmis politikomis, padedančiomis nuosekliai užtikrinti ISO 27001, NIS2 ir DORA atitiktį.