COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Praktisks ceļvedis CISO un privātuma vadītājiem par personu identificējošas informācijas (PII) vākšanas, iekšējās izmantošanas, sekundārās izmantošanas un ārējas izpaušanas pārvaldību saskaņā ar ISO/IEC 27701:2025, GDPR un Clarysec PIMS rīkkopām.
Nepiesaistīti DNS ieraksti nav tikai mākoņpakalpojumu higiēnas jautājums. Tie parāda, vai aktīvu īpašumtiesības, izmaiņu kontrole, ievainojamību pārvaldība, piegādātāju pārvaldība un reaģēšana uz incidentiem faktiski darbojas.
MFA nogurums nav lietotāja problēma vai viens identitātes pakalpojumu sniedzēja iestatījums. Tas ir piekļuves pārvaldības, uzraudzības, apmācības, incidentu reaģēšanas un pierādījumu jautājums, kam jāiztur ISO 27001:2022, NIS2, DORA un GDPR pārbaude.
Praktisks, auditam gatavs pārvaldības modelis apakšapstrādātāju izmaiņu paziņojumiem, klientu iebildumiem, DPA atjauninājumiem, datu nosūtīšanas pierādījumiem un piegādātāju riska kontroles pasākumiem.
Ēnu IT API, vāji marķieri, trūkstoša pieprasījumu biežuma ierobežošana un nekonsekventa žurnalēšana tagad ir pārvaldības nepilnības. Šī pamata rokasgrāmata parāda informācijas drošības vadītājiem (CISO), kā veidot API drošības pierādījumus ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 un ar COBIT saskaņotiem auditiem.
Praktisks ceļvedis CISO par draudu modelēšanas izmantošanu kā drošas projektēšanas pierādījumu ISO 27001, NIS2, DORA, CRA, GDPR un klientu apliecinājumu vajadzībām.
Praktisks Clarysec ceļvedis, kā NIS2 piegādātāju līgumu klauzulas pārvērst auditam gatavos ISO/IEC 27001:2022 apliecinājuma pierādījumos, GDPR pārskatatbildībā, saskaņojumā ar DORA un valdes līmeņa piegādātāju pārvaldībā.
Praktiska Clarysec rokasgrāmata ES Kibernoturības akta drošības atbalsta periodu definēšanai, apstiprināšanai, uzraudzībai un pierādīšanai, izmantojot ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 un auditam gatavu politiku kartējumu.
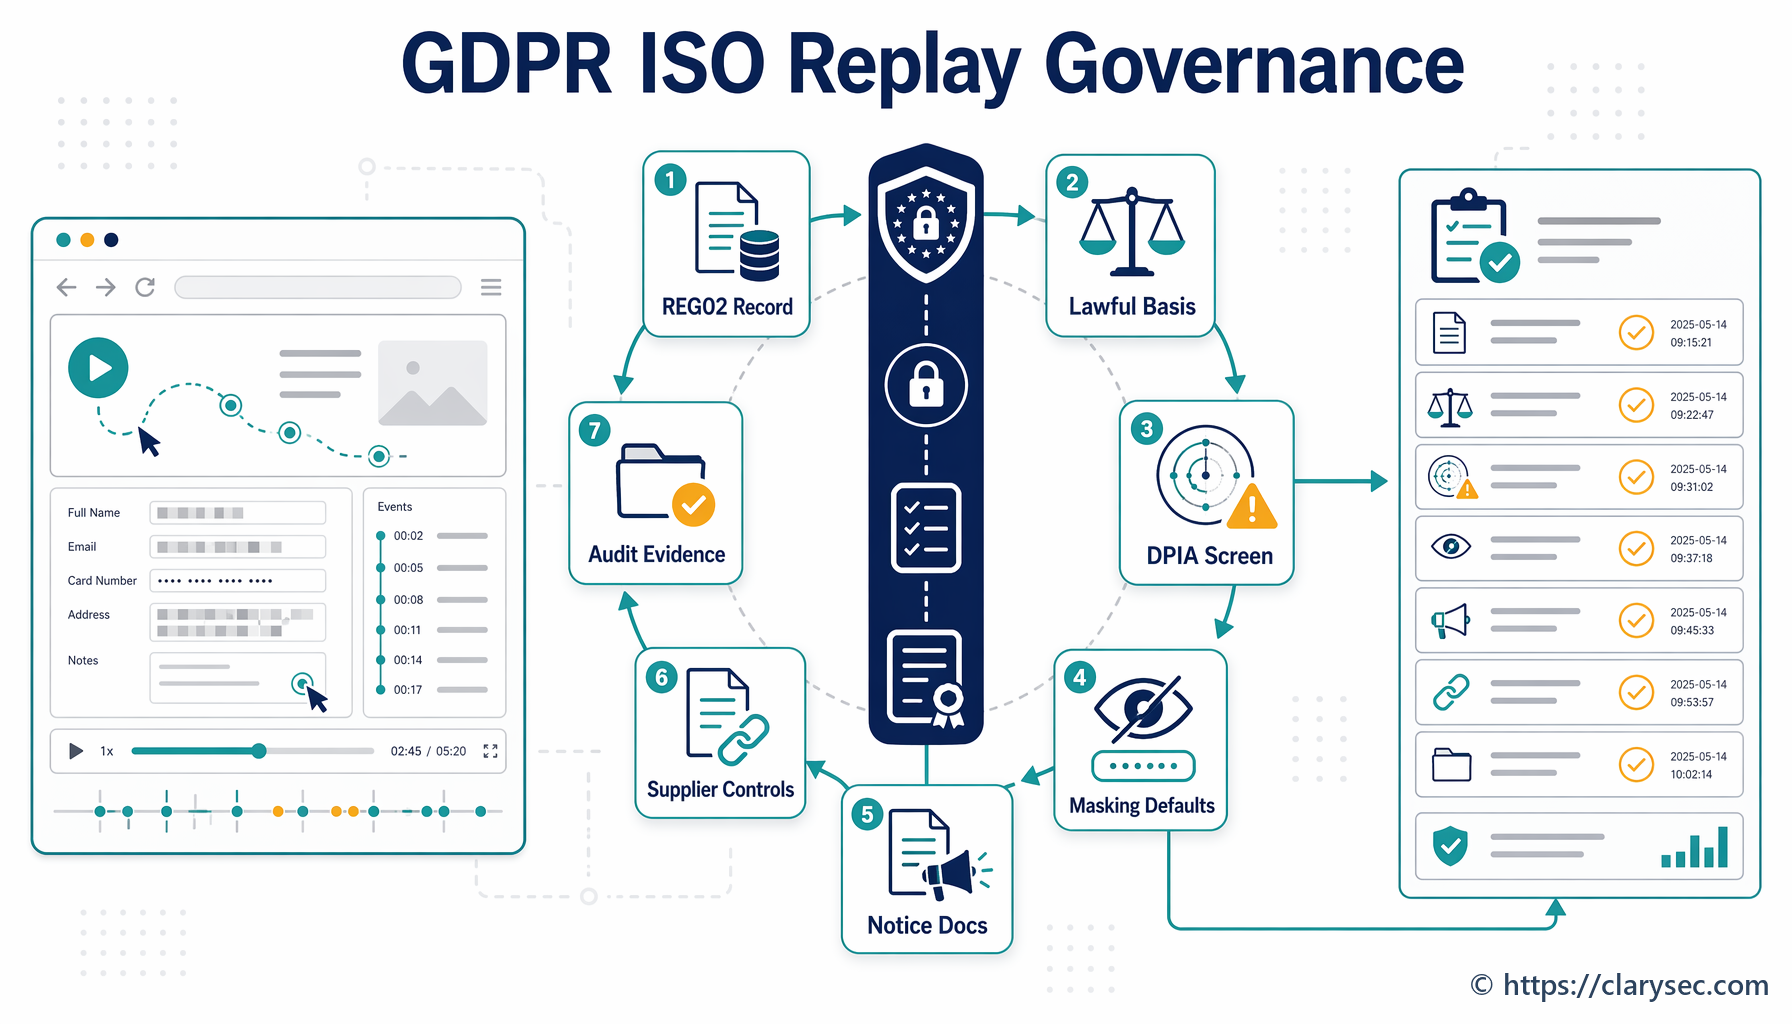
Produkta telemetrija un sesiju atkārtojums var atklāt personu identificējošu informāciju (PII), autentifikācijas datus, uzvedības modeļus, īpašu kategoriju datus un klientu darbplūsmas. Šis praktiskais ceļvedis parāda informācijas drošības vadītājiem (CISO), privātuma vadītājiem un SaaS komandām, kā pārvaldīt telemetriju, izmantojot ISO 27701:2025 PIMS prakses, GDPR pārskatatbildību, Clarysec politikas, Zenith Blueprint un Zenith Controls.