COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
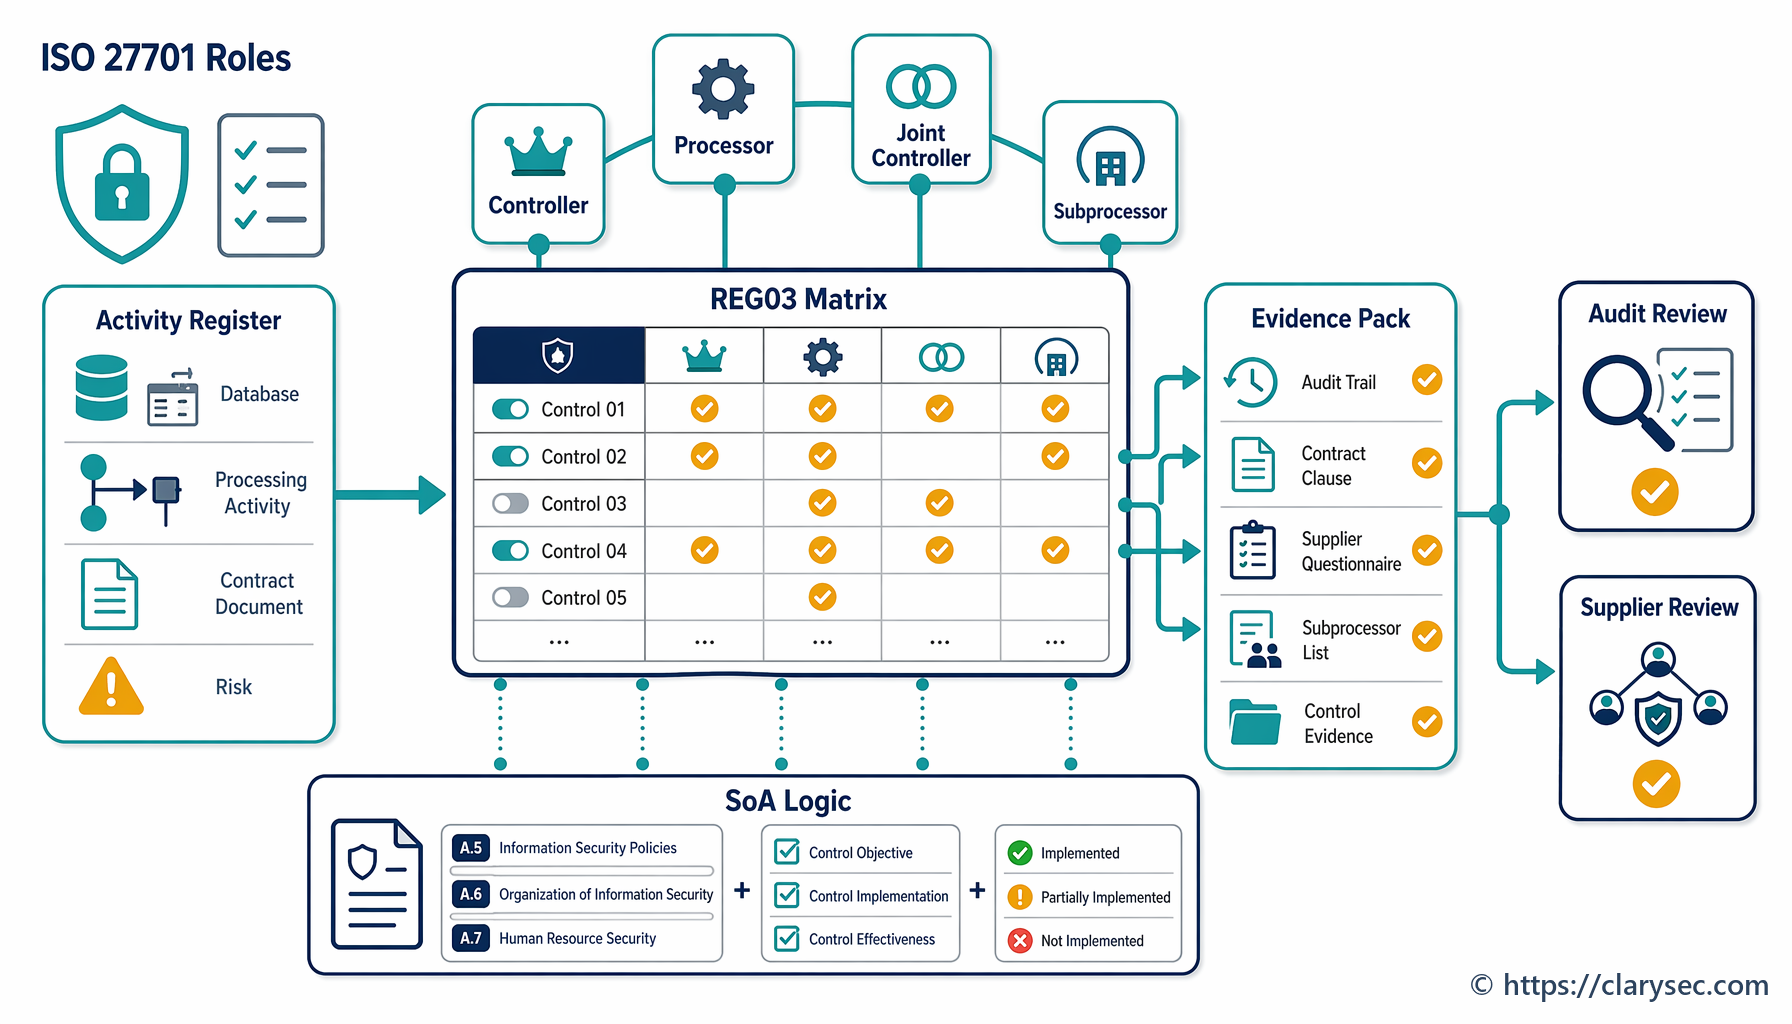
Uzziniet, kā noteikt, kuri ISO 27701 PIMS kontroles pasākumi piemērojami GDPR pārziņa, apstrādātāja, kopīga pārziņa un apakšapstrādātāja lomās, un kā dokumentēt auditam gatavus pierādījumus, izmantojot REG02, REG03, REG08, Clarysec politikas, Zenith Blueprint un Zenith Controls.
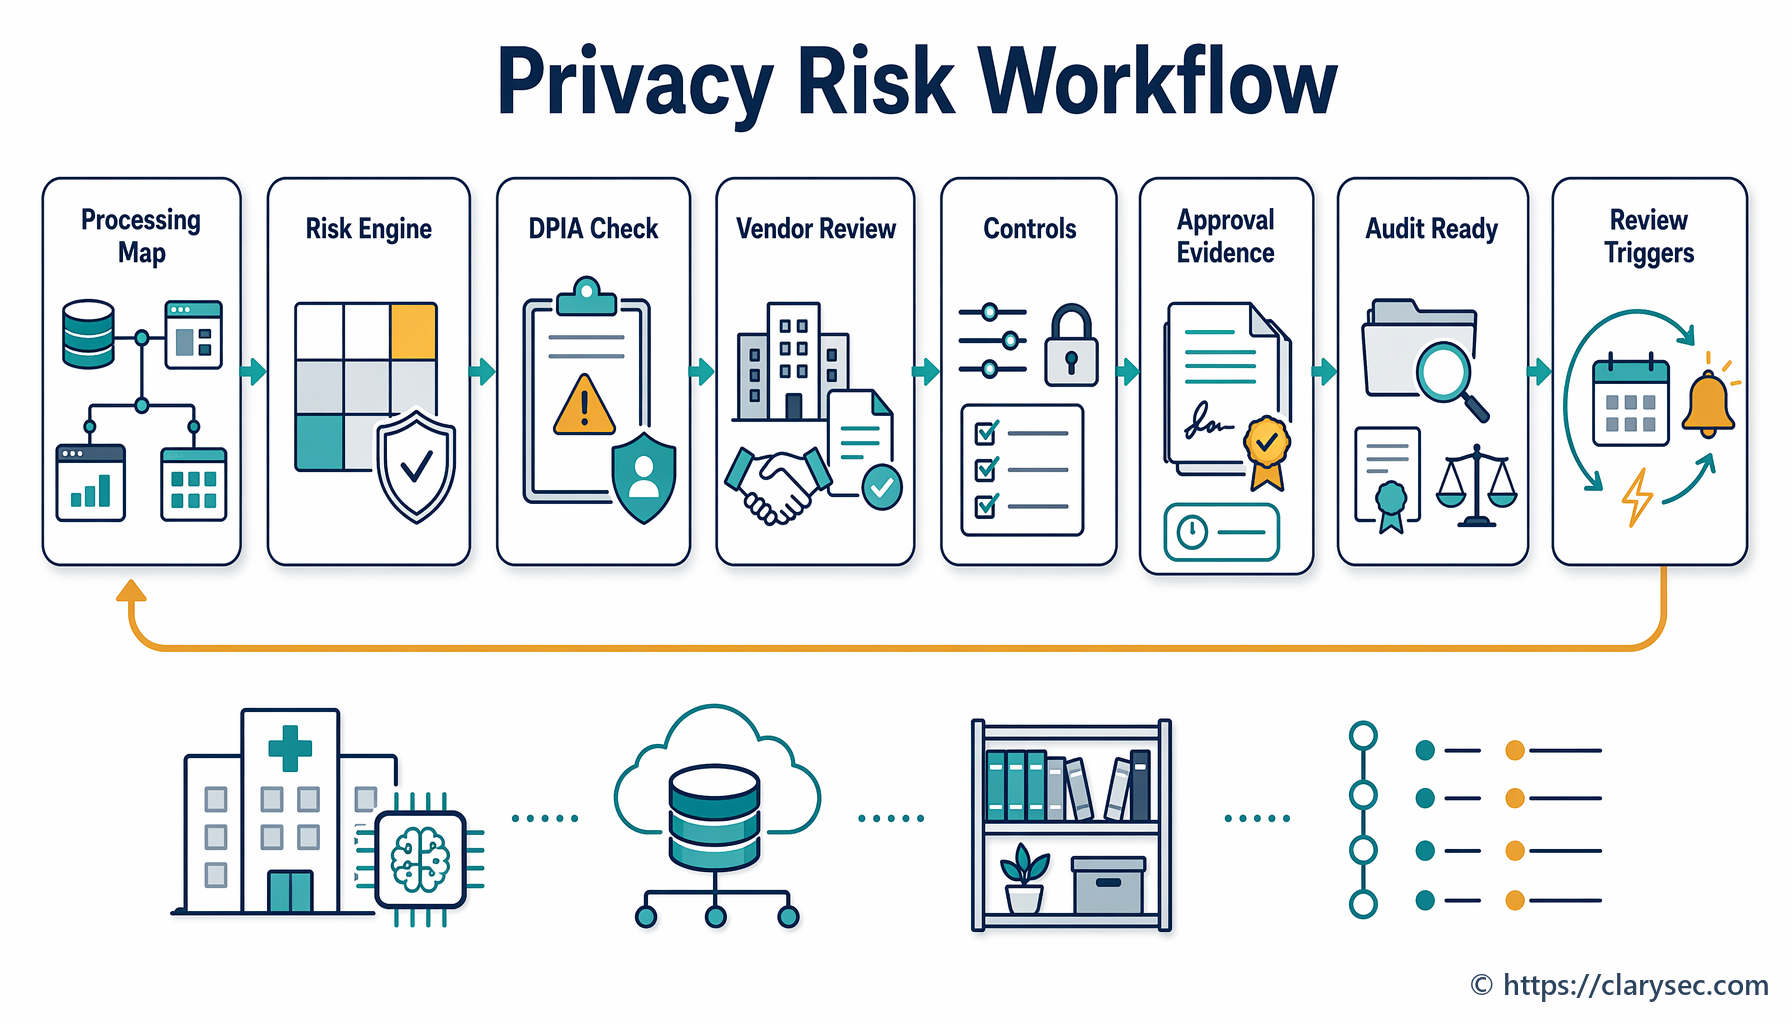
Praktisks, scenārijos balstīts ceļvedis atkārtojamas privātuma risku novērtēšanas darbplūsmas izveidei, kas sasaista RoPA, DPIA, piegādātājus, ISO 27701:2025, GDPR pārskatatbildību, ISO 27001, NIS2, DORA, NIST CSF 2.0 un audita pierādījumus.
Praktisks ceļvedis auditējamai GDPR Article 26 kopīgo pārziņu pārvaldībai, izmantojot ISO/IEC 27701:2025, Clarysec PIMS reģistrus, līgumus, tiesību īstenošanas darbplūsmas, pārkāpumu rokasgrāmatas un savstarpējās atbilstības kartējumu.
Praktisks 2026. gada ceļvedis ISO 27001 datu dzīves cikla pārvaldībai GDPR glabāšanas prasībām, NIS2 kiberdrošības higiēnai un DORA IKT riskam, ietverot Clarysec politiku punktus, kontroles pasākumu kartējumus, audita pierādījumus un dzēšanas darbplūsmas mākoņvidē.
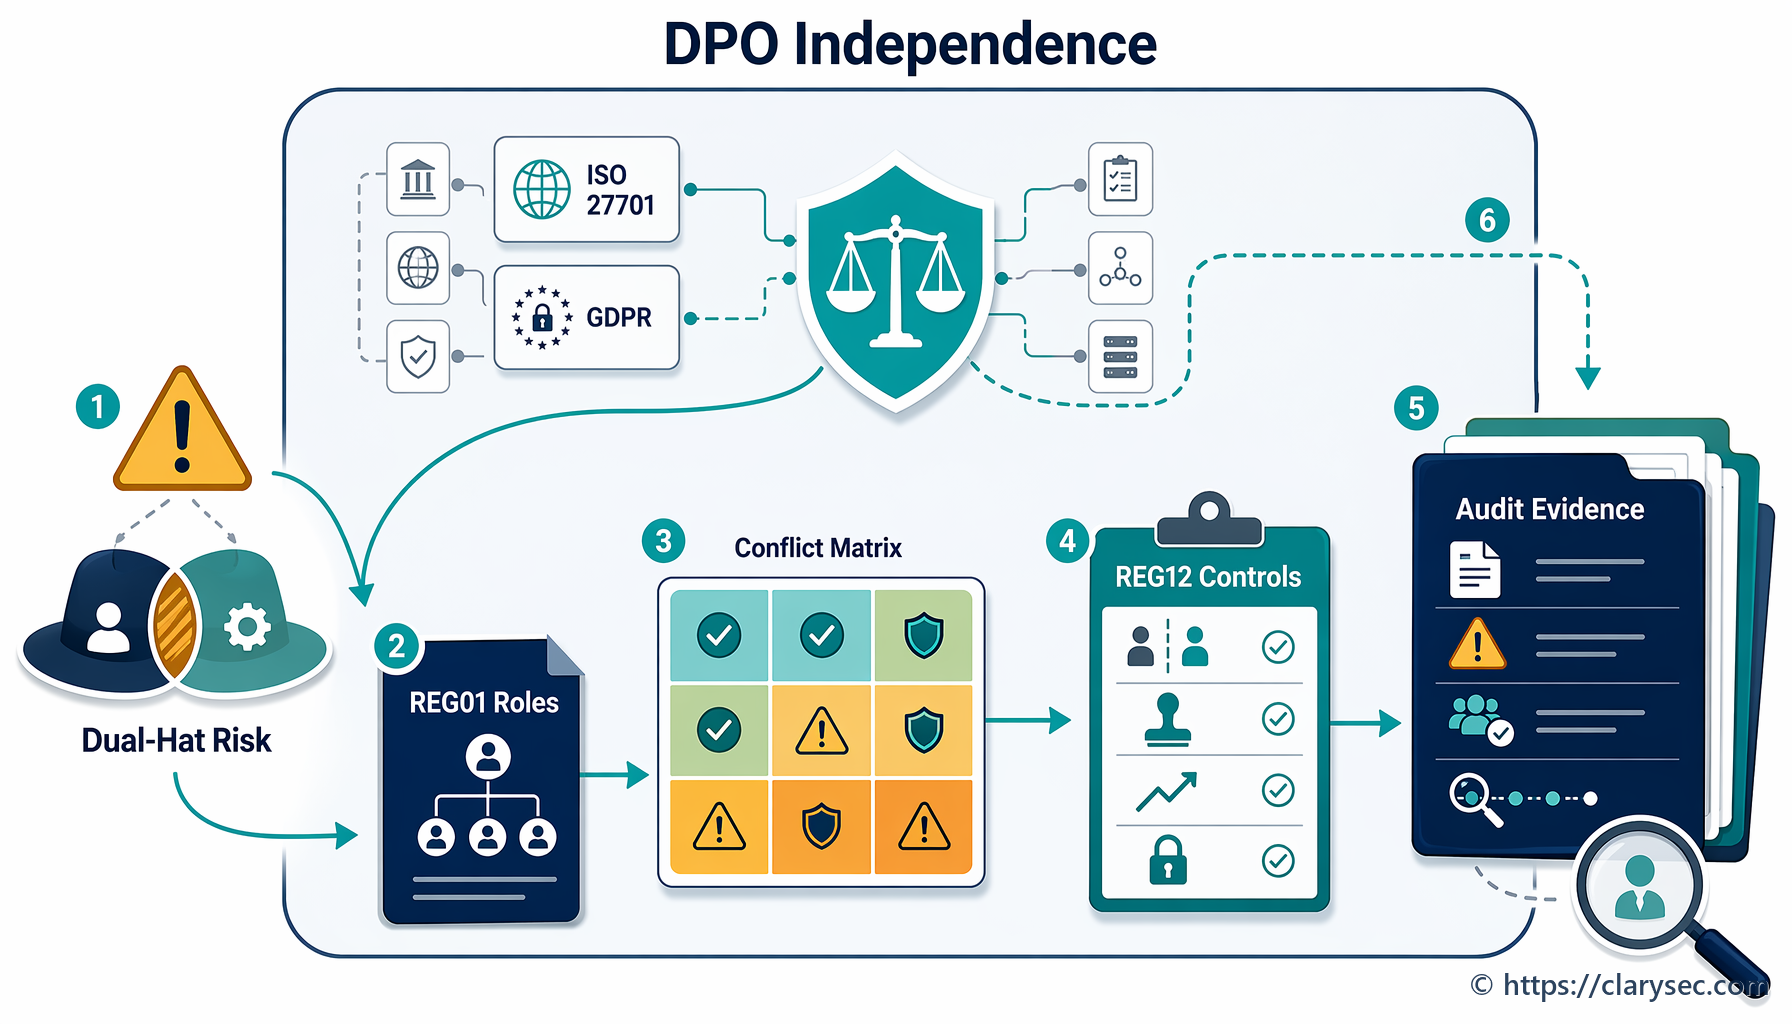
Praktiska pārvaldības rokasgrāmata par DPO neatkarību, interešu konfliktu pārvaldību, ISO/IEC 27701:2025 PIMS pierādījumiem, GDPR pārskatatbildību un auditgatavību vairākos ietvaros.
Praktisks Clarysec ceļvedis CISO, DPO, auditoriem un uzņēmējdarbības īpašniekiem par anonimizācijas un atkārtotas identificēšanas riska pārvaldību saskaņā ar ISO 27701:2025, GDPR pārskatatbildību, ISO/IEC 27001:2022 un savstarpējās atbilstības prasībām.
CISO ceļvedis datu drošības stāvokļa pārvaldībai 2026. gadā, parādot, kā sensitīvu datu atklāšana, piekļuves eksponētība un mākonī esošu datu risks kļūst par atkārtoti izmantojamiem pierādījumiem ISO/IEC 27001:2022, NIS2, DORA un GDPR vajadzībām.
Praktiska 2026. gada rokasgrāmata priviliģētās piekļuves pārvaldībai un break-glass kontu pārvaldībai, izmantojot ISO/IEC 27001:2022, Clarysec politikas, Zenith Blueprint un Zenith Controls.
Īsāks publisko TLS sertifikātu derīguma termiņš atjaunošanu pārvērš par atkārtotu pārvaldības, noturības un audita pierādījumu izaicinājumu. Šajā ceļvedī parādīts, kā pārvaldīt sertifikātus kā kontrolētus drošības aktīvus saskaņā ar ISO/IEC 27001:2022, NIS2, DORA un GDPR Article 32.