NIS2
Explore articles in the NIS2 category
148 articles
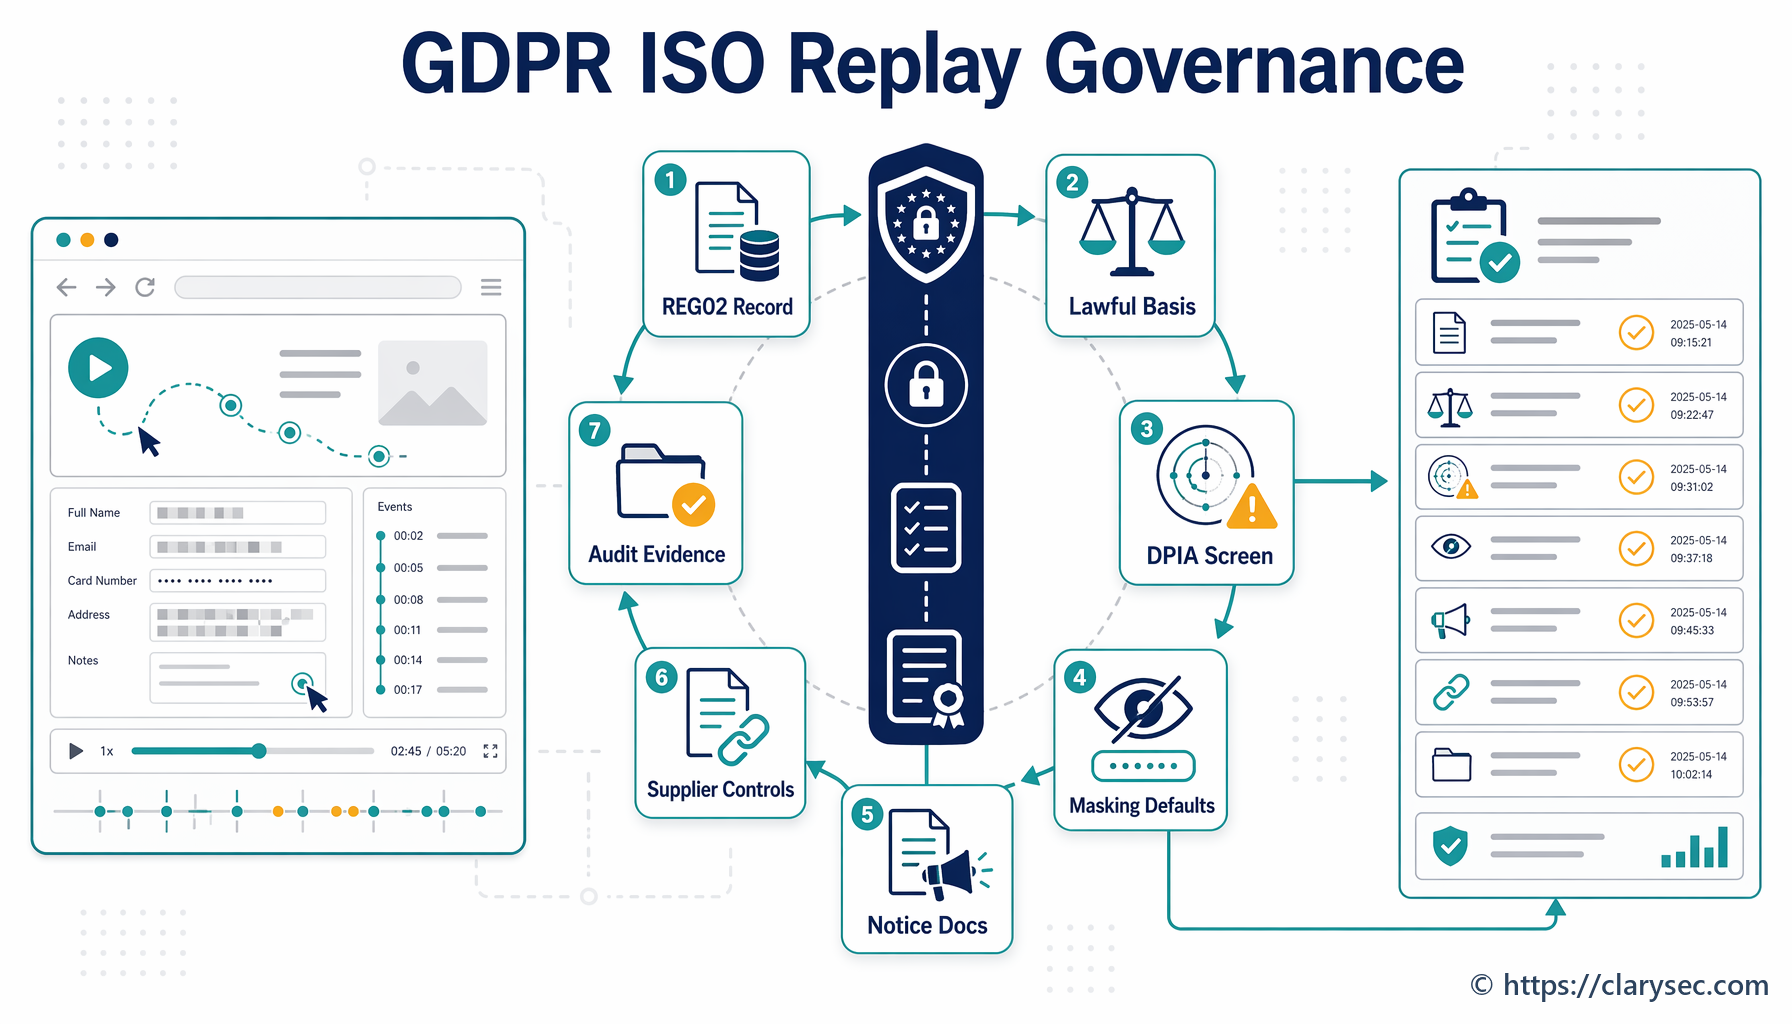
Produkta telemetrija un sesiju atkārtojums var atklāt personu identificējošu informāciju (PII), autentifikācijas datus, uzvedības modeļus, īpašu kategoriju datus un klientu darbplūsmas. Šis praktiskais ceļvedis parāda informācijas drošības vadītājiem (CISO), privātuma vadītājiem un SaaS komandām, kā pārvaldīt telemetriju, izmantojot ISO 27701:2025 PIMS prakses, GDPR pārskatatbildību, Clarysec politikas, Zenith Blueprint un Zenith Controls.
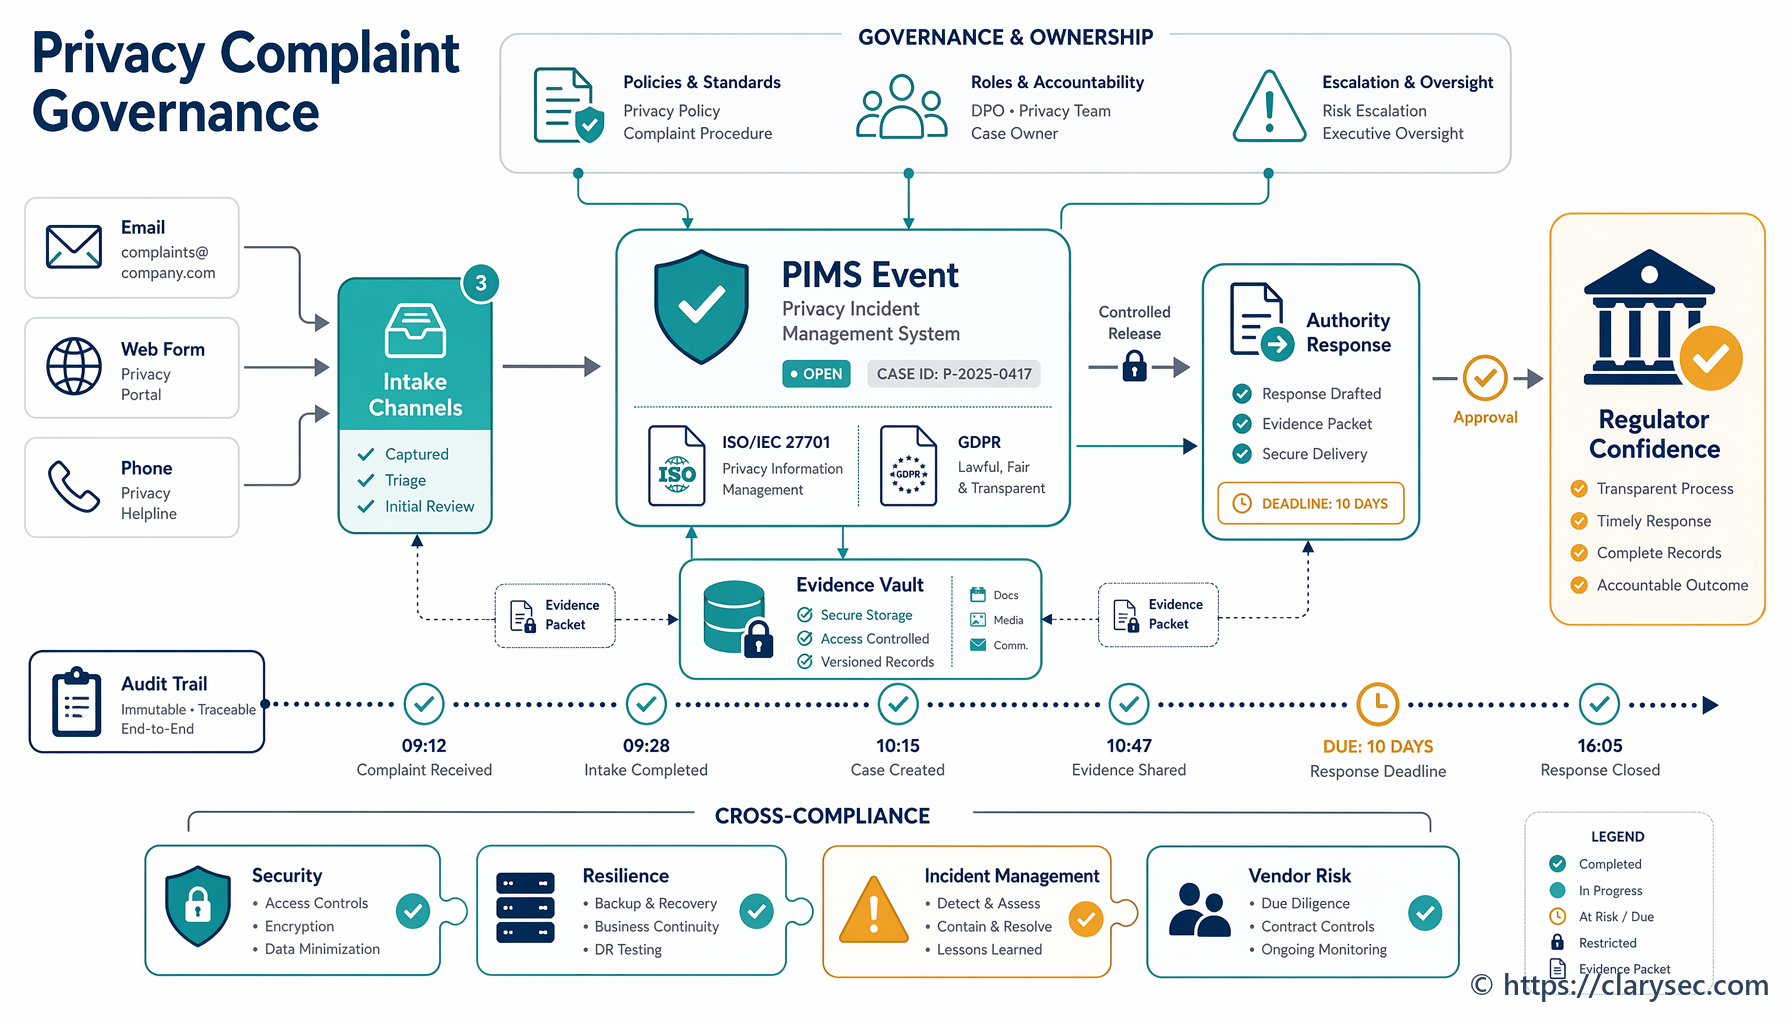
Praktiska, scenārijos balstīta rokasgrāmata sūdzību par privātumu un uzraudzības iestāžu pieprasījumu pārvaldībai saskaņā ar ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 un COBIT 19.
Scenārijos balstīts ceļvedis informācijas drošības vadītājam par Active Directory nocietināšanas pārvēršanu auditam gatavos pierādījumos ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 un vadības pārskatīšanai.
Praktiska rokasgrāmata informācijas drošības vadītājiem par ISO/IEC 27001:2022 un Clarysec politiku pierādījumu izmantošanu SaaS uzskaitei, piekļuvei, konfigurācijai, žurnalēšanai un piegādātāju pārvaldībai NIS2, DORA un GDPR vajadzībām.
Praktisks ceļvedis 2026. gada kiberdrošības atbilstības pienākumu reģistra izveidei, kurā NIS2, DORA, GDPR, ISO/IEC 27001:2022 un klientu līgumi tiek sasaistīti ar īpašniekiem, kontroles pasākumiem, pierādījumiem, auditiem un vadības pārskatīšanu.
Praktiska rokasgrāmata informācijas drošības vadītājam (CISO) par ES digitālās identitātes maka paļāvējpuses pierādījumu kartēšanu ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 un COBIT 2019 ietvaros, izmantojot Clarysec politikas un rīkkopas.
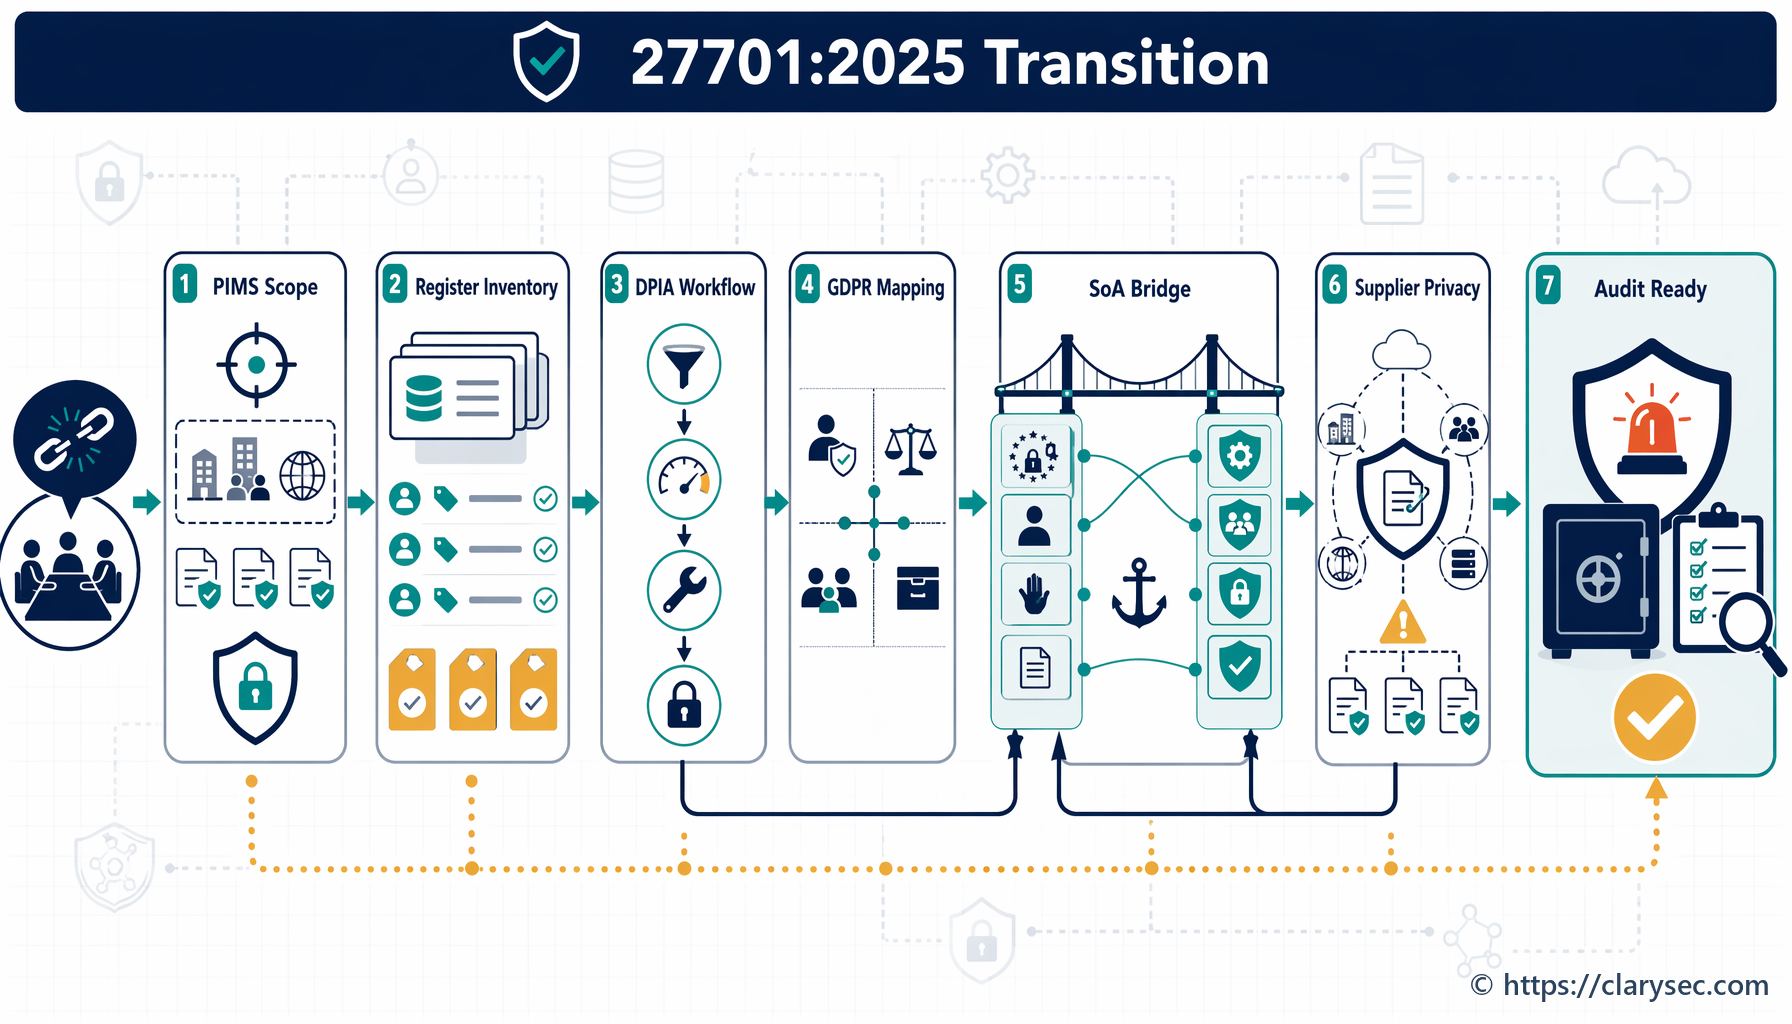
Praktiska, uz pierādījumiem balstīta ceļkarte pārejai no fragmentētas GDPR atbilstības uz integrētu ISO/IEC 27701:2025 privātuma informācijas pārvaldības sistēmu, kas balstīta uz ISO/IEC 27001:2022, Clarysec PIMS politikām, DPIA darba plūsmām, piegādātāju privātuma pārvaldību un atbilstības prasību savstarpēju kartēšanu.
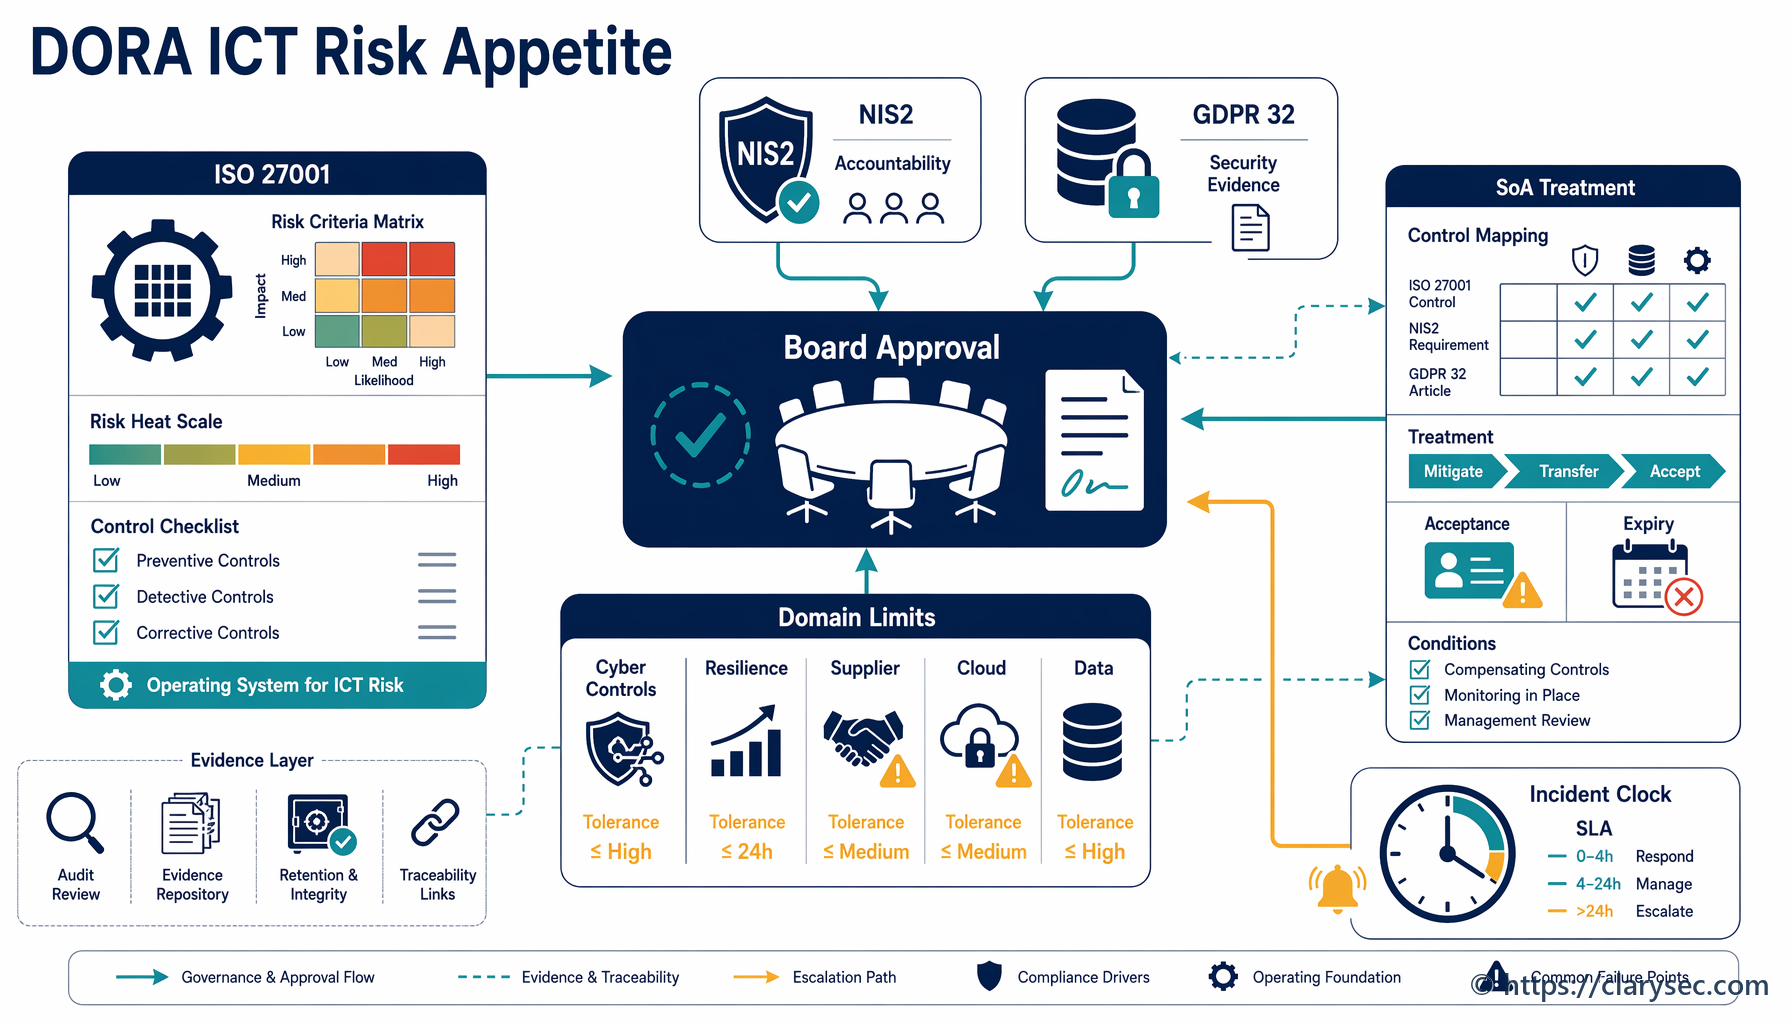
Praktisks ceļvedis CISO, risku vadītājiem un valdēm par DORA IKT riska apetītes, izmērāmu tolerances robežvērtību, eskalācijas kritēriju un atlikušā riska pieņemšanas noteikumu definēšanu, izmantojot ISO/IEC 27001:2022, NIS2 un GDPR Article 32.
Uzziniet, kā izveidot ISO 27701:2025 PIMS audita un vadības pārskatīšanas ciklu, kas ar pierādījumiem, CAPA, vadības lēmumiem un savstarpējās atbilstības kartēšanu apliecina GDPR pārskatatbildību.