NIS2
Explore articles in the NIS2 category
129 articles
Scenārijos balstīts ceļvedis auditam gatavas PII piekļuves pārvaldības izveidei ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 un COBIT 2019 ietvaros, izmantojot Clarysec politikas, reģistrus, kartējuma tabulas un praktiskas pārskatīšanas darbplūsmas.
Praktisks ceļvedis, kā NIST SP 800-207 nulles uzticēšanās arhitektūru pārvērst auditam gatavos pierādījumos ISO/IEC 27001:2022, NIS2, DORA, GDPR un klientu drošības pārbaudēm.
Drošības prasībās balstīts iepirkums pārceļ piegādātāju drošību, privātumu, noturību un produkta drošības apliecinājumu uz pirkuma lēmuma posmu. Šajā pamatceļvedī parādīts, kā Clarysec kartē ISO/IEC 27001:2022 piegādātāju kontroles pasākumus pret NIS2, DORA, GDPR, CRA prasībām, NIST CSF 2.0 un COBIT orientētiem audita pierādījumiem pirms līgumu parakstīšanas.
Praktisks pārvaldības modelis tiesībaizsardzības iestāžu un regulatoru personas datu izpaušanas pieprasījumu validēšanai, apstiprināšanai, minimizēšanai, drošai izpaušanai, reģistrēšanai un pierādīšanai saskaņā ar GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 un Clarysec politiku rīkkopām.
Praktisks Clarysec ceļvedis CISO, DPO, auditoriem un atbilstības komandām, kurām jātestē ISO 27701:2025 PIMS kontroles pasākumi, jāpierāda GDPR pārskatatbildība un jāsagatavo pierādījumi klientiem, regulatoriem un sertifikācijas auditiem.
Praktisks ceļvedis gatavībai ES Kibersolidaritātes aktam, izmantojot ISO/IEC 27001:2022 pierādījumus, Clarysec politikas, piegādātāju pārvaldību, incidentu reaģēšanu, žurnalēšanu, darbības nepārtrauktību un savstarpējās atbilstības kartēšanu NIS2, DORA, GDPR, NIST CSF 2.0 un COBIT 2019 vajadzībām.
Praktiska Clarysec rokasgrāmata ISO 27001 pārvaldītas kiberdraudu izlūkošanas informācijas apmaiņas izveidei, kas 2026. gadā atbalsta DORA Article 45, NIS2 sadarbību, GDPR drošu izpaušanu, dalību ISAC un auditam gatavus pierādījumus.
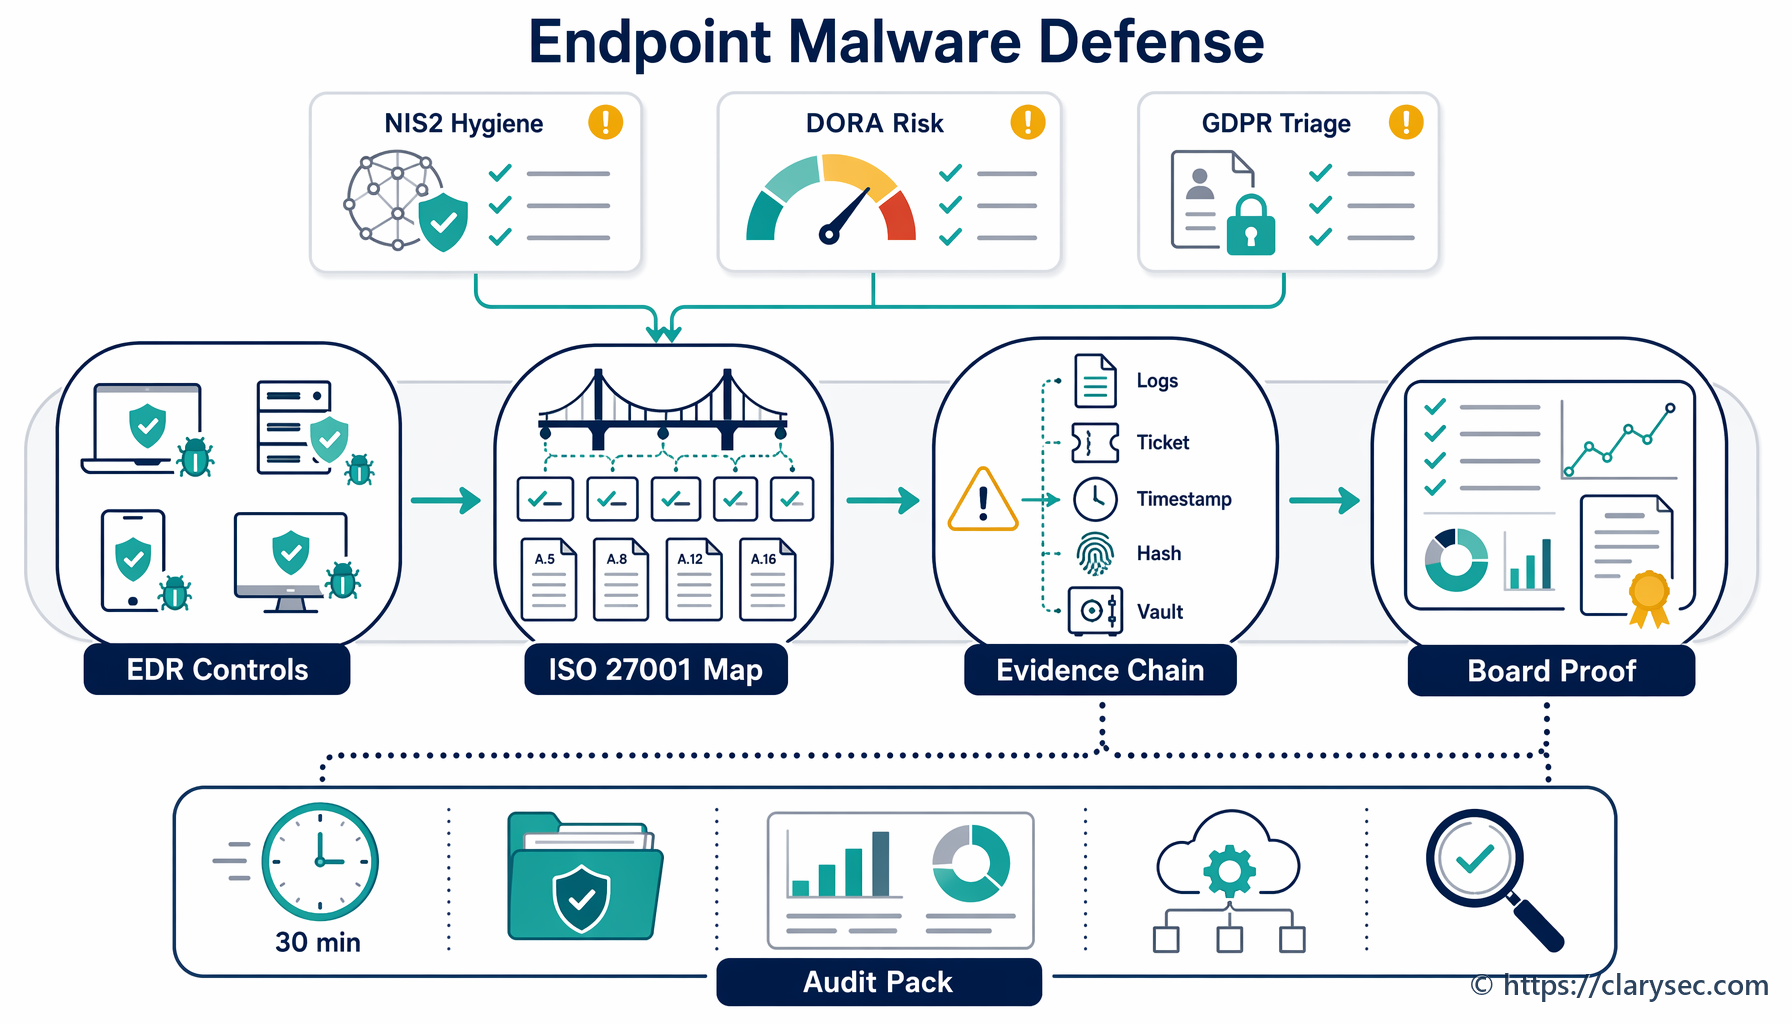
Galiekārtu aizsardzība tagad ir atbilstības pierādījumu sistēma. Uzziniet, kā izmantot ISO/IEC 27001:2022, Clarysec politikas, Zenith Blueprint un Zenith Controls, lai pierādītu aizsardzību pret ļaunatūru NIS2, DORA, GDPR Article 32, NIST CSF 2.0 un audita gatavības vajadzībām.
Vienots 2026. gada ceļvedis, kā DPIA pārvērst auditam gatavos pārvaldības pierādījumos GDPR pārskatatbildības, ISO/IEC 27001:2022, NIS2 kiberdrošības pasākumu, DORA IKT izmaiņu un piegādātāju riska kontekstā.