NIST
Explore articles in the NIST category
131 articles
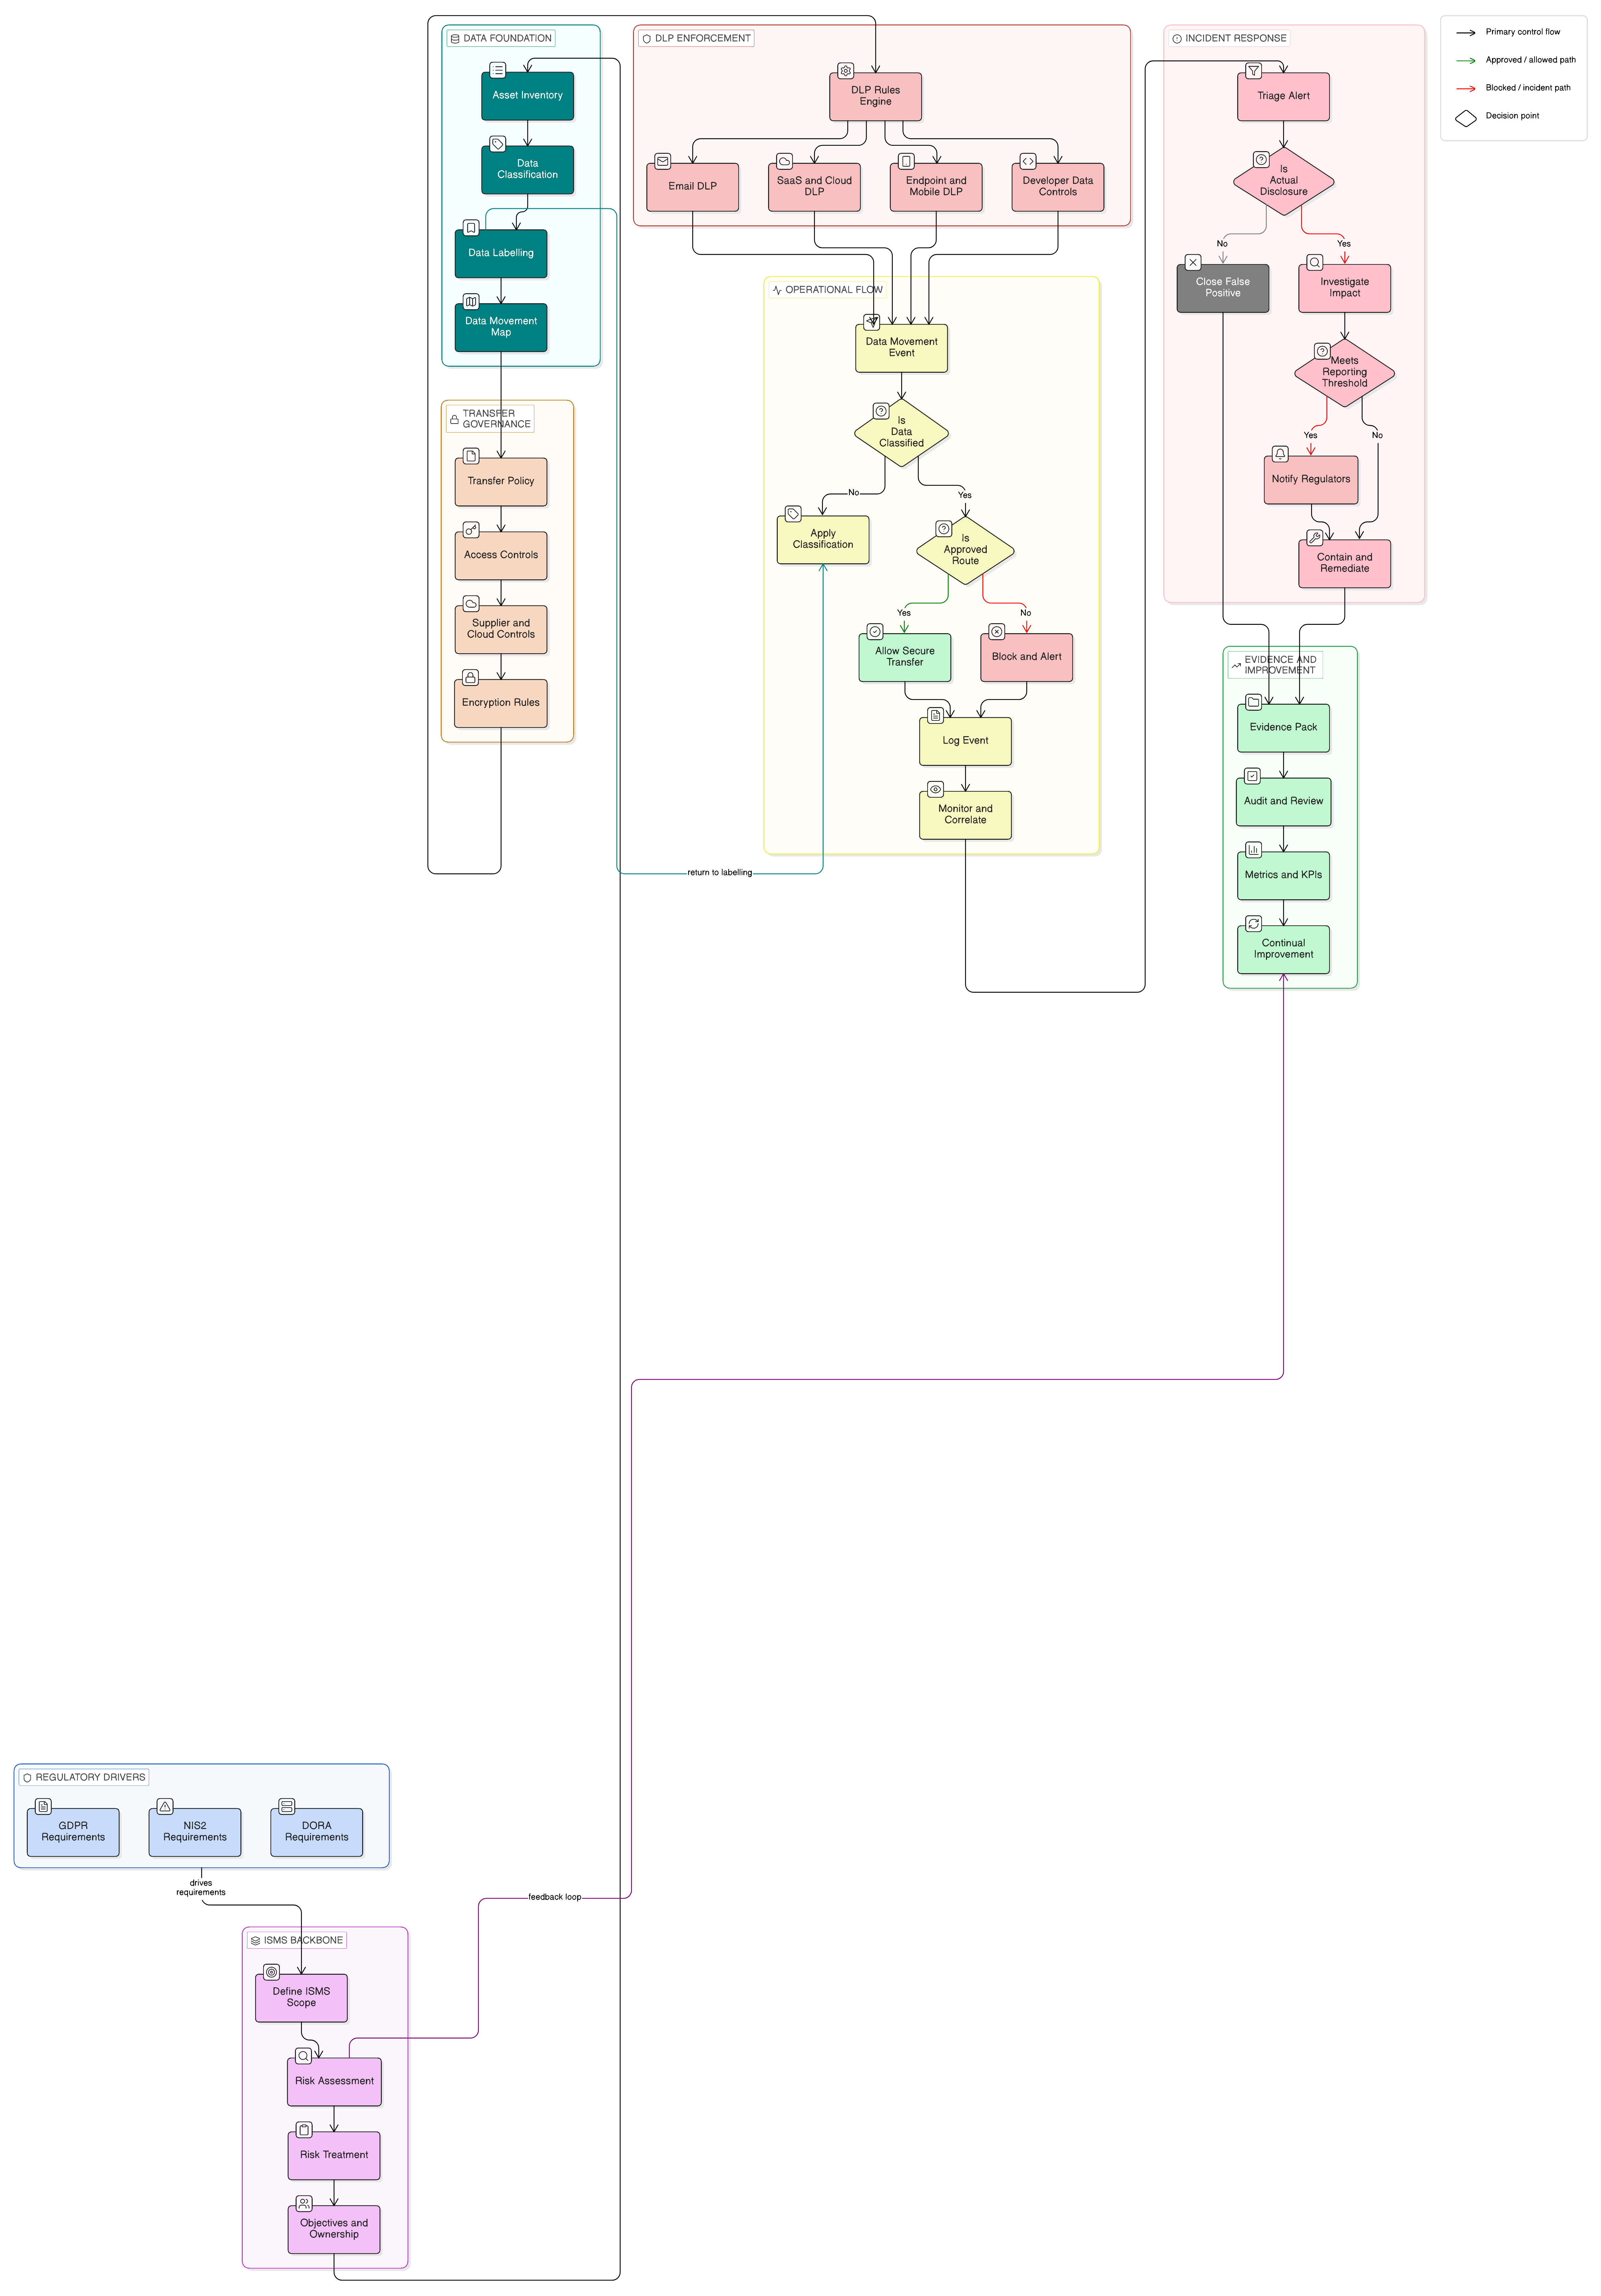
Datu noplūdes novēršana vairs nav atsevišķa rīka konfigurācija. 2026. gadā CISO ir nepieciešama politikas vadīta un pierādījumos balstīta DLP programma, kas sasaista datu klasifikāciju, drošu pārsūtīšanu, žurnalēšanu, reaģēšanu uz incidentiem, piegādātāju pārvaldību un ISO/IEC 27001:2022 kontroles pasākumus ar GDPR Article 32, NIS2 un DORA.
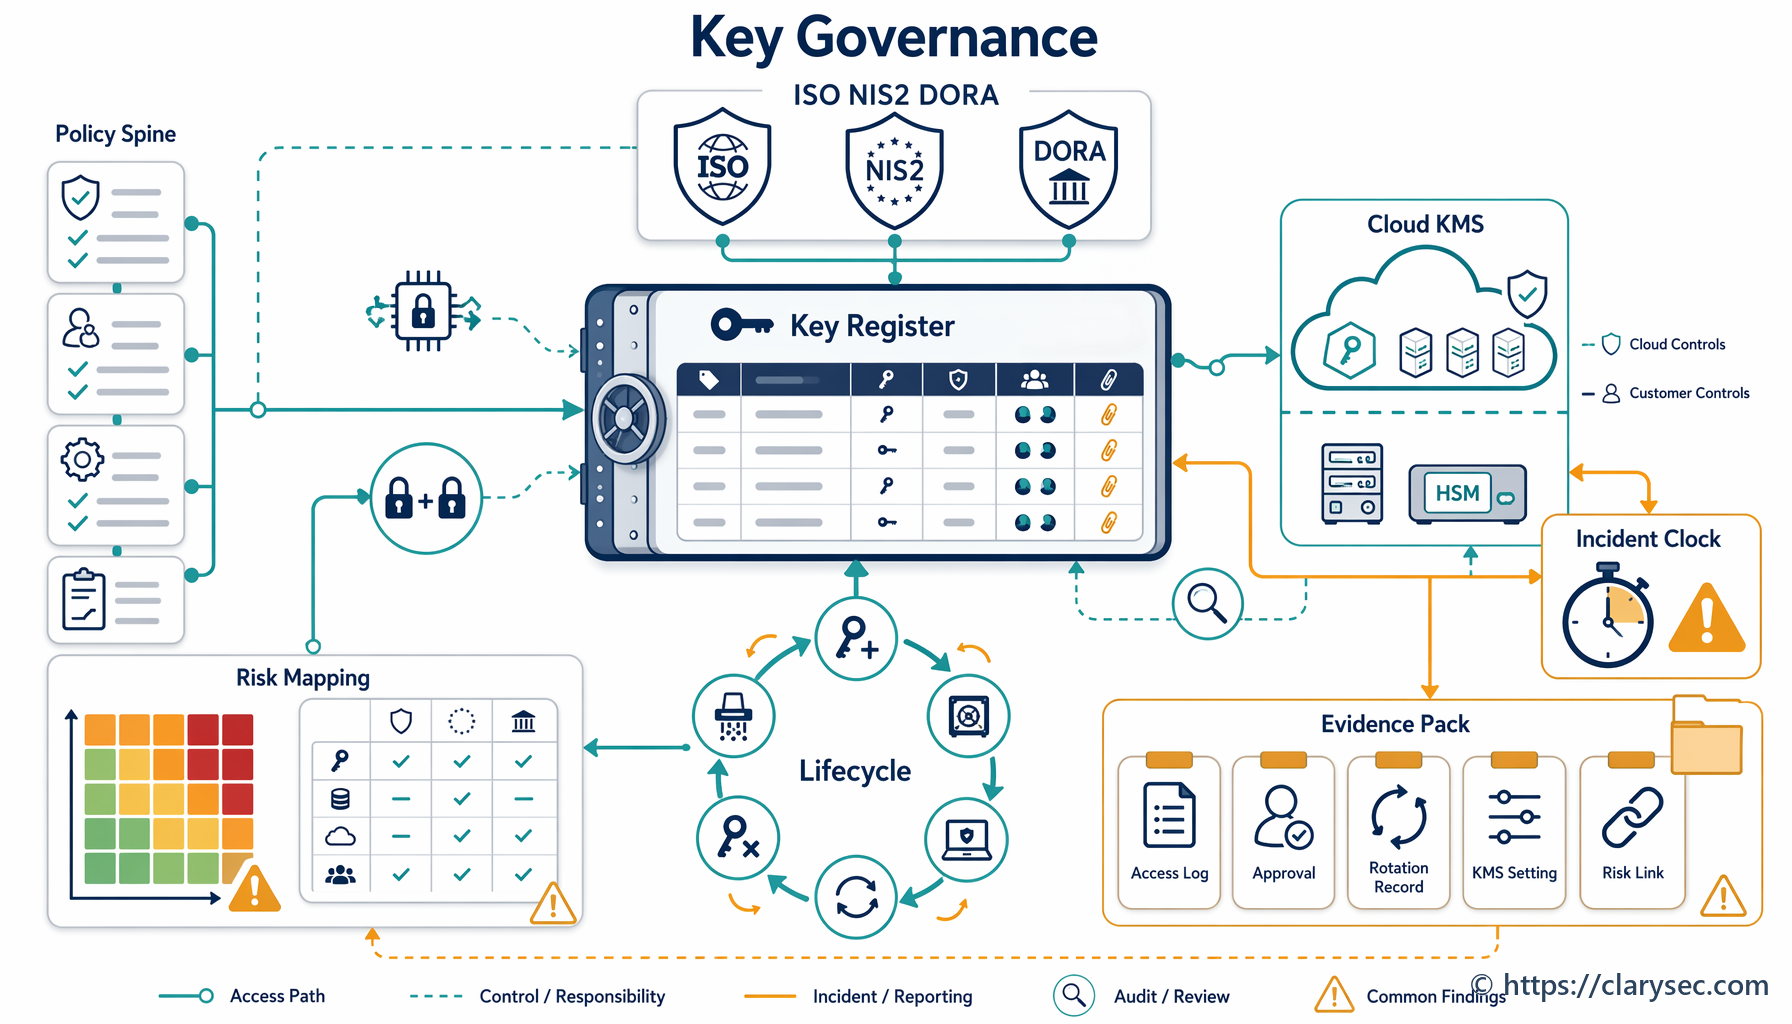
Praktisks ceļvedis kriptogrāfisko atslēgu, mākoņvides KMS, HSM, rotācijas, atjaunošanas un audita pierādījumu pārvaldībai atbilstoši ISO/IEC 27001:2022, NIS2, DORA un GDPR Article 32.
EUCS mākoņpakalpojumu sertifikācija 2026. gadā var stiprināt mākoņpakalpojumu sniedzēja apliecinājumu, taču tā ir jāsasaista ar jūsu ISO 27001 IDPS, piegādātāju riska procesu, līgumiem, incidentu reaģēšanas procedūrām un GDPR pārskatatbildības pierādījumiem.
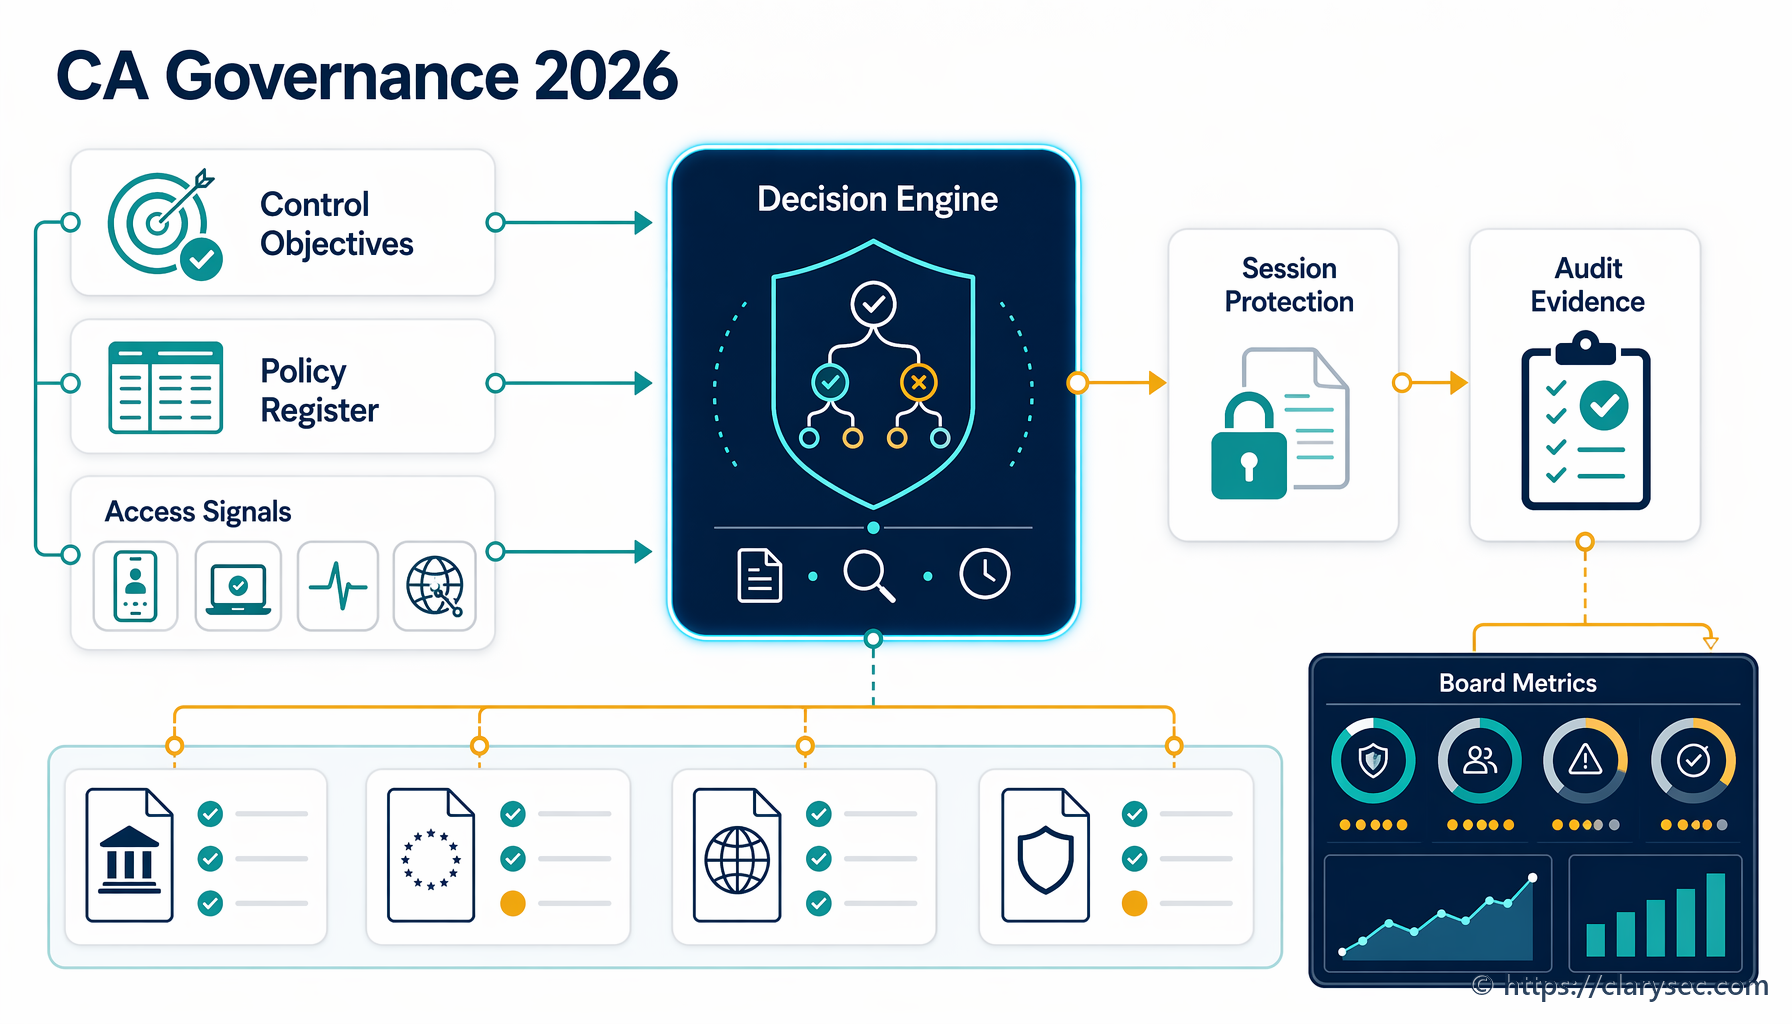
Praktiska rokasgrāmata Microsoft Entra Conditional Access pārvaldībai kā auditējamai kontroles sistēmai, ar pierādījumu kartēšanu pret ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST un COBIT 2019.
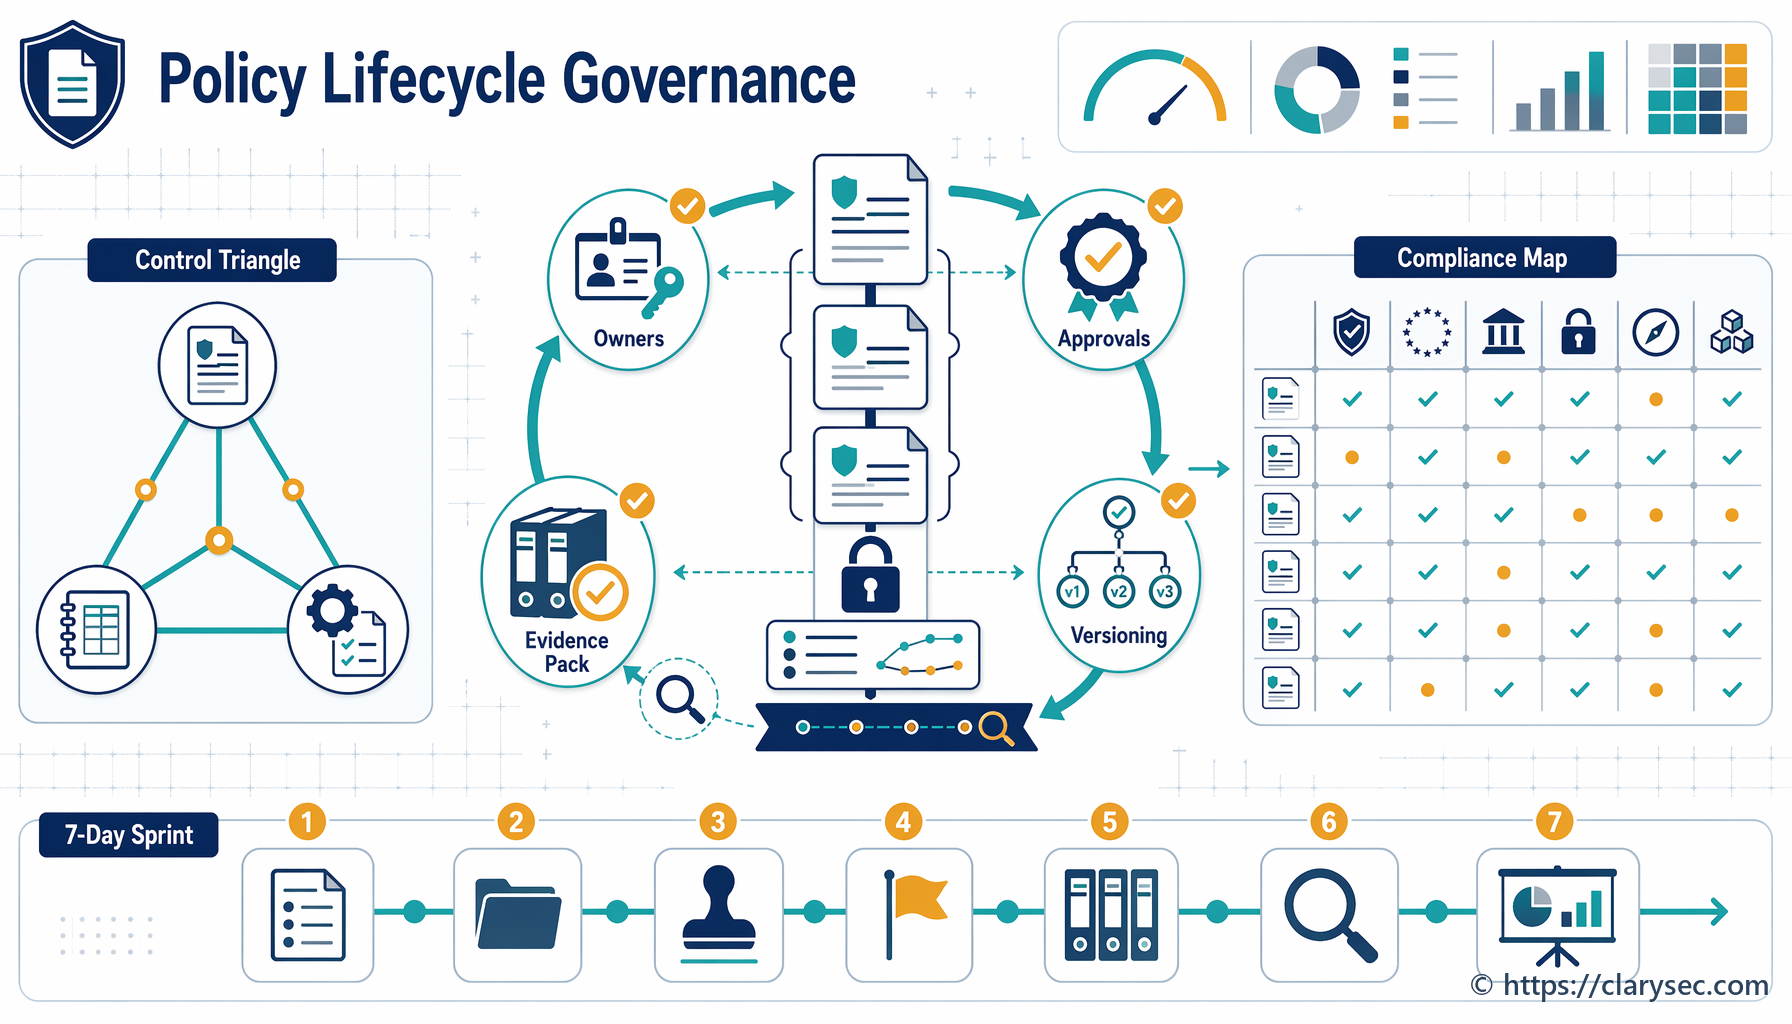
Politiku pārvaldība tagad ir pierādījumu pārvaldība. Uzziniet, kā kontrolēt ISO/IEC 27001:2022 dokumentēto informāciju un izveidot auditam gatavus pierādījumus NIS2, DORA un GDPR vajadzībām.
Praktiska rokasgrāmata CISO par ISO 27001 IDPS darbības jomas noteikšanu NIS2 būtiskajiem pakalpojumiem, DORA kritiskajām vai svarīgajām funkcijām, GDPR apstrādei, aktīviem, piegādātājiem un audita pierādījumiem.
Praktisks ceļvedis CISO, atbilstības vadītājiem un valdēm par kvalitatīva kiberriska pārvēršanu finansiālā riska ekspozīcijā, ISO 27001 pierādījumos, NIS2 pārraudzībā un DORA IKT noturības lēmumos.
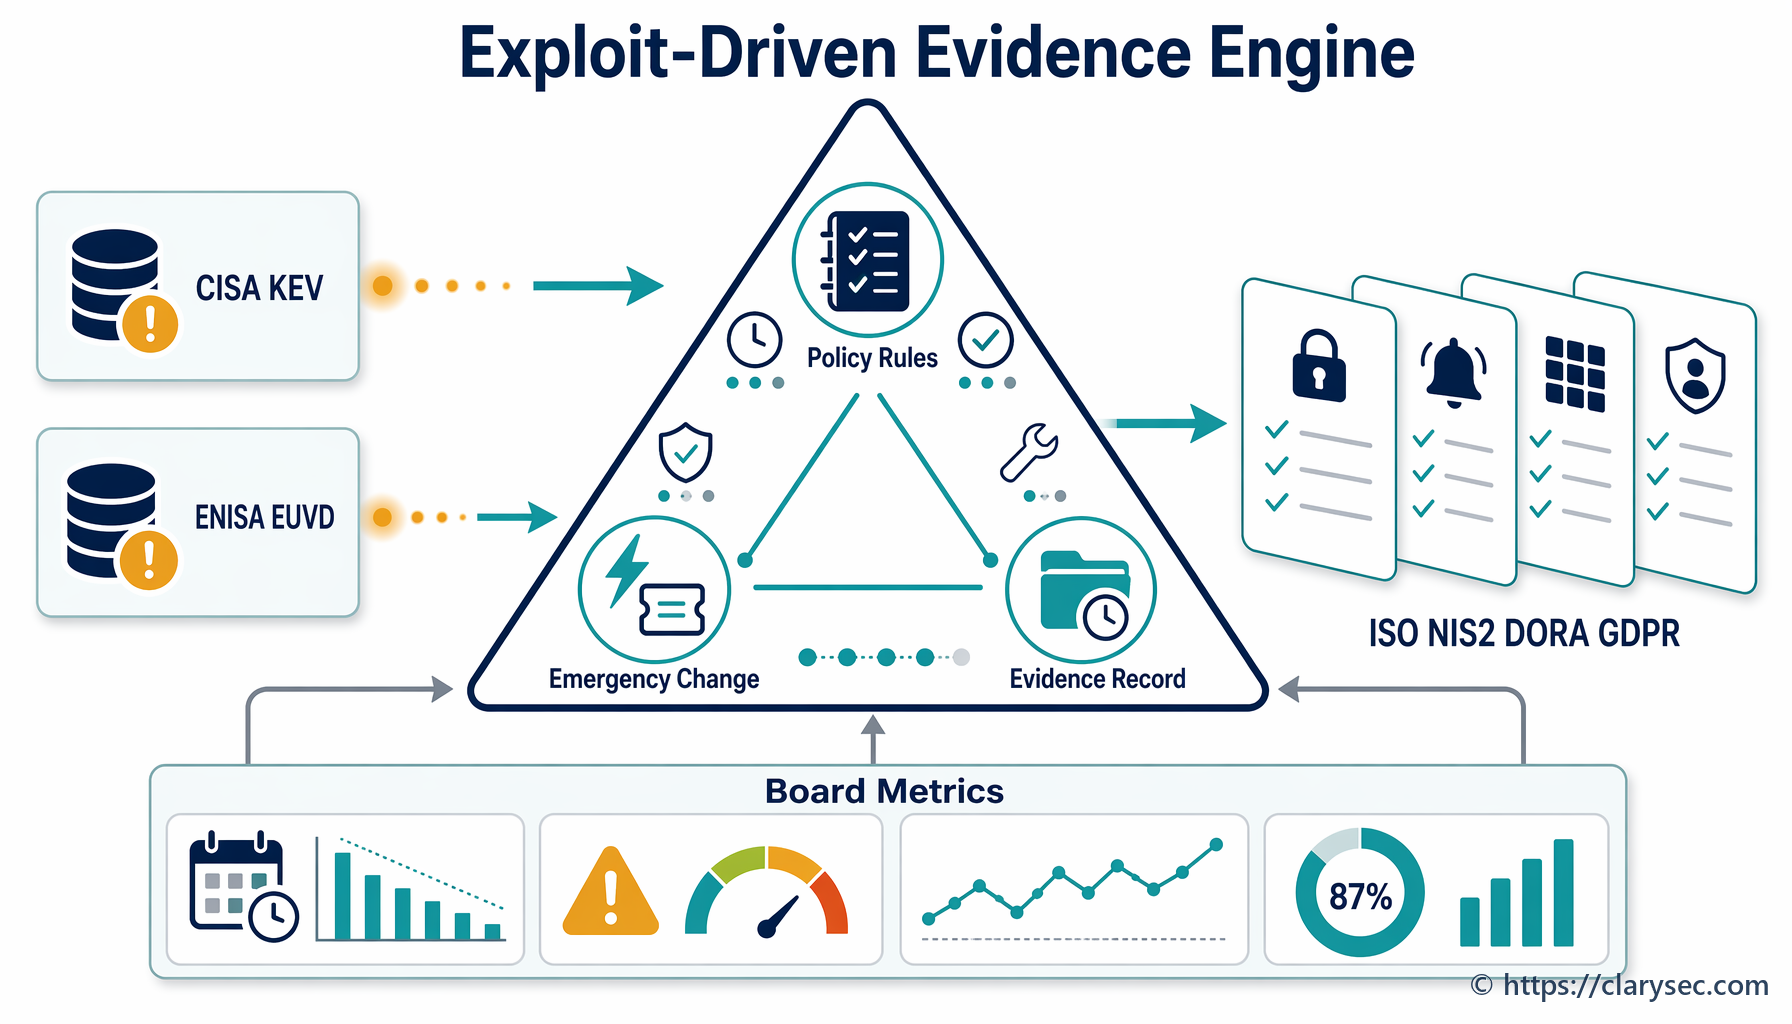
Zināmu aktīvi izmantotu ievainojamību gadījumā nepietiek tikai ar ātrāku ielāpu ieviešanu. Šajā praktiskajā ceļvedī parādīts, kā CISA KEV un ENISA EUVD izlūkošanas datus pārvērst ISO 27001, NIS2, DORA un GDPR vajadzībām auditam gatavos pārvaldības pierādījumos.
Praktiska rokasgrāmata auditam gatavu datu nosūtīšanas ietekmes novērtējumu izveidei mākoņpakalpojumiem, aptverot SCC, apakšapstrādātājus, papildu pasākumus un ISO/IEC 27001:2022, NIS2 un DORA pierādījumus.