NIST
Explore articles in the NIST category
131 articles
NIS2 padara kiberdrošību par vadības institūcijas pārskatatbildības jautājumu. Šajā ceļvedī parādīts, kā valdes, CISO un atbilstības vadītāji var izmantot ISO/IEC 27001:2022, Clarysec politikas, Zenith Blueprint un Zenith Controls, lai pierādītu pārraudzību, pienācīgu rūpību un dažādu kiberdrošības ietvaru pārvaldību.
Praktiska rokasgrāmata informācijas drošības vadītājam (CISO) par nepārtrauktu atbilstības uzraudzību NIS2 un DORA prasībām, izmantojot ISO/IEC 27001:2022, kontroles pasākumu īpašumtiesības, KPI, KRI, pierādījumu periodiskumu, politiku kartēšanu un auditam gatavus pierādījumus.
Praktiska rokasgrāmata MVU par NIST CSF 2.0 funkcijas Govern izmantošanu kā pārvaldības slāni ISO 27001:2022, NIS2, DORA, GDPR, piegādātāju pārraudzības un auditam gatavu pierādījumu vajadzībām.
Praktiska rokasgrāmata DORA IKT trešo pušu izstāšanās stratēģiju izveidei, kas ir nostiprinātas līgumos, tehniski īstenojamas, testētas un gatavas auditam.
Praktisks ceļvedis CISO par koordinētu ievainojamību atklāšanu NIS2, DORA, GDPR un ISO/IEC 27001:2022 kontekstā, ietverot politikas formulējumus, pieņemšanas darbplūsmu, piegādātāju eskalāciju, audita pierādījumus un kontroles pasākumu kartējumu.
Praktiska rokasgrāmata auditam gatavu GDPR Article 32 tehnisko un organizatorisko pasākumu izveidei, izmantojot ISO 27001:2022, ISO 27005, NIS2, DORA un Clarysec rīkkopas.
Praktiska rokasgrāmata CISO par to, kā NIS2 Article 21 kiberdrošības higiēnu un kiberdrošības apmācību pārvērst auditam gatavos ISO/IEC 27001:2022 pierādījumos, ietverot politikas prasības, kontroles pasākumu kartēšanu, saskaņošanu ar DORA un GDPR un 10 dienu trūkumu novēršanas sprintu.
Praktisks ceļvedis informācijas drošības vadītājam par vienota piekļuves kontroles pierādījumu modeļa izveidi ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST un COBIT vajadzībām.
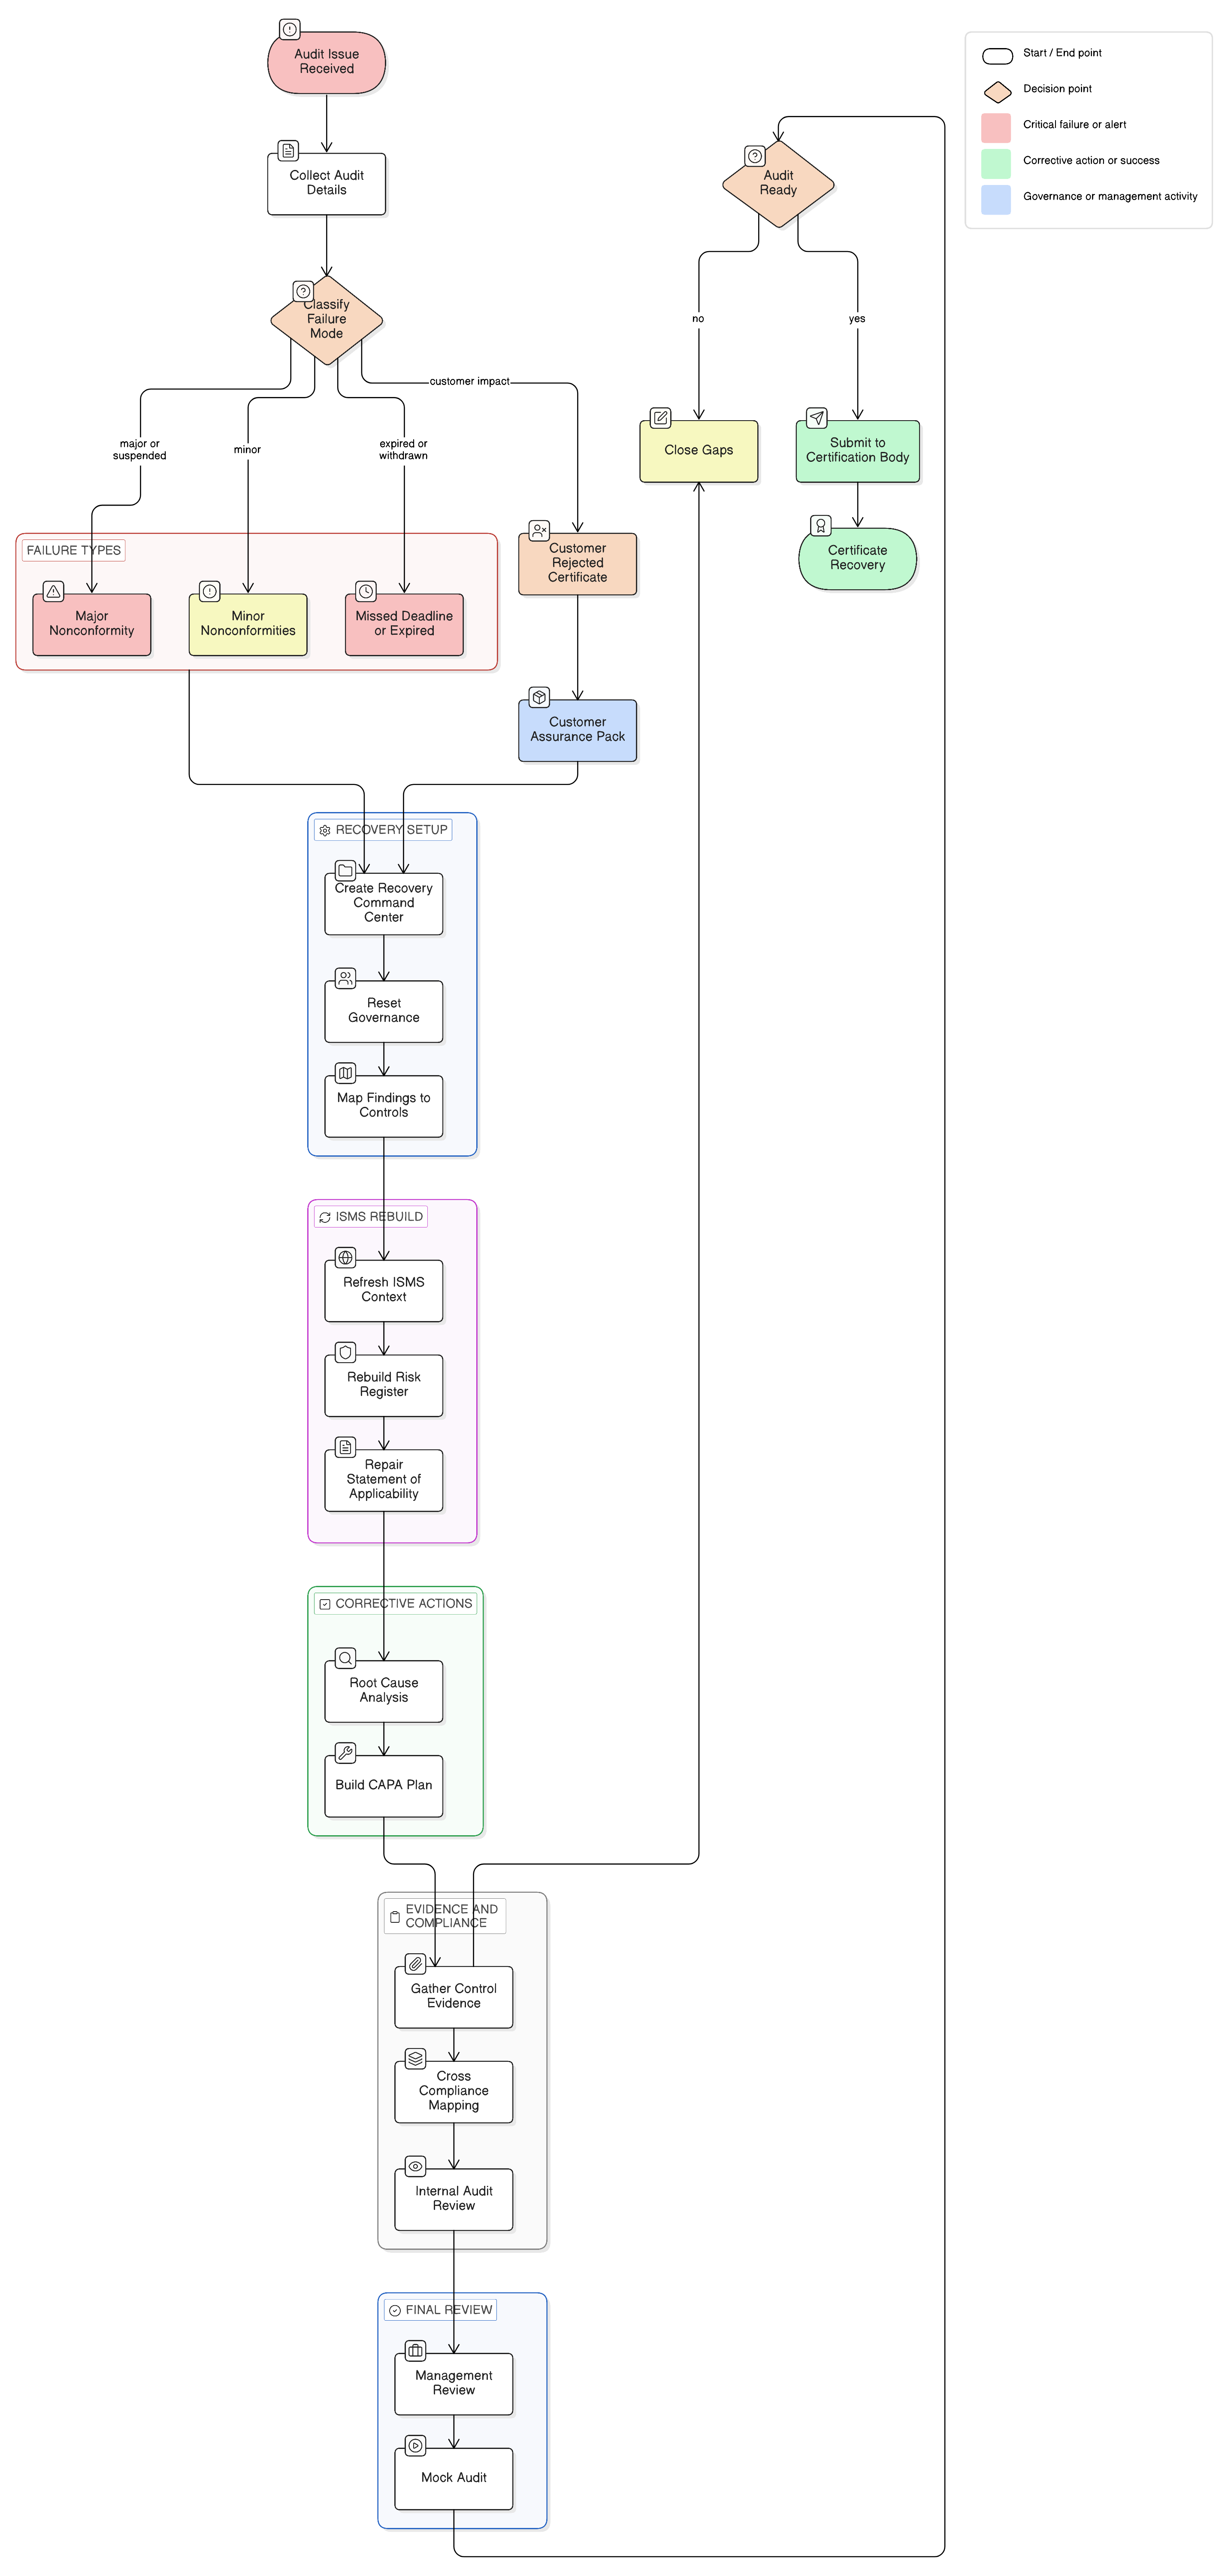
Ja ISO 27001:2022 pāreja tika nokavēta vai audits bija nesekmīgs, atjaunošanas ceļš ir disciplinēta sākotnējā izvērtēšana, pierādījumu sakārtošana, pamatcēloņa analīze, SoA pārbūve un korektīvās darbības. Šajā ceļvedī skaidrots, kā Clarysec izmanto Zenith Blueprint, politikas un Zenith Controls, lai atjaunotu audita uzticamību.