Posts
Explore our latest insights on cybersecurity compliance and best practices.
Praktisks ceļvedis ISO 27701:2025 privātuma informācijas pārvaldības sistēmas izveidei, kas nodrošina auditējamus GDPR pārskatatbildības pierādījumus PII pārziņiem, apstrādātājiem, piegādātājiem, riska lēmumiem un savstarpējās atbilstības pienākumiem.
Kontroles pasākumu pašnovērtējums ir operatīvais slānis starp ISO/IEC 27001:2022 kontroles pasākumiem un auditam gataviem pierādījumiem NIS2, DORA un GDPR vajadzībām. Šajā ceļvedī CISO, GRC vadītājiem un kontroles pasākumu īpašniekiem ir parādīts, kā pārbaudīt uzbūvi, darbības efektivitāti, pierādījumu kvalitāti, izlases pieeju, konstatējumus, CAPA un vadības ziņošanu, izmantojot Clarysec politikas, Zenith Blueprint un Zenith Controls.
Praktisks, auditam gatavs ceļvedis informācijas drošības vadītājiem (CISO), datu aizsardzības speciālistiem un atbilstības vadītājiem par personas datu aizsardzības pārkāpumu pārvaldību saskaņā ar ISO/IEC 27701:2025, GDPR, NIS2 un DORA.
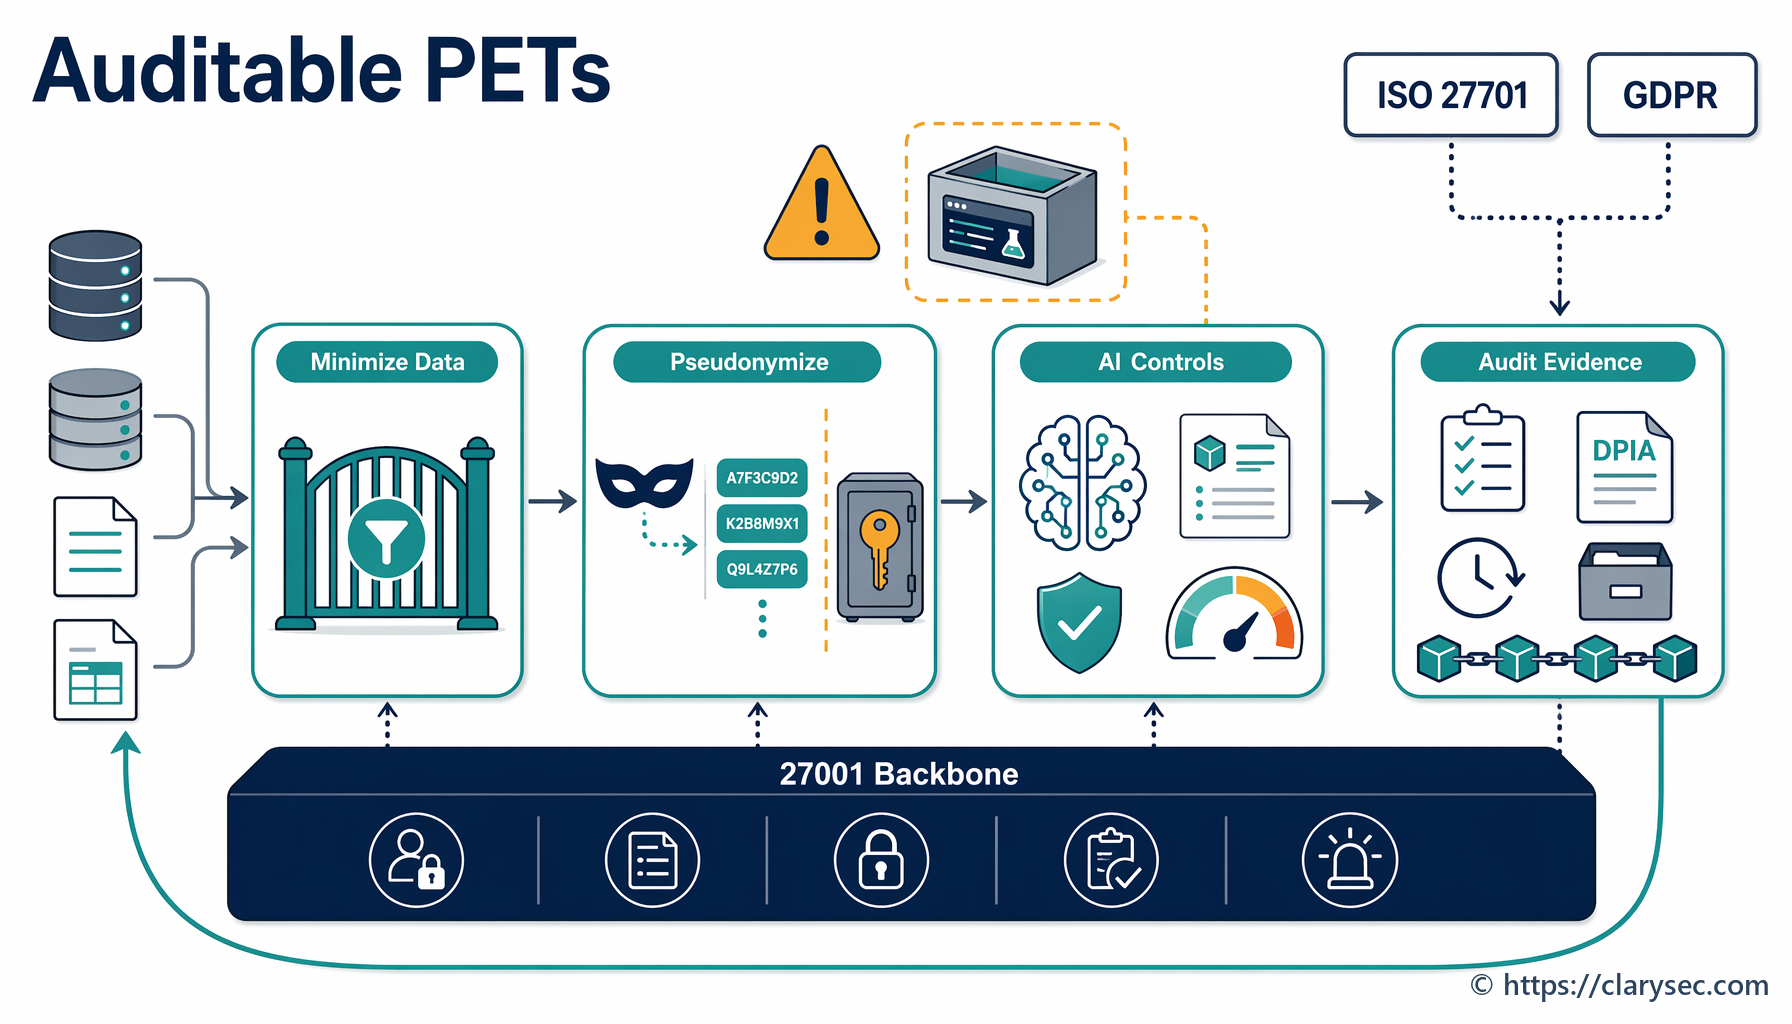
Praktiska PIMS rokasgrāmata privātumu uzlabojošu tehnoloģiju izmantošanai, lai mazinātu PII ekspozīciju, atbalstītu analītiku un AI un kartētu kontroles pasākumus starp ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 un COBIT 19.
Praktisks ceļvedis DPO pienākumu nodošanas lietas izveidei, lai privātuma pārvaldības maiņas laikā saglabātu GDPR pārskatatbildību, ISO/IEC 27701:2025 PIMS pierādījumus, DPIA, RoPA, pārkāpumu kontekstu, tiesību pieprasījumu žurnālus un audita nepārtrauktību.
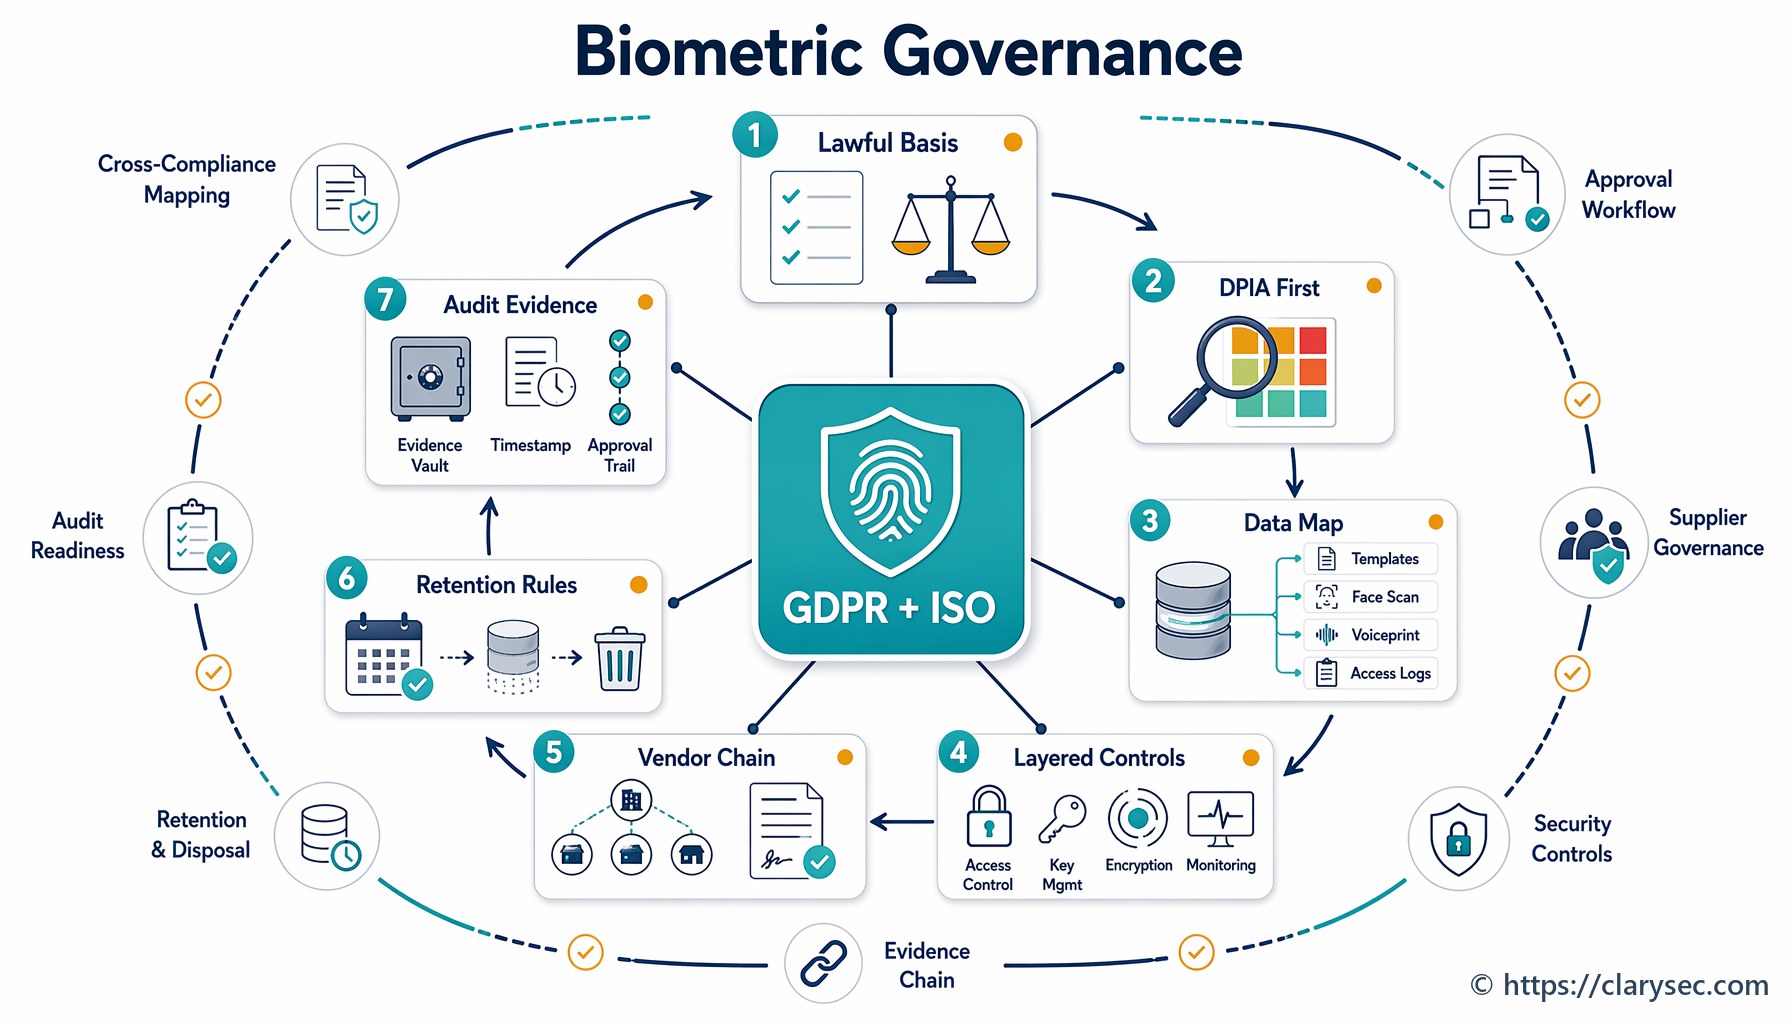
Praktiska CISO rokasgrāmata biometriskās autentifikācijas, klientu uzņemšanas, fiziskās piekļuves darba vietai un krāpšanas kontroles pārvaldībai, izmantojot GDPR pārskatatbildību, ISO/IEC 27701:2025 PIMS pierādījumus, ISO/IEC 27001:2022 kontroles pasākumus un Clarysec savstarpējās atbilstības kartēšanu.
Identitātes uzbrukumi šobrīd rada regulatīvu ietekmi ISO 27001, NIS2, DORA un GDPR ietvaros. Šajā ceļvedī skaidrots, kā izveidot vienotu ITDR programmu, izmantojot Clarysec politikas, Zenith Blueprint un Zenith Controls.
Praktisks ceļvedis, kā pierādīt gatavību ISO 27001 klimata pārmaiņu grozījumam, izmantojot IDPS kontekstu, ieinteresētās puses, risku novērtēšanu, SoA pamatojumu, darbības nepārtrauktību, piegādātāju apliecinājumu un vadības pārskatīšanas pierādījumus.
Praktiska rokasgrāmata auditā aizstāvamas, lomās balstītas privātuma izpratnes apmācības izveidei ISO/IEC 27701:2025, GDPR pārskatatbildības, NIS2, DORA, NIST un COBIT vajadzībām.