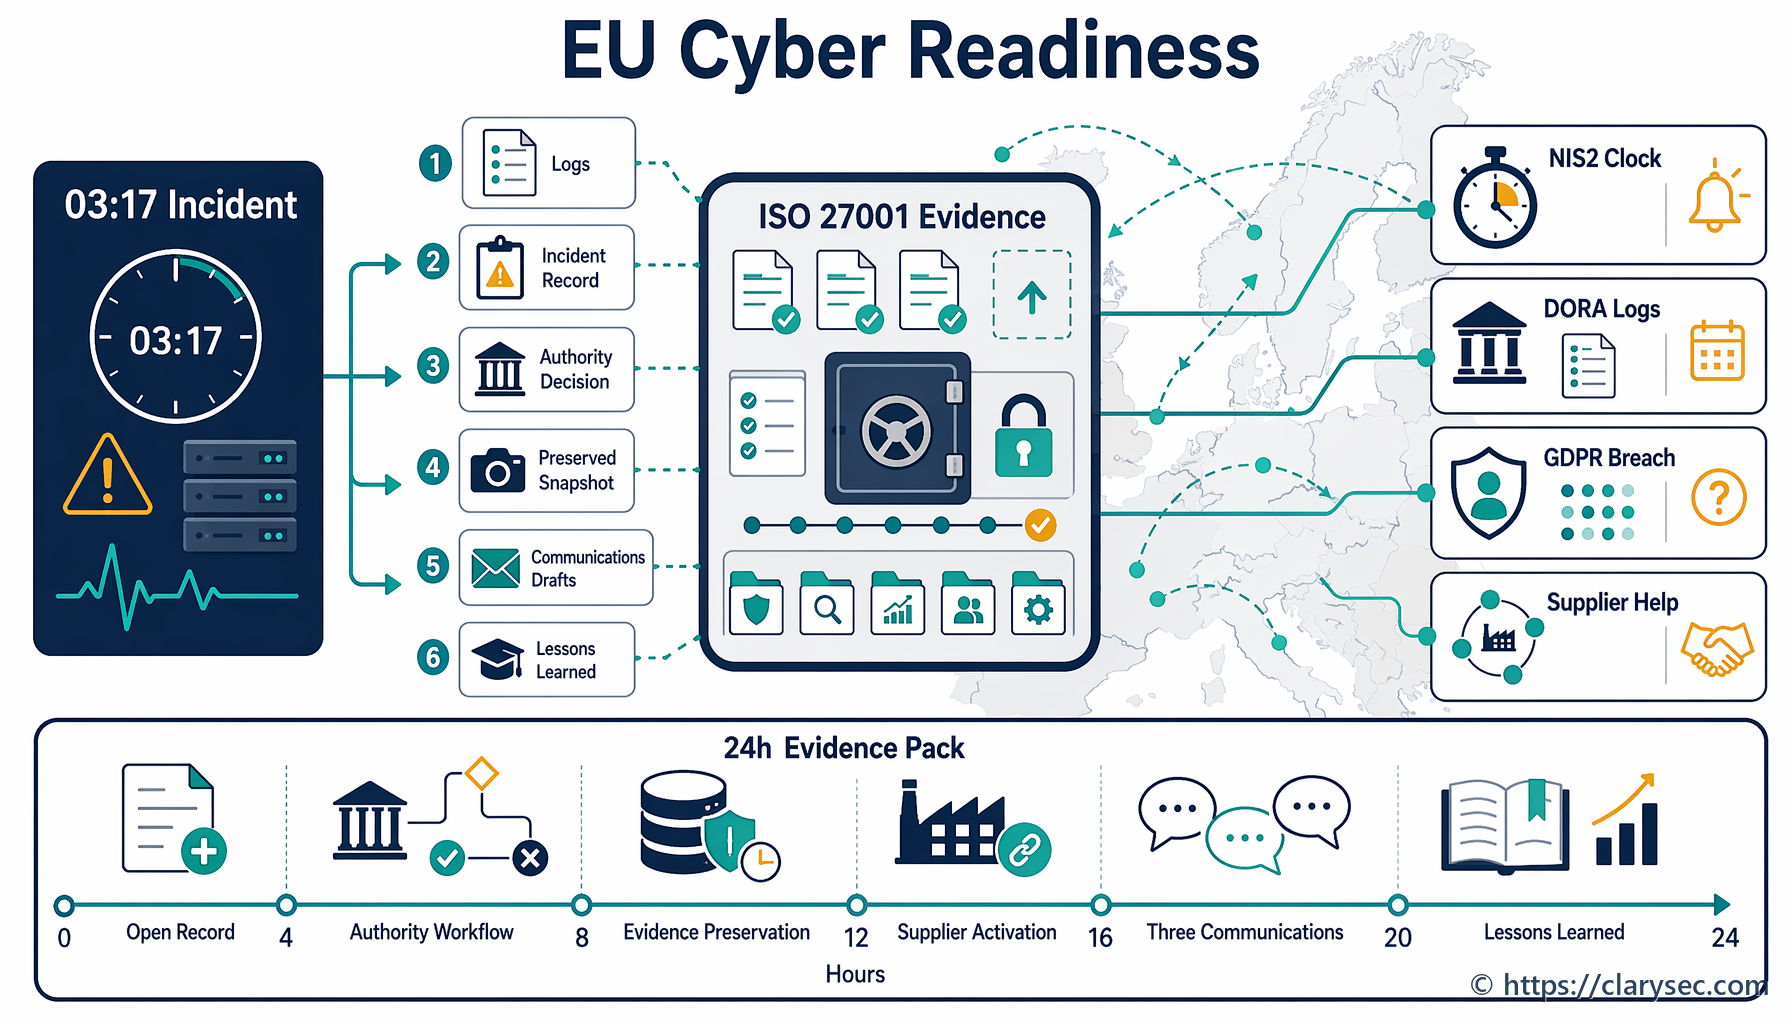
Active Directory nocietināšanas pierādījumi 2026. gada auditiem

Brīdinājums pienāca plkst. 2.17 naktī. Konts ar augstām privilēģijām, kas sešus mēnešus bija bijis neaktīvs, tikko bija mainījis kritisku Group Policy Object. Gandrīz vienlaikus SOC konstatēja vairākas Kerberos pirmsautentifikācijas atteices no darbstaciju apakštīkla. Pēc piecām minūtēm Active Directory Certificate Services izsniedza sertifikātu kontam, kuram nekad nevajadzēja to pieprasīt.
Marija, vidēja lieluma finanšu tehnoloģiju uzņēmuma informācijas drošības vadītāja, saprata, ko tas nozīmē. Organizācija nebija vienkārši atklājusi aizdomīgu aktivitāti. Tā bija atklājusi iespējamu uzbrukumu identitātes vadības plaknei.
Izmeklēšana parādīja pazīstamu scenāriju. Apdraudējuma aktors kompromitēja novecojušu lietojumprogrammu serveri, atrada veca pakalpojuma konta autentifikācijas datus atklātā tekstā un konstatēja, ka kontam joprojām ir pārmērīgas privilēģijas. GPO izmaiņa tika apturēta, pirms tā izplatījās, taču nākamā rīta valdes sēdes diskusija bija tieša.
“Kā tas varēja notikt?” jautāja ģenerāldirektors. “Vai mēs varam regulatoriem un klientiem pierādīt, ka mūsu “karaļvalsts atslēgas” patiešām tiek kontrolētas?”
Šis jautājums definē Active Directory nocietināšanu 2026. gadā. Daudzās organizācijās lokāla vai hibrīda Active Directory vide joprojām nodrošina piekļuvi failiem, ERP sistēmas, VPN, rezerves kopiju platformas, Windows serverus, priviliģētu administrēšanu, novecojušas lietojumprogrammas, Kerberos autentifikāciju un Entra ID sinhronizāciju. Ja AD tiek kompromitēta, organizācija nezaudē tikai autentifikāciju. Tā zaudē kontroli.
Regulatori un auditori to tagad saprot. Saskaņā ar NIS2 vadības institūcijām jāapstiprina kiberdrošības risku pārvaldības pasākumi, un tās var saukt pie atbildības par pārkāpumiem. Saskaņā ar DORA finanšu subjektiem IKT risks jāpārvalda, izmantojot dokumentētu pārvaldību, aizsardzību, atklāšanas, reaģēšanas un atjaunošanas spējas. Saskaņā ar GDPR organizācijām personas dati jāaizsargā ar atbilstošiem tehniskajiem un organizatoriskajiem pasākumiem un jāspēj pierādīt pārskatatbildība. Saskaņā ar ISO/IEC 27001:2022 Active Directory riski jāiekļauj darbības jomā, jānovērtē, jāapstrādā, jāuzrauga un jāpamato ar pierādījumiem.
Atbilde nav vēl viens nepārvaldīts kontrolsaraksts. Atbilde ir aizstāvams pierādījumu modelis, kas sasaista domēna kontrollerus, Kerberos, Group Policy, AD CS, priviliģēto piekļuvi, žurnalēšanu un atjaunošanu ar IDPS, risku reģistru, Piemērojamības paziņojumu, politiku ietvaru un audita pēdu.
Kāpēc Active Directory joprojām ir valdes līmeņa risks
Lielākā daļa Active Directory kompromitēšanas gadījumu nav eksotiski. Tie parasti apvieno pārmērīgas privilēģijas, novecojušus kontus, vāju pakalpojumu kontu higiēnu, pārlieku atļaujošu Group Policy, nedrošu deleģēšanu, nepietiekamu Kerberos konfigurāciju, riskantas sertifikātu veidnes, neielāpītus domēna kontrollerus, nepilnīgu uzraudzību un rezerves kopijas, kas nekad nav atjaunotas.
Atbilstības ietekme ir tieša. Ja uzbrucējs iegūst domēna administratora tiesības, viņš var piekļūt personas datiem, izplatīt ļaunprātīgas GPO, atspējot drošības rīkus, mainīt žurnālus, manipulēt ar rezerves kopijām, izsniegt sertifikātus noturības nodrošināšanai, laterāli pārvietoties uz mākoņidentitāšu ceļiem un traucēt kritisku pakalpojumu darbību.
ISO/IEC 27001:2022 padara to par pārvaldības jautājumu, pirms tas kļūst par tehnisku jautājumu. Punkti 4.1 līdz 4.4 prasa organizācijai definēt kontekstu, ieinteresētās puses, prasības, darbības jomu un IDPS procesus. Hibrīdas identitātes vidē darbības jomā skaidri jāiekļauj domēna kontrolleri, AD CS, priviliģētās administratoru darbstacijas, rezerves kopiju sistēmas, identitāšu sinhronizācijas serveri, pārvaldīto pakalpojumu sniedzēji un mākoņidentitāšu atkarības.
Punkti 5.1 līdz 5.3 padara vadību atbildīgu par politiku, resursiem, lomām un ziņošanu. Domain Admins sakārtošana nav tikai infrastruktūras uzdevums. Tas ir vadības atbalstīts riska apstrādes lēmums.
Punkti 6.1.1 līdz 6.1.3 prasa atkārtojamu risku novērtēšanas un risku apstrādes procesu, tostarp Piemērojamības paziņojumu. Šajā brīdī Active Directory nocietināšana kļūst auditējama.
[ZB] Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint to apraksta risku pārvaldības posmā, 13. solī — risku apstrādes plānošana un Piemērojamības paziņojums:
SoA faktiski ir savienojošs dokuments: tas sasaista jūsu risku izvērtēšanu/apstrādi ar faktiskajiem kontroles pasākumiem, kas jums ir ieviesti. To aizpildot, jūs arī vēlreiz pārbaudāt, vai nav izlaists kāds kontroles pasākums.
Active Directory gadījumā šis tilts ir kritiski svarīgs. Tādu risku kā “AD priviliģēto kontu kompromitēšana, kas izraisa izspiedējprogrammatūras izvietošanu un nesankcionētu piekļuvi personas datiem” var kartēt uz priviliģēto piekļuvi, drošu autentifikāciju, konfigurāciju pārvaldību, žurnalēšanu, uzraudzību, rezerves kopiju veidošanu, reaģēšanu uz incidentiem un kriptogrāfiskajiem kontroles pasākumiem. Pēc tam SoA var izskaidrot, kāpēc katrs kontroles pasākums ir piemērojams, kādus regulatīvos pienākumus tas atbalsta un kādi pierādījumi apliecina tā darbību.
Active Directory pierādījumu kopa, ko sagaida auditori
Nocietināta AD vide nav gatava auditam tikai tāpēc, ka iestatījumi pastāv. Ekrānuzņēmumi vien ir vāji pierādījumi. Politikas vien ir nepilnīgas. GPO eksports bez apstiprināšanas vēstures ir riskants. Spēcīgi pierādījumi parāda pārvaldību, ieviešanu, uzraudzību un uzlabošanu.
| AD joma | Kontroles mērķis | Tipiski pierādījumi | Atbilstības nozīme |
|---|---|---|---|
| Domēna kontrolleri | Nocietināt, ielāpīt, uzraudzīt un ierobežot kritisko autentifikācijas infrastruktūru | Domēna kontrolleru uzskaite, pamatkonfigurācija, ielāpu ieraksti, EDR statuss, ugunsmūra noteikumi, žurnālu pārsūtīšana, rezerves kopiju statuss | ISO 27001 ekspluatācija, NIS2 risku pārvaldība, DORA IKT aktīvu aizsardzība |
| Kerberos un autentifikācija | Samazināt autentifikācijas datu zādzības, relay, pazemināšanas un biļešu ļaunprātīgas izmantošanas riskus | Paroļu politika, Kerberos politika, NTLM ierobežošanas plāns, priviliģēto kontu iestatījumi, pakalpojumu kontu uzskaite, biļešu derīguma termiņa iestatījumi | GDPR konfidencialitāte, NIS2 autentifikācija, DORA piekļuves kontrole |
| Group Policy | Pārvaldīt drošības pamatkonfigurācijas un novērst nesankcionētu konfigurācijas novirzi | GPO uzskaite, īpašumtiesības, apstiprināšanas ieraksti, izmaiņu pieprasījumi, GPO rezerves kopijas, periodiskas pārskatīšanas rezultāti | ISO 27001 izmaiņu pārvaldība, NIST aizsardzības rezultāti, pārvaldības pierādījumi |
| AD CS | Novērst uz sertifikātiem balstītu privilēģiju paaugstināšanu un noturību | CA uzskaite, veidņu pārskatīšana, reģistrācijas tiesības, vadītāja apstiprinājums, EKU pārskatīšana, sertifikātu izsniegšanas žurnāli | Kriptogrāfiskie kontroles pasākumi, identitātes apliecinājums, GDPR apstrādes drošība |
| Priviliģētā administrēšana | Nošķirt, apstiprināt, ierobežot laikā un uzraudzīt paaugstinātās tiesības | Administratora kontu uzskaite, līmeņošanas modelis, PAM apstiprinājumi, pārskatīšanas ieraksti, sesiju žurnāli | ISO/IEC 27002:2022 8.2, NIS2 piekļuves kontrole, DORA pārvaldība |
| Žurnalēšana un atjaunošana | Atklāt, izmeklēt un atjaunoties pēc AD kompromitēšanas | SIEM ievade, brīdinājumu noteikumi, pulksteņu sinhronizācijas ieraksti, atjaunošanas testi, incidentu rokasgrāmatas | NIS2 incidentu apstrāde, DORA noturības testēšana, GDPR pārskatatbildība pārkāpumu gadījumā |
Brieduma plaisa parasti nav visu kontroles pasākumu neesamība. Tā ir īpašumtiesību, pārskatīšanas regularitātes, izņēmumu pārvaldības un kartēšanas neesamība. Auditors jautās ne tikai, vai pastāv priviliģēta grupa, bet arī — kam tā pieder, kas apstiprināja dalību, kad tā pēdējo reizi tika pārskatīta, kādi žurnāli tiek vākti un kā beidzas izņēmumu termiņš.
Priviliģētā piekļuve: pirmais AD kontroles pasākums, kam jāsagatavo pierādījumi
Ātrākais ceļš uz Active Directory kompromitēšanu ir pārmērīgas privilēģijas. Domain Admins, Enterprise Admins, Schema Admins, Account Operators, Backup Operators, lokālie administratori, deleģētie OU administratori un sertifikācijas iestāžu administratori prasa skaidru pārvaldību.
[P11] Lietotāju kontu un privilēģiju pārvaldības politika Lietotāju kontu un privilēģiju pārvaldības politika nosaka uzņēmuma prasību:
Kontu repozitoriji (piemēram, Active Directory (AD), identitātes un piekļuves pārvaldības platformas) ir jāaizsargā ar atbilstošiem kontroles pasākumiem, lai novērstu nesankcionētu piekļuvi vai manipulācijas.
No sadaļas “Pārvaldības prasības”, politikas punkts 5.6.
[P11S] Lietotāju kontu un privilēģiju pārvaldības politika - SME Lietotāju kontu un privilēģiju pārvaldības politika - SME sniedz praktisku apstiprināšanas noteikumu:
Paaugstinātām vai administratīvām privilēģijām ir nepieciešams papildu apstiprinājums no ģenerāldirektora vai IT vadītāja, tās ir jādokumentē, jāierobežo laikā un periodiski jāpārskata.
No sadaļas “Politikas ieviešanas prasības”, politikas punkts 6.2.2.
[ZC] Zenith Controls: The Cross-Compliance Guide Zenith Controls ISO/IEC 27002:2022 kontroles pasākums 8.2, Priviliģētās piekļuves tiesības, ir kartēts kā preventīvs kontroles pasākums, kas atbalsta konfidencialitāti, integritāti un pieejamību. Ceļvedis sasaista 8.2 ar identitāšu pārvaldību, piekļuves tiesībām, informācijas piekļuves ierobežošanu, drošu autentifikāciju, attālināto darbu, žurnalēšanu un uzraudzību. Tas arī kartē kontroles pasākumu uz GDPR Articles 5(1)(f), 25 un 32, NIS2 Article 21 risku pārvaldības gaidām un DORA IKT risku pārvaldību finanšu subjektiem.
Zenith Blueprint, posma “Kontroles pasākumi darbībā” 19. solī skaidro operacionālo prasību:
A.8.2 – Priviliģētās piekļuves tiesības: “Priviliģēto piekļuves tiesību piešķiršana un izmantošana ir jāierobežo un jāpārvalda.”
Kontrolējiet administratora kontu superlietotāja tiesības, piešķirot tās tikai tiem, kam tās patiešām nepieciešamas, un rūpīgi tās pārvaldiet. Piemēram, izmantojiet atsevišķu administratora kontu (nelietojiet administratora tiesības ikdienas darbam), apstipriniet un regulāri izsekojiet, kam tiek piešķirtas domēna administratora vai root privilēģijas. Šiem kontiem izmantojiet arī stingrākus kontroles pasākumus (piemēram, MFA un darbību žurnalēšanu).
AD gadījumā auditoram jāspēj izvēlēties vienu priviliģētu lietotāju un izsekot pilnu stāstu: pieprasījums, apstiprinājums, biznesa pamatojums, tehniskais piešķīrums, uzraudzība, pārskatīšana, noņemšana un izņēmumu pārvaldība.
Praktiskā priviliģētās piekļuves pierādījumu pakotnē jāiekļauj:
- Priviliģēto AD grupu eksports, tostarp ligzdotās grupas.
- Norādīts biznesa īpašnieks katrai priviliģētajai grupai.
- Ceturkšņa piekļuves tiesību pārskatīšanas pierādījumi.
- Atsevišķi administratora konti priviliģētiem uzdevumiem.
- Priviliģētajos kontos netiek izmantots ikdienas e-pasts vai pārlūkošana.
- MFA vai pret pikšķerēšanu noturīga autentifikācija priviliģētās piekļuves ceļiem, kur tas piemērojams.
- Priviliģētas darbstacijas vai drošs administratora pārejas servera modelis.
- Grupas dalības izmaiņu un priviliģētu darbību žurnalēšana.
- Ārkārtas piekļuves kontu uzskaite ar kompensējošajiem kontroles pasākumiem.
- Riska pieņemšana izņēmumiem ar beigu datumiem.
Tā Marija noslēdza tūlītējo konstatējumu par pakalpojuma kontu. Konts tika dokumentēts kā augsta riska vienība, Lietotāju kontu un privilēģiju pārvaldības politika - SME tika izmantota, lai apstrīdētu pastāvīgās privilēģijas, lietojumprogrammas īpašnieks noteica minimāli nepieciešamo piekļuvi, dalība Domain Admins grupā tika noņemta, un izmaiņa tika dokumentēta, izmantojot izmaiņu pārvaldību. SoA ieraksts ISO/IEC 27002:2022 kontroles pasākumam 8.2 tika atjaunināts, lai parādītu riska samazinājumu un kartējumu uz GDPR Article 32 un NIS2 Article 21.
Kerberos un autentifikācijas informācija
Kerberos nodrošina mērogojamu autentifikāciju Windows vidēs, taču vāja konfigurācija vai nepietiekama pakalpojumu kontu higiēna var veicināt Kerberoasting, biļešu ļaunprātīgu izmantošanu, atkārtojuma uzbrukumus un ilgtermiņa noturību. Pierādījumiem jāaptver autentifikācijas informācija visā tās dzīves ciklā: paroles, atslēgas, biļetes, pakalpojumu kontu noslēpumi, sertifikāti, atiestatīšanas procesi un MFA faktori.
Zenith Controls ISO/IEC 27002:2022 kontroles pasākums 5.17, Autentifikācijas informācija, ir kartēts kā preventīvs kontroles pasākums, kas atbalsta konfidencialitāti, integritāti un pieejamību. Tas sasaistās ar identitāšu pārvaldību, drošu autentifikāciju, lomām un pienākumiem, pieņemamu lietošanu un atbilstību politikām un standartiem. Krusteniskais kartējums to sasaista ar GDPR prasību pēc riskam atbilstošas aizsardzības pret nesankcionētu piekļuvi, NIS2 Article 21(2)(j) par MFA vai nepārtrauktu autentifikāciju, kur tas piemērojams, un DORA prasībām par robustiem autentifikācijas mehānismiem IKT risku pārvaldības ietvarā.
| Autentifikācijas risks | Kas jānociestina | Saglabājamie pierādījumi |
|---|---|---|
| Vājas paroles un password spraying | Paroles garums, bloķēšanas sliekšņi, aizliegto paroļu kontroles pasākumi, MFA ceļi | Domēna politikas eksports, IdP politika, paroļu audita kopsavilkums, izņēmumu reģistrs |
| Kerberoasting | Pakalpojumu kontu uzskaite, drošas paroles, gMSA ieviešana, SPN pārskatīšana | SPN eksports, pakalpojumu kontu īpašnieku saraksts, paroļu rotācijas pierādījumi, gMSA migrācijas plāns |
| Biļešu ļaunprātīga izmantošana | Kerberos politika, priviliģētas pieteikšanās ierobežojumi, anomālu TGT un TGS uzraudzība | Kerberos iestatījumi, SIEM detekcijas, incidentu triāžas ieraksti |
| Mantoto protokolu ekspozīcija | NTLM ierobežošanas ceļkarte, LDAP parakstīšana, kanāla piesaiste, SMB nocietināšana | GPO iestatījumi, saderības testēšana, izmaiņu apstiprinājumi |
| Hibrīdās identitātes kompromitēšana | Sinhronizācijas konta aizsardzība, līmeņošana, nosacītās piekļuves atkarības, priviliģētu mākoņa lomu pārskatīšana | Entra Connect konfigurācijas pierādījumi, administratora lomu kartējums, uzraudzības brīdinājumi |
GDPR Article 5(1)(f) prasa personas datus aizsargāt pret nesankcionētu vai nelikumīgu apstrādi un nejaušu zudumu, iznīcināšanu vai bojājumu. Article 5(2) papildus nosaka pārskatatbildību. Ja AD autentifikācijas dati piešķir piekļuvi personāla ierakstiem, klientu datnēm vai pastkastēm, Kerberos un autentifikācijas kontroles pasākumi kļūst par GDPR pierādījumiem.
NIS2 Article 21 prasa atbilstošus un samērīgus tehniskos, operacionālos un organizatoriskos pasākumus, tostarp risku analīzi, incidentu apstrādi, darbības nepārtrauktību, piegādes ķēdes drošību, drošu uzturēšanu, efektivitātes izvērtēšanu, kiberdrošības higiēnu, kriptogrāfiju, personāla drošību, piekļuves kontroli, aktīvu pārvaldību un MFA vai nepārtrauktu autentifikāciju, kur tas piemērojams.
DORA tvērumā esošiem finanšu subjektiem autentifikācijas atkarības jāskata IKT risku pārvaldības ietvarā. Ja AD autentificē personālu maksājumu, tirdzniecības, apdrošināšanas, klientu vai riska sistēmās, Kerberos pierādījumi atbalsta darbības noturību.
Group Policy pārvaldība un konfigurāciju pārvaldība
Group Policy ir viens no jaudīgākajiem drošības mehānismiem Active Directory vidē. Ar to var piemērot ugunsmūrus, lokālo administratoru ierobežojumus, audita politiku, galapunktu aizsardzības iestatījumus, skriptu izpildes noteikumus un drošas pamatkonfigurācijas tūkstošiem sistēmu. Nepareizi lietojot, tā var arī vājināt šos pašus kontroles pasākumus.
Zenith Controls ISO/IEC 27002:2022 kontroles pasākums 8.9, Konfigurāciju pārvaldība, ir kartēts kā preventīvs kontroles pasākums drošai konfigurācijai. Tas sasaistās ar ievainojamību pārvaldību, izmaiņu pārvaldību, aktīvu uzskaiti, galapunktu ierīcēm, priviliģēto piekļuvi, drošu autentifikāciju, žurnalēšanu un uzraudzību. Ceļvedis sasaista konfigurāciju pārvaldību ar GDPR Articles 5(1)(f), 25 un 32, NIS2 Article 21 prasībām par drošu konfigurāciju un risku pārvaldību, kā arī DORA IKT sistēmu uzticamību, drošību un noturību.
[P05S] Izmaiņu pārvaldības politika - SME Izmaiņu pārvaldības politika - SME nosaka:
Ja izmaiņa skar sensitīvus datus, sistēmas piekļuves tiesības vai ārējas integrācijas, ir jāveic drošības ietekmes analīze. Norīkotajai drošības vai atbilstības kontaktpersonai jāizvērtē, vai izmaiņa ievieš papildu riskus, un jāiesaka papildu drošības pasākumi.
No sadaļas “Risku apstrāde un izņēmumi”, politikas punkts 7.5.1.
[P05] Izmaiņu pārvaldības politika Izmaiņu pārvaldības politika prasa:
Visi izmaiņu pieprasījumi, pārskatīšanas, apstiprinājumi un atbalsta pierādījumi ir jāreģistrē centralizētajā izmaiņu pārvaldības sistēmā.
No sadaļas “Politikas ieviešanas prasības”, politikas punkts 6.1.1.
GPO pierādījumu pakotnei jāatbild uz četriem jautājumiem:
- Kam pieder katra drošībai nozīmīgā GPO?
- Kuru pamatkonfigurāciju tā piemēro?
- Kas apstiprināja izmaiņas tajā?
- Kā tiek atklāta nesankcionēta novirze?
Zenith Blueprint, posma “Kontroles pasākumi darbībā” 19. solī sniedz pamatkonfigurācijas pieeju:
Sāciet ar konfigurācijas kontrolsarakstu izveidi visiem galvenajiem sistēmu tipiem — Windows serveriem, Linux resursdatoriem, tīkla ierīcēm, datubāzēm un mākoņpakalpojumiem. Šīm pamatkonfigurācijām jāatspoguļo gan nozares labākā prakse (piemēram, CIS Benchmarks), gan jūsu iekšējais riska stāvoklis.
AD gadījumā tas nozīmē, ka GPO jāpiemēro dokumentētas pamatkonfigurācijas, nevis nedokumentētas preferences. Pierādījumos jāiekļauj ikmēneša GPO eksporti, kartējums uz pamatprasībām, izmaiņu pieprasījumi par modifikācijām, deleģēto tiesību pārskatīšana, GPO rezerves kopiju ieraksti un brīdinājumi par izmaiņām augstas ietekmes GPO.
AD CS un PKI: aizmirstais uzbrukuma ceļš
Active Directory Certificate Services bieži paliek ārpus atbilstības pārbaudēm, jo tas klusi darbojas fonā. Uzbrucēji to novērtē tieši tā paša iemesla dēļ. Nepareizi konfigurētas sertifikātu veidnes, pārmērīgas reģistrācijas tiesības, vāji izsniegšanas kontroles pasākumi vai bīstami Extended Key Usage iestatījumi var ļaut paaugstināt privilēģijas, uzdoties par citu identitāti un nodrošināt noturību.
AD CS pieder pie kriptogrāfiskajiem kontroles pasākumiem, identitāšu pārvaldības, priviliģētās piekļuves un izmaiņu pārvaldības. Nepietiek pateikt: “mums ir PKI.” Organizācijai jāzina, kuras CA pastāv, kādus sertifikātus var izsniegt, kas tos var pieprasīt, kuras veidnes ļauj klienta autentifikāciju, kas administrē CA un vai izsniegšana tiek uzraudzīta.
[P18S] Kriptogrāfisko kontroles pasākumu politika - SME Kriptogrāfisko kontroles pasākumu politika - SME nosaka:
IT atbalsta pakalpojumu sniedzējam jāuztur aktuāla izmantoto kriptogrāfisko rīku un sertifikātu uzskaite
No sadaļas “Pārvaldības prasības”, politikas punkts 5.1.2.
[P18] Kriptogrāfisko kontroles pasākumu politika Kriptogrāfisko kontroles pasākumu politika skaidri ietver:
Publiskās atslēgas infrastruktūra (PKI)
No sadaļas “Politikas ieviešanas prasības”, politikas punkts 6.4.
| AD CS komponents | Riska jautājums | Pierādījumi |
|---|---|---|
| Uzņēmuma CA | Kuras CA var izsniegt autentifikācijas sertifikātus? | CA uzskaite, īpašnieks, servera nocietināšana, rezerves kopiju statuss |
| Sertifikātu veidnes | Kuras veidnes ļauj klienta autentifikāciju vai pieteikšanos ar viedkarti? | Veidņu eksports, EKU pārskatīšana, reģistrācijas tiesību pārskatīšana |
| Reģistrācijas tiesības | Kas var pieprasīt augstas ietekmes sertifikātus? | ACL pārskatīšana, apstiprināšanas darbplūsma, izņēmumu reģistrs |
| CA administratori | Kas var mainīt CA konfigurāciju vai veidnes? | Administratoru grupas eksports, priviliģētās piekļuves pārskatīšana |
| Izsniegšanas žurnāli | Vai aizdomīgus sertifikātus var atklāt? | CA žurnāli, SIEM pārsūtīšana, brīdinājumu noteikumi |
| Atsaukšana | Vai sertifikātus var ātri atsaukt? | CRL un OCSP konfigurācija, atsaukšanas testa pierādījumi |
NIS2 Article 21 ietver kriptogrāfijas un šifrēšanas politikas un procedūras. GDPR Article 32 prasa apstrādes drošību, tostarp konfidencialitāti, integritāti, pieejamību un noturību. DORA prasa aizsargāt un atjaunot IKT aktīvus, kas atbalsta finanšu procesus. AD CS var atbalstīt visus šos mērķus vai arī tos visus vājināt.
Domēna kontrolleru žurnalēšana, rezerves kopijas un atjaunošana
Domēna kontrolleri nav parasti serveri. Tie ir autentifikācijas sistēmas, direktoriju replikas, politiku izplatīšanas punkti un atjaunošanai kritiski aktīvi. Ja izspiedējprogrammatūra kompromitē AD, atjaunošana ir atkarīga no tīrām domēna kontrolleru rezerves kopijām, sistēmas stāvokļa atjaunošanas, saglabātiem žurnāliem, zināmi drošām GPO, AD CS rezerves kopijām, aizsargātām privātajām atslēgām un dokumentētām atjaunošanas procedūrām.
[P22S] Žurnalēšanas un uzraudzības politika - SME Žurnalēšanas un uzraudzības politika - SME definē autentifikācijas žurnālu prasības:
Autentifikācijas žurnāli: sekmīgi un nesekmīgi pieteikšanās mēģinājumi, sesijas ilgums, MFA izmantošana
No sadaļas “Pārvaldības prasības”, politikas punkts 5.4.2.
[P22] Žurnalēšanas un uzraudzības politika Žurnalēšanas un uzraudzības politika prasa:
Visām aptvertajām sistēmām jāveido žurnāli, kas fiksē:
No sadaļas “Politikas ieviešanas prasības”, politikas punkts 6.1.1.
No AD atkarīgā vidē aptvertajām sistēmām jāietver domēna kontrolleri, AD CS serveri, priviliģētās piekļuves sistēmas, administratoru darbstacijas, identitāšu sinhronizācijas serveri un rezerves kopiju konsoles.
Zenith Blueprint, posma “Kontroles pasākumi darbībā” 19. solī, ir nepārprotams:
Nodrošiniet, ka visas kritiskās sistēmas (serveri, domēna kontrolleri, ugunsmūri) pārsūta žurnālus uz jūsu SIEM vai žurnālu apkopotāju. Validējiet, ka žurnālu glabāšana atbilst jūsu žurnalēšanas politikai (piemēram, 90 dienas tiešsaistē, 1 gads arhīvā). Izvēlieties nesenu incidentu vai notikumu un parādiet, kā to izsekojāt, izmantojot savus žurnālus.
Tas arī izceļ pulksteņu sinhronizāciju, kas kartējas uz ISO/IEC 27002:2022 kontroles pasākumu 8.17, Pulksteņu sinhronizācija. Bez uzticama laika žurnālu korelācija incidenta laikā kļūst trausla.
[P15S] Rezerves kopiju veidošanas un atjaunošanas politika - SME Rezerves kopiju veidošanas un atjaunošanas politika - SME nosaka minimālo pierādījumu prasību:
Atjaunošanas testi tiek veikti vismaz reizi ceturksnī, un rezultāti tiek dokumentēti, lai pārbaudītu atjaunojamību
No sadaļas “Pārvaldības prasības”, politikas punkts 5.3.3.
Attiecīgie ISO/IEC 27002:2022 kontroles pasākumi ietver 8.13 Informācijas rezerves kopijas, 8.15 Žurnalēšanu, 8.16 Uzraudzības darbības, 8.17 Pulksteņu sinhronizāciju, 5.24 Informācijas drošības incidentu pārvaldības plānošanu un sagatavošanu, 5.29 Informācijas drošību traucējumu laikā un 5.30 IKT gatavību darbības nepārtrauktībai.
Praktiskā atjaunošanas pierādījumu pakotnē jāiekļauj:
- Domēna kontrolleru uzskaite un FSMO lomu īpašumtiesības.
- Rezerves kopiju tvērums, biežums un nemaināmības pierādījumi.
- Sistēmas stāvokļa rezerves kopijas validācija.
- Ceturkšņa atjaunošanas testu rezultāti.
- GPO rezerves kopēšanas un atjaunošanas procedūra.
- AD CS rezerves kopijas un privāto atslēgu aizsardzības pierādījumi.
- Ārkārtas piekļuves autentifikācijas procedūra.
- Pulksteņu sinhronizācijas konfigurācija.
- Incidentu rokasgrāmata AD kompromitēšanas gadījumam.
- Gūtās atziņas no galda vingrinājumiem vai tehniskiem atjaunošanas vingrinājumiem.
NIS2 Article 23 arī ir būtisks. Nozīmīgu incidentu gadījumā var būt nepieciešams agrīns brīdinājums 24 stundu laikā pēc informētības iegūšanas, incidenta paziņojums 72 stundu laikā un gala ziņojums ne vēlāk kā vienu mēnesi pēc incidenta paziņojuma. Ja AD nepieejamība traucē būtiskus vai svarīgus pakalpojumus, atjaunošanas pierādījumi un incidenta laika skala kļūst par regulatīviem pierādījumiem.
Starpatbilstības karte Active Directory nocietināšanai
Active Directory nocietināšana ir skaidrs piemērs tam, kā viena kontroles pasākumu kopa atbalsta daudzus pienākumus.
| AD nocietināšanas tēma | ISO/IEC 27001:2022 un ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | NIST CSF 2.0 un pārvaldības skatījums |
|---|---|---|---|---|---|
| Priviliģētā piekļuve | Risku apstrāde, SoA, 8.2 Priviliģētās piekļuves tiesības, 5.16 Identitāšu pārvaldība, 5.18 Piekļuves tiesības, 8.5 Droša autentifikācija | Article 21 piekļuves kontrole un kiberdrošības higiēna | Vadības institūcijas pārvaldība, IKT risku pārvaldība, IKT aktīvu aizsardzība | Articles 5(1)(f), 25 un 32 | GOVERN pārskatatbildība, PROTECT identitāšu pārvaldība, īpašumtiesības un procesu kontrole |
| Kerberos un autentifikācijas dati | 5.17 Autentifikācijas informācija, 8.5 Droša autentifikācija, 8.15 Žurnalēšana, 8.16 Uzraudzības darbības | Article 21 autentifikācija un MFA, kur tas piemērojams | Stipra autentifikācija un IKT riska kontroles pasākumi | Personas datu integritāte un konfidencialitāte | Esošā un mērķa profila plaisu novēršana, risku prioritizācija |
| GPO konfigurācija | 8.9 Konfigurāciju pārvaldība, 8.32 Izmaiņu pārvaldība, 8.8 Tehnisko ievainojamību pārvaldība | Article 21 droša sistēmu konfigurācija un risku politikas | IKT sistēmu uzticamība, izmaiņu kontrole un noturība | Privātums pēc projektēšanas un droši noklusējumi | Izmaiņu pārvaldība un konfigurācijas novirzes uzraudzība |
| AD CS un PKI | Kriptogrāfiskie kontroles pasākumi, identitāšu pārvaldība, priviliģētā piekļuve, izmaiņu pārvaldība | Article 21 kriptogrāfijas un šifrēšanas politikas | IKT aktīvu aizsardzība un noturība | Atbilstoši tehniskie pasākumi piekļuves novēršanai | Kriptogrāfisko aktīvu īpašumtiesības un apliecinājums |
| Žurnalēšana un reaģēšana uz incidentiem | 8.15 Žurnalēšana, 8.16 Uzraudzības darbības, 8.17 Pulksteņu sinhronizācija, 5.24 incidentu plānošana | Article 23 pakāpeniska paziņošana par incidentiem | Būtisku ar IKT saistītu incidentu pārvaldība un ziņošana | Pārskatatbildība personas datu aizsardzības pārkāpuma gadījumā | DETECT, RESPOND un RECOVER rezultāti |
| Rezerves kopijas un atjaunošana | 8.13 Informācijas rezerves kopijas, 5.29 traucējumi, 5.30 IKT gatavība darbības nepārtrauktībai | Darbības nepārtrauktība, rezerves kopijas un avārijas atjaunošana | Digitālā darbības noturība, reaģēšana un atjaunošana | Apstrādes pieejamība un noturība | RECOVER plānošana un validācija |
NIS2 gadījumā tas vairs nav teorētiski. Nacionālie pasākumi attiecas uz daudziem vidējiem un lieliem būtiskiem vai svarīgiem subjektiem Annex I un Annex II nozarēs, kā arī uz noteiktiem subjektiem neatkarīgi no lieluma, tostarp uzticamības pakalpojumu sniedzējiem, TLD reģistriem, DNS pakalpojumu sniedzējiem un atsevišķiem kritiskiem pakalpojumiem.
DORA laika grafiks arī ir reāls. DORA piemēro no 2025. gada 17. janvāra, un tas tieši aptver daudzus finanšu subjektus. Ja ārpakalpojuma MSP pārvalda AD, kļūst būtiskas DORA trešo pušu IKT riska prasības, tostarp līgumu reģistri, sākotnējā izpēte, audita tiesības, atbalsts incidentu gadījumā, drošības prasības un izstāšanās stratēģijas saskaņā ar Articles 28 un 30.
GDPR gadījumā tilts ir pārskatatbildība. Ja AD kontrolē piekļuvi personas datiem, priviliģētās piekļuves pārskatīšana, autentifikācijas pierādījumi, žurnalēšana, pamatkonfigurācijas, sertifikātu kontroles pasākumi un atjaunošanas testi palīdz pierādīt atbilstošus tehniskos un organizatoriskos pasākumus.
Izveidojiet AD nocietināšanas pierādījumu pakotni vienā sprintā
Praktisks divu nedēļu sprints var pārvērst fragmentētu AD nocietināšanu auditam gatavā pierādījumu pakotnē.
1.–2. diena: iekļaujiet AD IDPS darbības jomā. Izmantojiet ISO/IEC 27001:2022 punktus 4.1 līdz 4.4, lai apstiprinātu, vai AD, Entra Connect, domēna kontrolleri, AD CS, priviliģētās administratoru darbstacijas, rezerves kopiju sistēmas un pārvaldīto pakalpojumu sniedzēji ir darbības jomā. Reģistrējiet ieinteresētās puses, tostarp regulatorus, klientus, auditorus, datu subjektus, biznesa īpašniekus un IT operācijas.
3.–4. diena: pievienojiet AD riskus risku reģistram. Iekļaujiet domēna kontrollera kompromitēšanu, pārmērīgu priviliģēto piekļuvi, Kerberos ļaunprātīgu izmantošanu, GPO manipulācijas, AD CS nepareizu konfigurāciju, identitāšu sinhronizācijas kompromitēšanu, rezerves kopiju atteici un nepietiekamu žurnalēšanu. Piešķiriet īpašniekus, varbūtību, ietekmi un apstrādes lēmumus.
5.–6. diena: atjauniniet SoA. Sekojot Zenith Blueprint 13. solim, atzīmējiet kā piemērojamus tādus kontroles pasākumus kā priviliģētās piekļuves tiesības, autentifikācijas informācija, konfigurāciju pārvaldība, žurnalēšana, uzraudzība, informācijas rezerves kopijas, incidentu pārvaldība, kriptogrāfiskie kontroles pasākumi un izmaiņu pārvaldība. Pievienojiet piezīmes, kas tos sasaista ar GDPR Article 32, NIS2 Article 21 un DORA IKT risku pārvaldību, kur tas ir būtiski.
7.–9. diena: savāciet tehniskos pierādījumus. Eksportējiet priviliģētās grupas, Kerberos iestatījumus, GPO uzskaiti, domēna kontrolleru pamatkonfigurācijas, CA veidnes, sertifikātu izsniegšanas žurnālus, rezerves kopiju uzdevumu statusu un SIEM ievades statusu. Pievienojiet īpašnieku, datumu, pārskatītāju, konstatējumu un trūkumu novēršanas statusu.
10.–11. diena: noorganizējiet kontroles pasākumu pārskatīšanas darbnīcu. IT, drošības, atbilstības un biznesa īpašnieki pārskata izņēmumus. Kāpēc šim pakalpojuma kontam nepieciešams SPN? Kāpēc šī grupa var rediģēt GPO? Kāpēc šī veidne var izsniegt klienta autentifikācijas sertifikātus? Kāpēc šim domēna kontrollerim trūkst žurnālu pārsūtīšanas?
12.–14. diena: sagatavojiet audita stāstījumu. Izveidojiet AD nocietināšanas pierādījumu pakotni ar vadības kopsavilkumu, darbības jomu, riskiem, SoA kartējumu, kontroles pasākumu pierādījumiem, atvērtajiem konstatējumiem, trūkumu novēršanas plānu un testēšanas grafiku.
Rezultāts ir aizstāvams stāsts: mēs zinām risku, esam izvēlējušies kontroles pasākumus, esam tos ieviesuši, uzraugām tos, testējam atjaunošanu, un vadībai ir redzamība.
Biežākie Active Directory audita konstatējumi un slēgšanas darbības
| Konstatējums | Kāpēc tas ir būtiski | Clarysec slēgšanas pieeja |
|---|---|---|
| Priviliģētajām AD grupām nav īpašnieka vai pārskatīšanas pierādījumu | Pārmērīgas tiesības rada izspiedējprogrammatūras un iekšējo draudu risku | Piemērot Lietotāju kontu un privilēģiju pārvaldības politiku, piešķirt īpašniekus, veikt ceturkšņa pārskatīšanu, dokumentēt noņemšanu |
| GPO izmaiņas tiek veiktas bez pieprasījumiem | Drošības pamatkonfigurācijas var novirzīties vai tikt klusi vājinātas | Piemērot Izmaiņu pārvaldības politiku, eksportēt GPO atšķirības, prasīt apstiprinājumu augstas ietekmes GPO |
| AD CS veidnes ļauj riskantu reģistrāciju | Sertifikātu ļaunprātīga izmantošana var apiet paroļu kontroles pasākumus | Inventarizēt veidnes, pārskatīt EKU un ACL, ierobežot reģistrāciju, uzraudzīt izsniegšanu |
| Domēna kontrolleru žurnāli ir nepilnīgi | Incidentus nevar uzticami izmeklēt | Piemērot Žurnalēšanas un uzraudzības politiku, pārsūtīt domēna kontrolleru žurnālus uz SIEM, testēt brīdināšanu |
| Kerberos un pakalpojumu konti netiek pārvaldīti | Pakalpojuma konta kompromitēšana ļauj laterāli pārvietoties | Inventarizēt SPN, piešķirt īpašniekus, rotēt noslēpumus, migrēt uz gMSA, kur tas piemērojams |
| Atjaunošanas testēšana neietver AD | Rezerves kopijas var nedarboties izspiedējprogrammatūras atjaunošanas laikā | Piemērot Rezerves kopiju veidošanas un atjaunošanas politiku, testēt sistēmas stāvokļa atjaunošanu un dokumentēt rezultātus |
| Hibrīdās identitātes atkarības ir ārpus darbības jomas | Mākoņkompromitēšanas ceļi var palikt nepamanīti | Atjaunināt IDPS darbības jomu, risku reģistru un SoA, iekļaujot sinhronizāciju un priviliģētas mākoņa lomas |
Slēgšanas modelis ir konsekvents: politikas prasība, tehniskā ieviešana, pierādījumu fiksēšana, pārskatīšanas regularitāte, izņēmumu pārvaldība un ziņošana vadībai.
Pārvērtiet Active Directory nocietināšanu auditam gatavos pierādījumos
Active Directory nocietināšana 2026. gadā nav vienreizēja sakārtošana. Tā ir dzīva kontroles sistēma, kas jāpārvalda, jāpamato ar pierādījumiem un jāuzlabo. Domēna kontrolleri, Kerberos, Group Policy, AD CS, priviliģētā piekļuve, žurnalēšana un atjaunošana atrodas drošības operāciju un regulatīvās pārskatatbildības krustpunktā.
Clarysec palīdz informācijas drošības vadītājiem, IT vadītājiem un atbilstības komandām izveidot šo tiltu. Izmantojiet Zenith Blueprint, lai kartētu AD riskus IDPS, risku reģistrā un Piemērojamības paziņojumā. Izmantojiet Zenith Controls, lai krusteniski salīdzinātu ISO/IEC 27002:2022 kontroles pasākumus ar GDPR, NIS2, DORA, NIST CSF 2.0 un audita gaidām. Izmantojiet Clarysec politiku veidnes, tostarp Lietotāju kontu un privilēģiju pārvaldības politiku, Izmaiņu pārvaldības politiku, Kriptogrāfisko kontroles pasākumu politiku, Žurnalēšanas un uzraudzības politiku un Rezerves kopiju veidošanas un atjaunošanas politiku - SME, lai tehnisko nocietināšanu pārvērstu atkārtojamos pierādījumos.
Ja nākamais audits, regulatora pieprasījums vai klienta apliecinājuma anketa jautā, kā tiek kontrolēta Active Directory vide, neatbildiet tikai ar ekrānuzņēmumiem. Izveidojiet pierādījumu pakotni, sasaistiet to ar risku un parādiet, ka vadība var paļauties uz identitātes vadības plakni.
Sāciet ar vienu sprintu: priviliģētā piekļuve, GPO pārvaldība, AD CS pārskatīšana, domēna kontrolleru žurnalēšana un atjaunošanas testēšana. Clarysec var palīdzēt to strukturēt, pamatot ar pierādījumiem un aizstāvēt.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council