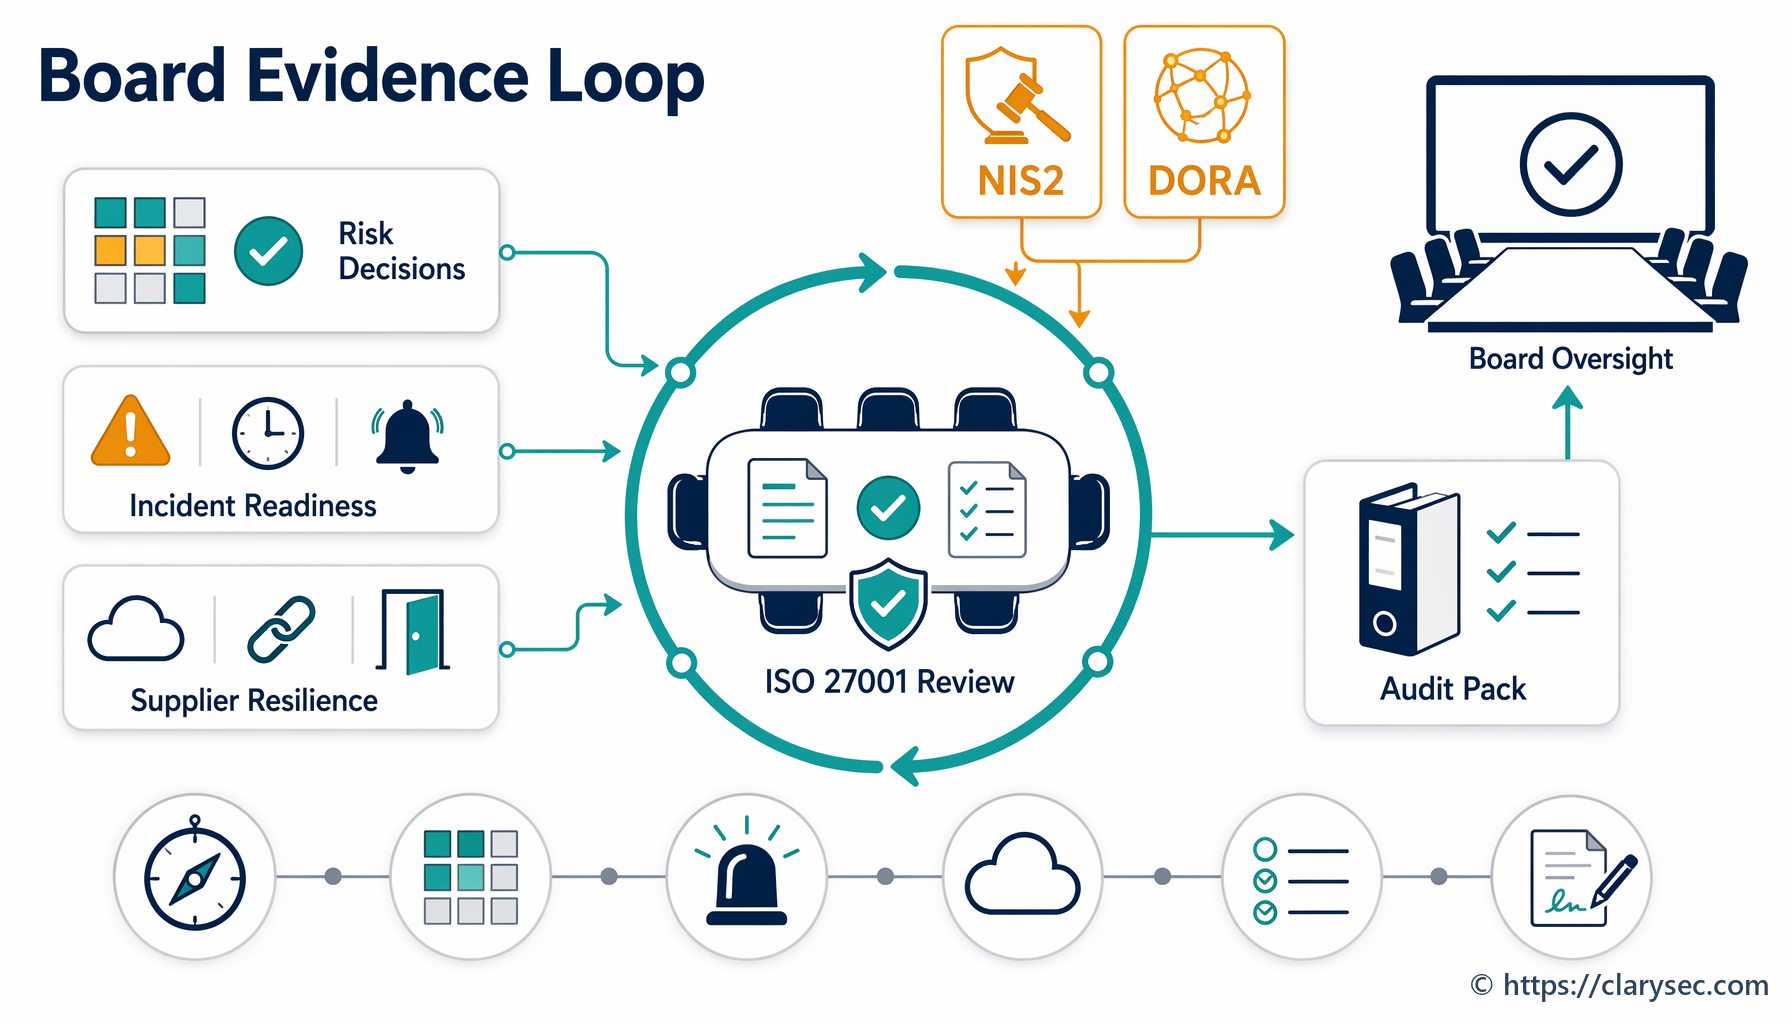
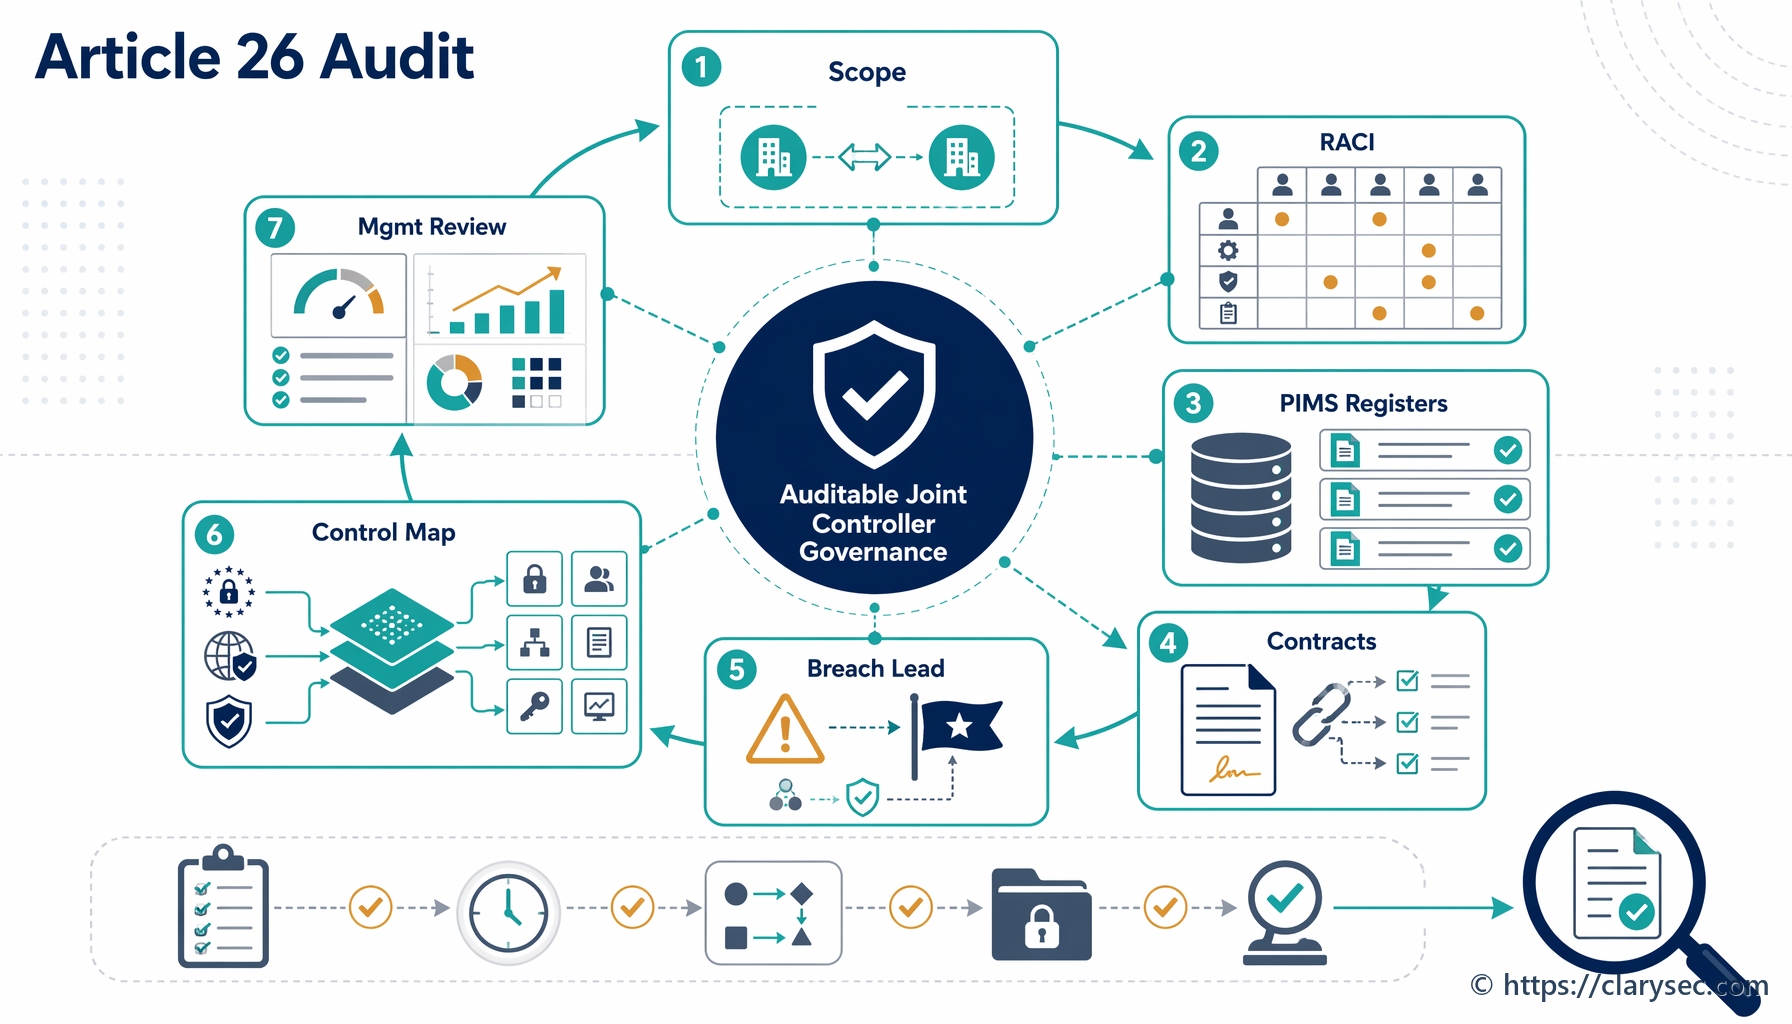
2026. gada ceļvedis kiberdrošības atbilstības pienākumu reģistram

Marijai, strauji augošas finanšu tehnoloģiju platformas galvenajai informācijas drošības vadītājai, līdz ceturkšņa valdes materiālu slēgšanai bija atlikušas divdesmit minūtes. Izpilddirektora ziņa bija īsa un neērta:
“Marija, man vajag vienu slaidu, kas parāda, ka 2026. gadā mēs kontrolējam savus kiberdrošības tiesiskos pienākumus. Ne tikai ISO 27001. Es domāju visu — NIS2, DORA, GDPR, mūsu klientu līgumus. Vai mēs esam atbilstoši? Kur ir pierādījumi? Kas par to atbild?”
Plkst. 08:15 pienāca vēl trīs pieprasījumi. Juridiskais dienests vēlējās zināt, vai uzņēmums ir svarīga vienība saskaņā ar dalībvalsts NIS2 transponēšanas noteikumiem. Datu aizsardzības speciālists (DPO) vēlējās zināt, vai aizdomīgs datubāzes eksports jāvērtē kā GDPR personas datu aizsardzības pārkāpums, DORA būtisks ar IKT saistīts incidents, abi vai neviens no tiem. Iepirkumu funkcija lūdza apstiprinājumu krāpšanas analītikas piegādātājam, kas apstrādātu ES personas datus, atbalstītu kritisku pakalpojumu un izmantotu mākoņvides apakšapstrādātāju ārpus ES.
- gadā neviens no šiem jautājumiem nav neparasts. Bīstami ir tad, ja organizācija nespēj uz tiem atbildēt no viena uzturēta, uzticama informācijas avota.
Lielākajai daļai uzņēmumu ir politikas. Daudziem ir risku reģistri, piegādātāju lietas, privātuma ieraksti, incidentu rokasgrāmatas un piemērojamības deklarācija. Taču trūkums kļūst redzams brīdī, kad valdes loceklis, auditors, regulators vai būtisks klients uzdod vienkāršu jautājumu:
“Parādiet katru piemērojamo tiesisko, regulatīvo un līgumisko kiberdrošības pienākumu, tā īpašnieku, pārskatīšanas biežumu, kontroles pasākumu, kas to īsteno, pierādījumus, kas apliecina tā izpildi, un kā izņēmumi tiek eskalēti vadībai.”
Tas ir kiberdrošības atbilstības pienākumu reģistrs.
Galvenajiem informācijas drošības vadītājiem, atbilstības vadītājiem, auditoriem un uzņēmējdarbības procesu īpašniekiem šis reģistrs vairs nav administratīva izklājlapa. Tas ir darbības mehānisms, kas NIS2 nacionālos pienākumus, DORA uzraudzības gaidas, GDPR pārskatatbildību, ISO/IEC 27001:2022 prasības, klientu līgumus un iekšējās politikas savieno funkcionējošā pārvaldības sistēmā.
Clarysec šo reģistru uzskata par dzīvu IDPS artefaktu, nevis juridisku pielikumu. Tiesiskās un regulatīvās atbilstības politikā atbilstības funkcija:
“Uztur Atbilstības pienākumu reģistru, kurā uzskaitīti visi piemērojamie tiesību akti, standarti, sertifikācijas un līgumiskās klauzulas.”
No Tiesiskās un regulatīvās atbilstības politikas, Lomas un pienākumi, punkts 4.2.1.
Svarīgais vārds ir “uztur”. Reģistrs, kas izveidots sertifikācijai un pēc tam ignorēts līdz nākamajam auditam, nav atbilstības mehānisms. Tas ir vēsturiska optimisma pierādījums.
Kas kiberdrošības atbilstības pienākumu reģistram jādara 2026. gadā
Noderīgs pienākumu reģistrs pilda piecas funkcijas.
Pirmkārt, tas identificē pienākumus. Tie ietver tiesību aktus, regulējumu, standartus, sertifikācijas un līgumiskās klauzulas. 2026. gadā bieži avoti ir NIS2 būtiskām un svarīgām vienībām, DORA aptvertām finanšu vienībām un IKT trešo pušu pakalpojumu sniedzējiem, GDPR pārziņiem un apstrādātājiem, kas apstrādā ES personas datus, ISO/IEC 27001:2022 prasības IDPS vajadzībām, mākoņdrošības saistības, klientu līgumu klauzulas par paziņošanu pārkāpuma gadījumā, ārpakalpojumu noteikumi un piegādātāju drošības prasības.
Otrkārt, tas klasificē piemērojamību. NIS2 var būt piemērojama, jo organizācija darbojas I pielikuma vai II pielikuma nozarē, nodrošina digitālo infrastruktūru, darbojas kā pārvaldīto pakalpojumu sniedzējs, nodrošina mākoņpakalpojumus vai ietilpst no lieluma neatkarīgā kategorijā, piemēram, DNS, TLD vai uzticamības pakalpojumi. DORA var būt piemērojama, jo organizācija ir finanšu vienība vai IKT trešo pušu pakalpojumu sniedzējs, kas atbalsta finanšu vienības. GDPR var būt piemērojama, jo organizācija apstrādā ES personas datus, piedāvā pakalpojumus fiziskām personām ES vai uzrauga uzvedību ES.
Treškārt, tas sasaista pienākumus ar iekšējiem kontroles pasākumiem, politikām, procesiem un sistēmām. Šajā brīdī reģistrs kļūst operacionāls. NIS2 Article 21 risku pārvaldības pasākumi tiek sasaistīti ar risku izvērtēšanu, incidentu apstrādi, darbības nepārtrauktību, piegādes ķēdes drošību, drošu izstrādi, kontroles efektivitātes pārskatīšanu, apmācībām, kriptogrāfiju, piekļuves kontroli, aktīvu pārvaldību un, kur piemērojams, MFA. DORA tiek sasaistīta ar vadības struktūras pārskatatbildību, IKT risku pārvaldību, incidentu klasifikāciju, noturības testēšanu, trešo pušu reģistriem un izstāšanās stratēģijām. GDPR tiek sasaistīta ar apstrādes darbību ierakstiem, tiesisko pamatu, datu minimizēšanu, glabāšanu, apstrādes drošību, pārkāpuma izvērtēšanu un pārskatatbildības pierādījumiem.
Ceturtkārt, tas piešķir īpašniekus un pārskatīšanas periodiskumu. Bez īpašniekiem atbilstība kļūst par sanāksmes tēmu. Ar noteiktiem īpašniekiem tā kļūst par pārvaldītu procesu.
Piektkārt, tas definē pierādījumus. Reģistram jāatbild, kurš artefakts šodien pierāda, ka konkrētais pienākums ir izpildīts. Pierādījumi var ietvert valdes protokolus, risku izvērtēšanas ierakstus, incidentu pieteikumus, piegādātāju sākotnējās izpētes materiālus, līguma klauzulas, šifrēšanas konfigurācijas, ievainojamību pārskatus, piekļuves tiesību pārskatīšanas ierakstus, rezerves kopiju testu ierakstus, privātuma paziņojumus, DPIA, pārkāpumu izvērtējumus un iekšējā audita konstatējumus.
Clarysec politika šo izsekojamību nosaka skaidri:
“Visi tiesiskie un regulatīvie pienākumi ir jāsasaista ar konkrētām politikām, kontroles pasākumiem un īpašniekiem informācijas drošības pārvaldības sistēmā.”
No Tiesiskās un regulatīvās atbilstības politikas, Politikas ieviešanas prasības, punkts 6.2.1.
Tā arī definē pierādījumus kā šā paša mehānisma daļu:
“Nepieciešamie artefakti vai ieraksti atbilstības pierādīšanai (piemēram, audita žurnāli, šifrēšanas iestatījumi, piekrišanas dokumentācija)”
No Tiesiskās un regulatīvās atbilstības politikas, Politikas ieviešanas prasības, punkts 6.2.2.3.
Tā ir atšķirība starp atbilstības apzināšanos un atbilstības pierādīšanu.
Kāpēc ISO/IEC 27001:2022 ir pamats
ISO/IEC 27001:2022 bieži tiek uztverts kā sertifikācijas mērķis, taču pienākumu pārvaldībā tā vērtība ir lielāka. Tas piešķir reģistram vietu pārvaldības sistēmā.
Punkti 4.1 līdz 4.4 prasa organizācijai izprast iekšējos un ārējos jautājumus, identificēt ieinteresētās puses un noteikt tiesiskās, regulatīvās un līgumiskās prasības, kas attiecas uz IDPS. Punkti 5.1 līdz 5.3 prasa vadības apņemšanos, politikas saskaņošanu, resursus un piešķirtas atbildības. Punkti 6.1 līdz 6.2 prasa risku izvērtēšanu, riska apstrādi, piemērojamības deklarāciju un izmērāmus mērķus, kas balstīti piemērojamajās prasībās. Punkti 8, 9 un 10 izveido darbības ciklu: ieviest kontroles pasākumus, atkārtoti izvērtēt riskus, uzraudzīt veiktspēju, veikt iekšējos auditus, pārskatīt vadības līmenī un novērst neatbilstības.
Zenith Blueprint: auditora 30 soļu ceļvedī Clarysec to izvieto jau agrīnā IDPS pamatu un vadības posmā, 2. solī: ieinteresēto pušu vajadzības un IDPS darbības joma. Blueprint iesaka komandām identificēt ieinteresēto pušu prasības, pārskatot tiesiskās un regulatīvās prasības, izdalot līgumiskās drošības klauzulas, intervējot ieinteresētās puses un ņemot vērā nozares standartus, kurus sagaida partneri.
“Punkts 4.2 neprasa konkrētu dokumentu, taču praksē ir lietderīgi izveidot ieinteresēto pušu analīzes tabulu. Tā var būt vienkārša tabula ar kolonnām: ieinteresētā puse, vajadzības/gaidas, kā mēs tās risinām.”
No Zenith Blueprint, IDPS pamatu un vadības posms, 2. solis.
Šī ieinteresēto pušu analīze kļūst par sākotnējo ievadi pienākumu reģistram. Pēc tam reģistrs kļūst par tiltu uz riska apstrādi.
Risku pārvaldības posmā, 13. solī, Zenith Blueprint komandām norāda sasaistīt kontroles pasākumus ar riskiem, punktiem un ārējiem regulējumiem:
“Veiciet regulējumu krustenisko sasaisti: ja noteikti kontroles pasākumi tiek ieviesti tieši, lai izpildītu GDPR, NIS2 vai DORA prasības, to var atzīmēt vai nu Risku reģistrā (kā daļu no riska ietekmes pamatojuma), vai SoA piezīmēs.”
No Zenith Blueprint, Risku pārvaldības posms, 13. solis: Riska apstrādes plānošana un piemērojamības deklarācija.
Tā ir izsekojamība, ko auditori sagaida. Ja GDPR nosaka šifrēšanas, glabāšanas un pārkāpuma izvērtēšanas kontroles pasākumus, norādiet to. Ja NIS2 nosaka incidentu ziņošanas eskalāciju un piegādātāju drošības pasākumus, norādiet to. Ja DORA nosaka IKT trešo pušu riska reģistrus un izstāšanās testēšanu, norādiet to.
Trīs ISO/IEC 27002:2022 kontroles atskaites punkti
Centrālais ISO/IEC 27002:2022 kontroles pasākums pienākumu pārvaldībai ir 5.31, Tiesiskās, likumā noteiktās, regulatīvās un līgumiskās prasības. Clarysec Zenith Controls: starpatbilstības ceļvedis klasificē 5.31 kā preventīvu kontroles pasākumu, kas saistīts ar konfidencialitāti, integritāti un pieejamību, saskaņots ar kiberdrošības jēdzienu Identify un darbojas juridisko lietu un atbilstības spējas ietvaros pārvaldības, ekosistēmas un aizsardzības domēnos.
Zenith Controls skaidrojums ir tiešs:
“Drošība nepastāv vakuumā. Tā darbojas pienākumu tīklā — daļu nosaka tiesību akti, daļu līgumi, bet vēl daļu nozarei specifisks regulējums.”
No Zenith Controls, ISO/IEC 27002:2022 kontroles 5.31 skaidrojums.
Kontrole 5.31 nedarbojas viena pati. Būtiski ir divi atbalsta kontroles pasākumi.
Kontrole 5.2, informācijas drošības lomas un pienākumi, nodrošina, ka pienākumi netiek abstrakti piešķirti “uzņēmējdarbībai” vai “IT”. Zenith Controls kartējums sasaista 5.2 ar politikas īpašumtiesībām, atbilstības uzraudzību, incidentu pārvaldību, informētību, neatkarīgu pārskatīšanu, pierādījumu apstrādi un priviliģētās piekļuves pārvaldību.
Kontrole 5.36, Atbilstība informācijas drošības politikām, noteikumiem un standartiem, noslēdz ciklu. Tā nodrošina, ka dokumentētās prasības tiek ievērotas, uzraudzītas, ziņotas un labotas. Zenith Controls kartējums sasaista 5.36 ar informācijas drošības politikām, disciplināro procesu, neatkarīgu pārskatīšanu, lomām un pienākumiem, notikumu izvērtēšanu, žurnālfiksēšanu, uzraudzību un aizsargātiem ierakstiem.
Kopā šie kontroles pasākumi atbild uz auditora pamatjautājumiem.
| Auditora jautājums | ISO/IEC 27002:2022 atskaites punkts | Kā izskatās labi pierādījumi |
|---|---|---|
| Kādi pienākumi ir piemērojami? | 5.31, Tiesiskās, likumā noteiktās, regulatīvās un līgumiskās prasības | Pienākumu reģistrs, juridiskās pārskatīšanas piezīmes, līguma klauzulu izvilkumi, regulatīvās piemērojamības izvērtējums |
| Kas ir katra pienākuma un kontroles pasākuma īpašnieks? | 5.2, Informācijas drošības lomas un pienākumi | RACI matrica, amata apraksti, iecelšanas ieraksti, pārvaldības harta, kontroles pasākumu īpašnieku saraksts |
| Kā jūs zināt, ka kontroles pasākumi tiek ievēroti? | 5.36, Atbilstība informācijas drošības politikām, noteikumiem un standartiem | Atbilstības informācijas paneļi, iekšējā audita pārskati, izņēmumu žurnāli, korektīvo darbību ieraksti, vadības pārskatīšanas protokoli |
Mazākām organizācijām tā pati struktūra var būt vienkāršāka. Clarysec Tiesiskās un regulatīvās atbilstības politika - SME nosaka:
“GM ir jāuztur vienkāršs, strukturēts Atbilstības reģistrs, kurā uzskaitīti:”
No Tiesiskās un regulatīvās atbilstības politikas - SME, Pārvaldības prasības, punkts 5.1.1.
Tā arī prasa regulāru pārskatīšanu:
“Atbilstības reģistrs jāpārskata reizi ceturksnī un jāatjaunina, kad:”
No Tiesiskās un regulatīvās atbilstības politikas - SME, Pārvaldības prasības, punkts 5.1.2.
SME reģistrs var sākties vienkārši. Tomēr tam joprojām ir vajadzīgi īpašnieki, periodiskums un pierādījumi.
Veidojiet reģistru ap pienākumiem, nevis ietvariem
Visbiežākā kļūda ir izveidot vienu izsekotāju NIS2, citu DORA, vēl citu GDPR, vēl citu ISO/IEC 27001:2022 un vēl citu klientu līgumiem. Tas rada pierādījumu pieprasījumu dublēšanos, konfliktējošus īpašniekus un pārslogotas komandas.
Labāka pieeja ir pienākumu un kontroles pasākumu kartēšana. Viena drošības spēja var izpildīt vairākus tiesiskos virzītājus, ja reģistrs saglabā atšķirības trigeros, tvērumā, termiņos un pilnvarās.
Piemēram, reaģēšana uz incidentiem atbalsta NIS2 ziņošanu par nozīmīgiem incidentiem, DORA ziņošanu par būtiskiem ar IKT saistītiem incidentiem un GDPR personas datu aizsardzības pārkāpuma izvērtēšanu. Piegādātāju sākotnējā izpēte atbalsta NIS2 piegādes ķēdes drošību, DORA IKT trešo pušu risku un GDPR apstrādātāju pārvaldību. Žurnālfiksēšana un uzraudzība atbalsta incidentu atklāšanu, kontroles efektivitāti un pārskatatbildību. Aktīvu un datu uzskaite atbalsta NIS2, DORA, GDPR un ISO/IEC 27001:2022 risku izvērtēšanu.
| Pienākuma tēma | NIS2 virzītājs | DORA virzītājs | GDPR virzītājs | ISO/IEC 27001:2022 un ISO/IEC 27002:2022 atskaites punkts | Pierādījumu piemēri |
|---|---|---|---|---|---|
| Tiesisko pienākumu pārvaldība | Vienības klasifikācija, nacionālā transponēšana, uzraudzības pilnvaras | Nozarei specifisks digitālās darbības noturības režīms | Pārskatatbildība un piemērojamie datu aizsardzības tiesību akti | punkts 4.2, punkts 6.1, kontrole 5.31 | Pienākumu reģistrs, piemērojamības memorands, tiesību aktu atjauninājumu žurnāls |
| Kontroles pasākumu īpašumtiesības | Vadības struktūras apstiprinājums, pārraudzība un apmācība | Vadības struktūras pārskatatbildība, IKT lomas un pienākumi | Pārziņa pārskatatbildība, DPO uzdevumi, kur piemērojams | punkts 5.3, kontrole 5.2 | RACI, lomu apraksti, kontroles pasākumu īpašnieku apliecinājumi |
| Incidentu ziņošana | Article 23 pakāpeniska ziņošana par nozīmīgiem incidentiem | Article 19 ziņošana par būtiskiem ar IKT saistītiem incidentiem | Article 33 paziņošana par personas datu aizsardzības pārkāpumu, kur piemērojams | Kontroles 5.24 līdz 5.28, ISO/IEC 27035-1:2023 | Incidentu pieteikumi, klasifikācijas matrica, paziņošanas ieraksti |
| Piegādātāju un mākoņriski | Article 21 piegādes ķēdes drošība | Article 28 IKT trešo pušu riska pārvaldība | Article 28 apstrādātāja drošības pasākumi, Chapter V datu nosūtīšanas kontroles pasākumi | Kontroles 5.19 līdz 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Piegādātāju izvērtējumi, līgumi, izstāšanās testi, apakšapstrādātāju pārskatīšana |
| Atbilstības uzraudzība | Kontroles efektivitāte, kiberdrošības higiēna un piekļuves kontroles gaidas | IKT risku ietvara pārskatīšana, iekšējais audits, noturības testēšana | Atbilstības pierādīšana un pasākumu pārskatīšana | punkts 9.1, punkts 9.2, kontrole 5.36 | Audita pārskati, informācijas paneļi, izņēmumi, korektīvās darbības |
Mērķis nav paslēpt tiesiskās atšķirības. Mērķis ir nepieļaut vienas un tās pašas spējas ieviešanu trīs reizes.
Praktisks reģistra modelis, ko var ieviest šonedēļ
Clarysec stilā veidotam pienākumu reģistram jābūt pietiekami vienkāršam, lai to varētu uzturēt, un pietiekami detalizētam, lai tas izturētu audita izlasi. Minimālie lauki ir:
- Pienākuma ID.
- Avots, piemēram, NIS2, DORA, GDPR, ISO/IEC 27001:2022, klienta līgums vai iekšējā politika.
- Konkrēts pants, punkts vai līguma atsauce.
- Prasības kopsavilkums.
- Piemērojamības pamatojums.
- Ietekmētais uzņēmējdarbības process vai pakalpojums.
- Riska scenārijs, ja prasība netiek izpildīta.
- Kontroles pasākumu kartējums, tostarp ISO/IEC 27002:2022 kontroles pasākumi un iekšējo politiku atsauces.
- Kontroles pasākuma īpašnieks.
- Pierādījumu īpašnieks.
- Pārskatīšanas periodiskums.
- Pierādījumu atrašanās vieta.
- Izņēmumi vai atvērtie trūkumi.
- Vadības pārskatīšanas eskalācijas atzīme.
- Pēdējās pārskatīšanas datums un nākamās pārskatīšanas datums.
- Statuss.
Tālāk ir praktisks piemērs SaaS finanšu tehnoloģiju pakalpojumu sniedzējam, kas darbojas ES.
| Pienākuma ID | Avots un prasība | Iekšējā sasaiste | Īpašnieks | Pārskatīšanas periodiskums | Pierādījumi |
|---|---|---|---|---|---|
| OBL-001 | NIS2 piemērojamība un vienības klasifikācija digitālās infrastruktūras vai pārvaldīto pakalpojumu darbībām | Tiesiskās un regulatīvās atbilstības politika, kontrole 5.31, IDPS darbības joma | Atbilstības vadītājs | Reizi ceturksnī un pakalpojuma izmaiņu gadījumā | Piemērojamības memorands, vienības reģistrācijas dati, valdes instruktāža |
| OBL-002 | DORA IKT trešo pušu riska pārvaldība kritiskiem vai svarīgiem IKT pakalpojumiem | Piegādātāju drošības procedūra, kontroles 5.19 līdz 5.23, DORA piegādātāju reģistrs | Piegādātāju riska īpašnieks | Reizi ceturksnī un pirms jauna kritiska piegādātāja piesaistes | Piegādātāju reģistrs, sākotnējās izpētes materiāli, līguma klauzulas, izstāšanās tests |
| OBL-003 | GDPR personas datu aizsardzības pārkāpuma izvērtēšana un pārskatatbildība | Incidentu reaģēšanas plāns, privātuma procedūra, kontroles 5.24 līdz 5.28 un 5.34 | DPO un incidentu vadītājs | Katram incidentam, ceturkšņa tendenču pārskatīšana | Pārkāpuma izvērtējums, incidenta pieteikums, paziņošanas lēmums, gūtās atziņas |
| OBL-004 | ISO/IEC 27001:2022 uzraudzība, iekšējais audits un vadības pārskatīšana | Audita un atbilstības uzraudzības process, kontrole 5.36 | IDPS vadītājs | Ikgadējais audita plāns, ceturkšņa uzraudzība | Iekšējā audita pārskats, KPI informācijas panelis, korektīvo darbību žurnāls |
| OBL-005 | Klienta līgums prasa paziņot par drošības incidentu 24 stundu laikā | Līgumu reģistrs, incidentu komunikācijas rokasgrāmata | Klientu attiecību funkcija un juridiskais dienests | Līguma izmaiņu gadījumā un katram incidentam | Līguma klauzulas izvilkums, incidenta komunikācijas ieraksts |
Ņemiet vērā, ka katra rinda ir praktiski izmantojama. Tā neaprobežojas ar “ievērot DORA”. Tā identificē prasību, iekšējo sasaisti, īpašnieku, pārskatīšanas ritmu un pierādījumus.
Clarysec Pārvaldības lomu un atbildību politika - SME nostiprina šo īpašnieku disciplīnu:
“Pārvaldības pienākumi (piemēram, politikas pārskatīšana, izņēmumu apstiprināšana, pakalpojumu sniedzēju uzraudzība) jāpiešķir konkrētām personām vai lomām.”
No Pārvaldības lomu un atbildību politikas - SME, Pārvaldības prasības, punkts 5.3.
Uzņēmuma mēroga vidēs tas pats princips jāatspoguļo RACI matricā, kontroles pasākumu īpašnieku reģistrā un vadības pārskatu paketē.
Incidentu ziņošanas piemērs: viena rokasgrāmata, vairāki pienākumi
SaaS pakalpojumu sniedzējs nosaka, ka tas varētu ietilpt NIS2 darbības jomā, jo ES nodrošina mākoņpakalpojumu vai pārvaldīto pakalpojumu darbības un atbilst attiecīgajiem lieluma vai nozares kritērijiem. Organizācijai jau ir incidentu reaģēšanas plāns, taču NIS2 ziņošana vēl nav sasaistīta ar eskalācijas procedūrām.
Reģistra ierakstam precīzi jāfiksē pienākums:
- Avots: NIS2 Article 23.
- Prasība: bez nepamatotas kavēšanās informēt CSIRT vai kompetento iestādi par nozīmīgiem incidentiem, ar agrīno brīdinājumu 24 stundu laikā, paziņojumu 72 stundu laikā un gala ziņojumu viena mēneša laikā.
- Piemērojamība: potenciāli piemērojama pakalpojuma kategorijas un dalībvalstu darbību dēļ.
- Risks, ja netiek izpildīts: regulatīvs pārkāpums, kavēta ieinteresēto pušu informēšana, klientu uzticēšanās zudums.
Pēc tam tas jāsasaista ar kontroles pasākumiem. ISO/IEC 27002:2022 kontroles 5.24 līdz 5.28 aptver incidentu pārvaldības plānošanu, izvērtēšanu, reaģēšanu, mācīšanos un pierādījumu vākšanu. Kontrole 5.31 aptver tiesisko pienākumu izsekošanu. Kontrole 5.2 aptver lomu piešķiršanu. Kontrole 5.36 aptver uzraudzību, vai process tiek ievērots.
Īpašniekiem jābūt skaidri noteiktiem. Incidentu vadītājs ir atbildīgs par klasifikāciju un eskalāciju. Juridiskais dienests vai atbilstības funkcija ir atbildīga par regulatora interpretāciju un paziņojuma autorizāciju. Komunikācijas funkcija ir atbildīga par saziņu ar klientiem. Pierādījumu īpašnieks uztur incidenta lietu.
Pierādījumos jāiekļauj incidenta klasifikācijas ieraksts, laika līnija, informētības laiks, sākotnējās izvērtēšanas laiks, eskalācijas laiks, paziņošanas lēmums, iesniegums regulatoram, ja piemērojams, lēmums par klientu komunikāciju, gūtās atziņas un korektīvās darbības.
Pēc tam galda mācības padara reģistru praktisku. Izmantojiet scenāriju, kurā mākoņvides nepareiza konfigurācija rada iespējamu klientu datu ekspozīciju un pakalpojuma darbības traucējumus. Pārbaudiet, vai komanda spēj identificēt NIS2 24 stundu termiņa sākumu, noteikt, vai nepieciešams GDPR pārkāpuma izvērtējums, klasificēt iespējamo DORA ietekmi, ja skarti finanšu pakalpojumi, un sagatavot pilnīgu pierādījumu lietu.
Šādi pienākumu reģistrs kļūst par kontroles pasākumu. Tas maina operacionālo rīcību.
Pierādījumu pārvaldībā auditi bieži izgāžas
Daudzas organizācijas var parādīt reģistru. Mazāk ir tādu, kas var parādīt, ka pierādījumi ir pilnīgi, aktuāli, aizsargāti un sasaistīti.
Clarysec Audita un atbilstības uzraudzības politika - SME nosaka pamatprasību:
“Visi pierādījumi jāglabā centralizētā audita mapē.”
No Audita un atbilstības uzraudzības politikas - SME, Politikas ieviešanas prasības, punkts 6.2.1.
Šis teikums atrisina biežu audita kļūmi. Pierādījumi, kas izkaisīti e-pastā, Jira pieteikumos, SharePoint mapēs, piegādātāju portālos un personīgajos diskos, nav gatavi auditam. Centralizētai mapei nav obligāti jābūt vienai burtiskai mapei visiem failiem, taču ir jābūt kontrolētam pierādījumu repozitorijam vai indeksam, kas auditoram parāda, kur atrodas autoritatīvais artefakts.
Katram pienākumam pierādījumi jānosauc konsekventi, jāsasaista ar pienākuma ID un kontroles ID, jāpiešķir nosauktai personai vai lomai, jāaizsargā pret nesankcionētām izmaiņām, jāglabā atbilstoši tiesiskajām un līgumiskajām prasībām, jāpārskata noteiktā periodiskumā un jāsasaista ar izņēmumiem un korektīvajām darbībām.
Zenith Controls kontroles 5.31 skaidrojums sasaista tiesiskās prasības ar ierakstu glabāšanu caur kontroli 5.33, privātumu un PII aizsardzību caur kontroli 5.34, neatkarīgu pārskatīšanu caur kontroli 5.35 un iekšējo atbilstību caur kontroli 5.36. Tas ir būtiski, jo paši pierādījumi var saturēt reglamentētu informāciju, piemēram, personas datus, digitālās kriminālistikas indikatorus, priviliģētās piekļuves žurnālus vai klientu konfidenciālus datus.
Audita skatījums: kā dažādi pārbaudītāji testēs reģistru
Spēcīgs reģistrs iztur vairākas audita perspektīvas.
ISO/IEC 27001:2022 auditors sāks ar kontekstu, ieinteresētajām pusēm, darbības jomu, riska apstrādi, piemērojamības deklarāciju, uzraudzību, iekšējo auditu un vadības pārskatīšanu. Attiecībā uz kontroli 5.31 auditors sagaidīs, ka piemērojamās tiesiskās un līgumiskās prasības ir identificētas, tiek uzturētas aktuālas un ir atspoguļotas kontroles pasākumos. Attiecībā uz kontroli 5.2 auditors pārbaudīs, vai atbildības ir piešķirtas un saprastas. Attiecībā uz kontroli 5.36 auditors meklēs uzraudzību, neatbilstības un korektīvās darbības.
NIST saskaņots izvērtētājs koncentrēsies uz pārvaldības rezultātiem. NIST Cybersecurity Framework 2.0 GOVERN ietver GV.OC-03, kas paredz, ka tiesiskās, regulatīvās un līgumiskās prasības attiecībā uz kiberdrošību, tostarp privātuma un pilsonisko brīvību pienākumi, ir izprastas un pārvaldītas. Izvērtētājs var pieprasīt organizācijas profilu, trūkumu analīzi un prioritizētu rīcības plānu, un pēc tam izlases veidā pārbaudīt, vai pienākumi pārtop aktīvu pārvaldībā, piekļuves kontrolē, datu aizsardzībā, žurnālfiksēšanā, reaģēšanā un atjaunošanā.
COBIT 2019 vai ISACA auditors skatīsies caur pārvaldības un vadības mērķiem. Īpaši nozīmīgs ir MEA03 — pārvaldīta atbilstība ārējām prasībām. Auditors var pārbaudīt, vai ārējās prasības tiek identificētas caur MEA03.01, vai atbildes tiek optimizētas caur MEA03.02, vai atbilstība tiek apstiprināta caur MEA03.03 un vai apliecinājums tiek iegūts caur MEA03.04.
ISACA ITAF balstīts auditors uzsvērs pietiekamus un piemērotus pierādījumus. Viņš var atlasīt GDPR pārkāpuma paziņošanas prasību, DORA piegādātāju reģistra prasību un NIS2 incidentu ziņošanas prasību, un pēc tam pieprasīt pilnu pierādījumu pēdu no sākuma līdz beigām.
Tehniskais izvērtētājs var validēt kontroli 5.36 ar konfigurācijas pierādījumiem. Ja reģistrā norādīts, ka NIS2 un klientu līgumi prasa MFA priviliģētai piekļuvei, viņš var pārbaudīt identitātes nodrošinātāja iestatījumus. Ja norādīts, ka GDPR un līgumi prasa šifrēšanu, viņš var pārbaudīt datubāzes šifrēšanu, atslēgu pārvaldības ierakstus un datu plūsmas diagrammas. Ja DORA prasa IKT trešo pušu pakalpojumu uzraudzību, viņš var pārbaudīt pakalpojumu pārskatīšanu, SLA pārskatus un izstāšanās testu ierakstus.
| Ietvars vai pārbaudītājs | Ko pārbaudīs | Reģistra pierādījumi, kas palīdz |
|---|---|---|
| ISO/IEC 27001:2022 | Punkti 4.2, 6.1, 6.1.3, 9.1, 9.2 un 9.3 | Ieinteresēto pušu analīze, SoA saites, audita plāns, vadības pārskatīšanas protokoli |
| NIST CSF 2.0 | GOVERN rezultāti, īpaši GV.OC-03 | Tiesisko prasību uzskaite, pašreizējais un mērķa profils, rīcības plāns |
| COBIT 2019 | MEA03 atbilstība ārējām prasībām | Atbilstības pārskati, īpašumtiesību ieraksti, izņēmumu apstiprinājumi |
| NIS2, DORA un GDPR regulatori | Konkrēti likumā noteikti rezultāti | Pantu līmeņa kartējumi, incidentu ieraksti, piegādātāju lietas, paziņošanas lēmumi |
| Tehniskais izvērtētājs | Vai deklarētie kontroles pasākumi darbojas | Konfigurācijas eksporti, žurnāli, piekļuves tiesību pārskatīšanas ieraksti, testu ieraksti |
Reģistram vajadzīgi gan pārvaldības pierādījumi, gan tehniskie pierādījumi.
Vadības pārskatīšana noslēdz pārskatatbildības ciklu
Atbilstības pienākumu reģistrs nedrīkst klusi piederēt tikai atbilstības funkcijai. Tam jānonāk vadības pārskatīšanā, jo NIS2, DORA, GDPR un ISO/IEC 27001:2022 visi balstās pārskatatbildībā.
NIS2 prasa vadības struktūrām apstiprināt kiberdrošības risku pārvaldības pasākumus un pārraudzīt to ieviešanu. DORA uzliek galīgo atbildību par IKT risku pārvaldību vadības struktūrai. GDPR prasa pārziņiem pierādīt atbilstību. ISO/IEC 27001:2022 prasa vadības pārskatīšanā ņemt vērā konteksta izmaiņas, ieinteresēto pušu vajadzības, audita rezultātus, uzraudzības rezultātus, risku izvērtēšanas rezultātus, apstrādes statusu un uzlabošanas iespējas.
Clarysec Informācijas drošības politika saskan ar šo gaidu:
“Vadības pārskata darbības (saskaņā ar ISO/IEC 27001 punkts 9.3) jāveic vismaz reizi gadā, un tajās jāiekļauj:”
No Informācijas drošības politikas, Pārvaldības prasības, punkts 5.3.
SME audita politika pievieno operacionālo sasaisti:
“Audita konstatējumi un statusa atjauninājumi jāiekļauj IDPS vadības pārskatīšanas procesā.”
No Audita un atbilstības uzraudzības politikas - SME, Pārvaldības prasības, punkts 5.4.3.
Vadības pārskatīšanai nav vajadzīga katra rinda. Tai vajadzīgas tendences, riska lēmumi, izņēmumi, resursi un pārskatatbildība.
| Vadības pārskatīšanas tēma | Piemēra metrika vai lēmums |
|---|---|
| Piemērojamības izmaiņas | Identificēta jauna dalībvalsts NIS2 reģistrācijas prasība un piešķirts īpašnieks |
| Atvērtie atbilstības trūkumi | DORA piegādātāja izstāšanās tests nokavēts diviem kritiskiem IKT pakalpojumiem |
| Pierādījumu stāvoklis | 92 procentiem pienākumu ir aktuāli pierādījumi, bet 8 procentiem tie ir novecojuši |
| Izņēmumi | Pagaidu atkāpe no žurnālu glabāšanas apstiprināta līdz glabātuves paplašināšanai |
| Incidenti un paziņojumi | Izvērtēti divi drošības incidenti, paziņošana regulatoram nav nepieciešama, pamatojums reģistrēts |
| Audita konstatējumi | Trīs nelielas neatbilstības, apstiprināti korektīvo darbību īpašnieki un termiņi |
| Regulatīvais horizonts | Gaidāmās līgumu un nacionālās transponēšanas izmaiņas nodotas juridiskai pārskatīšanai |
Tas pārvērš reģistru no atbilstības lietas par vadības instrumentu.
Biežākie kļūmju modeļi un kā no tiem izvairīties
Pirmais kļūmju modelis ir tāds, ka juridiskais dienests pārvalda tiesību aktus, drošības funkcija pārvalda kontroles pasākumus, bet kartējumu nepārvalda neviens. Clarysec to novērš, prasot pienākumus sasaistīt ar politikām, kontroles pasākumiem un īpašniekiem IDPS ietvaros.
Otrais ir ietvaru, nevis pienākumu izsekošana. Reģistra ieraksts “DORA” nav praktiski izmantojams. Ieraksts “DORA Article 28 IKT trešo pušu riska pārvaldība prasa sākotnējo izpēti, līgumiskus noteikumus, uzraudzību un izstāšanās stratēģijas” ir praktiski izmantojams.
Trešais ir periodiskuma trūkums. Ceturkšņa pārskatīšana daudzām organizācijām ir praktisks pamatlīmenis, un uz notikumiem balstīti atjauninājumi jāveic jaunu pakalpojumu, jaunu valstu, jaunu piegādātāju, incidentu, auditu un līgumu izmaiņu gadījumā.
Ceturtais ir pierādījumi, kas pastāv, bet nav atrodami. Centralizētas audita mapes princips to risina tieši.
Piektais ir neformāli izņēmumi. Ja kontroles pasākums īslaicīgi nespēj izpildīt pienākumu, izņēmums ir jādokumentē, jāizvērtē pēc riska, jāapstiprina, jānosaka laika ierobežojums un jāpārskata.
Sestais ir formāla, bet saturiski tukša vadības pārskatīšana. Reģistram jāvirza lēmumi par budžetu, personālu, piegādātāju trūkumu novēršanu, līgumu sarunām, riska pieņemšanu un korektīvajām darbībām.
Kā Clarysec pārvērš reģistru darbības mehānismā
Clarysec 30 soļu pieeja padara pienākumu pārvaldību praktisku.
Zenith Blueprint 2. solis identificē ieinteresēto pušu vajadzības un piemērojamās prasības. 13. solis sasaista kontroles pasākumus ar riskiem, punktiem un piemērojamības deklarāciju. 23. solis aplūko organizatoriskās kontroles, tostarp prasību izveidot un uzturēt tiesisko un regulatīvo prasību reģistru.
Blueprint nosaka:
“Sadarbojieties ar juridisko dienestu, atbilstības funkciju vai ārējo juridisko konsultantu, lai izveidotu informācijas drošībai (5.31) piemērojamo tiesību aktu, regulējumu un līgumisko pienākumu reģistru. Tajā jāiekļauj datu aizsardzības tiesību akti (piemēram, GDPR), nozarei specifiskas prasības un sertifikācijas prasības. Nodrošiniet, ka IDPS komanda zina, kur uz šo reģistru atsaukties, un ka izmaiņas tiek pārskatītas vismaz reizi ceturksnī.”
No Zenith Blueprint, Kontroles praksē posms, 23. solis.
Clarysec politikas nodrošina pārvaldības noteikumus: uzturēt reģistru, piešķirt atbildības, centralizēt pierādījumus, pārskatīt konstatējumus un iekļaut statusu vadības pārskatīšanā.
Zenith Controls nodrošina starpatbilstības kompasu. Kontrolei 5.31 tas sasaista pienākumu pārvaldību ar GDPR pārskatatbildību, NIS2 kiberdrošības pienākumiem, DORA IKT risku pārvaldību, NIST CSF pārvaldību, NIST SP 800-53 programmu pārvaldību un nepārtrauktu uzraudzību, kā arī COBIT 2019 ārējās atbilstības uzraudzību. Kontrolei 5.2 tas sasaista lomu pārskatatbildību ar GDPR, NIS2, DORA, NIST un COBIT. Kontrolei 5.36 tas sasaista politiku atbilstības uzraudzību ar GDPR pārskatatbildību, NIS2 kiberdrošības higiēnas un piekļuves kontroles gaidām, DORA darbības noturību, NIST nepārtrauktu uzraudzību un COBIT atbilstības uzraudzību.
Vērtība ir vienkārša: viens reģistrs, viena kontroles arhitektūra, daudzi atbilstības rezultāti.
Nākamie soļi: padariet pienākumu reģistru gatavu auditam
Organizācijas, kas 2026. gada atbilstību pārvaldīs labi, nebūs tās, kurām ir visvairāk izklājlapu. Tās būs organizācijas ar izsekojamību: pienākums uz īpašnieku, īpašnieks uz kontroles pasākumu, kontroles pasākums uz pierādījumiem, pierādījumi uz pārskatīšanu, pārskatīšana uz uzlabojumiem.
Sāciet ar šādām darbībām:
- Izveidojiet vai atjauniniet savu kiberdrošības atbilstības pienākumu reģistru.
- Pievienojiet NIS2, DORA, GDPR, ISO/IEC 27001:2022 un galvenos klientu līgumiskos pienākumus.
- Sasaistiet katru pienākumu ar politikām, ISO/IEC 27002:2022 kontroles pasākumiem, īpašniekiem, pārskatīšanas periodiskumu un pierādījumiem.
- Identificējiet trūkumus, izņēmumus un pierādījumus, kuru derīgums ir beidzies.
- Iekļaujiet reģistra statusu nākamajā IDPS vadības pārskatīšanā.
- Izmantojiet Clarysec Zenith Blueprint, lai ievietotu reģistru 30 soļu IDPS ceļkartē.
- Izmantojiet Zenith Controls, lai krusteniski sasaistītu pienākumus ar ISO, NIST, COBIT, GDPR, NIS2 un DORA gaidām.
- Izmantojiet Clarysec Tiesiskās un regulatīvās atbilstības politiku, Tiesiskās un regulatīvās atbilstības politiku - SME, Pārvaldības lomu un atbildību politiku - SME, Audita un atbilstības uzraudzības politiku - SME un Informācijas drošības politiku, lai formalizētu īpašumtiesības, pārskatīšanu, pierādījumu glabāšanu un vadības pārskatatbildību.
Clarysec var palīdzēt iestrādāt šo izsekojamību jūsu IDPS vēl pirms auditors, regulators, valdes loceklis vai klients to pieprasa. Lejupielādējiet attiecīgās Clarysec politiku veidnes, šonedēļ nokartējiet pirmos desmit pienākumus un pārvērtiet atbilstību no steidzamas reaģēšanas par darbības sistēmu.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council