Nepiesaistītu DNS ierakstu pārvaldība NIS2, DORA un GDPR kontekstā

Informācijas drošības vadītājs (CISO) saņem ziņu pirmdien plkst. 07:12.
Drošības pētnieks ir konstatējis, ka promo.company.com norāda uz pamestu mākoņlietotni. DNS ieraksts joprojām ir aktīvs. Mākoņresurss vairs nepastāv. SaaS nomnieks, kas iepriekš apkalpoja kampaņu, tika dzēsts pirms sešiem mēnešiem, neilgi pēc tam, kad mārketinga komanda pārgāja uz citu platformu. CNAME neviens nenoņēma.
Plkst. 08:30 jautājums vairs nav: “Vai kāds var pārņemt apakšdomēnu?” Jautājums ir: “Kāpēc neviens nezināja, ka šis aktīvs pastāv?”
Plkst. 09:15 ir iesaistīts juridiskais dienests, jo apakšdomēns savulaik vāca e-pasta adreses produkta gaidīšanas sarakstam. Ir iesaistīts iepirkums, jo kampaņas platformu pārvaldīja aģentūra. Ir iesaistīta atbilstības funkcija, jo uzņēmums gatavojas ISO/IEC 27001:2022 uzraudzības auditam, NIS2 gatavības izvērtēšanai un klientu apliecinājumu anketām. Datu aizsardzības speciālists jautā, vai ekspozīcija varētu kļūt par personas datu aizsardzības pārkāpumu saskaņā ar GDPR, ja apakšdomēns tiktu izmantots ļaunprātīgi. Finanšu direktors jautā, vai tā pati vājā vieta varētu ietekmēt maksājumu portālu grupas regulētajā finanšu pakalpojumu vidē.
Tehniskais labojums var aizņemt dažas minūtes. Pārvaldības problēmas atrisināšana var prasīt mēnešus, ja organizācija nespēj pierādīt, ka katrs internetam pieejams aktīvs ir zināms, tam ir īpašnieks, tas tiek pārskatīts, uzraudzīts un izņemts no ekspluatācijas kontrolētā procesā.
Tāpēc nepiesaistītu DNS ierakstu un apakšdomēnu pārņemšanas novēršanu nedrīkst uztvert kā šauru DNS tīrīšanas uzdevumu. Novecojis DNS ieraksts bieži ir redzams simptoms dziļākām kontroles pasākumu nepilnībām: nepilnīgai aktīvu uzskaitei, vājai īpašumtiesību pārvaldībai, trūkstošiem izņemšanas no ekspluatācijas pierādījumiem, nepietiekamai izmaiņu kontrolei, neatbilstošai piegādātāju attiecību izbeigšanas pārvaldībai, nepietiekamai ārējās uzbrukuma virsmas uzraudzībai un neskaidrai incidentu klasifikācijai.
Clarysec klientiem nepiesaistīti DNS ieraksti ir pārvaldības sistēmas pārbaude. Tie parāda, vai politikas, kontroles pasākumi, reģistri, pierādījumi un pārskatatbildība faktiski darbojas, kad aizmirsta mākoņpakalpojuma atkarība kļūst par uzbrucēja iespēju.
Ko patiesībā nozīmē nepiesaistīts DNS ieraksts
Apakšdomēna pārņemšana kļūst iespējama, ja DNS ieraksts, bieži CNAME, norāda uz resursu, kas vairs nepastāv vai vairs nav organizācijas kontrolē. Ja uzbrucējs var pieprasīt vai atjaunot mērķa resursu mākoņpakalpojumā vai SaaS platformā, viņš var iegūt iespēju publicēt saturu organizācijas uzticamajā apakšdomēnā.
Biežākie piemēri:
- CNAME norāda uz nepieprasītu mākoņlietotnes pakalpojumu.
- Pēc abonementa atcelšanas DNS joprojām paliek pielāgots SaaS resursdatora vārds.
- CDN izplatīšanas resurss ir noņemts no pakalpojumu sniedzēja konsoles, bet joprojām tiek norādīts publiskajā DNS.
- Mārketinga mikrovietni aģentūra ir izņēmusi no ekspluatācijas, nenoņemot DNS ierakstu.
- Glabātuves galapunkta vai statiskas tīmekļvietnes kartējumu var reģistrēt atkārtoti.
- Izstrādes apakšdomēns ir eksponēts, izmantojot aizmirstu platformas kā pakalpojuma projektu.
Ietekme uz darbību var būt būtiska. Uzbrucēji var mitināt pikšķerēšanas lapas, iegūt autentifikācijas datus, izplatīt ļaunatūru, ļaunprātīgi izmantot domēna reputāciju, pārtvert sesijas datus vai kaitēt zīmola uzticamībai. Ja apakšdomēns iepriekš apstrādāja personas datus, pat īslaicīga pārņemšana var izraisīt GDPR pārkāpuma izvērtēšanu. Ja skartais pakalpojums atbalsta regulētas finanšu operācijas, incidentu var būt nepieciešams izvērtēt arī saskaņā ar DORA vai iekšējiem IKT risku ietvariem.
Auditori arvien biežāk uztver nepiesaistītus DNS ierakstus kā kontroles pasākumu brieduma pierādījumu. Viens novecojis ieraksts var norādīt, ka organizācija nezina, kas tai pieder, kam tas pieder, kā tiek pārskatītas izmaiņas, kā tiek izbeigta mākoņpakalpojumu izmantošana vai kā tiek uzraudzīti ārēji pieejami aktīvi.
Tāpēc Clarysec sasaista šo jautājumu ar ISO/IEC 27001:2022 ISO/IEC 27001:2022, ISO/IEC 27002:2022 ISO/IEC 27002:2022, NIS2, DORA, GDPR, NIST CSF 2.0 un COBIT 2019 audita gaidām.
Kāpēc ISO 27001:2022 ir praktiskais pamats
Spēcīgākais veids, kā pārvaldīt nepiesaistītus DNS ierakstus, nav veidot atsevišķas programmas NIS2, DORA un GDPR vajadzībām. Praktiskāk ir izmantot ISO/IEC 27001:2022 kā pārvaldības sistēmas pamatu un vienreiz sagatavot pierādījumus vairākām apliecinājuma vajadzībām.
Attiecīgās prasības sākas vēl pirms A pielikuma. Punkti 4.1 līdz 4.4 prasa organizācijai izprast tās kontekstu, ieinteresēto pušu prasības, ISMS darbības jomu un atkarības no citām organizācijām. Nepiesaistītu DNS ierakstu pārvaldībā darbības jomā jāiekļauj ārējais DNS, domēni, domēnu reģistratori, mākoņpakalpojumi, SaaS platformas, aģentūras, pārvaldīta mitināšana, CDN un jebkura trešā puse, kas var izveidot vai izņemt no ekspluatācijas internetam pieejamus pakalpojumus.
Punkti 5.1 līdz 5.3 padara šo par vadības un pārskatatbildības jautājumu. Vadībai ir jāsaskaņo ISMS ar biznesa virzienu, jānodrošina resursi, jākomunicē informācijas drošības nozīme un jāpiešķir atbildība. Ja mārketings var palaist mikrovietni, inženierija var izveidot mākoņpakalpojumu galapunktus un iepirkums var izbeigt SaaS līgumus, organizācijai nepieciešams pārvaldības modelis, kas visās šajās jomās skaidri nosaka DNS un pakalpojumu īpašumtiesības.
Punkti 6.1.1 līdz 6.1.3 nosaka risku izvērtēšanas, riska apstrādes un piemērojamības deklarācijas (SoA) loģiku. Nepiesaistīti DNS ieraksti jāreģistrē kā reālistisks riska scenārijs, nevis tikai kā skenera izvade. Tie ietekmē konfidencialitāti, integritāti un pieejamību un bieži sasaistās ar tiesiskajiem, regulatīvajiem un līgumiskajiem pienākumiem.
Punkti 7.5, 8.1, 8.2 un 8.3 pārvērš pārvaldību pierādījumos. Tie prasa kontrolētu dokumentētu informāciju, plānotus un kontrolētus darbības procesus, nejaušu izmaiņu ņemšanu vērā, ārēji nodrošinātu procesu kontroli, periodisku risku izvērtēšanu un dokumentētus riska apstrādes rezultātus.
Pēc tam A pielikums sniedz kontroles pasākumu katalogu. Clarysec projektos galvenās ISO/IEC 27002:2022 sasaistes parasti izskatās šādi:
| Riska joma | ISO/IEC 27002:2022 kontroles pasākuma sasaiste | Ko sagaida auditors |
|---|---|---|
| Nezināmi apakšdomēni | 5.9 Informācijas un citu saistīto aktīvu uzskaite | Aktuāla uzskaite, kas ietver domēnus, DNS ierakstus, mākoņpakalpojumus, SaaS kartējumus un īpašniekus |
| SaaS un mākoņpakalpojumu kartējumi | 5.23 Informācijas drošība mākoņpakalpojumu izmantošanā | Mākoņpakalpojuma dzīves cikls, sākotnējā izpēte, lietošanas apstiprinājums, izbeigšana un īpašumtiesību pierādījumi |
| Novecojušas ārējās ekspozīcijas | 8.8 Tehnisko ievainojamību pārvaldība | Ārējā skenēšana, prioritizācija, trūkumu novēršanas izsekošana un atlikušā riska pieņemšana |
| DNS un pakalpojumu izņemšana no ekspluatācijas | 8.32 Izmaiņu pārvaldība | Izmaiņu pieteikumi, kas apliecina DNS ierakstu noņemšanu, atcelšanas plānošanu, apstiprinājumus un pārbaudes pēc izmaiņām |
| Piegādātāja mitināti aktīvi | 5.19, 5.20, 5.21 un 5.22 piegādātāju kontroles pasākumi | Piegādātāju drošības prasības, līguma klauzulas, uzraudzība, pārskatīšana un izbeigšanas pārvaldība |
| Atklāšana un reaģēšana | 8.15 Žurnālfiksēšana, 8.16 Uzraudzības darbības, 5.24 līdz 5.27 incidentu kontroles pasākumi | Uzraudzības pierādījumi, notikumu klasifikācija, reaģēšanas procedūras un gūtās mācības |
| PII ekspozīcija | 5.31 Tiesiskās, normatīvās, regulatīvās un līgumiskās prasības un 5.34 Privātums un PII aizsardzība | GDPR kartējums, pārkāpuma izvērtēšana, apstrādātāju ieraksti un apstrādes drošības pierādījumi |
Būtība ir vienkārša. ISO/IEC 27001:2022 neprasa varonīgu vienreizēju sakopšanu. Tas prasa kontrolētu darbības modeli, kas novērš atkārtošanos.
Zenith Controls skatījums: viens risks, trīs kontroles enkuri
Zenith Controls: The Cross-Compliance Guide Zenith Controls ietvarā Clarysec izmanto attiecīgos ISO/IEC 27002:2022 kontroles pasākumus kā savstarpējās atbilstības enkurus. Nepiesaistītu DNS ierakstu un apakšdomēnu pārņemšanas pārvaldībā centrāli ir trīs kontroles pasākumi.
Kontroles pasākums 5.9, Informācijas un citu saistīto aktīvu uzskaite, ir klasificēts kā preventīvs, atbalsta konfidencialitāti, integritāti un pieejamību, ir saskaņots ar kiberdrošības konceptu Identify un atrodas aktīvu pārvaldībā kā darbības spēja, kuras drošības jomas ir pārvaldība, ekosistēma un aizsardzība.
Kontroles pasākums 5.23, Informācijas drošība mākoņpakalpojumu izmantošanā, ir klasificēts kā preventīvs, atbalsta konfidencialitāti, integritāti un pieejamību, ir saskaņots ar Protect un atrodas piegādātāju attiecību drošībā kā darbības spēja, kuras drošības jomas ir pārvaldība, ekosistēma un aizsardzība.
Kontroles pasākums 8.8, Tehnisko ievainojamību pārvaldība, ir klasificēts kā preventīvs, atbalsta konfidencialitāti, integritāti un pieejamību, ir saskaņots ar Identify un Protect un atrodas draudu un ievainojamību pārvaldībā kā darbības spēja, kuras drošības jomas ir pārvaldība, ekosistēma, aizsardzība un noturība.
Tas ir būtiski, jo nepiesaistīti DNS ieraksti nav tikai aktīvu kontroles kļūme, nav tikai mākoņpakalpojumu kontroles kļūme un nav tikai ievainojamība. Tie ir visi trīs. Organizācijai jāparāda, ka aktīvu uzskaite, mākoņpakalpojumu izmantošanas pārvaldība un ievainojamību pārvaldība savstarpēji pastiprina viena otru.
Clarysec bieži papildina šos enkurus ar atbalsta praksēm: ISO/IEC 27005 risku izvērtēšanas un apstrādes disciplīnai, ISO/IEC 27017 mākoņpakalpojumu drošības pārvaldībai, ISO/IEC 27018 gadījumos, kad mākoņpakalpojumi apstrādā PII, ISO/IEC 27701 privātuma informācijas pārvaldībai un ISO 22301, ja svarīga ir nepārtrauktība un krīzes reaģēšana.
Politikas pierādījumi, kas jau prasa DNS dzīves cikla kontroli
Daudzām organizācijām jau ir politikas, kas, pareizi ieviešot, novērstu nepiesaistītus DNS ierakstus. Trūkums ir tajā, ka DNS dzīves cikla kontrole nav skaidri sasaistīta ar šīm politikām.
Clarysec Asset Management Policy-sme Asset Management Policy-sme - SME, politikas ieviešanas prasības, 6.6.1. punkts nosaka:
Mākoņvidē balstīti aktīvi (piemēram, glabāšanas konti, SaaS platformas, tīmekļa domēni) arī ir jāiekļauj uzskaitē.
Tā pati politika 6.6.2. punktā papildina:
Īpašumtiesības, nolūks, piekļuves privilēģijas un atjaunošanas termiņi ir jādokumentē.
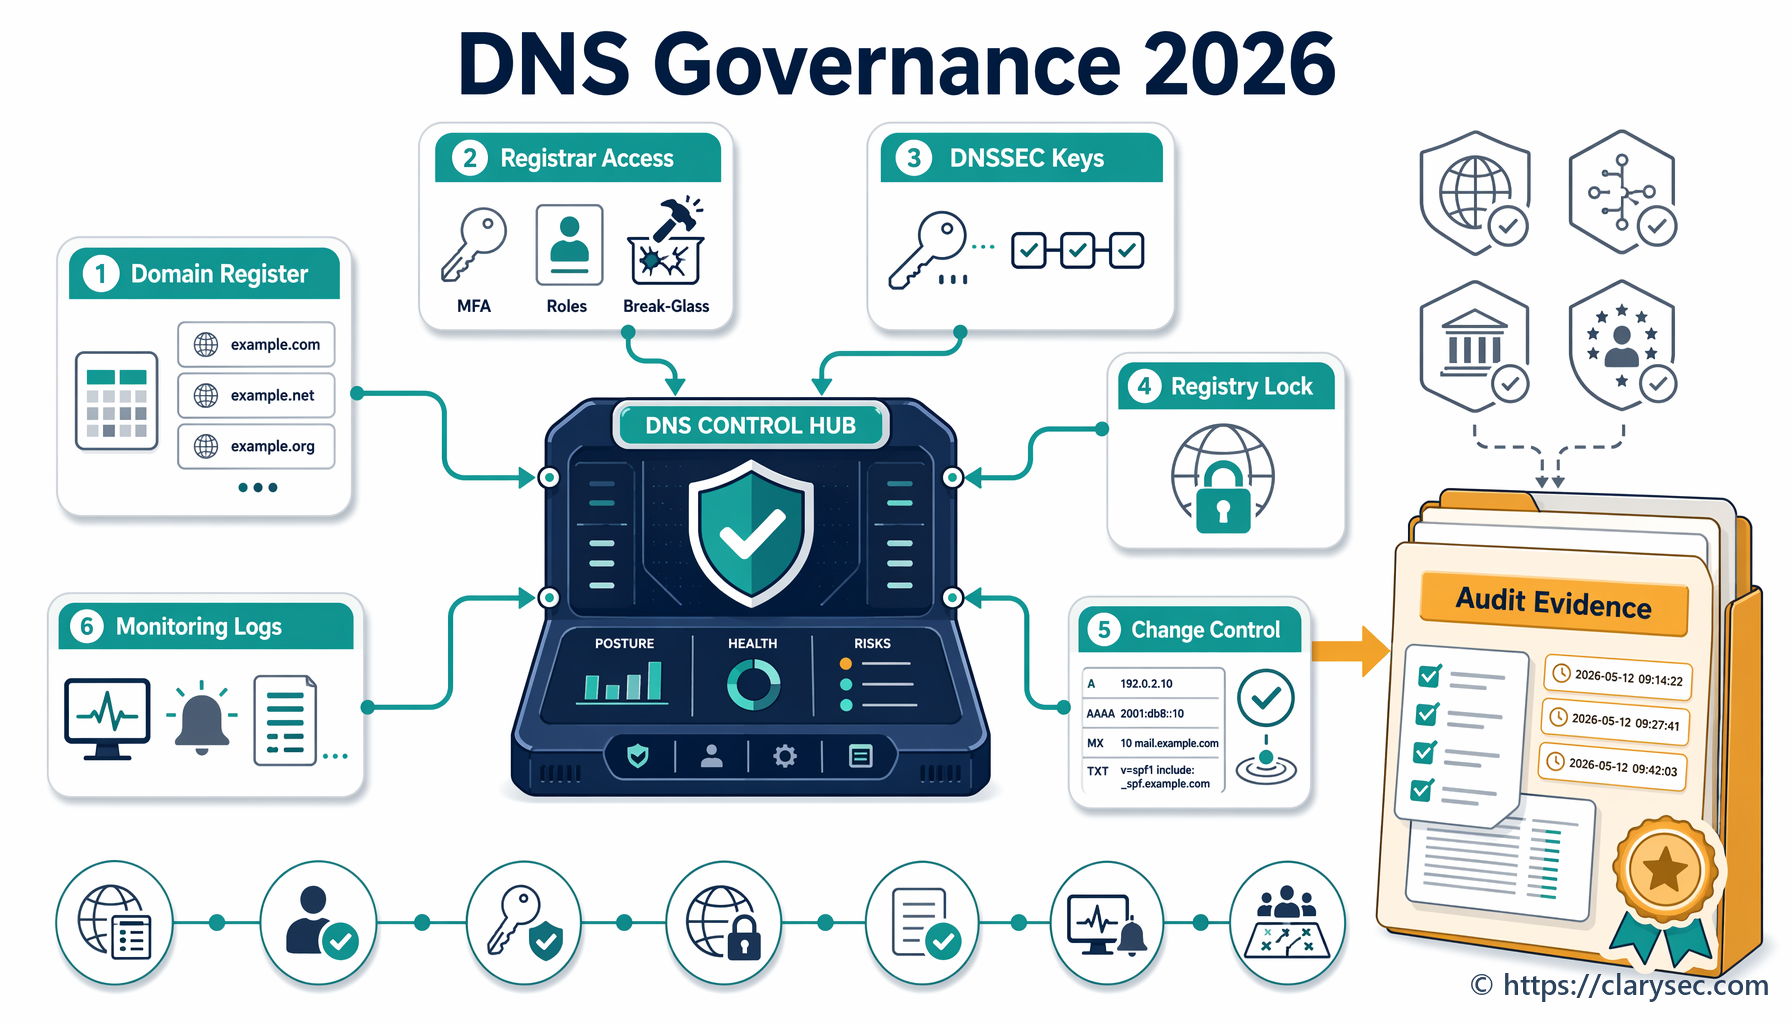
Nepiesaistītu DNS ierakstu pārvaldībā tas nozīmē, ka katram ražošanas apakšdomēnam un būtiskam neprodukcijas apakšdomēnam jābūt nosauktam īpašniekam, biznesa nolūkam, sasaistītam pakalpojumam, piekļuves modelim un pārskatīšanas datumam.
Vissvarīgākais ir 6.6.3. punkts:
Pakalpojumi, kuriem beidzies derīgums vai kuri netiek izmantoti, ir jādeaktivizē un jāizņem no uzskaites.
DNS gadījumā tas jāinterpretē uzmanīgi. Ar pakalpojuma izņemšanu no uzskaites nepietiek. Jāpārskata arī DNS ieraksts, mākoņpakalpojuma piesaiste, SaaS pielāgotā domēna pieprasījums, sertifikāts, WAF noteikums, CDN konfigurācija un uzraudzības ieraksts.
Uzņēmuma versija pastiprina šo plašāko aktīvu izpratni. Clarysec Asset Management Policy Asset Management Policy, piemērošanas joma, 2.2.5. punkts nosaka:
Loģiskie aktīvi: domēna vārdi, licences, lietotāju konti, pamatkonfigurācijas
Domēna vārdi un konfigurācijas nav administratīvas detaļas. Tie ir uzticību nesoši aktīvi, kas var kļūt par uzbrukuma ceļiem.
Tikpat svarīga ir sasaiste ar izmaiņu kontroli. Clarysec Change Management Policy Change Management Policy, mērķis, 1.1. punkts nosaka:
Šī politika nosaka formālu ietvaru izmaiņu ierosināšanai, izvērtēšanai, apstiprināšanai, ieviešanai un pārskatīšanai organizācijas informācijas sistēmās, infrastruktūrā, lietojumprogrammās un saistītajos procesos.
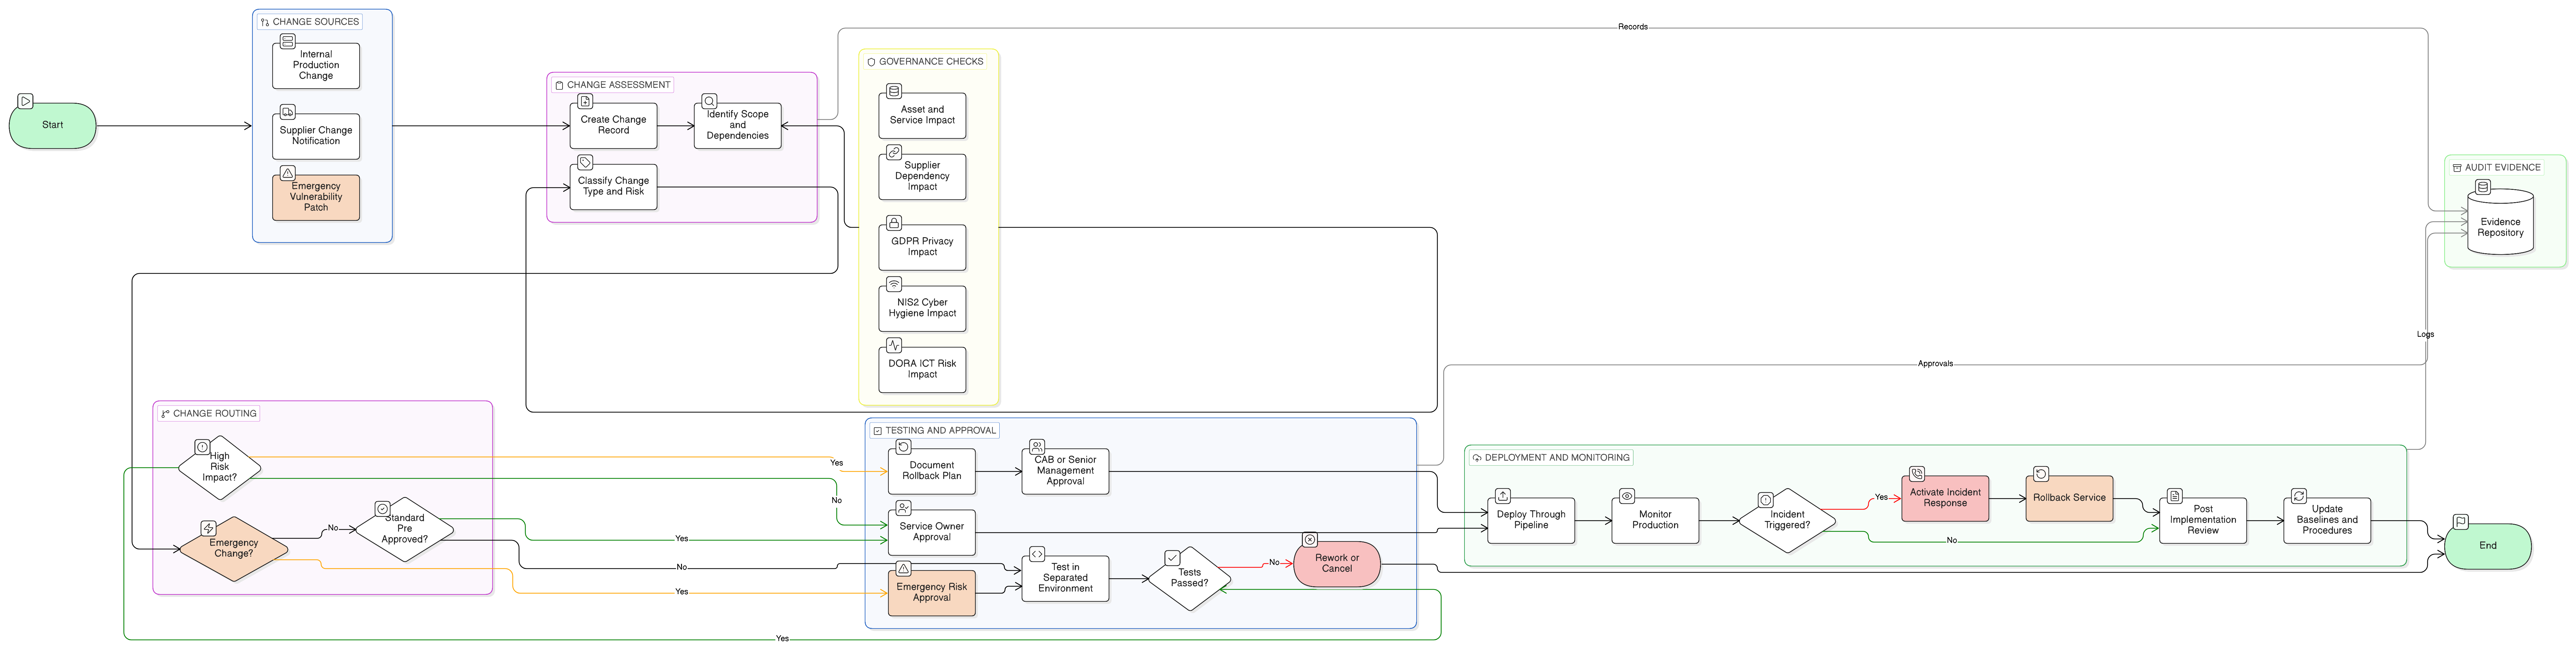
Tāpēc DNS ieraksta noņemšanai, SaaS izbeigšanai, mākoņlietotnes dzēšanai, CDN migrācijai vai mārketinga mikrovietnes izņemšanai no ekspluatācijas jāveido izmaiņu pierādījumi. Izmaiņu pieteikuma neesamība bieži ir pirmais audita brīdinājuma signāls.
Jāsasaista arī mākoņpakalpojumu pārvaldība. Clarysec Cloud Usage Policy Cloud Usage Policy, pārvaldības prasības, 5.5. punkts nosaka:
Informācijas drošības komandai regulāri jāizvērtē tīkla datplūsma, DNS aktivitātes un žurnāli, lai atklātu nesankcionētu mākoņpakalpojumu izmantošanu (Shadow IT). Konstatētie pārkāpumi nekavējoties jāizmeklē.
Apakšdomēnu pārņemšanas novēršanā DNS aktivitāšu uzraudzība nav tikai par Shadow IT. Tā attiecas arī uz novecojušu IT — aktīviem, kas reiz bija autorizēti, bet vairs netiek kontrolēti.
Praktiska Clarysec darbplūsma nepiesaistītu DNS ierakstu pārvaldībai
Spēcīga nepiesaistītu DNS ierakstu programma nav sarežģīta. Tai jābūt disciplinētai, atkārtojamai un sasaistītai ar ISMS, ievainojamību pārvaldību, izmaiņu pārvaldību un piegādātāju dzīves ciklu.
| Solis | Darbība | Saglabājamie pierādījumi |
|---|---|---|
| 1 | Eksportēt autoritatīvās DNS zonas no domēnu reģistratora, DNS pakalpojumu sniedzēja un mākoņa DNS pakalpojumiem | DNS eksporta datnes, API izvade, avota laikspiedols |
| 2 | Atrisināt visus CNAME, A, AAAA un ALIAS ierakstus un identificēt neaktīvus, rezervētus, neatrisināmus vai pakalpojumu sniedzēja kļūdas mērķus | Skenēšanas pārskats, rīka izvade, ekrānuzņēmumi, ja nepieciešams |
| 3 | Sasaistīt katru ierakstu ar aktīva īpašnieku, biznesa pakalpojumu, mākoņpakalpojumu kontu, SaaS pakalpojumu sniedzēju un datu klasifikāciju | Aktīvu reģistra ieraksti, pakalpojumu reģistrs, īpašnieka apstiprinājums |
| 4 | Identificēt pakalpojumu sniedzējus ar pārņemšanas risku un nepieprasītus pielāgoto domēnu kartējumus | Riska reģistra ieraksts, ievainojamības pieteikums |
| 5 | Validēt, vai apakšdomēns jebkad apstrādāja PII vai atbalstīja kritiskas biznesa funkcijas | Datu plūsmas karte, apstrādes darbību ieraksts, BIA atsauce |
| 6 | Noņemt, atgūt vai atkārtoti piesaistīt mērķa resursu, izmantojot izmaiņu kontroli | Izmaiņu pieteikums, apstiprinājums, ieviešanas žurnāls |
| 7 | Apstiprināt trūkuma novēršanu ar ārēju atkārtotu testēšanu | Atkārtotas testēšanas pārskats, DNS propagācijas pierādījumi |
| 8 | Atjaunināt piegādātāju, mākoņpakalpojumu, aktīvu un risku reģistrus | Reģistru atjauninājumi, līguma vai izbeigšanas pierādījumi |
| 9 | Pieņemt lēmumu, vai nepieciešama incidenta vai pārkāpuma izvērtēšana | Notikuma klasifikācijas ieraksts, juridiskā dienesta vai DPO lēmums |
| 10 | Pievienot gūtās mācības ieviešanas, attiecību izbeigšanas un iepirkuma kontrolsarakstiem | Atjaunināta procedūra, apmācību vai informētības piezīme |
SME gadījumā tas var sākties kā vienkāršots reģistrs. Uzņēmumos tas parasti integrē DNS eksportus, ārējās uzbrukuma virsmas pārvaldību, mākoņaktīvu uzskaites, CMDB ierakstus, ievainojamību skenerus, SIEM brīdinājumus un pieteikumu sistēmas.
Pārvaldības jautājums paliek nemainīgs: vai varat pierādīt, ka katrs ārēji sasniedzams apakšdomēns ir zināms, tam ir īpašnieks, tas tiek uzraudzīts un to var noņemt kontrolētā procesā?
Pareiza rīcība ar pamestu kampaņas apakšdomēnu
Atgriezīsimies pie pirmdienas incidenta. promo.company.com norāda uz pamestu SaaS kampaņas vietni.
Pirmkārt, drošības vadītājs izveido ievainojamības ierakstu, jo aktīvs ir ārēji pieejams. Clarysec Vulnerability and Patch Management Policy Vulnerability and Patch Management Policy, politikas ieviešanas prasības, 6.1.1. punkts nosaka:
Visas sistēmas ir jāskanē vismaz reizi mēnesī; augsta riska vai ārēji eksponēti aktīvi ir jāskanē reizi nedēļā.
SME gadījumā ekvivalentā politika pastiprina prioritizāciju. Vulnerability and Patch Management Policy-sme Vulnerability and Patch Management Policy-sme - SME, politikas ieviešanas prasības, 6.5.1. punkts nosaka:
Sistēmām, kas apstrādā personas datus, nodrošina attālinātu piekļuvi vai ir ārēji pieejamas, jāpiešķir prioritāte skenēšanai un atjauninājumiem
Otrkārt, īpašnieks tiek identificēts, izmantojot aktīvu reģistru. Ja īpašnieks nav zināms, tā ir kontroles kļūme aktīvu pārvaldībā. Reģistrs tiek atjaunināts, iekļaujot DNS nosaukumu, mērķa pakalpojumu sniedzēju, sākotnējo biznesa īpašnieku, datu klasifikāciju, piegādātāju un statusu.
Treškārt, IT pārbauda mākoņpakalpojuma vai SaaS platformu. Ja mākoņpakalpojumu konts tika dzēsts, Clarysec Cloud Usage Policy-sme Cloud Usage Policy-sme - SME, politikas ieviešanas prasības, 6.3.6. punkts ir tieši piemērojams:
Dzēsti mākoņpakalpojumu konti IT pakalpojumu sniedzējam vai ģenerāldirektoram ir jāpārskata, lai konstatētu atlikušo piekļuvi, bez īpašnieka palikušus datus vai nepamanītu saturu.
Ceturtkārt, izmaiņu īpašnieks iesniedz ārkārtas vai paātrinātu izmaiņu pieteikumu, lai noņemtu DNS ierakstu vai īslaicīgi atgūtu resursu pirms noņemšanas. Pieteikumā iekļauj ietekmes izvērtējumu, atcelšanas plānu, apstiprinājumus, ieviešanas pierādījumus un validēšanu pēc izmaiņām.
Piektkārt, privātuma vadītājs izvērtē, vai apakšdomēns apstrādāja vai varēja eksponēt personas datus. Clarysec PII Security and Access Control Policy PII Security and Access Control Policy, droša konfigurācija un ievainojamību pārvaldība, 4.7.4. punkts nosaka:
[Abi] Sistēmas īpašniekam / lietotnes īpašniekam REG12 jāreģistrē ievainojamību izvērtēšanas pārklājums sistēmām, kas apstrādā PII, vismaz reizi ceturksnī un pēc būtiskām tehniskām izmaiņām.
4.7.5. punkts papildina:
[Abi] Informācijas drošības vadītājam REG12 jāreģistrē neatrisinātas augsta riska ievainojamības, kas ietekmē PII, piecu darba dienu laikā pēc validācijas.
Šie punkti piemērojami neatkarīgi no tā, vai organizācija darbojas kā pārzinis vai apstrādātājs, jo tie ir marķēti ar [Abi]. Nepiesaistīta DNS ieraksta jautājumā, kas skar PII, pierādījumi nedrīkst atrasties tikai tehniskā pieteikumā. Tie jāatspoguļo PII ievainojamību pierādījumu reģistrā.
Sestkārt, ja kampaņu mitināja aģentūra vai SaaS pakalpojumu sniedzējs, iepirkums pārbauda trešo pušu ierakstus. Clarysec Processor, Subprocessor and Third-Party Privacy Management Policy Processor, Subprocessor and Third-Party Privacy Management Policy, attiecību identifikācija un klasifikācija, 4.1.2. punkts nosaka:
[Visi] Procesa īpašniekam / biznesa īpašniekam REG08 jāidentificē katras ierosinātās trešās puses attiecības, kas apstrādās, piekļūs, saņems, glabās, pārsūtīs, atbalstīs vai citādi ietekmēs PII, pirms iepirkuma, ieviešanas, atjaunošanas vai būtiskām izmaiņām ar privātumu saistītās attiecībās ar trešo pusi.
4.5.5. punkts prasa:
[Abi] Piegādātāja / iepirkuma īpašniekam REG08 jāreģistrē apstrādes vietas, mitināšanas vietas un starptautiskās nosūtīšanas indikatori un jāsasaista piemērojamie datu nosūtīšanas pierādījumi ar REG09 pirms apstrādātāja, apakšapstrādātāja, atrašanās vietas izmaiņu vai ar nosūtīšanu saistītu pakalpojuma izmaiņu apstiprināšanas.
Visbeidzot atbilstības vadītājs sagatavo pierādījumu paketi. Clarysec Audit and Compliance Monitoring Policy Audit and Compliance Monitoring Policy, mērķi, 3.4. punkts norāda, ka viens no mērķiem ir:
Sagatavot aizstāvamus pierādījumus un audita pēdu regulatīvo pieprasījumu, tiesvedības vai klientu apliecinājuma pieprasījumu atbalstam.
Tieši šāds rezultāts CISO ir vajadzīgs, kad klients, regulators vai auditors jautā: “Kā jūs zināt, ka tas neatkārtosies?”
Kur iederas Zenith Blueprint
Clarysec Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint pārvērš kontroles pasākumus auditam gatavās darbības praksēs. Nepiesaistīti DNS ieraksti spēcīgi sasaistās ar četrām jomām.
Posmā “Controls in Action” 22. solis aptver organizatoriskos kontroles pasākumus 5.1 līdz 5.18, tostarp ISO/IEC 27002:2022 kontroles pasākumu 5.9. Zenith Blueprint nosaka:
Neviena organizācija nevar aizsargāt to, par kā esamību tā nezina. Kontroles pasākums 5.9 formalizē šo pamatprincipu, prasot izveidot un uzturēt aktuālu visu ISMS nozīmīgo informācijas un saistīto aktīvu uzskaiti.
Turpinājumā norādīts:
Stratēģiski nobriedušākajā formā aktīvu uzskaite kalpo kā jūsu ISMS centrālā nervu sistēma.
Apakšdomēnu uzskaite nav blakussaraksts. Tā nodrošina ievadi piekļuves lēmumiem, ievainojamību skenēšanai, žurnālfiksēšanai, piegādātāju pārvaldībai, privātuma kartēšanai un reaģēšanai uz incidentiem.
- solī Zenith Blueprint aptver tehnoloģiskos kontroles pasākumus 8.18 līdz 8.26. Par kontroles pasākumu 8.21, tīkla pakalpojumu drošību, tas uzdod organizācijām validēt tīkla pakalpojumu drošību:
Uzskaitiet visus iekšējos un ārējos tīkla pakalpojumus (DNS, VPN, SMTP, DHCP, API vārtejas u. c.).
Tāpēc DNS pakalpojumu sniedzēji, domēnu reģistratori, mākoņa DNS, CDN platformas un SaaS pielāgoto domēnu funkcijas pieder pakalpojumu reģistrā.
- solī Zenith Blueprint aptver tehnoloģiskos kontroles pasākumus 8.1 līdz 8.17. Par kontroles pasākumu 8.8 tas norāda:
Ievainojamību pārvaldība ir viena no kritiskākajām mūsdienu kiberdrošības higiēnas jomām. Lai gan ugunsmūri un antivīrusu rīki nodrošina aizsardzību, to efektivitāti var mazināt, ja neielāpītas sistēmas vai nepareizi konfigurēti pakalpojumi paliek eksponēti.
Nepiesaistīts DNS ieraksts ir nepareizi konfigurēts ārēja pakalpojuma ceļš. Pat tad, ja nav CVE, tas jāapstrādā ievainojamību pārvaldībā: jāvalidē, jānovērtē, jāpiešķir īpašniekam, jānovērš, atkārtoti jātestē un jāslēdz.
- solī Zenith Blueprint aplūko organizatoriskos kontroles pasākumus 5.19 līdz 5.37. Par kontroles pasākumu 5.23 tas iesaka:
Uzskaitiet visus pašlaik izmantotos mākoņpakalpojumus (5.23), tostarp Shadow IT, ja tas ir zināms. Identificējiet, kurš tos apstiprināja un vai tika veikta sākotnējā izpēte. Izstrādājiet vienkāršotu izvērtēšanas kontrolsarakstu, kas aptver datu atrašanās vietu, piekļuves modeli, žurnālfiksēšanu un šifrēšanu.
Apakšdomēnu pārņemšanas novēršanai šim mākoņpakalpojumu izvērtēšanas kontrolsarakstam pievienojiet pielāgotos domēnus, DNS atkarības, par izņemšanu no ekspluatācijas atbildīgo personu un izbeigšanas pierādījumus.
NIS2, DORA un GDPR kartējums
NIS2 daudzām būtiskām vienībām un svarīgām vienībām padara nepiesaistītu DNS ierakstu pārvaldību par valdes līmeņa jautājumu. Article 20 prasa vadības struktūrām apstiprināt kiberdrošības risku pārvaldības pasākumus, pārraudzīt ieviešanu un apgūt kiberdrošības apmācību. Article 21 prasa atbilstošus un samērīgus tehniskos, darbības un organizatoriskos pasākumus, izmantojot visu apdraudējumu pieeju. Minimālās jomas ietver riska analīzi, incidentu apstrādi, darbības nepārtrauktību, piegādes ķēdes drošību, drošu iegādi, izstrādi un uzturēšanu, ievainojamību apstrādi, efektivitātes izvērtēšanu, kiberdrošības higiēnu, apmācību, piekļuves kontroli un aktīvu pārvaldību.
Nepiesaistītu DNS ierakstu programma šīm jomām atbilst tieši. Article 21(3) arī prasa piegādes ķēdes drošībā ņemt vērā katram tiešajam piegādātājam vai pakalpojumu sniedzējam specifiskās ievainojamības. Ja mārketinga aģentūra, SaaS piegādātājs, pārvaldītas mitināšanas pakalpojumu sniedzējs vai mākoņplatforma pārvalda pielāgotos domēnus, piegādātājam specifiskajiem kontroles pasākumiem jāaptver DNS īpašumtiesības, pakalpojuma izbeigšana, incidentu atbalsts un pierādījumu nodošana.
Article 23 kļūst būtisks, ja pārņemšana notiek vai var izraisīt būtiskus darbības traucējumus, finansiālus zaudējumus vai ievērojamu materiālu vai nemateriālu kaitējumu. NIS2 izmanto pakāpenisku ziņošanu: agrīnais brīdinājums 24 stundu laikā pēc uzzināšanas par nozīmīgu incidentu, paziņošana 72 stundu laikā, starpziņojumi pēc pieprasījuma un galīgais ziņojums viena mēneša laikā pēc incidenta paziņojuma.
Finanšu vienībām DORA ir nozares specifiskais digitālās darbības noturības regulējums. Article 5 un Article 6 prasa iekšēju IKT risku pārvaldības pārvaldības un kontroles ietvaru ar galīgo vadības struktūras atbildību, skaidrām IKT lomām, politikām datu pieejamībai, autentiskumam, integritātei un konfidencialitātei, audita plāniem, resursiem, trešo pušu pakalpojumu politiku un dokumentētu IKT risku pārvaldības ietvaru.
Article 8 līdz Article 14 veido operacionālo kodolu. Article 8 prasa identificēt, klasificēt un dokumentēt ar IKT atbalstītās biznesa funkcijas, informācijas aktīvus, IKT aktīvus, atkarības, IKT trešo pušu savienojumus, uzskaites, riska scenārijus un mantotās sistēmas. Nepiesaistīts CNAME bieži ir neidentificēta atkarība. Article 9 prasa aizsardzību un prevenciju. Article 10 prasa atklāt anomālas aktivitātes, IKT incidentus un iespējamos vienotos atteices punktus. Article 11 un Article 12 attiecas uz nepārtrauktību, atjaunošanu, rezerves kopijām un atjaunošanu no rezerves kopijām. Article 13 prasa mācīties no ievainojamībām, draudiem, incidentiem un testiem.
Article 17 līdz Article 19 formalizē incidentu pārvaldību, klasifikāciju un ziņošanu. Article 28 līdz Article 30 padara trešo pušu IKT risku pārvaldību balstītu uz dzīves ciklu. Finanšu vienības saglabā pilnu atbildību, izmantojot IKT pakalpojumu sniedzējus. DORA gatavībai Clarysec iesaka katrā DNS un mākoņpakalpojumu reģistrā pievienot četrus laukus: kritiskas vai svarīgas funkcijas atbalsts, IKT trešās puses pakalpojumu sniedzējs, līguma vai reģistra atsauce un izstāšanās testa statuss.
GDPR ir piemērojams, ja jautājums ietver personas datus. Apakšdomēna pārņemšana automātiski nav personas datu aizsardzības pārkāpums, taču tā var par tādu kļūt, ja skartais apakšdomēns vāc autentifikācijas datus, iegūst veidlapu datus, uzdodas par pakalpojumu, eksponē lietotāju identifikatorus vai nodrošina nesankcionētu piekļuvi personas datiem. GDPR Article 5 prasa integritāti, konfidencialitāti un pārskatatbildību. Article 32 prasa atbilstošu apstrādes drošību. Article 33 var prasīt paziņošanu uzraudzības iestādei, ja personas datu aizsardzības pārkāpums var radīt risku fizisko personu tiesībām un brīvībām.
Clarysec PII Incident and Breach Management Policy PII Incident and Breach Management Policy, klasifikācija un pārkāpuma izvērtēšana, 4.2.6. punkts atbalsta šo vairāku režīmu trigeru analīzi:
[Nosacīti] Privātuma vadītājam / PIMS vadītājam jāizvērtē piemērojamie tiesiskie, nozaru, finanšu sektora, kiberdrošības, līgumiskie, klientu un pakalpojumu saņēmēju ziņošanas trigeri katram augstas ietekmes PII incidentam un jāreģistrē piemērojamības rezultāts REG01, REG08 un REG10.
Tieši šāds lēmuma ieraksts ir vajadzīgs, ja apakšdomēna pārņemšana var ietvert GDPR, NIS2, DORA, līgumus un klientu paziņošanu.
Kā auditori pārbaudīs jūsu pierādījumus
Integrētam ISMS jāļauj atbildēt dažādiem auditoriem ar vienu un to pašu pierādījumu bāzi. Jautājuma formulējums mainās, bet pierādījumi bieži ir tie paši.
| ISO/IEC 27002:2022 kontroles pasākums | ISO 27001 auditora jautājums | NIS2 vai DORA auditora jautājums | GDPR auditora jautājums |
|---|---|---|---|
| 5.9 Informācijas un citu saistīto aktīvu uzskaite | Vai šis apakšdomēns ir uzskaitīts, tam ir īpašnieks, tas ir klasificēts un pārvaldīts dzīves ciklā? | Kā jūsu uzskaite atbalsta IKT aktīvu un atkarību identificēšanu? | Vai varat identificēt aktīvus, kas apstrādā vai iepriekš apstrādāja personas datus? |
| 5.23 Informācijas drošība mākoņpakalpojumu izmantošanā | Kāds ir jūsu process mākoņpakalpojumu ieviešanai, uzraudzībai un izbeigšanai? | Kā IKT trešo pušu atkarības tiek pārvaldītas visā dzīves ciklā? | Vai apstrādātāja vai apakšapstrādātāja attiecības bija dokumentētas un droši izbeigtas? |
| 8.8 Tehnisko ievainojamību pārvaldība | Kur ir skenēšanas rezultāti, riska vērtējums, trūkumu novēršanas pieteikums un atkārtotas testēšanas pierādījumi? | Kā ievainojamību apstrāde un kiberdrošības higiēna atbalsta risku pārvaldību? | Vai ievainojamība, kas ietekmē PII, tika izvērtēta, reģistrēta un eskalēta? |
| 8.32 Izmaiņu pārvaldība | Vai DNS ieraksta noņemšana vai pakalpojuma izņemšana no ekspluatācijas tika apstiprināta, ieviesta un pārskatīta? | Kā IKT izmaiņas tiek kontrolētas, lai novērstu darbības traucējumus? | Vai varat demonstrēt pārskatatbildību par izmaiņām, kas ietekmē personas datu sistēmas? |
| 5.24 līdz 5.27 incidentu pārvaldības kontroles pasākumi | Vai notikums tika klasificēts, uz to tika reaģēts un tas tika pārskatīts, lai gūtu mācības? | Vai tika izvērtēta nozīmīga vai būtiska incidenta ziņošana? | Vai pārkāpuma paziņošanas analīze ir dokumentēta? |
Plašāks apliecinājuma skatījums bieži ietver NIST CSF 2.0 un COBIT 2019. NIST CSF 2.0 palīdz izteikt mērķa stāvokli caur GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND un RECOVER rezultātiem. Pašreizējais profils var parādīt manuālas ceturkšņa DNS pārskatīšanas un nekonsekventu SaaS attiecību izbeigšanu. Mērķa profils var prasīt automatizētas iknedēļas pārņemšanas pārbaudes, obligātu īpašnieka piešķiršanu, piegādātāja izbeigšanas pierādījumus un integrāciju ar izmaiņu pārvaldību.
COBIT 2019 vai ISACA orientēts auditors parasti jautās, kam pieder process, kā risks tiek izvērtēts un virzīts, vai izmaiņas tiek kontrolētas, vai piegādātāji tiek pārvaldīti, vai konfigurācija un aktīvi ir uzticami un vai apliecinājuma pierādījumi atbalsta vadības ziņošanu. Viņš var sākumā neprasīt CNAME sarakstu. Viņš var jautāt, kā vadība zina, ka ārējie digitālie pakalpojumi tiek kontrolēti visā to dzīves ciklā.
| Auditora skatījums | Iespējamais jautājums | Spēcīgi pierādījumi |
|---|---|---|
| ISO 27001:2022 auditors | Vai DNS un mākoņpakalpojumu dzīves cikls ir iekļauts ISMS darbības jomā, riska apstrādē un darbības kontrolē? | ISMS darbības joma, riska reģistrs, piemērojamības deklarācija, aktīvu uzskaite, izmaiņu pieteikumi, ievainojamību novēršanas ieraksti |
| NIST CSF izvērtētājs | Kāds ir pašreizējais un mērķa stāvoklis ārējās uzbrukuma virsmas pārvaldībai? | CSF profils, nepilnību plāns, piegādātāju uzraudzības pierādījumi, atklāšanas un reaģēšanas procedūras |
| DORA pārskatītājs | Vai kritiskām funkcijām ir dokumentēti IKT aktīvi, atkarības, trešo pušu pakalpojumi un incidentu klasifikācijas? | IKT aktīvu uzskaite, trešo pušu reģistrs, incidentu klasifikācija, noturības testēšana, izstāšanās stratēģija |
| GDPR auditors vai DPO | Vai novecojis apakšdomēns varētu ietekmēt personas datus, un vai var demonstrēt pārskatatbildību? | PII datu karte, REG12 ievainojamību ieraksti, pārkāpuma izvērtēšana, apstrādātāju ieraksti, mitināšanas vietas pierādījumi |
| COBIT 2019 vai ISACA auditors | Vai aktīvu, izmaiņu, piegādātāju un risku pārvaldība ir efektīva un izmērāma? | RACI, vadības ziņošana, KPI tendences, audita konstatējumu slēgšana, kontroles testēšanas rezultāti |
Kā izskatās kvalitatīvi audita pierādījumi
Nepiesaistītu DNS ierakstu audita paketei jābūt pietiekami nelielai, lai to uzturētu, bet pietiekami pilnīgai, lai aizstāvētu. Clarysec parasti iesaka šādu pierādījumu kopu:
- DNS zonu uzskaite ar avotu, datumu, ieraksta tipu, mērķi un īpašnieku.
- Ārējās uzbrukuma virsmas skenēšanas rezultāti, kas parāda pārņemšanas pārbaudes.
- Aktīvu reģistra ieraksti par domēniem, apakšdomēniem, mākoņpakalpojumiem, SaaS lietojumprogrammām un CDN.
- Pakalpojumu reģistrs, kas parāda iekšējo vai piegādātāja atbildību.
- Izmaiņu pieteikumi DNS ierakstu izveidei, grozīšanai un dzēšanai.
- Mākoņpakalpojumu un SaaS ieviešanas kontrolsaraksti, tostarp pielāgoto domēnu un DNS pārskatīšana.
- Piegādātāju līgumi vai drošības klauzulas, kas aptver DNS, mitināšanu, incidentu atbalstu un izbeigšanu.
- Ievainojamību pieteikumi ar smaguma pakāpi, īpašnieku, novēršanas datumu un atkārtotas testēšanas pierādījumiem.
- PII izvērtēšana, ja apakšdomēns apstrādā vai iepriekš apstrādāja personas datus.
- Incidentu klasifikācijas ieraksti aizdomīgas vai apstiprinātas pārņemšanas gadījumā.
- Gūtās mācības un pēc konstatējumiem atjauninātas procedūras.
Svarīgi ir arī rādītāji. Vadībai jāredz ārējo apakšdomēnu skaits, procentuālā daļa ar piešķirtiem īpašniekiem, nepiesaistītu DNS konstatējumu skaits, vidējais laiks līdz novēršanai, nokavēti augsta riska konstatējumi, piegādātāja mitināti apakšdomēni bez aktuālas līguma atsauces un mākoņpakalpojumu izbeigšanas gadījumu procentuālā daļa ar DNS ierakstu noņemšanas pierādījumiem.
Šie rādītāji pārvērš tehnisko higiēnu vadības pārraudzības pierādījumos.
Biežākie kļūmju modeļi, ko konstatē Clarysec
SaaS, FinTech, veselības aprūpes tehnoloģiju, pārvaldīto pakalpojumu un e-komercijas klientiem atkārtojas vieni un tie paši modeļi.
Pirmkārt, DNS īpašumtiesības ir sadalītas starp komandām. Inženierija pārvalda mākoni. Mārketings pārvalda kampaņas. IT pārvalda piekļuvi DNS pakalpojumu sniedzējam. Iepirkums pārvalda SaaS izbeigšanu. Neviens nepārvalda pilnu dzīves ciklu.
Otrkārt, mākoņpakalpojuma dzēšana tiek uzskatīta par pakalpojuma beigām. Patiesībā var palikt DNS, sertifikāti, WAF noteikumi, uzraudzība, noslēpumi, dokumentācija un piegādātāju ieraksti.
Treškārt, ievainojamību skeneri koncentrējas uz aktīviem resursdatoriem, bet palaiž garām pakalpojumu sniedzējiem specifiskus pārņemšanas nosacījumus. Organizācijām nepieciešamas ārējās uzbrukuma virsmas pārbaudes, kas izprot biežākos SaaS un mākoņpakalpojumu kļūdu stāvokļus.
Ceturtkārt, piegādātāju izbeigšanas procedūras koncentrējas uz rēķiniem un datu atdošanu, bet ne uz pielāgotajiem domēniem, DNS ierakstiem un apakšapstrādātāju izmaiņām.
Piektkārt, privātuma komandas tiek informētas pārāk vēlu. Ja apakšdomēns apstrādāja PII, DPO vai privātuma vadītājam jābūt iesaistītam klasifikācijā pirms pieņēmumu izdarīšanas.
Sestkārt, pierādījumi pastāv, bet ir izkaisīti. DNS eksports atrodas vienā rīkā, izmaiņu pieteikumi citā, piegādātāju līgumi iepirkumā, ievainojamību pārskati skeneros un privātuma analīze e-pastā. Auditori šādu sadrumstalotību uztver kā vājumu.
Clarysec rīkkopa to risina, sasaistot politikas, reģistrus, kontroles pasākumus un pierādījumu darbplūsmas.
30 dienu rīcības plāns DNS pārvaldībai
Ja atradāt vienu nepiesaistītu DNS ierakstu, pieņemiet, ka ir vēl citi. Ja neatradāt nevienu, pārliecinieties, ka varat pierādīt, kāpēc.
Sāciet ar šo 30 dienu plānu:
- Eksportējiet visas autoritatīvās DNS zonas.
- Identificējiet CNAME, ALIAS, A un AAAA ierakstus, kas norāda uz mākoņpakalpojumiem, SaaS, CDN un aģentūru pārvaldītiem pakalpojumiem.
- Piešķiriet īpašniekus un biznesa nolūkus.
- Veiciet pārņemšanas pārbaudes un manuāli validējiet aizdomīgus ierakstus.
- Izveidojiet ievainojamību pieteikumus apstiprinātiem riskiem.
- Noņemiet vai atgūstiet eksponētus ierakstus, izmantojot izmaiņu kontroli.
- Atjauniniet aktīvu reģistru, mākoņpakalpojumu reģistru un piegādātāju reģistru.
- Pārskatiet, vai kāds skartais apakšdomēns apstrādāja PII.
- Pievienojiet DNS dzīves cikla pārbaudes mākoņpakalpojumu ieviešanai, SaaS iepirkumam un piegādātāju izbeigšanai.
- Ziņojiet rādītājus vadībai.
Tehniskais labojums nepiesaistītiem DNS ierakstiem bieži ir vienkāršs. Pārvaldības labojums ir tas, kas novērš nākamo pārņemšanu.
Clarysec var palīdzēt to ieviest praksē, izmantojot Zenith Blueprint Zenith Blueprint, Zenith Controls Zenith Controls un mūsu politiku rīkkopu aktīvu pārvaldībai, mākoņpakalpojumu izmantošanai, ievainojamību pārvaldībai, piegādātāju pārvaldībai, PII drošībai, reaģēšanai uz incidentiem un audita pierādījumiem.
Ja vēlaties auditam gatavu pieeju, Clarysec var palīdzēt izveidot DNS un mākoņpakalpojumu ekspozīcijas pierādījumu paketi, sasaistīt to ar ISO/IEC 27001:2022, NIS2, DORA un GDPR un pārvērst aizmirstus apakšdomēnus kontrolētos, īpašniekiem piešķirtos un uzraudzītos aktīvos. Lejupielādējiet attiecīgo Clarysec rīkkopu, pieprasiet demonstrāciju vai ieplānojiet DNS pārvaldības izvērtēšanu, pirms ielaušanās testētājs, auditors vai uzbrucējs atrod nākamo aizmirsto norādi.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council