Dzīvescikla beigu tehnoloģijas: ISO 27001 pierādījumi NIS2 un DORA prasībām

Neatbalstītais serveris, kas kļuva par valdes jautājumu
Marija, vidēja lieluma finanšu tehnoloģiju uzņēmuma informācijas drošības vadītāja, skatās uz slaidu ar nosaukumu “Zināmie riski un mazināšanas pasākumi”. Viņas Q3 prezentācija valdei ir pēc divām dienām, un slaids vairāk izskatās pēc atzīšanās nekā pēc riska statusa atjauninājuma.
Windows 10 atbalsta beigu sekas jau bija pietiekami sāpīgas. Taču tā bija tikai dziļākas problēmas redzamā daļa. Vienā tehnoloģiju vides stūrī kritiska finanšu lietojumprogramma joprojām darbojas uz Windows Server 2012 R2 platformas. Citā — pēc uzņēmuma iegādes pārņemts OT kontrolieru parks izmanto proprietāru aparātprogrammatūru, kas nav atjaunināta kopš ražotāja pārņemšanas cita piegādātāja struktūrā. Tīkla audits tikko atzīmējis pamata VPN iekārtu kā oficiāli dzīvescikla beigu statusā esošu, bez turpmākiem aparātprogrammatūras drošības ielāpiem.
Tad sākas pirmdienas riska sanāksme.
“Maksājumu pārskatu lietojumprogramma joprojām darbojas uz neatbalstītas operētājsistēmas, un piegādātājs norāda, ka nomaiņas projekts prasīs deviņus mēnešus.”
Informācijas drošības vadītāja paskatās uz infrastruktūras vadītāju. Atbilstības vadītājs paskatās uz datu aizsardzības speciālistu. Finanšu direktors jautā, vai to sedz kiberapdrošināšana. Operāciju direktors jautā, vai sistēmu var izolēt. Iekšējais audits prasa riska pieņemšanas ierakstu. Kāds piemin NIS2, DORA un GDPR Article 32, un saruna vairs nav tikai tehniska.
- gadā dzīvescikla beigu sistēmas nav tikai ielāpošanas problēma. Tās ir pierādījumu problēma. Tās ietekmē kiberdrošības higiēnu, IKT risku, piegādātāju pārvaldību, privātuma pārskatatbildību, ziņošanu par incidentiem, darbības nepārtrauktību un valdes pārraudzību.
Tehniskais jautājums “Vai mēs to varam ielāpīt?” ir tikai sākums. Pārvaldības jautājums ir asāks:
Vai varat pierādīt, ka katrs neatbalstītais aktīvs ir zināms, tam ir īpašnieks, tam ir veikta riska izvērtēšana, tas ir kontrolēts, uzraudzīts, laikā ierobežots un vadības pārskatīts?
Tieši šeit ISO/IEC 27001:2022 kļūst praktisks. Tas sniedz CISO, atbilstības komandām un biznesa īpašniekiem strukturētu veidu, kā mantotās tehnoloģijas pārvērst auditējamos pierādījumos: aktīvu ierakstos, dzīvescikla statusā, riska reģistra ierakstos, piemērojamības deklarācijas (SoA) lēmumos, izņēmumu apstiprinājumos, kompensējošajos kontroles pasākumos, segmentācijas noteikumos, piegādātāja atbalsta ierakstos, migrācijas plānos, saitēs uz incidentu rokasgrāmatām un vadības pārskatīšanas protokolos.
Clarysec Zenith Controls: The Cross-Compliance Guide Zenith Controls ISO/IEC 27002:2022 kontroles pasākumus 5.9, 8.8 un 8.9 aplūko kā centrālus dzīvescikla beigu pārvaldībā: informācijas un citu saistīto aktīvu uzskaite, tehnisko ievainojamību pārvaldība un konfigurāciju pārvaldība. Tie nav izolēti kontroles pasākumi. Tie sasaista dzīvescikla pārvaldību, ievainojamību novēršanu, drošu konfigurēšanu, uzraudzību, piegādātāju apliecinājumus, noturību un gatavību auditam.
Kāpēc dzīvescikla beigu tehnoloģijas tagad ir atbilstības risks
Dzīvescikla beigu tehnoloģija ietver jebkuru produktu, komponentu, pakalpojumu vai integrāciju, kas vairs nesaņem standarta piegādātāja atbalstu, drošības atjauninājumus, aparātprogrammatūras labojumus, uzturēšanas saistības vai saderības apliecinājumu. Tā joprojām var darboties. Tā joprojām var atbalstīt ieņēmumu gūšanu. Tā pat var būt darbībai kritiska. Taču, ja piegādātājs vairs nenodrošina regulāru drošības uzturēšanu vai incidentu atbalstu, riska profils mainās.
- gada tehnoloģiju vide ir plaša. Organizācijas saskaras ar neatbalstītām operētājsistēmām, novecojušiem datubāzu dzinējiem, beigušiem piegādātāju atbalsta līgumiem, mantotām Java izpildlaika vidēm, neatbalstītām VPN iekārtām, ugunsmūru aparātprogrammatūru ārpus uzturēšanas, industriāliem IoT sensoriem, OT kontrolieriem, novecojušām SaaS API versijām un mākoņpakalpojumu tirgus attēliem, kas vairs netiek uzturēti.
Mūsdienu regulējums neprasa tikai noskaidrot, vai sistēma darbojas. Tas prasa pierādīt, vai organizācija spēj pārvaldīt risku pakalpojumiem, klientiem, datu subjektiem un plašākai ekosistēmai.
Saskaņā ar NIS2 Article 21 ir nepieciešami atbilstoši un samērīgi tehniskie, darbības un organizatoriskie pasākumi, lai pārvaldītu riskus tīklu un informācijas sistēmām. Nepieciešamie pasākumi ietver riska analīzi, incidentu pārvaldību, darbības nepārtrauktību, piegādes ķēdes drošību, ievainojamību pārvaldību, kiberdrošības higiēnu, kriptogrāfiju, piekļuves kontroli un aktīvu pārvaldību. Article 20 nosaka vadības struktūru atbildību par kiberdrošības risku pārvaldības pasākumu apstiprināšanu un pārraudzību. Tādēļ neatbalstītas sistēmas kļūst par valdes līmeņa jautājumu, īpaši būtiskām un svarīgām vienībām.
Finanšu iestādēm DORA ir tieši piemērojama no 2025. gada 17. janvāra un izveido detalizētu darbības modeli IKT riskam. Tā prasa pārvaldību un organizāciju saskaņā ar Article 5, IKT risku pārvaldības ietvaru saskaņā ar Article 6, IKT aktīvu un atkarību identificēšanu saskaņā ar Article 8, aizsardzību un prevenciju saskaņā ar Article 9, atklāšanu saskaņā ar Article 10, reaģēšanu un atjaunošanu saskaņā ar Article 11, rezerves kopiju veidošanu un atjaunošanu saskaņā ar Article 12, incidentu pārvaldību saskaņā ar Article 17, incidentu klasifikāciju saskaņā ar Article 18, incidentu ziņošanu saskaņā ar Article 19 un IKT trešo pušu risku pārvaldību saskaņā ar Articles 28 to 30. Ja neatbalstīts aktīvs atbalsta kritisku vai svarīgu funkciju, pierādījumu prasības pieaug.
GDPR pievieno pārskatatbildību. Article 5 prasa integritāti un konfidencialitāti, un pārzinim jāspēj pierādīt atbilstību. Article 32 prasa atbilstošus tehniskos un organizatoriskos pasākumus, lai nodrošinātu riskam atbilstošu drošības līmeni, tostarp konfidencialitāti, integritāti, pieejamību, noturību, atjaunošanu un regulāru testēšanu, kur tas attiecināms. Ja neatbalstīta sistēma apstrādā personas datus, organizācijai jāpamato, kāpēc atlikušais risks ir pieņemams un kādi drošības pasākumi ir ieviesti.
NIST CSF 2.0 palīdz to pārvērst darbības valodā, izmantojot GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND un RECOVER rezultātus. COBIT 2019 papildina pārvaldības jautājumus par īpašumtiesībām, mērķiem, riska apetīti, veiktspējas uzraudzību un apliecinājumu. ISO/IEC 27001:2022 nodrošina pārvaldības sistēmu, kas šīs gaidas sasaista vienā pierādījumu modelī.
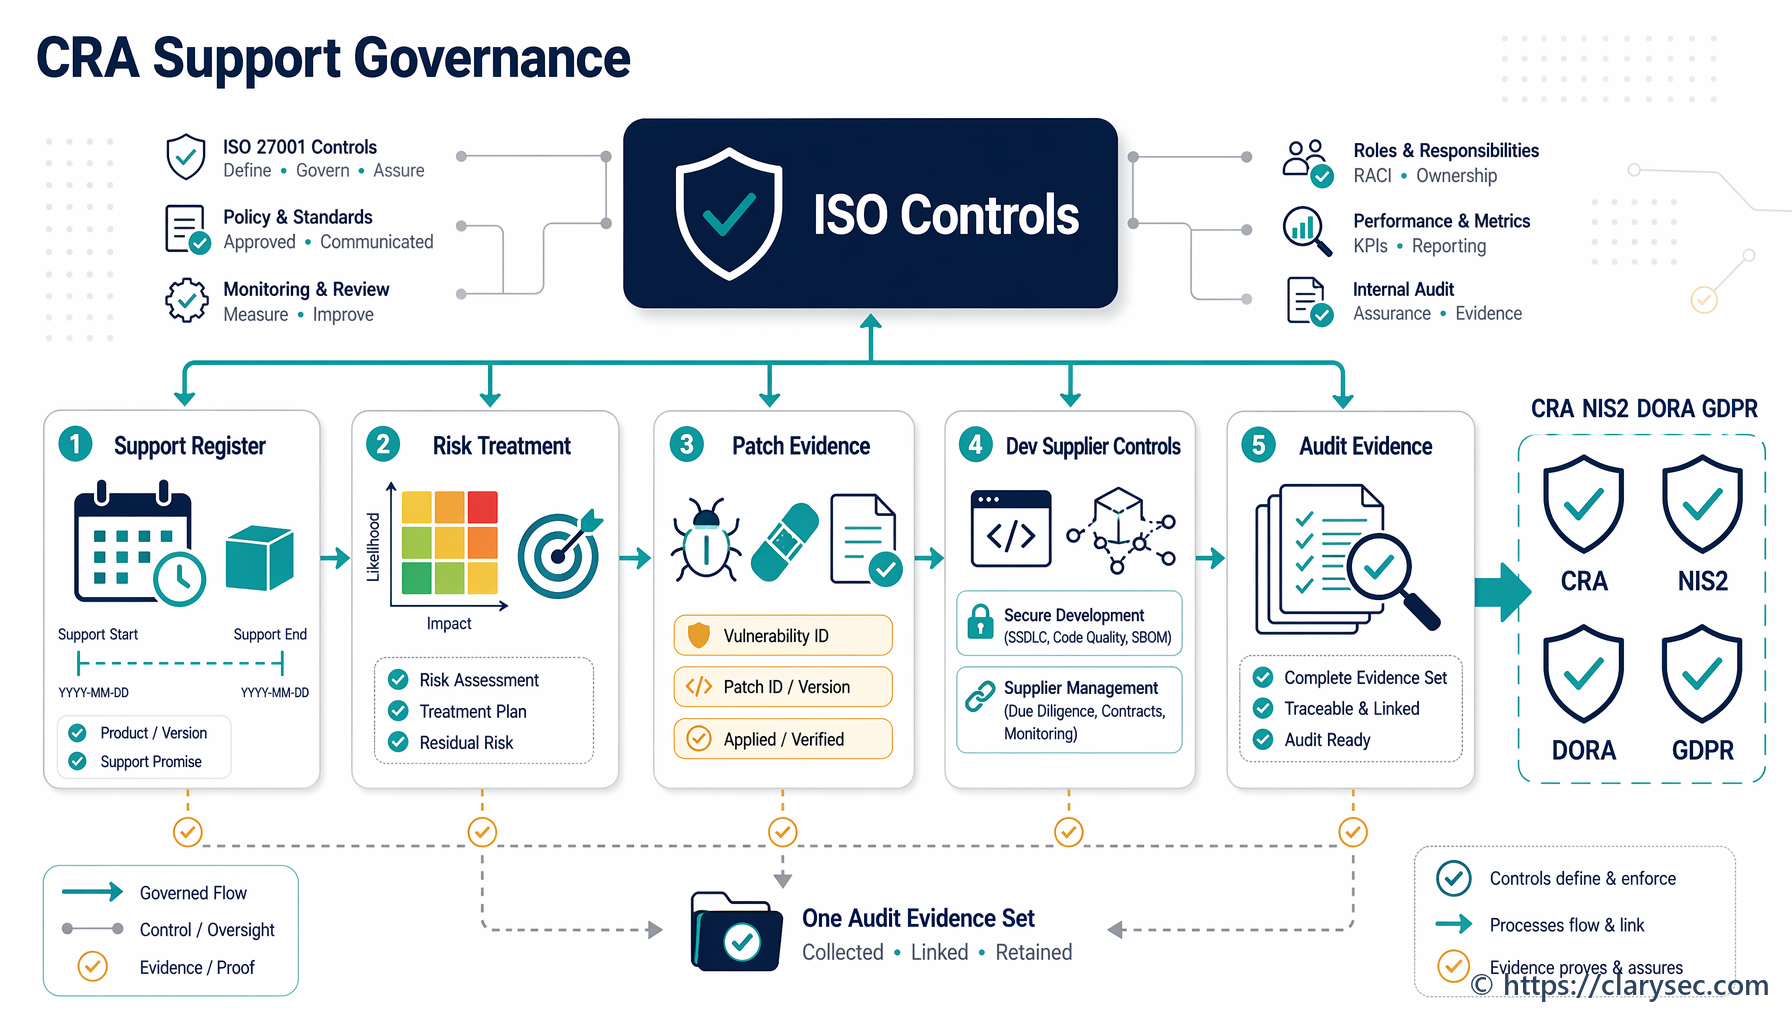
ISO 27001:2022 kontroles pasākumu ķēde dzīvescikla beigu sistēmām
Dzīvescikla beigu pārvaldība neizdodas, ja komandas to uztver kā vienu kontroles pasākumu. Tā ir ķēde.
Pirmkārt, organizācijai ir vajadzīga aktīvu redzamība. ISO/IEC 27001:2022 Annex A kontroles pasākums 5.9, ko atbalsta ISO/IEC 27002:2022 kontroles vadlīnijas 5.9, ir pamats, jo neatbalstītas tehnoloģijas nevar pārvaldīt, ja tās nav identificētas. Jūsu CMDB vai aktīvu reģistram jāfiksē vairāk nekā resursdatora nosaukums un īpašnieks. Tajā jāiekļauj dzīvescikla statuss, piegādātāja atbalsta datums, kritiskums, datu klasifikācija, pakalpojuma atkarība, piegādātājs, atrašanās vieta, atbalsta līgums un riska īpašnieks.
Otrkārt, organizācijai ir vajadzīga ievainojamību pārvaldība. Annex A kontroles pasākums 8.8, tehnisko ievainojamību pārvaldība, ir vieta, kur dzīvescikla beigas kļūst par riska lēmumu. Neatbalstītām sistēmām var būt zināmas ievainojamības, trūkstoši ielāpi, vāja kriptogrāfija, novecojuši protokoli vai komponenti, kurus nevar novērst bez nomaiņas. Ievainojamība var būt tehniski redzama, bet darbības ziņā grūti novēršama.
Treškārt, organizācijai ir vajadzīga konfigurāciju pārvaldība. Annex A kontroles pasākums 8.9 ir svarīgs, jo neatbalstītas sistēmas nedrīkst novirzīties no noteiktā stāvokļa. Ja mantotam serverim jāpaliek ražošanas vidē, tā pamatkonfigurācijai jābūt stingrākai, nevis brīvākai. Pakalpojumi jāsamazina līdz minimumam, administratīvā piekļuve jāierobežo, nedroši protokoli jāatspējo, tīkla ekspozīcija jāsamazina un uzraudzība jāpastiprina.
ISO/IEC 27001:2022 4., 5. un 6. punkts nodrošina pārvaldības ietvaru. Organizācija nosaka savu kontekstu un ieinteresētās puses, definē ISMS darbības jomu, piešķir vadības pārskatatbildību, izvērtē informācijas drošības risku, izvēlas apstrādes pasākumus, sagatavo piemērojamības deklarāciju (SoA) un saņem apstiprinājumu atlikušajam riskam. Punkts 6.1.2 attiecas uz informācijas drošības risku izvērtēšanu. Punkts 6.1.3 attiecas uz informācijas drošības riska apstrādi. Tieši tāpēc neatbalstītām sistēmām jābūt ISMS ietvarā, nevis neformālā izklājlapā, kas pieder tikai infrastruktūras komandai.
Clarysec politiku pierādījumi, ko sagaida auditori
Spēcīga dzīvescikla beigu programma ir balstīta politikās. Tas nav vecu serveru saraksts. Tas ir atkārtojams lēmumu pieņemšanas process.
SME vajadzībām Clarysec Aktīvu pārvaldības politika - SME Aktīvu pārvaldības politika - SME nosaka vienkāršu dzīvescikla prasību:
“Kad aktīvs sasniedz dzīvescikla beigas vai vairs nav nepieciešams, tas droši jāizņem no ekspluatācijas:”
Tas izriet no Aktīvu pārvaldības politika - SME sadaļas “Politikas ieviešanas prasības”, politikas punkta 6.5.1.
Uzņēmuma vidēm Clarysec Aktīvu pārvaldības politika Aktīvu pārvaldības politika prasa, lai aktīvu ierakstos būtu iekļauti dzīvescikla pierādījumi:
“Nodrošina, ka katrs aktīva ieraksts ietver galvenos metadatus: unikālu identifikatoru, aktīva tipu, īpašnieku, klasifikācijas līmeni, atrašanās vietu un dzīvescikla statusu.”
Tas izriet no Aktīvu pārvaldības politika sadaļas “Lomas un pienākumi”, politikas punkta 4.3.2.
Frāze “dzīvescikla statuss” ir vieta, kur daudzas programmas izgāžas. Tās zina, ka aktīvs pastāv, bet nezina, vai tas ir atbalstīts, atrodas paplašinātā atbalstā, gaida ekspluatācijas izbeigšanu, ir izolēts, atrodas izņēmuma režīmā vai ir apstiprināts pagaidu riska pieņemšanai.
OT un IoT vajadzībām Clarysec SME Lietu interneta (IoT) / operatīvo tehnoloģiju (OT) drošības politika-sme Lietu interneta (IoT) / operatīvo tehnoloģiju (OT) drošības politika - SME nosaka:
“Uzskaite jāpārskata reizi ceturksnī, lai identificētu novecojušas, neatbalstītas vai neielāpītas ierīces”
Tas izriet no sadaļas “Pārvaldības prasības”, politikas punkta 5.1.2.
Uzņēmuma IoT / OT drošības politika IoT / OT drošības politika nomaiņu nosaka skaidri:
“Neatbalstītas vai dzīvescikla beigu ierīces jāidentificē aktīvu reģistrā un jāprioritizē nomaiņai.”
Tas izriet no sadaļas “Pārvaldības prasības”, politikas punkta 5.3.3.
Tīkla infrastruktūrai ir sava pierādījumu prasība. Clarysec SME Tīkla drošības politika-sme Tīkla drošības politika - SME nosaka:
“Tīkla iekārtas jāiegādājas no apstiprinātiem piegādātājiem, kas nodrošina pastāvīgu atbalstu un aparātprogrammatūras drošības ielāpus”
Tas izriet no sadaļas “Pārvaldības prasības”, politikas punkta 5.2.1.
Ja ielāpošana nav iespējama, izņēmumam jābūt formālam. Clarysec uzņēmuma Ievainojamību un ielāpu pārvaldības politika Ievainojamību un ielāpu pārvaldības politika nosaka:
“Ja ievainojamību nevar novērst noteiktajos SLA darbības, tehnisku vai piegādātāja ierobežojumu dēļ, jāiesniedz formāls izņēmuma pieprasījums.”
Tas izriet no sadaļas “Risku apstrāde un izņēmumi”, politikas punkta 7.1.
Clarysec SME Informācijas drošības politika-sme Informācijas drošības politika - SME padara atkāpes auditējamas:
“Jebkura atkāpe no šīs politikas ir jādokumentē, skaidri norādot, kāpēc atkāpe ir nepieciešama, kādi alternatīvi aizsardzības pasākumi ir ieviesti un kāds datums noteikts atkārtotai izvērtēšanai.”
Tas izriet no sadaļas “Risku apstrāde un izņēmumi”, politikas punkta 7.2.1.
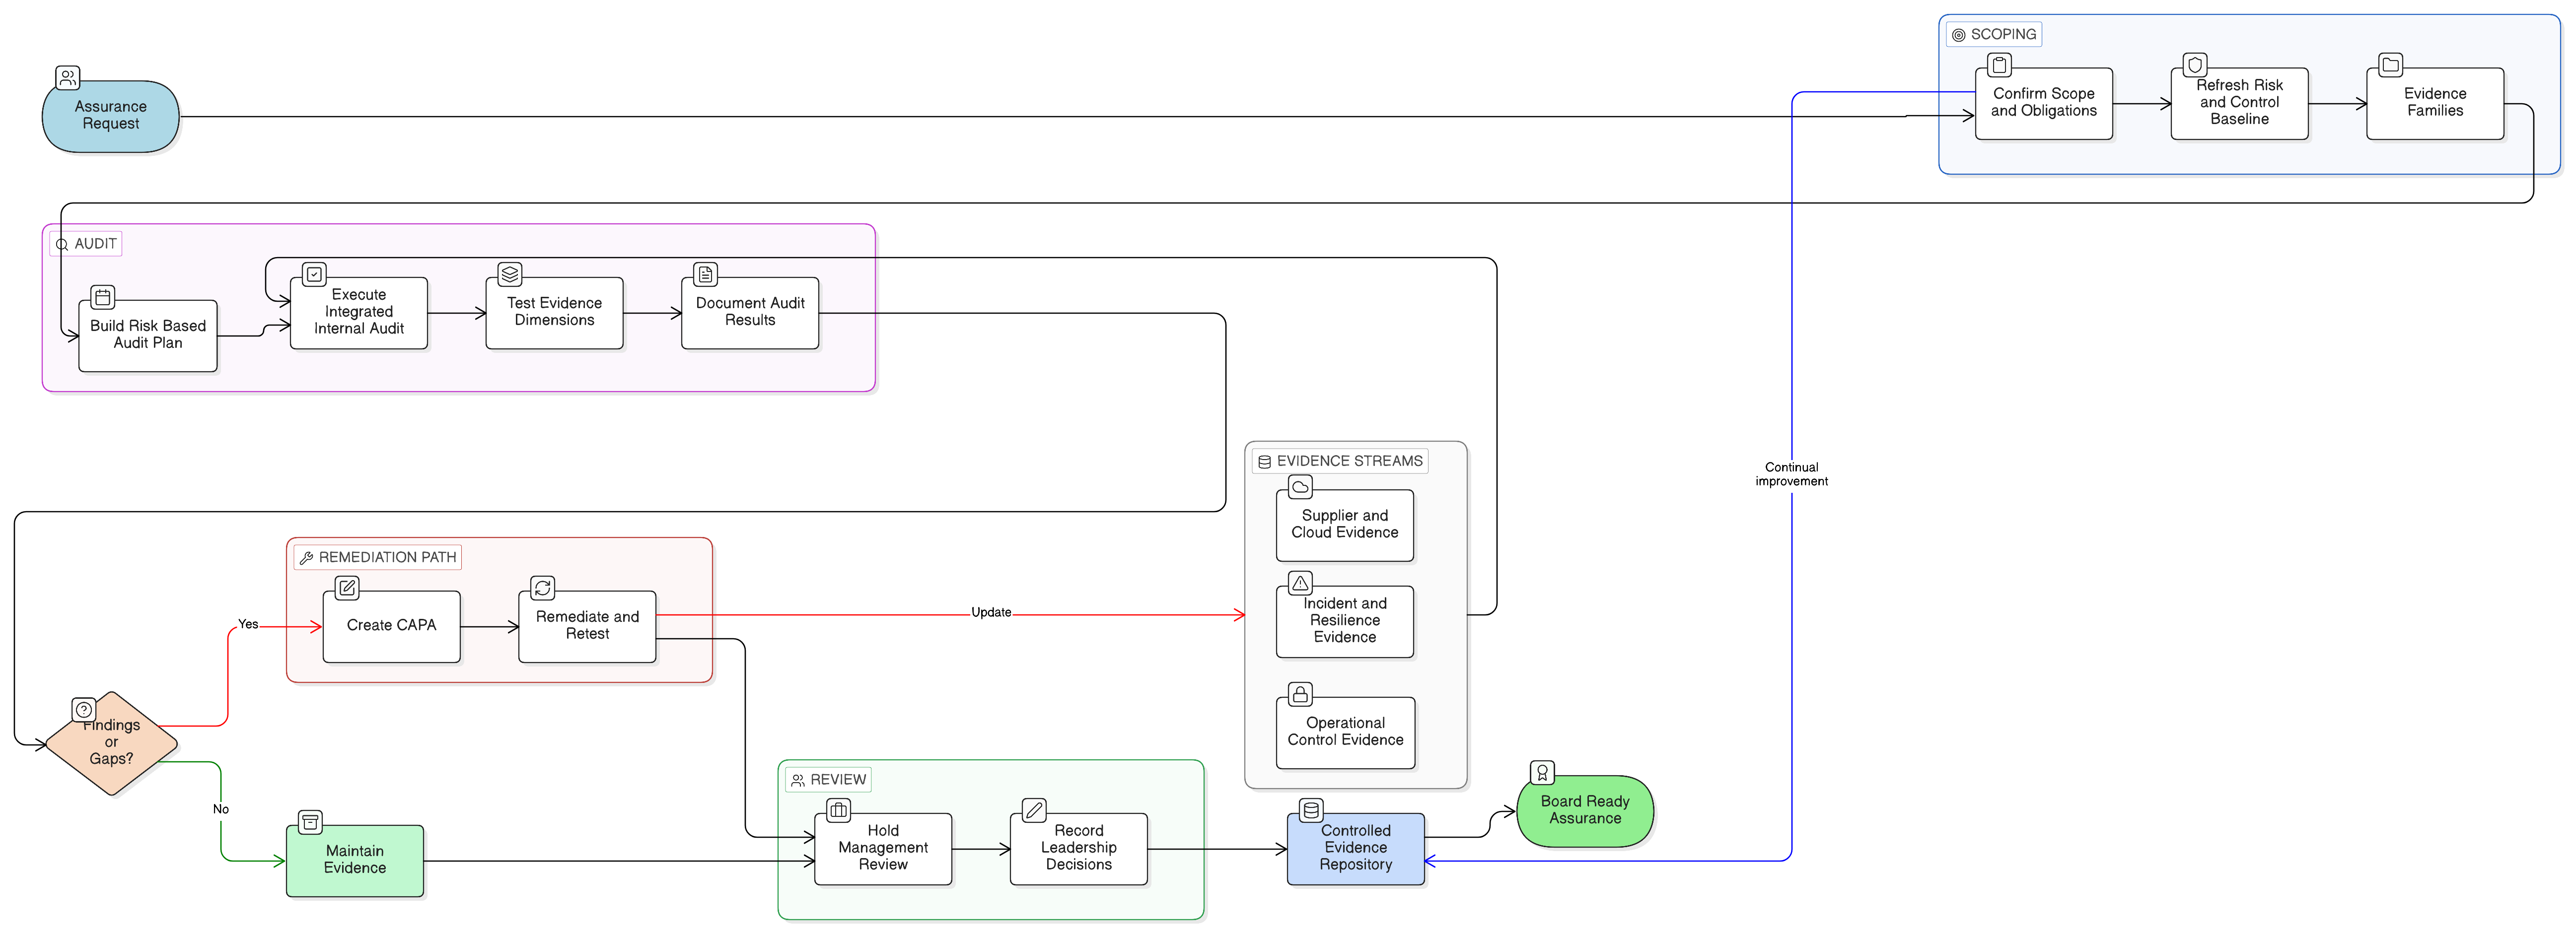
Kopā šie punkti izveido audita pēdu, kurai seko auditori: aktīva statuss, īpašnieks, riska ieraksts, izņēmums, kompensējošie kontroles pasākumi, novēršanas plāns, uzraudzība un pārskatīšana.
Praktisks dzīvescikla modelis neatbalstītām tehnoloģijām
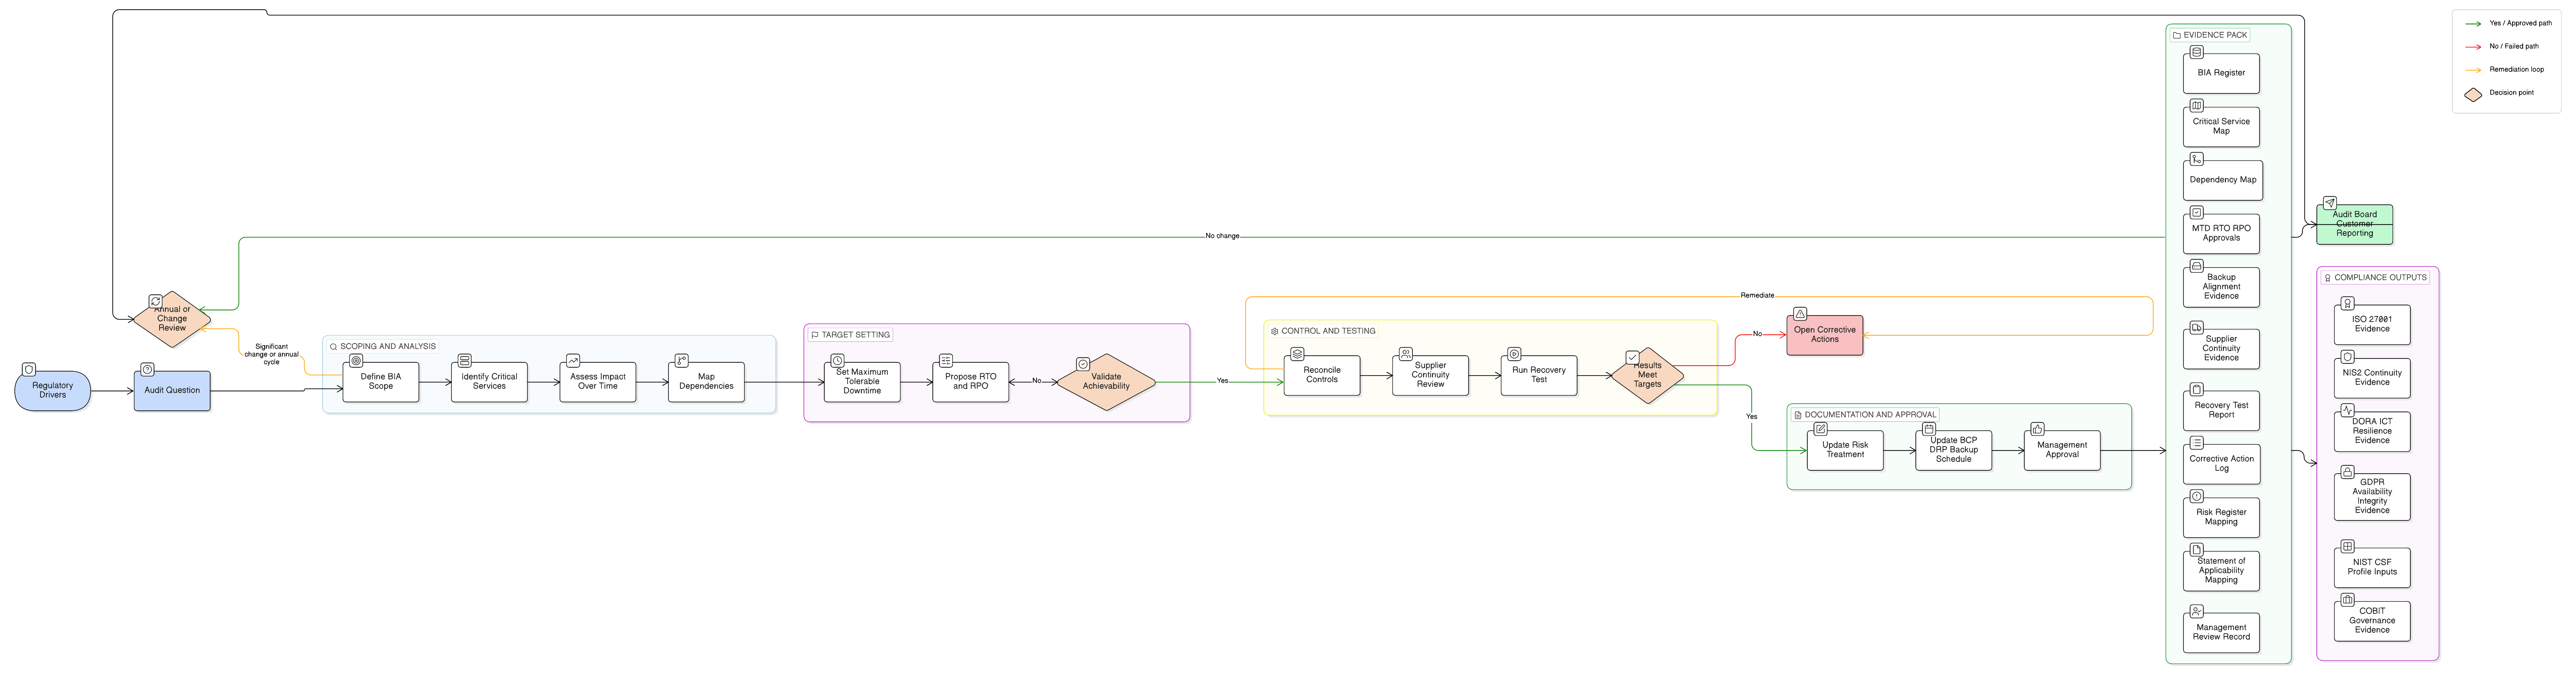
Noderīgākais modelis ir vienkāršs. Klasificējiet katru neatbalstīto vai drīzumā neatbalstāmo aktīvu vienā no pieciem dzīvescikla stāvokļiem.
| Dzīvescikla stāvoklis | Nozīme | Nepieciešamie pierādījumi | Tipisks lēmums |
|---|---|---|---|
| Atbalstīts | Piegādātājs nodrošina standarta drošības atjauninājumus un atbalstu | Aktīva ieraksts, atbalsta atsauce, ielāpu statuss | Turpināt uzraudzību |
| Tuvojas atbalsta beigas | Piegādātāja atbalsts beidzas plānošanas periodā | Migrācijas īpašnieks, mērķa datums, atkarību karte | Plānot nomaiņu |
| Paplašināts atbalsts | Piegādātājs nodrošina maksas vai ierobežotu atbalstu | Līgums, tvērums, atlikušais risks, budžeta apstiprinājums | Laikā ierobežota apstrāde |
| Neatbalstīts ar kompensējošiem kontroles pasākumiem | Standarta atbalsta nav, bet darbības vajadzība saglabājas | Riska pieņemšana, segmentācija, uzraudzība, izņēmuma ieraksts | Pagaidu tolerance |
| Gaida ekspluatācijas izbeigšanu | Aktīvs vairs nav nepieciešams vai nomaiņa ir gatava | Ekspluatācijas izbeigšanas plāns, datu migrācija, drošas likvidēšanas pierādījumi | Izņemt no ekspluatācijas |
Šim dzīvescikla stāvoklim jāatrodas aktīvu reģistrā, nevis atsevišķā mantoto sistēmu datnē. Ja izmantojat CMDB, pievienojiet laukus piegādātāja atbalsta datumam, paplašinātā atbalsta statusam, riska īpašniekam, datu klasifikācijai, pakalpojuma kritiskumam, kompensējošajiem kontroles pasākumiem, izņēmuma termiņa beigām un migrācijas atskaites punktam.
Clarysec Risku pārvaldības politika-sme Risku pārvaldības politika - SME nodrošina minimālo struktūru riska ierakstam:
“Katram riska ierakstam jāietver: apraksts, varbūtība, ietekme, vērtējums, īpašnieks un riska apstrādes plāns.”
Tas izriet no sadaļas “Pārvaldības prasības”, politikas punkta 5.1.2.
Uzņēmuma komandām Clarysec Risku pārvaldības politika Risku pārvaldības politika atbalsta to pašu uz risku balstīto disciplīnu. Labs riska ieraksts ir konkrēts, tam ir īpašnieks un to var pārbaudīt.
| Lauks | Piemēra ieraksts |
|---|---|
| Riska ID | R-073 |
| Apraksts | Kritiskas finanšu lietojumprogrammas serveris FIN-APP-01 darbojas uz neatbalstītas operētājsistēmas un vairs nesaņem piegādātāja drošības atjauninājumus. |
| Riskam pakļautais aktīvs | FIN-APP-01, finanšu dati, personas dati un pārskatu pakalpojumi |
| Varbūtība | Augsta, jo zināmās ievainojamības var palikt neielāpītas un automatizēta izmantošana ir izplatīta |
| Ietekme | Kritiska, jo kompromitēšana var izraisīt finanšu zaudējumus, personas datu ekspozīciju un pakalpojumu darbības traucējumus |
| Riska vērtējums | Kritisks |
| Riska īpašnieks | Finanšu sistēmu vadītājs |
| Apstrādes lēmums | Pagaidu pieņemšana ar kompensējošiem kontroles pasākumiem |
| Riska apstrādes plāns | Izolēt serveri, ierobežot privileģēto piekļuvi, pastiprināt uzraudzību, uzturēt pārbaudītas rezerves kopijas un izbeigt ekspluatāciju projektā Phoenix līdz 2027. gada Q4 |
| Pārskatīšanas cikls | Tehniskajiem pierādījumiem — reizi mēnesī; vadības pieņemšanai — reizi ceturksnī |
Tā nav pasīva riska pieņemšana. Tas ir dokumentēts biznesa lēmums ar kontroles pasākumiem, īpašumtiesībām, pārskatīšanu un mērķa beigu datumu.
Zenith Blueprint izmantošana procesa auditējamībai
Ātrākais veids, kā modeli ieviest darbībā, ir izmantot Clarysec Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint kā darbplūsmu.
Riska pārvaldības posmā, 9. solī, Zenith Blueprint uzdod organizācijām veikt aktīvu uzskaiti un identificēt ievainojamības. Tajā skaidrots, ka informācijas aktīvi ietver programmatūru, operētājsistēmas, mākoņpakalpojumus, aparatūru, tīkla iekārtas, pakalpojumus, procesus un trešo pušu pakalpojumus. Tas arī iesaka organizācijām fiksēt nosaukumu, īpašnieku, atrašanās vietu un klasifikāciju, kā arī atzīmēt personas datu aktīvus GDPR atbilstības vajadzībām un kritisko pakalpojumu aktīvus iespējamai NIS2 piemērojamībai.
Dzīvescikla beigu sistēmām paplašiniet 9. soli ar četriem papildu laukiem:
- Piegādātāja atbalsta statuss
- Atbalsta beigu datums
- Paplašinātā atbalsta līguma atsauce
- Dzīvescikla lēmums
Pēc tam reģistrējiet ievainojamības, piemēram, neatbalstītu programmatūras versiju, neielāpītu aparātprogrammatūru, mantotu šifrēšanu, novecojušu protokolu, piegādātāju, kas vairs neizdod labojumus, vai novecojušu SaaS API versiju.
Kontroles pasākumu darbības posmā, 19. solī, Zenith Blueprint praktiski skaidro ievainojamību pārvaldību:
“Ievainojamību pārvaldība ir viena no kritiskākajām mūsdienu kiberdrošības higiēnas jomām. Lai gan ugunsmūri un antivīrusu programmatūra nodrošina aizsardzību, tos var vājināt, ja neielāpītas sistēmas vai nepareizi konfigurēti pakalpojumi paliek eksponēti.”
Tas arī nosaka rīcību sistēmām, kuras nevar nekavējoties ielāpīt:
“Sistēmām, kuras nevar nekavējoties ielāpīt, piemēram, mantotas programmatūras vai dīkstāves ierobežojumu dēļ, ieviesiet kompensējošos kontroles pasākumus. Tas var ietvert sistēmas izolēšanu aiz ugunsmūra, piekļuves ierobežošanu vai uzraudzības pastiprināšanu. Visos gadījumos ierakstiet un formāli pieņemiet atlikušo risku, parādot, ka jautājums nav aizmirsts.”
Zenith Blueprint 13. solis sniedz apstrādes izvēles: mazināt, izvairīties, pārnest vai pieņemt. Dzīvescikla beigu aktīviem izvairīšanās bieži nozīmē ekspluatācijas izbeigšanu. Mazināšana nozīmē izolēt, droši konfigurēt, uzraudzīt un nomainīt. Pārnešana var ietvert ārpakalpojumu vai maksas atbalstu, taču pārskatatbildība saglabājas. Pieņemšanai jābūt skaidrai, apstiprinātai, dokumentētai un laikā ierobežotai.
Kompensējošie kontroles pasākumi, kas samazina reālu risku
Kompensējošie kontroles pasākumi nedrīkst būt kosmētiski. “Mēs pieņemam risku” nav kontroles pasākums. “Tas atrodas aiz ugunsmūra” var būt nepietiekami, ja ir atļauta plaša iekšējā datplūsma.
Uzticamam kompensējošo kontroles pasākumu kopumam jāsamazina varbūtība, jāierobežo ietekmes zona, jāpalielina atklāšanas spēja un jāsaglabā atjaunojamība. Neatbalstītam serverim, VPN iekārtai, OT ierīcei vai mantotai lietojumprogrammai pierādījumu paketē jāiekļauj:
- Apstiprināts biznesa īpašnieks un tehniskais īpašnieks
- Internetam pieejamas ekspozīcijas noņemšana, ja vien tā nav formāli pamatota
- Ierobežots tīkla segments vai izolēts mantotais VLAN
- Atļauto sarakstā iekļautas avota, galamērķa un portu plūsmas
- MFA administratīvajai piekļuvei, kur tas tehniski iespējams
- Droši konfigurēts bastiona serveris administrēšanai
- Neizmantotu pakalpojumu, kontu un protokolu noņemšana
- Mantotās kriptogrāfijas atspējošana, kur tas iespējams
- Droša pamatkonfigurācija un datņu integritātes uzraudzība
- Centralizēta žurnālu reģistrēšana un SIEM korelācija
- Brīdinājumi par anomālu uzvedību, neveiksmīgiem pieteikšanās mēģinājumiem un izejošajiem savienojumiem
- Autentificēta ievainojamību skenēšana, kur tas ir droši
- Pārbaudītas rezerves kopijas un atjaunošanas ieraksti
- Dokumentēti piegādātāja atbalsta ierobežojumi
- Nomaiņas vai ekspluatācijas izbeigšanas datums
- Ikmēneša pārskatīšana augsta riska izņēmumiem
Clarysec uzņēmuma Galapunktu aizsardzības politika pret ļaunatūru Galapunktu aizsardzības politika pret ļaunatūru pastiprina nepieciešamību pēc definēta rezultāta:
“Laikā ierobežots trūkumu novēršanas plāns vai ekspluatācijas izbeigšanas grafiks”
Tas izriet no sadaļas “Risku apstrāde un izņēmumi”, politikas punkta 7.2.4.
Uzraudzības pierādījumi arī ir būtiski. Clarysec uzņēmuma Audita un atbilstības uzraudzības politika Audita un atbilstības uzraudzības politika nosaka:
“Jāievieš automatizēti rīki, lai uzraudzītu konfigurācijas atbilstību, ievainojamību pārvaldību, ielāpu statusu un privileģēto piekļuvi.”
Tas izriet no sadaļas “Politikas ieviešanas prasības”, politikas punkta 6.4.1.
Ja mantots ugunsmūris ir neatbalstīts, vai jūsu rīki var pierādīt tā aparātprogrammatūras versiju, pamatkonfigurāciju, privileģētās piekļuves vēsturi un ievainojamību ekspozīciju? Ja mantots serveris ir izolēts, vai varat pierādīt, ka segmentācija joprojām darbojas pēc tīkla izmaiņas? Šie jautājumi definē auditam gatavus pierādījumus.
Daudzregulējumu atbilstības kartēšana dzīvescikla beigu riskam
Tie paši pierādījumi var apmierināt vairākus pienākumus, ja tie ir pareizi strukturēti. Tālāk redzamā tabula sasaista galvenos pierādījumus ar ISO/IEC 27001:2022, NIS2, DORA, GDPR un NIST CSF 2.0.
| Pierādījumu elements | ISO/IEC 27001:2022 un ISO/IEC 27002:2022 atsauce | NIS2 nozīme | DORA nozīme | GDPR nozīme | NIST CSF 2.0 nozīme |
|---|---|---|---|---|---|
| Aktīvu reģistrs ar dzīvescikla statusu | 6. punkta riska process, Annex A 5.9 informācijas un citu saistīto aktīvu uzskaite | Article 21(2)(i) piekļuves kontrole un aktīvu pārvaldība | Article 8 IKT aktīvu un atkarību identificēšana | Article 5 pārskatatbildība un Article 32 apstrādes drošība | ID.AM aktīvu pārvaldība |
| Neatbalstītas sistēmas riska ieraksts | 6.1.2 un 6.1.3 punkti: risku izvērtēšana un apstrāde | Article 21(2)(a) riska analīze un informācijas sistēmu drošība | Article 6 IKT risku pārvaldības ietvars | Article 32 riskam atbilstoši pasākumi | GV.RM un ID.RA risku pārvaldība |
| Izņēmuma apstiprinājums | Riska apstrādes apstiprinājums un piemērojamības deklarācijas (SoA) pamatojums | Article 20 vadības struktūras pārraudzība | Article 5 pārvaldība un vadības atbildība | Article 5 pārskatatbildība | GV.RR un GV.OV lomas un pārraudzība |
| Kompensējošie kontroles pasākumi | Annex A 8.8 ievainojamību pārvaldība un 8.9 konfigurāciju pārvaldība | Article 21(2)(e) ievainojamību pārvaldība un uzturēšana | Articles 9, 10 and 11 aizsardzība, atklāšana, reaģēšana un atjaunošana | Article 32 konfidencialitāte, integritāte, pieejamība un noturība | PR.PS, PR.IR un DE.CM aizsardzības un uzraudzības rezultāti |
| Piegādātāja atbalsta ieraksts | Annex A piegādātāju attiecību un IKT piegādes ķēdes kontroles pasākumi | Article 21(2)(d) piegādes ķēdes drošība | Articles 28 to 30 IKT trešo pušu risks un līgumiskie noteikumi | Apstrādātājs un drošības apliecinājums, ja iesaistīti personas dati | GV.SC piegādes ķēdes risku pārvaldība |
| Migrācijas ceļkarte | Riska apstrādes plāns un nepārtraukta uzlabošana | Article 21 korektīvi riska pasākumi | Article 6 IKT riska ietvars un Article 13 mācīšanās un attīstība | Pasākumu pastāvīga atbilstība | CSF profila rīcības plānošana |
| Uzraudzība un žurnālu reģistrēšana | Annex A 8.15 žurnālu reģistrēšana un 8.16 uzraudzības darbības | Article 21 incidentu pārvaldība un gatavība atklāšanai | Articles 10, 17 and 18 atklāšana, incidentu pārvaldība un klasifikācija | Pārkāpumu atklāšanas un izmeklēšanas pierādījumi | DE.CM un RS.MA uzraudzības un reaģēšanas analīze |
| Rezerves kopijas un atjaunošanas tests | Annex A 8.13 informācijas rezerves kopija un 5.30 IKT gatavība darbības nepārtrauktībai | Article 21(2)(c) darbības nepārtrauktība un rezerves kopiju pārvaldība | Articles 11 and 12 reaģēšana, atjaunošana, rezerves kopijas un atjaunošana | Article 32 pieejamība un atjaunošana | RC.RP atjaunošanas plānošana |
Svarīgs ir arī NIS2 Article 23. Ja neatbalstīta sistēma izraisa vai veicina būtisku incidentu, vienībai var būt nepieciešama pakāpeniska ziņošana, tostarp agrīnais brīdinājums 24 stundu laikā, paziņošana 72 stundu laikā un gala ziņojums viena mēneša laikā. Tādēļ dzīvescikla beigu aktīvi jāintegrē incidentu rokasgrāmatās, nevis jāuztver kā fona infrastruktūra.
DORA incidentu pierādījumi ir detalizētāki. Finanšu iestādēm jāatklāj, jāpārvalda, jāreģistrē, jāklasificē un jāziņo par ar IKT saistītiem incidentiem. Klasifikācijā ņem vērā ietekmētos klientus, ietekmētos darījumus, reputācijas ietekmi, ilgumu, ģeogrāfisko izplatību, datu zudumus, pakalpojumu kritiskumu un ekonomisko ietekmi. Ja mantots maksājumu komponents vai klientu portāla atkarība ir neatbalstīta, tā dzīvescikla statusam jābūt redzamam incidenta klasifikācijas laikā.
GDPR fokusējas uz personas datiem. Ja neatbalstīta infrastruktūra apstrādā personas datus, organizācijai jāparāda, kāpēc izvēlētie pasākumi ir atbilstoši riskam, kā tiek aizsargāta konfidencialitāte un integritāte, kā tiek uzturēta pieejamība un atjaunošana un kā darbojas pārkāpumu atklāšana.
Piegādātāju un SaaS dzīvescikla beigas: slēptā atkarība
Daudzas dzīvescikla beigu problēmas neatrodas datu centrā. Tās atrodas piegādātāju atkarībās.
SaaS piegādātājs pārtrauc API versijas izmantošanu. Pārvaldīta ugunsmūra pakalpojumu sniedzējs paziņo, ka aparatūras modelis vairs nesaņems aparātprogrammatūras atjauninājumus. Mākoņpakalpojumu tirgus attēls vairs netiek uzturēts. Maksājumu apstrādātājs maina integrācijas prasības. OT piegādātājs piedāvā tikai maksas paplašinātu atbalstu. Datubāzes piegādātājs atbalsta produktu, bet ne versiju, kas nepieciešama jūsu lietojumprogrammai.
NIS2 Article 21 prasa vienībām ņemt vērā piegādātāju ievainojamības, produktu kvalitāti un piegādātāju kiberdrošības praksi. DORA Articles 28 to 30 prasa finanšu iestādēm pārvaldīt IKT trešo pušu risku, uzturēt IKT pakalpojumu līgumu reģistrus, nošķirt atbalstu kritiskām vai svarīgām funkcijām, izvērtēt risku pirms līguma slēgšanas, iekļaut līgumiskos drošības un incidentu pienākumus un uzturēt izstāšanās stratēģijas.
Kontroles pasākumu darbības posmā, 23. solī, Zenith Blueprint apraksta piegādātāju izmaiņu problēmu:
“Piegādātāja attiecības nav statiskas. Laika gaitā tvērums attīstās. Projekts paplašinās. Tiek integrēta jauna sistēma. Neliels atbalsta līgums pārtop par kritisku datu apstrādes līgumu.”
Tas arī brīdina, ka piegādātāja pakalpojumu izmaiņas var notikt “ārpus formālā līguma pārskatīšanas procesa, ārpus drošības pārraudzības un tālu ārpus sākotnējiem riska pieņēmumiem.”
Dzīvescikla beigu pārvaldībai piegādātāju līgumos jānosaka ielāpu un aparātprogrammatūras atbalsta gaidas, produktu izņemšanas no aprites paziņošanas termiņi, ievainojamību izpaušanas pienākumi, incidentu palīdzība, paplašinātā atbalsta ierobežojumi, izstāšanās atbalsts, datu atdošana, apakšuzņēmēju izmaiņas un apliecinājuma tiesības. DORA ietvaros līgumiem, kas atbalsta kritiskas vai svarīgas funkcijas, var būt vajadzīgi arī veiktspējas mērķi, sadarbība ar iestādēm, audita un pārbaudes tiesības, pakalpojumu sniedzēja ārkārtas situāciju testēšana un pārejas periodi izstāšanās gadījumā.
Kā auditori pārbaudīs jūsu pierādījumus
Dzīvescikla beigu aktīvi auditoriem ir interesanti, jo tie parāda, vai pārvaldības sistēma darbojas spriedzes apstākļos. Jautājums nav tikai “Vai jums ir neatbalstītas sistēmas?” Lielākajai daļai organizāciju tādas ir. Jautājums ir “Vai jūs tās zināt, pārvaldāt un kontrolēti samazināt risku?”
| Auditoru skatījums | Iespējamais audita jautājums | Pierādījumi, kas der |
|---|---|---|
| ISO/IEC 27001:2022 auditors | Vai dzīvescikla beigu aktīvi ir identificēti, tiem ir veikta riska izvērtēšana, tie ir apstrādāti un atspoguļoti SoA? | Aktīvu reģistrs, risku izvērtēšana, riska apstrādes plāns, SoA pamatojums, izņēmumu apstiprinājumi, vadības pārskatīšanas protokoli |
| NIS2 uzraudzības skatījums | Vai vadība ir apstiprinājusi atbilstošus un samērīgus pasākumus kiberdrošības higiēnai, ievainojamību pārvaldībai un piegādātājiem? | Valdes protokoli, Article 21 kartējums, ievainojamību pierādījumi, piegādātāja atbalsta ieraksti, korektīvo darbību plāns |
| DORA uzraudzības skatījums | Vai neatbalstītais IKT aktīvs atbalsta kritisku vai svarīgu funkciju, un vai uz to attiecas IKT riska, testēšanas, nepārtrauktības un trešo pušu kontroles pasākumi? | IKT atkarību karte, kritiskās funkcijas izvērtēšana, noturības testu pierādījumi, piegādātāju reģistrs, izstāšanās plāns |
| GDPR un privātuma skatījums | Vai neatbalstītā sistēma apstrādā personas datus, un vai Article 32 pasākumi ir pamatoti un pierādāmi? | Datu uzskaite, apstrādes loma, risku izvērtēšana, piekļuves kontroles pasākumi, šifrēšana, žurnālu reģistrēšana, rezerves kopiju testi, pārkāpuma rokasgrāmata |
| NIST CSF 2.0 skatījums | Vai dzīvescikla un ievainojamību trūkumiem ir pašreizējais profils, mērķa profils un prioritizēts rīcības plāns? | CSF profils, trūkumu analīze, ceļkarte, progresa metrika |
| COBIT 2019 vai ISACA stila skatījums | Vai ir definēti pārvaldības mērķi, īpašumtiesības, riska apetīte, veiktspējas metrika un apliecinājuma darbības? | RACI, riska apetītes saskaņojums, KPI un KRI pārskati, kontroles testēšanas rezultāti, problēmu izsekošana |
Labs ISO auditors sekos audita pēdai no darbības jomas līdz risku izvērtēšanai, apstrādei, SoA un ieviešanas pierādījumiem. NIS2 pārskatītājs koncentrēsies uz vadības pārraudzību un atbilstošiem pasākumiem. DORA pārskatītājs jautās, vai neatbalstītais aktīvs apdraud darbības noturību. Datu aizsardzības speciālists vai GDPR auditors jautās, vai ir iesaistīti personas dati un vai drošības pasākumu atbilstību var pierādīt.
Vadības pārskatīšana: kur mantotais risks kļūst par pārvaldību
Neatbalstītām sistēmām vadības pārskatīšanā jāparādās kā riska tēmai, nevis tikai kā atsevišķiem pieteikumiem. Valdei vai vadības struktūrai nav jāapspriež katra novecojusī bibliotēka, bet tai ir vajadzīga redzamība par būtisku pakļautību riskam.
Noderīga vadības pārskatīšanas pakete ietver:
- Atbalstīto, atbalsta beigām tuvojošos, paplašinātā atbalstā esošo un neatbalstīto aktīvu skaits
- Neatbalstītie aktīvi, kas atbalsta kritiskus pakalpojumus
- Neatbalstītie aktīvi, kas apstrādā personas datus
- Internetam pieejami neatbalstītie aktīvi
- Augsti un vidēji riski, ko pieņēmusi vadība
- Izņēmumi, kuru termiņš beidzas nākamo 30, 60 un 90 dienu laikā
- Migrācijas ceļkartes statuss un budžeta ierobežojumi
- Piegādātāju paziņojumi par dzīvescikla beigām un atbalsta trūkumi
- Incidenti vai gandrīz notikuši gadījumi, kuros iesaistītas mantotās tehnoloģijas
- Atlikušā riska tendence un nokavētās riska apstrādes darbības
Tas ir saskaņots ar ISO/IEC 27001:2022 vadības un veiktspējas gaidām, NIS2 vadības pārskatatbildību, DORA pārvaldību un NIST CSF GOVERN rezultātiem. Tas arī novērš biežu kļūmes scenāriju: risks ir zināms IT komandai, bet neredzams vadībai.
Clarysec pieeja auditam gatavai dzīvescikla beigu pārvaldībai
Clarysec palīdz organizācijām pārvērst dzīvescikla beigu tehnoloģijas no nepārvaldītas vājās vietas strukturētā kontroles programmā. Pieeja apvieno Zenith Blueprint, politiku veidnes un Zenith Controls daudzregulējumu atbilstības kartējumu.
Tipisks iekšējs projekts vai Clarysec atbalstīta iesaiste notiek šādā ritmā:
- Definēt darbības jomu pēc pakalpojuma, biznesa procesa, ģeogrāfijas un regulatīvās pakļautības
- Identificēt aktīvus, īpašniekus, datu tipus, piegādātājus un dzīvescikla statusu
- Klasificēt neatbalstītas un drīzumā neatbalstāmas tehnoloģijas
- Kartēt aktīvus pret kritiskajiem pakalpojumiem, personas datiem un regulētām operācijām
- Reģistrēt tehniskās ievainojamības un piegādātāja atbalsta ierobežojumus
- Izveidot riska ierakstus ar varbūtību, ietekmi, vērtējumu, īpašnieku un riska apstrādes plānu
- Izvēlēties apstrādi: mazināt, izvairīties, pārnest vai pieņemt
- Definēt kompensējošos kontroles pasākumus un uzraudzības pierādījumus
- Atjaunināt SoA un politikas izņēmumu reģistru
- Izveidot migrācijas, nomaiņas vai ekspluatācijas izbeigšanas ceļkarti
- Pārskatīt piegādātāju līgumus un paplašinātā atbalsta noteikumus
- Ziņot vadībai par atlikušo risku
- Pārbaudīt pierādījumus no audita skatpunkta
Runa nav par izlikšanos, ka katra mantotā sistēma var pazust nekavējoties. Regulētām vienībām, ražotājiem, SaaS pakalpojumu sniedzējiem, finanšu tehnoloģiju uzņēmumiem un SME bieži ir reāli darbības ierobežojumi. Mērķis ir šos ierobežojumus padarīt skaidrus, kontrolētus un laikā ierobežotus.
Nākamie soļi: savaldiet tehnoloģiju kapsētu, pirms to izdara audits
Dzīvescikla beigu sistēmas nav neveiksmes pazīme. Tās ir pārvaldības pārbaude. Organizācijas, kas tās pārvalda labi, nebūs tās, kurām nav mantoto tehnoloģiju. Tās būs organizācijas, kas var pierādīt, ka katrs mantotais risks ir zināms, tam ir īpašnieks, tas ir kontrolēts, pārskatīts un virzās uz slēgšanu.
Sāciet ar trim darbībām šonedēļ:
- Pievienojiet aktīvu reģistram dzīvescikla statusa, piegādātāja atbalsta datuma un izņēmuma termiņa beigu laukus.
- Izveidojiet riska ierakstu katram neatbalstītajam aktīvam, kas atbalsta kritiskus pakalpojumus vai apstrādā personas datus.
- Pieprasiet laikā ierobežotu izņēmumu ar kompensējošiem kontroles pasākumiem katrai sistēmai, kuru nevar nekavējoties ielāpīt vai nomainīt.
Clarysec var palīdzēt to paātrināt ar Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Aktīvu pārvaldības politika Aktīvu pārvaldības politika, Ievainojamību un ielāpu pārvaldības politika Ievainojamību un ielāpu pārvaldības politika, Audita un atbilstības uzraudzības politika Audita un atbilstības uzraudzības politika un Zenith Controls: The Cross-Compliance Guide Zenith Controls.
Ja jūsu organizācijā joprojām ir neatbalstītas operētājsistēmas, novecojušas tīkla ierīces, beidzies piegādātāja atbalsts, mantoti OT kontrolieri vai SaaS atkarības, kas tuvojas izņemšanai no ekspluatācijas, negaidiet nākamo incidentu vai audita konstatējumu. Lejupielādējiet Clarysec rīkkopas, kartējiet savus pierādījumus un rezervējiet Clarysec novērtējumu, lai pārvērstu mantoto tehnoloģiju risku aizstāvamā ISO 27001:2022 pierādījumu programmā.
Kļūstiet par PECB ISO/IEC 27001 Lead Implementer vai Lead Auditor
- ✓ Oficiālie PECB mācību materiāli un divi eksāmena mēģinājumi
- ✓ Sertifikācijas maksa un pirmā gada AMF iekļauta, ja piemērojams
- ✓ Pašmācība vai tiešsaistē klātienē · kurss piešķirts 1 darba dienas laikā
Frequently Asked Questions
Par autoru

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council