ES digitālās identitātes maka atbilstības pierādījumu karte 2026. gadam

Fintech produkta komanda ir divas nedēļas pirms uz maku balstītas klientu sākotnējās piesaistes palaišanas. Jaunā plūsma ļaus ES klientiem pierādīt atlasītus identitātes atribūtus ar ES digitālās identitātes maku, nevis manuāli augšupielādēt personu apliecinošus dokumentus. Informācijas drošības vadītājs (CISO) novērtē drošības ieguvumus. Datu aizsardzības speciālists (DPO) novērtē datu minimizēšanas potenciālu. Atbilstības vadītājs redz mazāk pārtrauktu sākotnējās piesaistes procesu un skaidrāku klienta pieredzi.
Tad Audita komiteja uzdod jautājumu, kas maina sarunas virzienu:
“Ja regulators, bankas partneris, klienta auditors vai uzraudzības iestāde jautā, kā šī maka integrācija tiek pārvaldīta, kādus pierādījumus mēs uzrādām?”
Tā ir īstā 2026. gada problēma.
ES digitālās identitātes maks, bieži saīsināts kā EUDI Wallet, nav tikai vēl viena produkta funkcija. Regulētiem digitālajiem pakalpojumiem, maksājumu pakalpojumu sniedzējiem, uzticamības pakalpojumu ekosistēmām, publiskā sektora saskarnēm un augsta apliecinājuma līmeņa klientu sākotnējās piesaistes procesiem tas kļūst par daļu no organizācijas identitātes apliecinājuma ķēdes. Tas skar personas datus, autentifikācijas notikumus, piegādātāju atkarības, piekļuves pārvaldību, žurnālēšanu, kriptogrāfiju, incidentu ziņošanu un valdes pārskatatbildību.
Kļūda ir uztvert eIDAS2 un EUDI Wallet kā izolētu juridisku ieviešanu. Praktiskā atbilde ir cita: iekļaut maka paļāvējpuses ieviešanu tajā pašā pierādījumu sistēmā, kas tiek izmantota ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 un COBIT 2019 vajadzībām.
Tieši šeit Clarysec pieeja ir visstiprākā. Mēs nepārvēršam katru jaunu regulējumu vēl vienā izklājlapā. Mēs kartējam pienākumus uz politikām, kontroles pasākumiem, īpašniekiem, audita pēdām un atkārtojamiem pierādījumiem.
Šajā rakstā parādīts, kā izveidot šādu pierādījumu mugurkaulu, izmantojot Clarysec Zenith Blueprint: auditora 30 soļu ceļvedi, Zenith Controls: savstarpējās atbilstības rokasgrāmatu un Clarysec politiku veidnes privātumam, identitātei, žurnālēšanai, piegādātāju pārvaldībai un regulatīvajai atbilstībai.
2026. gada maka pierādījumu problēma ir plašāka nekā eIDAS2
Lielākā daļa diskusiju par ES digitālās identitātes maku koncentrējas uz uzticamību, savietojamību un lietotāja pieredzi. Tie ir svarīgi jautājumi. Taču CISO, atbilstības vadītājam, DPO vai auditoram ir operacionālāks jautājums: kuri kontroles pasākumi pierāda, ka no maka iegūtie identitātes atribūti tiek izmantoti droši, likumīgi un samērīgi?
Paļāvējpusei, kas pieņem maka apliecinājumus, jāspēj atbildēt:
- Kuri maka atribūti tiek pieprasīti un kāpēc?
- Kāds tiesiskais pamats atbalsta apstrādi?
- Vai lietotāji, administratori un pakalpojumu konti ir unikāli identificējami?
- Vai maka verifikācijas pakalpojumi, identitātes starpnieki, API vārtejas un mākoņkomponenti ir iekļauti piegādātāju reģistrā?
- Vai autentifikācijas un verifikācijas notikumi tiek reģistrēti žurnālos tā, lai atbalstītu izmeklēšanu, nepārmērīgi nevācot personas datus?
- Vai pastāv incidentu process gadījumiem, kad maka sākotnējā piesaiste tiek ļaunprātīgi izmantota, nav pieejama vai ir kompromitēta?
- Vai finanšu iestādēm maka integrācija ir ietverta DORA IKT risku pārvaldībā, trešo pušu risku pārvaldībā un incidentu klasifikācijā?
- Vai NIS2 subjektiem paļaušanās uz maku ietekmē būtiska vai svarīga pakalpojuma sniegšanu, piekļuves kontroli, darbības nepārtrauktību vai klientu komunikāciju?
NIS2 ir īpaši būtiska, jo tās darbības joma ietver daudzus digitālās infrastruktūras nodrošinātājus, mākoņpakalpojumus, pārvaldīto pakalpojumu sniedzējus (MSP), pārvaldītos drošības pakalpojumu sniedzējus un uzticamības pakalpojumu sniedzējus. Direktīva noteiktos apstākļos kā būtiskus klasificē arī kvalificētus uzticamības pakalpojumu sniedzējus, DNS pakalpojumu sniedzējus, TLD reģistrus un vairākus citus subjektus. Līdz 2026. gadam daudzas organizācijas vairs nejautās, vai tiesību akts tuvojas. Tās atbildēs uz uzraudzības, klientu un iekšējā audita jautājumiem par ieviešanu.
Finanšu pakalpojumiem DORA pievieno vēl vienu slāni. Tā ir piemērojama no 2025. gada 17. janvāra un nosaka vienotu IKT risku, incidentu, testēšanas un trešo pušu risku ietvaru finanšu iestādēm. NIS2 atzīst DORA par nozares specifisku Savienības tiesību aktu daudzām pārklājošām finanšu sektora kiberdrošības prasībām. Praksē tas nozīmē, ka maksājumu iestādes, kriptoaktīvu pakalpojumu sniedzēja, ieguldījumu sabiedrības vai konta informācijas pakalpojuma sniedzēja uz maku balstīta sākotnējās piesaistes funkcija ir jāpamato ar DORA tipa IKT risku pārvaldības pierādījumiem, pat ja NIS2 joprojām ir nozīmīga koordinācijai un ekosistēmas atkarībām.
Nepareizā pieeja ir izveidot vienu pierādījumu pakotni eIDAS2, vienu GDPR, vienu NIS2, vienu DORA un vienu ISO sertifikācijai. Pareizā pieeja ir izmantot IDPS kā pierādījumu darbības modeli.
Izmantojiet ISO 27001 kā pierādījumu mugurkaulu
ISO/IEC 27001:2022 ir noderīgs, jo tas neaprobežojas ar tehnoloģiju kontrolsarakstu. Tas prasa organizācijām definēt kontekstu, ieinteresētās puses, juridiskos un līgumiskos pienākumus, darbības jomu, saskarnes, atkarības, vadības pienākumus, risku izvērtēšanu, riska apstrādi, Piemērojamības paziņojumu un nepārtrauktu uzlabošanu.
Tas ir svarīgi maka ieviešanai, jo risks nav tikai vienā API izsaukumā. Risks ir visā biznesa procesā no gala līdz galam.
Maka paļāvējpuses ieviešana ietekmē:
- klientu sākotnējo piesaisti un piekļuvi kontam;
- privātuma paziņojumus, RoPA ierakstus un tiesiskā pamata ierakstus;
- identitātes pārbaudes un autentifikācijas modeļus;
- piegādātāju līgumus un apliecinājumus;
- žurnālēšanu, uzraudzību un pierādījumu saglabāšanu;
- incidentu klasifikāciju un ziņošanu;
- datu glabāšanu, dzēšanu un labošanu;
- auditu un atbilstības uzraudzību;
- valdes līmeņa risku ziņošanu.
Clarysec uzņēmuma atbilstības politika šo darbības modeli formulē nepārprotami:
“Visi juridiskie un regulatīvie pienākumi ir jākartē uz konkrētām politikām, kontroles pasākumiem un īpašniekiem informācijas drošības pārvaldības sistēmā.”
No Tiesiskās un regulatīvās atbilstības politikas, sadaļa “Politikas ieviešanas prasības”, politikas punkts 6.2.1.
SME gadījumā tas pats princips ir pielāgots praktiskam Atbilstības reģistram:
“Ja regulējums attiecas uz vairākām jomām (piemēram, GDPR attiecas uz glabāšanu, drošību un privātumu), tas ir skaidri jākartē Atbilstības reģistrā un mācību materiālos.”
No Tiesiskās un regulatīvās atbilstības politikas - SME, sadaļa “Pārvaldības prasības”, politikas punkts 5.2.2.
Organizācijai nevajadzētu jautāt: “Kura struktūrvienība ir atbildīga par eIDAS2?” Tai jāvaicā: “Kurus IDPS riskus, kontroles pasākumus, politikas, īpašniekus un pierādījumu ierakstus ietekmē paļaušanās uz maku?”
Zenith Blueprint Risku pārvaldības posma 14. solī ir norādīts:
“Katram regulējumam, ja piemērojams, varat izveidot vienkāršu kartēšanas tabulu (piemēram, kā pielikumu pārskatam), kurā uzskaitītas regulējuma galvenās drošības prasības un atbilstošie kontroles pasākumi/politikas jūsu IDPS. ISO 27001 to obligāti neprasa, taču tas ir noderīgs iekšējs vingrinājums, lai pārliecinātos, ka nekas nav palicis nepamanīts. Tas arī pārliecina auditorus/izvērtētājus, ka jūs nepārvaldāt drošību atrauti no konteksta, bet apzināties tiesisko vidi.”
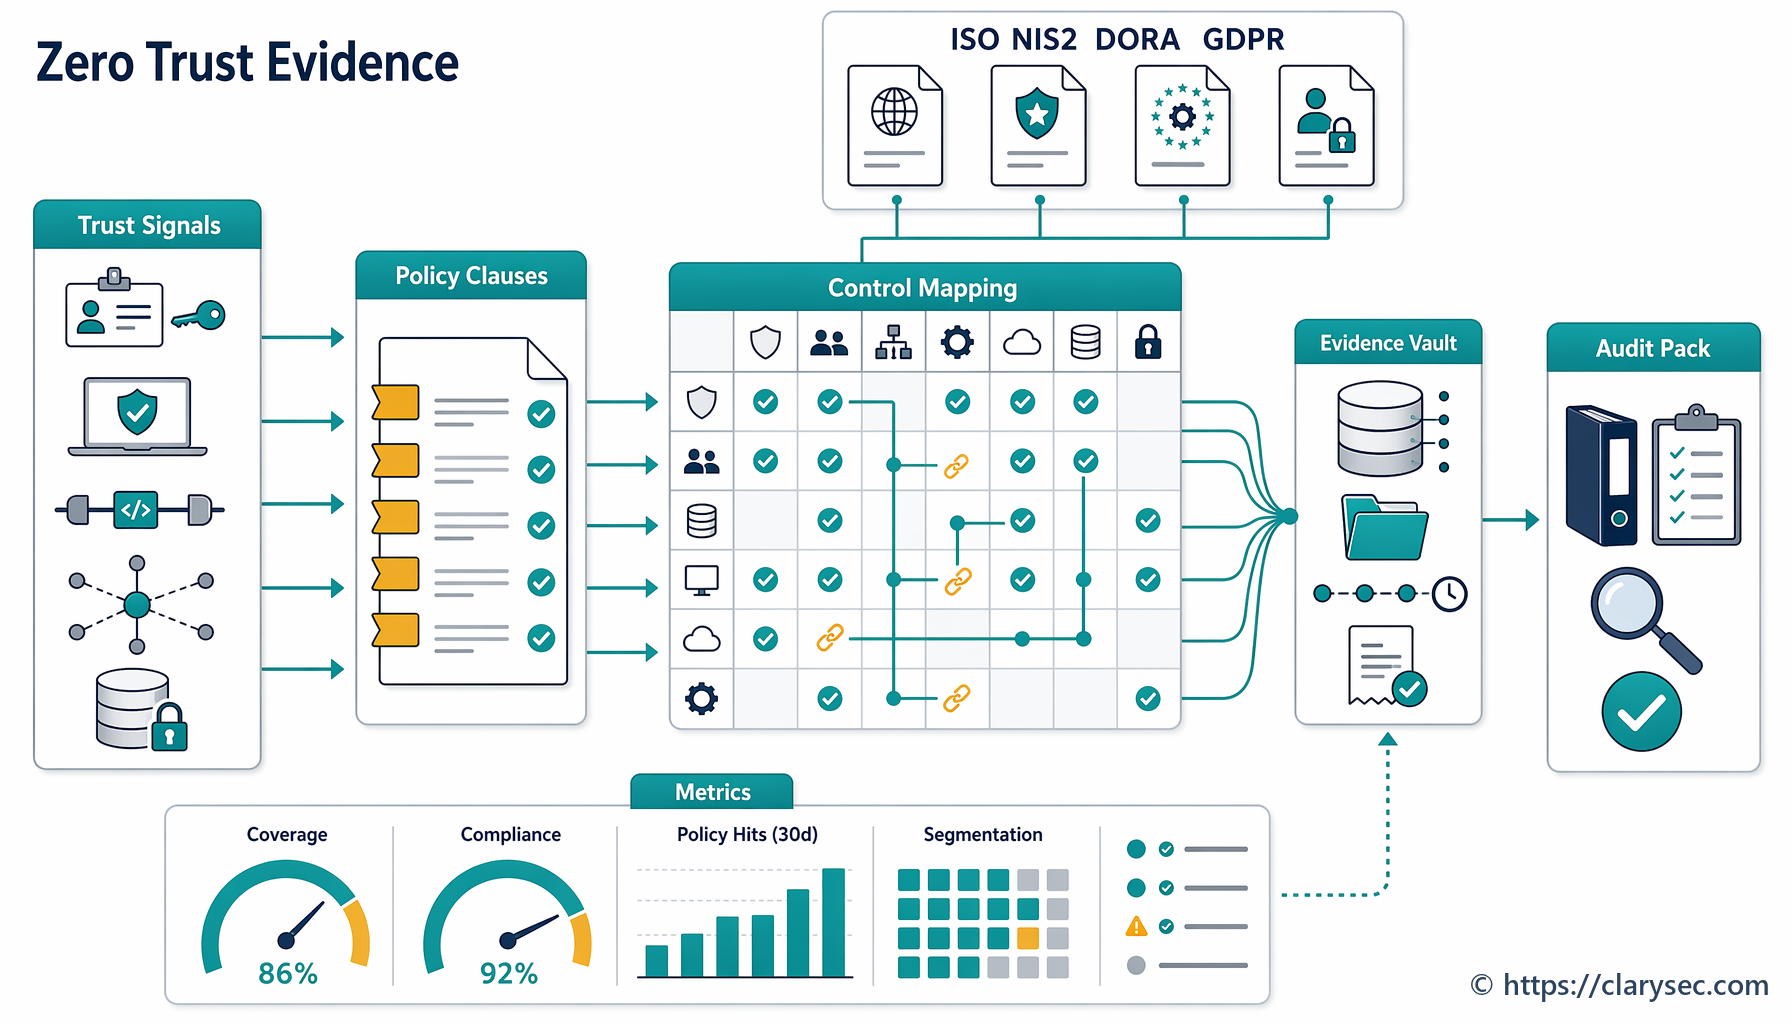
Tas ir pamats: izveidojiet vienu kartēšanas tabulu, kas savieno maka paļāvējpuses pienākumus ar GDPR, NIS2, DORA, ISO/IEC 27001:2022 A pielikuma kontroles pasākumiem, Clarysec politikām un pierādījumu ierakstiem.
Praktiska pierādījumu karte ES digitālās identitātes maka paļāvējpusēm
EUDI Wallet kļūst pārvaldāms, ja tas tiek uztverts kā definēts biznesa process IDPS ietvaros, ar kartētiem datiem, identitātēm, piegādātājiem, žurnāliem, incidentiem un īpašniekiem.
| Maka pierādījumu jautājums | Primārā IDPS kontroles joma | GDPR pierādījumi | NIS2 vai DORA pierādījumi | Clarysec rīkkopas pierādījumi |
|---|---|---|---|---|
| Kādus atribūtus mēs pieprasām no maka? | Privātuma un PII aizsardzība, informācijas klasifikācija, tiesiskais reģistrs | Datu minimizēšana, tiesiskais pamats, nolūka ierobežošana, glabāšana | DORA datu konfidencialitāte un IKT risku pārvaldība, ja piemērojami finanšu pakalpojumi | Datu aizsardzības un privātuma politika, Tiesiskās un regulatīvās atbilstības politika, Atbilstības reģistrs |
| Kā mēs zinām, ka identitātes ir unikālas un izsekojamas? | Identitātes pārvaldība, piekļuves tiesības, priviliģētās piekļuves pārvaldība | Pārskatatbildība un apstrādes drošība | NIS2 Article 21(2)(i) piekļuves kontrole un aktīvu pārvaldība, DORA piekļuves pārvaldība | Lietotāju kontu un privilēģiju pārvaldības politika, IAM dzīves cikla pierādījumi |
| Kā ir aizsargāta maka autentifikācija? | Droša autentifikācija, autentifikācijas informācija, uzraudzība | Piekļuves kontrole, integrēta drošība pēc noklusējuma un pārkāpumu novēršana | NIS2 Article 21(2)(j) MFA vai nepārtraukta autentifikācija, ja piemērojams, DORA IKT aizsardzība | Autentifikācijas konfigurācija, MFA pārklājums, sesiju kontroles pasākumi, žurnāli |
| Kuri piegādātāji atbalsta verifikāciju vai sākotnējo piesaisti? | Piegādātāju attiecības, piegādātāju vienošanās, mākoņpakalpojumi | Apstrādātāja vai pārziņa lomas analīze, datu apstrādes līgumi | NIS2 piegādes ķēdes drošība, DORA IKT trešo pušu reģistrs un izstāšanās stratēģija | Trešo pušu un piegādātāju drošības politika, piegādātāju pienācīga pārbaude, līgumiskās klauzulas |
| Kas tiek reģistrēts žurnālos un glabāts? | Žurnālēšana, uzraudzība, pierādījumu vākšana | Pārskatatbildība, pārkāpumu atklāšana, samērīga glabāšana | NIS2 incidentu apstrāde, DORA incidentu klasifikācija un ziņošana | Žurnālēšanas un uzraudzības politika, nemaināmi žurnāli, incidentu rokasgrāmatas |
| Kas notiek, ja maka sākotnējā piesaiste neizdodas vai tiek ļaunprātīgi izmantota? | Reaģēšana uz incidentiem, darbības nepārtrauktība, IKT gatavība | Personas datu aizsardzības pārkāpuma izvērtēšana, ja piemērojams | NIS2 24 stundu un 72 stundu ziņošana, DORA sākotnējie, starpposma un galīgie ziņojumi | Incidentu rokasgrāmata, pierādījumu vākšana, pēcincidenta pārskatīšana |
Šī tabula nav juridisks atzinums. Tas ir kontroles pasākumu un pierādījumu modelis, ko CISO, atbilstības komandas un auditori var izmantot pierādījumu strukturēšanai.
Identitātes pārvaldība ir vieta, kur auditori sāks
Maka paļāvējpusei identitāte ir acīmredzamā kontroles pasākumu grupa. Taču identitātes pārvaldība nav tas pats, kas autentifikācija. Identitātes pārvaldība atbild uz jautājumu “kas pastāv sistēmā un kā šī identitāte tiek pārvaldīta?” Autentifikācija atbild uz jautājumu “kā piekļuves brīdī tiek pārbaudīta deklarētā identitāte?”
Zenith Controls ISO/IEC 27002:2022 kontroles pasākums 5.16, Identitātes pārvaldība, tiek traktēts kā preventīvs kontroles pasākums, kas atbalsta konfidencialitāti, integritāti un pieejamību. Tas ir tieši saistīts ar piekļuves kontroli, autentifikācijas informāciju, piekļuves tiesībām, piegādātāju attiecībām, atbilstības uzraudzību un priviliģētās piekļuves pārvaldību. Savstarpējās atbilstības kartējums sasaista šo jomu ar GDPR drošību un pārskatatbildību, NIS2 piekļuves kontroli un aktīvu pārvaldību, DORA identitātes un piekļuves pārvaldību, NIST SP 800-53 identifikatoru pārvaldību un COBIT 2019 identitātes dzīves cikla pārvaldību.
Maka pierādījumiem organizācijai jāspēj pierādīt, ka:
- klientu un personāla identitātes netiek sajauktas;
- administratīvās identitātes ir unikālas un izsekojamas;
- piegādātāju identitātes tiek pārvaldītas ar tādu pašu disciplīnu kā darbinieku identitātes;
- ne-cilvēku identitātēm, piemēram, API klientiem un pakalpojumu kontiem, ir īpašnieki;
- identitātēm piekļuve tiek anulēta, kad tās vairs nav nepieciešamas;
- izņēmumi, avārijas piekļuves konti un priviliģētās identitātes tiek kontrolētas.
Clarysec SME kontu politika principu formulē vienkāršā valodā:
“Katram kontam jābūt unikālam, izsekojamam līdz konkrētai personai un saistītam ar biznesa lomu.”
No Lietotāju kontu un privilēģiju pārvaldības politikas - SME, sadaļa “Politikas ieviešanas prasības”, politikas punkts 6.1.2.
Uzņēmuma vidēm prasība attiecībā uz koplietotiem kontiem ir stingrāka:
“Visām lietotāju identitātēm jābūt saistītām ar unikālu identifikatoru. Koplietotu vai vispārīgu kontu izmantošana ir aizliegta, izņemot apstiprinātus avārijas piekļuves vai ārkārtas kontus, uz kuriem attiecas stingri kontroles pasākumi.”
No Lietotāju kontu un privilēģiju pārvaldības politikas, sadaļa “Pārvaldības prasības”, politikas punkts 5.3.
Atbalsta standarti nostiprina to pašu pierādījumu loģiku. ISO/IEC 24760-1:2019 sniedz identitātes dzīves cikla jēdzienus, piemēram, reģistrāciju, piesaisti, izmantošanu un dereģistrāciju. ISO/IEC 29115:2013 atbalsta uz risku balstītu identitātes apliecinājumu. ISO/IEC 27005:2024 aplūko identitātes un piekļuves vājās vietas kā riska apstrādes tēmas. ISO/IEC 27018:2020 paplašina identitātes pārvaldības prasības publiskā mākoņa PII apstrādei. ISO/IEC 29100:2011 pievieno privātuma skatījumu, sasaistot identificējamību ar personas informācijas apstrādi.
EUDI Wallet ieviešanai audita jautājums ir vienkāršs: vai jūs varat izsekot katru priviliģētu darbību, konfigurācijas izmaiņu, maka verifikācijas integrācijas izmaiņu un piegādātāja piekļuves notikumu līdz unikālai identitātei ar apstiprinātu lomu?
Ja atbilde ir nē, maka projekts nav gatavs auditam.
Droša autentifikācija: uzticēšanās makam neatceļ jūsu kontroles pienākumus
Bieži sastopams maldīgs priekšstats ir, ka uz maku balstīts identitātes apliecinājums noņem paļāvējpuses autentifikācijas pienākumus. Tas var uzlabot apliecinājuma līmeni konkrētiem identitātes atribūtiem, bet tas neatceļ pienākumu aizsargāt sistēmas, sesijas, API, administratīvās saskarnes un klientu procesus.
Zenith Blueprint posma “Kontroles pasākumi darbībā” 19. solī Clarysec norāda:
“Autentifikācija ir pirmā un kritiskākā aizsardzības līnija starp apdraudējuma izraisītāju un jūsu sistēmām, datiem un pakalpojumiem. Ja autentifikācija ir vāja, viss pārējais — šifrēšana, uzraudzība, segmentēšana — var tikt apiets.”
Tas pats solis skaidro, ka mūsdienīgai autentifikācijai jābūt uz risku balstītai, stingrākai augstākas vērtības mērķiem un atbalstītai ar MFA, drošu autentifikācijas datu glabāšanu, TLS, marķieru aizsardzību, noslēpumu pārvaldību, drošu sesiju apstrādi un autentifikācijas žurnālu pārskatīšanu.
Zenith Controls ISO/IEC 27002:2022 kontroles pasākums 8.5, Droša autentifikācija, ir kartēts kā preventīvs kontroles pasākums identitātes un piekļuves pārvaldības spējā. Tas ir saistīts ar identitātes pārvaldību, autentifikācijas informāciju, priviliģētās piekļuves pārvaldību, informācijas piekļuves ierobežojumiem, uzraudzības darbībām, incidentu pārvaldību un PII privātuma aizsardzību. Tas tiek arī savstarpēji kartēts uz GDPR drošību un integrētu datu aizsardzību, NIS2 kiberdrošības risku pārvaldību un MFA vai nepārtrauktu autentifikāciju, ja piemērojams, DORA IKT risku pārvaldību, NIST SP 800-53 IA un AC saimēm un COBIT 2019 loģiskās piekļuves pārvaldību.
Maka paļāvējpusei drošas autentifikācijas pierādījumos jāietver:
- maka verifikācijas galapunkta autentifikācija un autorizācija;
- administratora MFA maka konfigurācijas paneļiem;
- droša API autentifikācija starp sākotnējās piesaistes pakalpojumiem;
- maka integrācijas atslēgu vai sertifikātu glabāšana noslēpumu glabātavā;
- sesiju taimauti un marķieru aizsardzība, ja piemērojams;
- brīdinājumi par neveiksmīgu autentifikāciju un aizsardzība pret brutālā spēka uzbrukumiem;
- atsevišķi kontroles pasākumi klientu pieteikšanās, darbinieku piekļuves un mašīna-mašīnai piekļuves vajadzībām.
Clarysec SME žurnālēšanas politika nosaka praktisku pierādījumu prasību:
“Autentifikācijas žurnāli: veiksmīgi un neveiksmīgi pieteikšanās mēģinājumi, sesijas ilgums, MFA izmantošana”
No Žurnālēšanas un uzraudzības politikas - SME, sadaļa “Pārvaldības prasības”, politikas punkts 5.4.2.
Uzņēmuma vidēs audita uzticamība kļūst centrāla:
“Žurnālfailiem jābūt nemaināmiem vai pārvaldītiem ar versiju kontroli, un piekļuve tiem jāpiešķir tikai autorizētam personālam.”
No Žurnālēšanas un uzraudzības politikas, sadaļa “Politikas ieviešanas prasības”, politikas punkts 6.5.1.
Tas ir tilts starp identitātes apliecinājumu un reaģēšanu uz incidentiem. Ja maka sākotnējai piesaistei tiek uzbrukts ar akreditācijas datu izmēģināšanu, marķieru atkārtošanu, administratīvu kompromitēšanu vai piegādātāja ļaunprātīgu izmantošanu, autentifikācijas žurnāli kļūst par pierādījumu pēdu.
GDPR: maka solījums ir minimizēšana, bet tā ir jāpierāda
ES digitālās identitātes maks var atbalstīt privātumu uzlabojošu sākotnējo piesaisti, jo paļāvējpuse var pieprasīt konkrētus atribūtus, nevis vākt pilnus personu apliecinošus dokumentus. Taču GDPR pārskatatbildība nebalstās labos nodomos. Tā prasa pierādāmu atbilstību.
No maka iegūti atribūti ir personas dati, ja tie attiecas uz identificētu vai identificējamu personu. Daži lietošanas gadījumi var skart arī biometriskos datus, identitātes verifikācijas datus, sankciju pārbaudes, krāpšanas risku vai citus sensitīvus apstrādes kontekstus.
GDPR principi prasa likumīgu, godprātīgu un pārredzamu apstrādi, noteiktus nolūkus, datu minimizēšanu, precizitāti, glabāšanas ierobežojumus, integritāti un konfidencialitāti, kā arī pārskatatbildību. Paļāvējpusei jāspēj pierādīt, kāpēc katrs maka atribūts tiek pieprasīts, cik ilgi tas tiek glabāts, kas tam var piekļūt, kā tas tiek aizsargāts un kā tiek kontrolēta atkārtota izmantošana.
Clarysec uzņēmuma privātuma politika nosaka:
“Drīkst vākt un apstrādāt tikai tos datus, kas nepieciešami konkrētam, leģitīmam biznesa nolūkam.”
No Datu aizsardzības un privātuma politikas, sadaļa “Politikas ieviešanas prasības”, politikas punkts 6.2.1.
SME versija ir apzināti kodolīga:
“Jāvāc un jāglabā tikai minimāli nepieciešamie personas dati”
No Datu aizsardzības un privātuma politikas - SME, sadaļa “Politikas ieviešanas prasības”, politikas punkts 6.2.1.
Zenith Controls ISO/IEC 27002:2022 kontroles pasākums 5.34, Privātums un PII aizsardzība, ir kartēts uz aktīvu uzskaiti, datu maskēšanu, mākoņpakalpojumu pārvaldību, informācijas klasifikāciju, drošu pārsūtīšanu, piekļuves kontroli, identitātes pārvaldību un projektu izmaiņu pārskatīšanu. Tas ir saistīts arī ar ISO/IEC 27701:2021 privātuma pārvaldībai, ISO/IEC 27018 mākoņvides PII apstrādei un ISO/IEC 29100 privātuma principiem.
Maka ieviešanai privātuma pierādījumu pakotnē jāiekļauj:
- datu plūsmas shēma maka atribūtiem;
- Tiesiskā pamata reģistra ieraksts;
- atribūtu minimizēšanas lēmuma ieraksts;
- no maka iegūtu datu glabāšanas grafiks;
- privātuma paziņojuma atjauninājums;
- DPIA vai privātuma riska novērtējums, ja lietošanas gadījums ir augsta riska;
- piekļuves kontroles matrica maka datiem;
- datu dzēšanas un labošanas process;
- uzraudzības pierādījumi, kas rāda, ka piekļuve no maka iegūtai PII tiek kontrolēta.
Daudzas organizācijas pārmērīgi vāc datus, jo maks padara verifikētus datus vieglāk iegūstamus. Tas ir pretēji pareizajai pieejai. Drošības un privātuma ieguvums rodas no mazāka pieprasījuma, nevis no vairāk verifikētu identitātes datu glabāšanas, nekā biznesam ir nepieciešams.
NIS2 un DORA: valdes pārskatatbildība satiekas ar maka noturību
NIS2 un DORA abas ievieto kiberdrošību pārvaldībā. Tās prasa vadības struktūrām apstiprināt, pārraudzīt un uzņemties atbildību par riska pasākumiem. Tās arī sagaida samērīgus tehniskus, operacionālus un organizatoriskus kontroles pasākumus.
NIS2 Article 21 prasa risku pārvaldības pasākumus, kas aptver politikas, incidentu apstrādi, darbības nepārtrauktību, piegādes ķēdes drošību, drošu iegādi un izstrādi, ievainojamību apstrādi, kontroles efektivitāti, kiberdrošības higiēnu, apmācības, kriptogrāfiju, personāla drošību, piekļuves kontroli, aktīvu pārvaldību un, ja piemērojams, MFA vai nepārtrauktu autentifikāciju. Maka paļāvējpusēm NIS2 sektoros maka integrācijai jāparādās risku izvērtēšanā, aktīvu uzskaitē, piegādātāju reģistrā, incidentu plānā un piekļuves kontroles ietvarā.
NIS2 Article 23 pievieno pakāpenisku būtisku incidentu ziņošanu. Būtiskajiem un svarīgajiem subjektiem jāsniedz agrīns brīdinājums 24 stundu laikā, paziņojums 72 stundu laikā un galīgais ziņojums viena mēneša laikā, kā arī saziņa ar saņēmējiem, ja piemērojams. Ja maka integrācijas kļūme var izraisīt darbības traucējumus, finanšu zaudējumus vai materiālu vai nemateriālu kaitējumu pakalpojuma saņēmējiem, tai jābūt iekļautai incidentu klasifikācijas loģikā.
DORA finanšu iestādēm ir konkrētāka. Tā prasa iekšēju pārvaldības un kontroles ietvaru IKT riskam, valdes apstiprinātu noturības stratēģiju, IKT politikas, darbības nepārtrauktības un reaģēšanas plānus, audita plānus, trešo pušu politikas, incidentu ziņošanas kanālus un dokumentētu IKT risku pārvaldības ietvaru. Tā prasa arī ar IKT saistītu incidentu pārvaldību, klasifikāciju pēc tādiem kritērijiem kā skartie klienti, dīkstāve, ģeogrāfiskais tvērums, datu zudums, kritiskums un ekonomiskā ietekme, kā arī būtisku ar IKT saistītu incidentu ziņošanu.
Uz maku balstītai sākotnējai piesaistei finanšu pakalpojumos pierādījumiem jāparāda, ka:
- maka integrācija ir iekļauta IKT aktīvu un procesu uzskaitē;
- riski ir izvērtēti un tos ir pieņēmis pareizais īpašnieks;
- kritiskums ir izvērtēts klientu sākotnējai piesaistei vai piekļuvei kontam;
- pastāv noturības un rezerves risinājumi;
- incidentus var klasificēt pēc DORA kritērijiem;
- klientu paziņojumi ir plānoti, ja tiek ietekmētas finansiālās intereses;
- ārpakalpojuma ziņošana, ja tā tiek izmantota, neatceļ pārskatatbildību.
Galvenais ir samērīgums. Mazs fintech uzņēmums un liela banka neveidos vienādu pierādījumu apjomu, taču abiem ir nepieciešama izsekojama pārvaldība.
Piegādātāju un mākoņvides atkarības: maka plūsma ir tik droša, cik droša ir ķēde
Lielākā daļa maka paļāvējpuses ieviešanu ietver ārējus pakalpojumus: mākoņvides mitināšanu, API vārtejas, verifikācijas bibliotēkas, identitātes starpniekus, KYC piegādātājus, krāpšanas noteikšanas dzinējus, žurnālēšanas platformas, Managed Detection and Response (MDR) pakalpojumu sniedzējus vai klientu atbalsta rīkus. Tas padara piegādātāju pārvaldību par centrālu jautājumu.
NIS2 prasa subjektiem ņemt vērā piegādātājiem specifiskas ievainojamības un piegādātāju un pakalpojumu sniedzēju vispārējo kvalitāti un kiberdrošības praksi. DORA finanšu iestādēm iet tālāk, pieprasot IKT pakalpojumu līgumisko vienošanos reģistru, pirmslīguma izvērtēšanu, koncentrācijas riska analīzi, pienācīgu pārbaudi, audita un pārbaudes pieejas, izbeigšanas tiesības un pārbaudītas izstāšanās stratēģijas IKT pakalpojumiem, kas atbalsta kritiskas vai svarīgas funkcijas.
Zenith Blueprint posma “Kontroles pasākumi darbībā” 23. solī Clarysec norāda komandām apkopot pilnu piegādātāju sarakstu, klasificēt pakalpojumu sniedzējus pēc piekļuves sistēmām, datiem vai operacionālai kontrolei, iestrādāt prasības līgumos, identificēt apakšuzņēmējus, definēt izmaiņu trigerus un izveidot mākoņpakalpojumu izvērtēšanas procesu. Tas pats solis iesaka izvērtēt datu atrašanās vietu, piekļuves modeli, žurnālēšanu un šifrēšanu pirms nākotnes mākoņpakalpojumu apstiprināšanas.
Clarysec SME piegādātāju politika sniedz skaidru minimālās piekļuves noteikumu:
“Piegādātājiem jāpiešķir piekļuve tikai tām minimālajām sistēmām un datiem, kas nepieciešami viņu funkcijas veikšanai.”
No Trešo pušu un piegādātāju drošības politikas - SME, sadaļa “Politikas ieviešanas prasības”, politikas punkts 6.2.1.
NIST CSF 2.0 atbalsta šo integrēto skatījumu. Tā GOVERN funkcija ietver juridiskos, regulatīvos, līgumiskos un privātuma pienākumus, riska apetīti, pārskatatbildību, politiku, resursu nodrošināšanu un pārraudzību. Tās piegādes ķēdes rezultāti prasa piegādātāju lomas, kritiskuma prioritizēšanu, līgumiskas kiberdrošības prasības, pienācīgu pārbaudi, uzraudzību, incidentu plānošanu un nosacījumus pēc attiecību izbeigšanas.
COBIT 2019 auditori meklēs pārvaldības briedumu. Viņi jautās, vai piegādātāju pienākumi, identitātes dzīves cikls, privātuma kontroles pasākumi un uzraudzība ir iestrādāti biznesa procesos, nevis tikai drošības komandas kontrolsarakstos. Identitātes un loģiskās piekļuves jomā COBIT 2019 DSS05.04, Manage user identity and logical access, ir īpaši būtisks, vērtējot, vai kontu īpašumtiesības, apstiprinājumi, privilēģiju piešķiršana un noņemšana tiek kontrolēta.
Izveidojiet maka paļāvējpuses pierādījumu pakotni vienā pēcpusdienā
Praktisks Clarysec stila vingrinājums sākas ar vienu konkrētu lietošanas gadījumu, nevis plašu programmas paziņojumu. Izmantojiet “klienta sākotnējā piesaiste, izmantojot maka nodrošinātu juridisko vārdu, dzimšanas datumu un adresi” kā pirmo ierakstu. Pievienojiet biznesa īpašnieku, sistēmas īpašnieku, datu īpašnieku un riska īpašnieku.
Fiksējiet:
- apstrādes nolūku;
- pieprasītos maka atribūtus;
- vai atribūti tiek glabāti, kešoti vai tikai verificēti;
- iesaistītās sistēmas un API;
- piegādātājus un apakšapstrādātājus;
- iesaistītās valstis vai mākoņreģionus;
- rezerves procesu, ja maka verifikācija neizdodas;
- klientu komunikācijas saskares punktus.
Pēc tam pievienojiet lietošanas gadījumu Atbilstības reģistram.
| Prasību joma | Maka specifiskā interpretācija | Īpašnieks | Pierādījumi |
|---|---|---|---|
| GDPR datu minimizēšana | Pieprasīt tikai juridisko vārdu, dzimšanas datumu un adresi, jo tie ir nepieciešami sākotnējai piesaistei | DPO | DPIA, Tiesiskā pamata reģistrs, atribūtu minimizēšanas lēmums |
| Identitātes pārvaldība | Administratoru un atbalsta piekļuvei maka sākotnējās piesaistes ierakstiem jābūt unikālai un lomās balstītai | IAM īpašnieks | IAM eksports, piekļuves tiesību pārskatīšana, darbinieku pieņemšanas, pārcelšanas un atbrīvošanas ieraksti |
| Droša autentifikācija | Administratīvajām konsolēm un API jāizmanto MFA vai spēcīga mašīnas autentifikācija | Drošības inženierija | MFA pārskats, API autentifikācijas datu uzskaite, noslēpumu glabātuves pierādījumi |
| Piegādātāju pārvaldība | Verifikācijas un mākoņpakalpojumu sniedzēji ir jāizvērtē un līgumiski jākontrolē | Iepirkums un CISO | Piegādātāju izvērtējums, Datu apstrādes līgums, drošības pielikums, izstāšanās plāns |
| Reaģēšana uz incidentiem | Maka sākotnējās piesaistes ļaunprātīgai izmantošanai vai nepieejamībai jābūt klasificējamai un ziņojamai | Incidentu vadītājs | Incidentu rokasgrāmata, NIS2 vai DORA ziņošanas matrica, galda vingrinājuma ieraksts |
Pēc tam pārskatiet Piemērojamības paziņojumu un Risku apstrādes plānu. EUDI Wallet lietošanas gadījumiem bieži ir būtiskas šādas ISO/IEC 27002:2022 kontroles jomas.
| ISO/IEC 27002:2022 kontroles pasākums | Kontroles pasākuma nosaukums | Nozīme maka pierādījumiem |
|---|---|---|
| 5.16 | Identitātes pārvaldība | Unikālas identitātes, kontu īpašumtiesības, darbinieku pieņemšanas, pārcelšanas un atbrīvošanas dzīves cikls un ne-cilvēku identitāšu pārvaldība |
| 8.5 | Droša autentifikācija | MFA, API autentifikācija, drošas sesijas, autentifikācijas datu aizsardzība un autentifikācijas žurnāli |
| 5.34 | Privātums un PII aizsardzība | Atribūtu minimizēšana, likumīga apstrāde, privātuma riska novērtējums un piekļuve no maka iegūtai PII |
| 5.19 | Informācijas drošība piegādātāju attiecībās | Piegādātāju klasifikācija, pienācīga pārbaude un piegādātāju drošības pienākumi |
| 5.20 | Informācijas drošības iekļaušana piegādātāju vienošanās | Līgumiskās drošības, privātuma, audita, incidentu un izbeigšanas klauzulas |
| 5.21 | Informācijas drošības pārvaldība IKT piegādes ķēdē | Piegādes ķēdes risks, apakšuzņēmēji, integrācijas atkarības un piegādātāju ievainojamības |
| 5.23 | Informācijas drošība mākoņpakalpojumu izmantošanā | Mākoņpakalpojumu apstiprināšana, datu atrašanās vieta, šifrēšana, žurnālēšana un piekļuves modelis |
| 8.15 | Žurnālēšana | Autentifikācijas, verifikācijas, administratīvie un incidentiem būtiskie notikumi |
| 8.16 | Uzraudzības darbības | Brīdināšana, atklāšana, pārskatīšana un aizdomīgu darbību eskalācija |
| 5.24 | Informācijas drošības incidentu pārvaldības plānošana un sagatavošana | Maka incidentu rokasgrāmatas, lomas, komunikācijas ceļi un eskalācijas kritēriji |
| 5.25 | Informācijas drošības notikumu izvērtēšana un lēmuma pieņemšana | Ar maku saistītu notikumu triāža un klasifikācija |
| 5.26 | Reaģēšana uz informācijas drošības incidentiem | Ierobežošana, izskaušana, atjaunošana un komunikācija |
| 5.28 | Pierādījumu vākšana | Žurnālu, izmeklēšanas ierakstu un pierādījumu glabāšanas ķēdes saglabāšana |
| 5.31 | Juridiskās, normatīvās, regulatīvās un līgumiskās prasības | eIDAS2, GDPR, NIS2, DORA un līgumisko pienākumu kartēšana |
| 5.36 | Atbilstība informācijas drošības politikām, noteikumiem un standartiem | Iekšējā kontroles testēšana, izņēmumi un atbilstības uzraudzība |
Visbeidzot veiciet mini auditu. Izvēlieties vienu maka sākotnējās piesaistes darījumu un izsekojiet:
- atribūta pieprasījuma pamatojumu;
- pārredzamības soli vai piekrišanas ierakstu, ja piemērojams;
- sistēmas notikumu žurnālu;
- API autentifikācijas pierādījumus;
- piekļuves kontroles ierakstu personālam, kas skatīja sākotnējās piesaistes rezultātu;
- iesaistīto piegādātāju;
- glabāšanas noteikumu;
- incidentu klasifikācijas ceļu, ja šis darījums būtu krāpniecisks vai izpausts.
Ja nevarat izsekot šo ceļu, process vēl nav gatavs pierādījumu pārbaudei.
Kā dažādi auditori testēs vienu un to pašu maka plūsmu
Dažādi auditori pieiet ES digitālās identitātes makam caur atšķirīgām profesionālām perspektīvām. Tie paši pierādījumi var atbildēt uz vairākiem jautājumiem, ja tie ir labi strukturēti.
| Auditora pieredze | Iespējamais audita fokuss | Pierādījumi, ko viņi pieprasīs |
|---|---|---|
| ISO/IEC 27001:2022 auditors | Darbības joma, ieinteresētās puses, riski, SoA kontroles pasākumi, kontroles efektivitāte un dokumentēti pierādījumi | IDPS darbības joma, risku izvērtēšana, SoA, politikas, piekļuves tiesību pārskatīšana, žurnāli, piegādātāju ieraksti |
| ISO/IEC 27007 vai ISO/IEC 19011 auditors | Audita pēda, izlase, intervijas, konsekvence starp politiku un ieviešanu | Lietotāju dzīves cikla izlases, autentifikācijas konfigurācija, incidentu ieraksti, personāla intervijas |
| Uz NIST orientēts izvērtētājs | Pārvaldība, riska profili, piegādes ķēde, atklāšanas, reaģēšanas un atjaunošanas rezultāti | Pašreizējais un mērķa profils, POA&M, piegādātāju kritiskums, uzraudzības un reaģēšanas pierādījumi |
| COBIT 2019 auditors | Pārvaldības mērķi, procesu īpašumtiesības, briedums un pārvaldības prakse | RACI, procesu KPI, valdes ziņošana, piegādātāju pārvaldība, privātuma programmas ieraksti |
| ISACA ITAF auditors | Pierādījumu uzticamība, kontroles testēšana, izsekojamība un pietiekamība | Nemanipulējami žurnāli, atlasīti darījumi, piekļuves pierādījumi, izņēmumu apstiprinājumi |
| DORA uzraugs vai iekšējais pārskatītājs | IKT risku ietvars, incidentu dzīves cikls, trešo pušu reģistrs un operacionālā noturība | IKT riska reģistrs, incidentu klasifikācija, trešo pušu reģistrs, izstāšanās stratēģija, noturības testi |
| GDPR pārskatītājs | Tiesiskais pamats, minimizēšana, pārredzamība, PII drošība un pārskatatbildība | RoPA ieraksts, DPIA, privātuma paziņojums, glabāšanas noteikums, piekļuves žurnāli, pārkāpuma izvērtēšana |
Zenith Controls sniedz noderīgas audita metodoloģijas detaļas šīm jomām. Identitātes pārvaldībai auditori bieži izseko lietotāju identitātes caur sākotnējo piesaisti, izmaiņām un izbeigšanu, salīdzina HR ierakstus ar kontu sarakstiem, pārbauda ārštata personu un pakalpojumu kontus un meklē koplietotu administratora kontu izmantošanu. Drošai autentifikācijai auditori salīdzina politikas ar tehniskajām konfigurācijām, pārskata MFA pārklājumu, pārbauda paroļu un sesiju kontroles pasākumus un analizē veiksmīgas un neveiksmīgas pieteikšanās žurnālus. Privātuma un PII aizsardzībai auditori atlasa DPIA, datu subjektu pieprasījumu procesus, privātuma apmācības, PII uzskaites, šifrēšanu, piekļuves žurnālus un glabāšanas kontroles pasākumus.
Clarysec Audita un atbilstības uzraudzības politika skaidri formulē pierādījumu mērķi:
“Radīt aizstāvamus pierādījumus un audita pēdu regulatīvo pieprasījumu, tiesvedības vai klientu apliecinājuma pieprasījumu atbalstam.”
No Audita un atbilstības uzraudzības politikas, sadaļa “Mērķi”, politikas punkts 3.4.
Šī frāze — aizstāvami pierādījumi — ir atšķirība starp politiku bibliotēku un auditam gatavu atbilstības sistēmu.
Biežākās kļūdas maka gatavības projektos
Pirmā kļūda ir pārmērīga datu vākšana. Maki var padarīt verifikētus atribūtus vieglāk iegūstamus, taču GDPR virza pretēju rīcību: vākt un glabāt tikai nepieciešamo. Ja produkta komanda pieprasa pilnu identitātes informāciju, kad vajadzīgs tikai vecuma apstiprinājums, privātuma kontroles dizains jau ir kļūdains.
Otrā kļūda ir ne-cilvēku identitāšu ignorēšana. Maka integrācijas bieži paļaujas uz API klientiem, sertifikātiem, pakalpojumu kontiem, automatizācijas skriptiem un noslēpumiem. Ja šīm identitātēm nav īpašnieku, tās netiek rotētas, uzraudzītas un izņemtas no ekspluatācijas, paļāvējpuses vide ir vāja pat tad, ja maka ekosistēma ir spēcīga.
Trešā kļūda ir uztvert piegādātājus kā iepirkuma dokumentāciju. Saskaņā ar NIS2 un DORA piegādātāju drošība ir operacionāla. Nepieciešama pienācīga pārbaude, līgumiskās klauzulas, uzraudzība, sadarbība incidentu gadījumos, audita tiesības un izstāšanās plāni. DORA regulētām iestādēm IKT trešo pušu reģistrs ir pamata atbilstības pierādījums.
Ceturtā kļūda ir žurnālēšana bez pārvaldības. Pārmērīga žurnālēšana var radīt privātuma risku. Nepietiekama žurnālēšana iznīcina izmeklēšanas spēju. Definējiet autentifikācijas, verifikācijas, administratīvos un incidentiem būtiskos notikumus, aizsargājiet žurnālus pret izmaiņām, ierobežojiet piekļuvi un saskaņojiet glabāšanu ar juridiskajām un biznesa vajadzībām.
Piektā kļūda ir ziņošanas neizmēģināšana. NIS2 paredz 24 stundu, 72 stundu un viena mēneša ziņošanas gaidas būtiskiem incidentiem. DORA paredz sākotnējo, starpposma un galīgo ziņošanu par būtiskiem ar IKT saistītiem incidentiem. Ja organizācija pirmo reizi kartē ar maku saistītu incidentu uz šiem termiņiem faktiskā notikuma laikā, pārvaldība ir izgāzusies.
Pārvērtiet EUDI Wallet ieviešanu auditam gatavos pierādījumos
ES digitālās identitātes maks mainīs sākotnējo piesaisti un digitālo uzticēšanos visā Eiropā. Taču CISO, DPO, atbilstības vadītājiem, auditoriem un biznesa īpašniekiem pareizais solis nav izveidot vēl vienu izolētu atbilstības programmu. Pareizais solis ir iekļaut maka ieviešanu IDPS un kartēt to pāri privātumam, identitātei, autentifikācijai, piegādātājiem, žurnālēšanai, noturībai un reaģēšanai uz incidentiem.
Clarysec var palīdzēt to izdarīt strukturēti:
- Izmantojiet Zenith Blueprint, lai iekļautu maka ieviešanu Risku pārvaldības posmā, 14. solī regulatīvajām savstarpējām atsaucēm, 19. solī drošai autentifikācijai un 23. solī piegādātāju, privātuma un tiesisko kontroles pasākumu ieviešanai.
- Izmantojiet Zenith Controls, lai kartētu ISO/IEC 27002:2022 identitātes pārvaldības, drošas autentifikācijas un privātuma kontroles pasākumus uz GDPR, NIS2, DORA, NIST un COBIT 2019 pierādījumiem.
- Izmantojiet Clarysec politiku veidnes, piemēram, Tiesiskās un regulatīvās atbilstības politiku, Datu aizsardzības un privātuma politiku, Lietotāju kontu un privilēģiju pārvaldības politiku, Žurnālēšanas un uzraudzības politiku, Trešo pušu un piegādātāju drošības politiku - SME un Audita un atbilstības uzraudzības politiku, lai pārvērstu pienākumus īpašumā esošās, testējamās praksēs.
- Izveidojiet maka paļāvējpuses pierādījumu pakotni pirms palaišanas, nevis pēc pirmā audita pieprasījuma.
Ja jūsu organizācija plāno paļauties uz ES digitālās identitātes maku 2026. gadā, tagad ir īstais brīdis uzdot vienu jautājumu: vai mēs ar aizstāvamiem pierādījumiem varam pierādīt, ka šī identitātes plūsma ir droša, likumīga, noturīga un pārvaldīta?
Clarysec atbilde ir praktiska: kartējiet to, piešķiriet īpašniekus, testējiet un turiet pierādījumus gatavus.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council