Pierādījumu ceļvedis ISO 27001 klimata pārmaiņu grozījumam

Ir 09:10 ISO/IEC 27001:2022 uzraudzības audita rītā. Auditors jau ir pārskatījis jūsu risku reģistru, Piemērojamības paziņojumu, vadības pārskatīšanas protokolus, piegādātāju reģistru un darbības nepārtrauktības mācību pārskatu. Tad seko jautājums, kas telpā esošos pārsteidz nesagatavotus:
“Parādiet, kā jūs noteicāt, vai klimata pārmaiņas ir būtiskas IDPS.”
Informācijas drošības vadītājs (CISO) paskatās uz atbilstības vadītāju. Atbilstības vadītājs atver tiesisko prasību reģistru. Kāds piemin ESG. Kāds cits saka, ka datu centra pakalpojumu sniedzējam ir ISO sertifikāti. Auditors gaida.
Šis brīdis ir praktiska pierādījumu nepilnība, ko rada ISO pārvaldības sistēmu klimata pārmaiņu grozījums. Grozījums neprasa drošības komandām kļūt par klimata zinātniekiem, aprēķināt mākoņpakalpojumu oglekļa emisijas vai izveidot dekoratīvu “klimata drošības kontroles pasākumu”. Tas uzdod tiešāku pārvaldības sistēmas jautājumu: vai organizācija ir izvērtējusi, vai klimata pārmaiņas ir būtiskas tās kontekstam un vai ieinteresētajām pusēm ir ar klimatu saistītas prasības, kas ietekmē pārvaldības sistēmu?
ISO/IEC 27001:2022 gadījumā tas nozīmē, ka pierādījumiem jābūt sasaistītiem ar 4. līdz 10. punktu: kontekstu, ieinteresētajām pusēm, darbības jomu, risku plānošanu, darbības kontroli, snieguma novērtēšanu, vadības pārskatīšanu un nepārtrauktu uzlabošanu. Grozījums nav izpildīts, sanāksmē pasakot “nav piemērojams”. Tas ir izpildīts, parādot pamatotu, dokumentētu un uz risku balstītu lēmumu.
FinTech uzņēmuma CISO Sāra ar tādu pašu jautājumu saskārās dažas nedēļas pirms audita. Viņas pirmā reakcija bija pazīstama: klimata pārmaiņas šķita ārpus IDPS tvēruma, kamēr komanda koncentrējās uz kiberdraudiem, datu aizsardzības pārkāpumiem, mākoņdrošību, gatavību DORA un klientu padziļināto izpēti. Taču, tiklīdz grozījums tika pārtulkots praktiskā IDPS valodā, jautājums kļuva konkrēts: ekstrēmi laikapstākļi var ietekmēt mākoņreģiona pieejamību, piegādātājs ūdens trūkuma skartā reģionā var aizkavēt kritiskas aparatūras nomaiņu, ilgstošs elektroapgādes pārtraukums var traucēt incidentu reaģēšanas personāla darbu, un klienti var prasīt darbības noturības pierādījumus.
Tas ir pareizais ietvars. Klimata pārmaiņas jāuzskata par konteksta un noturības ievadi IDPS, nevis par atsevišķi pievienotu tēmu.
Clarysec pieeja izmanto Zenith Blueprint: An Auditor’s 30-Step Roadmap, Zenith Controls: The Cross-Compliance Guide un Clarysec politiku veidnes, lai jaunu audita jautājumu pārvērstu izsekojamos pierādījumos. Mērķis ir vienkāršs: auditoram parādīt skaidru ķēdi no konteksta uz risku, no riska uz kontroles pasākumiem, no kontroles pasākumiem uz pierādījumiem, no pierādījumiem uz vadības pārskatīšanu un no vadības pārskatīšanas uz uzlabošanu.
Grozījums maina audita jautājumu, nevis IDPS misiju
Biežākā kļūda ir ISO 27001 klimata pārmaiņu grozījumu uztvert kā atsevišķu kontroles jomu. Tas tā nav. IDPS gadījumā īstais jautājums ir, vai klimata pārmaiņas var ietekmēt paredzētos informācijas drošības rezultātus, īpaši konfidencialitāti, integritāti un pieejamību.
Grozījums pievieno klimata pārmaiņas kā īpašu apsvērumu ISO pārvaldības sistēmu konteksta prasībās. ISO/IEC 27001:2022 gadījumā auditori parasti vispirms pārbaudīs divus aspektus:
- 4.1. punkts: vai organizācija ir noteikusi, vai klimata pārmaiņas ir būtisks ārējais jautājums.
- 4.2. punkts: vai attiecīgajām ieinteresētajām pusēm ir ar klimatu saistītas prasības.
Atslēgvārds ir “noteikusi”. Organizācija var noteikt, ka klimata pārmaiņas nav būtiskas, ir būtiskas tikai noteiktām atrašanās vietām vai pakalpojumiem vai ir būtiskas visai IDPS. Taču šim lēmumam jābūt dokumentētam un pamatotam ar organizācijas faktiskajām atkarībām.
Piemēram, SaaS pakalpojumu sniedzējs var secināt, ka klimata būtiskums pastāv, jo ražošanas vides pieejamība ir atkarīga no neliela skaita mākoņreģionu, pārvaldītu pakalpojumu sniedzēja un attālināta incidentu reaģēšanas personāla. FinTech uzņēmums grozījumu var sasaistīt ar kritiskām IKT trešo pušu atkarībām, DORA darbības noturību, reglamentētu incidentu ziņošanu un valdes pārskatatbildību. Ražotājs var koncentrēties uz OT tīkla pieejamību, ražotnes savienojamību, attālinātu uzraudzību un fiziskās vietas darbības traucējumiem.
Nobriedušam pierādījumu kopumam jāparādās tajās pašās vietās, kur organizācija jau pierāda, ka tās IDPS darbojas.
| IDPS joma | Ar klimata pārmaiņām saistītie pierādījumi, ko sagaida auditori | Praktisks piemērs |
|---|---|---|
| Konteksts | Dokumentēts lēmums par to, vai ar klimatu saistītie jautājumi ir būtiski informācijas drošības rezultātiem | Plūdu risks primārajam birojam, karstuma risks datu centra reģionam, enerģijas nestabilitāte, kas ietekmē pakalpojumu pieejamību |
| Ieinteresētās puses | Klienti, regulatori, apdrošinātāji, mākoņpakalpojumu sniedzēji, investori vai valde ar noturības, pieejamības vai informācijas atklāšanas gaidām | Uzņēmuma klients prasa pierādījumus par ar klimatu saistītu nepārtrauktības plānošanu mitinātiem pakalpojumiem |
| Darbības joma | Darbības jomas robežas pārskatītas attiecībā pret atrašanās vietām, ārpakalpojumiem, mākoņreģioniem, atbalsta komandām un kritiskām atkarībām | IDPS darbības joma apstiprina, ka mākoņvidē izvietota SaaS ražošanas vide un atbalsta operācijas paliek darbības jomā |
| Risku novērtēšana | Ar klimatu saistīti apdraudējumu scenāriji novērtēti, ja tie ir būtiski konfidencialitātei, integritātei vai pieejamībai | Ilgstošs karstuma vilnis palielina datu centra dzesēšanas atteices un pakalpojumu traucējumu iespējamību |
| SoA | Esošie Annex A kontroles pasākumi pamatoti, ja tie apstrādā ar klimatu saistītu risku vai atbilstības pienākumus | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 un A.8.13 norādīti apstrādes pamatojumā |
| Darbības kontrole | Darbības nepārtrauktības, piegādātāju, incidentu, rezerves kopiju, izmaiņu un mākoņpakalpojumu kontroles pasākumi atjaunināti vai apstiprināti | Avārijas atjaunošanas mācībās pievienots reģionāla traucējuma scenārijs |
| Vadības pārskatīšana | Vadība pārskata konteksta izmaiņas, riskus, audita konstatējumus, resursus, atlikušo risku un uzlabošanas darbības | Vadība apstiprina mākoņvides pārslēgšanās testēšanas budžetu pēc klimata scenārija pārskatīšanas |
| Dokumentēta informācija | Pierādījumi tiek glabāti, kontrolēti un ir izgūstami | Konteksta reģistrs, risku reģistrs, atbilstības reģistrs, BCP testa pārskats, vadības pārskatīšanas protokoli |
Spēcīgākie audita pierādījumi neatrodas atsevišķā “klimata mapē”. Tie parādās parastajos IDPS ierakstos un apliecina, ka pārvaldības sistēma spēj reaģēt uz ārējā konteksta izmaiņām.
Sāciet ar kontekstu, ieinteresētajām pusēm un darbības jomu
Klimata būtiskums sākas kontekstā. Organizācijai jāreģistrē skaidrs lēmums: būtisks, nebūtisks vai daļēji būtisks. “Būtisks” nenozīmē katastrofāls. Tas nozīmē, ka jautājums spēj ietekmēt paredzētos informācijas drošības rezultātus.
Zenith Blueprint IDPS pamatu un pārvaldības posmā sāk ar konteksta analīzi. 1. solī ir norādīts:
Darbība 4.1: Izveidojiet iekšējo un ārējo faktoru sarakstu, kas ir būtiski jūsu organizācijas informācijas drošībai.
Tās pašas vadlīnijas iesaka plašu ārējo analīzi, tostarp vides faktorus, izmantojot tādas metodes kā PESTLE. Šeit klimata grozījums kļūst operacionāls. Tā vietā, lai jautātu “Vai mums ir klimata kontroles pasākums?”, komanda jautā:
- Kuras fiziskās atrašanās vietas, datu centri, mākoņreģioni, tīkli un piegādātāji atbalsta darbības jomā iekļautos pakalpojumus?
- Vai ekstrēmi laikapstākļi, karstums, savvaļas ugunsgrēki, plūdi, ūdens trūkums, enerģijas nestabilitāte vai transporta traucējumi var ietekmēt pieejamību, integritāti vai konfidencialitāti?
- Vai klienti drošības padziļinātās izpētes laikā prasa klimata noturības vai darbības noturības pierādījumus?
- Vai regulatori, apdrošinātāji, investori vai publiskā sektora klienti nosaka darbības nepārtrauktības, avārijas atjaunošanas vai pieejamības gaidas?
- Vai klimata pielāgošanās projekti var ieviest jaunus tehnoloģiju riskus, piemēram, ēku pārvaldības sistēmu integrācijas, IoT sensorus, vides uzraudzību vai strauju migrāciju uz mākoņvidi?
- Vai pastāv privātuma ietekme, ja jauna uzraudzība ietver darbinieku, atrašanās vietas, ierīču vai vides datus, kas ir saistīti ar personām?
Sāras FinTech komandai konteksta darbnīcā tika identificēti četri reālistiski ārējie jautājumi: vētru ietekme datu centra reģionā, koncentrācija vienā mākoņreģionā, atkarība no aparatūras piegādātāja ūdens trūkuma skartā teritorijā un regulatīvās gaidas saskaņā ar DORA un NIS2.
Nākamais solis ir ieinteresētās puses. Grozījums prasa organizācijām noteikt, vai ieinteresētajām pusēm ir ar klimatu saistītas prasības. Šīs puses var būt klienti, regulatori, apdrošinātāji, mākoņpakalpojumu sniedzēji, investori, valde vai kritiskie piegādātāji.
Zenith Blueprint 2. solis sasaista šo analīzi ar IDPS darbības jomu:
Darbība 4.3: Sagatavojiet IDPS darbības jomas paziņojumu. Uzskaitiet, kas ir iekļauts (biznesa struktūrvienības, atrašanās vietas, sistēmas) un kādi ir izņēmumi.
Tas ir svarīgi, jo ar klimatu saistīti traucējumi bieži ienāk caur saskarnēm un atkarībām. Organizācija var apgalvot, ka tās birojs nav būtisks, jo ražošanas vide ir izvietota mākoņvidē, taču auditors var jautāt, vai klientu atbalsts, priviliģētas piekļuves pārvaldība, incidentu reaģēšana, rezerves kopiju administrēšana, piegādātāju eskalācija vai krīzes komunikācija ir atkarīga no cilvēkiem, vietām vai piegādātājiem ārpus darbības jomas.
Clarysec Enterprise Informācijas drošības politika nosaka pamatprasību:
Organizācijai jāievieš un jāuztur informācijas drošības pārvaldības sistēma (IDPS) saskaņā ar ISO/IEC 27001:2022 4. līdz 10. punktu.
Tā arī nosaka pierādījumu struktūru, ko sagaida auditori:
IDPS jāietver definētas darbības jomas robežas, risku novērtēšanas metodoloģija, izmērāmi mērķi un dokumentēti kontroles pasākumi, kas pamatoti Piemērojamības paziņojumā (SoA).
Šie vārdi ir gatavības grozījumam kodols: darbības jomas robežas, risku metodoloģija, izmērāmi mērķi un SoA pamatojums.
Pārvērtiet klimata kontekstu informācijas drošības riskos
Labākais pierādījums reti ir vispārīgs risks ar nosaukumu “klimata pārmaiņas”. Klimata pārmaiņas ir konteksta virzītājs. Riska scenārijam jāapraksta informācijas drošības sekas.
Spēcīgi riska scenāriji izskatās šādi:
- Ekstrēmi laikapstākļi drošības incidenta laikā traucē piekļuvi primārajam birojam, aizkavējot priviliģētu reaģēšanu un klientu komunikāciju.
- Reģionāls karstuma vilnis palielina dzesēšanas vai elektroapgādes nestabilitātes iespējamību datu centrā, kas atbalsta ražošanas darbslodzes.
- Plūdi ietekmē kritiska piegādātāja palīdzības dienesta atrašanās vietu, aizkavējot pārvaldītu galiekārtu aizsardzības pakalpojumu atjaunošanu.
- Klientu klimata noturības prasības netiek iekļautas atbilstības reģistrā, radot līgumisku neatbilstību un audita konstatējumus.
- Ārkārtas migrācija uz mākoņvidi fiziskās vietas atkarības samazināšanai apiet standarta izmaiņu un piegādātāju riska pārskatīšanu.
- Klimata pielāgošanās uzraudzības ierīces tiek pieslēgtas uzņēmuma tīklam bez aktīvu reģistrācijas, žurnālfiksēšanas vai ievainojamību pārvaldības.
Tie ir informācijas drošības riski, jo tie ietekmē pieejamību, incidentu apstrādi, piegādātāju apliecinājumu, aktīvu pārvaldību, tiesiskos pienākumus, drošas izmaiņas vai privātumu.
Clarysec Risku pārvaldības politika - SME nosaka:
Visi identificētie riski jāreģistrē risku reģistrā.
Tā arī nostiprina pārskatīšanas periodiskumu:
Riski jāpārskata reizi ceturksnī un jāatjaunina, ja notiek būtiski notikumi.
Uzņēmuma līmeņa organizācijām Clarysec Risku pārvaldības politika paplašina ievades modeli:
Riska identificēšanas ievadēm jāietver vismaz audita konstatējumi, ievainojamību skenēšana, ielaušanās testu pārskati, incidentu tendences, tiesiskie pienākumi un darbības izmaiņas.
Klimata būtiskums var rasties no jebkuras no šīm ievadēm. Klienta audita konstatējums var identificēt trūkstošus noturības pierādījumus. Tiesisks atjauninājums var pievienot darbības noturības pienākumus. Migrācija uz mākoņvidi var pārvietot darbslodzes uz citu reģionālās pakļautības profilu. Darbības nepārtrauktības tests var atklāt, ka personāls elektroapgādes pārtraukuma laikā nevar piekļūt atjaunošanas procedūrām.
| Konteksta jautājums | Apdraudējums | Ievainojamība | Ietekme uz K-I-P | IDPS riska piemērs |
|---|---|---|---|---|
| Palielināts reģionālo vētru biežums | Ilgstoša elektrotīkla atteice vai datu centra savienojamības zudums | Viena reģiona ražošanas vides arhitektūra un netestēta pārslēgšanās uz rezerves vidi | Pieejamības ietekme uz klientiem pieejamām platformām, SLA pārkāpums, reputācijas kaitējums | RR-31: Pakalpojuma pieejamības zudums klimata ietekmētu primārā mitināšanas reģiona traucējumu dēļ |
| Piegādes ķēdes koncentrācija klimatam ievainojamā teritorijā | Ražošanas vai atbalsta operāciju traucējumi | Vienīgais piegādes avots un ilgi nomaiņas termiņi | Pieejamības un integritātes ietekme neatbalstītas vai degradētas infrastruktūras dēļ | RR-32: IKT piegādes ķēdes traucējums aizkavē drošības uzturēšanu un aparatūras nomaiņu |
| Ekstrēmi laikapstākļi ietekmē personāla mobilitāti un elektroapgādi mājās | Incidentu reaģētāji nevar koordinēties augstas smaguma pakāpes incidenta laikā | Pārmērīga paļaušanās uz vienu atrašanās vietu, vāja verifikācija pa alternatīvu kanālu | Pieejamības un konfidencialitātes ietekme, ja ierobežošana un paziņošana kavējas | RR-33: Reģionāla traucējuma laikā samazināta incidentu reaģēšanas spēja |
| Objektos pievienoti vides sensori | Jauna datu vākšana un tīklam pieslēgtas ierīces | Nereģistrēti aktīvi un neskaidri glabāšanas noteikumi | Konfidencialitātes un privātuma ietekme nevajadzīgas personas datu vākšanas dēļ | RR-34: Klimata pielāgošanās uzraudzība ievieš nepārvaldītus aktīvus un privātuma risku |
Katram riskam jābūt īpašniekam, iespējamībai, ietekmei, apstrādes lēmumam, atlikušā riska pozīcijai un pārskatīšanas datumam. Ja organizācija secina, ka būtiska ar klimatu saistīta informācijas drošības riska nav, arī šim secinājumam nepieciešams pamatojums.
Izmantojiet Piemērojamības paziņojumu, lai riska loģiku pārvērstu kontroles loģikā
Kad ar klimatu saistītie scenāriji ir reģistrēti, nākamais jautājums ir, vai kontroles pasākumi ir nepieciešami un vai Piemērojamības paziņojums atspoguļo lēmumu. ISO/IEC 27001:2022 6.1.1. līdz 6.1.3. punkts prasa plānotas darbības riskiem un iespējām, risku novērtēšanu, riska apstrādi, nepieciešamos kontroles pasākumus, salīdzinājumu ar Annex A un SoA ar iekļaušanas un izslēgšanas pamatojumiem.
Risku pārvaldības posmā Zenith Blueprint 13. solis sniedz praktisku izsekojamības modeli:
Veiciet krusteniskās atsauces uz regulējumiem: ja noteikti kontroles pasākumi ir ieviesti tieši, lai izpildītu GDPR, NIS2 vai DORA prasības, to var norādīt risku reģistrā (kā daļu no riska ietekmes pamatojuma) vai SoA piezīmēs.
To pašu principu izmantojiet klimata pārmaiņu grozījumam. Neizdomājiet jaunu kontroles pasākumu. Kartējiet scenāriju uz esošajiem ISO/IEC 27002:2022 kontroles pasākumiem un paskaidrojiet, kāpēc tie ir piemērojami.
| Klimata virzīts scenārijs | Iespējamās ISO/IEC 27002:2022 kontroles jomas | Glabājamie pierādījumi |
|---|---|---|
| Ekstrēmi laikapstākļi drošības incidenta laikā traucē piekļuvi birojam | A.5.24 Informācijas drošības incidentu pārvaldības plānošana un sagatavošana, A.5.26 Reaģēšana uz informācijas drošības incidentiem, A.5.29 Informācijas drošība traucējumu laikā, A.5.30 IKT gatavība darbības nepārtrauktībai | Incidentu reaģēšanas plāns, attālinātās piekļuves procedūra, zvanu koka tests, incidenta koordinācijas zvana tests, gūtās mācības |
| Karstums vai enerģijas nestabilitāte ietekmē mākoņvides vai datu centra pieejamību | A.5.23 Informācijas drošība mākoņpakalpojumu izmantošanā, A.5.30 IKT gatavība darbības nepārtrauktībai, A.8.13 Informācijas rezerves kopijas, A.5.19 Informācijas drošība piegādātāju attiecībās | Piegādātāju apliecinājums, mākoņarhitektūra, pārslēgšanās uz rezerves vidi tests, rezerves kopijas atjaunošanas tests |
| Plūdi ietekmē kritiska IKT piegādātāja atbalstu | A.5.19 Informācijas drošība piegādātāju attiecībās, A.5.21 Informācijas drošības pārvaldība IKT piegādes ķēdē, A.5.22 Piegādātāju pakalpojumu uzraudzība, pārskatīšana un izmaiņu pārvaldība, A.5.30 IKT gatavība darbības nepārtrauktībai | Piegādātāja riska novērtējums, līguma klauzulas, piegādātāja uzraudzības ieraksts, izstāšanās stratēģija |
| Parādās jaunas regulatīvās vai klientu noturības gaidas | A.5.31 Tiesiskās, normatīvās, regulatīvās un līgumiskās prasības, A.5.36 Atbilstība informācijas drošības politikām, noteikumiem un standartiem, A.5.35 Neatkarīga informācijas drošības pārskatīšana | Atbilstības reģistra atjauninājums, politikas pārskatīšana, iekšējā audita konstatējums, vadības pārskatīšanas protokoli |
| Ārkārtas tehnoloģijas izmaiņa apiet pārskatīšanu | A.8.32 Izmaiņu pārvaldība, A.8.9 Konfigurāciju pārvaldība, A.5.8 Informācijas drošība projektu vadībā, A.5.23 Informācijas drošība mākoņpakalpojumu izmantošanā | Izmaiņu ieraksts, riska pieņemšana, piegādātāja pārskatīšana, pārskatīšana pēc ieviešanas |
| Vides uzraudzība ievieš personas datu apstrādi | A.5.9 Informācijas un citu saistīto aktīvu uzskaite, A.5.34 Privātums un PII aizsardzība, A.5.31 Tiesiskās, normatīvās, regulatīvās un līgumiskās prasības, A.5.15 Piekļuves kontrole | Aktīvu reģistrs, DPIA sākotnējais izvērtējums, glabāšanas noteikums, piekļuves tiesību pārskatīšana |
Uzņēmuma līmeņa Risku pārvaldības politika skaidri nosaka SoA trigeri:
SoA jāpārskata pēc katras būtiskas risku novērtēšanas vai nozīmīgām vides izmaiņām.
Šis punkts ir ļoti būtisks. Nozīmīgas vides izmaiņas var būt burtiskas, piemēram, atjaunināta objekta plūdu ekspozīcija, vai operacionālas, piemēram, datu centra pakalpojumu sniedzēju maiņa, darbslodžu pārvietošana, jaunas atbalsta vietas atvēršana vai regulēta klienta ar noturības prasībām pieņemšana.
Spēcīgs SoA pamatojums ir konkrēts:
“Kontroles pasākums A.5.30 ir piemērojams, jo RR-31 identificē iespējamu pakalpojumu traucējumu ekstrēmu laikapstākļu dēļ, kas ietekmē primārās atbalsta operācijas. Apstrāde ietver attālinātu incidentu koordināciju, testētas atjaunošanas procedūras, ikgadējas IKT gatavības mācības un mākoņvides pārslēgšanās validāciju.”
Tas ir spēcīgāk nekā “Piemērojams, jo ISO to prasa.”
Izmantojiet politiku pierādījumus, lai grozījumu padarītu atkārtojamu
Grozījumam nevajadzētu radīt vienreizēju steigu pirms audita. Tam jākļūst par pārvaldības sistēmas parastā pārskatīšanas cikla daļu.
Clarysec Tiesiskās un regulatīvās atbilstības politika - SME nosaka:
Jebkurām izmaiņām, kas ietekmē atbilstību, jāierosina atbilstības reģistra un attiecīgo politiku pārskatīšana.
Pievienojiet ISO pārvaldības sistēmas klimata pārmaiņu grozījumu atbilstības reģistram un pēc tam izveidojiet krusteniskās atsauces uz saistītajiem klientu, regulatīvajiem, līgumiskajiem, apdrošināšanas un sertifikācijas pienākumiem. Ja organizācija darbojas NIS2 vai DORA vidē, sasaistiet šos pienākumus ar darbības nepārtrauktību, incidentu ziņošanu, piegādātāju apliecinājumu un pārvaldības pierādījumiem.
Darbības nepārtrauktībai Clarysec Darbības nepārtrauktības politika un avārijas atjaunošanas politika - SME sagaida pierādījumus:
ka traucējumu scenāriji tika izvērtēti un testēti kā daļa no risku novērtēšanas
Tieši šeit klimata scenāriji kļūst operacionāli. Galda mācības par reģionālu elektroapgādes zudumu, rezerves kopijas atjaunošanas mācības, mākoņvides pārslēgšanās validācija vai piegādātāja atbalsta nepieejamības simulācija var atbalstīt grozījumu, ja tā ir sasaistīta ar risku reģistru.
Audita pārvaldībai Clarysec Audita un atbilstības uzraudzības politika - SME nosaka:
Audita konstatējumi un statusa atjauninājumi jāiekļauj IDPS vadības pārskatīšanas procesā.
Ja iekšējais audits identificē vājus klimata grozījuma pierādījumus, konstatējumam nav jāpaliek tikai audita izsekošanas rīkā. Tam jānonāk vadības pārskatīšanā, korektīvajās darbībās un nepārtrauktā uzlabošanā.
Privātuma pierādījumi ir svarīgi, ja klimata pielāgošanās maina personas datu apstrādi. Clarysec Privātuma informācijas pārvaldības sistēmas politika prasa konteksta disciplīnu:
[Abi] Privātuma vadītājam / PIMS vadītājam REG01 jādokumentē ārējie un iekšējie privātuma konteksta jautājumi reizi gadā un 30 dienu laikā pēc jebkādām būtiskām izmaiņām.
Tā arī prasa fiksēt ieinteresēto pušu prasības:
[Abi] Privātuma vadītājam / PIMS vadītājam REG01 jādokumentē attiecīgās ieinteresētās puses un to PIMS prasības reizi gadā un 30 dienu laikā pēc jebkādām būtiskām izmaiņām.
Privātuma riskiem un DPIA Privātuma riska novērtēšanas un DPIA politika pievieno:
[Abi] Privātuma vadītājam / PIMS vadītājam reizi ceturksnī un pirms katras vadības pārskatīšanas jāziņo par privātuma risku un DPIA statusu no REG04 līdz REG12.
PIMS uzraudzības, audita un uzlabošanas politika sniedz vadības pārskatīšanas modeli, kas ir noderīgs arī ārpus privātuma:
[Abi] Augstākajai vadībai katras vadības pārskatīšanas laikā REG12 jāpārskata PIMS neatbilstība, korektīvā darbība, uzraudzības rezultāts, audita rezultāts, privātuma risks, piegādātāju apliecinājums un ieinteresēto pušu izmaiņu ievades.
Savukārt PIMS dokumentētās informācijas un pierādījumu pārvaldības politika nostiprina pierādījumu indeksēšanu:
[Visi] Privātuma vadītājam / PIMS vadītājam pirms sākotnējās PIMS publicēšanas un pēc tam reizi ceturksnī REG12 jāuztur PIMS dokumentētās informācijas indekss.
IDPS klimata grozījuma gatavībai izmantojiet to pašu disciplīnu: uzturiet pierādījumu indeksu, lai audita komanda varētu ātri izgūt konteksta, riska, SoA, nepārtrauktības, piegādātāju un vadības pārskatīšanas ierakstus.
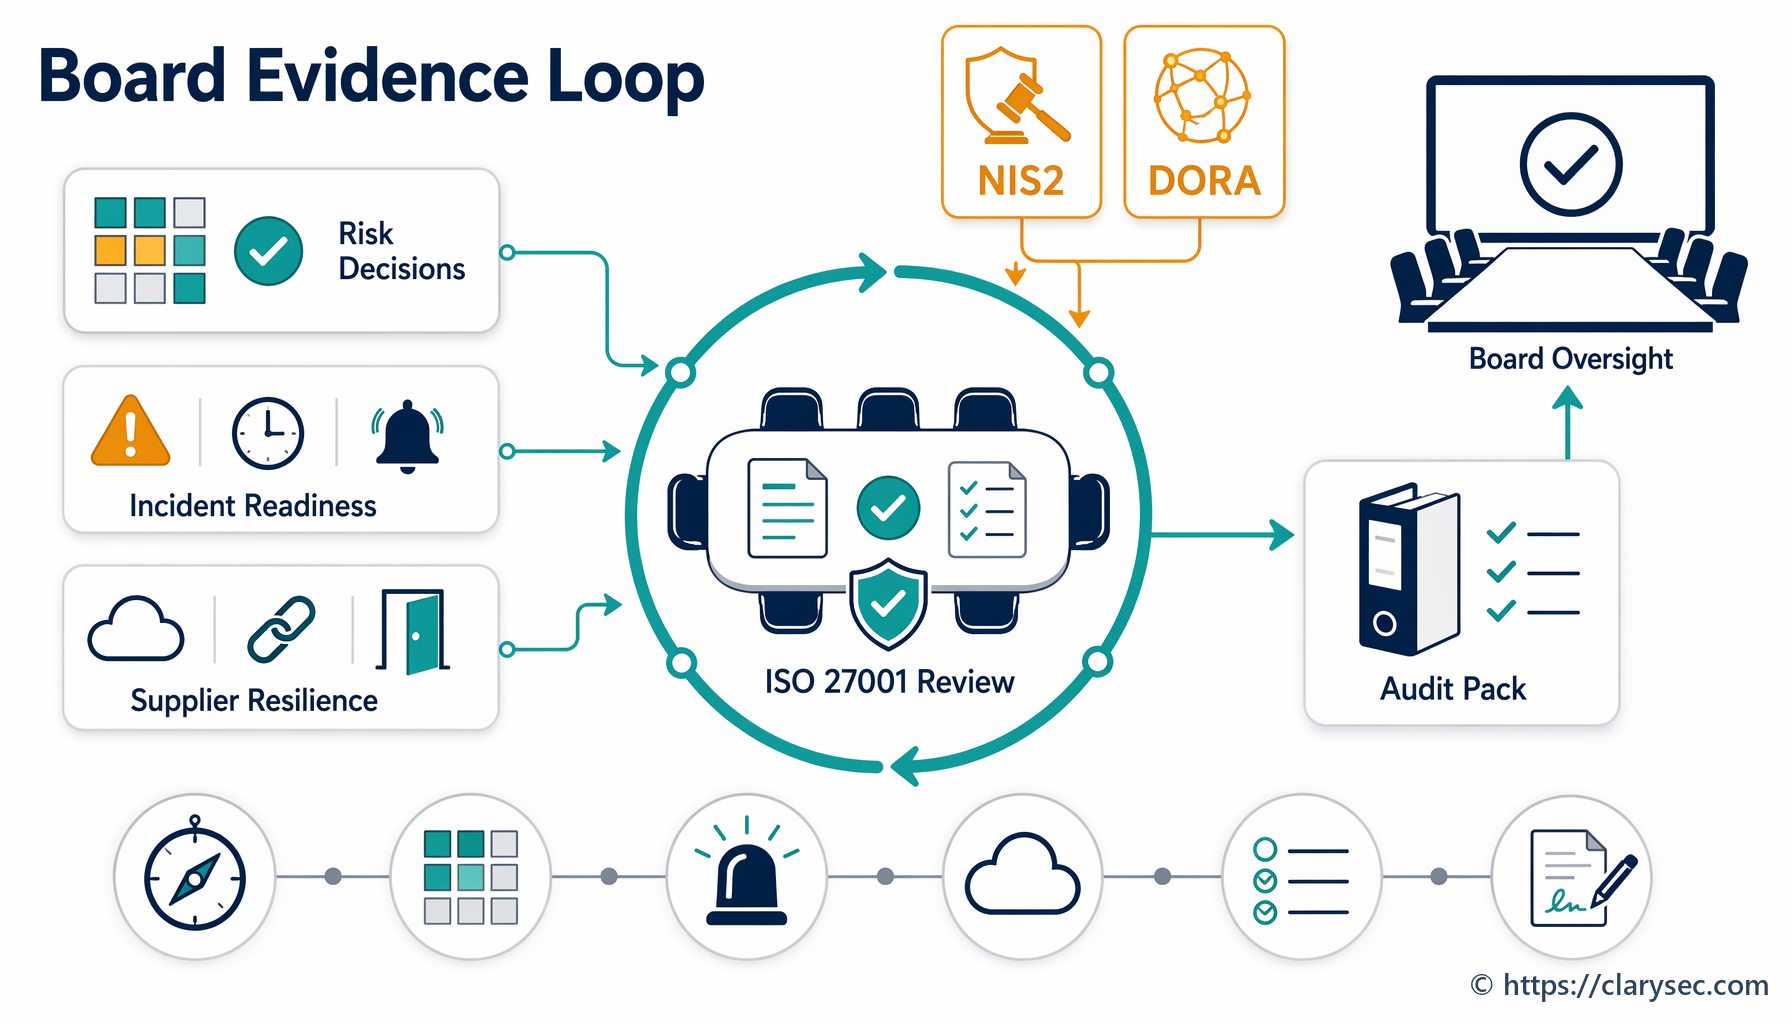
Savstarpējās atbilstības vērtība: ISO 27001, NIS2, DORA, GDPR, NIST CSF un COBIT
ISO 27001 klimata pārmaiņu grozījums ir ISO pārvaldības sistēmas prasība, taču pierādījumiem ir plašāka regulatīvā un apliecinājuma vērtība.
NIS2 prasa būtiskām un svarīgām vienībām piemērot atbilstošus un samērīgus kiberdrošības risku pārvaldības pasākumus, izmantojot visu apdraudējumu pieeju. Article 21 aptver riska analīzi, incidentu apstrādi, darbības nepārtrauktību, rezerves kopijas, avārijas atjaunošanu, krīzes vadību, piegādes ķēdes drošību, drošu izstrādi, efektivitātes novērtēšanu, apmācību, kriptogrāfiju, piekļuves kontroli un aktīvu pārvaldību. Ekstrēmi laikapstākļi, enerģijas nestabilitāte un piegādātāju traucējumi dabiski iekļaujas šajā visu apdraudējumu skatījumā. Article 20 prasa arī vadības struktūrām apstiprināt kiberdrošības risku pārvaldības pasākumus un pārraudzīt to ieviešanu, kas saskan ar ISO/IEC 27001:2022 vadības pārskatīšanas pierādījumiem.
DORA ir īpaši būtiska finanšu vienībām. Tā prasa IKT risku pārvaldību, vadības struktūras pārskatatbildību, nepārtrauktības un atjaunošanas plānus, digitālās darbības noturības testēšanu, IKT trešo pušu riska pārvaldību un nepārtrauktu uzlabošanu. Ja finanšu organizācija jau izmanto IDPS vadības pārskatīšanu, lai apstiprinātu ar klimatu saistītas IKT nepārtrauktības darbības, tie paši pierādījumi var atbalstīt DORA pārvaldības stāstījumu.
GDPR kļūst būtisks, ja klimata pielāgošanās maina personas datu apstrādi. Piemēri ir darbaspēka drošības uzraudzība, atrašanās vietas izsekošana ekstrēmu laikapstākļu laikā, jauni ēku sensori, ar darbiniekiem saistīta vides uzraudzība vai mākoņapstrādes atrašanās vietu izmaiņas. GDPR pārskatatbildība, nolūka ierobežojumi, datu minimizēšana, drošība, glabāšana un piegādātāju pārvaldība paliek piemērojamas arī traucējumu laikā.
NIST CSF 2.0 nodrošina vadības līmeņa valodu tiem pašiem pierādījumiem. Tā GOVERN funkcija uzsver organizācijas kontekstu, ieinteresēto pušu gaidas, tiesiskās un regulatīvās prasības, risku pārvaldības stratēģiju, lomas, pārraudzību un piegādes ķēdes risku. COBIT 2019 un uz ISACA orientēti apliecinājuma speciālisti bieži koncentrējas uz atbildību, veiktspējas rādītājiem, riska pieņemšanu, pārvaldības mērķiem, problēmu pārvaldību un pierādījumiem, ka vadība zina, ka kontroles pasākumi darbojas.
| Ietvara skatījums | Kā ar klimatu saistītie IDPS pierādījumi palīdz |
|---|---|
| ISO/IEC 27001:2022 | Parāda kontekstu, ieinteresētās puses, darbības jomu, riska apstrādi, SoA, vadības pārskatīšanu un nepārtrauktu uzlabošanu |
| NIS2 | Atbalsta visu apdraudējumu risku pārvaldību, vadības pārskatatbildību, darbības nepārtrauktību, incidentu apstrādi un piegādātāju riska pierādījumus |
| DORA | Atbalsta IKT riska pārvaldību, nepārtrauktību, testēšanu, trešo pušu atkarību pārvaldību un vadības struktūras pārraudzību |
| GDPR | Atbalsta pārskatatbildību, ja klimata pielāgošanās maina personas datu apstrādi, uzraudzību, piegādātājus, glabāšanu vai mākoņpakalpojumu atrašanās vietas |
| NIST CSF 2.0 | Atbalsta GOVERN rezultātus, ieinteresēto pušu gaidas, riska komunikāciju, piegādes ķēdes risku un prioritizētus rīcības plānus |
| COBIT 2019 un ISACA apliecinājums | Atbalsta pārvaldības atbildību, veiktspējas uzraudzību, riska pieņemšanu, problēmu izsekošanu un apliecinājuma izsekojamību |
Zenith Controls šeit ir noderīgs, jo palīdz atbilstības komandām redzēt, kā viens un tas pats pierādījumu objekts atbalsta vairākus ietvarus. Tas nav atsevišķs kontroles pasākumu kopums. Tas ir savstarpējās atbilstības ceļvedis, lai ISO/IEC 27001:2022 un ISO/IEC 27002:2022 kontroles loģiku kartētu uz audita, apliecinājuma un regulatīvajām gaidām.
Šai tēmai centrāli ir vairāki ISO/IEC 27002:2022 kontroles pasākumi. A.5.31 Tiesiskās, normatīvās, regulatīvās un līgumiskās prasības atbalsta pienākumu identificēt un uzturēt piemērojamās prasības. A.5.4 Vadības pienākumi atbalsta vadības pārskatatbildību. A.5.36 Atbilstība informācijas drošības politikām, noteikumiem un standartiem atbalsta apliecinājumu, ka noteikumi tiek ievēroti. A.5.29 un A.5.30 atbalsta informācijas drošību traucējumu laikā un IKT gatavību darbības nepārtrauktībai. A.5.19, A.5.21 un A.5.22 atbalsta piegādātāju un IKT piegādes ķēdes noturību.
Zenith Controls norāda:
Kontroles pasākums 5.36 kalpo kā 5.1. punktā definēto noteikumu ievērošanas mehānisms.
Klimata grozījuma kontekstā tas nozīmē, ka organizācija ne tikai atjaunina politiku. Tā uzrauga, vai konteksta pārskatīšana, riska atjauninājumi, SoA pārskatīšana, nepārtrauktības testi, piegādātāju pārskatīšana un vadības pārskatīšanas darbības patiešām notiek.
Vadības pārskatīšana ir valdes līmeņa patiesības brīdis
ISO/IEC 27001:2022 9.3. punkts prasa augstākajai vadībai plānotos intervālos pārskatīt IDPS, lai nodrošinātu tās pastāvīgu piemērotību, atbilstību un efektivitāti. Klimata grozījumam vadības pārskatīšana ir vieta, kur konteksta pierādījumi kļūst par vadības pārskatatbildību.
Zenith Blueprint audita, pārskatīšanas un uzlabošanas posma 28. solis komandām iesaka apkopot vadības pārskatīšanas ievades, tostarp:
✓ Izmaiņas ārējos un iekšējos jautājumos: apkopojiet jebkādas būtiskas konteksta izmaiņas (4.1. punkts) vai ieinteresēto pušu prasības (4.2. punkts), kas radušās kopš IDPS projekta sākuma.
Sāra izmantoja šo struktūru, lai informētu vadības komandu. Viņas vadības pārskatīšanas slaids bija kodolīgs:
- ISO ir noteicis pienākumu pārvaldības sistēmas kontekstā ņemt vērā klimata pārmaiņas.
- IDPS komanda noteica būtiskumu datu centra pieejamībai, mākoņpakalpojumu koncentrācijai, piegādātāju atkarībai un regulatīvajām gaidām.
- Risku reģistram tika pievienoti divi riski ar vidēji zemu iespējamību un augstu ietekmi.
- Apstrāde izmanto esošos kontroles pasākumus IKT gatavībai, piegādātāju pārvaldībai, rezerves kopijām, mākoņpakalpojumiem un tiesiskajām prasībām.
- Tiek prasīts vadības apstiprinājums paplašinātam avārijas atjaunošanas testam, kas simulē reģionālu elektroapgādes nestabilitāti.
Protokolos tika fiksēts lēmums, darbību īpašnieki, termiņi un resursu apstiprinājums. Tas ir augstas kvalitātes audita pierādījums, jo parāda, ka augstākā vadība ir pārskatījusi jautājumu un pieņēmusi uz risku balstītu lēmumu.
Clarysec Enterprise Informācijas drošības politika prasa, lai vadības pārskatīšanā tiktu iekļauti:
Lēmumi par darbības jomas, kontroles pasākumu un resursu piešķiršanas atjauninājumiem
Spēcīgā klimata grozījuma vadības pārskatīšanas paketē jāiekļauj:
- Konteksta reģistra izraksts, kas parāda klimata būtiskuma noteikšanu.
- Ieinteresēto pušu reģistra izraksts, kas parāda prasības vai pamatojumu, ka tādu nav.
- Darbības jomas pārskatīšana, aptverot atrašanās vietas, mākoņpakalpojumus, piegādātājus, atbalsta komandas un saskarnes.
- Risku reģistra ieraksti un apstrādes statuss.
- SoA izmaiņas vai apstiprinājums, ka esošie pamatojumi joprojām ir pietiekami.
- Darbības nepārtrauktības un avārijas atjaunošanas testēšanas rezultāti.
- Piegādātāju apliecinājuma atjauninājumi par mākoņpakalpojumiem, datu centru, MSP, MSSP, telekomunikācijām, objektiem un ārpakalpojuma atbalsta atkarībām.
- Incidentu reaģēšanas ietekme, tostarp eskalācijas un komunikācijas atkarības.
- Tiesisko un regulatīvo prasību reģistra atjauninājumi.
- Resursu pieprasījumi, lēmumi un atlikušā riska pieņemšana.
- Uzlabošanas darbības ar īpašniekiem un termiņiem.
Ja jautājums nekad nenonāk vadības pārskatīšanā, tas var izskatīties formāli un nepamatoti. Ja tas nonāk vadības pārskatīšanā caur kontekstu, risku, kontroles pasākumiem un pierādījumiem, tas izskatās pēc funkcionējošas IDPS.
Bieži audita konstatējumi un kā tos novērst
Lielākā daļa klimata grozījuma konstatējumu ir izsekojamības, nevis tehniskas kļūmes.
| Biežs konstatējums | Kāpēc tas notiek | Kā to novērst |
|---|---|---|
| Konteksts norāda, ka klimats ir būtisks, bet risku reģistrā tas neparādās | Organizācija dokumentēja jautājumu, bet nesasaistīja to ar 6. punkta plānošanu | Pievienojiet konkrētus riska scenārijus vai dokumentējiet, kāpēc riska scenārijs nav nepieciešams |
| Klimats atzīmēts kā nebūtisks, neraugoties uz acīmredzamām atkarībām | Lēmumā netika ņemtas vērā atrašanās vietas, mākoņreģioni, piegādātāji vai atbalsta operācijas | Būtiskuma lēmumus balstiet uz faktiskām atkarībām un pierādījumiem |
| Trūkst ieinteresēto pušu prasību | Netika pārskatītas klientu, regulatoru, apdrošinātāju, investoru vai valdes gaidas | Pārskatiet līgumus, anketas, regulatīvos pienākumus, apdrošināšanas pieprasījumus un ziņošanas valdei prasības |
| SoA pamatojumi ir vispārīgi | Kontroles pasākumi tika uzskaitīti bez riska vai atbilstības pamatojuma | Sasaistiet kontroles pasākumus ar riska ID, pienākumiem un testu pierādījumiem |
| Vadības pārskatīšanā klimats ir pieminēts, bet lēmums nav fiksēts | Tēma tika apspriesta bez rezultātiem | Fiksējiet lēmumus, īpašniekus, resursus, atlikušā riska pieņemšanu un termiņus |
| Nepārtrauktības testēšana nav sasaistīta ar risku novērtēšanu | BCP mācības nebija sasaistītas ar identificētajiem scenārijiem | Atsaucieties uz riska ID testēšanas plānos un pārskatos |
| Piegādātāju atkarības tiek ignorētas | Organizācija koncentrējās tikai uz iekšējiem objektiem | Iekļaujiet mākoņpakalpojumu, datu centru, MSP, MSSP, telekomunikāciju, objektu, elektroapgādes un ārpakalpojuma atbalsta atkarības |
| Privātuma ietekme tiek palaista garām | Pielāgošanās projekti ieviesa uzraudzību vai atrašanās vietas datus bez DPIA sākotnējā izvērtējuma | Pārbaudiet klimata pielāgošanās izmaiņas attiecībā uz ietekmi uz personas datu apstrādi |
Jūsu auditam gatavā pierādījumu pakete
Pirms nākamā uzraudzības vai atkārtotas sertifikācijas audita sagatavojiet kodolīgu pierādījumu paketi. Tai nav jābūt milzīgai. Tai jābūt sasaistītai.
| Pierādījumu vienība | Ko tai jāpierāda |
|---|---|
| Konteksta reģistra ieraksts | Klimata pārmaiņas tika izvērtētas kā ārējs jautājums, un būtiskums tika noteikts ar pamatojumu |
| Ieinteresēto pušu reģistrs | Attiecīgās prasības no klientiem, regulatoriem, apdrošinātājiem, mākoņpakalpojumu sniedzējiem, valdes vai citām pusēm tika identificētas vai pamatoti izslēgtas |
| Darbības jomas pārskatīšana | Tika izvērtētas atrašanās vietas, mākoņpakalpojumi, piegādātāji, atbalsta operācijas un saskarnes |
| Risku reģistrs | Klimata virzīti informācijas drošības scenāriji tika reģistrēti vai pastāv dokumentēts pamatojums, ka būtiska riska nav |
| Risku apstrādes plāns | Ir definēti īpašnieki, kontroles pasākumi, datumi, atlikušais risks un apstrādes lēmumi |
| Piemērojamības paziņojums | Esošie Annex A kontroles pasākumi ir pamatoti ar riska un atbilstības loģiku |
| Atbilstības reģistrs | ISO grozījums un saistītie NIS2, DORA, klientu, apdrošinātāju vai līgumiskie pienākumi tiek izsekoti |
| BCP un DR pierādījumi | Traucējumu scenāriji tika izvērtēti, testēti un sasaistīti ar risku novērtēšanu |
| Piegādātāju apliecinājuma ieraksti | Kritiskās IKT atkarības tika pārskatītas attiecībā uz noturību, uzraudzību un izstāšanās apsvērumiem |
| Vadības pārskatīšanas protokoli | Augstākā vadība pārskatīja kontekstu, risku, resursus, lēmumus, atlikušo risku un uzlabošanas darbības |
| Iekšējā audita kontrolsaraksts | Grozījums tika testēts audita vai atbilstības uzraudzības ietvaros |
| Pierādījumu indekss | Ieraksti ir kontrolēti, izgūstami un tiem ir īpašnieki |
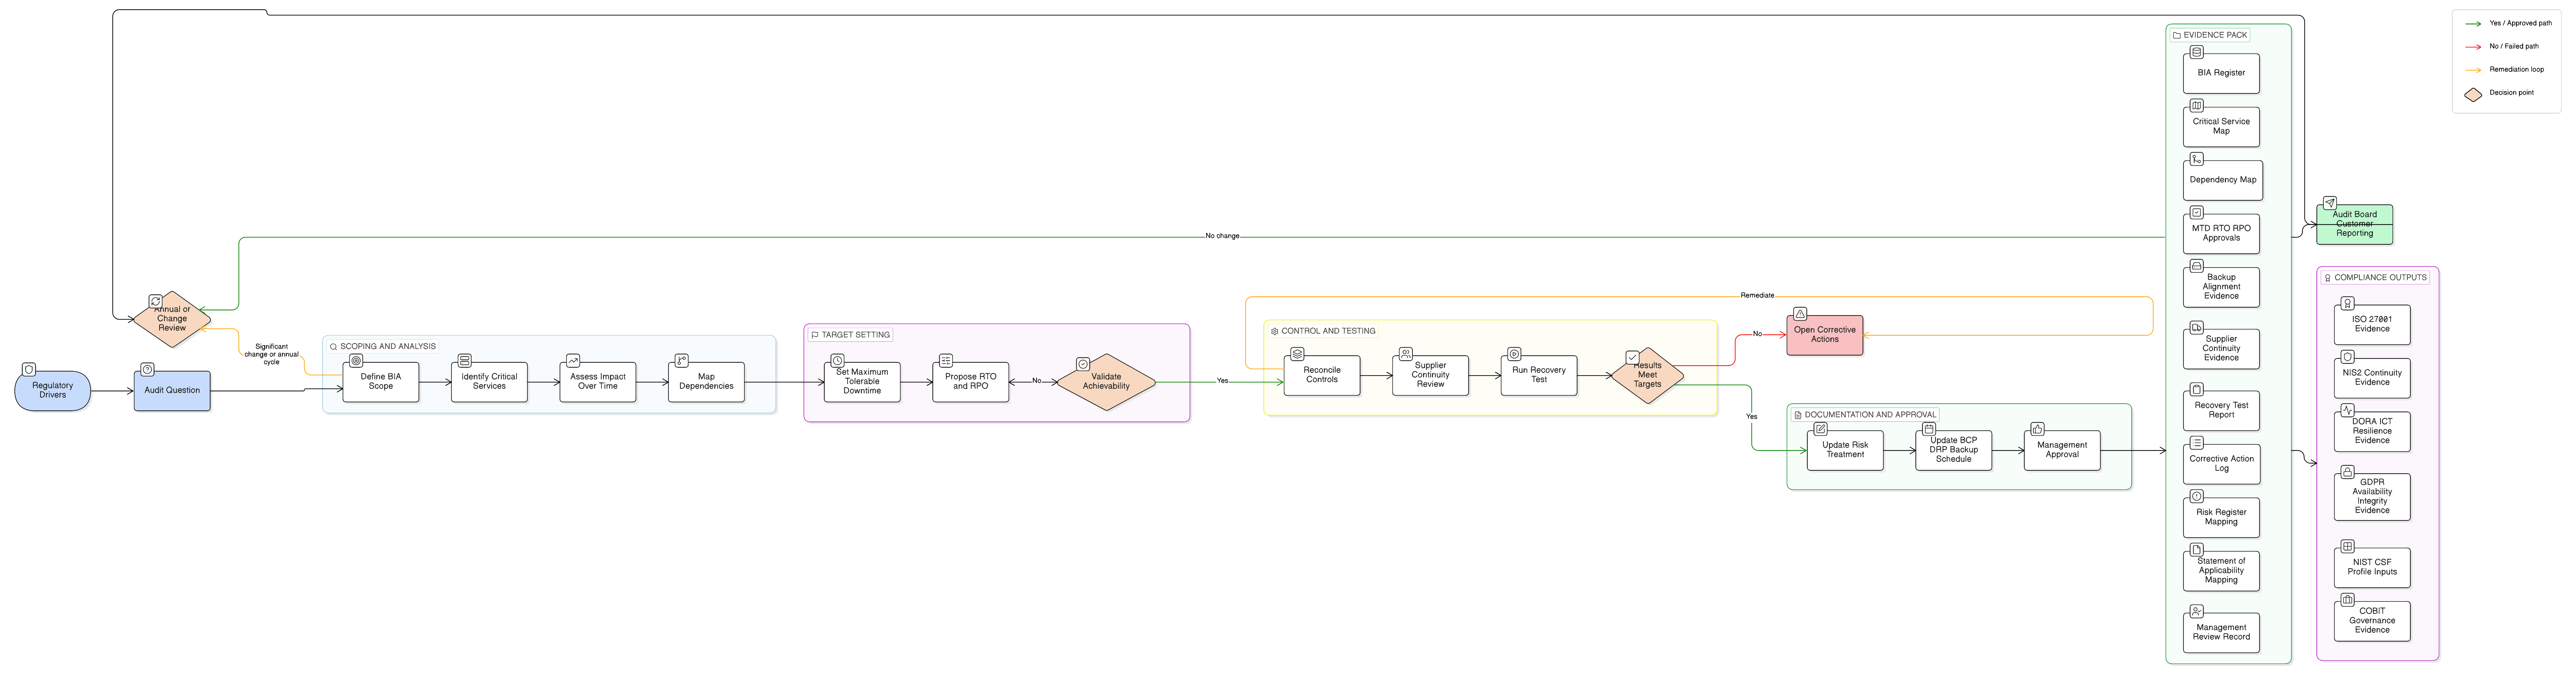
Šī pakete auditoram sniedz skaidru ceļu: no konteksta uz risku, no riska uz kontroles pasākumu, no kontroles pasākuma uz pierādījumiem, no pierādījumiem uz vadības pārskatīšanu un no vadības pārskatīšanas uz uzlabošanu.
Pārvērtiet grozījumu pierādījumos, nevis trauksmē
ISO 27001 klimata pārmaiņu grozījums nav dokumentācijas slazds, ja jūsu IDPS jau darbojas kā pārvaldības sistēma. Tas ir pamudinājums pierādīt, ka organizācija spēj atpazīt mainīgu ārējo jautājumu, izlemt, vai tas ir būtisks, novērtēt tā ietekmi uz informācijas drošības rezultātiem, vajadzības gadījumā atjaunināt riskus un kontroles pasākumus un iesaistīt augstāko vadību lēmuma pieņemšanā.
Sāciet ar 60 minūšu pierādījumu pārskatīšanu. Paņemiet konteksta reģistru, ieinteresēto pušu reģistru, IDPS darbības jomu, risku reģistru, SoA, BCP testa pārskatu, piegādātāju reģistru, atbilstības reģistru un pēdējās vadības pārskatīšanas protokolus. Uzdodiet vienu jautājumu: vai mēs varam izsekot klimata grozījumu no konteksta līdz vadības lēmumam?
Ja ķēde ir pārrauta, salabojiet to, pirms auditors atrod nepilnību.
Clarysec var palīdzēt ātri izveidot šo izsekojamību. Izmantojiet Zenith Blueprint: An Auditor’s 30-Step Roadmap, lai darbu ievietotu pareizajos ieviešanas posmos, izmantojiet Zenith Controls: The Cross-Compliance Guide, lai kartētu pierādījumus starp ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF un uz COBIT orientētu apliecinājumu, un izmantojiet Clarysec politiku veidnes, lai ieraksti būtu atkārtojami, pārskatāmi un gatavi auditam.
Ieplānojiet Clarysec klimata grozījuma pierādījumu izvērtēšanu un pārvērtiet neērtu audita jautājumu pārliecinošā, valdei gatavā atbildē.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council