ISO/IEC 27701:2025 pārejas plāns GDPR PIMS vajadzībām

Valdes jautājums, kas atklāj privātuma pierādījumu trūkumu
Anja, strauji augoša FinTech uzņēmuma informācijas drošības vadītāja (CISO), skatījās uz valdes sēdes darba kārtību. Starp ieņēmumu prognozēm un tirgus paplašināšanu bija iekļauts jautājums, kas bija aizņēmis visu viņas nedēļu: GDPR atbilstība un gatavība ISO/IEC 27701:2025.
Uzņēmumam bija GDPR programma. Bija datu aizsardzības speciālists (DPO), privātuma paziņojumi, datu apstrādes līgumi, DPIA veidne un process datu subjektu pieprasījumiem. Pārdošanas komanda jau bija informējusi uzņēmuma klientus, ka uzņēmums virzās uz ISO/IEC 27701:2025 privātuma informācijas pārvaldības sistēmu jeb PIMS. Produkta komanda gatavoja mākslīgā intelekta atbalstītu analītikas funkcionalitāti, kas apstrādātu klientu lietotāju uzvedību, atbalsta pieteikumus, norēķinu metadatus un konta darbības. Nozīmīgs ES klients bija pieprasījis pierādījumus, ka pārziņa un apstrādātāja pienākumi tiek pārvaldīti atsevišķi.
Neērtā patiesība nebija tā, ka trūka privātuma dokumentācijas. Problēma bija pierādījumi.
Apstrādes reģistrs konsekventi neparādīja tiesisko pamatu, glabāšanu, apakšapstrādātāju atkarības, starptautisku personas datu pārsūtīšanu vai to, vai uzņēmums katram apstrādes nolūkam darbojās kā pārzinis vai apstrādātājs. Piegādātāju pārskatīšana koncentrējās uz drošību, bet nepietiekami aptvēra privātuma norādījumus, dzēšanu, atbalstu pārkāpumu gadījumos, audita tiesības un apakšapstrādātājiem tālāk nododamos pienākumus. Inženierijas komandai bija drošības izvērtēšana, tomēr datu aizsardzība pēc projektēšanas ne vienmēr tika ierosināta, kad funkcionalitāte mainīja apstrādes nolūku. Iekšējais audits GDPR pārbaudīja augstā līmenī, taču ne vienmēr varēja izsekot pienākumam līdz īpašniekam, kontroles pasākumam, reģistram, pārbaudei un vadības pārskatīšanas lēmumam.
Tas ir patiesais ISO/IEC 27701:2025 pārejas izaicinājums. Tas nav tikai sertifikāta projekts. Tas ir brieduma tests: vai jūsu organizācija spēj privātumu darbināt kā pārvaldītu sistēmu, nevis kā juridisku dokumentu mapi?
GDPR vadītām organizācijām risinājums ir paplašināt ISO/IEC 27001:2022 informācijas drošības pārvaldības sistēmu par privātuma pārvaldības sistēmu, kas integrē PIMS darbības jomu, apstrādes darbību ierakstus, privātuma risku izvērtēšanu, DPIA, piegādātāju pārvaldību, pārkāpumu pārvaldību, kontroles pasākumu kartēšanu, iekšējo auditu un nepārtrauktu uzlabošanu.
Kāpēc fragmentēta GDPR atbilstība sabrūk audita spiediena apstākļos
Daudzas organizācijas privātuma atbilstību uztver kā darba plūsmu, kas ir nošķirta no informācijas drošības. Juridiskā funkcija pārvalda līgumus. IT pārvalda šifrēšanu. Iepirkums pārvalda piegādātājus. DPO atbild uz datu subjektu piekļuves pieprasījumiem. Produktu komandas ievieš funkcionalitāti. Drošības komanda pārvalda incidentus. Katra funkcija var veikt lietderīgu darbu, taču bez vienota darbības modeļa privātuma pierādījumi kļūst fragmentēti.
Tas rada četras atkārtotas problēmas.
Pirmkārt, komandas dublē darbu. Drošības un privātuma risku izvērtēšanā var tikt izmantotas atšķirīgas metodes, atšķirīgs vērtējums un atšķirīgi īpašnieki.
Otrkārt, trūkumi parādās trešo pušu pakalpojumos, mākoņkonfigurācijās, analītikas datu plūsmās, atbalsta rīkos un jaunos izstrādes projektos, jo nevienam nav pilnīga skatījuma uz PII plūsmām.
Treškārt, kļūst grūti nodrošināt valdei un klientiem apliecinājumu. Nesaistītu politiku kopums nepierāda, ka privātuma pienākumi ir ieviesti, uzraudzīti un uzlaboti.
Ceturtkārt, mūsdienu regulatīvās prasības tuvinās. GDPR sagaida pārskatatbildību un pierādījumus. NIS2 sagaida pārvaldību, risku pārvaldību, incidentu pārvaldību, piekļuves kontroli, aktīvu pārvaldību un piegādes ķēdes drošību. DORA sagaida, ka finanšu subjekti pārvalda IKT risku, incidentus, noturības testēšanu, trešo pušu līgumus un izstāšanās stratēģijas. Silos nošķirta privātuma programma nespēj efektīvi atbalstīt visas šīs prasības.
Stiprāka pieeja ir balstīt ISO/IEC 27701:2025 pāreju uz ISO/IEC 27001:2022 ISMS. ISO/IEC 27001:2022 nodrošina pārvaldības sistēmas struktūru kontekstam, ieinteresētajām pusēm, darbības jomai, risku izvērtēšanai, riska apstrādei, mērķiem, darbības plānošanai, iekšējam auditam, vadības pārskatīšanai, korektīvai darbībai un nepārtrauktai uzlabošanai. ISO/IEC 27002:2022 nodrošina kontroles pasākumu pamatu juridiskajiem pienākumiem, aktīvu uzskaitei, piegādātāju attiecībām, mākoņpakalpojumiem, piekļuves kontrolei, žurnālfiksēšanai, uzraudzībai, dzēšanai, maskēšanai, kā arī PII privātumam un aizsardzībai.
Pārejai ir jāatbild uz pieciem jautājumiem:
- Kāda ir PIMS darbības joma, tostarp pārziņa, apstrādātāja, kopīga pārziņa un apakšapstrādātāja lomas?
- Kuras apstrādes darbības, datu kategorijas, nolūki, tiesiskie pamati, saņēmēji, pārsūtīšanas un glabāšanas noteikumi ietilpst darbības jomā?
- Kuriem privātuma riskiem nepieciešama DPIA, apstrāde, apstiprinājums un atlikušā riska pieņemšana?
- Kuras politikas, kontroles pasākumi, līgumi, tehniskie drošības pasākumi un ieraksti pierāda GDPR pārskatatbildību?
- Kā iekšējais audits un vadības pārskatīšana apstiprinās, ka PIMS darbojas un tiek uzlabota?
1. posms: apstipriniet PIMS darbības jomu pirms politiku pārrakstīšanas
Stabils ISO/IEC 27701:2025 pārejas plāns nesākas ar katras privātuma politikas pārrakstīšanu. Tas sākas ar pārvaldību un darbības jomu.
Esošā ISMS darbības joma ir sākumpunkts, taču PIMS darbības jomai skaidri jāidentificē PII apstrāde, biznesa struktūrvienības, pakalpojumi, sistēmas, reģioni, mākoņvides, piegādātāji un privātuma lomas. Valdei vai augstākajai vadībai ir jāsaprot, kāpēc pāreja ir būtiska, īpaši gadījumos, kad klienti, regulatori vai nozares pienākumi, piemēram, DORA, ir atkarīgi no pierādāmiem privātuma un noturības pierādījumiem.
Clarysec Privātuma informācijas pārvaldības sistēmas politika [PIMS politika] nosaka darbības jomas apstiprināšanu par obligātu:
[Abi] Augstākajai vadībai IR JĀAPSTIPRINA PIMS darbības joma REG01 pirms sākotnējās PIMS ieviešanas un 30 dienu laikā pēc jebkuras būtiskas izmaiņas.
Pārejas programmām, kas izmanto punktu numerāciju no Clarysec politiku bibliotēkas, šī ir pamatprasība 4.1.1. punktā. Tā ir būtiska, jo netieši pieņemta privātuma darbības joma ir viena no biežākajām audita vājajām vietām. Ja produkta līnija, jurisdikcija, apstrādes loma, piegādātājs, mākoņreģions vai biznesa process būtiski mainās, PIMS darbības jomu nedrīkst atstāt interpretācijai.
Tā pati politika pāreju padara arī par pārvaldītu programmu:
[Abi] Privātuma vadītājam / PIMS vadītājam IR JĀIERAKSTA PIMS ieviešanas plāns REG12 pirms PIMS ieviešanas vai būtiskas PIMS izmaiņas.
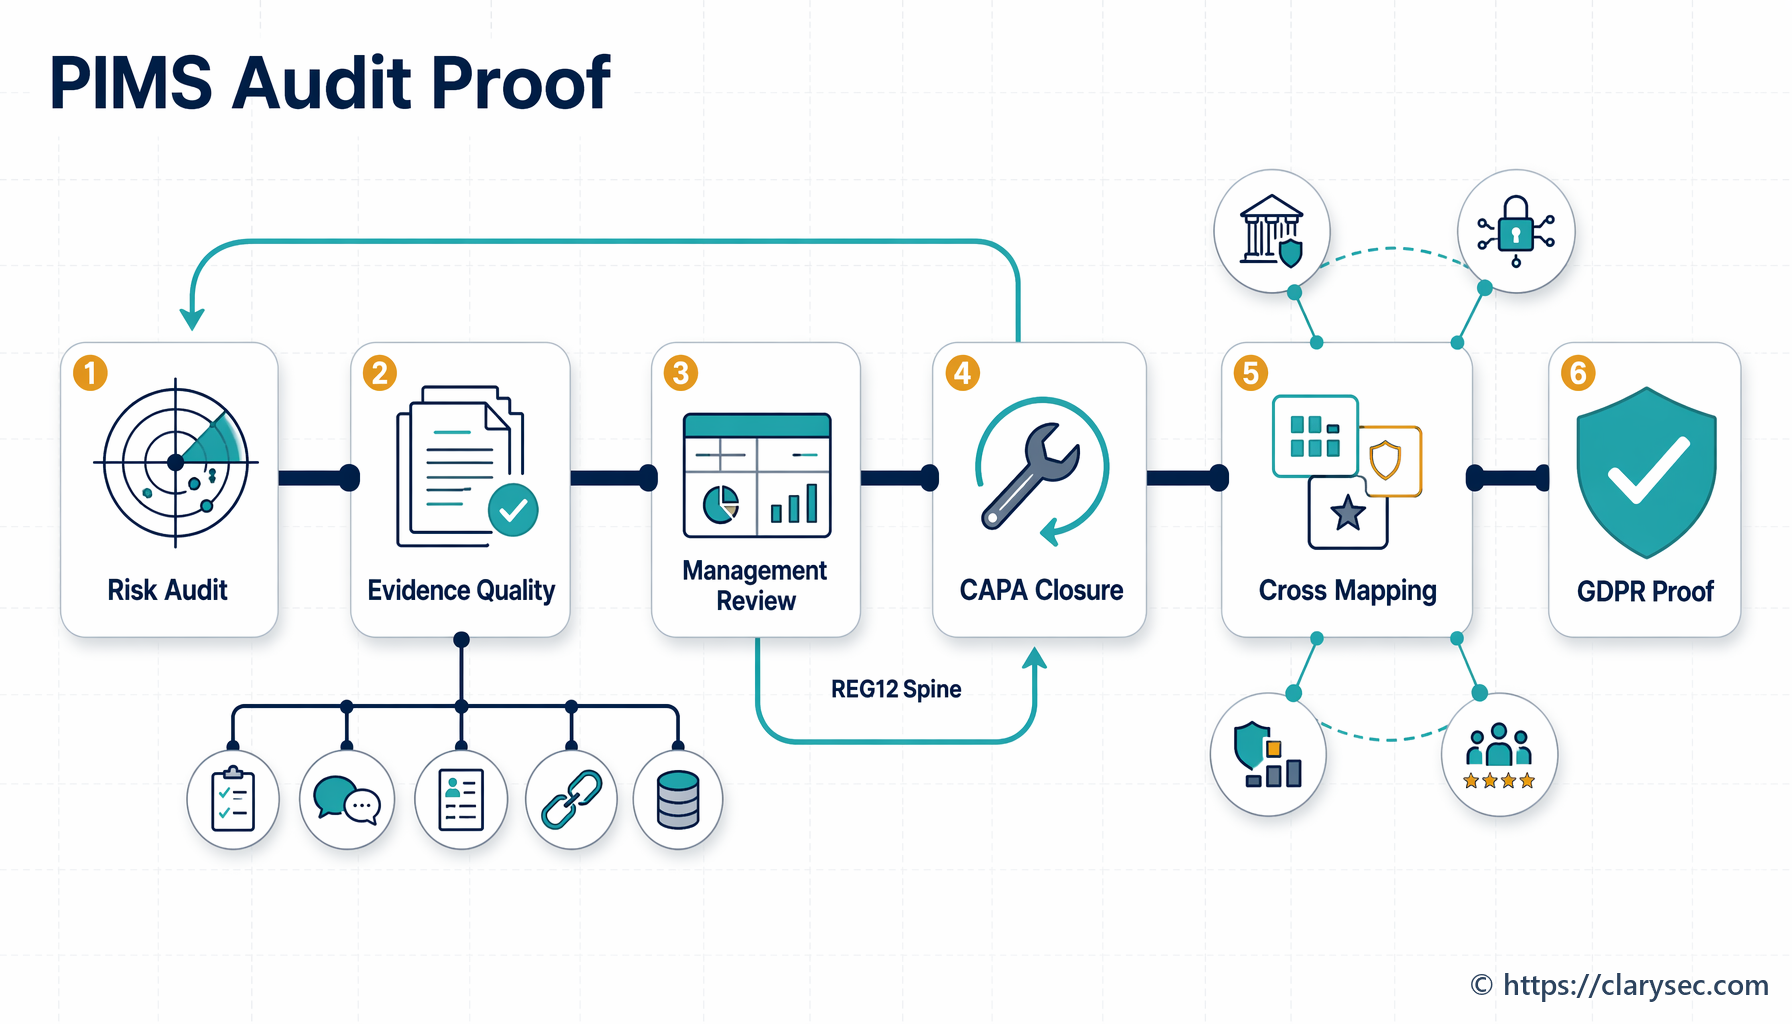
REG12 nav administratīvs slogs. Tas ir pārejas vadības instruments. Tam jāparāda, kas mainās, kāpēc tas ir būtiski, kam tas pieder, kādi pierādījumi ir nepieciešami, kuri riski ir atvērti un kad tiks pārbaudīta gatavība.
2. posms: izveidojiet uz reģistriem balstītu pārejas uzskaiti
GDPR privātuma pārvaldības sistēmās pirmajam praktiskajam nodevumam jābūt pierādījumu uzskaitei, nevis politiku pārrakstīšanai. Clarysec izmanto uz reģistriem balstītu pieeju, jo reģistri pārvērš privātuma nolūkus auditējamos pierādījumos.
PIMS darbības joma REG01 ir sasaistīta ar apstrādes darbībām REG02, kontroles pasākumu piemērojamību REG03, privātuma risku un DPIA sākotnējo izvērtēšanu REG04, kā arī ieviešanas plānošanu REG12.
Data Protection and Privacy Policy - SME [SME privātuma politika] nosaka pamatlīmeni:
Privātuma koordinatoram ir jāuztur visu personas datu apstrādes darbību reģistrs, tostarp datu kategorijas, nolūks, tiesiskais pamats un glabāšanas termiņi
Lielākās vidēs Datu aizsardzības un privātuma politika [P17 Datu aizsardzības un privātuma politika] paaugstina pārvaldības prasību:
Organizācijai ir jāuztur formāls privātuma pārvaldības ietvars, kas integrēts informācijas drošības pārvaldības sistēmā (ISMS), lai nodrošinātu šīs politikas piemērošanu.
Šī integrācija ir pārejas princips. Apstrādes reģistrs bez riska apstrādes ir izklājlapa. DPIA bez atbildības par kontroles pasākumiem ir juridiska piezīme. Piegādātāja DPA bez uzraudzības ir līgums atvilktnē. ISO/IEC 27701:2025 pārejas darbā šie artefakti jāiekļauj vienotā pārvaldītā PIMS.
| Pārejas vienība | Vācamie pierādījumi | Clarysec artefakts |
|---|---|---|
| PIMS darbības joma | Biznesa struktūrvienības, sistēmas, reģioni, apstrādes lomas, izņēmumi, atkarības | REG01 PIMS darbības joma |
| Apstrādes darbības | Nolūks, tiesiskais pamats, datu kategorijas, datu subjekti, glabāšana, saņēmēji, pārsūtīšanas | REG02 apstrādes reģistrs |
| Kontroles pasākumu piemērojamība | Iekļautie kontroles pasākumi, izslēgtie kontroles pasākumi, ieviešanas statuss, pamatojums | REG03 PIMS kontroles pasākumu piemērojamība |
| DPIA ierosinātāji | Augsta riska apstrāde, jauni nolūki, īpašu kategoriju personas dati, uzraudzība, automatizēta lēmumu pieņemšana | REG04 privātuma risks un DPIA sākotnējā izvērtēšana |
| Pārejas plāns | Īpašnieki, atskaites punkti, audita grafiks, vadības pārskatīšanas ievaddati, trūkumu novēršanas pasākumi | REG12 PIMS ieviešanas plāns |
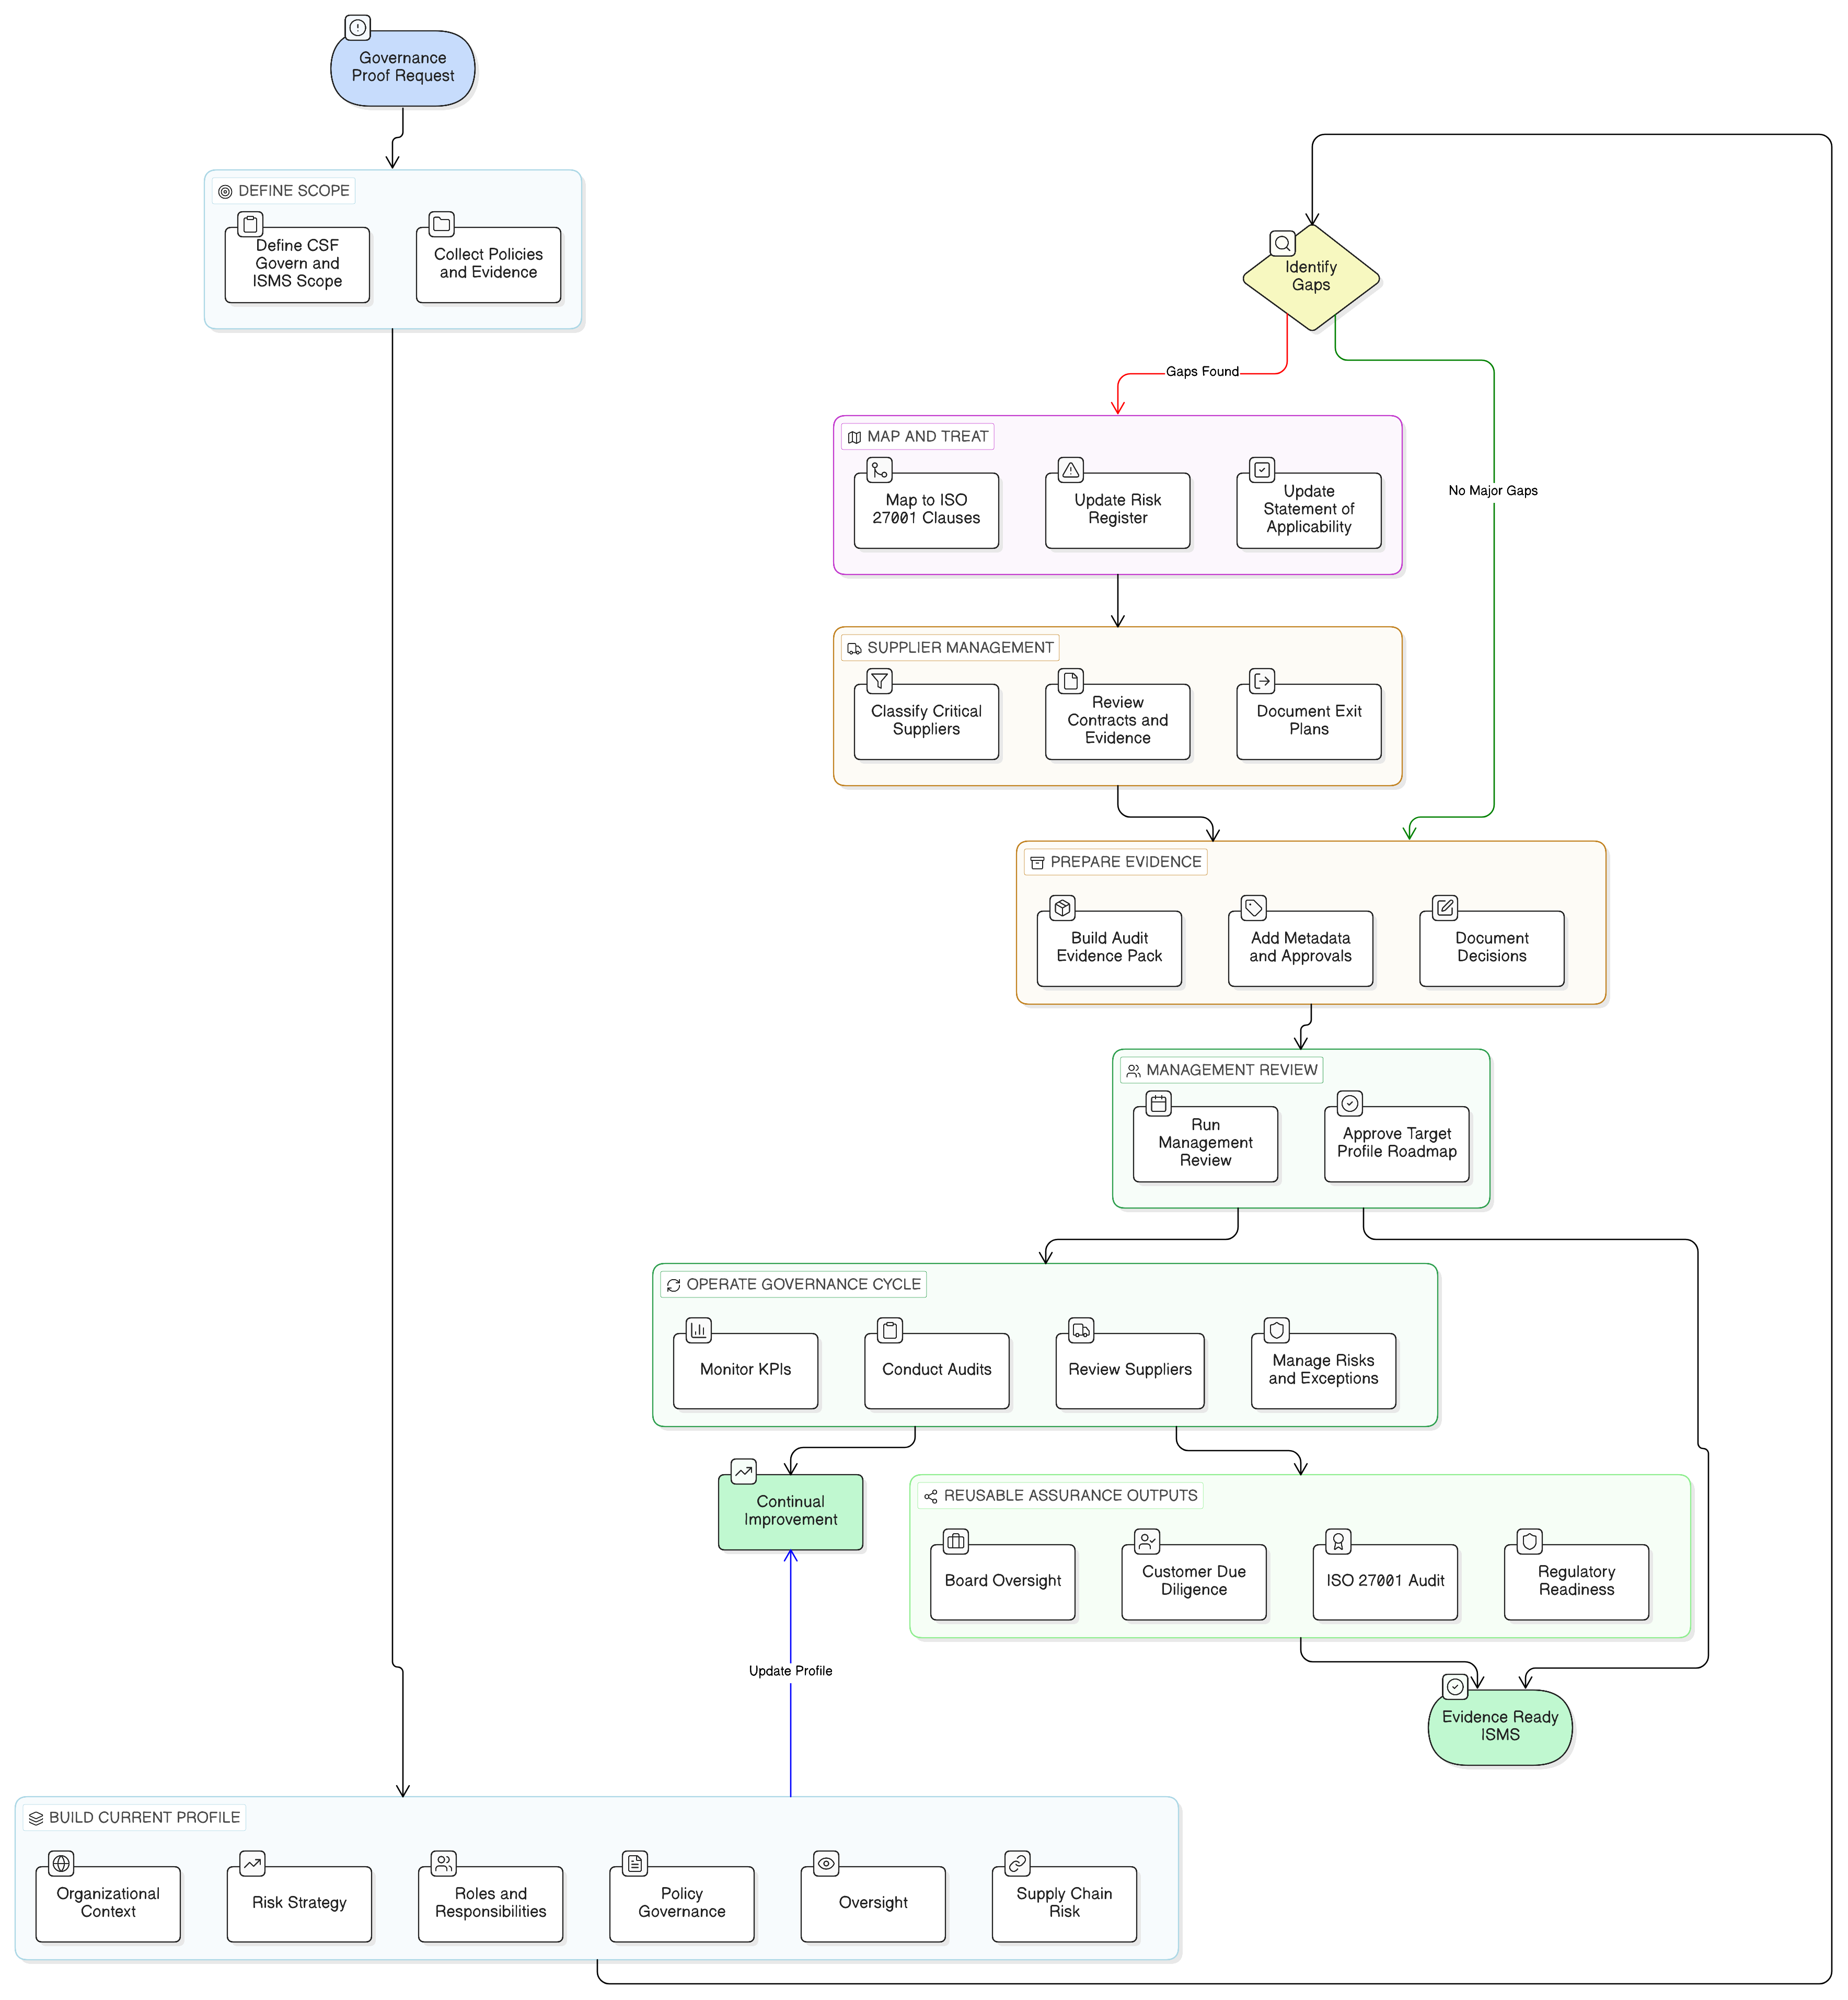
Šī uzskaite atbalsta arī NIST Cybersecurity Framework 2.0 pieejai raksturīgo pašreizējo profilu un mērķa profilu. Pašreizējais profils dokumentē esošos privātuma procesus, kontroles pasākumus un pierādījumus. Mērķa profils definē vēlamo, ar ISO/IEC 27701:2025 saskaņoto PIMS. Starpība starp tiem kļūst par pārejas darbu sarakstu.
3. posms: kartējiet GDPR pārskatatbildību PIMS ietvarā
GDPR pārskatatbildība ir privātuma pierādījumu pamats. GDPR attiecas uz apstrādi ES uzņēmējdarbības vietas kontekstā un var attiekties arī uz ārpus ES esošiem pārziņiem vai apstrādātājiem, kas piedāvā preces vai pakalpojumus personām ES vai uzrauga viņu uzvedību. Tas plaši definē personas datus, tostarp tiešus un netiešus identifikatorus. Tas nošķir pārziņus no apstrādātājiem un definē personas datu aizsardzības pārkāpumu kā drošības pārkāpumu, kas izraisa nejaušu vai nelikumīgu personas datu iznīcināšanu, zudumu, pārveidošanu, neatļautu izpaušanu vai piekļuvi tiem.
Pārejas plānošanā būtiskākais ir tas, ka GDPR prasības netiek izpildītas ar apgalvojumu “mums ir drošības kontroles pasākumi”. Article 5 prasa likumīgu, godprātīgu un pārredzamu apstrādi, nolūka ierobežošanu, datu minimizēšanu, precizitāti, glabāšanas ierobežošanu, integritāti un konfidencialitāti, kā arī pierādāmu pārskatatbildību. Article 6 prasa tiesisku pamatu. Article 9 pievieno stingrākus nosacījumus īpašām personas datu kategorijām. Article 25 prasa datu aizsardzību pēc projektēšanas un pēc noklusējuma. Article 28 prasa apstrādātāju pārvaldību. Article 32 prasa apstrādes drošību.
Clarysec Tiesiskās un regulatīvās atbilstības politika - SME [SME tiesiskās un regulatīvās atbilstības politika] mazākām organizācijām sniedz vienkāršu sākumpunktu:
Ģenerāldirektoram ir jāuztur vienkāršs, strukturēts Atbilstības reģistrs, kurā uzskaitīts:
Uzņēmuma līmeņa Tiesiskās un regulatīvās atbilstības politika [P37 Tiesiskās un regulatīvās atbilstības politika] ir precīzāka:
Visi juridiskie un regulatīvie pienākumi ir jākartē uz konkrētām politikām, kontroles pasākumiem un īpašniekiem informācijas drošības pārvaldības sistēmā (ISMS).
Šis teikums ir atšķirība starp neformālu GDPR atbilstību un auditam gatavu privātuma pārvaldību. Katrs būtisks GDPR pienākums jākartē uz politiku, kontroles pasākumu, īpašnieku, reģistra lauku un pierādījumu avotu.
| GDPR pienākumu joma | PIMS pārejas pierādījumi | Operatīvais īpašnieks |
|---|---|---|
| Tiesiskais pamats un nolūka ierobežošana | REG02 apstrādes ieraksts ar nolūku, tiesisko pamatu, lomu un pārskatīšanas datumu | Privātuma vadītājs un procesa īpašnieks |
| Datu aizsardzība pēc projektēšanas un pēc noklusējuma | Izmaiņu pieņemšanas kontrolsaraksts, DPIA sākotnējā izvērtēšana, arhitektūras izvērtēšana, apstiprinājuma ieraksts | Produkta īpašnieks un drošības arhitekts |
| Apstrādātāju pārvaldība | DPA, piegādātāja riska izvērtēšana, apakšapstrādātāju saraksts, audita tiesības, klauzula par atbalstu pārkāpuma gadījumā | Iepirkums un Juridiskais dienests |
| Datu subjektu tiesības | Pieprasījumu žurnāls, identitātes pārbaudes ieraksts, izpildes pierādījumi, izņēmumu lēmumi | Privātuma operācijas |
| Personas datu aizsardzības pārkāpumu pārvaldība | Incidenta ieraksts, smaguma pakāpes izvērtēšana, paziņošanas lēmums, gūtās mācības | Incidentu vadītājs un DPO |
| Glabāšana un dzēšana | Glabāšanas grafiks, dzēšanas pierādījumi, izņēmuma apstiprinājums | Datu īpašnieks un IT operācijas |
Pārziņa un apstrādātāja pierādījumi ir jānodala. Pārzinim jāpierāda tiesiskais pamats, pārredzamība, tiesību apstrāde, nolūku lēmumi un glabāšana. Apstrādātājam jāpierāda apstrāde saskaņā ar dokumentētiem norādījumiem, apakšapstrādātāju pārvaldība, palīdzība pārzinim, drošības pasākumi, paziņošanas atbalsts pārkāpuma gadījumā un datu atgriešana vai dzēšana pakalpojuma beigās. Ja organizācija darbojas abās lomās, ar vienu vispārīgu pierādījumu modeli nepietiek.
4. posms: izmantojiet SoA kā privātuma kontroles pasākumu tiltu
Bieža pārejas kļūda ir izveidot atsevišķu PIMS kontroles pasākumu izklājlapu, atstājot ISMS Piemērojamības paziņojumu neskartu. Tas rada divas konkurējošas kontroles pasākumu sistēmas.
ISO/IEC 27001:2022 prasa, lai riska apstrādes lēmumi tiktu atspoguļoti Piemērojamības paziņojumā. Clarysec Risku pārvaldības politika [Risku pārvaldības politika] nosaka:
Piemērojamības paziņojumam (SoA) jāatspoguļo visi apstrādes lēmumi, un tas jāatjaunina ikreiz, kad tiek mainīts kontroles pārklājums.
ISO/IEC 27701:2025 pārejā SoA kļūst par tiltu starp ISMS un PIMS. Ja DPIA vai privātuma riska apstrāde pievieno šifrēšanu, datu maskēšanu, dzēšanas kontroles pasākumus, piekrišanas mehānismus, apstrādātāja sākotnējo izpēti, piekļuves ierobežojumus vai DSAR darba plūsmas uzraudzību, SoA un REG03 ir jāatspoguļo šis lēmums.
Zenith Blueprint: Auditora 30 soļu ceļkarte [Zenith Blueprint] to nostiprina 6. solī:
✓ Papildu kontroles pasākumi: vai ir kontroles pasākumi ārpus Annex A, kurus jūs varētu iekļaut? ISO 27001
ļauj SoA pievienot citus kontroles pasākumus. Piemēram, iespējams, jūs vēlaties iekļaut
atbilstību NIST CSF vai konkrētus privātuma kontroles pasākumus no ISO 27701.
Nespiediet privātuma pienākumus kontroles pasākumos, kuriem tie neatbilst. Ja nepieciešams, pievienojiet privātumam specifiskus kontroles pasākumus, bet pārvaldiet tos ar to pašu riska apstrādes, atbildības, ieviešanas statusa, pierādījumu un audita modeli.
ISO/IEC 27002:2022 kontroles pasākumi, kas balsta pāreju
Zenith Controls: The Cross-Compliance Guide [Zenith Controls] norāda divus ISO/IEC 27002:2022 kontroles pasākumus, kas ir centrāli ISO/IEC 27701:2025 pārejai: 5.31 Legal, statutory, regulatory and contractual requirements un 5.34 Privacy and protection of PII.
Kontroles pasākums 5.31 ir atbilstības mezgls. Tas atbalsta juridisko, regulatīvo, normatīvo un līgumisko prasību identificēšanu, dokumentēšanu, atbildīgo noteikšanu un pārskatīšanu. Tas dabiski sasaistās ar GDPR pārskatatbildību, NIS2 pārvaldību, DORA IKT riska pienākumiem, klientu privātuma klauzulām un mākoņapstrādes saistībām.
Kontroles pasākums 5.34 ir operatīvais privātuma balsts. Zenith Controls skaidri izskaidro šo atkarību:
Informācijas aktīvu uzskaitē (5.9) jāiekļauj PII datu krātuves (klientu datubāzes, personāla datnes). Tas balsta 5.34, nodrošinot, ka organizācija zina, kādi PII tai ir un kur tie atrodas, kas ir pirmais solis to aizsardzībā.
Kontroles pasākumu salīdzinošā matrica jāizmanto kā praktisks dizaina kontrolsaraksts.
| ISO/IEC 27002:2022 kontroles pasākums | Nozīme GDPR PIMS pārejā |
|---|---|
| 5.9 Informācijas un citu saistīto aktīvu uzskaite | Identificē PII repozitorijus, sistēmas, īpašniekus un datu plūsmas |
| 5.12 Informācijas klasifikācija | Marķē PII un īpašu kategoriju personas datus, lai piemērotu stingrākus kontroles pasākumus |
| 5.14 Informācijas pārsūtīšana | Kontrolē iekšēju un ārēju personas datu pārsūtīšanu |
| 5.15 Piekļuves kontrole | Piemēro principu “jāzina” piekļuvei PII |
| 5.16 Identitātes pārvaldība | Nodrošina, ka identitātes ar piekļuvi PII tiek pārvaldītas un ir izsekojamas |
| 5.19 Informācijas drošība piegādātāju attiecībās | Atbalsta piegādātāju privātumu, apstrādātāja apliecinājumu un trešo pušu uzraudzību |
| 5.20 Informācijas drošības prasību noteikšana piegādātāju līgumos | Iekļauj drošības un privātuma prasības līgumos |
| 5.21 Informācijas drošības pārvaldība IKT piegādes ķēdē | Atbalsta apakšapstrādātāju un IKT atkarību pārvaldību |
| 5.23 Informācijas drošība mākoņpakalpojumu izmantošanā | Nodrošina, ka mākoņpakalpojumu sniedzēji atbilst privātuma, atrašanās vietas, dzēšanas un līgumu prasībām |
| 5.31 Juridiskās, normatīvās, regulatīvās un līgumiskās prasības | Kartē GDPR, DORA, NIS2, klientu un līgumiskos pienākumus |
| 5.33 Ierakstu aizsardzība | Atbalsta pierādījumu ierakstu glabāšanu, integritāti un aizsardzību |
| 5.34 PII privātums un aizsardzība | Balsta privātuma kontroles pasākumus visā PII dzīves ciklā |
| 5.35 Neatkarīga informācijas drošības pārskatīšana | Atbalsta iekšējo auditu un ārējo apliecinājumu |
| 5.36 Atbilstība informācijas drošības politikām, noteikumiem un standartiem | Pārbauda, vai privātuma kontroles pasākumi tiek ievēroti |
| 5.8 Informācijas drošība projektu vadībā | Iekļauj privātumu un drošību projektu pārvaldībā |
| 8.10 Informācijas dzēšana | Atbalsta glabāšanas ierobežošanu un dzēšanas saistības |
| 8.11 Datu maskēšana | Aizsargā PII neprodukcijas vidēs un analītikas lietošanas gadījumos |
| 8.15 Žurnālfiksēšana | Nodrošina pierādījumus par piekļuvi un darbībām, kas ietver PII |
| 8.16 Uzraudzības darbības | Atklāj aizdomīgas darbības un atbalsta incidentu izmeklēšanu |
| 8.32 Izmaiņu pārvaldība | Nodrošina privātuma ietekmes pārskatīšanu pirms izmaiņām produkcijas vidē |
Šeit privātums kļūst operatīvs. Katrai augsta riska apstrādes darbībai jautājiet: kuri aktīvi glabā PII, kā tie ir klasificēti, kas tiem var piekļūt, kur tie tiek pārsūtīti, kuri mākoņpakalpojumi tos apstrādā, kāds glabāšanas noteikums ir piemērojams, kāda uzraudzība atklāj nepareizu lietošanu un kādi pierādījumi apliecina, ka šie kontroles pasākumi darbojas?
Piemēra darba plūsma: mākslīgā intelekta atbalstītas analītikas funkcionalitātes ieviešana
Atgriezīsimies pie Anjas FinTech uzņēmuma. Produkta komanda vēlas palaist mākslīgā intelekta atbalstītu analītikas funkcionalitāti, kas apstrādā lietotāju identifikatorus, konta darbības, atbalsta metadatus, norēķinu metadatus un uzvedības signālus. Daži uzņēmuma klienti rezultātus var izmantot personāla uzraudzībai, kas palielina privātuma risku.
PIMS pārejas darba plūsmai šī ieviešana jāapstrādā kā kontrolēts privātuma notikums.
1. solis: atjauniniet REG02 apstrādes lomām un nolūkiem
Procesa īpašnieks izveido vai atjaunina apstrādes ierakstu. Obligātie lauki ietver nolūku, datu kategorijas, datu subjektu kategorijas, tiesisko pamatu vai apstrādātāja norādījumu, glabāšanas termiņu, sistēmas, piegādātājus, saņēmējus, pārsūtīšanas un lomas kontekstu.
Ja uzņēmums ir apstrādātājs klientu analītikai, REG02 jāparāda apstrāde saskaņā ar klienta norādījumiem. Ja tas izmanto arī agregētus datus sava produkta uzlabošanai, šis atsevišķais nolūks var padarīt uzņēmumu par pārzini sekundārai apstrādei. Ieraksts nedrīkst sajaukt lomas.
2. solis: pabeidziet REG04 sākotnējo izvērtēšanu
Clarysec Privātuma riska izvērtēšanas un DPIA politika [Privātuma riska izvērtēšanas un DPIA politika] prasa:
[Abi] Procesa īpašniekam / biznesa īpašniekam IR JĀPABEIDZ REG04 pamata sākotnējā izvērtēšana visām darbības jomā ietilpstošajām aktīvajām REG02 apstrādes darbībām 30 darba dienu laikā pēc PIMS darbības jomas apstiprināšanas vai darbības jomas paplašināšanas.
Sākotnējai izvērtēšanai jāidentificē uzraudzība, profilēšana, īpašas kategorijas, ievainojamas personas, jaunas tehnoloģijas, liela mēroga apstrāde, pārrobežu pārsūtīšana vai mainīts nolūks. Ja sliekšņi ir sasniegti, tiek ierosināta DPIA.
3. solis: veiciet DPIA un definējiet apstrādi
P17 Datu aizsardzības un privātuma politika prasa:
Visām būtiskām izmaiņām sistēmās vai procesos, kas ietver personu identificējošu informāciju (PII), ir nepieciešams dokumentēts Datu aizsardzības ietekmes novērtējums (DPIA), kuru pārskata datu aizsardzības speciālists (DPO).
Clarysec bibliotēkā tas ir sasaistīts ar 5.6. punktu. DPIA jāizvērtē tādi riski kā pārmērīga vākšana, neskaidrs nolūks, atkārtota identificēšana, nesankcionēta klienta administratora piekļuve, neskaidra glabāšana un apakšapstrādātāju ekspozīcija. Apstrādes pasākumi var ietvert lauku līmeņa minimizēšanu, pseidonimizāciju, klienta konfigurācijas kontroles pasākumus, glabāšanas noklusējuma iestatījumus, stingrāku audita žurnālu reģistrēšanu, DPA atjauninājumus, produkta paziņojumus un modeļu apmācības ierobežojumus.
4. solis: atjauniniet REG03 un SoA
PIMS politika prasa:
[Abi] Privātuma vadītājam / PIMS vadītājam IR JĀUZTUR REG03 ar iekļautajiem kontroles pasākumiem, izslēgtajiem kontroles pasākumiem, ieviešanas statusu un pamatojumu reizi gadā un 30 dienu laikā pēc katras privātuma riska apstrādes izmaiņas.
Ja DPIA pievieno maskēšanu neprodukcijas analītikai, žurnālfiksēšanu administratora piekļuvei, dzēšanas kontroles pasākumus, piegādātāju klauzulas vai klienta konfigurācijas drošības pasākumus, REG03 un SoA ir jāatjaunina.
5. solis: pierādiet datu aizsardzību pēc projektēšanas
SME privātuma politika skaidri formulē principu:
Datu aizsardzība pēc projektēšanas un pēc noklusējuma ir jānodrošina visās jaunajās sistēmās un pakalpojumos
Pierādījumos jāiekļauj DPIA, arhitektūras izvērtēšana, datu minimizēšanas lēmums, piekļuves modelis, žurnālfiksēšanas konfigurācija, glabāšanas iestatījums, testēšanas rezultāti, laidiena apstiprinājums un pārskatīšana pēc ieviešanas. Tas funkcionalitātes palaišanu pārvērš atkārtoti izmantojamos PIMS pierādījumos.
Piegādātāju privātuma pārvaldība DORA un NIS2 pasaulē
Piegādātāju privātuma pārvaldība ir vieta, kur daudzas pārejas neizdodas. GDPR Article 28 prasa, lai pārziņi izmantotu apstrādātājus, kas sniedz pietiekamas garantijas, un lai apstrādātāju pienākumi tiktu iekļauti rakstiskos līgumos. DORA Articles 28 to 30 prasa finanšu subjektiem pārvaldīt IKT trešo pušu risku, uzturēt līgumisko vienošanos reģistrus, veikt sākotnējo izpēti, iekļaut audita tiesības un izstāšanās noteikumus, pārvaldīt apakšuzņēmuma līgumus un risināt kritiskas vai svarīgas funkcijas. NIS2 Article 21 prasa piegādes ķēdes drošības pasākumus, tostarp piegādātāju ievainojamību, kiberdrošības prakses un drošas izstrādes procedūru ņemšanu vērā.
ISO/IEC 27002:2022 kontroles pasākums 5.19, Information security in supplier relationships, ir operatīvais balsts. Zenith Controls kartē šo jomu uz piegādātāju līgumiem, IKT piegādes ķēdes drošību, informācijas pārsūtīšanu, atbilstības uzraudzību, pieņemamu lietošanu, GDPR apstrādātāja pienākumiem, NIS2 piegādes ķēdes kiberdrošību, DORA IKT trešo pušu risku, NIST piegādātāju pārvaldību un COBIT piegādātāju pārvaldību.
| Piegādātāja kategorija | Nepieciešamie privātuma pierādījumi |
|---|---|
| Apstrādātājs, kas apstrādā klientu PII | DPA, norādījumi, tehniskie un organizatoriskie pasākumi, apakšapstrādātāju saraksts, paziņošanas atbalsts pārkāpuma gadījumā, audita tiesības |
| Apakšapstrādātājs SaaS piegādes ķēdē | Tālāk nododamie pienākumi, atrašanās vieta, datu pārsūtīšanas mehānisms, dzēšanas saistība, paziņojums par izmaiņām |
| Mākoņmitināšanas pakalpojumu sniedzējs | Reģiona izvēle, šifrēšana, piekļuves kontroles pasākumi, palīdzība incidentu gadījumā, dzēšanas un atgriešanas noteikumi |
| Atbalsta rīka pakalpojumu sniedzējs | Piekļuves ierobežojums, pieteikumu rediģēšana, glabāšana, žurnālfiksēšana, atbalsta personāla konfidencialitāte |
| Analītikas vai mākslīgā intelekta pakalpojumu sniedzējs | Nolūka ierobežošana, modeļu apmācības ierobežojums, pseidonimizācija, atteikšanās vai konfigurācijas kontroles pasākumi |
DORA regulētiem finanšu subjektiem šiem pierādījumiem jābūt sasaistītiem ar IKT trešo pušu reģistriem un kritisku vai svarīgu funkciju izvērtējumiem. NIS2 subjektiem tie paši piegādātāju ieraksti atbalsta piegādes ķēdes risku pārvaldību. NIST CSF 2.0 piegādātāju pārvaldība saskan ar GOVERN funkciju, īpaši piegādes ķēdes risku pārvaldības rezultātiem. COBIT 2019 kontekstā piegādātāju pārvaldība saskan ar tādiem mērķiem kā APO10 Managed Vendors un DSS ar piegādātājiem saistītie darbības kontroles pasākumi.
Incidentu un pārkāpumu gatavība ir jāintegrē
Privātuma pārejas plāni bieži pārmērīgi koncentrējas uz dokumentāciju un nepietiekami uz pārkāpumu pārvaldību. Tas ir bīstami, jo GDPR, NIS2 un DORA sagaida disciplinētus incidentu procesus, lai gan sliekšņi un ziņošanas termiņi atšķiras.
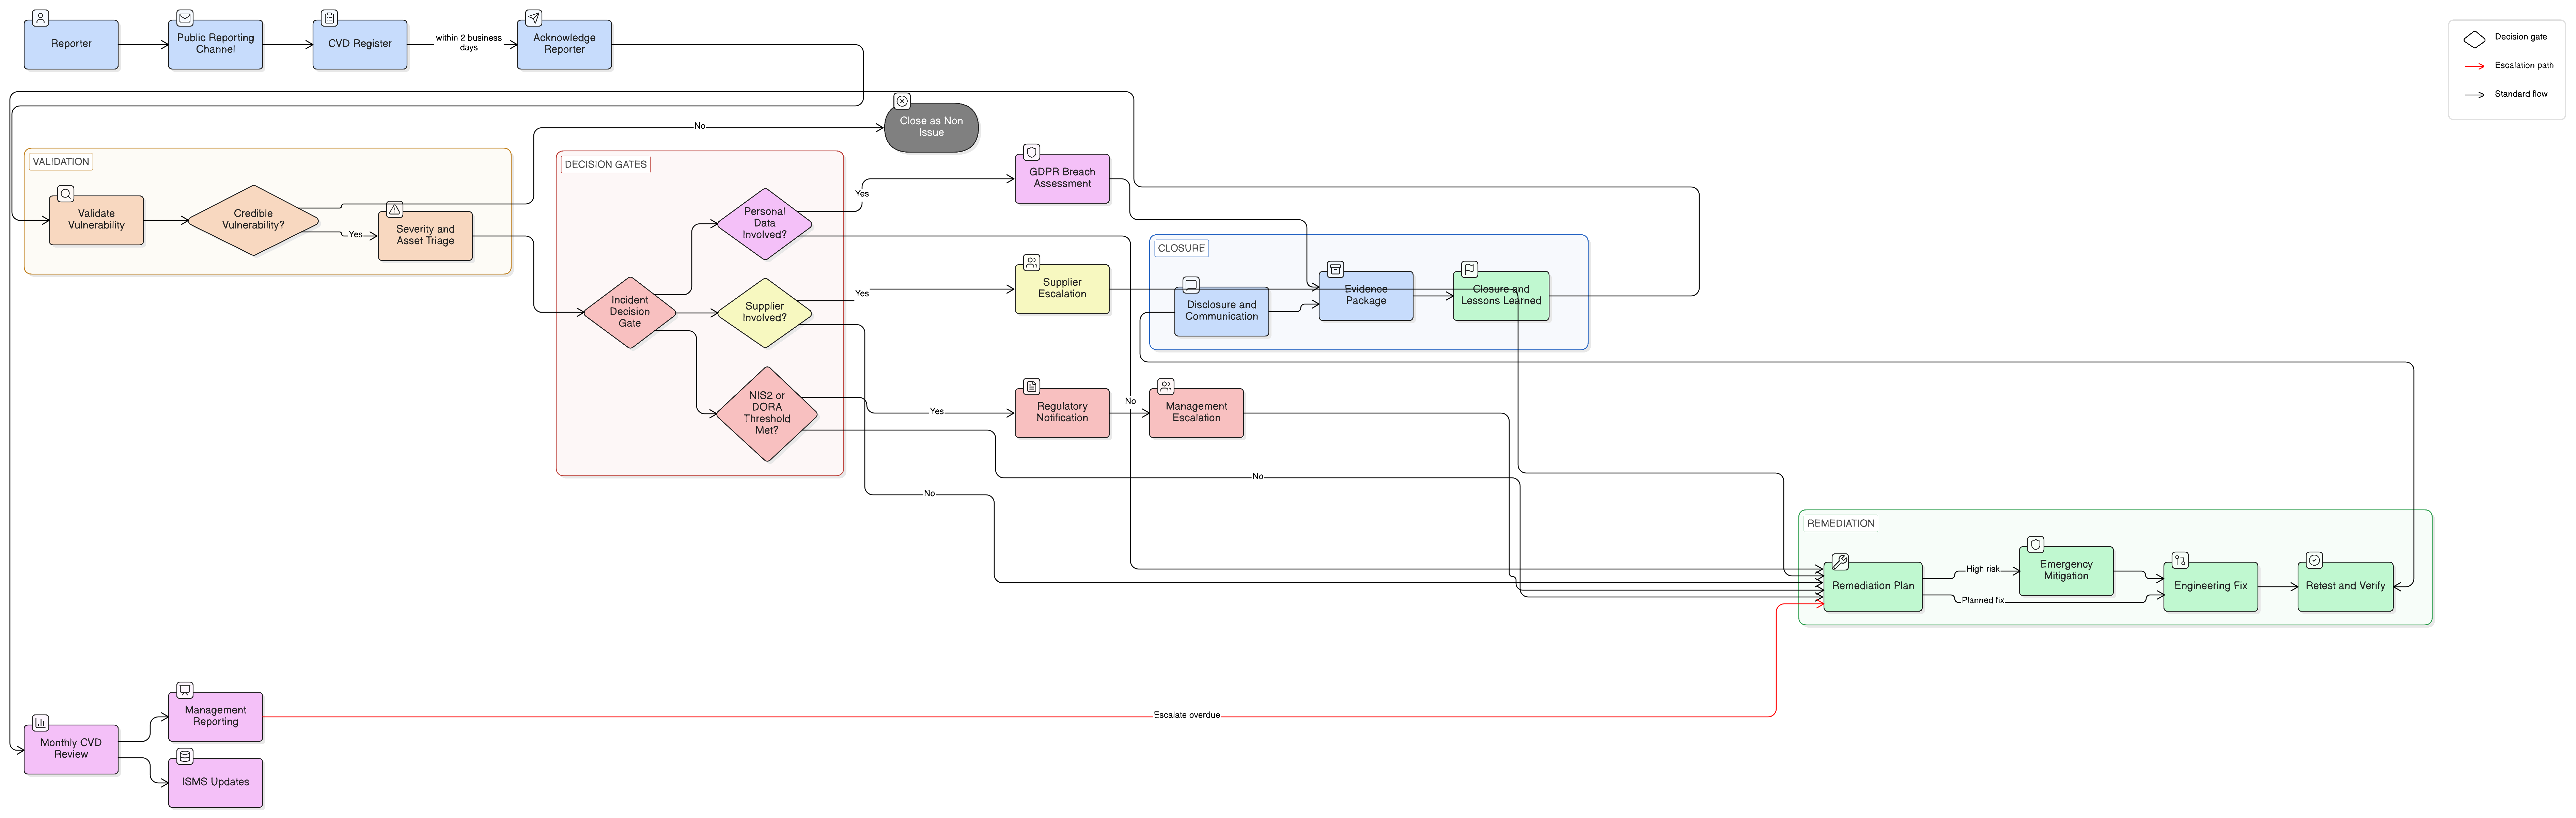
GDPR prasa izvērtēt, vai drošības notikums izraisīja personas datu aizsardzības pārkāpumu un vai ir nepieciešama paziņošana uzraudzības iestādei vai skartajām personām. NIS2 nosaka pakāpenisku ziņošanu par nozīmīgiem incidentiem, tostarp agrīnu brīdinājumu 24 stundu laikā, paziņojumu 72 stundu laikā un galīgo ziņojumu viena mēneša laikā. DORA prasa finanšu subjektiem atklāt, pārvaldīt, klasificēt, ierakstīt, paziņot, reaģēt un mācīties no ar IKT saistītiem incidentiem, paredzot pakāpenisku ziņošanu par būtiskiem incidentiem.
| Incidenta pierādījumi | GDPR nolūks | NIS2 vai DORA nolūks |
|---|---|---|
| Incidenta klasifikācijas ieraksts | Nosaka, vai ir noticis personas datu aizsardzības pārkāpums | Nosaka nozīmīga vai būtiska IKT incidenta klasifikāciju |
| Datu ietekmes izvērtēšana | Identificē skartos datu subjektus un risku tiesībām un brīvībām | Atbalsta smaguma pakāpes un ietekmes ziņošanu |
| Laika skalas žurnāls | Pierāda uzzināšanas laiku, eskalāciju, lēmumus un paziņošanas laiku | Atbalsta pakāpenisku ziņošanu un komunikāciju ar regulatoru |
| Pamatcēloņa analīze | Atbalsta trūkumu novēršanu un pārskatatbildību | Atbalsta galīgo ziņošanu un noturības uzlabošanu |
| Gūtās mācības | Atjaunina DPIA, kontroles pasākumus, apmācību un piegādātāju uzraudzību | Nodrošina ievaddatus testēšanai, auditam un vadības pārskatīšanai |
NIST CSF 2.0 atbalsta šo ciklu, izmantojot Detect, Respond, Recover un Govern rezultātus. Pārejas komandai jānodrošina, ka privātuma pārkāpumu lēmumi ir iestrādāti drošības incidentu darba plūsmā, nevis tiek apstrādāti kā atrauts juridisks pēcpārdomas process.
Viena ceļkarte, daudzi atbilstības rezultāti
ISO/IEC 27701:2025 pāreja kļūst vērtīgāka, ja tā samazina dublētu atbilstības darbu. Zenith Blueprint 14. solis iesaka savstarpēji sasaistīt GDPR, NIS2 un DORA, lai organizācijas varētu parādīt, ka riska apstrāde un kontroles pasākumi izpilda vairākus pienākumus:
Katrai regulai, ja piemērojams, varat izveidot vienkāršu kartēšanas tabulu (tā var būt
pārskata pielikums), kurā uzskaitītas regulas galvenās drošības prasības un
atbilstošie kontroles pasākumi/politikas jūsu ISMS.
Privātuma pārejas plānošanā kartēšanai jābūt praktiskai un balstītai uz pierādījumiem.
| Ietvars | Ko sagaida auditori vai izvērtētāji | PIMS pārejas atbilde |
|---|---|---|
| GDPR | Pārskatatbildība, tiesiskais pamats, DPIA, apstrādātāju pārvaldība, pārkāpumu pārvaldība, tiesību atbalsts | REG02, REG04, DPIA ieraksti, DPA reģistrs, pārkāpumu lēmumu žurnāli, DSAR pierādījumi |
| NIS2 | Risku analīze, incidentu pārvaldība, darbības nepārtrauktība, piegādes ķēdes drošība, piekļuves kontrole, aktīvu pārvaldība | ISMS risku reģistrs, piegādātāju līmeņi, incidentu darba plūsma, piekļuves tiesību pārskatīšana, aktīvu uzskaite |
| DORA | IKT risku ietvars, incidentu ziņošana, noturības testēšana, IKT trešo pušu risks, līgumiskās klauzulas | IKT atkarību reģistrs, kritisko piegādātāju kartēšana, incidentu ziņojumi, testēšanas pierādījumi, izstāšanās plāni |
| NIST CSF 2.0 | Pārvaldība, juridiskie un privātuma pienākumi, riska profili, piegādātāju risks, incidentu un atjaunošanas rezultāti | Pašreizējie un mērķa profili, atbilstības kartēšana, piegādātāju uzraudzība, reaģēšanas un atjaunošanas pierādījumi |
| COBIT 2019 | Privātuma programmas pārvaldība, atbilstības uzraudzība, piegādātāju līgumi, operatīvie privātuma kontroles pasākumi | Ziņošana valdei, atbilstības reģistrs, APO un DSS saskaņoti pierādījumi, iekšējā audita konstatējumi |
Zenith Controls ietvarā ISO/IEC 27002:2022 kontroles pasākums 5.31 atbalsta juridisko un regulatīvo izsekojamību pāri GDPR pārskatatbildībai, DORA atbilstības pienākumiem, NIS2 pārvaldības gaidām, NIST CSF 2.0 GV.OC-03 un COBIT ārējās atbilstības uzraudzībai. Kontroles pasākums 5.34 atbalsta GDPR Articles 25 and 32, PII dzīves cikla aizsardzību, mākoņvidē veiktas PII apstrādes gaidas un privātumu apzinošus drošības kontroles pasākumus.
Rezultāts nav vienkāršots modelis “viens kontroles pasākums vienam likumam”. Tas ir aizstāvams pierādījumu modelis, kurā viens labi izstrādāts kontroles pasākumu kopums atbalsta vairākas apliecinājuma vajadzības.
Kā auditori pārbaudīs pāreju
Stabils pārejas plāns paredz audita paņēmienus.
ISO pārvaldības sistēmas auditors sāks ar darbības jomu, ieinteresētajām pusēm, juridiskajām prasībām, riskiem, mērķiem, darbības kontroles pasākumiem, iekšējiem auditiem, vadības pārskatīšanu, neatbilstībām un uzlabošanu. Auditors pārbaudīs, vai PIMS darbības joma ir apstiprināta, vai privātuma pienākumi ir iekļauti atbilstības reģistrā, vai kontroles pasākumi ir pamatoti SoA un vai ieviešanas pierādījumi atbilst norādītajai darbības jomai.
Privātuma auditors izlases veidā pārbaudīs apstrādes ierakstus, DPIA, DSAR, pārkāpumu lēmumus, apstrādātāju līgumus, glabāšanas kontroles pasākumus un projektu ieviešanu. Auditors nepieņems politikas nolūku, ja trūkst darbības pierādījumu.
NIST saskaņots izvērtētājs meklēs pārvaldību, juridiskos un līgumiskos pienākumus, mērķa profilus, piegādātāju risku, uzraudzību, reaģēšanu un atjaunošanas pierādījumus.
COBIT 2019 auditors koncentrēsies uz valdes pārraudzību, atbilstības ziņošanu, piegādātāju pārvaldību, lomām un pienākumiem, kā arī uz to, vai privātuma risks tiek pārvaldīts visā informācijas dzīves ciklā.
Clarysec PIMS uzraudzības, audita un uzlabošanas politika [PIMS uzraudzības, audita un uzlabošanas politika] nosaka audita programmu par obligātu:
[Visi] Iekšējā audita / atbilstības pārskatītājam IR JĀSAGATAVO uz risku balstīta PIMS iekšējā audita programma REG12 reizi gadā pirms pirmā plānotā PIMS audita cikla.
Audita un atbilstības uzraudzības politika [Audita un atbilstības uzraudzības politika] piemēro tādu pašu disciplīnu ISMS līmenī:
Uz risku balstīts Audita plāns ir jāizstrādā un jāapstiprina reizi gadā, ņemot vērā:
Mazākām organizācijām Audita un atbilstības uzraudzības politika - SME [SME audita un atbilstības uzraudzības politika] audita plānošanu uztur mērķētu:
Plānā ir jāidentificē galvenās sistēmas un politikas, kas jāpārskata, koncentrējoties uz:
Pārejas laikā pirmajam iekšējam auditam nevajadzētu pārbaudīt visu. Tam jāpārbauda augstākie pārejas riski: nepilnīgi apstrādes ieraksti, trūkstoši DPIA ierosinātāji, vājas piegādātāju privātuma klauzulas, nepārbaudīti pārkāpumu lēmumi, neskaidras pārziņa un apstrādātāja lomas un SoA neatbilstība.
Praktiska 90 dienu ISO/IEC 27701:2025 pārejas ceļkarte
Reālistiskai ceļkartei jābūt pietiekami īsai, lai to īstenotu, un pietiekami strukturētai, lai radītu pierādījumus.
| Laika grafiks | Pārejas mērķis | Galvenie rezultāti |
|---|---|---|
| 1.–15. diena | Noteikt darbības jomu un pārvaldību | REG01 apstiprinājums, sponsors, lomu karte, atbilstības reģistra atjauninājums, REG12 pārejas plāns |
| 16.–35. diena | Izveidot privātuma pierādījumu pamatlīmeni | REG02 sakārtošana, datu kategorijas, nolūki, tiesiskie pamati, glabāšana, sistēmas, piegādātāji, pārsūtīšanas |
| 36.–55. diena | Veikt privātuma risku un DPIA sākotnējo izvērtēšanu | REG04 sākotnējā izvērtēšana, DPIA ierosinātāji, riska apstrādes lēmumi, atlikušā riska apstiprinājumi |
| 56.–70. diena | Atjaunināt kontroles pasākumus, līgumus un drošības pasākumus | REG03 atjauninājums, SoA atjauninājums, DPA trūkumu novēršana, piekļuve, dzēšana, maskēšana, žurnālfiksēšana, mākoņvides kontroles pasākumi |
| 71.–85. diena | Pārbaudīt pierādījumus iekšējā auditā | Izlases audits vienam pārziņa procesam, vienam apstrādātāja pakalpojumam, vienam piegādātājam, vienai DPIA, vienam DSAR, vienam pārkāpuma scenārijam |
| 86.–90. diena | Noturēt vadības pārskatīšanu un pieņemt lēmumu par gatavību | Pārskatīšanas darbības, piegādātāju jautājumi, incidenti, audita konstatējumi, privātuma mērķi, ārējās izvērtēšanas lēmums |
90 dienu mērķis nenozīmē, ka visi trūkumu novēršanas jautājumi būs slēgti. Tas nozīmē, ka vadībai jābūt apstiprinātai darbības jomai, ticamam pierādījumu pamatlīmenim, prioritizētai riska apstrādei, mērķētiem audita rezultātiem un vadības lēmumam par gatavību.
Padariet pāreju balstītu uz pierādījumiem
Organizācijas, kas veiksmīgi īsteno ISO/IEC 27701:2025 pāreju, nav tās, kurām ir visgarākā privātuma politika. Tās ir organizācijas, kas spēj pierādīt, kā privātuma pienākumi pāriet no tiesību akta uz darbības jomu, no darbības jomas uz apstrādes ierakstiem, no apstrādes ierakstiem uz risku izvērtēšanu, no risku izvērtēšanas uz kontroles pasākumiem, no kontroles pasākumiem uz pierādījumiem un no pierādījumiem uz uzlabošanu.
Clarysec palīdz komandām šo pāreju padarīt praktisku. Mūsu PIMS politiku kopums, GDPR kartējumi, pārziņa un apstrādātāja pierādījumu reģistri, DPIA darba plūsmas, piegādātāju privātuma pārvaldības veidnes, pārkāpumu pārvaldības materiāli, vadības pārskatīšanas darba kārtības, Zenith Blueprint un Zenith Controls sniedz CISO, DPO, atbilstības vadītājiem, auditoriem un biznesa īpašniekiem strukturētu ceļu no privātuma nolūka līdz auditam gatavai darbībai.
Ja jūsu organizācija gatavojas ISO/IEC 27701:2025, sāciet jau šonedēļ ar trim darbībām: apstipriniet PIMS pārejas darbības jomu REG01, aizpildiet REG02 savam augstākā riska pakalpojumam un veiciet pirmo REG04 sākotnējo izvērtēšanu. Pēc tam izmantojiet Clarysec, lai šo pierādījumu kopumu pārvērstu pilnā ar GDPR saskaņotā PIMS pārejas ceļkartē, kas gatava klientiem, auditoriem, regulatoriem un valdei.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council