NIS2 piegādātāju līgumi ar ISO 27001 pierādījumiem

Ir pirmdienas 07:40. Mākoņpakalpojumos balstītas loģistikas platformas informācijas drošības vadītājs (CISO) atver e-pastu no pārvaldītās atklāšanas un reaģēšanas (MDR) piegādātāja. Ziņojums ir īss, piesardzīgs un nepatīkams: piegādātājs ir konstatējis aizdomīgu piekļuvi atbalsta videi, ko izmanto vairāki klienti. Detaļu ir maz. Piegādātājs sola sniegt atjauninājumu “tiklīdz tas būs praktiski iespējams”.
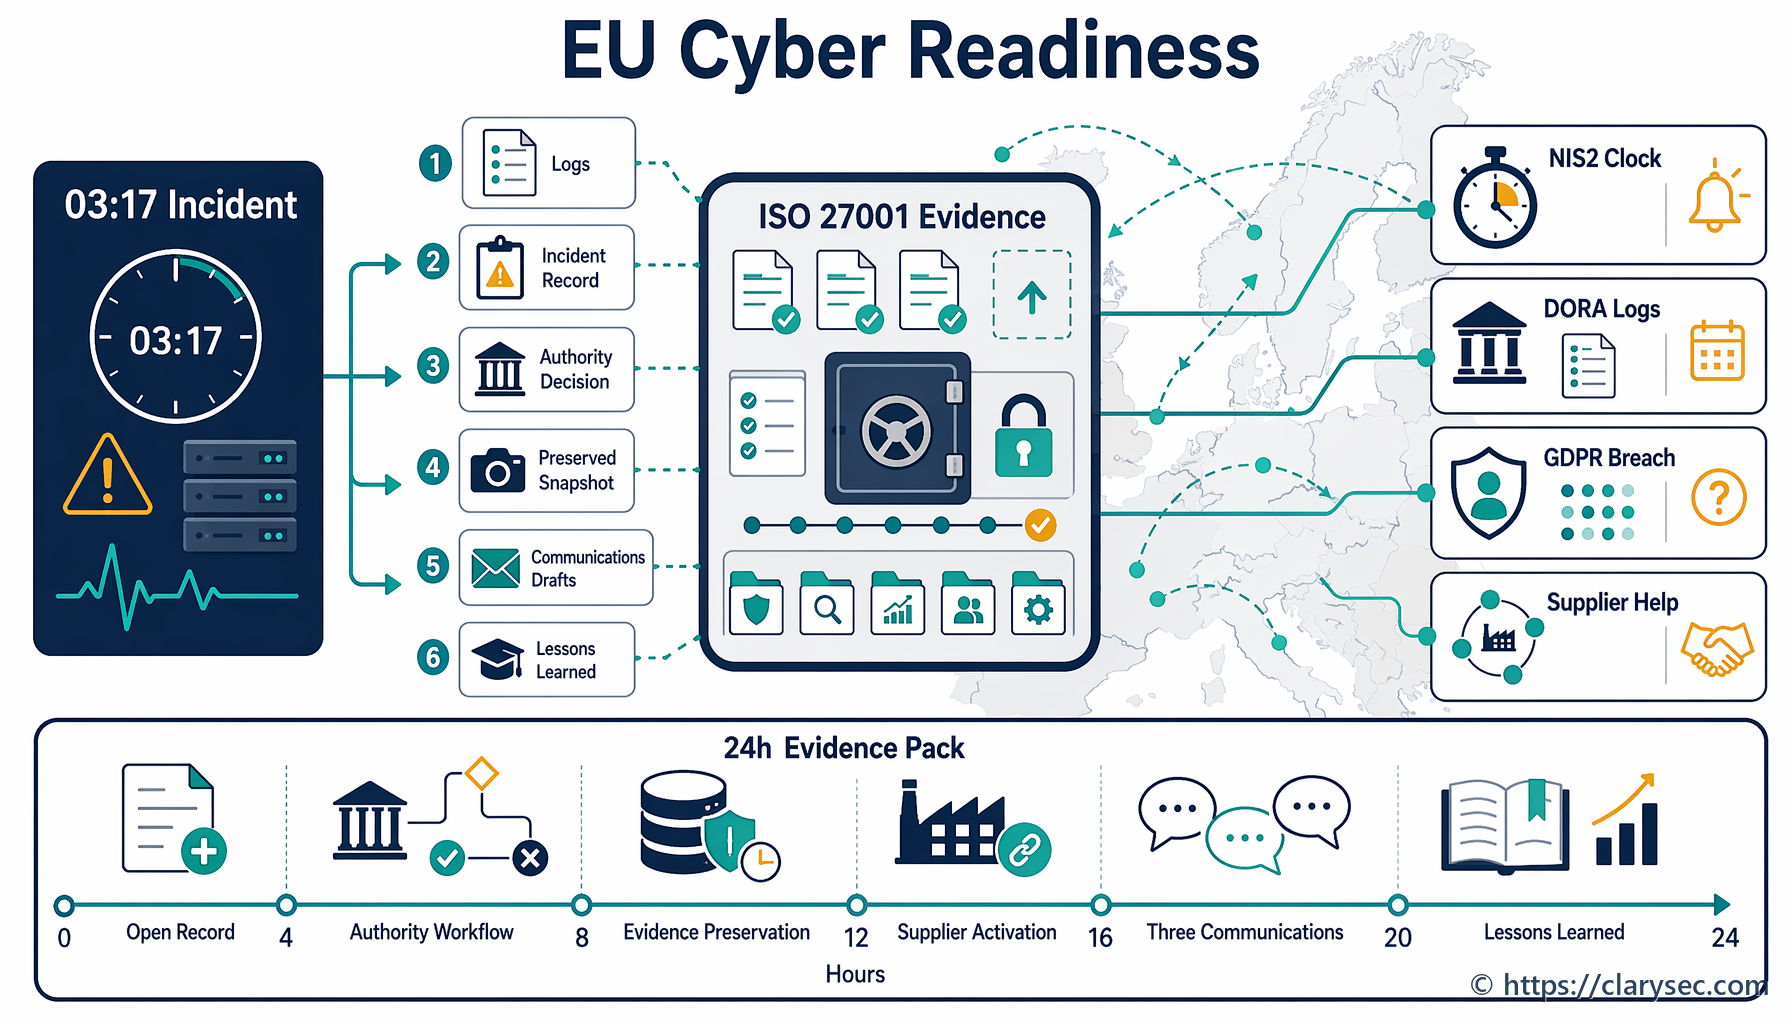
08:15 atbilstības vadītājs jau jautā, vai tas var aktivizēt NIS2 ziņošanu. 08:40 iepirkuma komanda meklē līgumu. 09:10 valdes sekretārs prasa īsu ziņojumu par vadības pārskatatbildību. 10:00 Juridiskais dienests jautā, vai līgumā ir 24 stundu paziņošanas pienākums, audita tiesības, apakšuzņēmēju kontroles pasākumi, piekļuve pierādījumiem, darbības nepārtrauktības pienākumi, datu atdošanas un dzēšanas noteikumi.
Neviens nevēlas aktīva incidenta laikā atklāt, ka kritiska piegādātāja līgumā ir tikai formulējums “saprātīgi drošības pasākumi”.
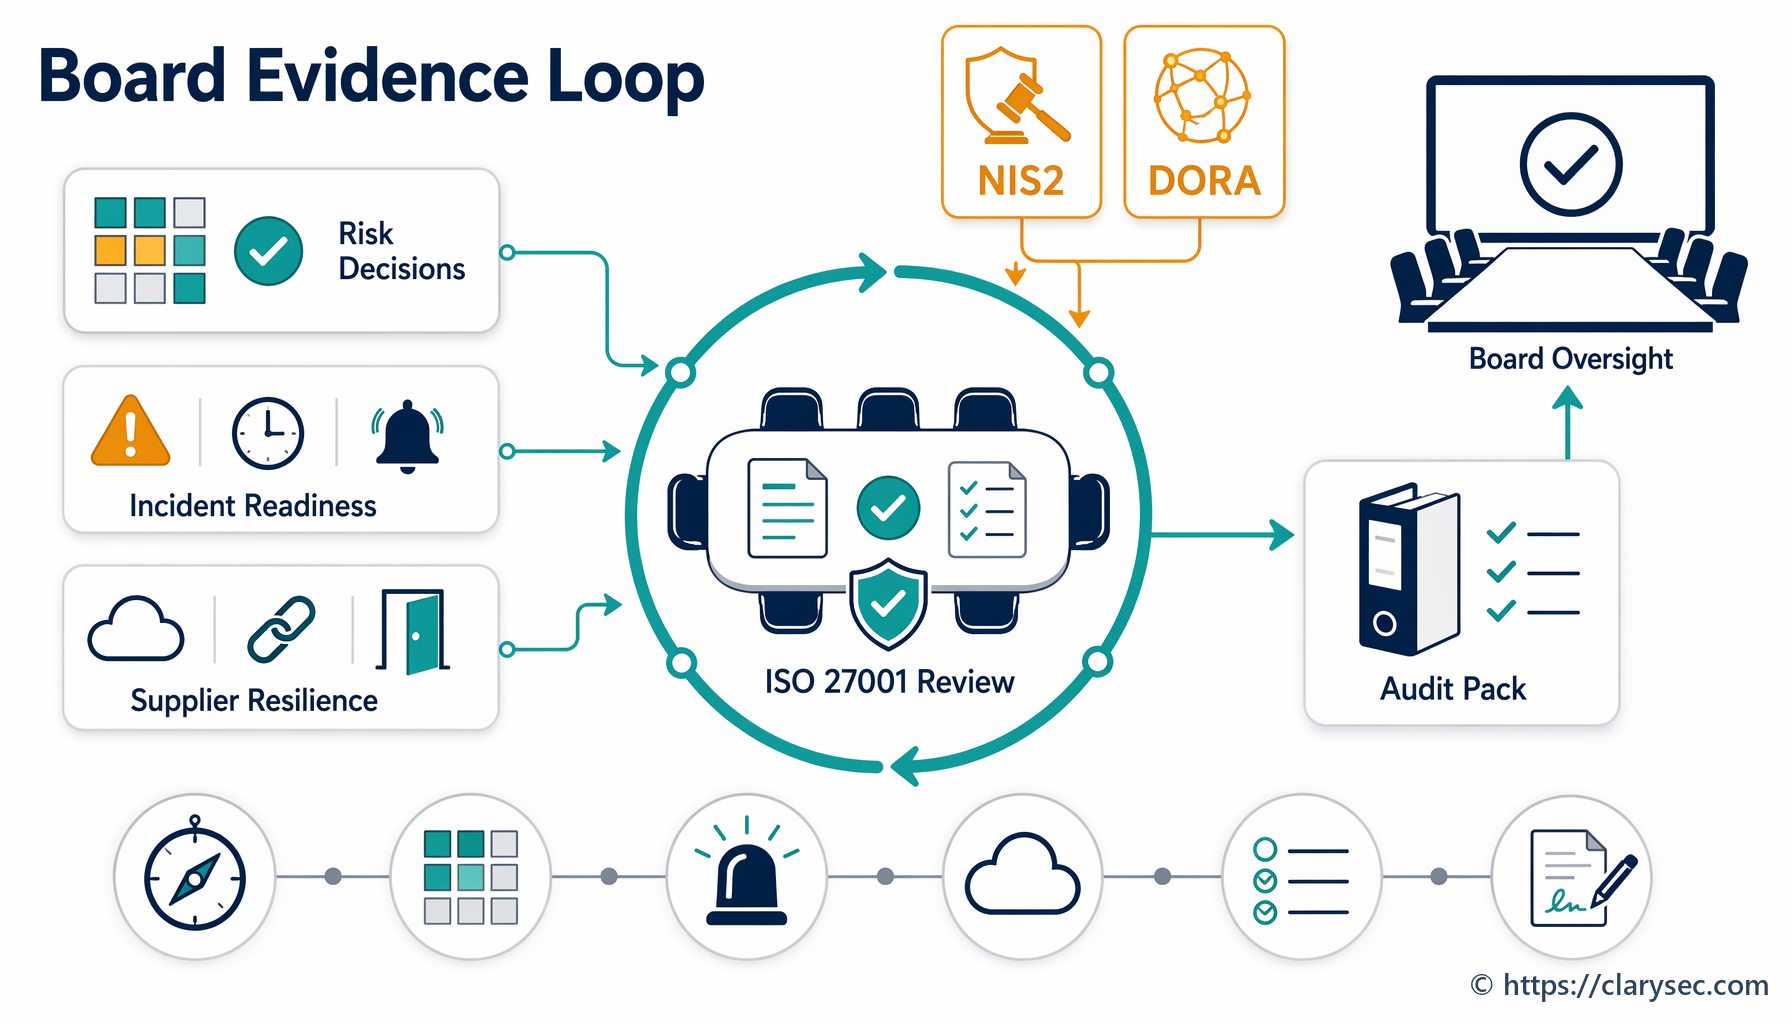
Šajā brīdī NIS2 piegādātāju līgumu klauzulas vairs nav juridiska formalitāte — tās kļūst par darbības kontroles pasākumiem. Būtiskām un svarīgām vienībām piegādātāju pārvaldība tagad ir daļa no valdes pārskatatbildības, uzraudzības pierādījumiem, gatavības incidentiem, klientu apliecinājuma, privātuma atbilstības un noturības plānošanas. Ar parakstītu līgumu nepietiek. Organizācijai jāspēj pierādīt, ka piegādātāju riski ir identificēti, apstiprināti, apstrādāti, uzraudzīti un pamatoti ar pierādījumiem.
Clarysec pieeja sākas ar vienkāršu principu: ja piegādātāja klauzulu nevar uzraudzīt, pierādīt un testēt, tā nav kontroles pasākums.
Zenith Blueprint: Revidenta 30 soļu ceļvedis piegādātāju attiecības iekļauj kontroles pasākumu praktiskās ieviešanas fāzes 23. solī, kur līgumi, uzraudzība, piegādātāju piesaiste, atkārtota izvērtēšana un audita pierādījumi tiek pārvērsti praktiskā IDPS darbā. Zenith Controls: Savstarpējās atbilstības ceļvedis pēc tam sasaista ISO/IEC 27002:2022 piegādātāju kontroles pasākumus ar NIS2, DORA, GDPR, NIST, COBIT 2019, atbalstošiem ISO standartiem un audita metodoloģijām.
Rezultāts ir piegādātāju pārvaldības modelis, ko var izmantot iepirkuma funkcija, Juridiskais dienests, drošības funkcija, privātuma funkcija un valde.
Kāpēc NIS2 piegādātāju līgumus pārvērš pierādījumu ierakstos
NIS2 Article 20 prasa, lai būtisko un svarīgo vienību vadības struktūras apstiprinātu kiberdrošības risku pārvaldības pasākumus, pārraudzītu to ieviešanu un būtu atbildīgas par pārkāpumiem. Article 21 prasa atbilstošus un samērīgus tehniskos, operacionālos un organizatoriskos pasākumus, tostarp riska analīzi, incidentu apstrādi, darbības nepārtrauktību, piegādes ķēdes drošību, drošu iegādi un uzturēšanu, efektivitātes izvērtēšanu, kiberdrošības higiēnu, kriptogrāfiju, personāla drošību, piekļuves kontroli, aktīvu pārvaldību un MFA, kur tas ir piemērojams.
Article 21(3) skaidri nosaka piegādātāju sākotnējās izpētes pienākumu. Organizācijām jāņem vērā tiešajiem piegādātājiem un pakalpojumu sniedzējiem raksturīgās ievainojamības, produktu un kiberdrošības prakšu vispārējā kvalitāte un drošas izstrādes procedūras.
Šis formulējums rada praktisku pienākumu: piegādātāju attiecībām jābūt balstītām riskā, līgumiski piemērojamām un pārskatāmām. Ar mapē saglabātu piegādātāja anketu nepietiek. Ar vispārīgu līgumu bez incidentu termiņiem, bez tiesībām pieprasīt pierādījumus un bez redzamības par apakšuzņēmējiem nepietiek. Ar piegādātāja sertifikāciju, ko neviens nav pārskatījis, nepietiek.
ISO/IEC 27001:2022 nodrošina darbības modeli. Punkti 4.1 līdz 4.4 prasa, lai organizācija izprastu kontekstu, ieinteresētās puses, tiesiskos un līgumiskos pienākumus, IDPS darbības jomu un atkarības. Punkti 5.1 līdz 5.3 prasa vadību, politiku, lomas un ziņošanu. Punkti 6.1.1 līdz 6.1.3 prasa risku izvērtēšanu, riska apstrādi un piemērojamības deklarāciju. Punkti 8.1 līdz 8.3 prasa darbības kontroles pasākumus, atkārtotu risku izvērtēšanu un dokumentētus rezultātus.
Piegādātāju pārvaldībai svarīgākie ISO/IEC 27002:2022 Annex A kontroles pasākumi ir:
- A.5.19 Informācijas drošība piegādātāju attiecībās
- A.5.20 Informācijas drošības prasību ietveršana piegādātāju līgumos
- A.5.21 Informācijas drošības pārvaldība IKT piegādes ķēdē
- A.5.22 Piegādātāju pakalpojumu uzraudzība, pārskatīšana un izmaiņu pārvaldība
- A.5.24 Incidentu pārvaldības plānošana un sagatavošana
- A.5.25 Informācijas drošības notikumu izvērtēšana un lēmumu pieņemšana
- A.5.26 Reaģēšana uz informācijas drošības incidentiem
- A.5.27 Mācīšanās no informācijas drošības incidentiem
- A.5.28 Pierādījumu vākšana
- A.5.29 Informācijas drošība darbības traucējumu laikā
- A.5.30 IKT gatavība darbības nepārtrauktībai
- A.5.31 Tiesiskās, normatīvās, regulatīvās un līgumiskās prasības
- A.5.34 Privātums un PII aizsardzība
- A.8.8 Tehnisko ievainojamību pārvaldība
- A.8.13 Informācijas rezerves kopiju veidošana
- A.8.15 Žurnālfiksēšana
- A.8.16 Uzraudzības darbības
- A.8.24 Kriptogrāfijas izmantošana
- A.8.32 Izmaiņu pārvaldība
Izšķiroša ir atbildība. Klauzulai ir maza vērtība, ja neviens nav atbildīgs par risku, neviens nepārskata pierādījumus, neviens neuzskaita izņēmumus un neviens neeskalē neatbilstību.
Uzņēmuma Trešo pušu un piegādātāju drošības politika to nosaka tieši:
“Tiesības veikt auditu, pārbaudi un pieprasīt drošības pierādījumus”
No sadaļas “Pārvaldības prasības”, politikas klauzula 5.3.4.
SME gadījumā Third-Party and Supplier Security Policy-sme nosaka tādu pašu praktisko prasību:
“Audita tiesības vai atbilstības pierādījumu pieejamība”
No sadaļas “Pārvaldības prasības”, politikas klauzula 5.3.4.
Šī atšķirība ir būtiska. Mazāka organizācija, iespējams, nevar auditēt katru lielu mākoņpakalpojumu sniedzēju uz vietas, taču tā var pieprasīt piekļuvi apliecinājuma pierādījumiem, piemēram, ISO/IEC 27001:2022 sertifikācijas tvērumam, SOC pārskatiem, ielaušanās testu kopsavilkumiem, ievainojamību novēršanas apliecinājumiem, incidentu kopsavilkumiem, darbības nepārtrauktības testu pārskatiem un datu dzēšanas apstiprinājumiem.
Trīs kontroles pasākumu mugurkauls NIS2 piegādātāju apliecinājumam
Clarysec savstarpējās atbilstības modelī trīs ISO/IEC 27002:2022 kontroles pasākumi veido NIS2 piegādātāju pārvaldības mugurkaulu: 5.19, 5.20 un 5.22.
A.5.19 identificē piegādātāja risku
Kontroles pasākums A.5.19 “Informācijas drošība piegādātāju attiecībās” ir pamats. Tas prasa organizācijām aizsargāt informāciju un aktīvus, kuriem piegādātāji piekļūst, kurus tie apstrādā, glabā vai pārvalda.
Zenith Controls to klasificē kā preventīvu kontroles pasākumu, kas aptver konfidencialitāti, integritāti un pieejamību, ar kiberdrošības konceptu “Identificēt” un operacionālo spēju “Piegādātāju attiecību drošība”. Tas sasaista A.5.19 ar A.5.20, A.5.21, A.5.14, A.5.36 un A.5.10. Praktiski tas nozīmē, ka organizācija identificē piegādātāju risku, definē drošības prasības, kontrolē IKT piegādes ķēdes pakļautību riskam, aizsargā informācijas pārsūtīšanu, uzrauga atbilstību un attiecina pieņemamas lietošanas pienākumus uz ārējām pusēm.
NIS2 kontekstā tas tieši sasaistās ar Article 21(2)(d) piegādes ķēdes drošību un Article 21(3) piegādātāju sākotnējo izpēti. GDPR kontekstā tas atbalsta prasību izmantot apstrādātājus, kas sniedz pietiekamas garantijas. DORA kontekstā tas atbalsta IKT trešo pušu risku pārvaldību, pirmslīguma sākotnējo izpēti, kritiskuma pārskatīšanu, koncentrācijas risku un dzīves cikla pārraudzību.
A.5.20 padara prasību piemērojamu
Kontroles pasākums A.5.20 “Informācijas drošības prasību ietveršana piegādātāju līgumos” pārvērš drošības prasības līgumiskos pienākumos. Zenith Controls skaidri izskaidro saikni starp A.5.19 un A.5.20:
“5.20 kalpo kā 5.19 ietvaros identificēto drošības vajadzību un risku līgumiska formalizācija. Kamēr 5.19 ietver trešo pušu risku izvērtēšanu un drošības prasību definēšanu, 5.20 nodrošina, ka šīs prasības ar līgumiem vai pakalpojumu līmeņa vienošanās (SLA) kļūst juridiski saistošas. Bez 5.20 drošības pasākumiem, kas identificēti 5.19 ietvaros, trūktu piemērojamības.”
Šeit NIS2 riska lēmumi kļūst par klauzulām: paziņošana par pārkāpumu, audita tiesības un tiesības pieprasīt pierādījumus, šifrēšana, piekļuves kontrole, ievainojamību pārvaldība, apakšuzņēmēju apstiprināšana, droša pārsūtīšana, nepārtrauktība, regulatīvā sadarbība, izbeigšanas atbalsts un datu dzēšana.
A.5.22 pierāda, ka līgums darbojas
Kontroles pasākums A.5.22 “Piegādātāju pakalpojumu uzraudzība, pārskatīšana un izmaiņu pārvaldība” novērš situāciju, kurā piegādātāju apliecinājums kļūst par vienreizēju piesaistes darbību. Zenith Controls sasaista A.5.22 ar A.5.19 un A.5.20, kā arī ar A.5.29 informācijas drošību darbības traucējumu laikā, A.8.8 tehnisko ievainojamību pārvaldību, A.5.36 atbilstību informācijas drošības politikām, noteikumiem un standartiem, A.5.15 piekļuves kontroli un A.8.27 drošas sistēmu arhitektūras un inženierijas principiem.
Tas ir būtiski, jo piegādātāju pakalpojumi mainās. Mainās datu atrašanās vietas. Mainās apakšapstrādātāji. Parādās ievainojamības. Sertifikātu derīguma termiņi beidzas. Veidojas incidentu modeļi. Piegādātājs, kas pērn bija pieņemams, šodien var būt pārāk riskants.
Kas jāiekļauj NIS2 piegādātāju līgumu klauzulās
Zenith Blueprint kontroles pasākumu praktiskās ieviešanas fāzes 23. solis sniedz praktisku piegādātāju līgumos iekļaujamo jomu kopumu:
“Galvenās jomas, kas parasti tiek ietvertas piegādātāju līgumos:
✓ Konfidencialitātes pienākumi, tostarp tvērums, ilgums un ierobežojumi informācijas izpaušanai trešajām pusēm; ✓ Piekļuves kontroles pienākumi, piemēram, kas drīkst piekļūt jūsu datiem, kā tiek pārvaldīti autentifikācijas dati un kāda uzraudzība ir ieviesta; ✓ Tehniskie un organizatoriskie pasākumi datu aizsardzībai, šifrēšanai, drošai pārsūtīšanai, rezerves kopiju veidošanai un pieejamības saistībām; ✓ Incidentu ziņošanas termiņi un protokoli, bieži ar definētiem termiņiem, piemēram, “paziņot 24 stundu laikā”; ✓ Audita tiesības, tostarp biežums, tvērums un piekļuve attiecīgajiem pierādījumiem, piemēram, ielaušanās testu pārskatiem, SoA un sertifikācijām; ✓ Apakšuzņēmēju kontroles pasākumi, kas pieprasa piegādātājam nodot līdzvērtīgus drošības pienākumus tā pakārtotajiem partneriem; ✓ Līguma izbeigšanas noteikumi, piemēram, datu atdošana vai iznīcināšana, aktīvu atgūšana un kontu deaktivizēšana.”
No kontroles pasākumu praktiskās ieviešanas fāzes, 23. solis: organizatoriskās kontroles.
Spēcīga NIS2 piegādātāja klauzula ir pietiekami konkrēta, lai to varētu testēt. “Piegādātājs uztur atbilstošu drošību” ir vājš formulējums. “Piegādātājs 24 stundu laikā paziņo klienta drošības kontaktpersonai par apstiprinātiem vai iespējamiem incidentiem, kas ietekmē klienta sistēmas, klienta datus, pakalpojuma pieejamību vai regulatīvos ziņošanas pienākumus” ir auditējams formulējums.
| Klauzulas joma | NIS2 mērķis | ISO/IEC 27001:2022 un ISO/IEC 27002:2022 balsts | Apliecinājuma pierādījumi |
|---|---|---|---|
| Piegādātāja drošības pamatlīmenis | Pierādīt atbilstošas kiberdrošības prakses pirms piesaistes | Punkti 6.1.2, 6.1.3, 8.1, Annex A 5.19 un 5.20 | Piegādātāja risku izvērtējums, drošības anketa, sertifikācijas tvērums, kontroles pasākumu apliecinājums, trūkumu novēršanas plāns |
| Incidentu paziņošana | Atbalstīt agrīno brīdinājumu, paziņošanu, ietekmes izvērtēšanu un gala ziņojumu | Annex A 5.24, 5.25, 5.26, 5.27, 5.28 un 5.20 | Incidenta klauzula, eskalācijas matrica, incidenta pārskata paraugs, paziņošanas testa ieraksts |
| Audita tiesības un tiesības pieprasīt pierādījumus | Nodrošināt uzraudzības, iekšējā audita, klientu un sertifikācijas pierādījumu pieprasījumus | Annex A 5.20, 5.22, 5.36 | Audita tiesību klauzula, SOC pārskats, ISO/IEC 27001:2022 sertifikāta tvērums, ielaušanās testa kopsavilkums, problēmu izsekošanas reģistrs |
| Apakšuzņēmēju tālāk nododamie pienākumi | Risināt ceturtās puses risku un piegādātāju atkarību ķēdes | Annex A 5.19, 5.20, 5.21, 5.22 | Apakšapstrādātāju saraksts, apakšuzņēmēju apstiprināšanas process, tālāk nododamo pienākumu klauzula, izmaiņu paziņošanas pierādījumi |
| Piekļuves kontrole un MFA | Kontrolēt piegādātāja piekļuvi sistēmām, atbalsta portāliem, lietojumprogrammu saskarnēm un datiem | Annex A 5.15, 5.16, 5.17, 5.18, 8.5 | Piegādātāja kontu uzskaite, piekļuves tiesību pārskatīšana, MFA pierādījumi, priviliģētas piekļuves žurnāli, izbeigšanas kontrolsaraksts |
| Sadarbība ievainojamību un ielāpu pārvaldībā | Atbalstīt ievainojamību apstrādi, drošu uzturēšanu un koordinētu trūkumu novēršanu | Annex A 8.8, 8.9, 8.25, 8.28, 8.29, 5.22 | Ievainojamību SLA, ielāpu pārskati, drošības paziņojumi, izņēmumu apstiprinājumi, trūkumu novēršanas pierādījumi |
| Nepārtrauktība un atjaunošana | Samazināt darbības traucējumus un piegādātāju atkarības risku | Annex A 5.29, 5.30, 8.13 | BCP kopsavilkums, DR testa pārskats, RTO un RPO saistības, rezerves kopiju testu pierādījumi |
| Datu aizsardzība un droša pārsūtīšana | Aizsargāt konfidencialitāti, integritāti, pieejamību un privātumu piegādātāja apstrādē | Annex A 5.14, 5.31, 5.34, 8.24 | DPA, datu nosūtīšanas ieraksti, šifrēšanas standarti, datu plūsmas karte |
| Izbeigšana un datu atdošana | Novērst piesaisti vienam piegādātājam, atlikušo piekļuvi un nepiesaistītus datus pēc izbeigšanas | Annex A 5.11, 5.20, 5.22 | Izbeigšanas plāns, datu dzēšanas sertifikāts, aktīvu atdošanas ieraksts, piekļuves tiesību atsaukšanas pierādījumi |
Incidentu klauzulām jāatbilst NIS2 ziņošanas termiņiem
NIS2 Article 23 izveido pakāpenisku ziņošanas modeli nozīmīgiem incidentiem: agrīnais brīdinājums 24 stundu laikā no uzzināšanas brīža, incidenta paziņojums 72 stundu laikā, starpposma ziņojumi pēc pieprasījuma un gala ziņojums viena mēneša laikā pēc incidenta paziņojuma. Nozīmīgs incidents ir incidents, kas ir izraisījis vai var izraisīt būtiskus darbības traucējumus, finansiālus zaudējumus vai ievērojamu materiālu vai nemateriālu kaitējumu citām personām.
Piegādātāju līgumiem jāatbalsta šie termiņi. Ja kritisks pārvaldīto pakalpojumu sniedzējs četras dienas precizē, vai klientu vides tika ietekmētas, klients var nokavēt savu regulatīvo termiņu.
Uzņēmuma Trešo pušu un piegādātāju drošības politika prasa:
“Paziņošanas termiņi pārkāpuma gadījumā, piemēram, 24 vai 72 stundu laikā atkarībā no kritiskuma un regulatīvajām prasībām”
No sadaļas “Pārvaldības prasības”, politikas klauzula 5.3.3.
SME Third-Party and Supplier Security Policy-sme arī prasa definētus paziņošanas termiņus pārkāpumu gadījumā sadaļā “Pārvaldības prasības”, politikas klauzula 5.3.3.
PII incidentiem uzņēmuma PII incidentu un pārkāpumu pārvaldības politika sasaista kiberdrošības, finanšu sektora, klientu un pakalpojuma saņēmēju ziņošanu:
“[Nosacīti] Privātuma vadītājam / PIMS vadītājam JĀKOORDINĒ jebkura nepieciešamā nozaru, kiberdrošības, finanšu sektora, klientu vai pakalpojuma saņēmēju incidentu ziņošana, ja augstas ietekmes personas datu incidents sasniedz piemērojamo ziņošanas slieksni, un JĀREĢISTRĒ kompetentā iestāde, saņēmējs, termiņš, iesniegums un saņemšanas apstiprinājuma pierādījumi REG01 un REG10.”
No sadaļas “Paziņošana un komunikācija”, politikas klauzula 4.4.6.
Tas ir nobriedis NIS2 pierādījums: ne tikai paziņojuma e-pasts, bet ieraksts par kompetento iestādi, saņēmēju, termiņu, iesniegšanu, apstiprinājumu, ietekmi, pamatcēloni un turpmākajām darbībām.
Privātuma un DORA saskaņošana bez dublētām piegādātāju programmām
Daudzi NIS2 piegādātāji apstrādā arī personas datus. GDPR Article 28 prasa, lai pārziņi izmantotu apstrādātājus, kas sniedz pietiekamas garantijas, un rakstiskā līgumā definētu apstrādātāja pienākumus. GDPR Article 5 prasa pārskatatbildību par drošu un likumīgu apstrādi. GDPR pārkāpumu pienākumi arī prasa ātru sadarbību, ja piegādātāja incidenti ietekmē personas datus.
Uzņēmuma Apstrādātāju, apakšapstrādātāju un trešo pušu privātuma pārvaldības politika nosaka apstiprināšanas kontroles punktu:
“[Abiem] Piegādātāja / iepirkuma īpašniekam JĀNODROŠINA, ka apstrādātāju un apakšapstrādātāju līgumos pirms apstiprināšanas ir ietverts privātuma atbalsts, drošības apliecinājums, incidentu saskarne caur PII15, atdošana vai dzēšana caur PII10, datu nosūtīšanas sasaiste caur PII13 un sadarbība audita vai apliecinājuma nodrošināšanā.”
No sadaļas “Līgumu un dokumentētu norādījumu kontroles pasākumi”, politikas klauzula 4.3.6.
Tā arī prasa pierādījumu pārskatīšanu pirms apstiprināšanas:
“[Visiem] Informācijas drošības vadītājam pirms apstiprināšanas JĀPĀRSKATA drošības apliecinājuma pierādījumi katrām attiecībām ar apstrādātāju, apakšapstrādātāju vai trešo pusi, kurai ir PII piekļuve vai mitināšana, un JĀREĢISTRĒ rezultāts REG08 vai REG12.”
No sadaļas “Sākotnējā izpēte un risku izvērtēšana”, politikas klauzula 4.2.2.
DORA pievieno vēl vienu slāni, ja piegādātājs apkalpo finanšu vienību. DORA Articles 28 līdz 30 prasa IKT trešo pušu pārvaldību, IKT pakalpojumu līgumu reģistrus, riskā balstītu sākotnējo izpēti, kritiskuma izvērtēšanu, koncentrācijas riska analīzi, audita un pārbaudes tiesības, izbeigšanas tiesības, izbeigšanas stratēģijas un obligātos līguma noteikumus. Article 30 ir īpaši būtisks, jo tas prasa līguma saturu, kas aptver pakalpojumu aprakstus, atrašanās vietas, datu aizsardzību, piekļuvi un atjaunošanu, pakalpojumu līmeņus, palīdzību incidentu gadījumā, sadarbību ar iestādēm, audita tiesības, apakšuzņēmējus, ārkārtas pasākumus un pārejas atbalstu.
Praktiskā atbilde nav trīs atsevišķas piegādātāju programmas NIS2, GDPR un DORA vajadzībām. Tā ir viena saskaņota piegādātāju pierādījumu modeļa izveide, kas sasaistīts ar vairākiem ietvariem.
| Atbilstības skatījums | Kas piegādātāju programmai jāpierāda | Clarysec un ISO/IEC 27001:2022 ieviešana |
|---|---|---|
| NIS2 | Vadības apstiprināti kiberriska pasākumi, piegādes ķēdes drošība, piegādātāju sākotnējā izpēte, incidentu apstrāde, nepārtrauktība, piekļuves kontrole, efektivitātes izvērtēšana | IDPS konteksts, riska apstrāde, SoA, A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 līdz A.5.30 |
| GDPR | Apstrādātāji sniedz pietiekamas garantijas, līgumi definē pienākumus, drošība un atbalsts pārkāpumu gadījumā ir pierādāmi | DPA, apstrādātāja pierādījumu pārskatīšana, PII reģistrs, A.5.31, A.5.34, A.8.24, privātuma politikas |
| DORA | IKT trešo pušu risks tiek pārvaldīts, reģistrēts, uzraudzīts, līgumiski kontrolēts, auditējams un gatavs izbeigšanas procesam | Kritiskuma izvērtēšana, IKT līgumu reģistrs, audita tiesības, izbeigšanas plāns, BCP pierādījumi, A.5.20 un A.5.22 |
| NIST CSF 2.0 | Piegādātāju prasības tiek pārvaldītas, prioritizētas, ietvertas līgumos, uzraudzītas un iekļautas incidentu reaģēšanā un atjaunošanā | GV.SC-01 līdz GV.SC-10 sasaistīti ar piegādātāja dzīves ciklu, pierādījumu reģistrs, reaģēšanas rokasgrāmatas |
| COBIT 2019 | Piegādātāju līgumi, veiktspēja, riski, incidenti un korektīvās darbības tiek pārvaldītas un pārskatītas | APO10 piegādātāju līgumi un uzraudzība, DSS piegādātāju risks un pakalpojumu pārraudzība, problēmu izsekošana |
NIST CSF 2.0 ir noderīgs, jo tā GOVERN funkcija prasa izprast atkarības, juridiskos pienākumus, līgumiskos pienākumus, riska apetīti, politikas, pārskatatbildību un pārraudzību. Tā piegādes ķēdes kategorija GV.SC aptver piegādātāju lomas, kritiskumu, līguma prasības, sākotnējo izpēti, uzraudzību, iekļaušanu incidentu procesos, dzīves cikla uzraudzību un attiecību izbeigšanas noteikumus.
Clarysec darbplūsma kritiska piegādātāja piesaistei
Pieņemsim, ka tiek piesaistīts pārvaldītu drošības pakalpojumu sniedzējs (MSSP), kas uzraudzīs galiekārtu telemetriju, saņems brīdinājumus ar lietotāju identifikatoriem un atbalstīs incidentu triāžu organizācijai, kas ir NIS2 darbības jomā.
1. solis: klasificējiet piegādātāju
Reģistrējiet piegādātāju piegādātāju reģistrā, norādot pakalpojuma aprakstu, sistēmas un datus, kuriem tiek piekļūts, PII iesaisti, atbalstu būtiskiem vai svarīgiem pakalpojumiem, priviliģētu piekļuvi, pakalpojuma sniegšanas valstis, apakšuzņēmējus, ceturto pušu atkarības, kritiskuma vērtējumu, riska īpašnieku, iepirkuma īpašnieku un informācijas drošības pārskatītāju.
Tas ievieš ISO/IEC 27001:2022 punktus 4.2, 4.3, 6.1.2 un 8.1, sasaistot ieinteresēto pušu prasības, atkarības, atbildību par risku un darbības kontroles pasākumus.
2. solis: sasaistiet risku ar SoA
Zenith Blueprint risku pārvaldības fāzes 13. solī Clarysec iesaka krusteniski sasaistīt regulējumus riska reģistrā vai SoA:
“Krusteniski sasaistiet regulējumus: ja noteikti kontroles pasākumi ir ieviesti tieši, lai nodrošinātu atbilstību GDPR, NIS2 vai DORA, to var norādīt vai nu riska reģistrā kā daļu no riska ietekmes pamatojuma, vai SoA piezīmēs.”
No risku pārvaldības fāzes, 13. solis: riska apstrādes plānošana un piemērojamības deklarācija.
MSSP gadījumā iekļaujiet vismaz A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 līdz A.5.28, A.5.29, A.5.30, A.5.31, A.5.34, A.8.8, A.8.15, A.8.16 un A.8.24.
3. solis: pieprasiet piemērojamas klauzulas
Izmantojiet piegādātāja drošības pielikumu, kas prasa sākotnējo incidenta paziņošanu 24 stundu laikā, detalizētu atjauninājumu 72 stundu laikā, gala incidenta ziņojumu, MFA priviliģētai piekļuvei, nominālos lietotāju kontus, apakšuzņēmēju kontroles pasākumus, drošu pārsūtīšanu, šifrēšanu, apliecinājuma pierādījumus, regulatīvo sadarbību, BCP un DR pierādījumus, izbeigšanas atbalstu, datu atdošanu vai dzēšanu un piekļuves tiesību atsaukšanu.
Uzņēmuma Piegādātāju atkarības risku pārvaldības politika nosaka nepārtrauktības prasību:
“Attiecīgā gadījumā prasība, lai piegādātājs uzturētu savus darbības nepārtrauktības plānus (BCP/DRP) un incidentu pārvaldības plānus, tos testētu un pēc pieprasījuma sniegtu mums kopsavilkumus vai testu pārskatus.”
No sadaļas “Ieviešanas prasības”, politikas klauzula 6.8.4.
4. solis: izveidojiet apliecinājuma pierādījumu paketi
Pirms apstiprināšanas pieprasiet parakstītu līgumu, SLA, drošības pielikumu, ISO/IEC 27001:2022 sertifikācijas tvērumu vai līdzvērtīgu apliecinājumu, SOC pārskatu, ja pieejams, ielaušanās testa vadības kopsavilkumu, ievainojamību pārvaldības kopsavilkumu, incidentu reaģēšanas procedūras kopsavilkumu, BCP vai DR testa kopsavilkumu, piekļuves kontroles un MFA apliecinājumu, apakšuzņēmēju sarakstu, datu dzēšanas un izbeigšanas procedūru un DPA, ja tiek apstrādāti PII.
SME Third-Party and Supplier Security Policy-sme padara līgumu pamata pierādījumus izmērāmus:
“Parakstīti līgumi un SLA”
No sadaļas “Ievērošana un atbilstība”, politikas klauzula 8.3.2.1.
Tā arī identificē regulāros piegādātāju pierādījumus:
“Derīgas drošības sertifikācijas vai atjaunināti kontroles pasākumu pierādījumi”
No sadaļas “Politikas ieviešanas prasības”, politikas klauzula 6.3.1.2.
Plašākai piegādātāju pienācīgai pārbaudei Audita un atbilstības uzraudzības politika nosaka:
“Piegādātāju pienācīgā pārbaude ietver sertifikāciju, piemēram, ISO 27001 un SOC 2, drošības anketu un incidentu ierakstu pārskatīšanu.”
5. solis: uzraugiet atbilstoši kritiskumam
Uzņēmuma Apstrādātāju, apakšapstrādātāju un trešo pušu privātuma pārvaldības politika prasa ceturkšņa uzraudzību augsta riska PII attiecībām:
“[Visiem] Piegādātāja / iepirkuma īpašniekam JĀUZRAUGA aktīvās augsta riska apstrādātāju un apakšapstrādātāju attiecības reizi ceturksnī un citas aktīvās PII apstrādātāju un apakšapstrādātāju attiecības reizi gadā, salīdzinot tās ar sākotnējās izpētes nosacījumiem, līguma statusu, apliecinājuma statusu, atvērtajām problēmām un pārskatīšanas datumiem REG08.”
No sadaļas “Pastāvīga uzraudzība, palīdzība, izpaušanas saskarne un izbeigšana”, politikas klauzula 4.5.1.
Tā A.5.22 kļūst reāls. Pārskatīšanā jānosaka, vai piegādātājs joprojām atbilst riska apetītei, vai pierādījumi ir aktuāli, vai pastāv atvērtas problēmas, vai ir notikuši incidenti un vai pakalpojuma izmaiņas prasa atkārtotu izvērtēšanu.
Kā revidenti pārbaudīs NIS2 piegādātāju klauzulas
Revidenti reti sāk ar politikas lasīšanu izolēti. Viņi atlasa piegādātājus un seko pierādījumu ķēdei.
ISO/IEC 27001:2022 revidents pieprasīs piegādātāju uzskaiti, riska klasifikāciju, piegādātāju kritērijus, sākotnējās izpētes ierakstus, līgumus, pierādījumus, SoA kartējumu un uzraudzības vēsturi. Annex A 5.20 gadījumā revidents pārbaudīs, vai atlasītajos līgumos ir piemērojamas klauzulas. Annex A 5.22 gadījumā revidents testēs, vai pārskati tika pārskatīti, izņēmumi reģistrēti un darbības pabeigtas.
NIS2 kompetentā iestāde var koncentrēties uz to, vai piegādātāju kiberdrošības prakses un drošas izstrādes procedūras tika izvērtētas saskaņā ar Article 21(3). DORA orientēts pārskatītājs var pieprasīt IKT līgumu reģistra ierakstus, izbeigšanas stratēģijas, koncentrācijas riska analīzi un obligātos Article 30 noteikumus. Privātuma revidents var testēt apstrādātāju līgumus, apakšapstrādātāju tālāk nododamos pienākumus, saskarnes pārkāpumu gadījumā un pietiekamu garantiju pierādījumus.
| Audita skatījums | Iespējamais audita tests | Biežs konstatējums |
|---|---|---|
| ISO/IEC 27001:2022 revidents | Atlasīt augsta riska piegādātājus un salīdzināt risku izvērtēšanu, līguma klauzulas, SoA piemērojamību un uzraudzības ierakstus | Piegādātāju kontroles pasākumi ir iekļauti SoA, bet nav pamatoti ar pierādījumiem līgumos vai pārskatīšanās |
| ISO/IEC 27007 stila IDPS audits | Intervēt iepirkumu, Juridisko dienestu, IT un pakalpojumu īpašniekus, lai pārbaudītu darbplūsmas darbību | Steidzamai piegādātāja piesaistei drošības pārskatīšana tika apieta |
| COBIT 2019 revidents | Testēt piegādātāju līgumu pārvaldību, veiktspējas uzraudzību un korektīvo darbību pārvaldību | Līgums prasa ceturkšņa pārskatus, bet neviens tos nepārskata vai neeskalē |
| ISACA ITAF revidents | Pārbaudīt pierādījumu kvalitāti, kontu kontroles pasākumus un izbeigšanas ierakstus | Piegādātāja konti paliek aktīvi pēc līguma beigām |
| NIST izvērtētājs | Pārbaudīt ārējo sistēmu pakalpojumu kontroles pasākumus, piegādātāju izvērtēšanas pierādījumus un nepārtrauktu uzraudzību | Piegādātāja risks tika izvērtēts vienreiz un pēc pakalpojuma izmaiņām netika atjaunināts |
| Privātuma revidents | Pārskatīt apstrādātāju līgumus, apakšapstrādātāju tālāk nododamos pienākumus, pārkāpumu saskarni un pietiekamu garantiju pierādījumus | DPA pastāv, bet drošības apliecinājuma pierādījumi netika pārskatīti |
Uzņēmuma PII drošības un piekļuves kontroles politika parāda, kā piekļuves kontrole, ievainojamības, konfigurācija, uzraudzība un kriptogrāfija sasaistās ar ISO/IEC 27001:2022:
“ISO/IEC 27001:2022 — punkts 6.1.3; punkts 8.1; Annex A kontroles pasākumi 8.1, 8.2, 8.3, 8.5, 8.8, 8.9, 8.15, 8.16, 8.20, 8.24. Aptverti ar klauzulām [4.1.1; 4.1.2; 4.2.1; 4.2.3; 4.3.2; 4.4.1; 4.4.2; 4.5.1; 4.5.2; 4.6.1; 4.6.3; 4.7.1; 4.7.4; 4.7.5; 4.8.1; 4.8.2; 7.1.1; 7.1.2].”
No sadaļas “Atsauces standarti un ietvari”, politikas klauzula 13.9.
Ja piegādātājam ir piekļuve PII, priviliģētām sistēmām vai uzraudzības datiem, piekļuves kontroles pierādījumi nav nošķirti no piegādātāju apliecinājuma. Tie ir daļa no tās pašas audita pēdas.
Iepirkuma slazds: parakstīti līgumi bez apliecinājuma darbībām
Visbiežākā NIS2 piegādātāju pārvaldības kļūme nav līgumu neesamība. Tā ir plaisa starp līguma tekstu un ikdienas darbību.
Līgums var prasīt ikgadējus ielaušanās testu kopsavilkumus, bet neviens īpašnieks tos nepieprasa. Tas var prasīt incidenta paziņošanu 24 stundu laikā, bet piegādātājam ir tikai vispārīga atbalsta adrese. Tas var prasīt apakšuzņēmēju apstiprināšanu, bet iepirkums nekad nesaņem izmaiņu paziņojumus. Tas var ietvert audita tiesības, bet organizācijai nav procesa SOC pārskata izņēmumu izvērtēšanai. Tas var prasīt datu dzēšanu izbeigšanas brīdī, bet IT nekad nepārbauda kontu deaktivizēšanu.
Zenith Blueprint, kontroles pasākumu praktiskās ieviešanas fāzes 23. solis, skaidro, kā piegādātāju kontroles pasākumi sāk darboties praksē:
“Praksē šis kontroles pasākums iedzīvojas caur:
✓ Piegādātāju risku izvērtēšanu, ✓ pirmsiesaistes sākotnējās izpētes anketām, ✓ līgumu veidnēm ar iebūvētiem drošības noteikumiem, ✓ piegādātāju piesaistes kontrolsarakstiem, kas ietver piekļuves piešķiršanu un uzraudzības iestatīšanu, ✓ pastāvīgu atkārtotu izvērtēšanu, īpaši, ja mainās piegādātāja tvērums, notiek incidenti vai tuvojas līgumu atjaunošana.
Un šis kontroles pasākums neapstājas pie pirmā līmeņa piegādātājiem. Jūsu piegādātājs var nodot pakalpojumus saviem pakalpojumu sniedzējiem, un risks joprojām var palikt jums.”
Tas ir valdes līmeņa NIS2 vēstījums: pakalpojuma sniegšanas nodošana ārpakalpojumā nenodod ārpakalpojumā pārskatatbildību.
NIS2 piegādātāju līgumu trūkumu novēršanas kontrolsaraksts
Sāciet ar 20 kritiskākajiem piegādātājiem un veiciet mērķētu trūkumu novēršanas darbu:
- Identificējiet piegādātājus, kas atbalsta būtiskus vai svarīgus pakalpojumus.
- Apstipriniet, vai katrs piegādātājs apstrādā PII, atbalsta regulētus pakalpojumus vai tam ir priviliģēta piekļuve.
- Piešķiriet biznesa īpašnieku, iepirkuma īpašnieku un drošības pārskatītāju.
- Pārbaudiet, ka piegādātāja risku izvērtējums ir aktuāls un saskaņots ar faktisko pakalpojuma tvērumu.
- Apstipriniet, ka līgums ietver drošības pamatlīmeni, incidentu paziņošanu, audita tiesības vai tiesības pieprasīt pierādījumus, apakšuzņēmēju kontroles pasākumus, nepārtrauktību, drošu pārsūtīšanu, piekļuves kontroli, sadarbību ievainojamību pārvaldībā un izbeigšanas klauzulas.
- Apstipriniet, ka paziņošanas termiņi pārkāpuma gadījumā atbalsta 24 stundu un 72 stundu eskalācijas vajadzības, kur tas ir būtiski.
- Pieprasiet atjauninātus apliecinājuma pierādījumus, tostarp sertifikācijas, SOC pārskatus, ielaušanās testu kopsavilkumus, BCP vai DR testus un incidentu vēsturi.
- Pārskatiet pierādījumus, nevis tikai tos glabājiet.
- Reģistrējiet izņēmumus un piešķiriet trūkumu novēršanas īpašniekus.
- Atjauniniet SoA un riska reģistru, ja piegādātāju kontroles pasākumi atbalsta NIS2, GDPR, DORA vai klientu saistības.
- Ieplānojiet uzraudzības biežumu atbilstoši piegādātāja kritiskumam.
- Testējiet vienu piegādātāja incidenta eskalācijas ceļu.
- Testējiet vienu piegādātāja izbeigšanas ceļu, tostarp datu atdošanu, dzēšanu, aktīvu atgūšanu un piekļuves tiesību atsaukšanu.
Ja šos punktus nevarat pierādīt kritiskam piegādātājam, līgums vēl nav gatavs auditam.
Pārvērtiet piegādātāju klauzulas uzraudzības pierādījumos
NIS2 piegādātāju pārvaldība tagad ir dzīva operacionāla disciplīna. Uzraudzības iestādes, klienti, sertifikācijas revidenti, privātuma komandas, finanšu sektora partneri un valdes ne tikai jautās, vai piegādātāju klauzulas pastāv. Viņi jautās, vai klauzulas ir balstītas riskā, piemērojamas, uzraudzītas, pamatotas ar pierādījumiem un sasaistītas ar incidentu ziņošanu, nepārtrauktību, piekļuves kontroli, ievainojamību pārvaldību, apakšuzņēmēju tālāk nododamajiem pienākumiem un izbeigšanu.
Clarysec palīdz organizācijām novērst šo plaisu ar Zenith Blueprint, kas piegādātāju kontroles pasākumus pārvērš IDPS fāzēs, riska apstrādē, SoA ierakstos, piesaistes rutīnās un audita pierādījumos. Zenith Controls sasaista ISO/IEC 27002:2022 piegādātāju kontroles pasākumus A.5.19, A.5.20 un A.5.22 ar NIS2, DORA, GDPR, NIST, COBIT 2019, atbalstošiem ISO standartiem un audita metodoloģijām. Clarysec piegādātāju un privātuma politikas nodrošina klauzulu struktūru, pierādījumu prasības un uzraudzības rutīnas, kas padara piegādātāju apliecinājumu aizstāvamu.
Nākamā darbība ir vienkārša: izvēlieties piecus kritiskus piegādātājus, atlasiet to līgumus, sasaistiet katru klauzulu ar ISO/IEC 27001:2022 riska apstrādi un Annex A kontroles pasākumiem, pieprasiet jaunus apliecinājuma pierādījumus un izspēlējiet 24 stundu incidenta paziņošanas galda vingrinājumu. Ja pierādījumu ķēde pārtrūkst, Clarysec rīkkopas sniedz struktūru, lai to salabotu, pirms incidents, klienta pārskatīšana vai uzraudzības pieprasījums to izdara jūsu vietā.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council