Apakšapstrādātāju izmaiņu pārvaldība SaaS un MSP vidē

Sarah, strauji augoša finanšu tehnoloģiju SaaS pakalpojumu sniedzēja informācijas drošības vadītāja, atvēra šķietami rutīnas pakalpojuma atjauninājumu no kritiskās infrastruktūras piegādātāja. Zem sadaļas “pakalpojuma optimizācija” bija paslēpts viens teikums, kas izmainīja viņas nedēļu:
“Lai uzlabotu analītikas veiktspēju, datu apstrādes slodzes 30 dienu laikā tiks migrētas pie mūsu jaunā partnera DataCrunch Analytics.”
Trīsdesmit dienas. Jauns analītikas partneris. Ātra pārbaude parādīja, ka pakalpojumu sniedzējs atrodas ārpus ES.
Inženierijas komanda to uztvēra kā rutīnas piegādātāja uzlabojumu. Iepirkums pieņēma, ka esošā vienošanās to jau aptver. Klientu attiecību komanda nebija plānojusi nekādu paziņošanas kampaņu. Juridiskā funkcija nebija izvērtējusi datu nosūtīšanas sekas. Sarah uzreiz saskatīja patieso problēmu: viņas uzņēmums darbojās kā apstrādātājs simtiem finanšu iestāžu visā Eiropā. Šie klienti bija pārziņi saskaņā ar GDPR. Daži bija vienojušies par iepriekšēju paziņošanu par jauniem apakšapstrādātājiem. Dažiem bija iebildumu tiesības. Vairākiem bija DORA noteikti ārpakalpojumu un IKT trešo pušu riska pienākumi. Dažiem bija stingras atrašanās vietas deklarācijas, kuras nevarēja klusi mainīt.
Tieši šajā brīdī daudzi SaaS pakalpojumu sniedzēji, MSP, MSSP un mākoņpakalpojumu sniedzēji saprot, ka apakšapstrādātāju pārvaldība nav administratīvs privātuma uzdevums. Tā ir piegādātāju riska pārvaldība, līgumsaistību izpilde, darbības noturība, saziņa ar klientiem un audita pierādījumi vienā darbplūsmā.
Publiska apakšapstrādātāju lapa nav pietiekama. Piegādātāja zemsvītras piezīme nav pietiekama. Drošības anketa nav pietiekama. Aizstāvamam procesam ir jāparāda, kurš izvērtēja apakšapstrādātāju, kādi dati tiek apstrādāti, kurus klientus tas ietekmē, kuras vienošanās prasa paziņošanu, vai iebildumi tika izskatīti pirms izmantošanas, kā tika piesaistīti starptautiskas personas datu nosūtīšanas pierādījumi un kur tiek glabāti galīgie pierādījumi.
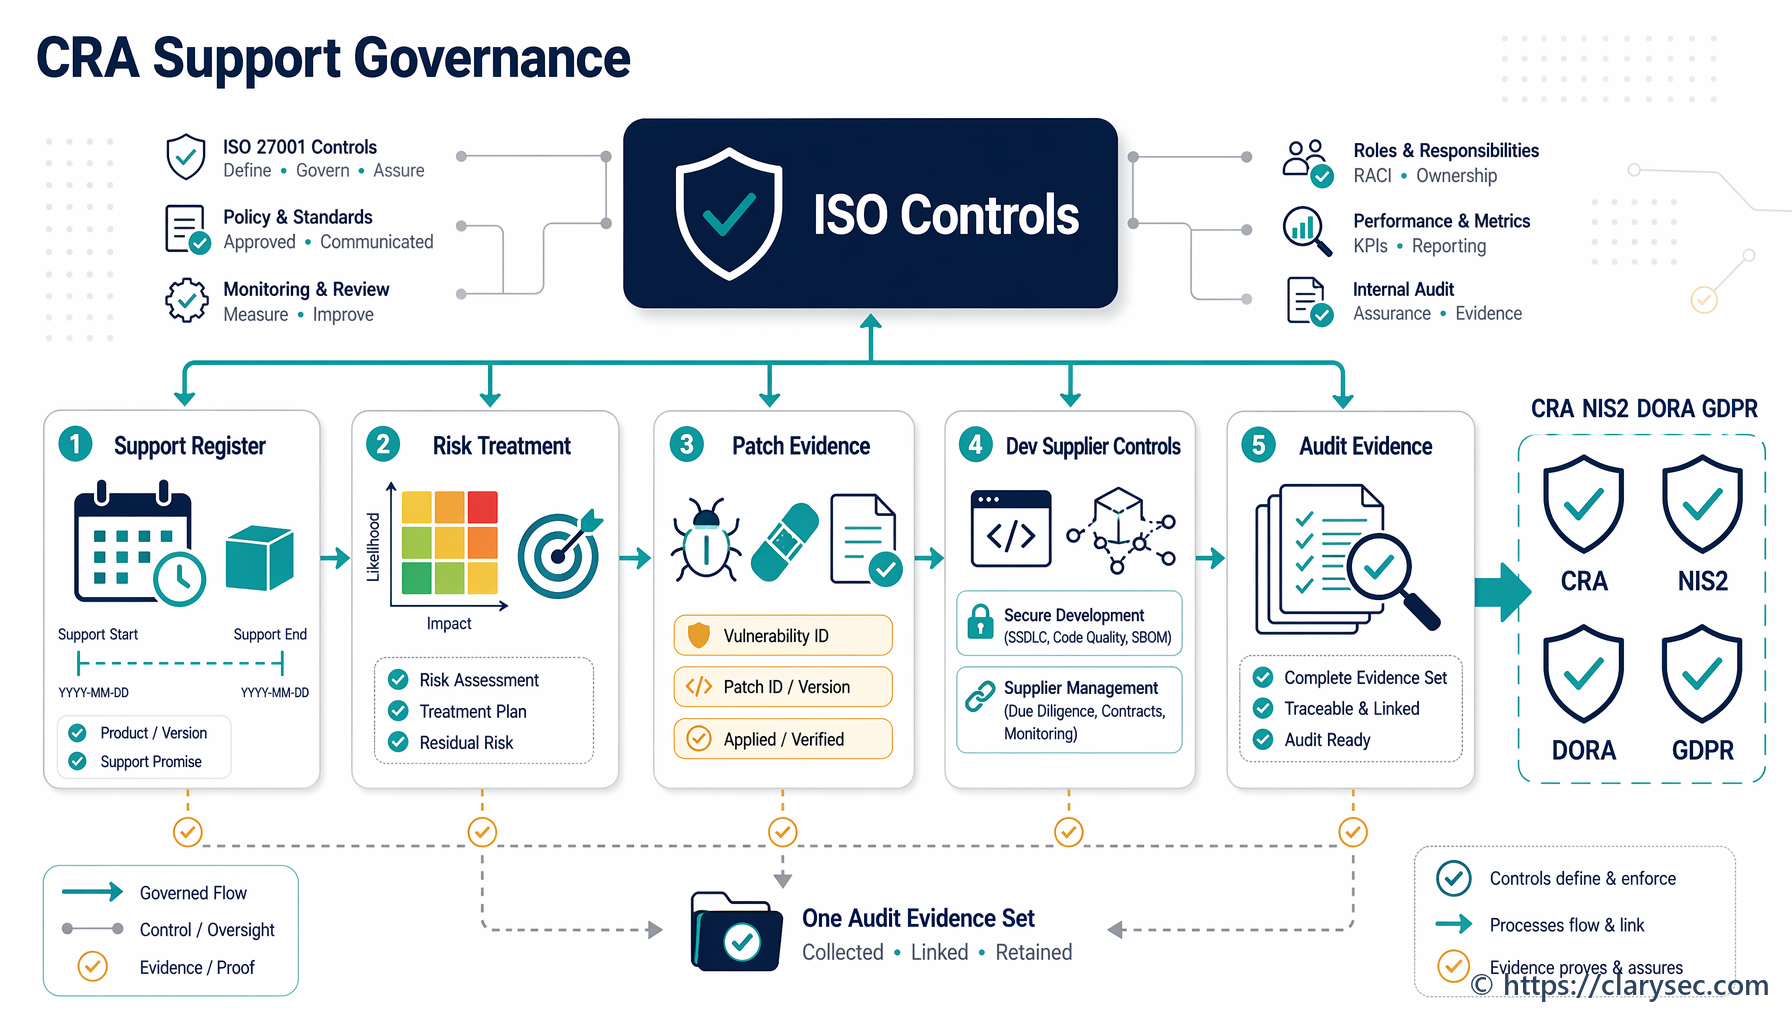
Clarysec to traktē kā pārvaldītu kontroles modeli, nevis ad hoc e-pasta saraksti. Darbplūsma sasaista privātuma pārvaldību, piegādātāju apliecinājumu, juridisko pārskatīšanu, IKT piegādes ķēdes risku, paziņošanu klientiem un audita pierādījumus, izmantojot Clarysec politikas, Zenith Blueprint: auditora 30 soļu ceļkarte un Zenith Controls: savstarpējās atbilstības ceļvedis.
Kāpēc apakšapstrādātāju izmaiņas ir augsta riska piegādātāju notikumi
Apakšapstrādātāja izmaiņa vienas nakts laikā var mainīt pakalpojuma riska profilu. Tā var mainīt, kur tiek mitināti klientu personas dati, no kurienes tiem piekļūst, kam ir privileģēta atbalsta piekļuve, cik ilgi tiek glabāti žurnāli, kā tiek eskalēti incidenti, kādi šifrēšanas pienākumi ir piemērojami un vai ir nepieciešams jauns starptautiskas personas datu nosūtīšanas mehānisms.
SaaS un pārvaldītu pakalpojumu sniedzējiem apakšapstrādātāji bieži atrodas pašā produkta piegādes ķēdē. Tie var būt mākoņmitināšanas pakalpojumu sniedzēji, pieteikumu apstrādes platformas, e-pasta piegādes pakalpojumi, mākslīgā intelekta analītikas rīki, fona uzdevumu platformas, novērojamības pakalpojumu sniedzēji, atbalsta rīki, maksājumu apstrādātāji, pārvaldītu drošības pakalpojumu sniedzēji un datu bagātināšanas pakalpojumi. Daudzi no šiem pakalpojumu sniedzējiem saskaras ar klientu personas datiem pat tad, ja komandas tos raksturo kā “infrastruktūras” vai “operāciju” rīkus.
GDPR kontekstā tas ir būtiski, jo Article 28 prasa apstrādātājiem pārvaldīt pakārtotos apstrādātājus saskaņā ar pārziņa atļauju. Ja tiek izmantota vispārēja rakstiska atļauja, apstrādātājam ir jāinformē pārzinis par plānotu piesaisti vai aizstāšanu un jādod pārzinim iespēja iebilst. Article 28(4) arī prasa apakšapstrādātājam piemērot līdzvērtīgus datu aizsardzības pienākumus. Article 5(2) papildina to ar pārskatatbildības principu, proti, organizācijai ir jāspēj pierādīt atbilstību, nevis tikai apgalvot, ka tā pastāv.
DORA paaugstina prasību līmeni finanšu pakalpojumu jomā. Finanšu vienībām IKT trešo pušu risks ir jāpārvalda kā neatņemama IKT risku pārvaldības daļa. Tām ir jāuztur līgumisko vienošanos reģistri, jāizvērtē koncentrācijas risks, jāsaprot apakšuzņēmumu ķēdes, jānosaka līgumiskie aizsardzības pasākumi, jānodrošina audita un piekļuves tiesības, jāatbalsta sadarbība incidentu gadījumā un jāplāno izstāšanās. Pat ja SaaS pakalpojumu sniedzējs pats nav finanšu vienība, tā finanšu sektora klienti sagaidīs pierādījumus, jo viņiem pašiem ir jāizpilda DORA prasības.
NIS2 paplašina tvērumu uz piegādes ķēdes drošību un vadības pārskatatbildību. Article 21 prasa atbilstošus tehniskos, operacionālos un organizatoriskos pasākumus, tostarp piegādes ķēdes drošību, incidentu apstrādi, darbības nepārtrauktību, piekļuves kontroli, aktīvu pārvaldību, drošu iegādi un uzturēšanu, kā arī efektivitātes izvērtēšanu. Article 20 nosaka vadības struktūru pārraudzības pienākumu. Mākoņpakalpojumu sniedzējiem, pārvaldītu pakalpojumu sniedzējiem, pārvaldītu drošības pakalpojumu sniedzējiem, datu centru pakalpojumu sniedzējiem, uzticamības pakalpojumu sniedzējiem, tiešsaistes tirdzniecības platformām, meklētājprogrammām un noteiktiem sakaru pakalpojumiem apakšapstrādātāju pārredzamība kļūst par kiberdrošības pārvaldības daļu.
ISO/IEC 27001:2022 un ISO/IEC 27701:2025 padara šo prasību operacionāli izpildāmu. ISO/IEC 27001:2022 prasa, lai informācijas drošības pārvaldības sistēma (IDPS) izprastu kontekstu, ieinteresēto pušu prasības, riskus, riska apstrādes plānus, darbības kontroles pasākumus un dokumentētu informāciju. ISO/IEC 27701:2025 paplašina šo pārvaldības sistēmas disciplīnu uz privātuma informācijas pārvaldību. Uz apstrādātāju orientētai privātuma informācijas pārvaldības sistēmai (PIMS) ir jāparāda, ka klientu PII pakārtotā apstrāde ir izprasta, kontrolēta, līgumiski pārvaldīta, uzraudzīta un pamatota ar pierādījumiem.
Clarysec modelis: uzskaitīt, izvērtēt, paziņot, pārvaldīt iebildumus, līgumiski nostiprināt, sasaistīt nosūtīšanu, saglabāt pierādījumus
Spēcīgākais apakšapstrādātāju pārvaldības modelis ir pietiekami vienkāršs operatīvajām komandām un pietiekami stingrs auditoru pārbaudēm. Clarysec izmanto septiņas darbības:
- Uzskaitīt katru esošo un plānoto apakšapstrādātāju.
- Pirms izmantošanas izvērtēt privātuma, drošības, noturības un atkarības risku.
- Informēt klientus saskaņā ar piemērojamo vienošanos.
- Pārvaldīt iebildumus saskaņotajā termiņā.
- Atjaunināt DPA, drošības pielikumu un tālāk nododamos pienākumus.
- Sasaistīt mitināšanas, apstrādes vietas un starptautiskas personas datu nosūtīšanas pierādījumus.
- Saglabāt pierādījumus privātuma un piegādātāju reģistros.
Pirmais operacionālais atskaites punkts ir Apstrādātāju, apakšapstrādātāju un trešo pušu privātuma pārvaldības politika. Tajā noteikts:
[Apstrādātājs] Piegādātāju/iepirkuma īpašniekam IR JĀUZTUR REG08 saraksts ar apakšapstrādātājiem un apakšuzņēmējiem, kas tiek izmantoti klienta personu identificējošas informācijas (PII) apstrādei pirms izmantošanas, un jāatjaunina REG08 10 darba dienu laikā pēc apstiprinātas izmaiņas.
Šis punkts apakšapstrādātāju sarakstu padara par kontrolētu reģistru. Tas arī skaidri nosaka termiņus: REG08 tiek atjaunināts pirms izmantošanas un pēc tam atsvaidzināts 10 darba dienu laikā pēc apstiprinātas izmaiņas.
Tā pati politika padara paziņošanu klientam auditējamu:
[Apstrādātājs] Piegādātāju/iepirkuma īpašniekam IR JĀINFORMĒ klients par plānotiem jauniem vai aizstājošiem apakšapstrādātājiem saskaņā ar piemērojamo klienta vienošanos pirms izmantošanas, kā arī REG08 jāreģistrē paziņojums, iebildumu periods un rezultāts.
Šī ir detaļa, kuras trūkst daudzās programmās. Jautājums nav tikai par to, vai tika atjaunināta publiska lapa. Jautājums ir par to, vai pareizie klienti tika informēti prasītajā veidā, pirms apakšapstrādātājs apstrādāja viņu PII, un vai iebildumu periods un rezultāts ir saglabāti kā pierādījumi.
Politika arī sasaista izmaiņu pārvaldību ar sākotnējo izpēti:
[Visi] Piegādātāju/iepirkuma īpašniekam IR JĀPABEIDZ privātuma sākotnējās izpētes pierādījumi REG08 pirms jebkura apstrādātāja, apakšapstrādātāja vai ar privātumu saistītas trešās puses attiecības atlases, atjaunošanas vai būtiskas maiņas, ja šī puse apstrādā PII vai piekļūst tai.
Būtiska izmaiņa var ietvert infrastruktūras aizstāšanu, pakārtota analītikas pakalpojumu sniedzēja piesaisti, mitināšanas reģionu maiņu, atbalsta piekļuves iespējošanu no jaunas valsts, datu kategoriju paplašināšanu vai pakalpojuma glabāšanas uzvedības maiņu.
Visbeidzot, politika aizver līgumisko tālāk nododamo pienākumu nepilnību:
[Apstrādātājs] Piegādātāju/iepirkuma īpašniekam IR JĀNODROŠINA, ka katrs apakšapstrādātāja līgums ietver tālāk nododamus privātuma, drošības, palīdzības, atgriešanas, dzēšanas, incidentu saskarnes un datu nosūtīšanas sasaistes pienākumus, pirms apakšapstrādātājs apstrādā PII.
Tas ir būtiski, jo vispārīgs drošības pielikums ne vienmēr ir pietiekams. Apstrādātājam specifiskie pienākumi ir jānodod pakārtoti pirms apstrādes sākšanas.
Kur Clarysec politikas sasaista privātumu, piegādātājus un datu nosūtīšanu
Apakšapstrādātāju pārvaldība darbojas tikai tad, ja privātuma, juridiskā, piegādātāju drošības un operacionālo izmaiņu pārvaldība izmanto vienu un to pašu pierādījumu ķēdi.
Tiesiskās un regulatīvās atbilstības politika - SME nosaka pirmskoplietošanas noteikumu:
Pirms jebkādu personas datu vai sensitīvu datu koplietošanas ir jāvienojas par Datu apstrādes līguma (DPA) klauzulām vai līdzvērtīgiem līguma noteikumiem.
Uzņēmuma vidēm Tiesiskās un regulatīvās atbilstības politika padara pierādījumu prasību detalizētāku, pieprasot:
Informācijas izpaušanu par apakšapstrādātājiem un ģeogrāfiskās datu nosūtīšanas deklarācijas
Tā arī identificē pārvaldības trigerus, kas saistīti ar:
Izmaiņām datu nosūtīšanas mehānismos, apakšapstrādātājos vai pārrobežu datu plūsmās
Trešo pušu un piegādātāju drošības politika nosaka:
Apakšuzņēmēju izmantošana ir pakļauta iepriekšējai rakstiskai piekrišanai
Mazākām organizācijām Trešo pušu un piegādātāju drošības politika - SME nodrošina mērogojamu versiju:
Turpmāka apakšuzņēmumu piesaiste bez apstiprinājuma ir ierobežota
Tā arī skaidri nosaka piegādātāja izmaiņu atkārtotu izvērtēšanu:
Visas piegādātāja izmaiņas, tostarp īpašumtiesības, pakalpojuma veids, mitināšanas vieta vai apakšuzņēmumu piesaiste, ir atkārtoti jāizvērtē attiecībā uz riska ietekmi un līgumisko nozīmīgumu.
Datu aizsardzības un privātuma politika ietver:
Apakšapstrādātāju apstiprināšanas prasības
Piegādātāju atkarības risku pārvaldības politika pievieno noturības perspektīvu:
Apakšuzņēmēju izpaušana: piegādātājam ir jāinformē mūs par galvenajiem apakšuzņēmējiem un jebkādām ar tiem saistītām izmaiņām, īpaši, ja tās rada papildu atkarības slāņus.
Kopā šīs politikas veido pilnīgu darbības noteikumu: nekādas personas datu koplietošanas bez līguma noteikumiem, nekādu slēptu apakšapstrādātāju, nekādas nepārvaldītas apakšuzņēmumu piesaistes, nekādu neizvērtētu mitināšanas vai atrašanās vietas izmaiņu un nekādu apstiprinājumu bez datu nosūtīšanas pierādījumiem, ja tie ir piemērojami.
Kā Zenith Controls strukturē piegādātāju kontroles pasākumu kopu
Zenith Controls ietvaros Clarysec kartē apakšapstrādātāju izmaiņu pārvaldību galvenokārt uz ISO/IEC 27002:2022 piegādātāju un tiesiskajiem kontroles pasākumiem. Tas ir svarīgi, jo parāda, ka apakšapstrādātāju pārvaldība nav tikai privātuma process. Tā ir arī informācijas drošības, piegādātāju pārvaldības, juridiska un noturības kontrole.
| ISO/IEC 27002:2022 kontroles pasākums | Kontroles pasākuma nosaukums | Loma apakšapstrādātāju pārvaldībā |
|---|---|---|
| 5.19 | Informācijas drošība piegādātāju attiecībās | Nosaka piegādātāju riska pārvaldības pamatu, lai identificētu un pārvaldītu pakalpojumu sniedzējus, kas piekļūst informācijai vai sistēmām |
| 5.20 | Informācijas drošības prasību iekļaušana piegādātāju līgumos | Nodrošina, ka līgumos ir iekļauti drošības, privātuma, apakšuzņēmumu piesaistes, incidentu, audita, dzēšanas un datu nosūtīšanas pienākumi |
| 5.21 | Informācijas drošības pārvaldība IKT piegādes ķēdē | Atbalsta pārredzamību par pakārtotajām IKT atkarībām un piegādes ķēdes riskiem |
| 5.22 | Piegādātāju pakalpojumu uzraudzība, pārskatīšana un izmaiņu pārvaldība | Nodrošina operacionālo kontroles pasākumu piegādātāju izmaiņu atkārtotai izvērtēšanai, tostarp jauniem apakšapstrādātājiem un mitināšanas izmaiņām |
| 5.23 | Informācijas drošība mākoņpakalpojumu izmantošanā | Piemēro, ja apakšapstrādātāji nodrošina mākoņmitināšanu, mākoņplatformas, SaaS vai mākoņvidē balstītu apstrādi |
| 5.31 | Tiesiskās, normatīvās, regulatīvās un līgumiskās prasības | Sasaista darbplūsmu ar GDPR, DORA, NIS2, klientu DPA, datu nosūtīšanas pienākumiem un līgumiskajiem paziņošanas pienākumiem |
Zenith Controls apraksta kontroles pasākumu 5.22 “Piegādātāju pakalpojumu uzraudzība, pārskatīšana un izmaiņu pārvaldība” kā preventīvu kontroles pasākumu, kas atbalsta konfidencialitāti, integritāti un pieejamību un ir saskaņots ar kiberdrošības konceptu Identify un operacionālajām spējām piegādātāju attiecību drošībai un informācijas drošības apliecinājumam. Tieši to prasa apakšapstrādātāja izmaiņa: identificēt izmaiņu, atkārtoti izvērtēt risku, apstiprināt līgumisko pārklājumu un saglabāt apliecinājuma pierādījumus.
Kontroles pasākumam 5.20 Zenith Controls pozicionē piegādātāju līgumus kā preventīvus kontroles pasākumus, kas aptver konfidencialitāti, integritāti un pieejamību. Šeit ietilpst DPA noteikumi, drošības pielikumi, apakšuzņēmumu piesaistes klauzulas, audita tiesības, palīdzība incidentu gadījumā, atgriešana un dzēšana, kā arī datu nosūtīšanas sasaistes pienākumi.
Kontroles pasākumam 5.21 piegādes ķēdes skatījums ir būtisks, jo apakšapstrādātājs var radīt ceturtās puses atkarību. SaaS piegādātājs var paļauties uz infrastruktūras pakalpojumu sniedzēju, kas paļaujas uz datu analītikas pakalpojumu sniedzēju, kas savukārt paļaujas uz citu mākoņreģionu vai atbalsta partneri. Organizācijai ķēde ir jāizprot pietiekami labi, lai pārvaldītu risku, klientu saistības un izstāšanās iespējas.
30 soļu ceļkarte: politikas pārvēršana darbības procedūrā
Zenith Blueprint ievieto piegādātāju un pakārtoto risku 23. solī — organizatoriskie kontroles pasākumi. Tajā skaidrots, ka piegādātāju līgumi parasti aptver konfidencialitāti, piekļuves kontroli, tehniskos un organizatoriskos pasākumus, incidentu ziņošanas termiņus, audita tiesības, apakšuzņēmēju kontroles pasākumus un līguma izbeigšanas noteikumus. Blueprint uzsver būtisku atziņu:
Līguma struktūrai ir nozīme. Šie punkti var būt iekļauti pamatpakalpojumu līgumā, atsevišķā Datu apstrādes līgumā (DPA) vai atsevišķā drošības pielikumā. Svarīgi ir tas, ka tie pastāv un ka abas puses tos saprot un pieņem.
Blueprint arī norāda komandām, kā rīkoties ar apakšuzņēmējiem:
Katram kritiskam piegādātājam identificējiet, vai tas izmanto apakšuzņēmējus (apakšapstrādātājus), kas var piekļūt jūsu datiem vai sistēmām. Dokumentējiet, kā jūsu informācijas drošības prasības tiek nodotas šīm pusēm — vai nu ar piegādātāja līguma noteikumiem, vai ar jūsu pašu tiešajām klauzulām.
Piegādātāju izmaiņu pārvaldībai pareizā operacionālā sasaiste ir ISO/IEC 27002:2022 kontroles pasākums 5.22:
Izveidojiet vienkāršu, mērogojamu procedūru piegādātāju pakalpojumu izmaiņu (5.22), piemēram, migrācijas uz mākoņvidi, jaunu apakšapstrādātāju vai infrastruktūras pārprojektēšanas, izvērtēšanai. Definējiet trigerus, kuriem nepieciešama drošības atkārtota izvērtēšana.
Tas CISO un DPO sniedz praktisku ceļu. 23. solis nosaka kontroles mērķi. REG08 fiksē apstrādātāju, apakšapstrādātāju un ar privātumu saistītas trešās puses attiecību pierādījumus. REG09 fiksē datu nosūtīšanas pierādījumus. Piegādātāju līgumi, DPA un izmaiņu pieteikumi sasaista darbplūsmu ar operacionālo realitāti.
Praktiska darbplūsma apakšapstrādātāja izmaiņu paziņošanai
Apakšapstrādātāja izmaiņu darbplūsmai jābūt paredzamai un disciplinētai. Katrā posmā jābūt īpašniekam, pierādījumiem un kontroles punktam, kas nepieļauj priekšlaicīgu izmantošanu ražošanas vidē.
| Darbplūsmas posms | Īpašnieks | Pierādījumi | Apstiprināšanas kontroles punkts |
|---|---|---|---|
| Plānotā apakšapstrādātāja pieteikšana | Piegādātāju vai iepirkuma īpašnieks | Izmaiņu pieprasījums, pakalpojuma apraksts, datu kategorijas, apstrādes nolūks | Privātuma un drošības triāža |
| Privātuma un drošības sākotnējā izpēte | DPO, drošība, iepirkums | REG08 sākotnējā izpēte, sertifikācijas, anketa, incidentu vēsture, TOMs | Riska īpašnieka apstiprinājums |
| Līguma un DPA pārskatīšana | Juridiskā funkcija, iepirkums | DPA klauzulu kartēšana, apakšuzņēmumu piesaistes noteikumi, audita tiesības, palīdzība incidentu gadījumā, dzēšanas noteikumi | Juridiskais apstiprinājums |
| Atrašanās vietas un datu nosūtīšanas pārskatīšana | Privātums, juridiskā funkcija, drošība | Apstrādes vietas, mitināšanas vietas, datu nosūtīšanas mehānisms, REG09 sasaiste | Datu nosūtīšanas apstiprinājums |
| Paziņošana klientam | Klientu attiecības, juridiskā funkcija, privātums | Paziņojuma kopija, ietekmētie klienti, vienošanās pamats, paziņošanas datums, iebildumu periods | Paziņojums nosūtīts pirms izmantošanas |
| Iebildumu izskatīšana | Juridiskā funkcija, klienta konta īpašnieks, riska īpašnieks | Iebildumu žurnāls, riska atbilde, klienta lēmums, tehniska bloķēšana, ja nepieciešama | Iebildums atrisināts vai izņēmums apstiprināts |
| Aktivizēšana ražošanas vidē | Inženierija, izmaiņu pārvaldnieks | Izmaiņu pieteikums, apstiprinājumu atsauces, nodošanas ražošanas vidē datums | Bez apstiprinājuma apstrāde nav atļauta |
| Atjaunināšana pēc izmaiņas | Piegādātāja īpašnieks | Atjaunināts REG08, publiskais saraksts, ja tiek izmantots, līgumu repozitorijs, uzraudzības periodiskums | Pierādījumu pārskatīšana noteiktajā SLA |
Pamatprincips ir vienkāršs: ja vienošanās to prasa, paziņošanai klientam jānotiek pirms izmantošanas. Publiskas tīmekļa lapas atjaunināšana pēc ieviešanas var atbalstīt pārredzamību, bet tā nepierāda klientam specifisku paziņošanu, līgumisku atļauju vai iebildumu izskatīšanu.
Darbplūsmas piemērošana Sarah krīzei
Sarah saņemtais piegādātāja paziņojums par DataCrunch Analytics iedarbina pilnu procesu.
Pirmkārt, piegādātāja īpašnieks atver REG08 izmaiņu ierakstu. Ierakstā identificē CoreStack, DataCrunch Analytics, pakalpojuma nolūku, ietekmi uz klientu nomniekiem, apstrādes lomu, datu kategorijas, apstrādes vietas, atbalsta piekļuves modeli, glabāšanas periodu un to, vai var būt klātesoši īpašu kategoriju personas dati vai reglamentēti finanšu klientu dati.
Otrkārt, privātuma un drošības funkcijas veic sākotnējo izpēti. Tās pārskata DataCrunch Analytics tehniskos un organizatoriskos pasākumus, šifrēšanu, piekļuves kontroli, žurnālfiksēšanu, incidentu paziņošanu, dzēšanas iespējas, audita apliecinājumu, apakšapstrādātāju sarakstu un drošības sertifikācijas. Tā kā pakalpojumu sniedzējs atrodas ārpus ES, atrašanās vietas un datu nosūtīšanas pārskatīšana ir obligāta.
Treškārt, juridiskā funkcija pārbauda, vai klientu DPA izmanto konkrētu atļauju vai vispārēju atļauju ar paziņošanu. Klienti tiek segmentēti paziņošanas grupās: standarta klienti ar 30 dienu paziņošanas termiņu, uzņēmuma līmeņa klienti ar 45 dienu iebildumu periodu, klienti, kuriem nepieciešams konkrēts apstiprinājums, ierobežoti klienti ar atrašanās vietas ierobežojumiem un neietekmēti klienti, kuru dati neskar analītikas slodze.
Ceturtkārt, tiek piesaistīti datu nosūtīšanas pierādījumi. Apstrādātāju, apakšapstrādātāju un trešo pušu privātuma pārvaldības politika prasa:
[Abi] Piegādātāju/iepirkuma īpašniekam IR JĀREĢISTRĒ apstrādes vietas, mitināšanas vietas un starptautiskas personas datu nosūtīšanas indikatori REG08 un jāpiesaista piemērojamie datu nosūtīšanas pierādījumi REG09 pirms apstrādātāja, apakšapstrādātāja, atrašanās vietas izmaiņas vai ar datu nosūtīšanu saistītas pakalpojuma izmaiņas apstiprināšanas.
Piektkārt, klientu attiecību komanda nosūta formālus paziņojumus pa apstiprinātiem kanāliem. Katrā paziņojumā ietver plānoto apakšapstrādātāju, nolūku, datu kategorijas, atrašanās vietas kopsavilkumu, spēkā stāšanās datumu, iebildumu termiņu un saziņas kanālu.
Sestkārt, tiek pārvaldīti iebildumi. Ja finanšu iestāde iebilst, jo izmaiņa ietekmē kritisku funkciju vai datu nosūtīšanu uz trešo valsti, Sarah komanda izvērtē alternatīvas: izslēgt attiecīgo nomnieku, saglabāt iepriekšējo apstrādes ceļu, pieprasīt tikai ES atbalstu, grozīt līgumiskos aizsardzības pasākumus vai atlikt izmaiņu līdz iebilduma atrisināšanai.
Septītkārt, inženierijas komanda saņem apstiprinājumu tikai tiem nomniekiem un slodzēm, kas izturējušas kontroles punktu. Ražošanas izmaiņu pieteikums sasaistās ar REG08, REG09, juridisko apstiprinājumu, paziņošanas pierādījumiem un jebkādiem klientam specifiskiem izslēgumiem. Pēc nodošanas ražošanas vidē tiek atjaunināts iekšējais reģistrs, publiskā apakšapstrādātāju lapa un līgumu repozitorijs.
Tā ir atšķirība starp reaktīvu ugunsgrēku dzēšanu un aizstāvamu pārvaldību.
Savstarpējās atbilstības kartēšana vienai pierādījumu ķēdei
Clarysec priekšrocība ir tā, ka viena darbplūsma var apmierināt vairāku ietvaru prasības, ja pierādījumi jau no sākuma ir izstrādāti pareizi.
| Prasību joma | Kā darbplūsma to nodrošina |
|---|---|
| GDPR Article 28 un pārskatatbildība | Uztur apakšapstrādātāju atļaujas pierādījumus, paziņojumus klientiem, iebildumu rezultātus, DPA tālāk nododamos pienākumus un datu nosūtīšanas sasaisti |
| ISO/IEC 27701:2025 PIMS | Pierāda lomu apzinātu privātuma pārvaldību apstrādātājiem, pakārtotās apstrādes kontroli, pierādījumu glabāšanu un uzraudzību |
| ISO/IEC 27001:2022 IDPS | Atbalsta ieinteresēto pušu prasības, risku izvērtēšanu, darbības kontroles pasākumus, piegādātāju kontroles pasākumus, tiesiskās prasības un dokumentētu informāciju |
| ISO/IEC 27002:2022 kontroles pasākumi | Ievieš piegādātāju attiecību, piegādātāju līgumu, IKT piegādes ķēdes, piegādātāju izmaiņu, mākoņpakalpojumu un tiesisko prasību kontroles pasākumus |
| DORA IKT trešo pušu risks | Atbalsta reģistrus, sākotnējo izpēti, apakšuzņēmumu ķēdes pārredzamību, atrašanās vietas izpratni, koncentrācijas risku, audita tiesības, palīdzību incidentu gadījumā un izstāšanās plānošanu |
| NIS2 piegādes ķēdes drošība | Atbalsta Article 21 piegādes ķēdes drošību, piegādātāju riska analīzi, incidentu apstrādi, darbības nepārtrauktību un vadības pārraudzību |
| NIST CSF 2.0 GOVERN un GV.SC | Saskaņojas ar piegādātāju riska stratēģiju, piegādātāju kritiskumu, līgumiskajām prasībām, sākotnējo izpēti, uzraudzību, iesaisti incidentos un attiecību izbeigšanas plānošanu |
| COBIT 2019 pārvaldības skatījums | Atbalsta iesaistīto pušu vajadzības, riska optimizāciju, piegādātāju pārskatatbildību, ziņošanu vadībai un apliecinājuma pierādījumus |
NIST CSF 2.0 ir noderīgs kā neitrāls strukturēšanas slānis. Tā GOVERN funkcija ietver tiesisko, regulatīvo, līgumisko, privātuma un pilsonisko brīvību pienākumu izpratni, lomu piešķiršanu, politiku noteikšanu, veiktspējas pārskatīšanu un kiberdrošības piegādes ķēdes riska pārvaldību. GV.SC kategorija sagaida piegādātāju riska procesus, piegādātāju kritiskuma noteikšanu, līgumiskās kiberdrošības prasības, sākotnējo izpēti, dzīves cikla uzraudzību, incidentu plānošanu un darbības pēc attiecību izbeigšanas.
DORA ir normatīvi konkrētāka finanšu vienībām. Articles 28 to 30 prasa IKT trešo pušu riska pārvaldību, līgumu reģistrus, kritiskas vai svarīgas funkcijas klasifikāciju, apakšuzņēmumu ķēdes pārredzamību, atrašanās vietas izpratni, līgumiskos aizsardzības pasākumus, audita tiesības, sadarbību incidentu gadījumā un izstāšanās plānošanu. Ja jūsu SaaS platforma atbalsta finanšu klientus, jūsu apakšapstrādātāju pierādījumi kļūst par daļu no viņu DORA pierādījumu paketes.
NIS2 pievieno vadības pārskatatbildību. Article 20 prasa vadības struktūrām apstiprināt kiberdrošības risku pārvaldības pasākumus un pārraudzīt ieviešanu. Article 21 prasa piegādes ķēdes drošību un piegādātāju kiberdrošības prakšu izvērtēšanu. Tādēļ būtiskai apakšapstrādātāja izmaiņai jābūt redzamai risku ziņošanā, nevis paslēptai iepirkuma mapē.
Ko pārbaudīs auditori
Nobriedis apakšapstrādātāju process veido taisnu līniju no politikas līdz pierādījumiem.
ISO/IEC 27001:2022 auditors sāks ar IDPS darbības jomu, ieinteresēto pušu prasībām, riskiem, Piemērojamības paziņojumu un darbības kontroles pasākumiem. Visticamāk, tiks pārbaudītas piegādātāju attiecības, piegādātāju līgumi, IKT piegādes ķēde, piegādātāju uzraudzība un izmaiņu pārvaldība, tiesiskās prasības, mākoņpakalpojumi, privātuma aizsardzība, žurnālfiksēšana un operacionālo izmaiņu kontrole.
ISO/IEC 27701:2025 PIMS auditors pievērsīsies lomu skaidrībai. Vai jūs esat apstrādātājs, pārzinis, kopīgs pārzinis vai dažādos pakalpojumos pildāt vairākas lomas? Apstrādātāja darbībām auditors pieprasīs apakšapstrādātāju sarakstu, atļaujas pamatu, paziņošanas pierādījumus, iebildumu izskatīšanu, pakārtotos līgumus, datu nosūtīšanas pierādījumus, dzēšanas atbalstu, incidentu saskarni un uzraudzības ierakstus.
GDPR privātuma pārskatītājs pārbaudīs pārskatatbildību. Viņš jautās, kas apstrādā personas datus, kādam nolūkam, saskaņā ar kuru vienošanos, kurā vietā, ar kādiem aizsardzības pasākumiem un ar kādu pārredzamību klientam. Ja klients iebilda, tiks jautāts, kas notika pirms apstrādes sākšanas.
DORA klienta auditors jautās, vai apakšapstrādātājs atbalsta kritisku vai svarīgu funkciju, vai apakšuzņēmumu ķēdes ir pārredzamas, vai datu atrašanās vietas ir dokumentētas, vai palīdzība incidentu gadījumā ir līgumiski garantēta, vai audita tiesības tiek nodotas pakārtoti, vai tika izvērtēts koncentrācijas risks un vai ir iespējama izstāšanās.
NIS2 izvērtētājs pievērsīsies piegādes ķēdes drošībai, vadības pārraudzībai, gatavībai incidentiem un samērīgiem kontroles pasākumiem. Viņš var jautāt, kā tiek atklātas piegādātāju izmaiņas, kā tiek izvērtēti tiešie piegādātāji, kā tiek ņemtas vērā piegādātāju ievainojamības un kā tiek eskalēti incidenti, kuros iesaistīti pakalpojumu saņēmēji.
Pierādījumu kopai jābūt viegli rekonstruējamai:
- Apstiprināts apakšapstrādātāja izmaiņu pieprasījums.
- REG08 sākotnējās izpētes ieraksts.
- Datu kategorijas un apstrādes nolūka izvērtējums.
- Apstrādes un mitināšanas vietas pierādījumi.
- REG09 datu nosūtīšanas pierādījumi, ja piemērojami.
- DPA un līguma tālāk nododamo pienākumu pārskatīšana.
- Klientu paziņojumu saraksts, datumi, formulējums un piegādes pierādījumi.
- Iebildumu žurnāls un atrisinājuma pierādījumi.
- Ar apstiprinājumu sasaistīts ražošanas izmaiņu pieteikums.
- Atjaunināts apakšapstrādātāju saraksts un uzraudzības grafiks.
- Riska pieņemšana vai izņēmuma apstiprinājums, ja nepieciešams.
Biežākie kļūmju modeļi
Pirmā kļūme ir apakšapstrādātāju lapas uztveršana kā visa procesa aizstājēja. Publiska lapa atbalsta pārredzamību, bet nepierāda klientam specifisku paziņošanu, iebildumu izskatīšanu vai atļauju.
Otrā kļūme ir privātuma, drošības un iepirkuma pierādījumu nodalīšana. Privātuma funkcija var apstiprināt DPA, drošības funkcija var pārskatīt SOC 2 pārskatu, un iepirkums var saglabāt līgumu, bet nav viena ieraksta, kas sasaista lēmumu.
Trešā kļūme ir datu nosūtīšanas sasaistes trūkums. Komandas reģistrē piegādātāja nosaukumu, bet ne apstrādes vietas, mitināšanas vietas, atbalsta vietas, starptautiskas personas datu nosūtīšanas indikatorus vai REG09 pierādījumus.
Ceturtā kļūme ir aktivizēšana ražošanas vidē pirms iebildumu periodu beigām. Tiklīdz jaunais apakšapstrādātājs apstrādā klienta PII, organizācija, iespējams, jau ir pārkāpusi vienošanos.
Piektā kļūme ir vāji tālāk nododamie pienākumi. Tiešais piegādātājs pieņem stingrus noteikumus, bet tā pakārtotajiem pakalpojumu sniedzējiem nav saistoši līdzvērtīgi privātuma, drošības, palīdzības, atgriešanas, dzēšanas, incidentu, audita un datu nosūtīšanas pienākumi.
Sestā kļūme ir nepietiekama izmaiņu atklāšana. Piegādātājs maina īpašumtiesības, mitināšanas vietu, pakalpojuma veidu, atbalsta modeli vai apakšuzņēmumu ķēdi, un neviens atkārtoti neizvērtē risku.
Septītā kļūme ir audita pēdas neesamība. Komandas atceras lēmumu, bet nevar pierādīt, kad tas tika pieņemts, kurš to apstiprināja, kuri klienti tika informēti un kā tika atrisināti iebildumi.
Vadības ziņošana CISO un DPO vajadzībām
Apakšapstrādātāju pārvaldībai jāsniedz vadības informācija, ne tikai atbilstības artefakti.
| Rādītājs | Kāpēc tas ir svarīgi |
|---|---|
| Aktīvie apakšapstrādātāji pēc pakalpojuma un datu kategorijas | Parāda apstrādes tvērumu un privātuma ekspozīciju |
| Apakšapstrādātāji, kas atbalsta kritiskus pakalpojumus | Atbalsta noturības plānošanu, DORA apliecinājumu un piegādātāju prioritizāciju |
| Apakšapstrādātāji ar piekļuvi vai mitināšanu trešajās valstīs | Atbalsta datu nosūtīšanas pārskatīšanu un klientu deklarācijas |
| Gaidāmie iebildumu periodi | Novērš priekšlaicīgu aktivizēšanu ražošanas vidē |
| Apakšapstrādātāji bez aktuālas sākotnējās izpētes | Identificē apliecinājuma nepilnības |
| Līgumi bez tālāk nododamo pienākumu klauzulām | Izceļ juridisko un operacionālo risku |
| Piegādātāju izmaiņas, kas gaida atkārtotu izvērtēšanu | Parāda pārvaldības darba slodzi un neizpildīto darbu apjomu |
| Klientu iebildumi, kas paliek atvērti pēc SLA | Norāda uz neatrisinātiem komerciāliem, juridiskiem vai tehniskiem šķēršļiem |
Šāda ziņošana atbilst pārvaldības sistēmas modelim. ISO/IEC 27001:2022 sagaida līderību, darbības kontroli, veiktspējas izvērtēšanu un nepārtrauktu uzlabošanu. DORA un NIS2 paaugstina vadības pārskatatbildību. Apakšapstrādātāju pārvaldībai jāparādās privātuma vadības sanāksmēs, piegādātāju riska pārskatīšanā, IDPS vadības pārskatīšanā un IKT riska ziņošanā, ja tas ir piemērojami.
Izveidojiet savu apakšapstrādātāju izmaiņu pierādījumu paketi
Sāciet ar vienu nesenu piegādātāja izmaiņu un pārbaudiet, vai jūsu organizācija var atbildēt uz šiem jautājumiem:
- Vai pakalpojumu sniedzējs tika identificēts kā apstrādātājs, apakšapstrādātājs, piegādātājs, IKT pakalpojumu sniedzējs vai viss iepriekš minētais?
- Vai REG08 vai līdzvērtīgs reģistrs tika atjaunināts pirms izmantošanas?
- Vai tika reģistrētas apstrādes vietas un mitināšanas vietas?
- Vai tika izvērtēti starptautiskas personas datu nosūtīšanas indikatori?
- Vai datu nosūtīšanas pierādījumi tika piesaistīti REG09 vai līdzvērtīgai lietai?
- Vai līgums ietvēra tālāk nododamus privātuma, drošības, palīdzības, atgriešanas, dzēšanas, incidentu, audita un datu nosūtīšanas pienākumus?
- Vai klienti tika informēti saskaņā ar to vienošanām pirms apstrādes sākšanas?
- Vai iebildumu periodi tika izsekoti un atrisināti?
- Vai aktivizēšana ražošanas vidē tika bloķēta līdz apstiprinājumam?
- Vai auditors varētu rekonstruēt lēmuma audita pēdu mazāk nekā 30 minūtēs?
Ja atbilde ir nē, nepilnība nav tikai juridiska. Tā ir operacionāla, līgumiska, saistīta ar piegādātāju risku, privātumu un gatavību auditam.
Clarysec palīdz komandām ātri novērst šo nepilnību. Izmantojiet Zenith Blueprint, lai iekļautu apakšapstrādātāju pārvaldību savā IDPS un PIMS ieviešanas ceļkartē. Izmantojiet Zenith Controls, lai kartētu piegādātāju attiecību, piegādātāju līgumu, IKT piegādes ķēdes, piegādātāju izmaiņu, mākoņpakalpojumu un tiesisko prasību kontroles pasākumus ISO/IEC 27001:2022, ISO/IEC 27701:2025, GDPR, DORA, NIS2, NIST CSF 2.0 un COBIT 2019 ietvaros. Izmantojiet Apstrādātāju, apakšapstrādātāju un trešo pušu privātuma pārvaldības politiku, Trešo pušu un piegādātāju drošības politiku, Tiesiskās un regulatīvās atbilstības politiku, Datu aizsardzības un privātuma politiku un Piegādātāju atkarības risku pārvaldības politiku, lai kartējumu pārvērstu ikdienas izpildē.
Negaidiet pārsteiguma piezīmi piegādātāja e-pastā. Izveidojiet darbplūsmu, pierādījumu paketi un kontroles karti jau tagad, lai katra apakšapstrādātāja izmaiņa kļūtu par nobriedušas pārvaldības pierādījumu, nevis atbilstības krīzi.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council