#Žurnālfiksēšana Un Uzraudzība
Articles tagged with "Žurnālfiksēšana Un Uzraudzība"
31 articles
Nepiesaistīti DNS ieraksti nav tikai mākoņpakalpojumu higiēnas jautājums. Tie parāda, vai aktīvu īpašumtiesības, izmaiņu kontrole, ievainojamību pārvaldība, piegādātāju pārvaldība un reaģēšana uz incidentiem faktiski darbojas.
MFA nogurums nav lietotāja problēma vai viens identitātes pakalpojumu sniedzēja iestatījums. Tas ir piekļuves pārvaldības, uzraudzības, apmācības, incidentu reaģēšanas un pierādījumu jautājums, kam jāiztur ISO 27001:2022, NIS2, DORA un GDPR pārbaude.
Praktisks Clarysec ceļvedis CISO, DPO, auditoriem un uzņēmējdarbības īpašniekiem par anonimizācijas un atkārtotas identificēšanas riska pārvaldību saskaņā ar ISO 27701:2025, GDPR pārskatatbildību, ISO/IEC 27001:2022 un savstarpējās atbilstības prasībām.
CISO ceļvedis datu drošības stāvokļa pārvaldībai 2026. gadā, parādot, kā sensitīvu datu atklāšana, piekļuves eksponētība un mākonī esošu datu risks kļūst par atkārtoti izmantojamiem pierādījumiem ISO/IEC 27001:2022, NIS2, DORA un GDPR vajadzībām.
Īsāks publisko TLS sertifikātu derīguma termiņš atjaunošanu pārvērš par atkārtotu pārvaldības, noturības un audita pierādījumu izaicinājumu. Šajā ceļvedī parādīts, kā pārvaldīt sertifikātus kā kontrolētus drošības aktīvus saskaņā ar ISO/IEC 27001:2022, NIS2, DORA un GDPR Article 32.
Praktisks ceļvedis CISO, atbilstības vadītājiem un uzņēmumu īpašniekiem, kuriem nepieciešami aizstāvami ISO 27001 pierādījumi NIS2 vadības pārskatatbildībai, DORA pārvaldībai, piegādātāju uzraudzībai un GDPR Article 32 apstrādes drošībai.
Praktisks ceļvedis CISO un atbilstības komandām drošas failu pārsūtīšanas pārvaldībai, ISO/IEC 27001:2022 kontroles pasākumu kartēšanai pret GDPR, NIS2 un DORA un auditam gatavu pierādījumu sagatavošanai.
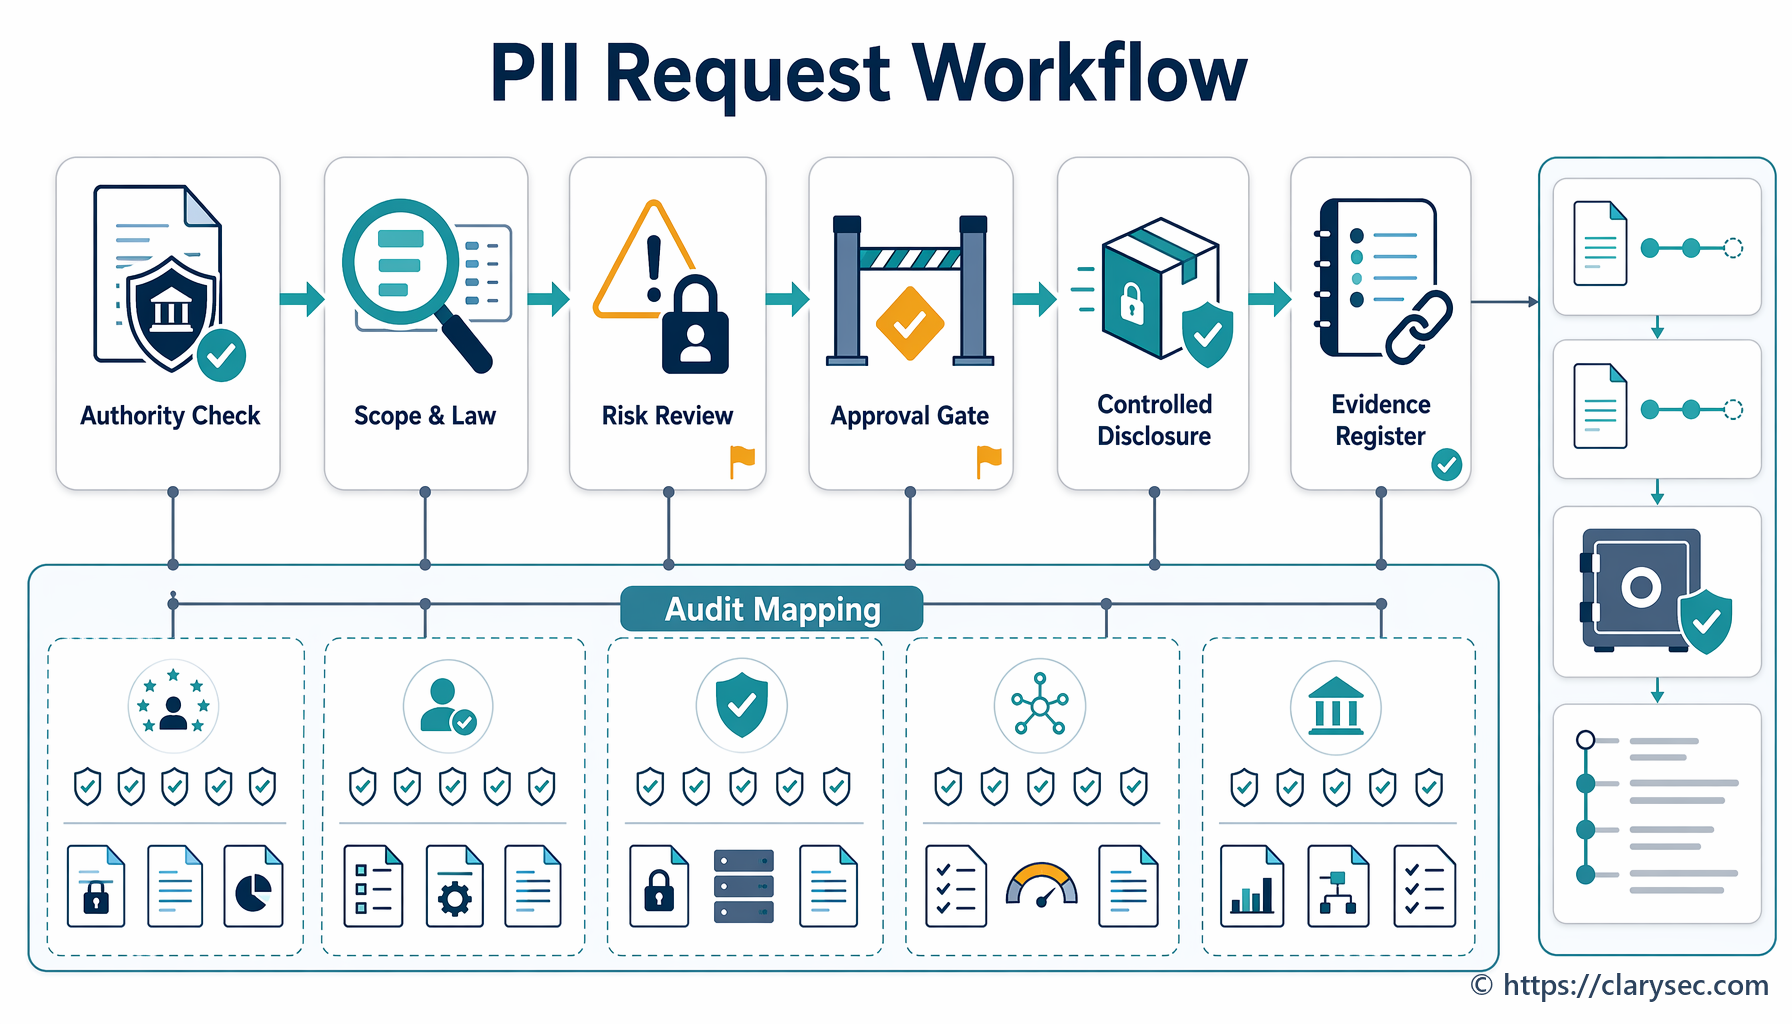
Praktisks pārvaldības modelis tiesībaizsardzības iestāžu un regulatoru personas datu izpaušanas pieprasījumu validēšanai, apstiprināšanai, minimizēšanai, drošai izpaušanai, reģistrēšanai un pierādīšanai saskaņā ar GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 un Clarysec politiku rīkkopām.
Praktiska Clarysec rokasgrāmata ISO 27001 pārvaldītas kiberdraudu izlūkošanas informācijas apmaiņas izveidei, kas 2026. gadā atbalsta DORA Article 45, NIS2 sadarbību, GDPR drošu izpaušanu, dalību ISAC un auditam gatavus pierādījumus.