#Audits
Articles tagged with "Audits"
117 articles
Praktisks ceļvedis CISO, atbilstības vadītājiem un uzņēmumu īpašniekiem, kuriem nepieciešami aizstāvami ISO 27001 pierādījumi NIS2 vadības pārskatatbildībai, DORA pārvaldībai, piegādātāju uzraudzībai un GDPR Article 32 apstrādes drošībai.
Drošības žurnāli ir būtiski incidentu reaģēšanai, taču tajos bieži ir personu identificējoša informācija (PII). Šajā rokasgrāmatā skaidrots, kā pārvaldīt žurnālus GDPR, ISO 27701, NIS2 un DORA ietvaros.
Praktisks ceļvedis CISO un atbilstības komandām drošas failu pārsūtīšanas pārvaldībai, ISO/IEC 27001:2022 kontroles pasākumu kartēšanai pret GDPR, NIS2 un DORA un auditam gatavu pierādījumu sagatavošanai.
Praktisks ceļvedis informācijas drošības vadītājam (CISO), kā izveidot mākoņpakalpojumu kopīgās atbildības matricu, kas pierāda, kam pieder katrs kontroles pasākums, kādi pierādījumi ir nepieciešami un kā mākoņpakalpojumu sniedzēji un apakšapstrādātāji tiek pārvaldīti ISO/IEC 27001:2022, NIS2, DORA un GDPR ietvaros.
Scenārijos balstīts ceļvedis auditam gatavas PII piekļuves pārvaldības izveidei ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 un COBIT 2019 ietvaros, izmantojot Clarysec politikas, reģistrus, kartējuma tabulas un praktiskas pārskatīšanas darbplūsmas.
Praktisks ceļvedis, kā NIST SP 800-207 nulles uzticēšanās arhitektūru pārvērst auditam gatavos pierādījumos ISO/IEC 27001:2022, NIS2, DORA, GDPR un klientu drošības pārbaudēm.
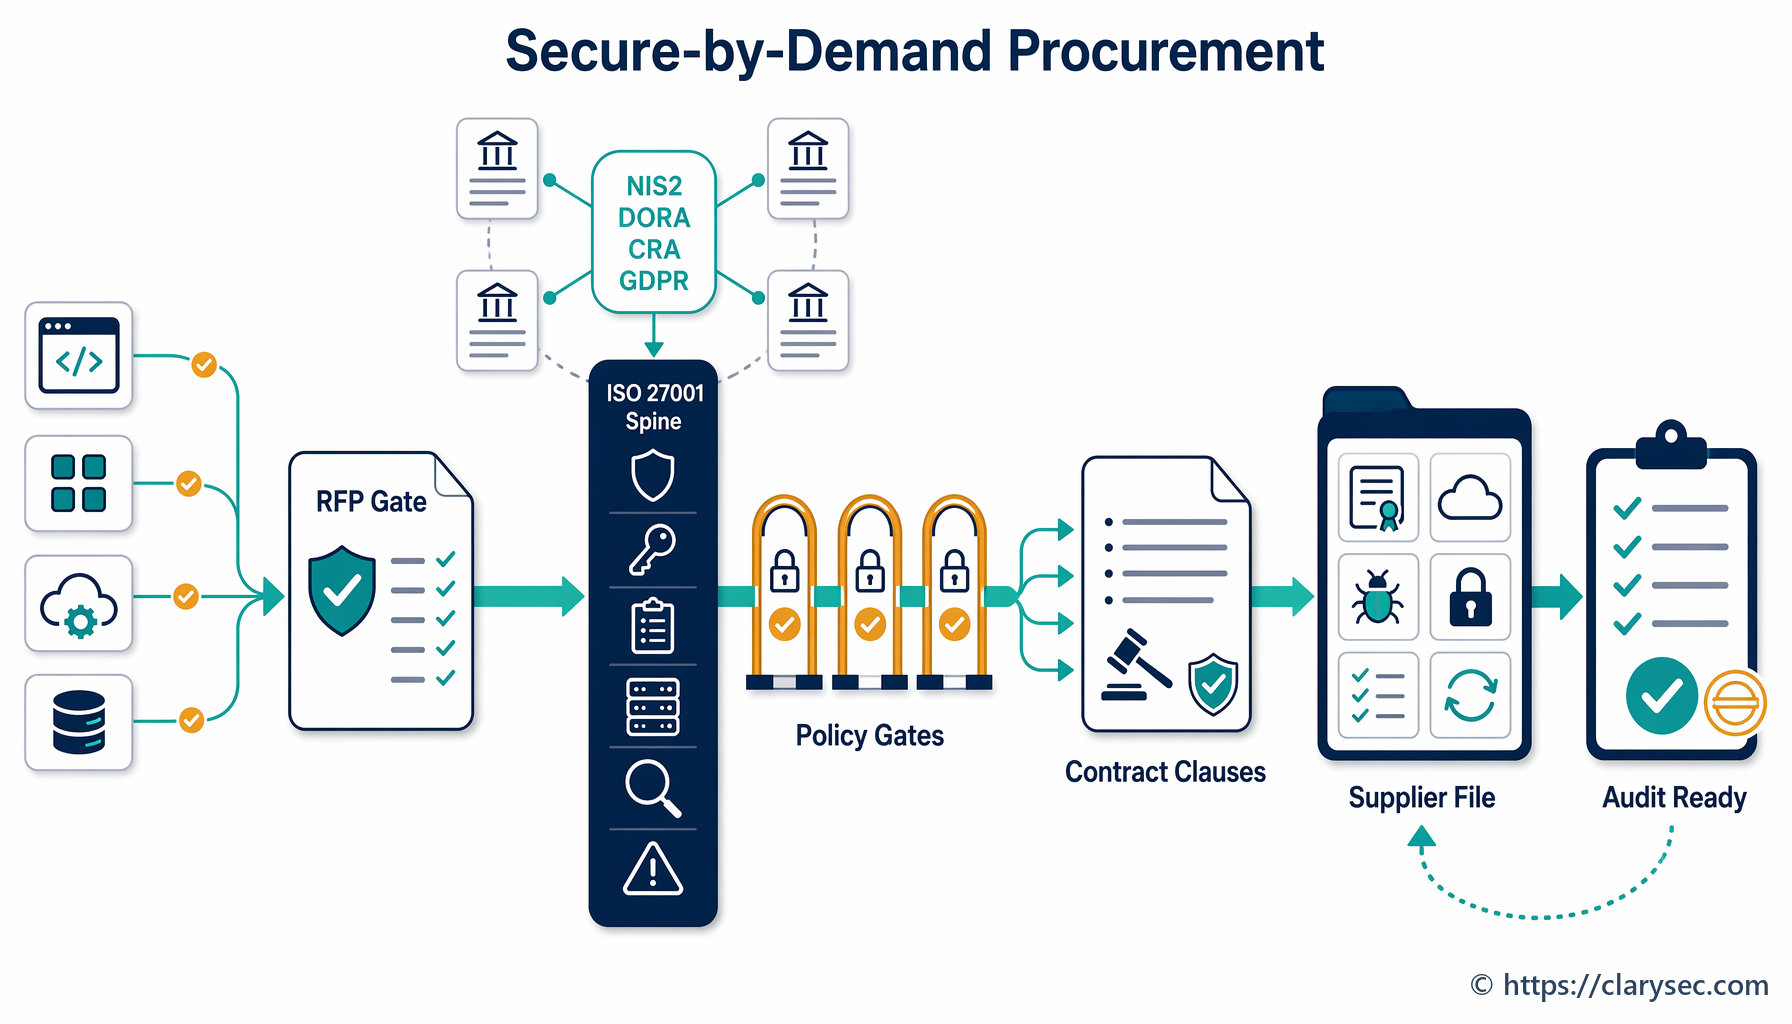
Drošības prasībās balstīts iepirkums pārceļ piegādātāju drošību, privātumu, noturību un produkta drošības apliecinājumu uz pirkuma lēmuma posmu. Šajā pamatceļvedī parādīts, kā Clarysec kartē ISO/IEC 27001:2022 piegādātāju kontroles pasākumus pret NIS2, DORA, GDPR, CRA prasībām, NIST CSF 2.0 un COBIT orientētiem audita pierādījumiem pirms līgumu parakstīšanas.
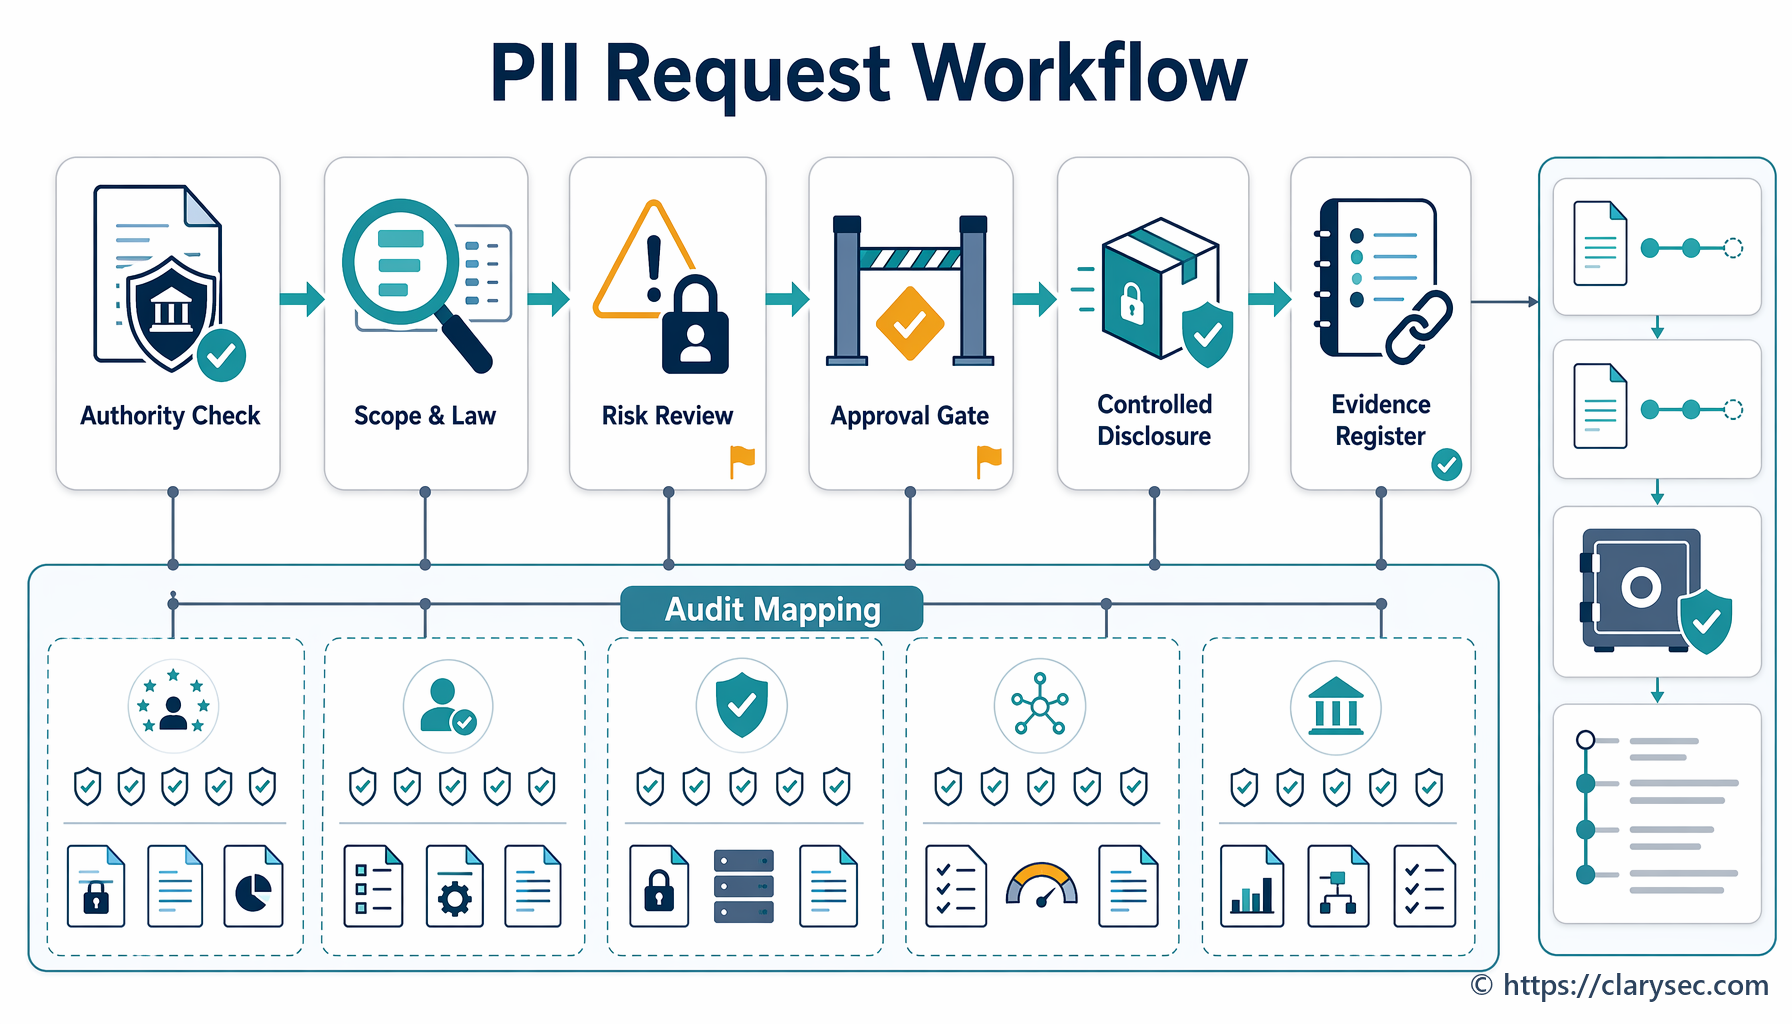
Praktisks pārvaldības modelis tiesībaizsardzības iestāžu un regulatoru personas datu izpaušanas pieprasījumu validēšanai, apstiprināšanai, minimizēšanai, drošai izpaušanai, reģistrēšanai un pierādīšanai saskaņā ar GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 un Clarysec politiku rīkkopām.
Praktisks ceļvedis gatavībai ES Kibersolidaritātes aktam, izmantojot ISO/IEC 27001:2022 pierādījumus, Clarysec politikas, piegādātāju pārvaldību, incidentu reaģēšanu, žurnalēšanu, darbības nepārtrauktību un savstarpējās atbilstības kartēšanu NIS2, DORA, GDPR, NIST CSF 2.0 un COBIT 2019 vajadzībām.