#Datu Aizsardzība
Articles tagged with "Datu Aizsardzība"
75 articles
Praktisks ceļvedis auditam gatavu ISO/IEC 27001:2022 žurnalēšanas un uzraudzības pierādījumu izveidei NIS2, DORA un GDPR vajadzībām, ietverot kontroles pasākumu kartēšanu, politiku klauzulas, incidentu darbplūsmas, piegādātāju žurnalēšanas prasības un pierādījumu pakotnes norādījumus.
Uzziniet, kā izveidot auditam gatavus personu identificējošas informācijas (PII) aizsardzības kontroles pasākumus, paplašinot ISO/IEC 27001:2022 ar ISO/IEC 27701:2025 un ISO/IEC 29151:2022 un kartējot tos pret GDPR, NIS2, DORA, NIST tipa apliecinājuma un COBIT 2019 pārvaldības prasībām.
Regulatīvo kontaktu reģistrs vairs nav administratīva kontaktu uzturēšana. NIS2, DORA, GDPR un ISO/IEC 27001:2022 kontekstā tas ir operatīvs pierādījums, ka organizācija spēj informēt pareizo iestādi, uzraugu, piegādātāju vai vadības pārstāvi, pirms beidzas noteiktais termiņš.
Praktisks ceļvedis informācijas drošības vadītājam par kiberincidentu juridisko saglabāšanu un pierādījumu glabāšanu, sasaistīts ar ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 un COBIT 2019.
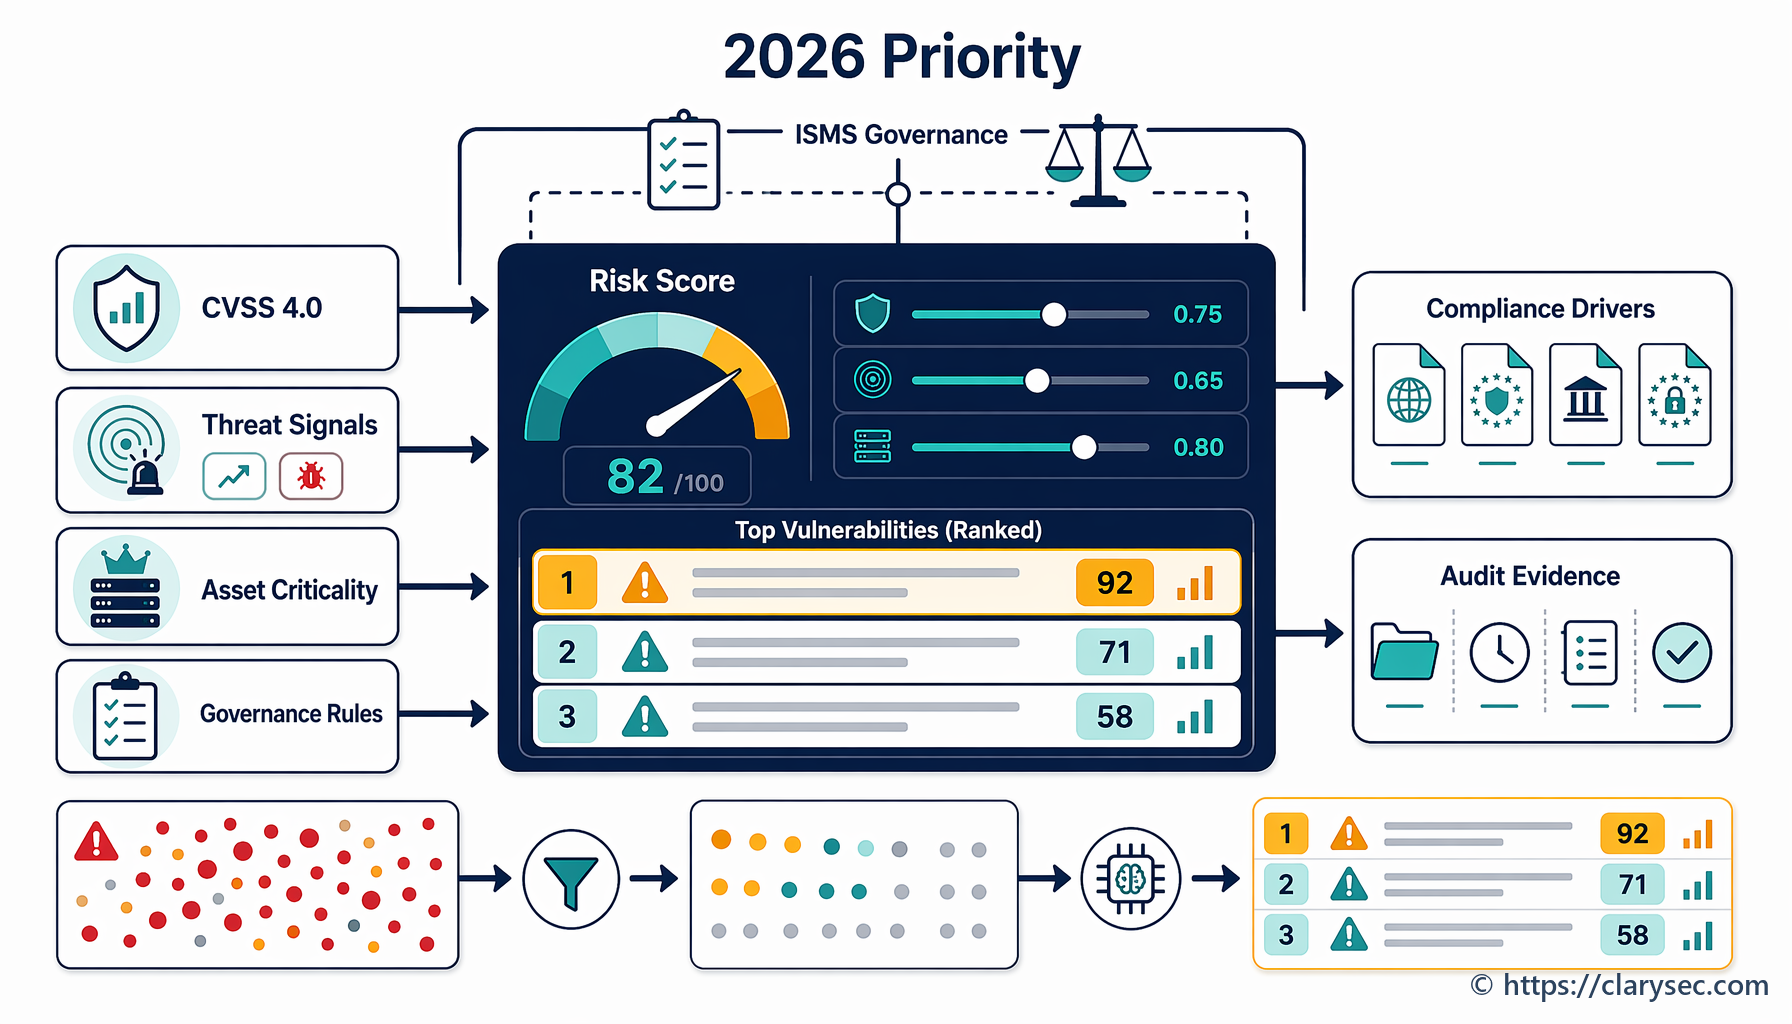
Praktisks ceļvedis CISO auditam gatavai, riskos balstītai ievainojamību prioritizēšanai, izmantojot CVSS 4.0, EPSS, KEV, EUVD, aktīvu kritiskumu, ISO 27001, NIS2, DORA, GDPR, NIST un COBIT.
MDR ārpakalpojums neatceļ pārskatatbildību. Šajā pamatceļvedī parādīts, kā pārvaldīt MDR pakalpojumu sniedzējus, izmantojot ISO/IEC 27001:2022 pierādījumus, kas kartēti pret NIS2, DORA, GDPR, NIST CSF 2.0 un COBIT 2019.
Praktisks ceļvedis CISO kvantu riskiem gatava kriptogrāfijas migrācijas plāna izveidei, izmantojot ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIST PQC standartus un Clarysec auditam gatavus rīkkopus.
Uzziniet, kā izmantot ISO 27001 piemērojamības deklarāciju kā auditam gatavu tiltu starp NIS2, DORA, GDPR, riska apstrādi, piegādātājiem, reaģēšanu uz incidentiem un pierādījumiem.
Praktisks ceļvedis galvenajam informācijas drošības vadītājam par NIST SP 800-61 un NIST CSF 2.0 reaģēšanas uz incidentiem kartēšanu ar ISO/IEC 27001:2022, NIS2, DORA un GDPR pierādījumiem. Ietver politikas punktus, audita kartējumus, ziņošanas termiņus, pierādījumu pakotnes un Clarysec rīkkopas norādes.