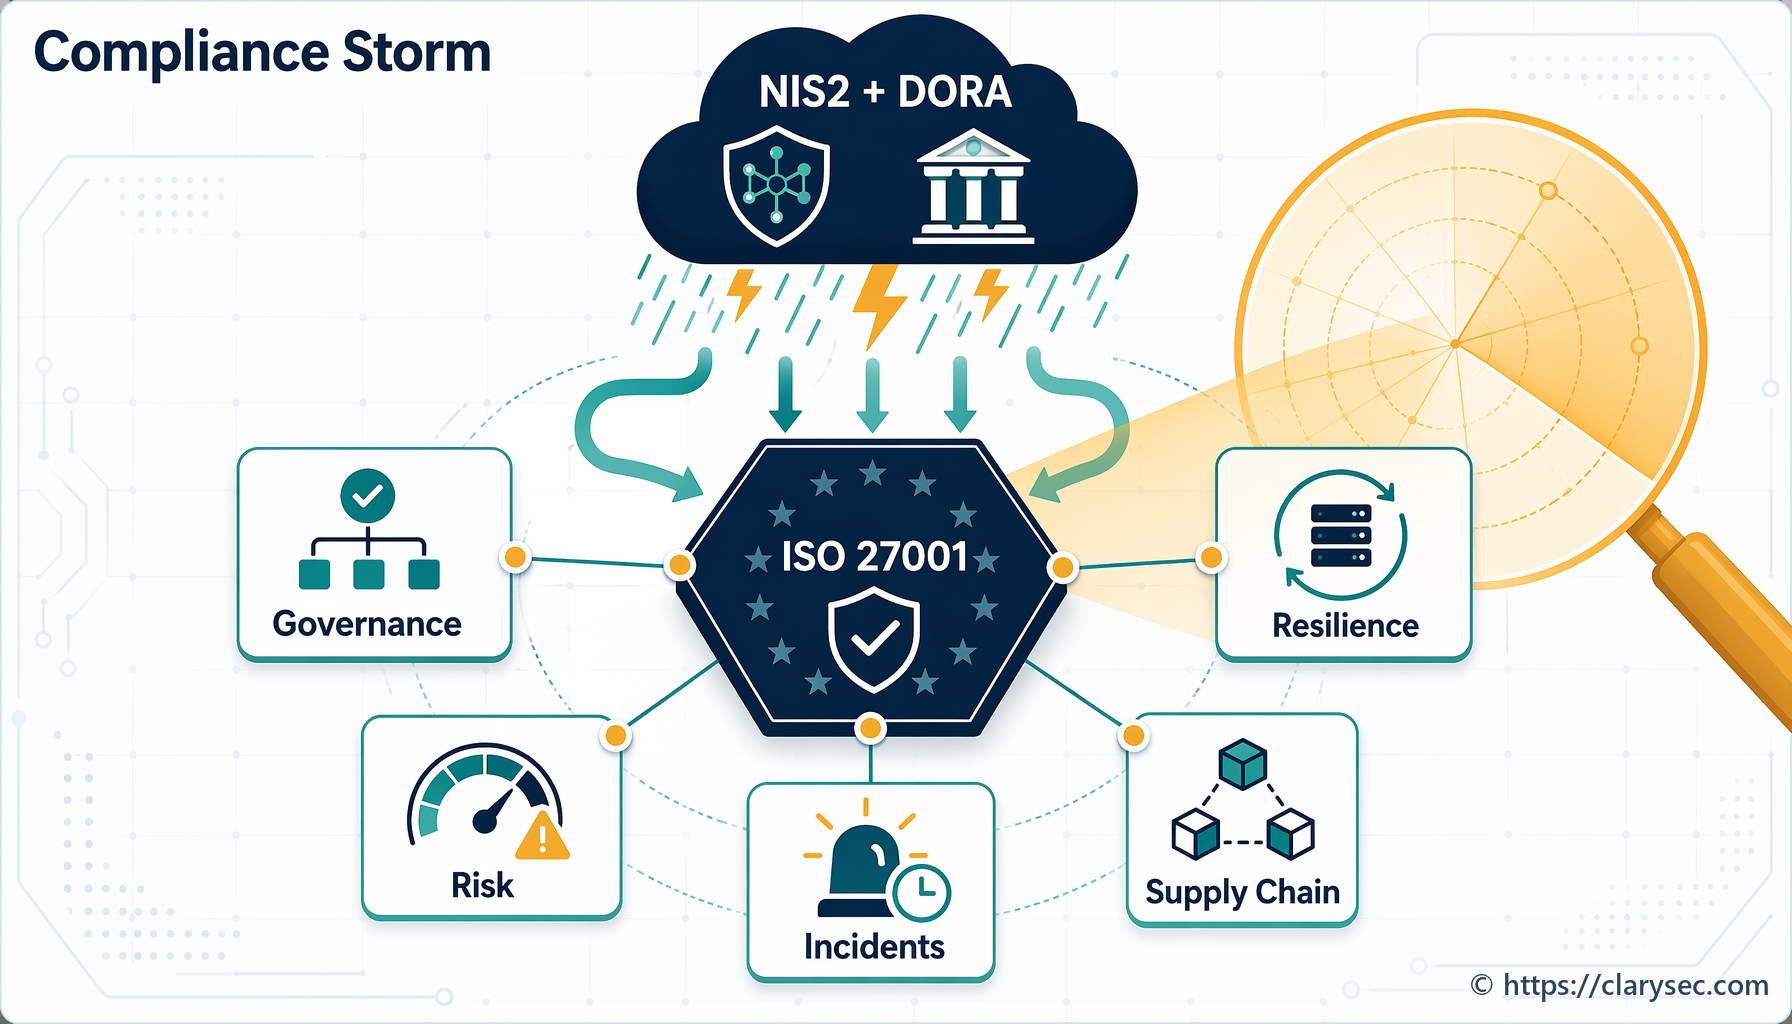
Vētras pārvarēšana: kā NIS2 un DORA pārdefinē atbilstības prasības Eiropā
ES NIS2 direktīva un DORA regula pārveido kiberdrošības atbilstību. Šajā ceļvedī skaidrota to ietekme un sniegts praktisks ceļš uz gatavību.
Articles tagged with "Piegādātāju Pārvaldība"
ES NIS2 direktīva un DORA regula pārveido kiberdrošības atbilstību. Šajā ceļvedī skaidrota to ietekme un sniegts praktisks ceļš uz gatavību.
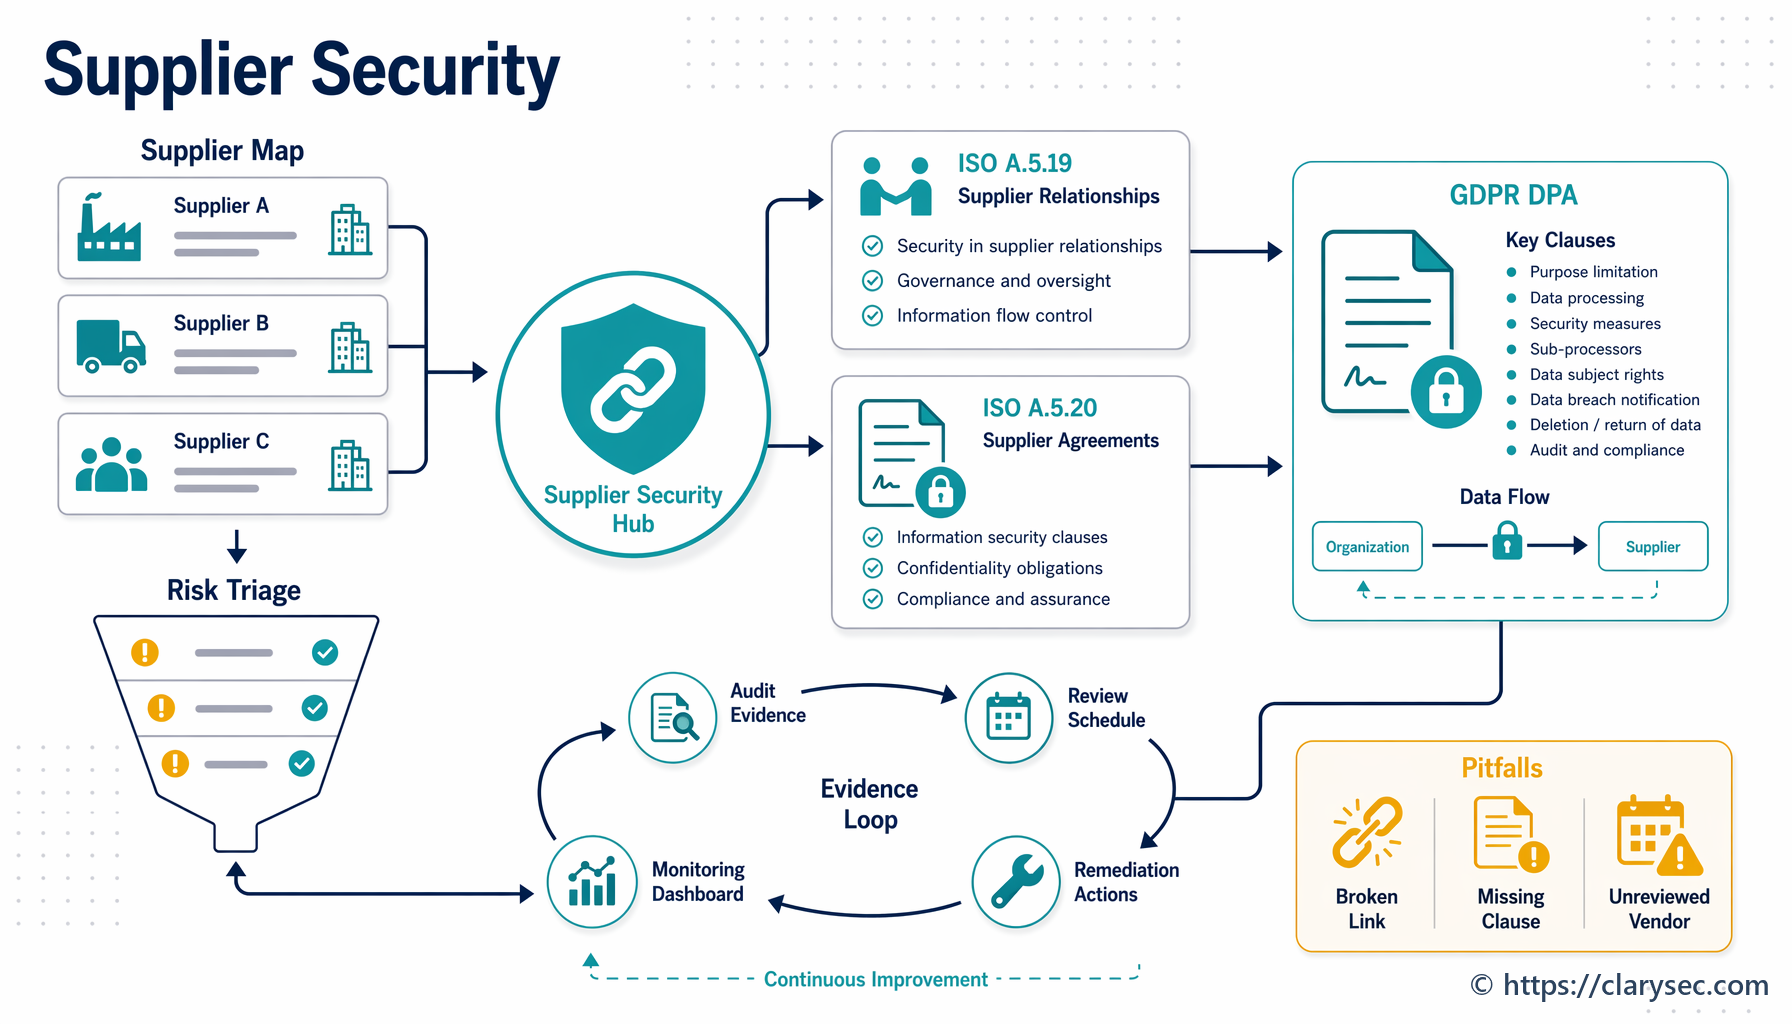
Uzziniet, kā pārvaldīt piegādātāju drošības riskus, izmantojot ISO 27001:2022 kontroles pasākumus A.5.19 un A.5.20, un nodrošināt, ka jūsu datu apstrādes līgumi un citi līgumi atbilst stingrajām GDPR prasībām.
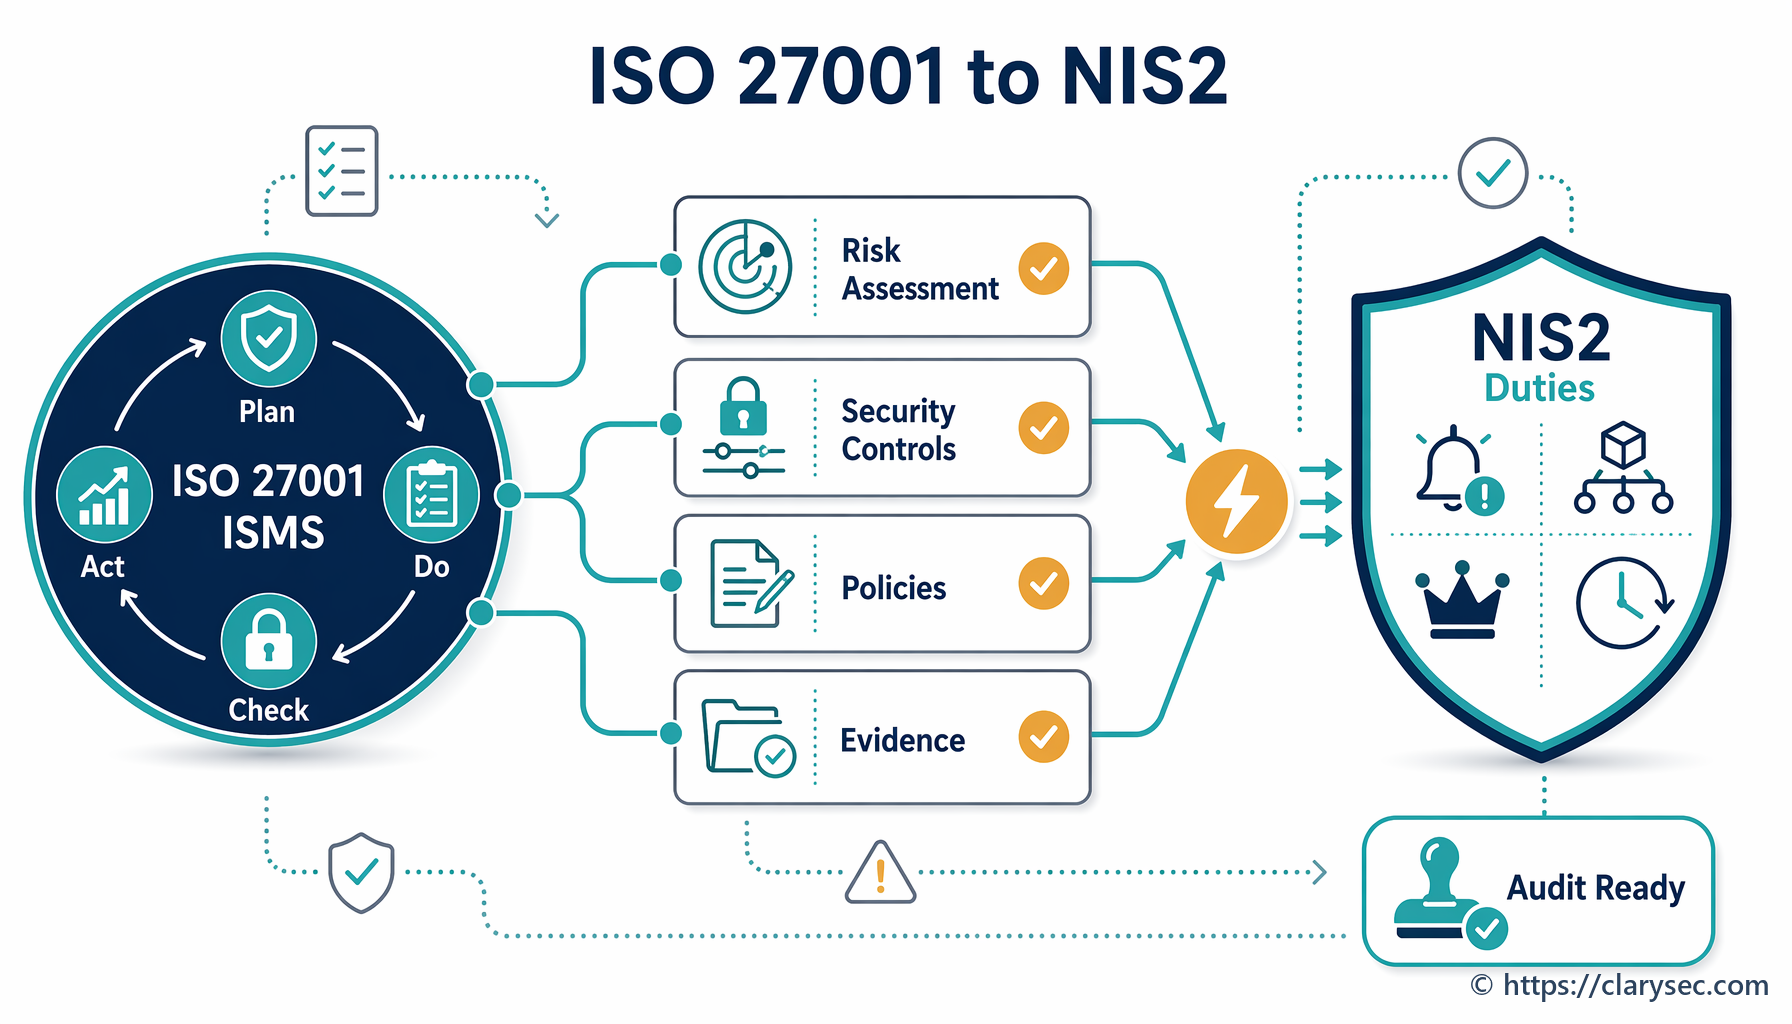
Uzziniet, kā ISO/IEC 27001:2022 IDPS ieviešana nodrošina stabilu ietvaru, kas tieši aptver NIS2 direktīvas pamatprasības kiberdrošības jomā.
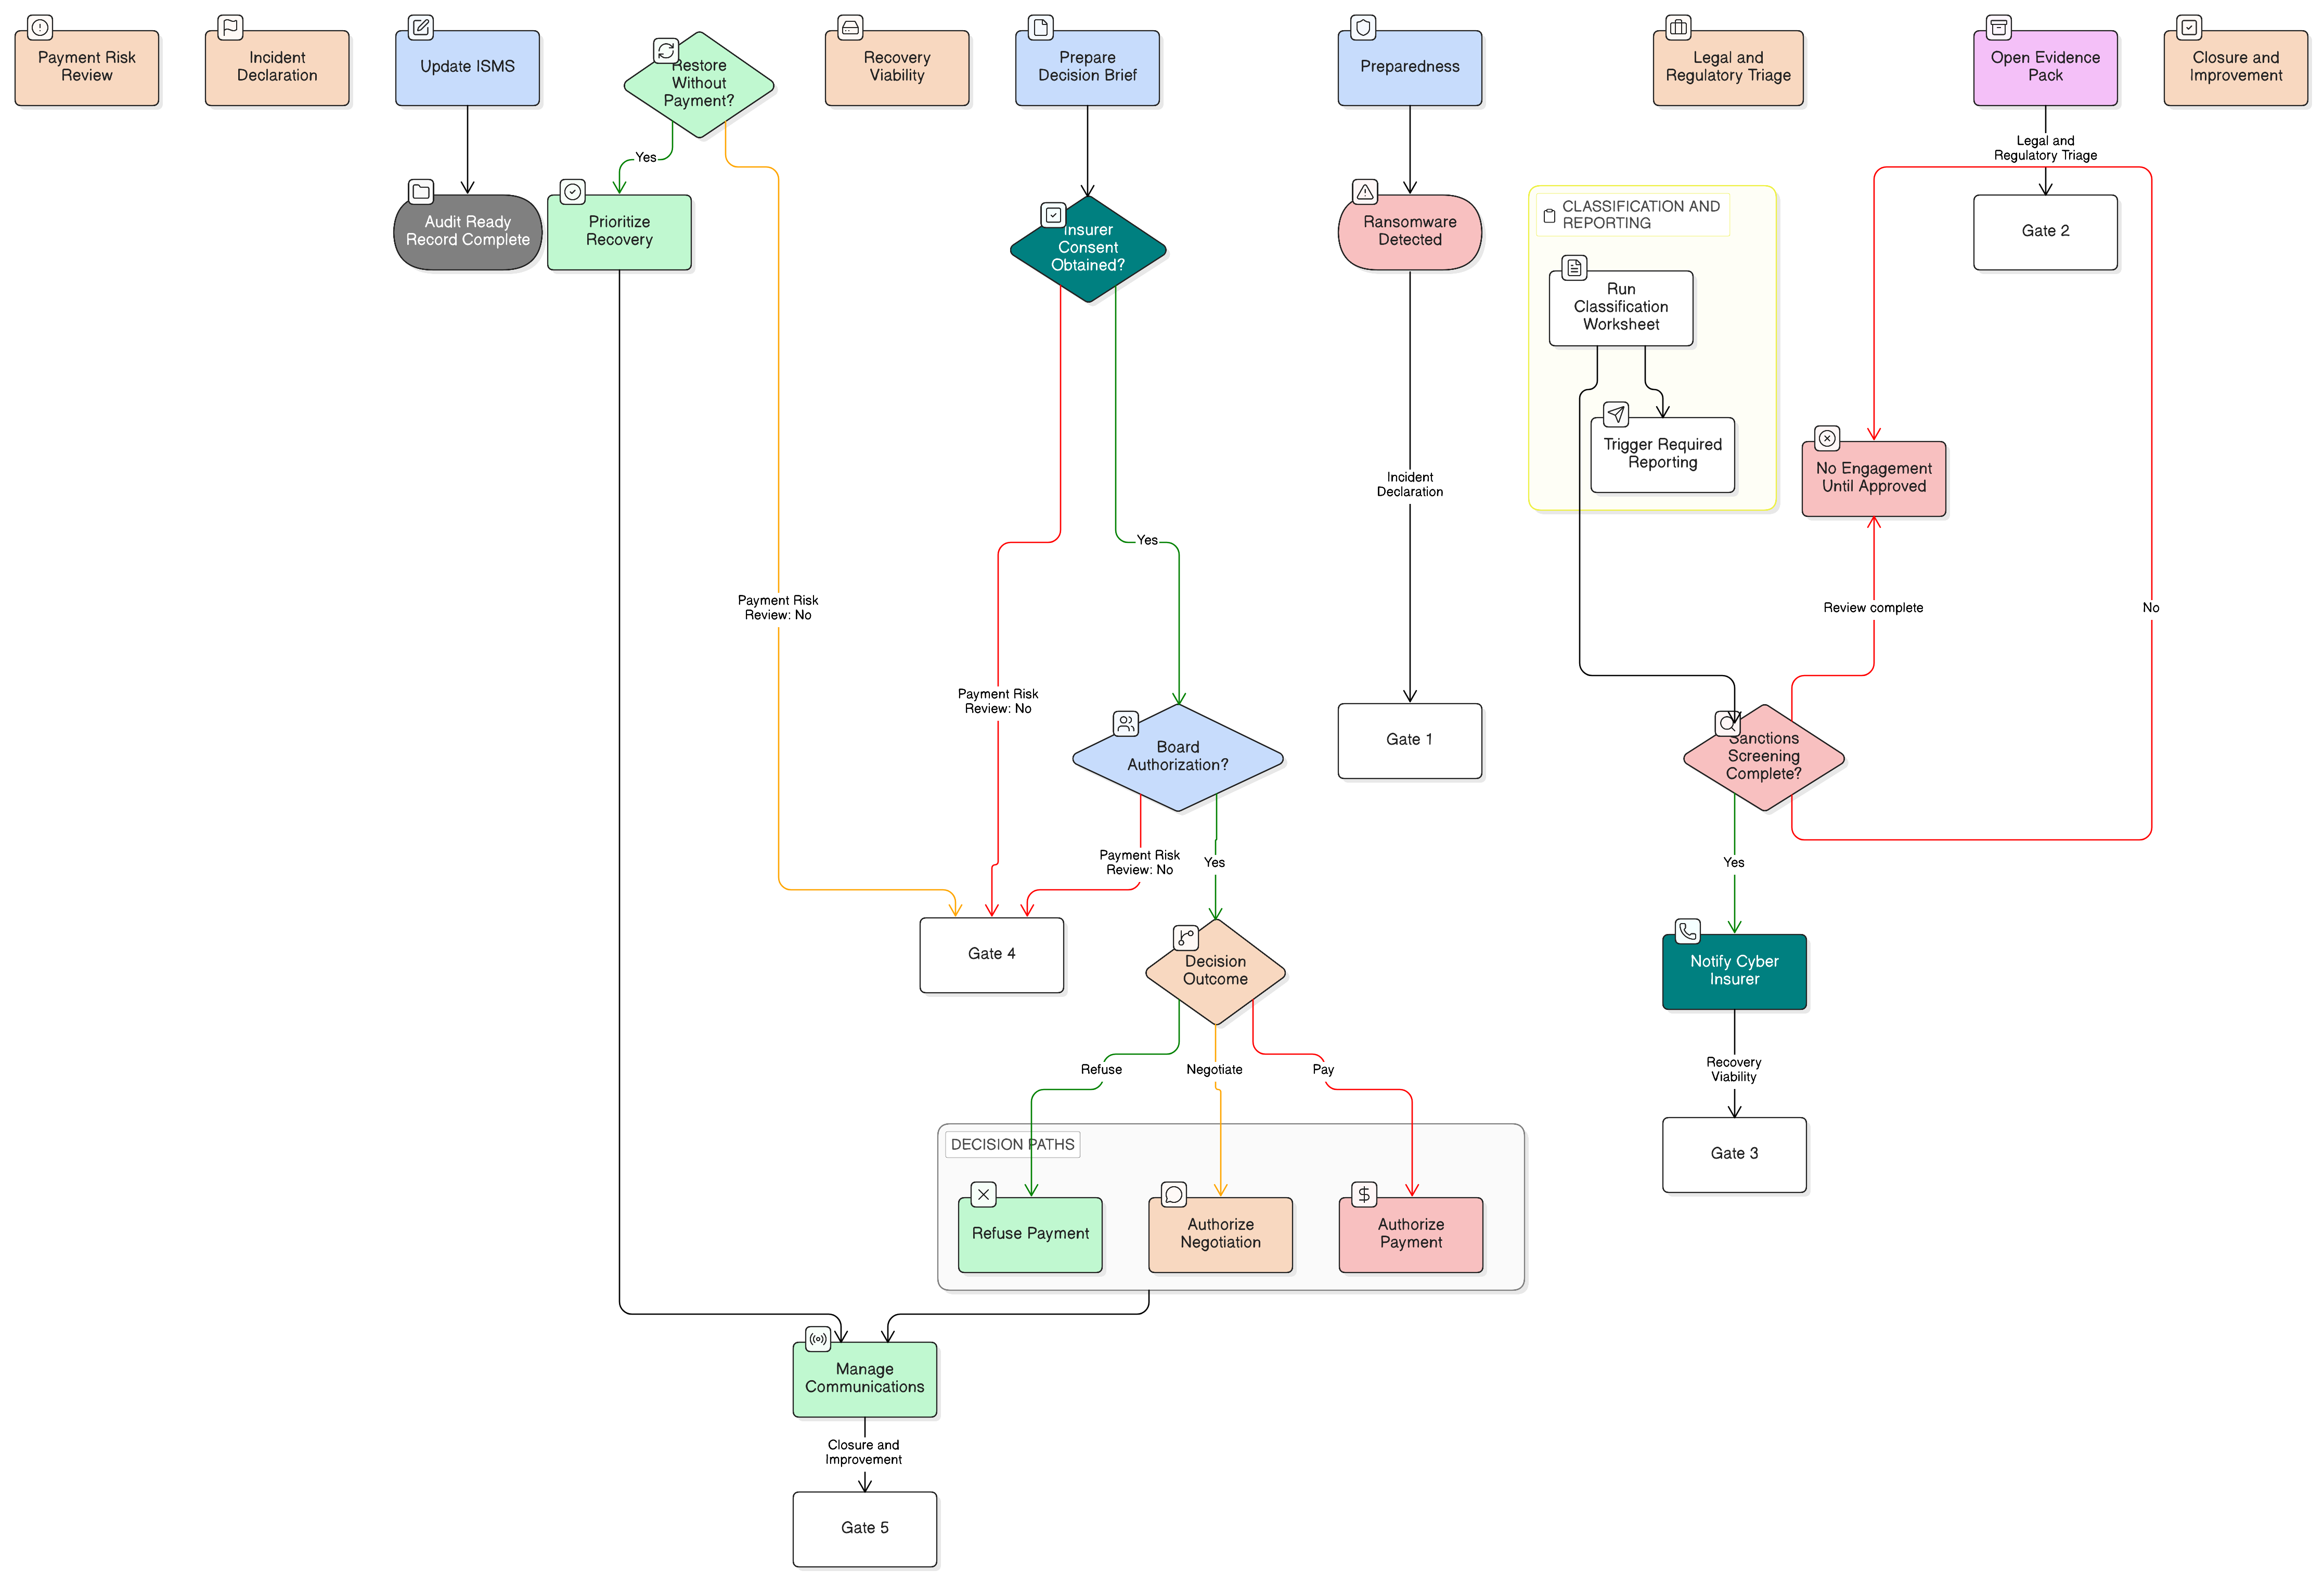
Praktisks, ISO 27001:2022 prasībām saskaņots ietvars izspiedējprogrammatūras maksājumu lēmumu pārvaldībai, sankciju pārbaudēm, pierādījumu saglabāšanai, apdrošinātāja apstiprinājumam un NIS2, DORA un GDPR ziņošanai.