#Reaģēšana Uz Incidentiem
Articles tagged with "Reaģēšana Uz Incidentiem"
67 articles
Mūsu galvenais raksts CISO par augsta riska piegādātāju auditu pārvaldību NIS2 un DORA kontekstā. Uzziniet, kā ieviest uz risku balstītu nepārtrauktas auditēšanas stratēģiju, izmantojot pārbaudītus ietvarus, politikas prasības un praktiskus kontrolsarakstus, lai izpildītu stingrās regulatīvās prasības.
Valdes sēdes laikā notiek izspiedējprogrammatūras uzbrukums. Rezerves kopijas darbojas, bet vai darbojas arī drošība? Uzziniet, kā ieviest ISO/IEC 27001:2022 noturības kontroles pasākumus, lai uzturētu drošību spiediena apstākļos, izpildītu auditoru gaidas un nodrošinātu atbilstību stingrajām DORA un NIS2 prasībām, izmantojot Clarysec ekspertu ceļvedi.
Atbilstības kontrolsaraksti nenovērš drošības incidentus; to dara aktīva pārvaldība. Izmantojot reālistisku incidenta scenāriju, analizējam būtiskākos CISO pārvaldības mītus un sniedzam ceļkarti patiesas organizācijas noturības izveidei ar praktiskiem soļiem, politiku piemēriem un savstarpējās atbilstības kartējumiem ISO 27001:2022, NIS2, DORA un citiem ietvariem.
Kad simulācija sastopas ar realitāti: krīze, kas atklāja drošības aklās zonas
Otrdien plkst. 14.00 Alex, strauji augoša FinTech uzņēmuma informācijas drošības vadītājs, bija spiests apturēt izspiedējprogrammatūras simulāciju. Slack kanālos valdīja spriedze, valde ar pieaugošām bažām sekoja notikumiem, un DORA atbilstības termiņš arvien draudīgāk tuvojās. Simulācija, kurai bija jābūt rutīnas pārbaudei, pārvērtās ievainojamību demonstrācijā: iekļūšanas punkti netika atklāti, kritiskie aktīvi nebija prioritizēti, komunikācijas plāns izgāzās, un piegādātāju risks labākajā gadījumā bija neskaidrs.
Saskaņojiet savu incidentu reaģēšanas stratēģiju ar NIS2, DORA un ISO/IEC 27001:2022 prasībām, izmantojot Clarysec pārbaudīto praksi, praktiski piemērojamu kartējumu un noturīgas politikas. Iekļauti reālās vides scenāriji, praktiski kontrolsaraksti un pierādījumu sagatavošanas soļi gatavībai auditam.
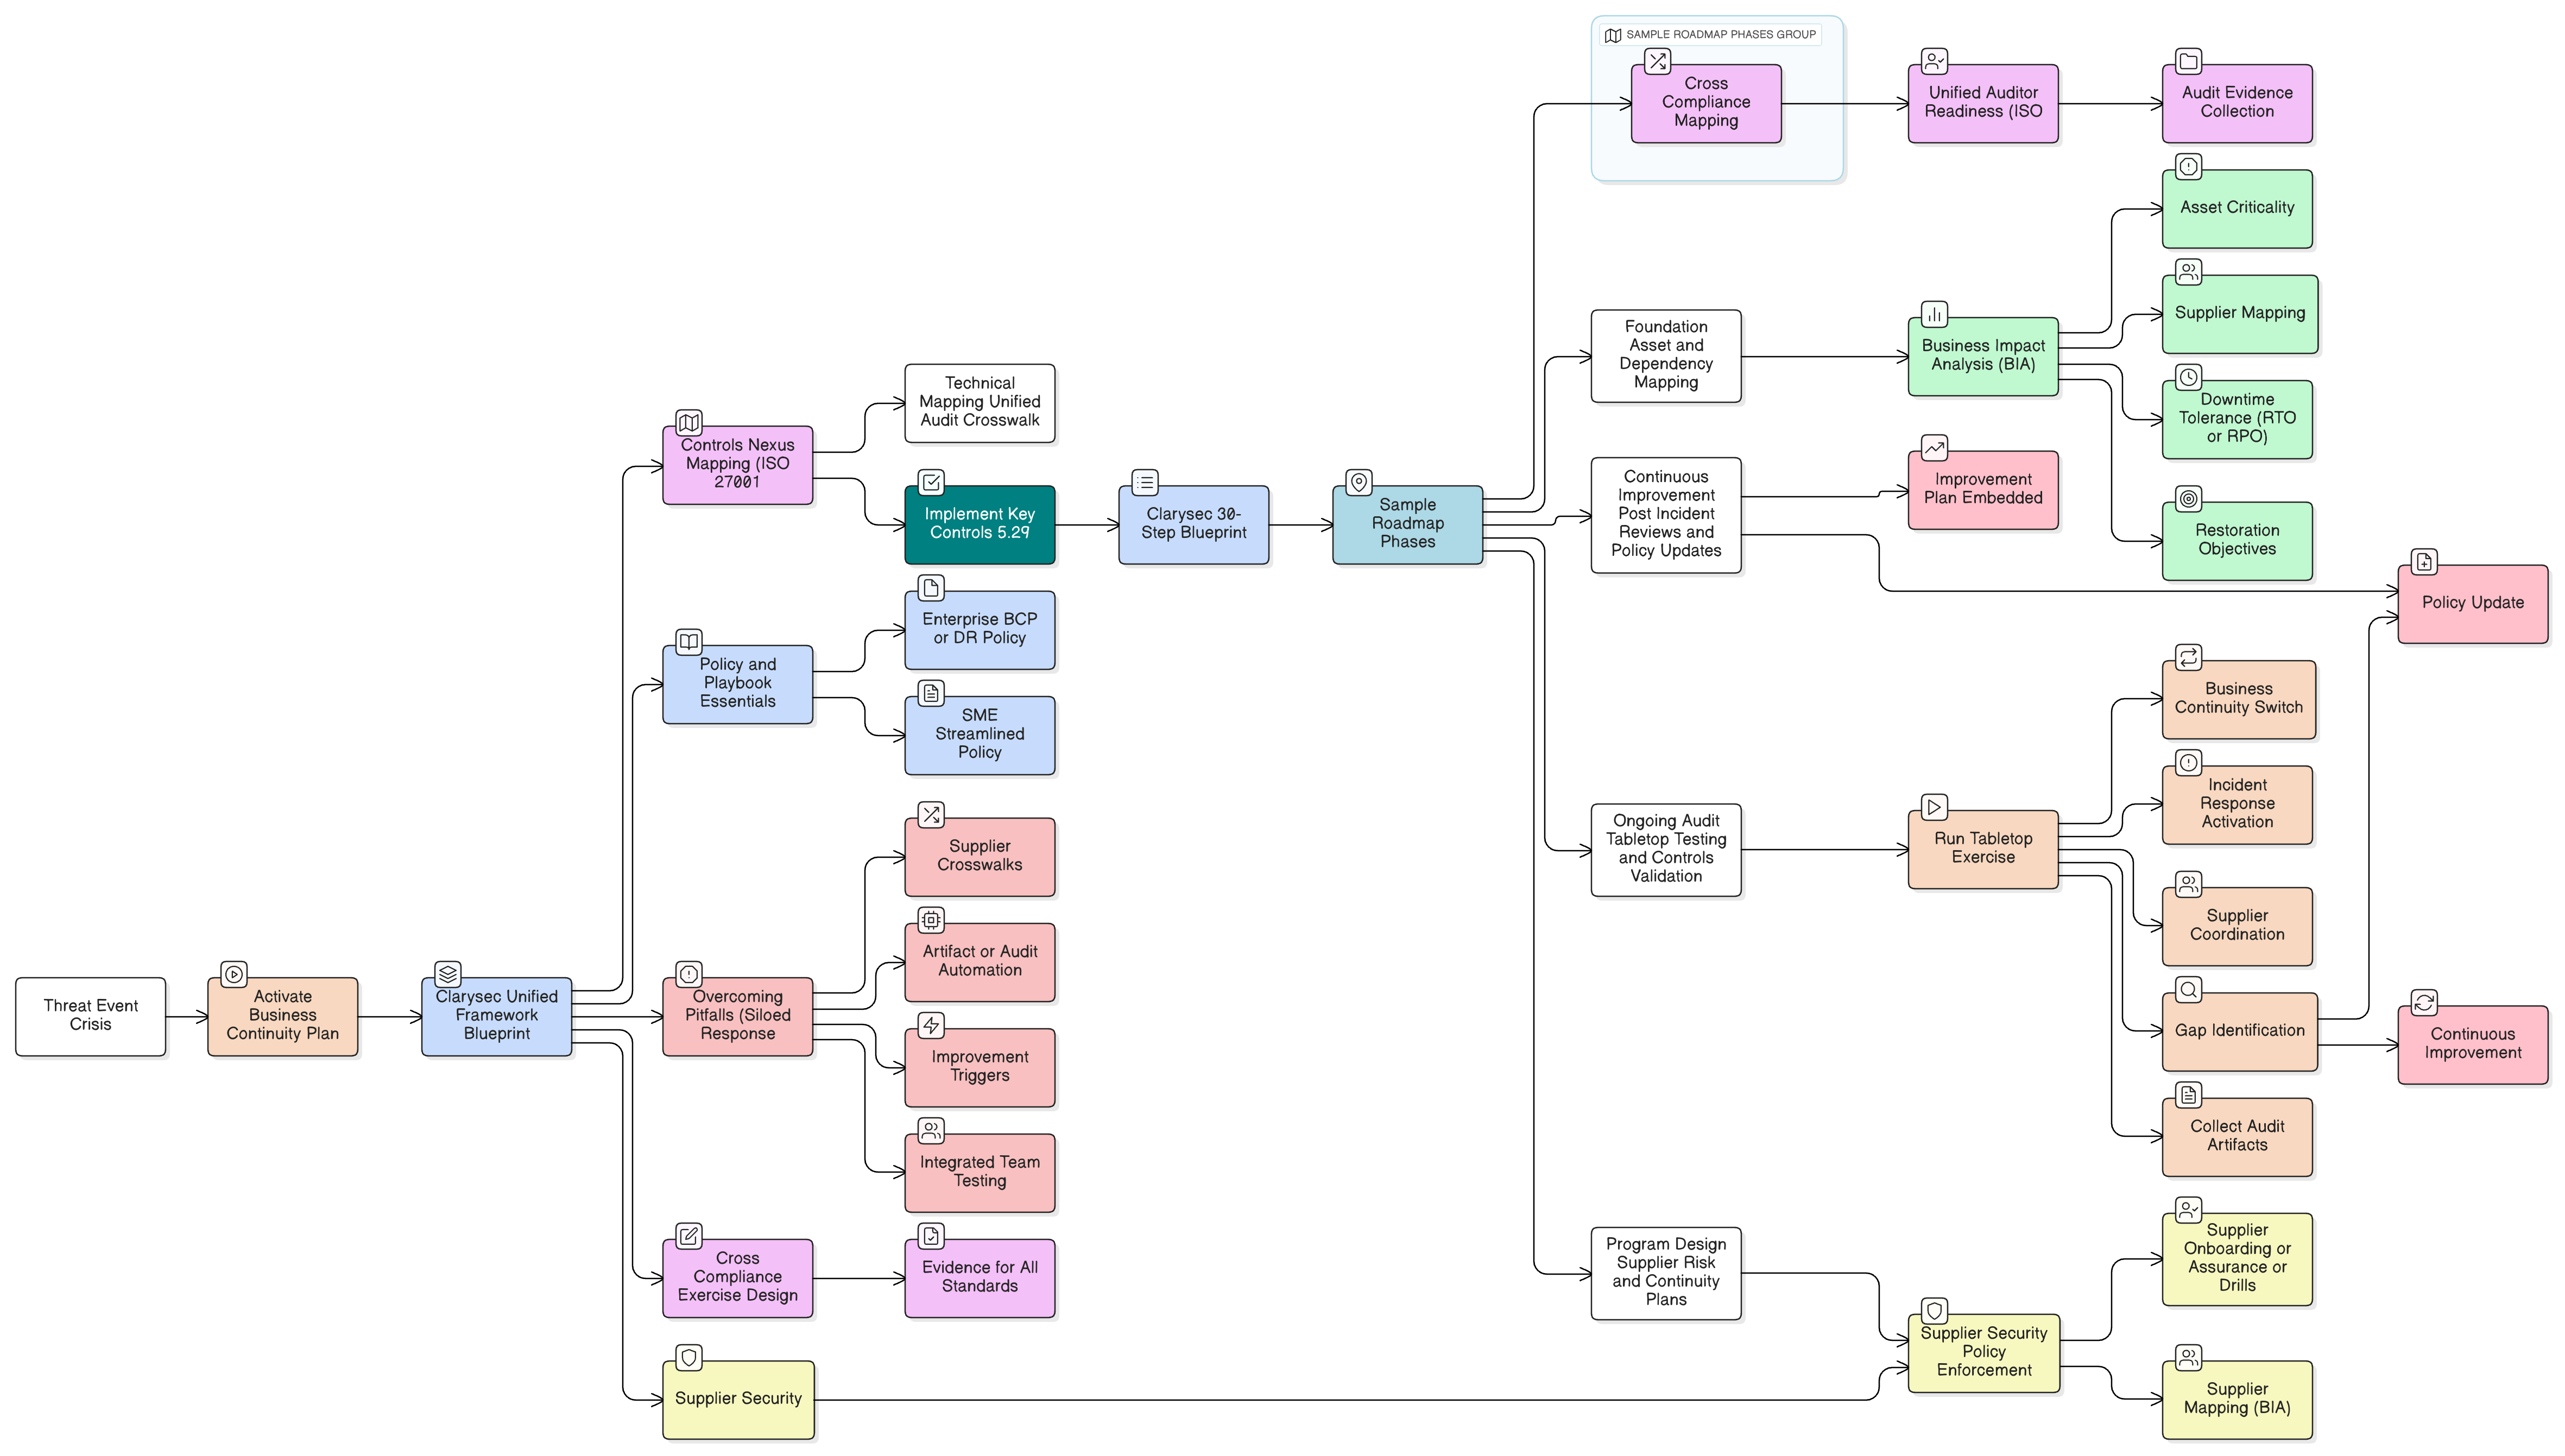
Informācijas drošības vadītāji un atbilstības vadītāji saskaras ar jaunu steidzamību, ko rada DORA un NIS2. Šis Clarysec pamata ceļvedis parāda, kā izveidot stabilu darbības noturību plānos, kontroles pasākumos, piegādātāju pārvaldībā un auditos, apvienojot globālos standartus ar pārbaudītiem praktiskiem soļiem.
Visaptverošs ceļvedis praktiskai piegādātāju riska pārvaldības ieviešanai — no valdes līmeņa krīzēm līdz veiksmīgam starpietvaru auditam, izmantojot reālus scenārijus, Clarysec Zenith rīkkopas un īstenojamus plānus, kas aizsargā piegādes ķēdi visā tās dzīves ciklā.
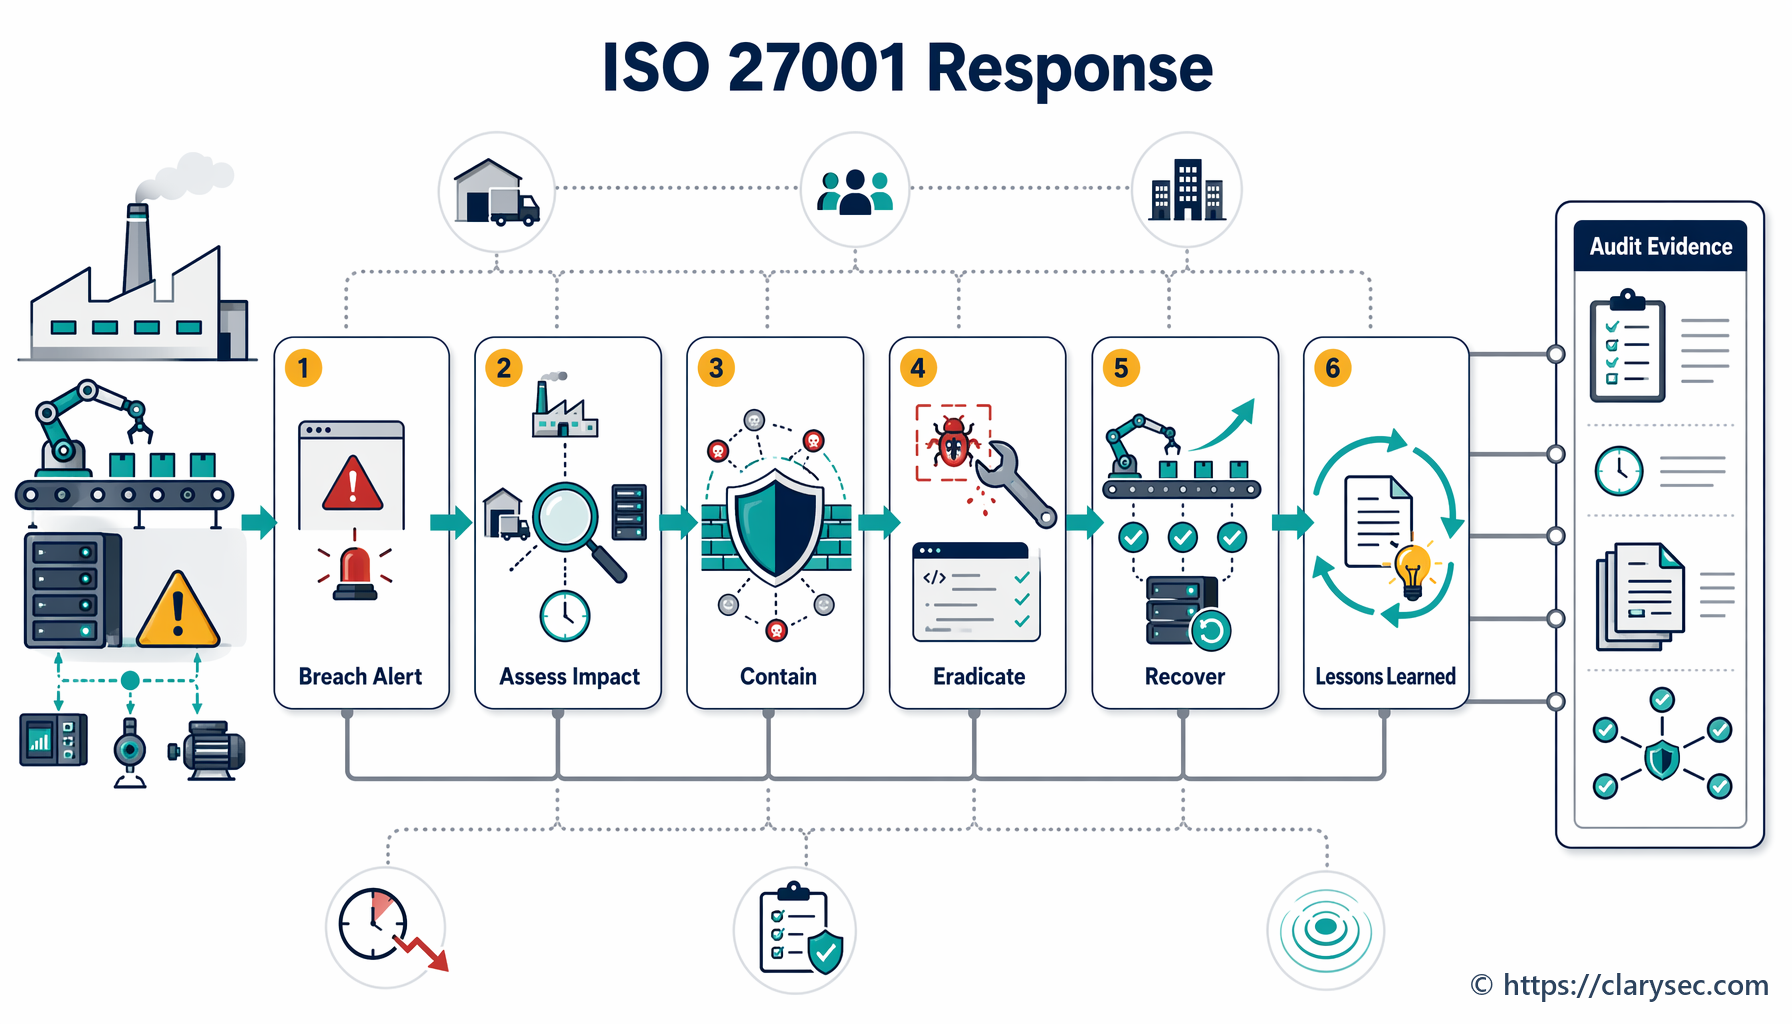
Apgūstiet reaģēšanu uz incidentiem saskaņā ar ISO 27001, izmantojot mūsu informācijas drošības vadītāja (CISO) ceļvedi. Mācieties no reālistiska ražošanas scenārija — no sagatavošanās līdz pēcincidenta analīzei un atbilstības nodrošināšanai.
ES NIS2 direktīva un DORA regula pārveido kiberdrošības atbilstību. Šajā ceļvedī skaidrota to ietekme un sniegts praktisks ceļš uz gatavību.