#Risku Pārvaldība
Articles tagged with "Risku Pārvaldība"
102 articles
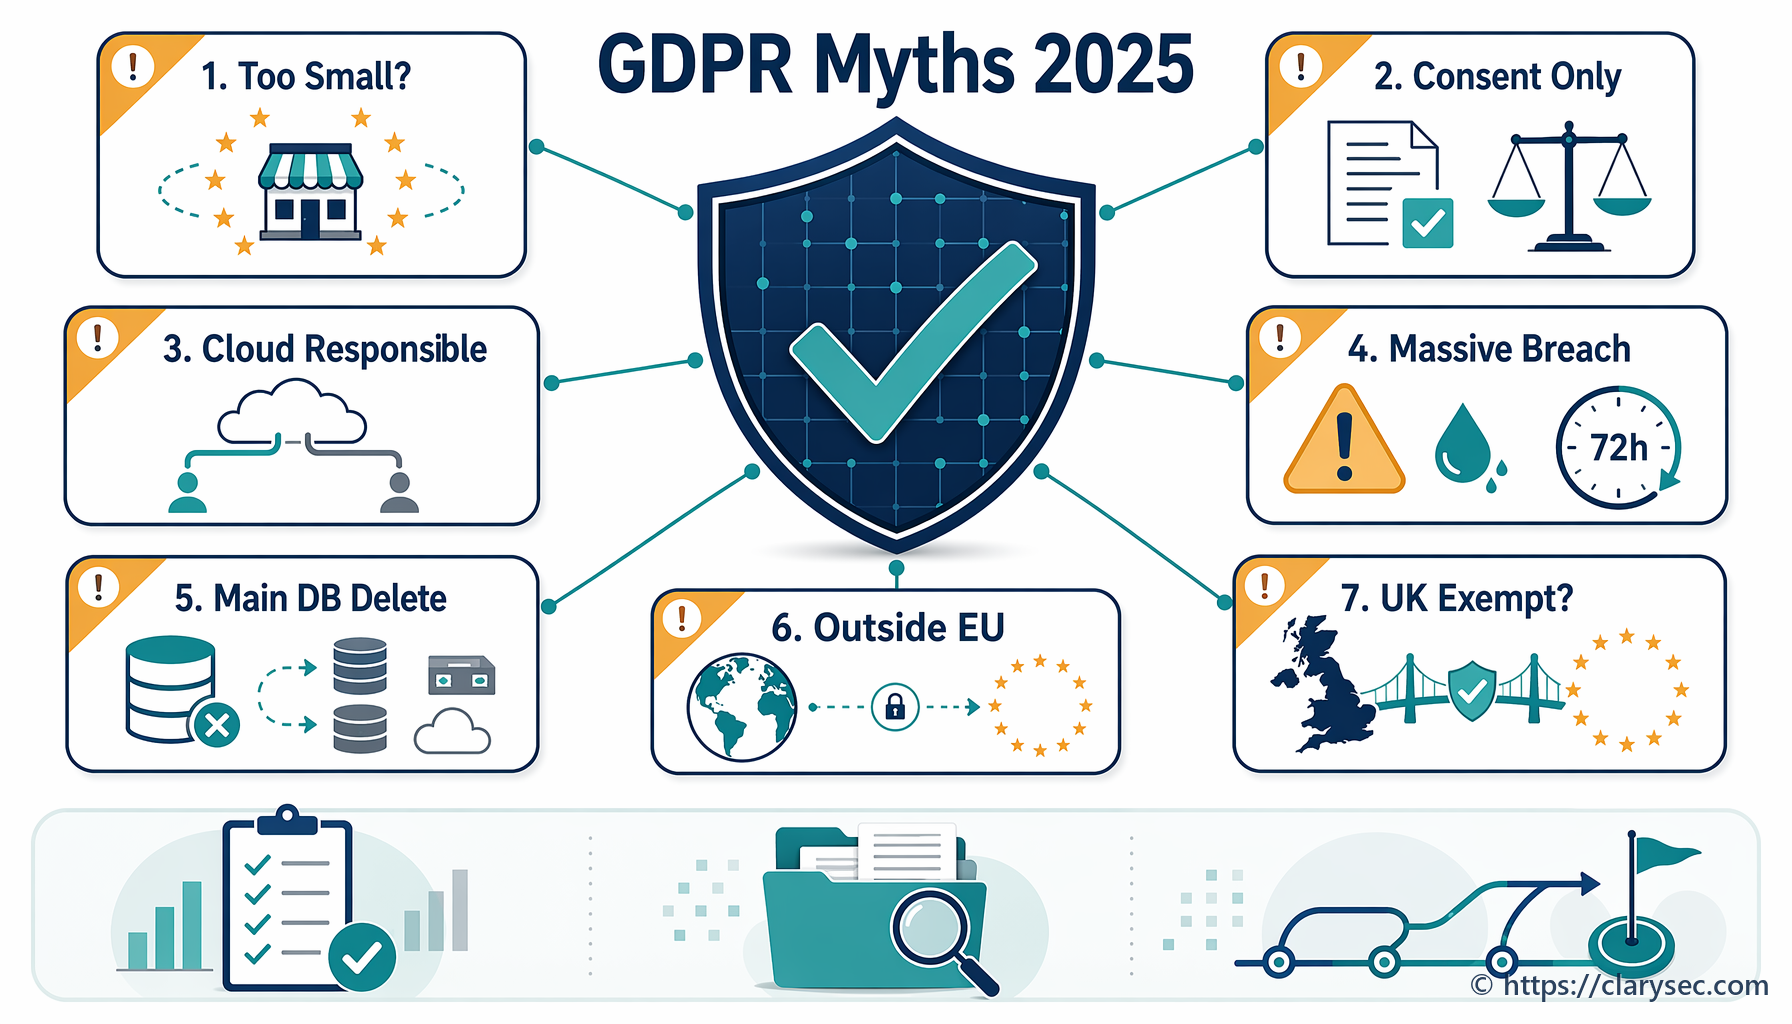
Uzziniet patiesību par 2025. gada 7 izplatītākajiem GDPR mītiem. Mūsu ekspertu ceļvedis atspēko biežākos maldīgos priekšstatus par piekrišanu, personas datu aizsardzības pārkāpumiem un atbilstību.
Praktisks 2026. gada ceļvedis, kā RoPA un datu plūsmu kartēšanu pārvērst vienotā pierādījumu slānī GDPR Article 30, NIS2 kritiskajiem pakalpojumiem, DORA IKT atkarībām un ISO/IEC 27001:2022 auditiem.
ES NIS2 direktīva un DORA regula pārveido kiberdrošības atbilstību. Šajā ceļvedī skaidrota to ietekme un sniegts praktisks ceļš uz gatavību.
Praktisks ceļvedis informācijas drošības vadītājiem (CISO) un MVU īpašniekiem, kā izveidot stabilu pikšķerēšanas noturības programmu, kas saskaņota ar ISO 27001:2022, NIS2 un DORA prasībām.
Tīkla drošība ir būtiska ISO 27001 un NIS2 atbilstībai, jo tā nodrošina risku pārvaldības, noturības un normatīvās atbilstības pierādīšanas pamatu mūsdienu organizācijās.
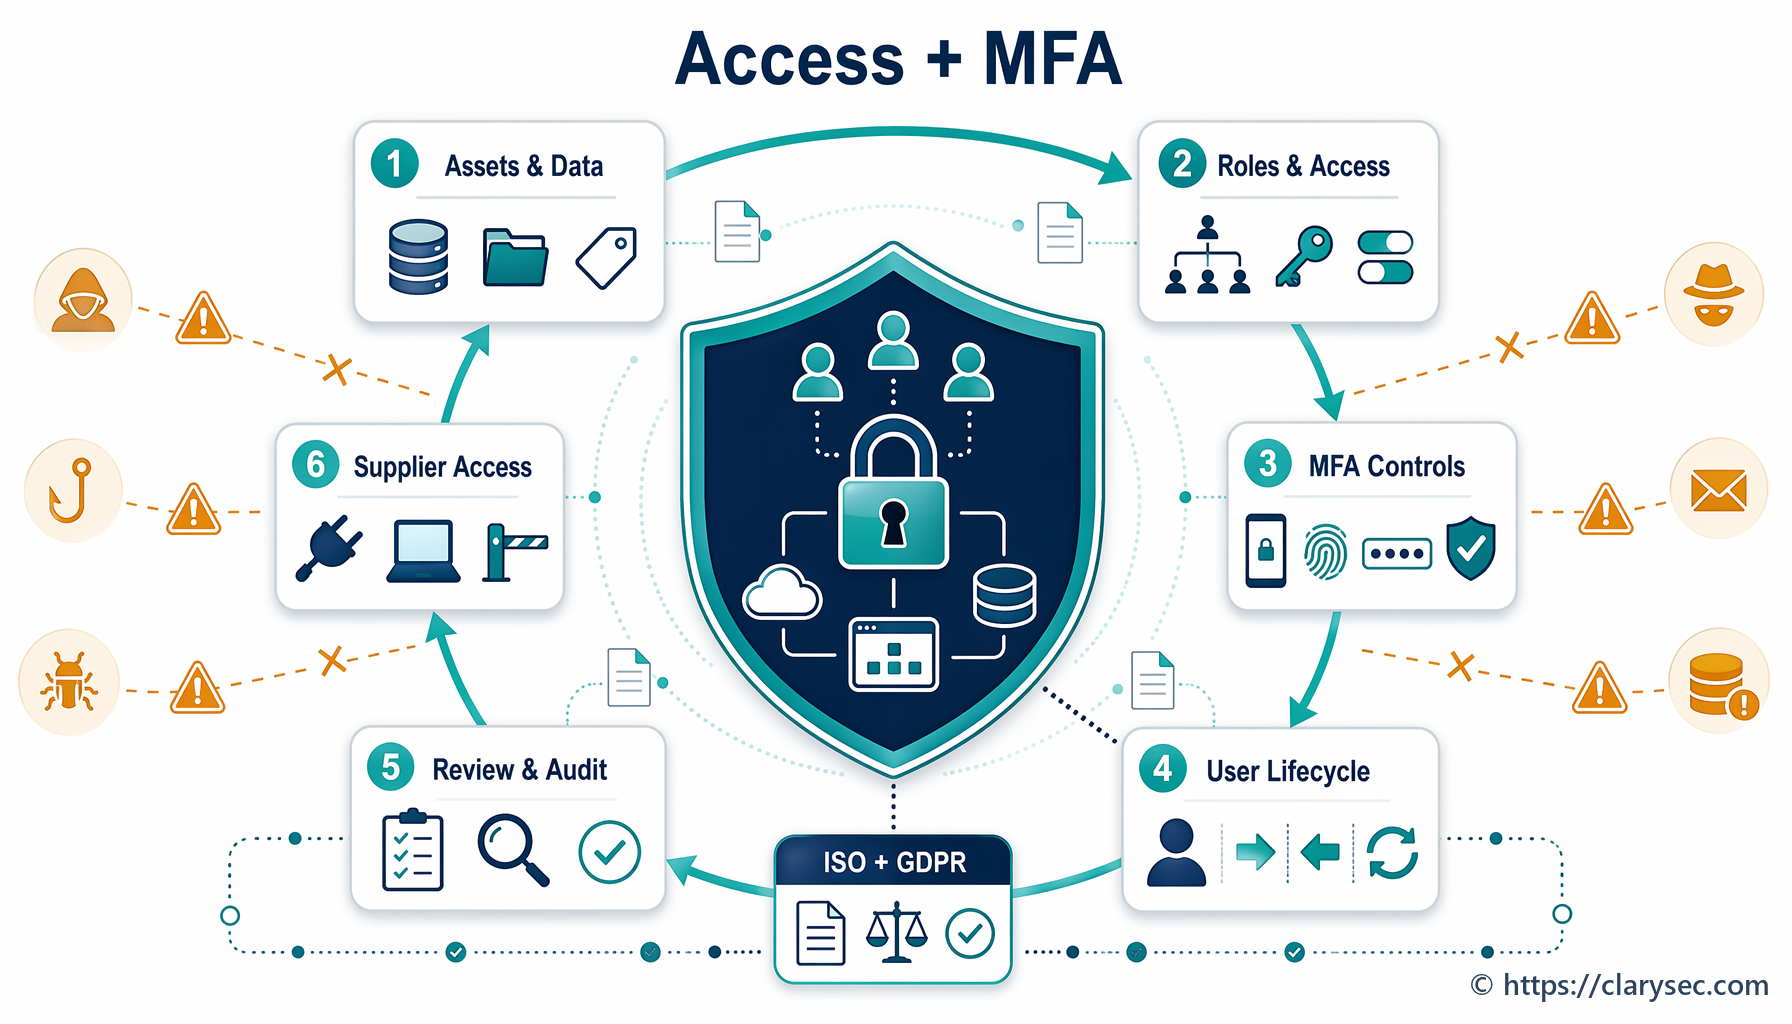
Kā MVU var ieviest piekļuves kontroli un MFA atbilstoši ISO 27001:2022 A.8.2, A.8.3 un GDPR 32. pantam, mazinot risku un nodrošinot normatīvo atbilstību.
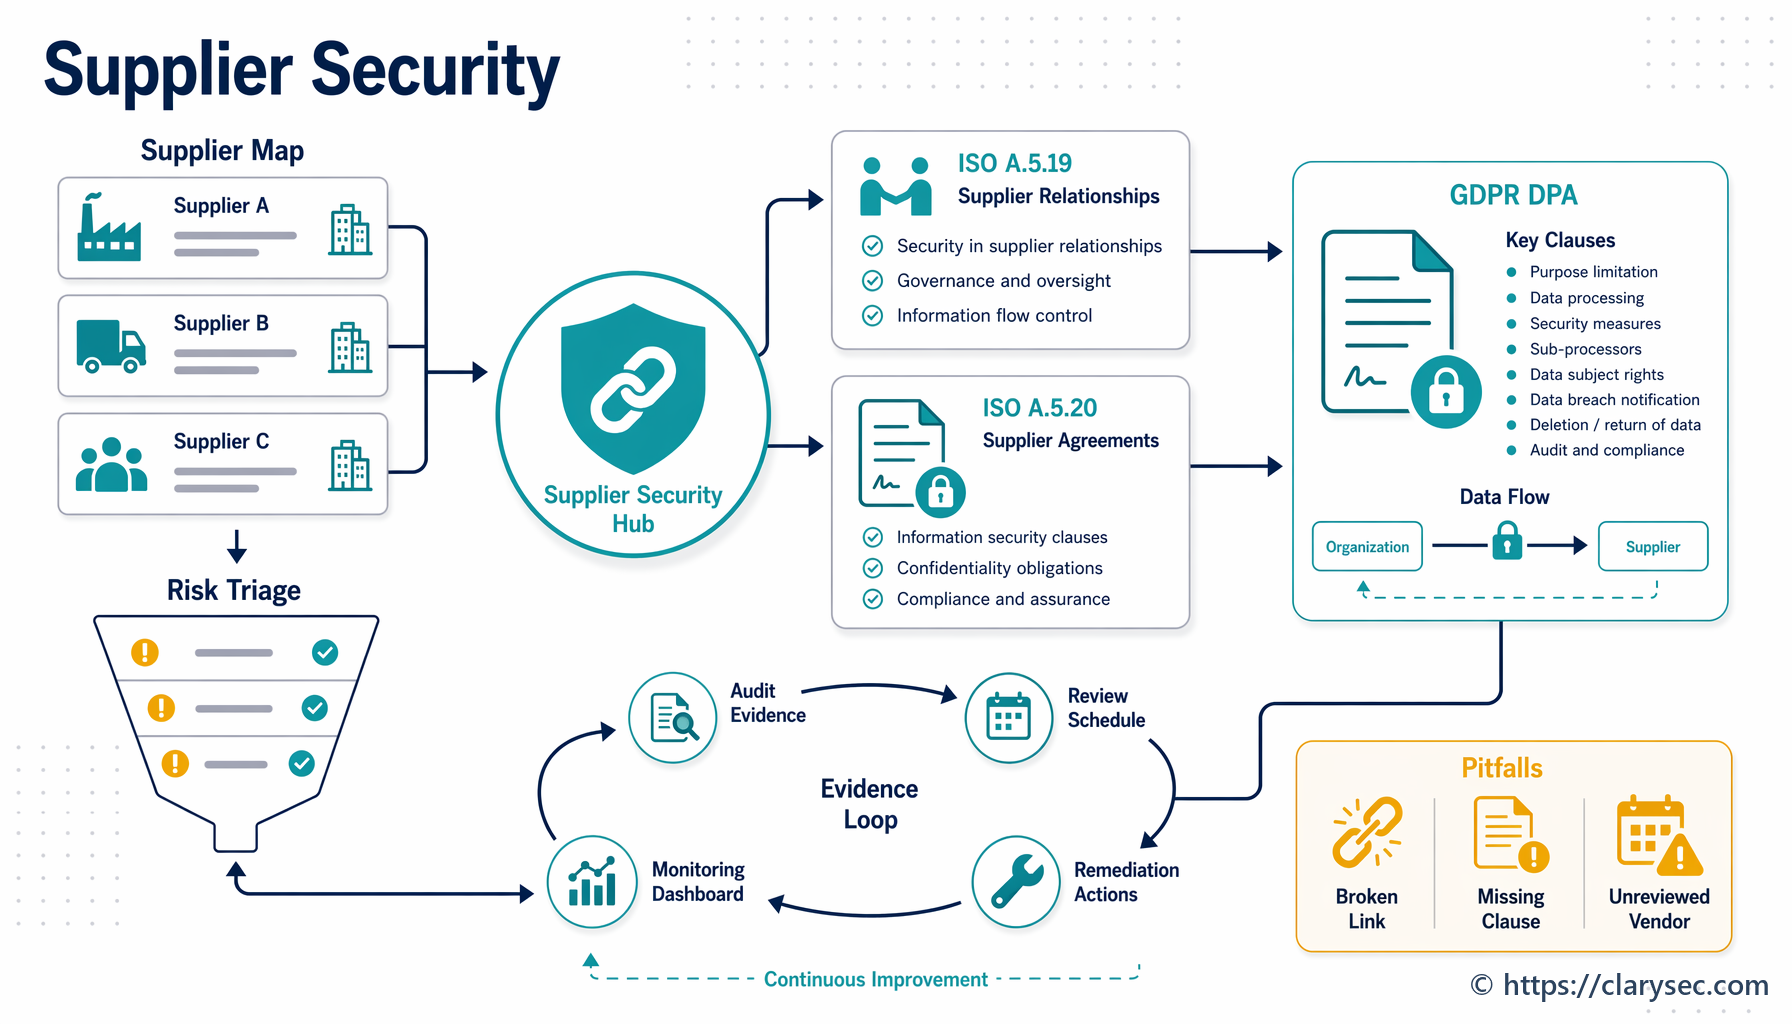
Uzziniet, kā pārvaldīt piegādātāju drošības riskus, izmantojot ISO 27001:2022 kontroles pasākumus A.5.19 un A.5.20, un nodrošināt, ka jūsu datu apstrādes līgumi un citi līgumi atbilst stingrajām GDPR prasībām.
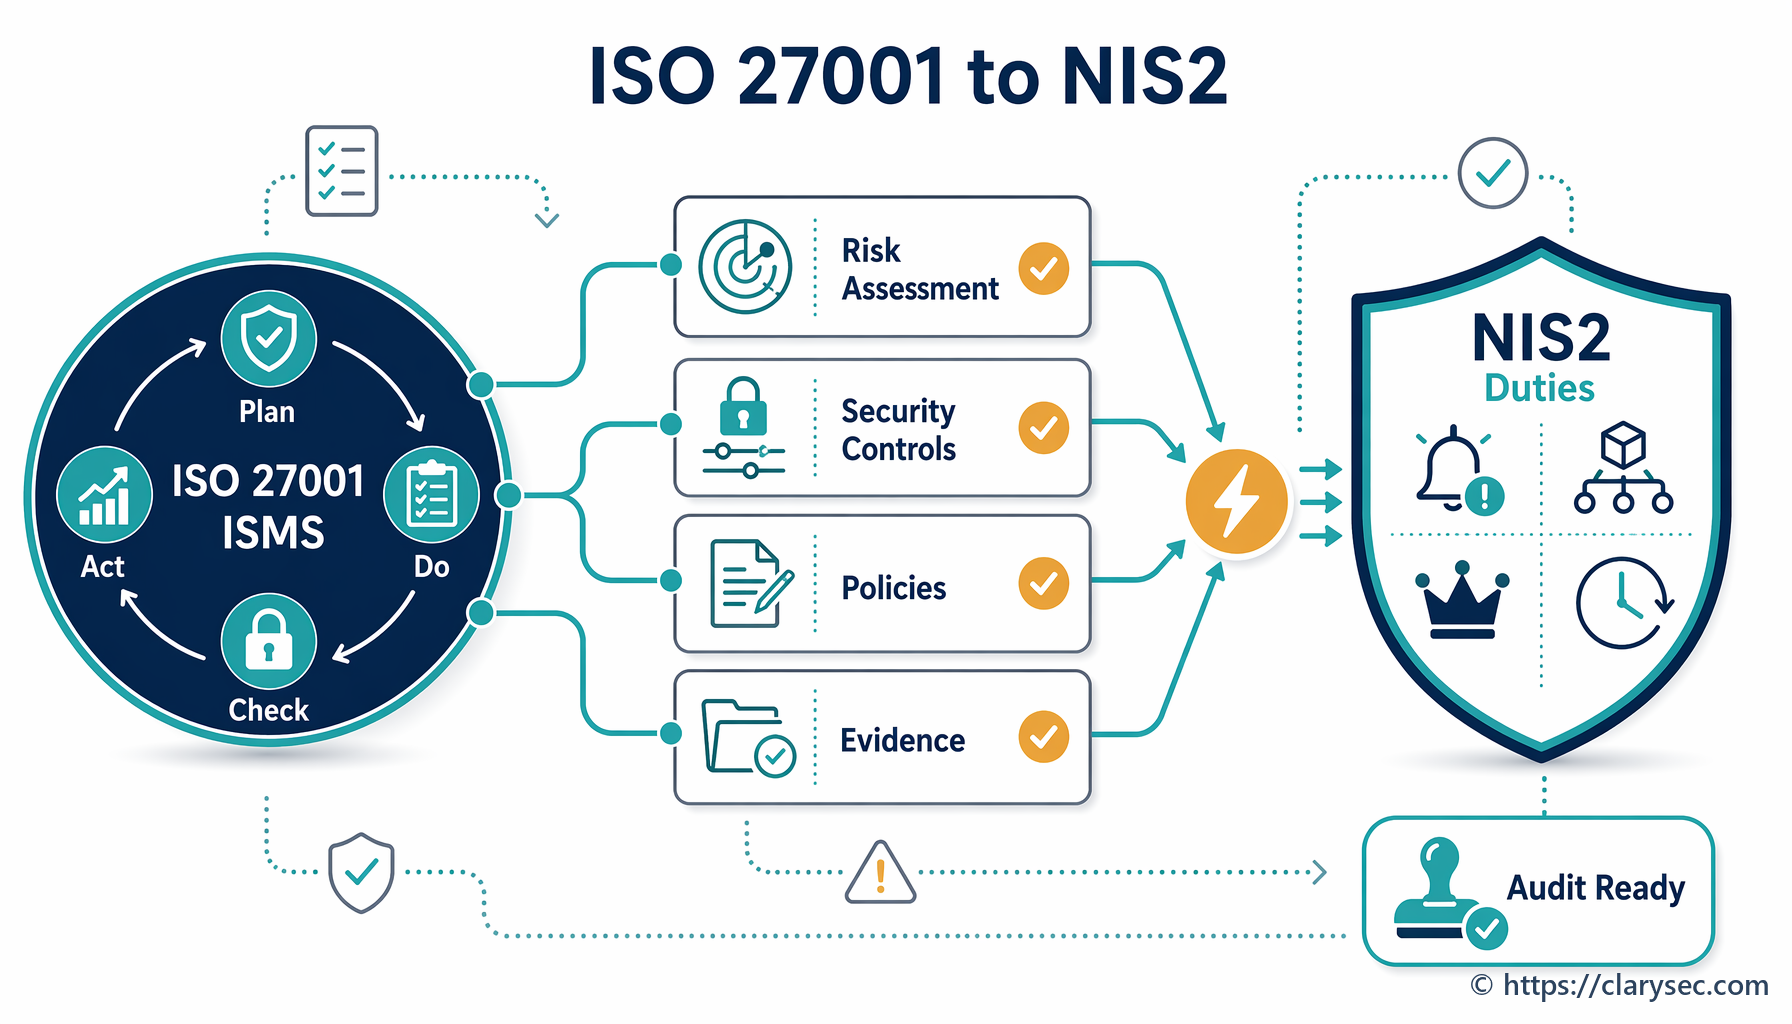
Uzziniet, kā ISO/IEC 27001:2022 IDPS ieviešana nodrošina stabilu ietvaru, kas tieši aptver NIS2 direktīvas pamatprasības kiberdrošības jomā.
Uzziniet, kā MVU var izmantot ISO/IEC 27001:2022 ietvaru, lai izveidotu noturīgu IDPS, kas sistemātiski aptver GDPR datu aizsardzības prasības.