
Pikšķerēšanas noturības programmas izveide: ISO 27001 ceļvedis
Uzziniet, kā izveidot izmērāmu pikšķerēšanas noturības programmu, izmantojot ISO 27001:2022 kontroles pasākumus A.6.3 un A.6.4, lai mazinātu cilvēkfaktora risku un pierādītu atbilstību.
Articles tagged with "Risku Pārvaldība"
Uzziniet, kā izveidot izmērāmu pikšķerēšanas noturības programmu, izmantojot ISO 27001:2022 kontroles pasākumus A.6.3 un A.6.4, lai mazinātu cilvēkfaktora risku un pierādītu atbilstību.
ISO 27001 ir starptautisks informācijas drošības pārvaldības sistēmas (IDPS) standarts. Šis visaptverošais ceļvedis palīdzēs izprast būtiskākos ISO 27001 ieviešanas soļus organizācijā — no sākotnējās plānošanas līdz sertifikācijai.
ISO 27001 nosaka sistemātisku pieeju sensitīvas organizācijas informācijas pārvaldībai un aizsardzībai. Tas aptver cilvēkus, procesus un IT sistēmas, piemērojot risku pārvaldības procesu.
Sāciet ar padziļinātu atbilstības plaisu analīzi, lai izprastu pašreizējo drošības stāvokli:
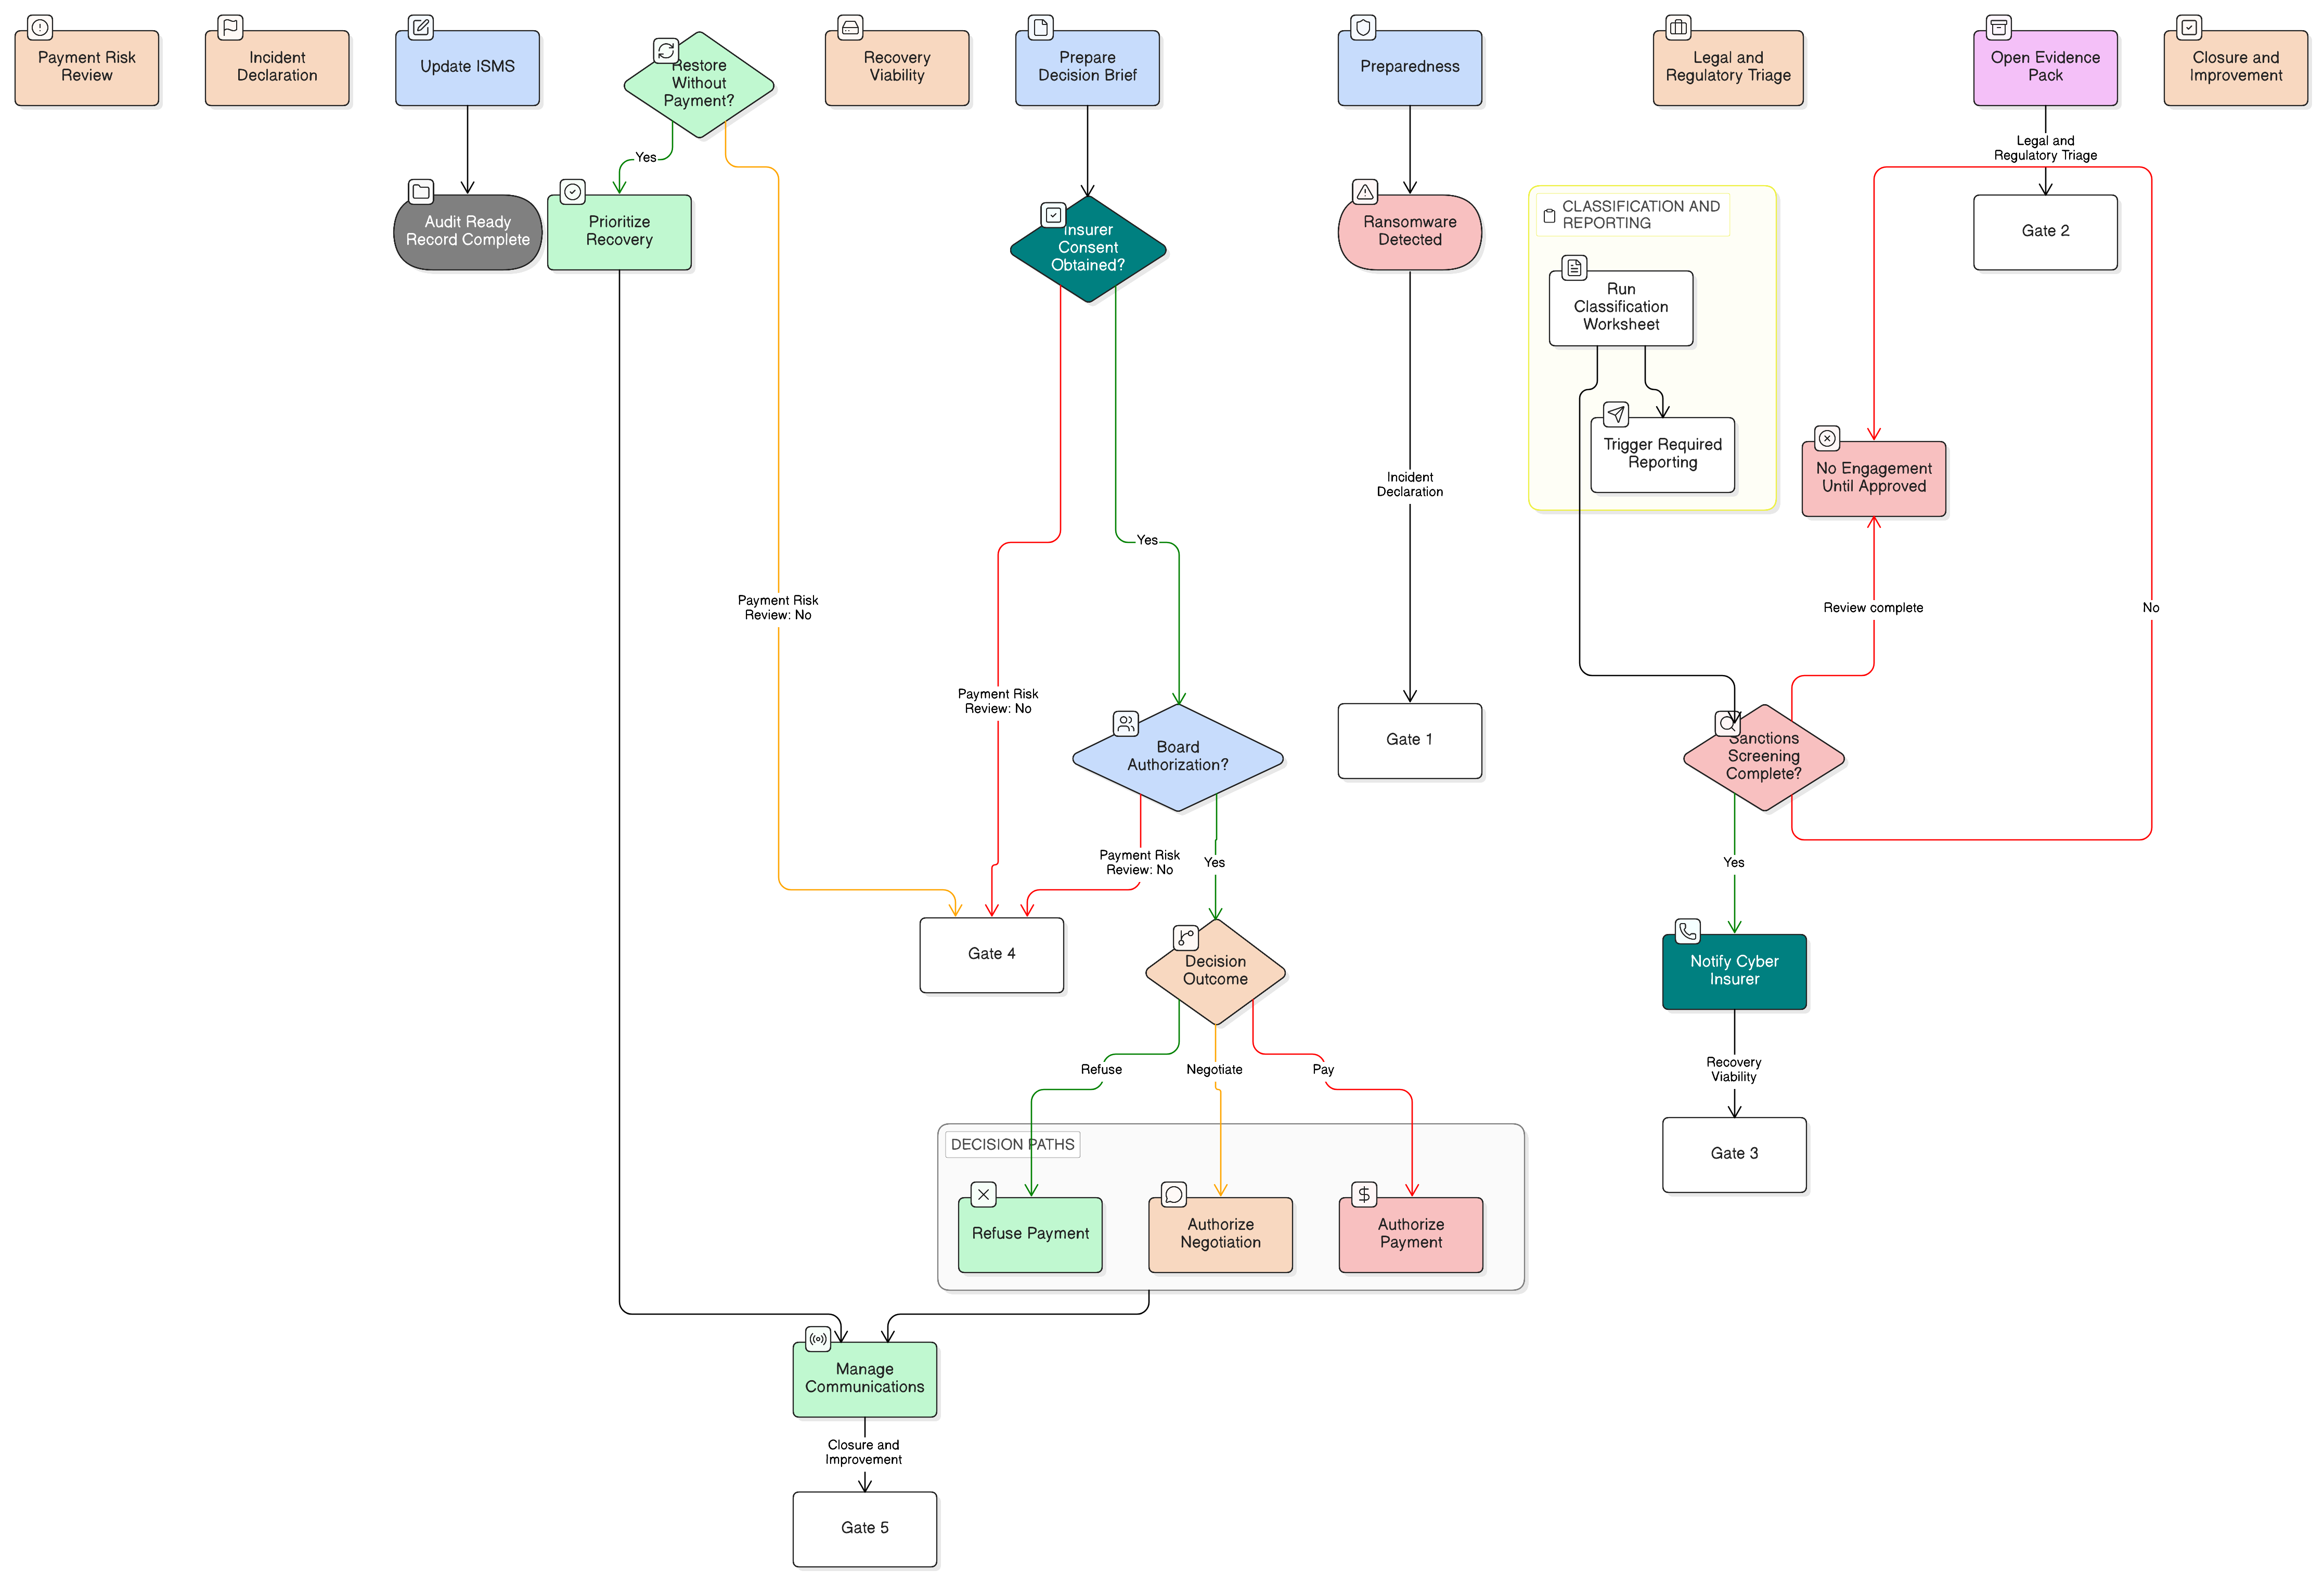
Praktisks, ISO 27001:2022 prasībām saskaņots ietvars izspiedējprogrammatūras maksājumu lēmumu pārvaldībai, sankciju pārbaudēm, pierādījumu saglabāšanai, apdrošinātāja apstiprinājumam un NIS2, DORA un GDPR ziņošanai.