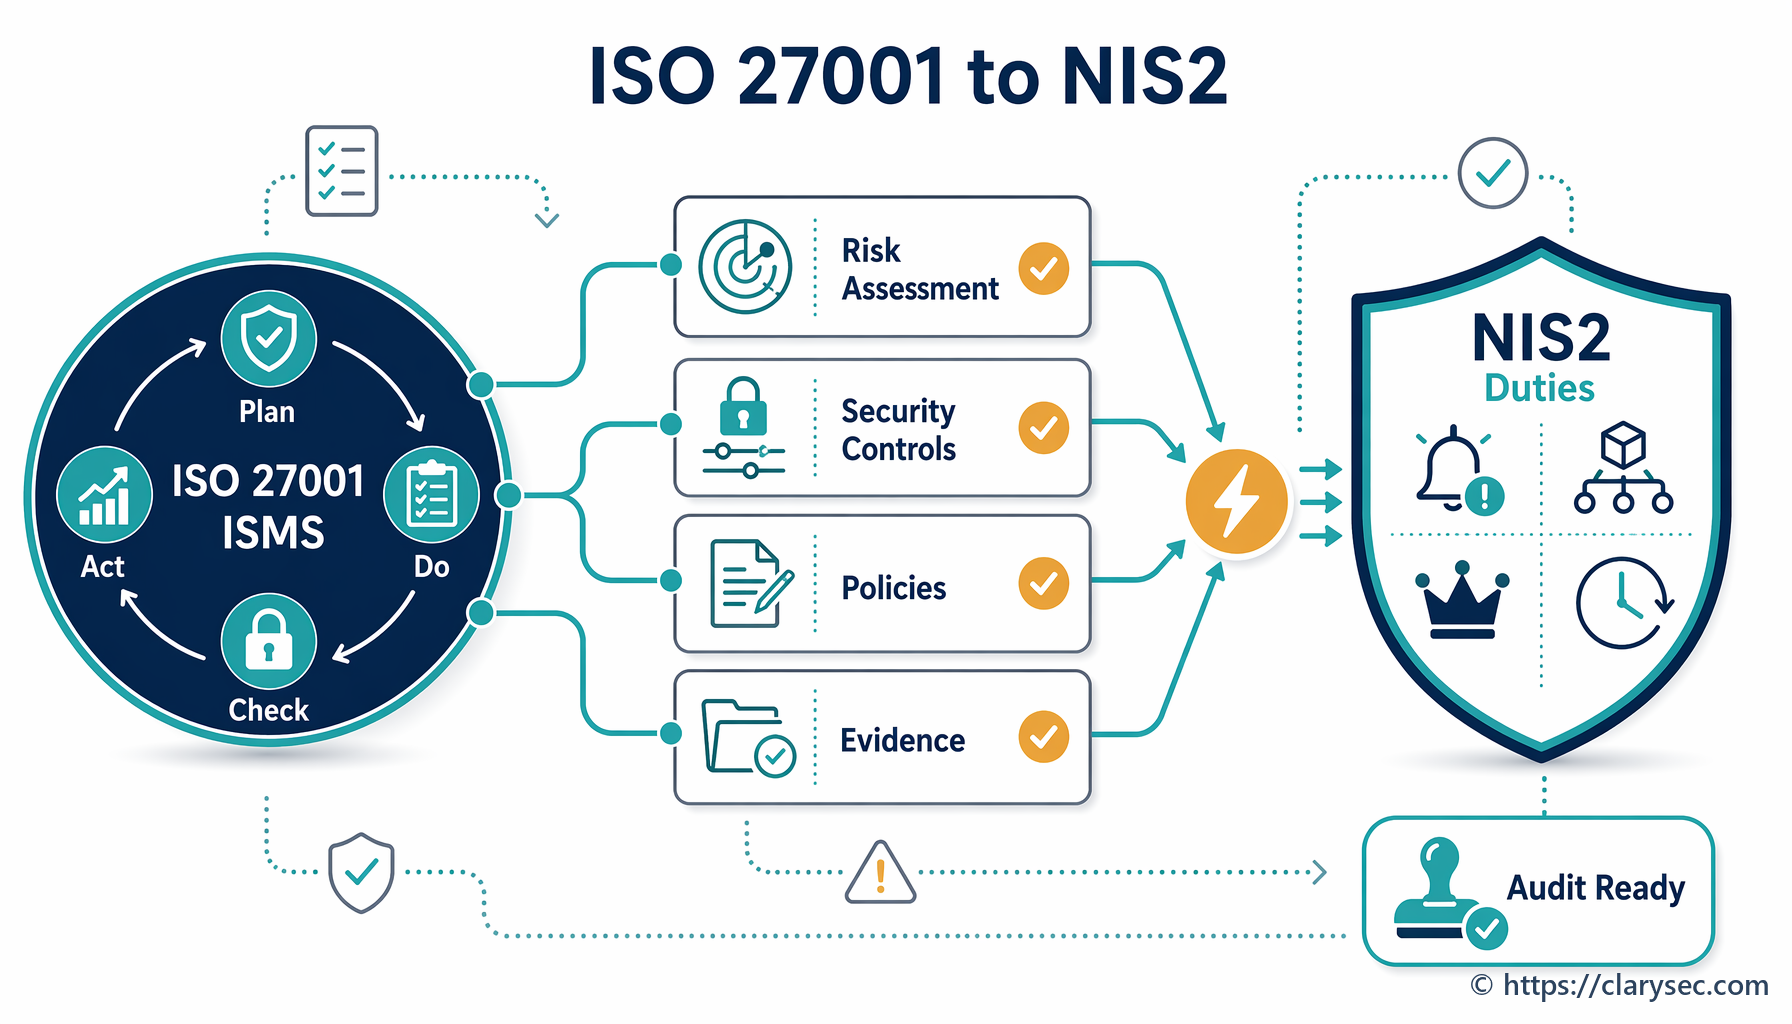
Kā ISO/IEC 27001:2022 paātrina NIS2 atbilstību MVU
Uzziniet, kā ISO/IEC 27001:2022 IDPS ieviešana nodrošina stabilu ietvaru, kas tieši aptver NIS2 direktīvas pamatprasības kiberdrošības jomā.
Articles tagged with "Risku Pārvaldība"
Uzziniet, kā ISO/IEC 27001:2022 IDPS ieviešana nodrošina stabilu ietvaru, kas tieši aptver NIS2 direktīvas pamatprasības kiberdrošības jomā.
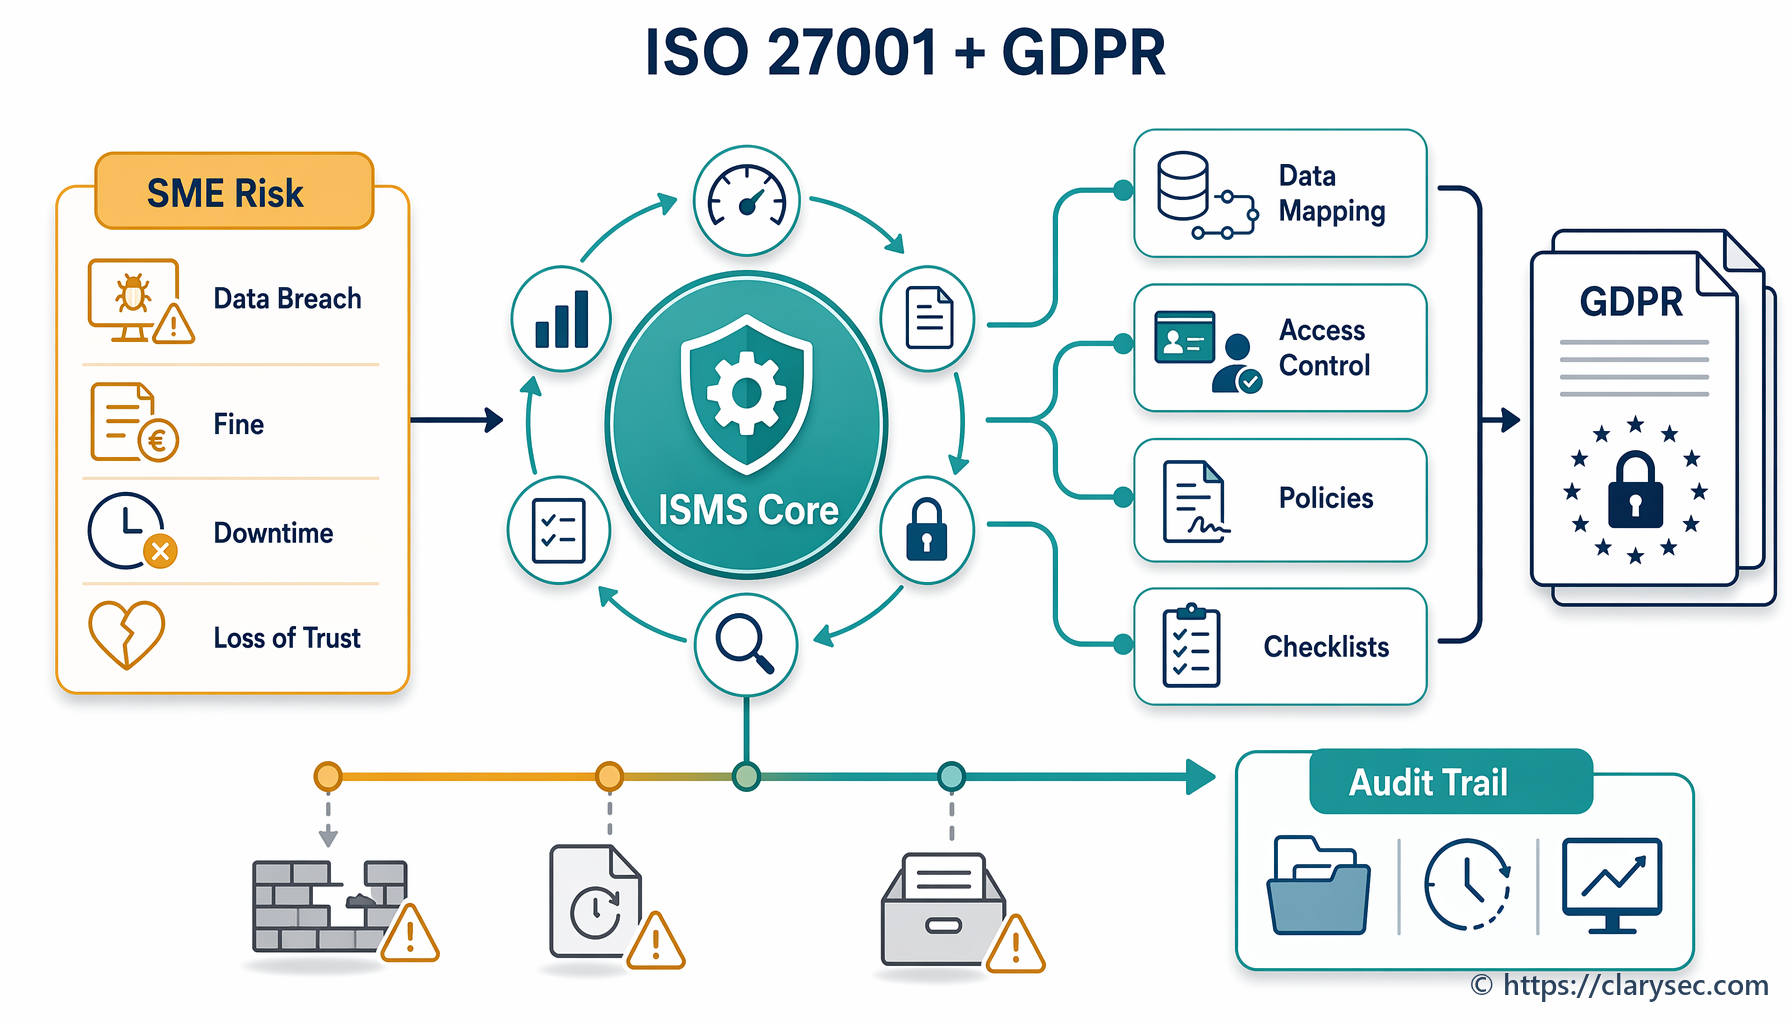
Uzziniet, kā MVU var izmantot ISO/IEC 27001:2022 ietvaru, lai izveidotu noturīgu IDPS, kas sistemātiski aptver GDPR datu aizsardzības prasības.
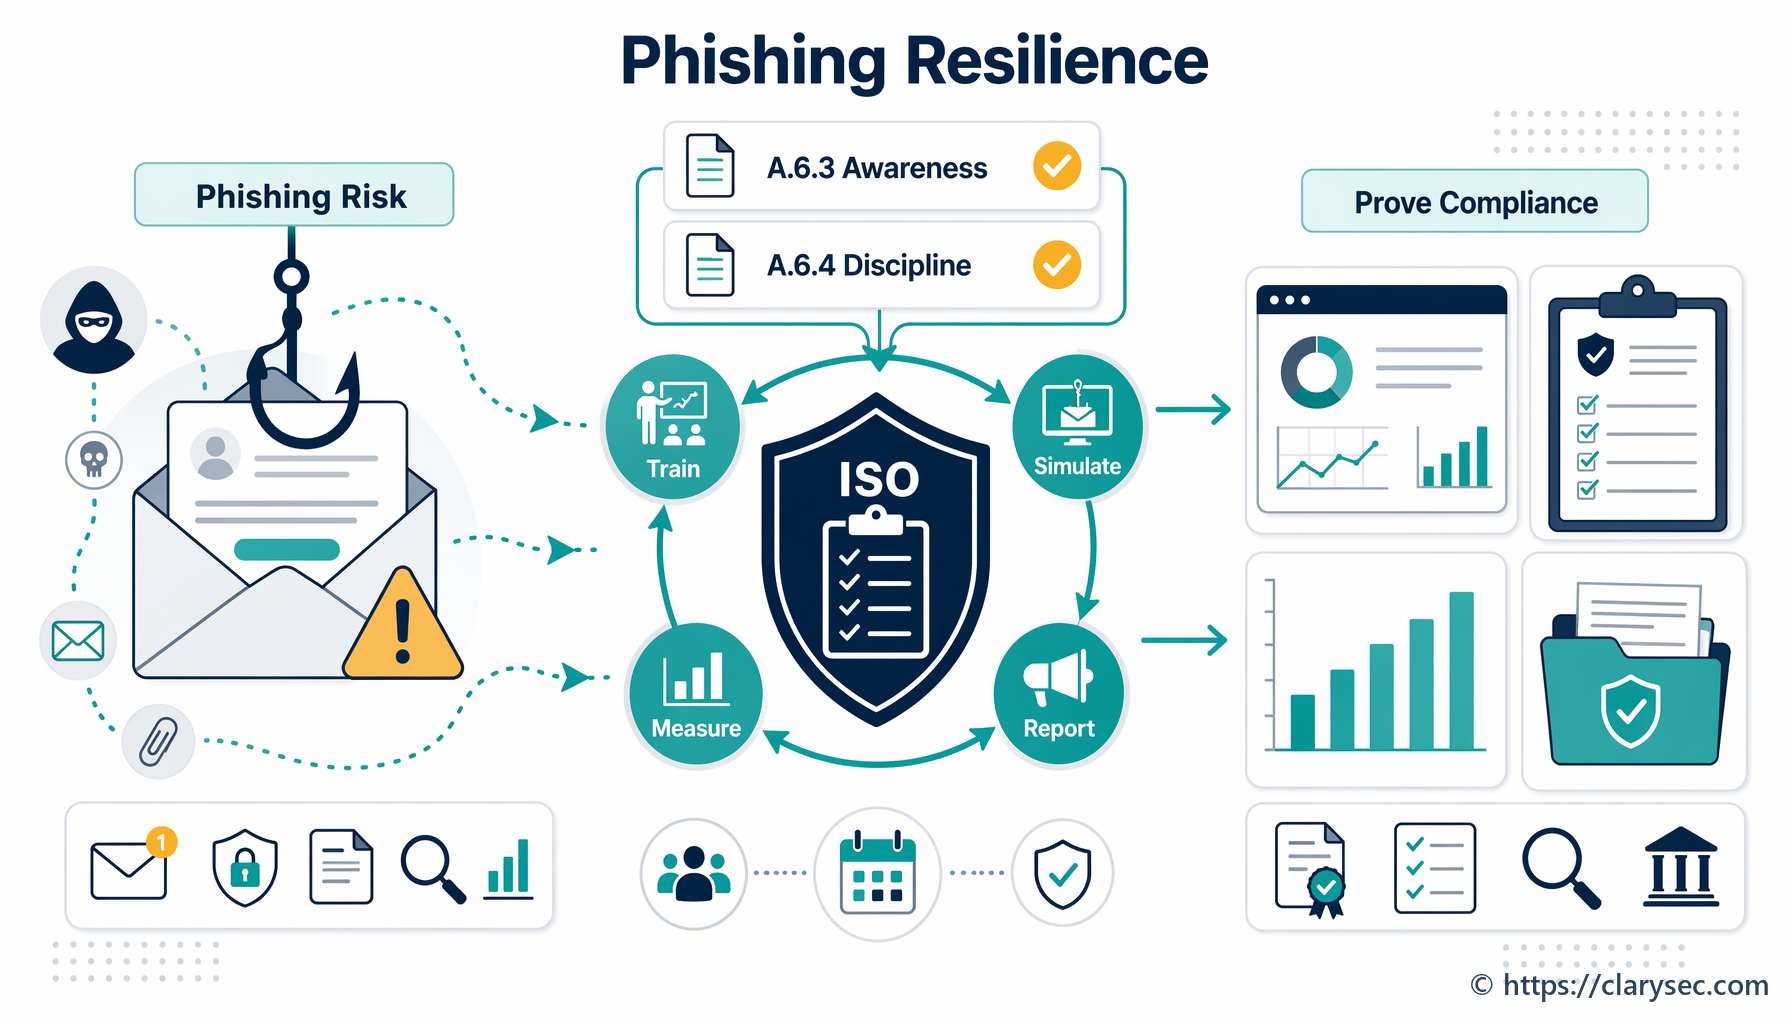
Uzziniet, kā izveidot izmērāmu pikšķerēšanas noturības programmu, izmantojot ISO 27001:2022 kontroles pasākumus A.6.3 un A.6.4, lai mazinātu cilvēkfaktora risku un pierādītu atbilstību.
ISO 27001 ir starptautisks informācijas drošības pārvaldības sistēmas (IDPS) standarts. Šis visaptverošais ceļvedis palīdzēs izprast būtiskākos ISO 27001 ieviešanas soļus organizācijā — no sākotnējās plānošanas līdz sertifikācijai.
ISO 27001 nosaka sistemātisku pieeju sensitīvas organizācijas informācijas pārvaldībai un aizsardzībai. Tas aptver cilvēkus, procesus un IT sistēmas, piemērojot risku pārvaldības procesu.
Sāciet ar padziļinātu atbilstības plaisu analīzi, lai izprastu pašreizējo drošības stāvokli:
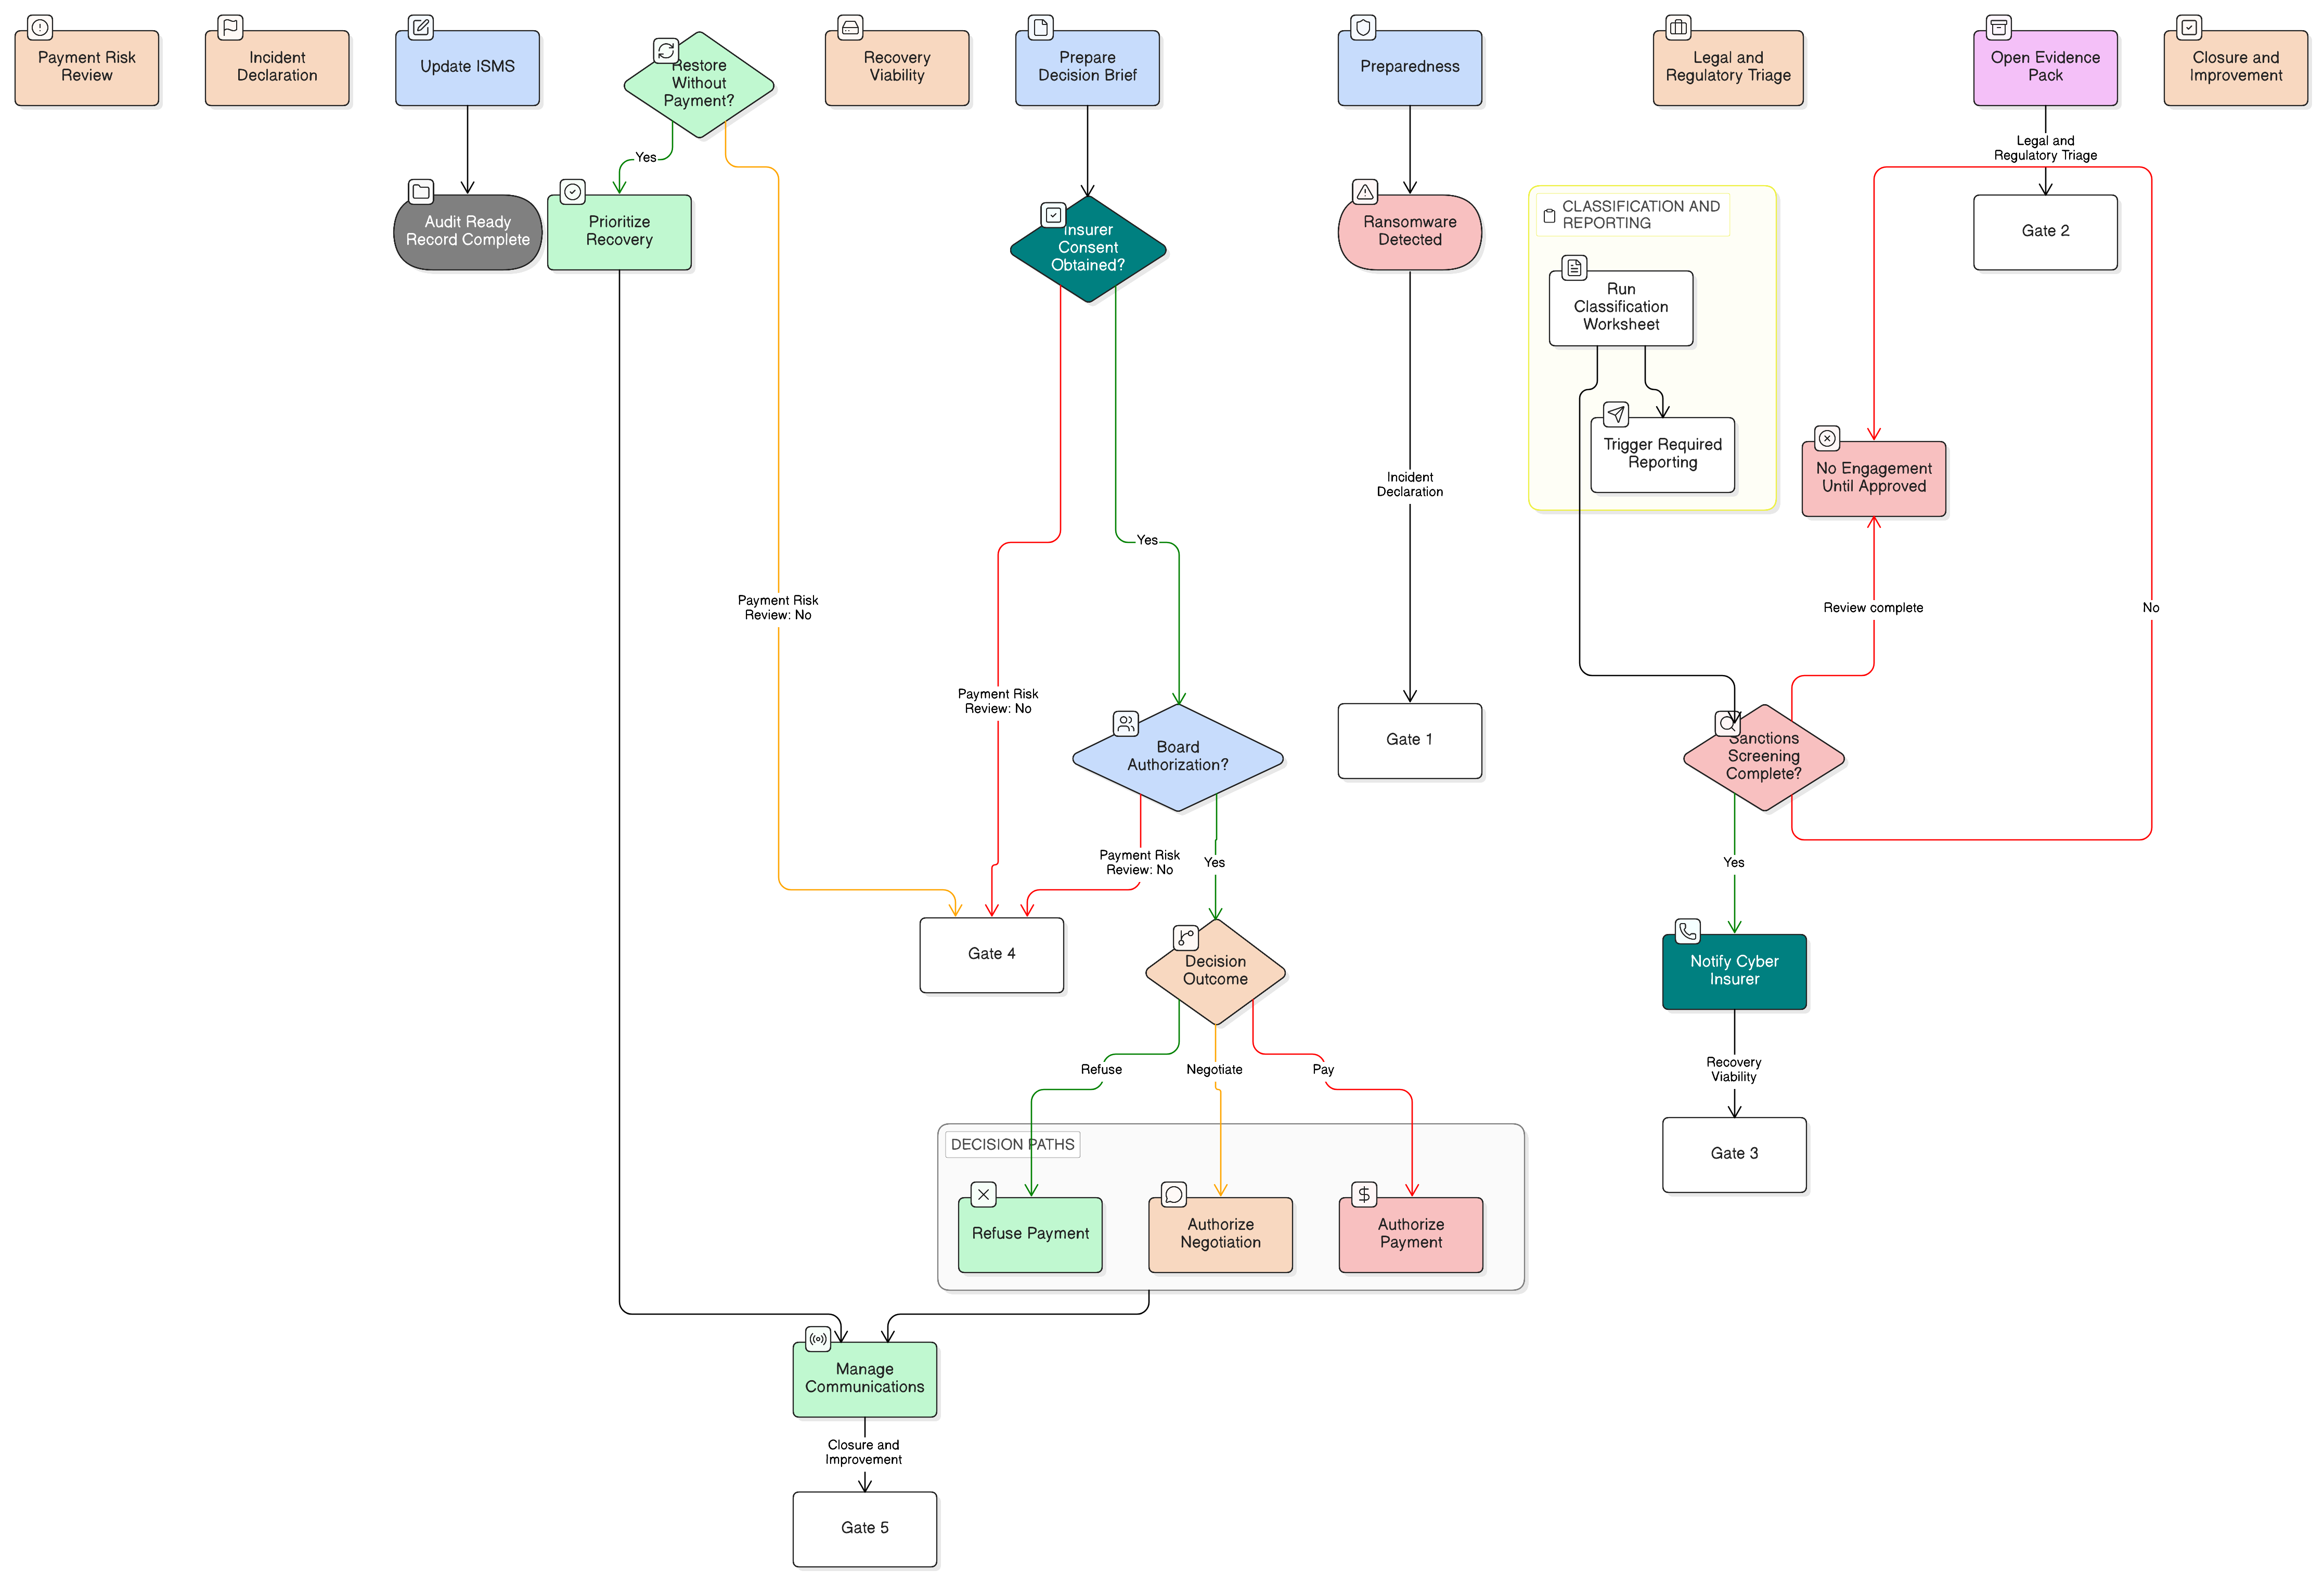
Praktisks, ISO 27001:2022 prasībām saskaņots ietvars izspiedējprogrammatūras maksājumu lēmumu pārvaldībai, sankciju pārbaudēm, pierādījumu saglabāšanai, apdrošinātāja apstiprinājumam un NIS2, DORA un GDPR ziņošanai.