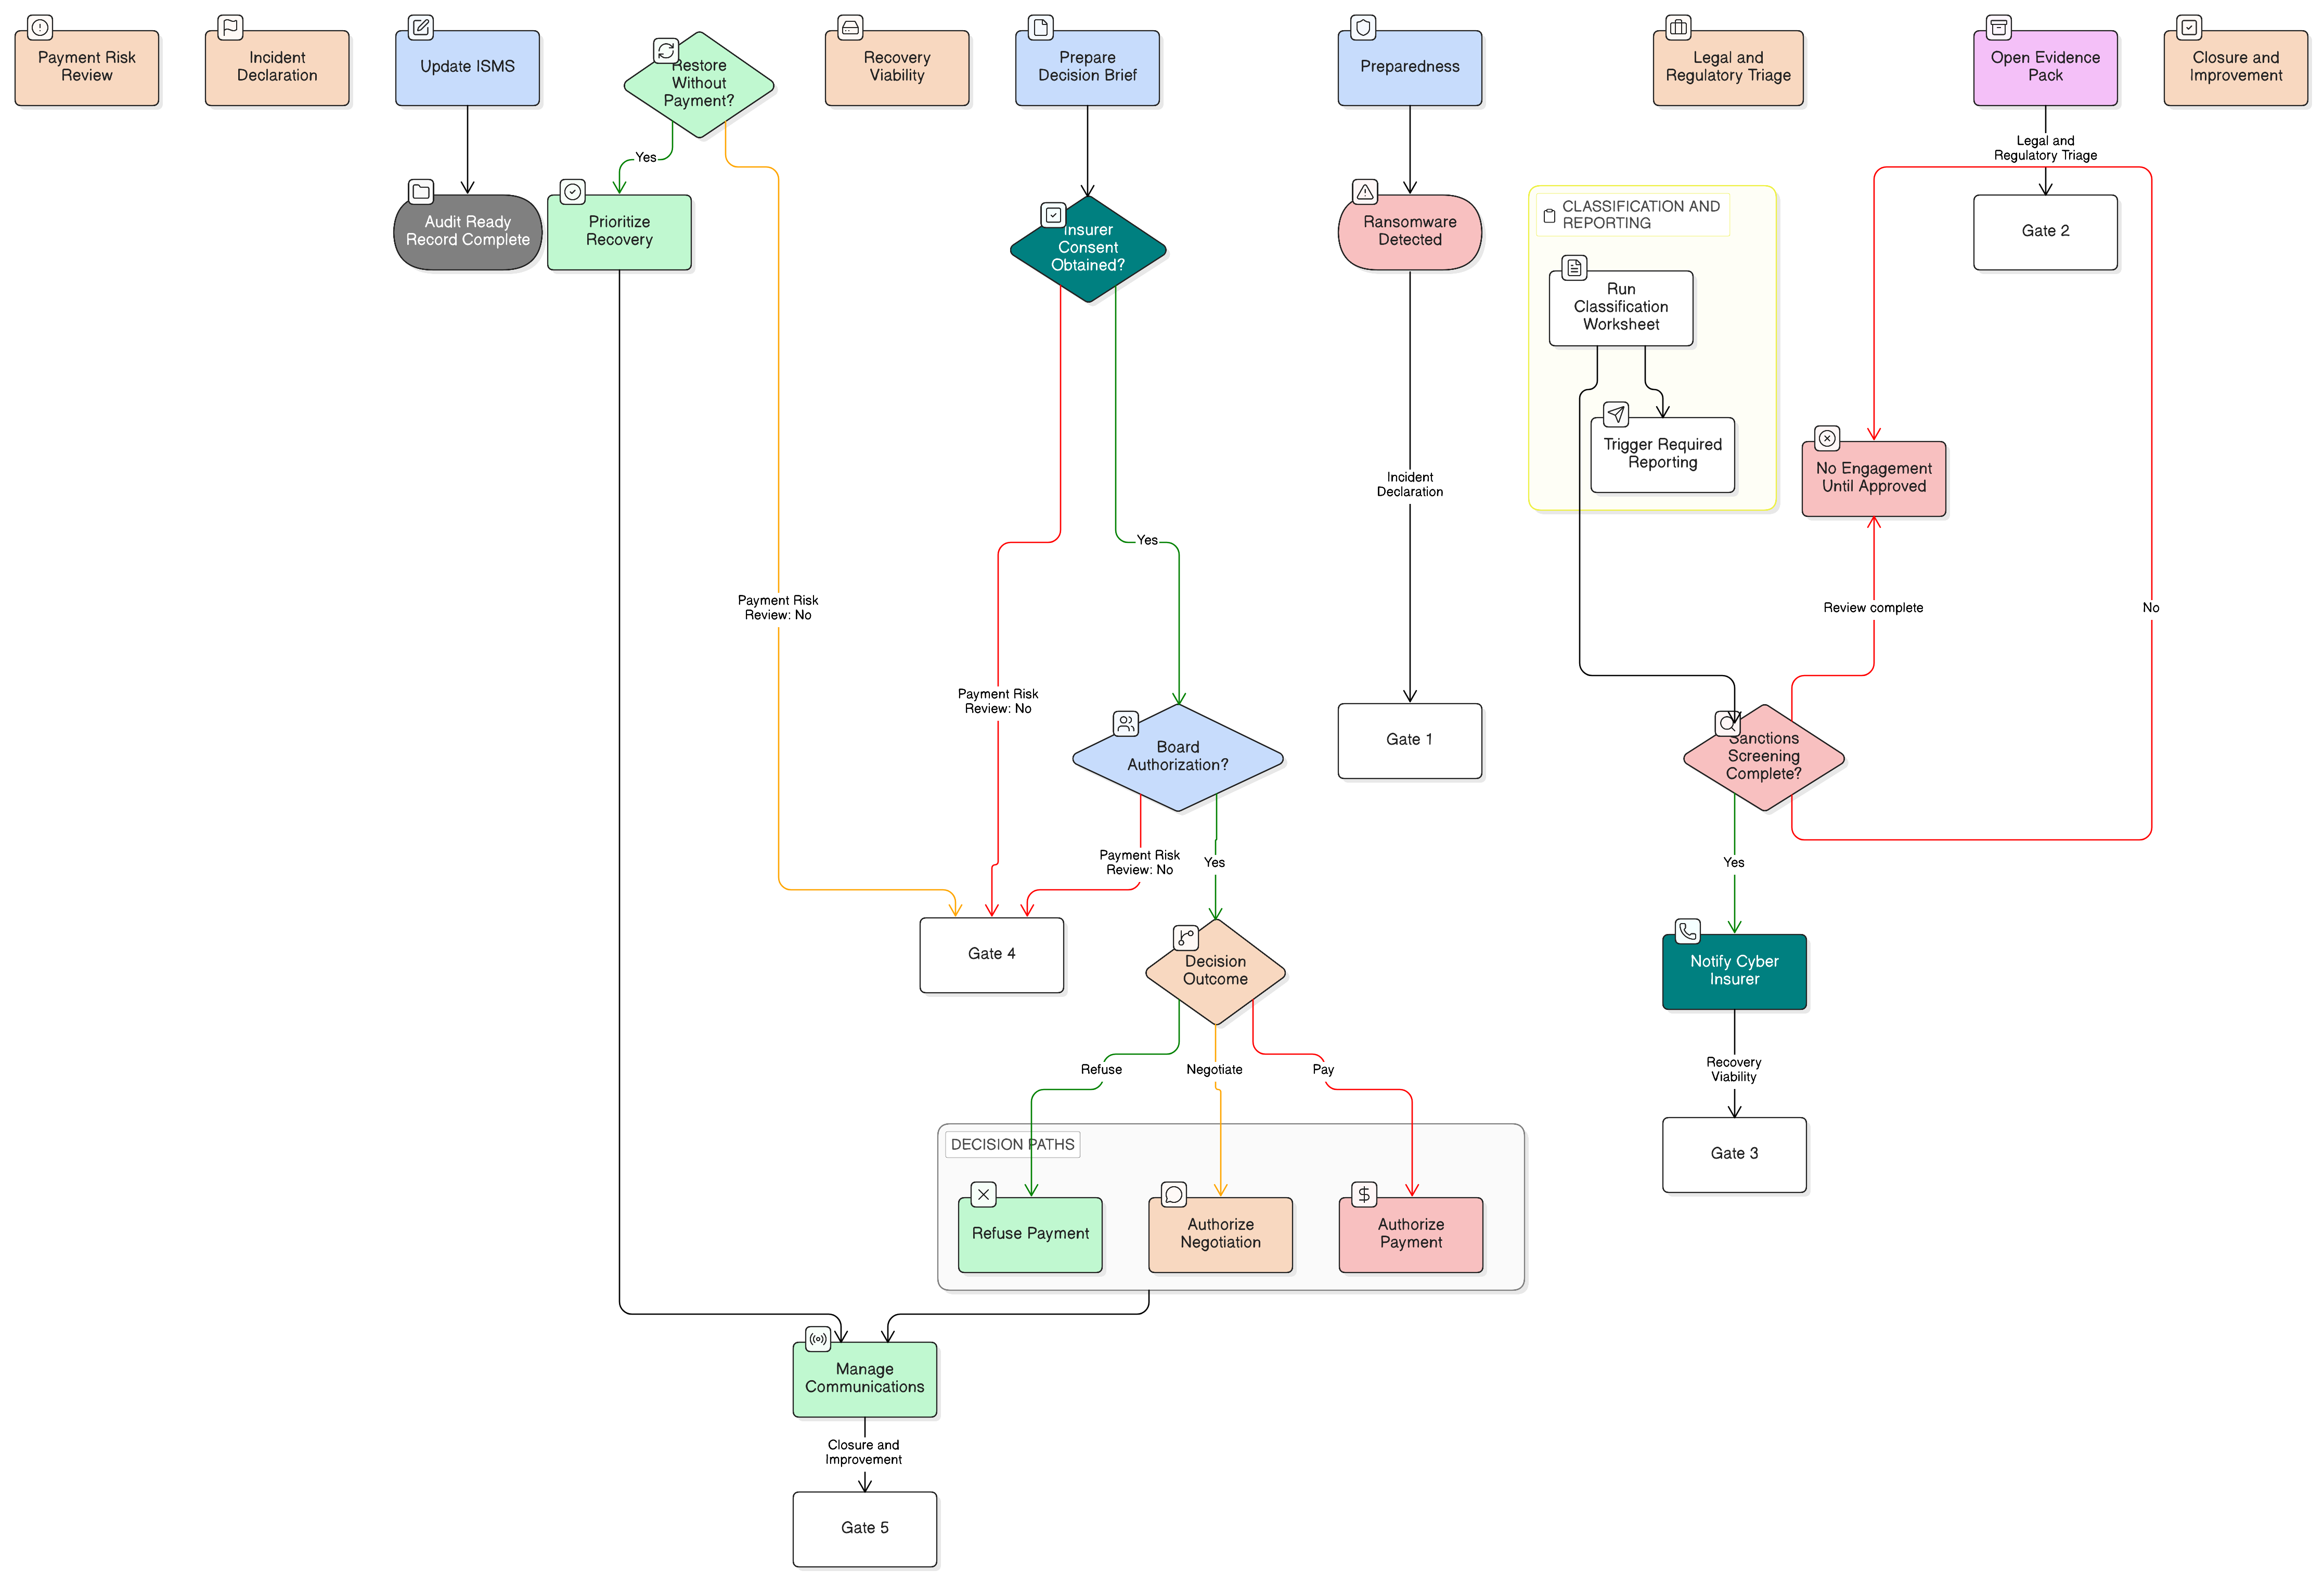
Governanza tal-ħlasijiet ta’ ransomware għal NIS2 u DORA
Qafas prattiku allinjat ma’ ISO 27001:2022 għall-governanza tad-deċiżjonijiet dwar ħlasijiet ta’ ransomware, verifiki tas-sanzjonijiet, preservazzjoni tal-evidenza, approvazzjoni tal-assigurazzjoni, u rappurtar taħt NIS2, DORA u GDPR.