NIST
Explore articles in the NIST category
112 articles
Tgħallem kif tuża l-awditu intern u r-rieżami mill-maniġment ISO/IEC 27001:2022 bħala magna unifikata tal-evidenza għal NIS2, DORA, GDPR, ir-riskju tal-fornituri, l-assigurazzjoni tal-klijenti u r-responsabbiltà tal-bord.
Il-linji bażi ta’ konfigurazzjoni sigura issa huma punt ewlieni ta’ prova għal ISO/IEC 27001:2022, NIS2, DORA, GDPR u rieżamijiet tas-sigurtà mill-klijenti. Din il-gwida ewlenija turi kif tiddefinixxi, tapplika, timmonitorja u tipprovdi evidenza għal linji bażi siguri bl-użu tal-politiki ta’ Clarysec, Zenith Blueprint u Zenith Controls.
Gwida prattika biex tinbena evidenza tal-logging u l-monitoraġġ ISO/IEC 27001:2022 lesta għall-awditjar għal NIS2, DORA u GDPR, b’immappjar tal-kontrolli, klawżoli ta’ politika, flussi tax-xogħol tal-inċidenti, rekwiżiti tal-logging għall-fornituri u gwida għall-pakkett tal-evidenza.
Tgħallem kif tibni kontrolli għall-protezzjoni tal-PII lesti għall-awditu billi testendi ISO/IEC 27001:2022 b’ISO/IEC 27701:2025 u ISO/IEC 29151:2022, immappjati għal GDPR, NIS2, DORA, assigurazzjoni fuq l-istil ta’ NIST, u aspettattivi ta’ governanza ta’ COBIT 2019.
Reġistru tal-kuntatti regolatorji m’għadux sempliċi manutenzjoni amministrattiva. Għal NIS2, DORA, GDPR u ISO/IEC 27001:2022, huwa evidenza operattiva li l-organizzazzjoni tiegħek tista’ tinnotifika lill-awtorità, lis-superviżur, lill-fornitur jew lill-eżekuttiv it-tajjeb qabel ma jgħaddi ż-żmien disponibbli.
Ibdel l-eċċezzjonijiet tal-kontrolli kriptografiċi minn riskju għall-awditu għal evidenza tal-maturità tal-ISMS. Din il-gwida ewlenija tgħaqqad in-narrattiva mad-dettall tekniku, bi klawżoli ta’ politika, immappjar tal-kontrolli, u listi ta’ kontroll tal-evidenza li jistgħu jintużaw minnufih.
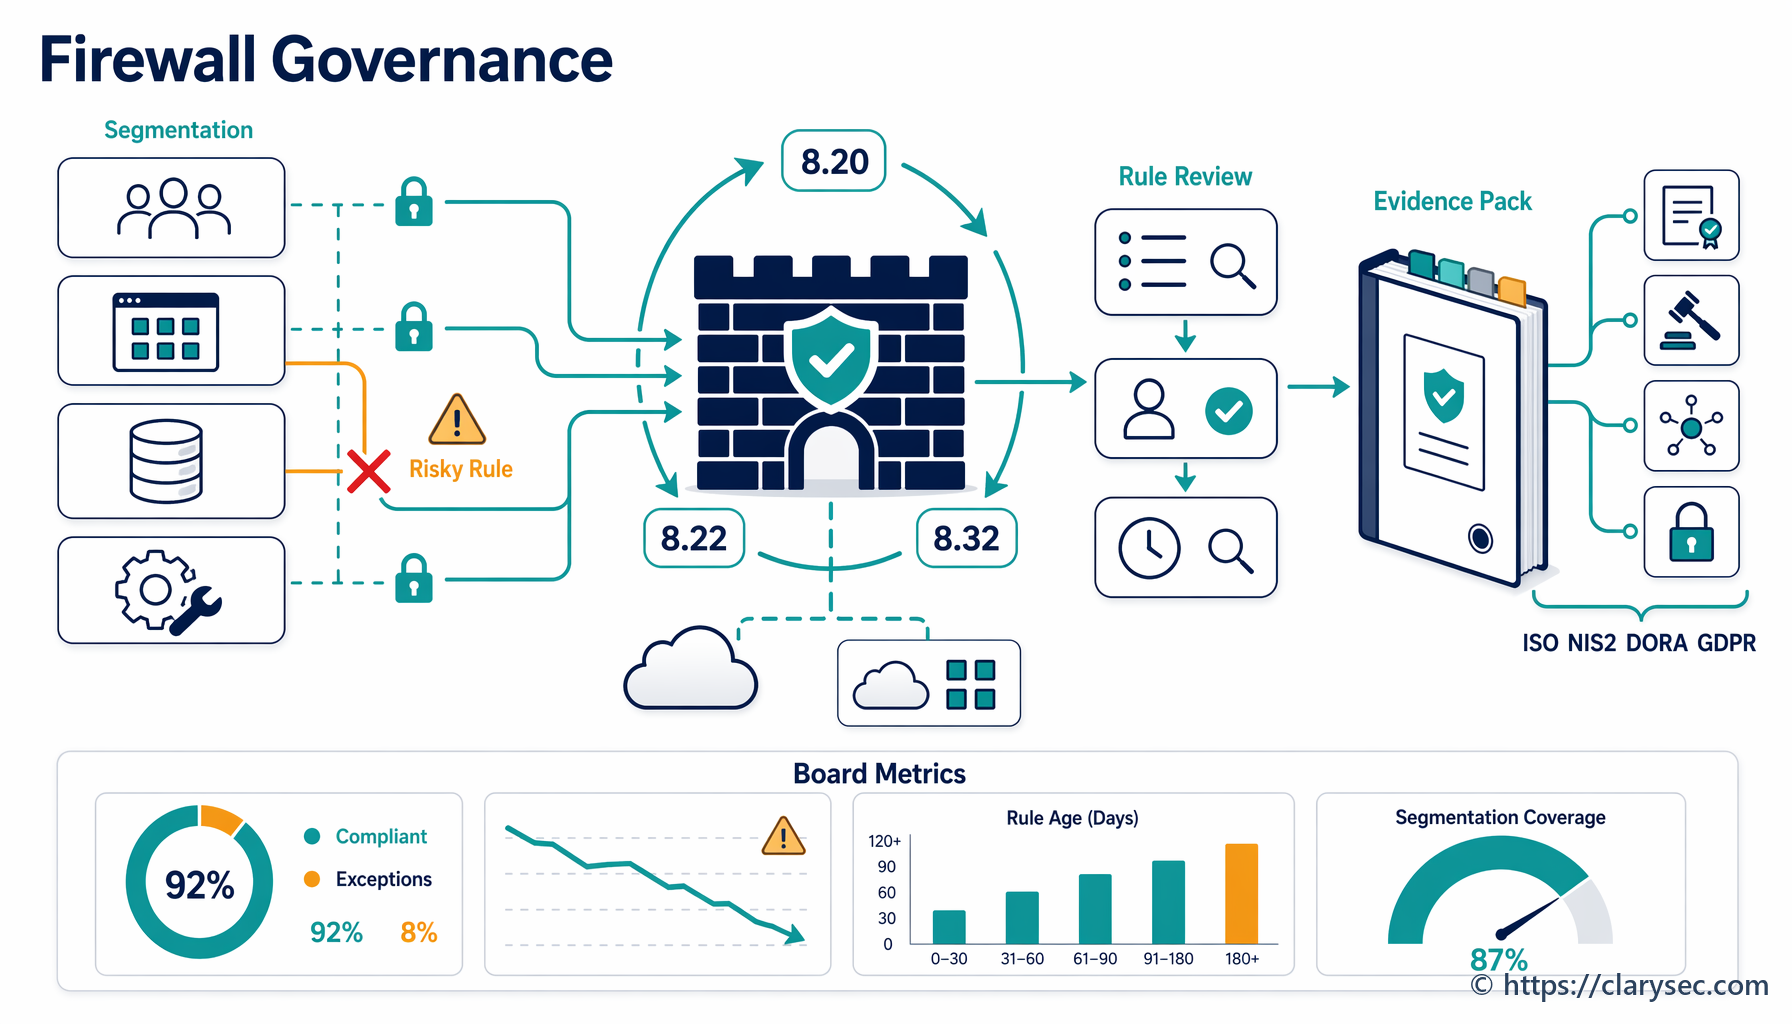
Gwida prattika għall-governanza tas-segmentazzjoni tan-netwerk u tar-rieżamijiet tar-regoli tal-firewall bħala evidenza għal ISO/IEC 27001:2022, għall-iġjene ċibernetika ta’ NIS2, għall-ġestjoni tar-riskju tal-ICT ta’ DORA u għal GDPR Article 32.
Gwida prattika għas-CISO dwar preservazzjoni legali u żamma tal-evidenza għal inċidenti ċibernetiċi, immappjata ma’ ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 u COBIT 2019.
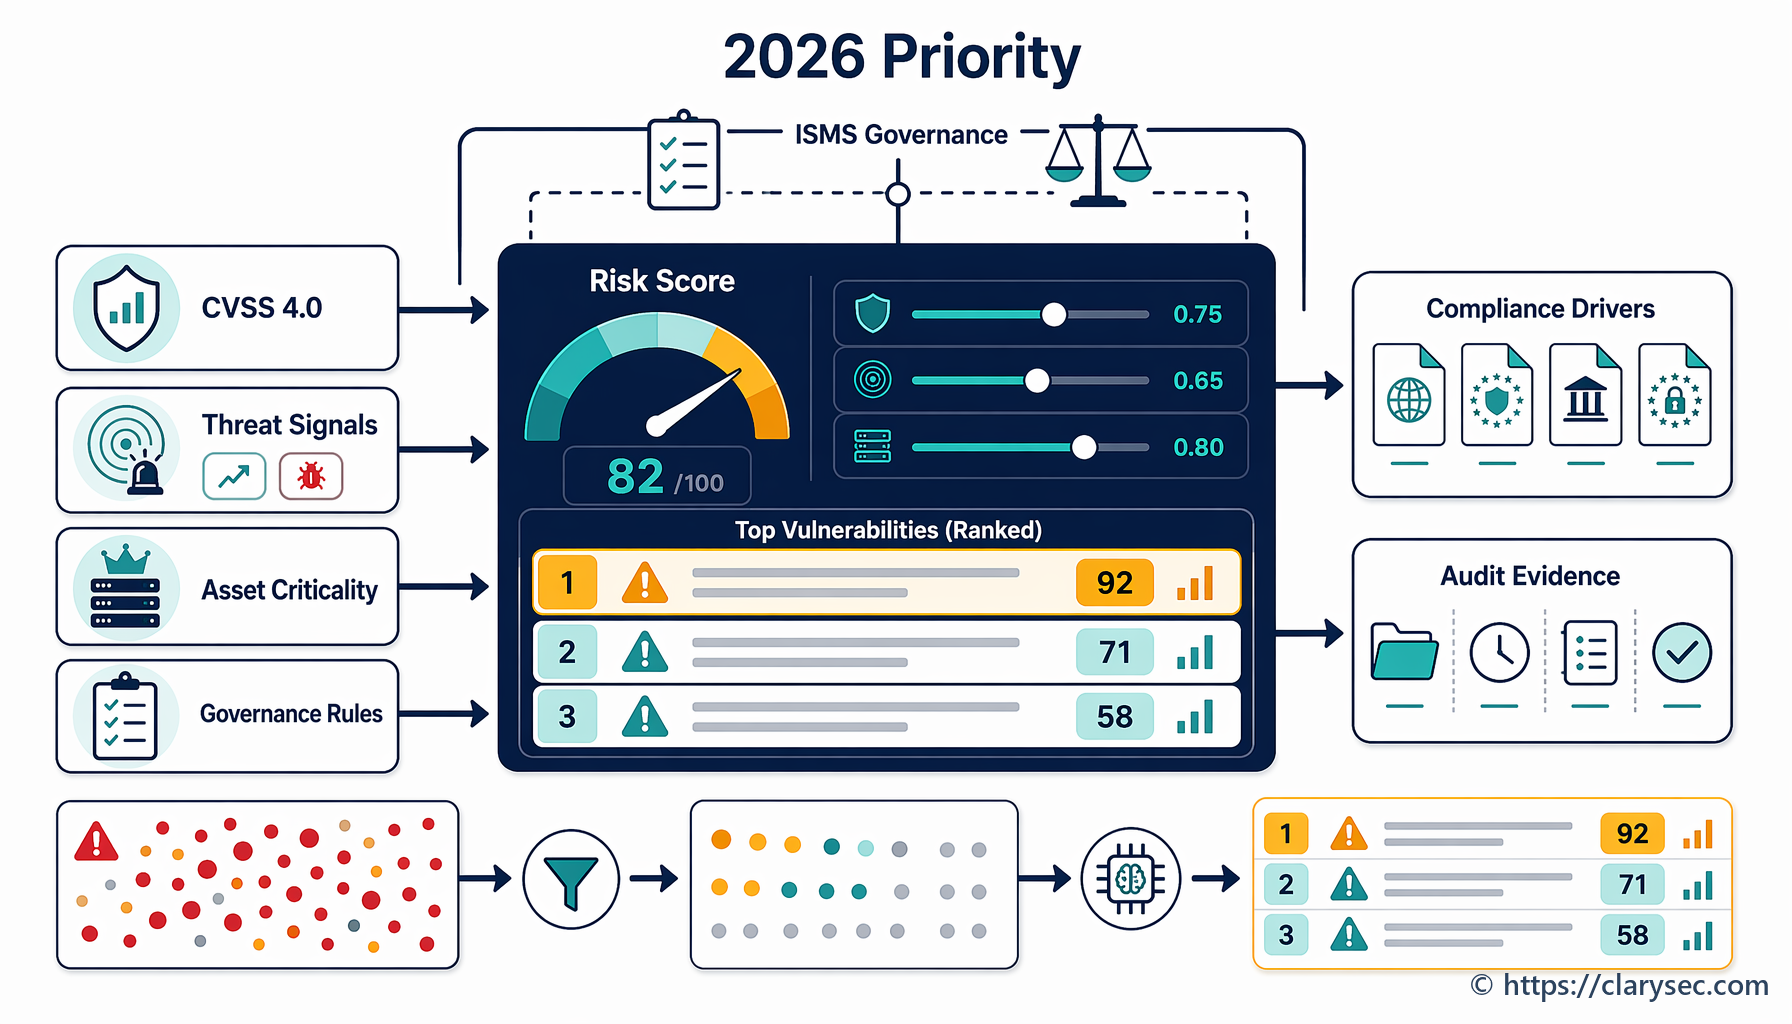
Gwida prattika għas-CISO għal prijoritizzazzjoni tal-vulnerabbiltajiet lesta għall-awditjar u bbażata fuq ir-riskju, bl-użu ta’ CVSS 4.0, EPSS, KEV, EUVD, kritikalità tal-assi, ISO 27001, NIS2, DORA, GDPR, NIST u COBIT.