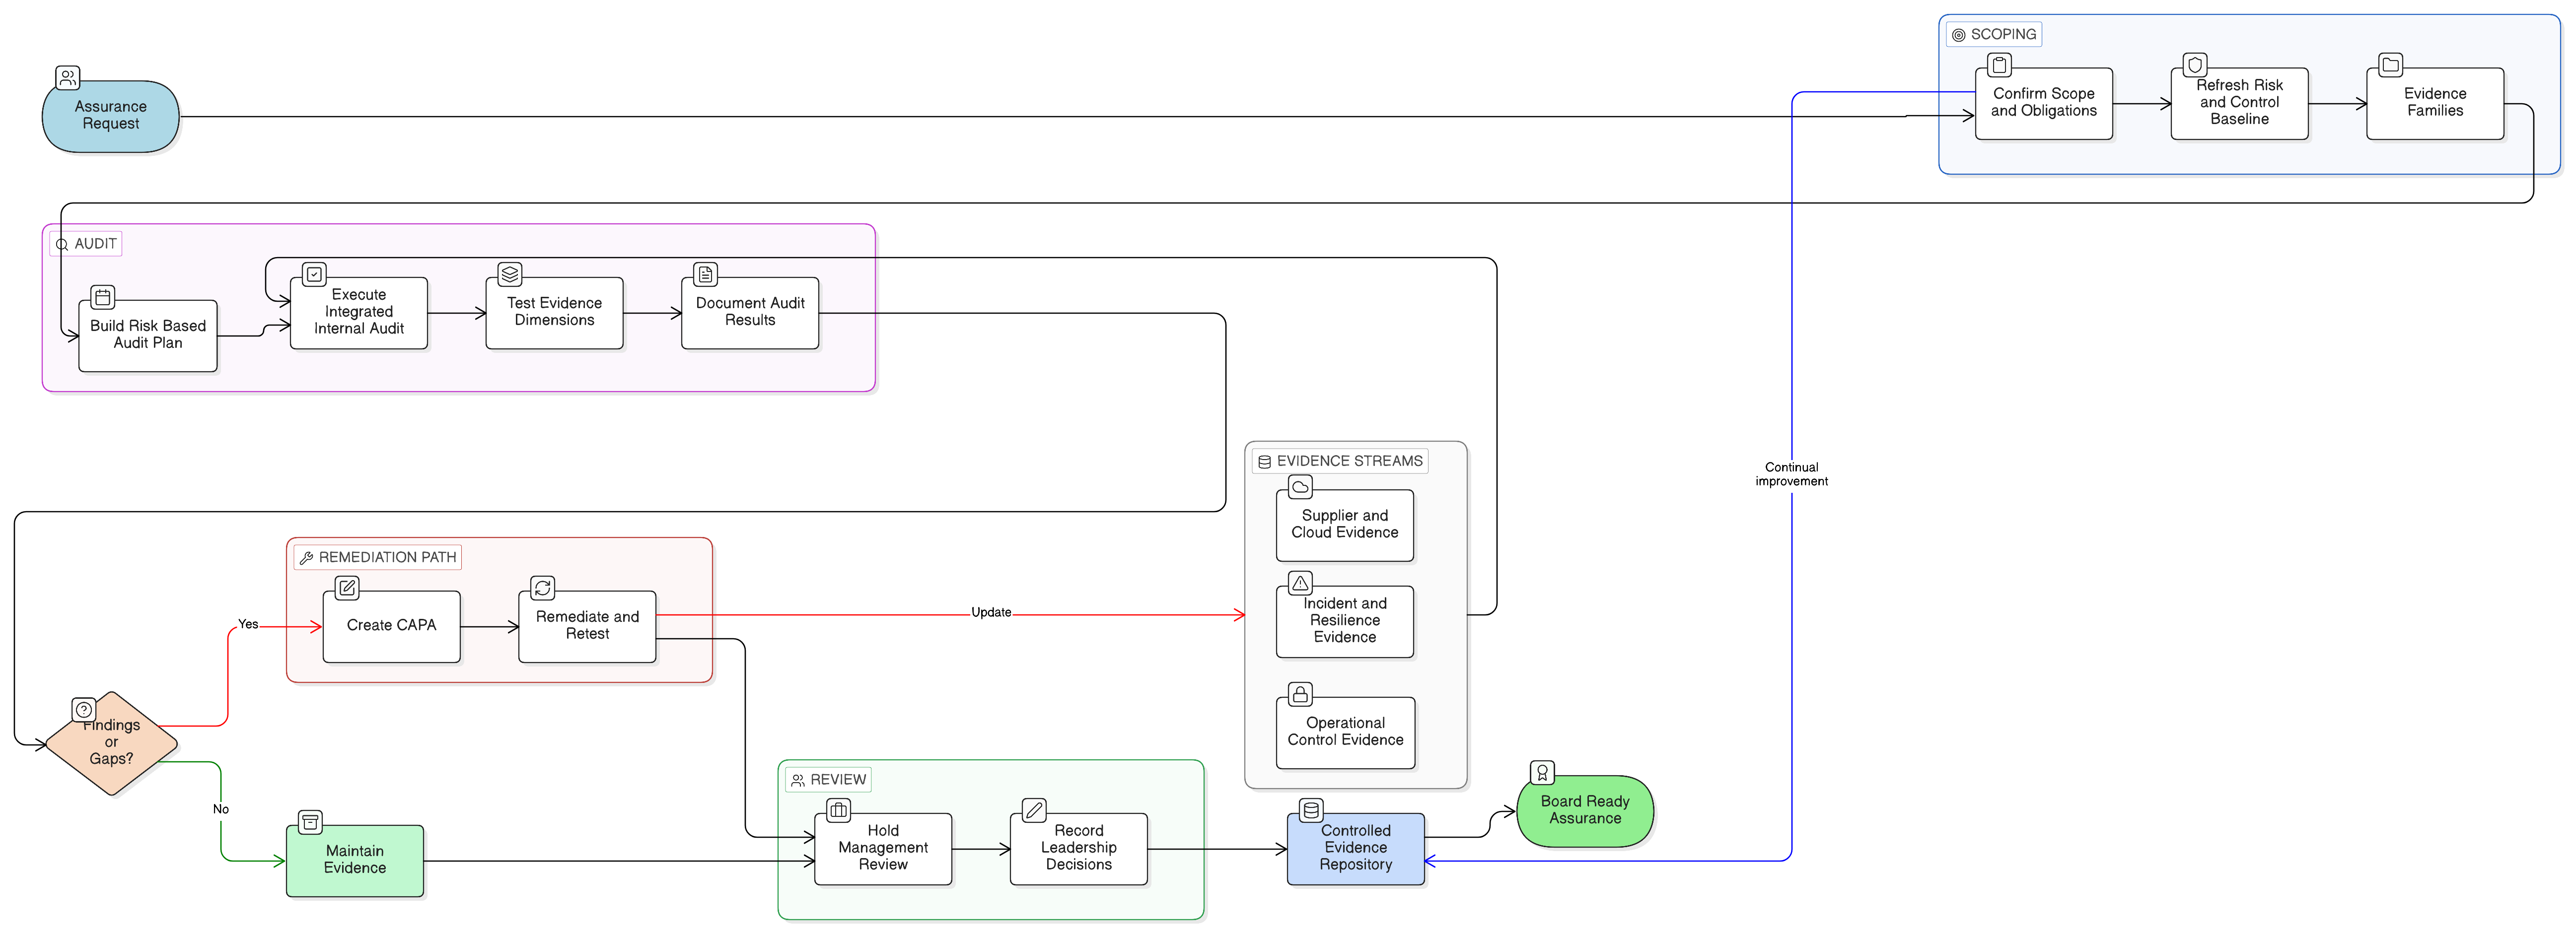
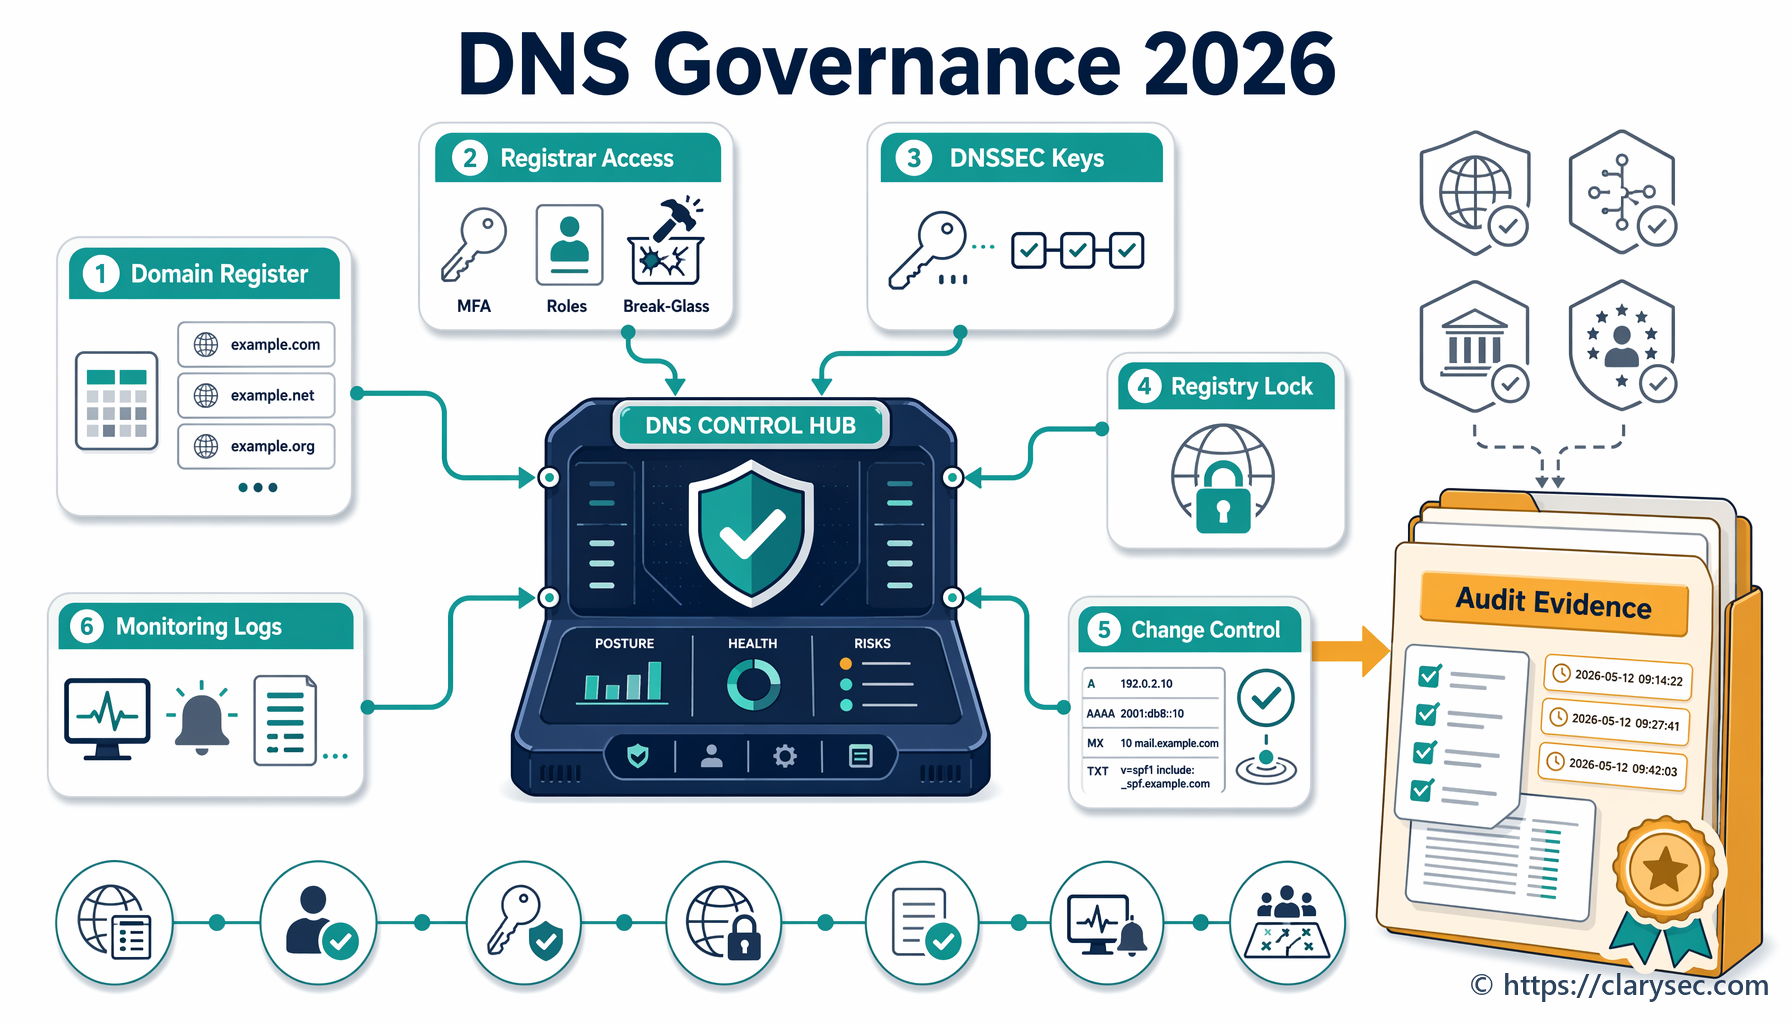
Evidenza tat-tisħiħ ta’ Active Directory għall-awditi tal-2026

It-twissija waslet fis-2:17 AM. Kont bi privileġġi għoljin, li kien ilu inattiv għal sitt xhur, kien għadu kemm biddel Group Policy Object kritiku. Kważi fl-istess ħin, is-SOC ra diversi fallimenti ta’ pre-awtentikazzjoni Kerberos minn subnet ta’ stazzjonijiet tax-xogħol. Ħames minuti wara, inħareġ ċertifikat minn Active Directory Certificate Services lil kont li qatt ma kellu jitlob wieħed.
Maria, is-CISO ta’ kumpanija fintech ta’ daqs medju, kienet taf xi jfisser dan. L-organizzazzjoni ma kinitx sempliċement sabet attività suspettuża. Kienet sabet attakk possibbli fuq il-pjan ta’ kontroll tal-identità.
L-investigazzjoni wriet mogħdija familjari. Attur ta’ theddid ikkomprometta server ta’ applikazzjoni legata, sab kredenzjali f’test ċar għal kont ta’ servizz antik, u skopra li l-kont kien għadu għandu privileġġi eċċessivi. Il-bidla fil-GPO twaqqfet qabel ma ġiet propagata, iżda d-diskussjoni fil-kamra tal-bord l-għada filgħodu kienet diretta.
“Kif ġara dan?” staqsa s-CEO. “Nistgħu nippruvaw lir-regolaturi u lill-klijenti tagħna li ċ-ċwievet tar-renju tagħna huma fil-fatt taħt kontroll?”
Din il-mistoqsija tiddefinixxi t-tisħiħ ta’ Active Directory fl-2026. Għal ħafna organizzazzjonijiet, Active Directory on-premises jew ibridu għadu jappoġġa l-aċċess għal fajls, sistemi ERP, VPN, pjattaformi ta’ backup, servers Windows, amministrazzjoni privileġġjata, applikazzjonijiet legati, awtentikazzjoni Kerberos u sinkronizzazzjoni ma’ Entra ID. Jekk jaqa’ AD, in-negozju ma jitlifx biss l-awtentikazzjoni. Jitlef il-kontroll.
Ir-regolaturi u l-awdituri issa jifhmu dan. Taħt NIS2, il-korpi ta’ tmexxija għandhom japprovaw miżuri għall-ġestjoni tar-riskju taċ-ċibersigurtà u jistgħu jinżammu responsabbli għal ksur. Taħt DORA, l-entitajiet finanzjarji għandhom jimmaniġġjaw ir-riskju tal-ICT permezz ta’ governanza dokumentata, protezzjoni, sejbien, rispons u kapaċitajiet ta’ rkupru. Taħt GDPR, l-organizzazzjonijiet għandhom jipproteġu d-data personali permezz ta’ miżuri tekniċi u organizzattivi xierqa u għandhom ikunu kapaċi juru responsabbiltà. Taħt ISO/IEC 27001:2022, ir-riskji ta’ Active Directory għandhom jidħlu fil-kamp ta’ applikazzjoni, jiġu evalwati, trattati, immonitorjati u sostnuti b’evidenza.
It-tweġiba mhijiex lista ta’ kontroll oħra mhux immaniġġjata. It-tweġiba hija mudell ta’ evidenza difensibbli li jgħaqqad kontrolluri tad-dominju, Kerberos, Group Policy, AD CS, aċċess privileġġjat, illoggjar u rkupru mal-ISMS, ir-Reġistru tar-Riskji, id-Dikjarazzjoni ta’ Applikabbiltà, il-qafas tal-politiki u t-traċċa tal-awditjar.
Għaliex Active Directory għadu riskju fil-livell tal-bord
Il-biċċa l-kbira tal-kompromessi ta’ Active Directory mhumiex eżotiċi. Normalment jgħaqqdu privileġġi eċċessivi, kredenzjali inattivi, iġjene dgħajfa tal-kontijiet tas-servizz, Group Policy permissiva żżejjed, delega mhux sigura, konfigurazzjoni Kerberos dgħajfa, mudelli ta’ ċertifikati riskjużi, kontrolluri tad-dominju mhux aġġornati bil-patches, monitoraġġ mhux komplut u backups li qatt ma ġew irrestawrati.
L-impatt fuq il-konformità huwa dirett. Jekk attakkant jikseb drittijiet ta’ domain admin, jista’ jaċċessa data personali, jimbotta GPOs malizzjużi, jiddiżattiva għodod tas-sigurtà, ibiddel logs, ibagħbas backups, joħroġ ċertifikati għall-persistenza, jiċċaqlaq lateralment lejn mogħdijiet tal-identità fil-cloud u jfixkel servizzi kritiċi.
ISO/IEC 27001:2022 jagħmel dan kwistjoni ta’ governanza qabel ma jsir kwistjoni teknika. Clauses 4.1 sa 4.4 jeħtieġu li l-organizzazzjoni tiddefinixxi l-kuntest, il-partijiet interessati, ir-rekwiżiti, il-kamp ta’ applikazzjoni u l-proċessi tal-ISMS. Għal ambjent ta’ identità ibrida, il-kamp ta’ applikazzjoni għandu jinkludi b’mod espliċitu kontrolluri tad-dominju, AD CS, stazzjonijiet tax-xogħol amministrattivi privileġġjati, sistemi ta’ backup, servers tas-sinkronizzazzjoni tal-identità, fornituri ta’ servizzi ġestiti u dipendenzi tal-identità fil-cloud.
Clauses 5.1 sa 5.3 jagħmlu lit-tmexxija responsabbli għall-politika, ir-riżorsi, ir-rwoli u r-rappurtar. It-tindif ta’ Domain Admins mhuwiex biss kompitu tal-infrastruttura. Huwa deċiżjoni ta’ trattament tar-riskju appoġġata mill-maniġment.
Clauses 6.1.1 sa 6.1.3 jeħtieġu proċess ripetibbli ta’ valutazzjoni tar-riskju u trattament tar-riskju, inkluża d-Dikjarazzjoni ta’ Applikabbiltà. Hemmhekk it-tisħiħ ta’ Active Directory isir adattat għall-awditjar.
[ZB] Zenith Blueprint: Pjan direzzjonali ta’ 30 pass għall-awditur Zenith Blueprint jiġbor dan fil-fażi tal-Ġestjoni tar-riskju, Pass 13, Ippjanar tat-Trattament tar-Riskju u Dikjarazzjoni ta’ Applikabbiltà:
Is-SoA hija effettivament dokument ta’ konnessjoni: torbot il-valutazzjoni/trattament tar-riskju tiegħek mal- kontrolli attwali li għandek. Meta timliha, tivverifika wkoll jekk ħallejtx xi kontrolli barra.
Għal Active Directory, dik il-konnessjoni hija kritika. Riskju bħal “kompromess ta’ kontijiet privileġġjati ta’ AD li jwassal għal tnedija ta’ ransomware u aċċess mhux awtorizzat għal data personali” jista’ jiġi mmappjat ma’ aċċess privileġġjat, awtentikazzjoni sigura, ġestjoni tal-konfigurazzjoni, illoggjar, monitoraġġ, backup, rispons għall-inċidenti u kontrolli kriptografiċi. Is-SoA mbagħad tista’ tispjega għaliex kull kontroll huwa applikabbli, liema obbligi regolatorji jappoġġa u liema evidenza turi l-operat tiegħu.
Is-saff ta’ evidenza ta’ Active Directory li jistennew l-awdituri
Ambjent AD imsaħħaħ ma jkunx lest għall-awditjar sempliċement għax jeżistu settings. Screenshots waħedhom huma dgħajfa. Politiki waħedhom mhumiex kompluti. Esportazzjoni ta’ GPO mingħajr storja ta’ approvazzjoni hija riskjuża. Evidenza b’saħħitha turi governanza, implimentazzjoni, monitoraġġ u titjib.
| Qasam ta’ AD | Objettiv tal-kontroll | Evidenza tipika | Rilevanza għall-konformità |
|---|---|---|---|
| Kontrolluri tad-dominju | Issaħħaħ, tapplika patches, timmonitorja u tirrestrinġi infrastruttura kritika tal-awtentikazzjoni | Inventarju tad-DCs, konfigurazzjoni bażi, reġistri tal-patches, status tal-EDR, regoli tal-firewall, trażmissjoni tal-logs, status tal-backup | Operazzjonijiet ta’ ISO 27001, ġestjoni tar-riskju ta’ NIS2, protezzjoni tal-assi tal-ICT taħt DORA |
| Kerberos u awtentikazzjoni | Tnaqqas ir-riskji ta’ serq ta’ kredenzjali, relay, downgrade u abbuż ta’ tickets | Politika tal-passwords, politika Kerberos, pjan ta’ restrizzjoni NTLM, settings tal-kontijiet privileġġjati, inventarju tal-kontijiet tas-servizz, settings tat-tul tal-ħajja tat-tickets | Kunfidenzjalità taħt GDPR, awtentikazzjoni taħt NIS2, kontroll tal-aċċess taħt DORA |
| Group Policy | Tiggwverna linji bażi tas-sigurtà u tipprevjeni devjazzjoni mhux awtorizzata mill-konfigurazzjoni bażi | Inventarju tal-GPOs, sjieda, reġistri ta’ approvazzjoni, tickets tat-tibdil, backup tal-GPOs, riżultati tar-rieżami perjodiku | Ġestjoni tat-tibdil ta’ ISO 27001, riżultati ta’ protezzjoni tan-NIST, evidenza tal-governanza |
| AD CS | Tipprevjeni eskalazzjoni tal-privileġġi u persistenza bbażati fuq ċertifikati | Inventarju tas-CAs, rieżami tal-mudelli, permessi ta’ enrollment, approvazzjoni tal-maniġer, rieżami tal-EKU, logs tal-ħruġ taċ-ċertifikati | Kontrolli kriptografiċi, assigurazzjoni tal-identità, sigurtà tal-ipproċessar taħt GDPR |
| Amministrazzjoni privileġġjata | Tissepara, tapprova, tillimita fiż-żmien u timmonitorja drittijiet elevati | Inventarju tal-kontijiet amministrattivi, mudell ta’ livelli, approvazzjonijiet tal-PAM, reġistri tar-rieżami, logs tas-sessjonijiet | ISO/IEC 27002:2022 8.2, kontroll tal-aċċess ta’ NIS2, governanza ta’ DORA |
| Illoggjar u rkupru | Tidentifika, tinvestiga u tirkupra minn kompromess ta’ AD | Inġestjoni fis-SIEM, regoli ta’ twissija, reġistri tas-sinkronizzazzjoni tal-arloġġ, testijiet ta’ restawr, playbooks tal-inċidenti | Immaniġġjar tal-inċidenti ta’ NIS2, ittestjar tar-reżiljenza ta’ DORA, responsabbiltà għal ksur taħt GDPR |
Il-lakuna fil-maturità normalment mhijiex in-nuqqas tal-kontrolli kollha. Hija n-nuqqas ta’ sjieda, kadenzar tar-rieżami, immaniġġjar tal-eċċezzjonijiet u mmappjar. Awditur ma jistaqsix biss jekk jeżistix grupp privileġġjat, iżda min hu s-sid tiegħu, min approva s-sħubija, meta ġie rrivedut l-aħħar, liema logs jinġabru u kif jiskadu l-eċċezzjonijiet.
Aċċess privileġġjat: l-ewwel kontroll ta’ AD li għandu jiġi sostnut b’evidenza
L-aktar rotta rapida għal kompromess ta’ Active Directory hija privileġġ eċċessiv. Domain Admins, Enterprise Admins, Schema Admins, Account Operators, Backup Operators, amministraturi lokali, amministraturi delegati ta’ OU u amministraturi tal-awtorità taċ-ċertifikati kollha jeħtieġu governanza espliċita.
[P11] Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi tistabbilixxi l-aspettattiva tal-intrapriża:
Ir-repożitorji tal-kontijiet (eż., Active Directory (AD), pjattaformi ta’ ġestjoni tal-identità u tal-aċċess) għandhom jiġu protetti b’kontrolli xierqa biex jiġi evitat aċċess mhux awtorizzat jew tbagħbis.
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.6.
[P11S] Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi - SME Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi - SME tagħti regola prattika ta’ approvazzjoni:
Privileġġi elevati jew amministrattivi jeħtieġu approvazzjoni addizzjonali mill-Maniġer Ġenerali jew mill-IT Lead u għandhom jiġu dokumentati, limitati fiż-żmien u soġġetti għal rieżami perjodiku.
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.2.2.
F’[ZC] Zenith Controls: Il-gwida ta’ konformità inkroċjata Zenith Controls, il-kontroll 8.2 ta’ ISO/IEC 27002:2022, drittijiet ta’ aċċess privileġġjat, huwa mmappjat bħala kontroll preventiv li jappoġġa l-kunfidenzjalità, l-integrità u d-disponibbiltà. Il-gwida torbot 8.2 ma’ ġestjoni tal-identità, drittijiet tal-aċċess, restrizzjoni tal-aċċess għall-informazzjoni, awtentikazzjoni sigura, xogħol remot, illoggjar u monitoraġġ. Timmappja wkoll il-kontroll ma’ GDPR Articles 5(1)(f), 25 u 32, l-aspettattivi ta’ ġestjoni tar-riskju taħt NIS2 Article 21 u l-governanza tar-riskju tal-ICT ta’ DORA għall-entitajiet finanzjarji.
Zenith Blueprint, fażi Kontrolli fl-azzjoni, Pass 19, jispjega l-aspettattiva operattiva:
A.8.2 – Drittijiet ta’ aċċess privileġġjat: “L-allokazzjoni u l-użu tad-drittijiet ta’ aċċess privileġġjat għandhom ikunu ristretti u mmaniġġjati.”
Ikkontrolla d-drittijiet ta’ super user tal-kontijiet amministrattivi biss għal dawk li verament għandhom bżonnhom u mmaniġġjahom bir-reqqa. Pereżempju, uża kont amministrattiv separat (tużax drittijiet amministrattivi għax-xogħol ta’ kuljum), approva u segwi regolarment min jingħata privileġġi ta’ domain admin jew root. Uża wkoll kontrolli aktar b’saħħithom għal dawk il-kontijiet (bħal MFA u illoggjar tal-azzjonijiet tagħhom).
Għal AD, awditur għandu jkun jista’ jagħżel utent privileġġjat wieħed u jsegwi l-istorja kollha: talba, approvazzjoni, ġustifikazzjoni tan-negozju, assenjazzjoni teknika, monitoraġġ, rieżami, tneħħija u immaniġġjar tal-eċċezzjonijiet.
Pakkett prattiku ta’ evidenza tal-aċċess privileġġjat għandu jinkludi:
- Esportazzjoni ta’ gruppi privileġġjati ta’ AD, inklużi gruppi nested.
- Sid tan-negozju nominat għal kull grupp privileġġjat.
- Evidenza ta’ rieżami trimestrali tal-aċċess.
- Kontijiet amministrattivi separati għal kompiti privileġġjati.
- Ebda email jew browsing ta’ kuljum minn kontijiet privileġġjati.
- MFA jew awtentikazzjoni reżistenti għall-phishing għal mogħdijiet ta’ aċċess privileġġjat fejn applikabbli.
- Mudell ta’ workstation privileġġjata jew jump host amministrattiv sigur.
- Illoggjar tal-bidliet fis-sħubija tal-gruppi u tal-operazzjonijiet privileġġjati.
- Inventarju tal-kontijiet break-glass b’kontrolli kumpensatorji.
- Aċċettazzjoni tar-riskju għall-eċċezzjonijiet, b’dati ta’ skadenza.
Hekk Maria għalqet is-sejba immedjata dwar il-kont tas-servizz. Il-kont ġie dokumentat bħala oġġett ta’ riskju għoli, il-Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi - SME intużat biex tiġi kkontestata privileġġ permanenti, is-sid tal-applikazzjoni identifika l-aċċess minimu meħtieġ, is-sħubija f’Domain Admin tneħħiet, u l-bidla ġiet dokumentata permezz tal-ġestjoni tat-tibdil. L-entrata tas-SoA għall-kontroll 8.2 ta’ ISO/IEC 27002:2022 ġiet aġġornata biex turi tnaqqis tar-riskju u mmappjar ma’ GDPR Article 32 u NIS2 Article 21.
Kerberos u informazzjoni ta’ awtentikazzjoni
Kerberos jippermetti awtentikazzjoni skalabbli f’ambjenti Windows, iżda konfigurazzjoni dgħajfa jew iġjene ħażina tal-kontijiet tas-servizz tista’ tippermetti Kerberoasting, abbuż ta’ tickets, attakki ta’ replay u persistenza fit-tul. L-evidenza għandha tkopri l-informazzjoni ta’ awtentikazzjoni matul iċ-ċiklu tal-ħajja tagħha: passwords, ċwievet, tickets, sigrieti tal-kontijiet tas-servizz, ċertifikati, proċessi ta’ reset u fatturi MFA.
F’Zenith Controls, il-kontroll 5.17 ta’ ISO/IEC 27002:2022, Informazzjoni ta’ awtentikazzjoni, huwa mmappjat bħala kontroll preventiv li jappoġġa l-kunfidenzjalità, l-integrità u d-disponibbiltà. Jingħaqad ma’ ġestjoni tal-identità, awtentikazzjoni sigura, rwoli u responsabbiltajiet, użu aċċettabbli, u konformità ma’ politiki u standards. L-immappjar inkroċjat jgħaqqdu ma’ protezzjoni proporzjonata għar-riskju taħt GDPR kontra aċċess mhux awtorizzat, NIS2 Article 21(2)(j) dwar MFA jew awtentikazzjoni kontinwa fejn xieraq, u r-rekwiżiti ta’ DORA għal mekkaniżmi ta’ awtentikazzjoni robusti fi ħdan il-ġestjoni tar-riskju tal-ICT.
| Riskju tal-awtentikazzjoni | X’għandu jissaħħaħ | Evidenza li għandha tinżamm |
|---|---|---|
| Passwords dgħajfa u password spraying | Tul tal-passwords, limiti ta’ lockout, kontrolli ta’ passwords ipprojbiti, mogħdijiet MFA | Esportazzjoni tal-politika tad-dominju, politika tal-IdP, sommarju tal-awditjar tal-passwords, Reġistru tal-Eċċezzjonijiet |
| Kerberoasting | Inventarju tal-kontijiet tas-servizz, passwords b’saħħithom, adozzjoni ta’ gMSA, rieżami tal-SPNs | Esportazzjoni tal-SPNs, lista tas-sidien tal-kontijiet tas-servizz, evidenza tar-rotazzjoni tal-passwords, pjan ta’ migrazzjoni għal gMSA |
| Abbuż ta’ tickets | Politika Kerberos, restrizzjonijiet fuq logon privileġġjat, monitoraġġ ta’ TGT u TGS anormali | Settings Kerberos, sejbiet tas-SIEM, reġistri tat-triage tal-inċidenti |
| Espożizzjoni għal protokolli legati | Pjan direzzjonali ta’ restrizzjoni NTLM, LDAP signing, channel binding, hardening ta’ SMB | Settings tal-GPO, ittestjar tal-kompatibbiltà, approvazzjonijiet tat-tibdil |
| Kompromess tal-identità ibrida | Protezzjoni tal-kont tas-sync, klassifikazzjoni f’livelli, dipendenzi tal-aċċess kundizzjonali, rieżami ta’ rwoli privileġġjati fil-cloud | Evidenza tal-konfigurazzjoni ta’ Entra Connect, immappjar tar-rwoli amministrattivi, twissijiet ta’ monitoraġġ |
GDPR Article 5(1)(f) jeħtieġ li d-data personali tiġi protetta kontra pproċessar mhux awtorizzat jew illegali u kontra telf, qerda jew ħsara aċċidentali. Article 5(2) iżid ir-responsabbiltà. Jekk kredenzjali ta’ AD jagħtu aċċess għal reġistri tar-Riżorsi Umani, fajls tal-klijenti jew mailboxes, il-kontrolli Kerberos u tal-awtentikazzjoni jsiru evidenza ta’ GDPR.
NIS2 Article 21 jeħtieġ miżuri tekniċi, operattivi u organizzattivi xierqa u proporzjonati, inklużi analiżi tar-riskju, immaniġġjar tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, manutenzjoni sigura, evalwazzjoni tal-effettività, iġjene ċibernetika, kontrolli kriptografiċi, sigurtà tar-Riżorsi Umani, kontroll tal-aċċess, ġestjoni tal-assi u MFA jew awtentikazzjoni kontinwa fejn xieraq.
Għal entitajiet finanzjarji koperti minn DORA, id-dipendenzi tal-awtentikazzjoni għandhom jiġu kkunsidrati fi ħdan il-qafas tal-ġestjoni tar-riskju tal-ICT. Jekk AD jawtentika persunal f’sistemi ta’ ħlas, trading, assigurazzjoni, klijenti jew riskju, l-evidenza Kerberos tappoġġa r-reżiljenza operattiva.
Governanza ta’ Group Policy u ġestjoni tal-konfigurazzjoni
Group Policy huwa wieħed mill-aktar mekkaniżmi ta’ sigurtà b’saħħithom f’Active Directory. Jista’ jinforza firewalls, restrizzjonijiet fuq amministraturi lokali, politika tal-awditjar, settings tal-protezzjoni tal-endpoint, regoli ta’ eżekuzzjoni ta’ scripts u linji bażi siguri fuq eluf ta’ sistemi. Jista’ wkoll idgħajjef l-istess kontrolli jekk jintuża ħażin.
F’Zenith Controls, il-kontroll 8.9 ta’ ISO/IEC 27002:2022, Ġestjoni tal-konfigurazzjoni, huwa mmappjat bħala kontroll preventiv għal konfigurazzjoni sigura. Jingħaqad ma’ ġestjoni tal-vulnerabbiltajiet, ġestjoni tat-tibdil, inventarju tal-assi, apparati endpoint, aċċess privileġġjat, awtentikazzjoni sigura, illoggjar u monitoraġġ. Il-gwida torbot il-ġestjoni tal-konfigurazzjoni ma’ GDPR Articles 5(1)(f), 25 u 32, NIS2 Article 21 dwar konfigurazzjoni sigura u aspettattivi tal-ġestjoni tar-riskju, u l-affidabbiltà, is-sigurtà u r-reżiljenza tas-sistemi tal-ICT taħt DORA.
[P05S] Politika tal-Ġestjoni tat-Tibdil - SME Politika tal-Ġestjoni tat-Tibdil - SME tiddikjara:
Jekk bidla tinvolvi data sensittiva, drittijiet tal-aċċess tas-sistema jew integrazzjonijiet esterni, huwa meħtieġ rieżami tal-impatt fuq is-sigurtà. Il-kuntatt maħtur tas-sigurtà jew tal-konformità għandu jevalwa jekk il-bidla tintroduċix riskji addizzjonali u jirrakkomanda salvagwardji addizzjonali.
Mit-taqsima “Trattament tar-riskju u eċċezzjonijiet”, klawżola tal-politika 7.5.1.
[P05] Politika tal-Ġestjoni tat-Tibdil Politika tal-Ġestjoni tat-Tibdil teħtieġ:
It-talbiet kollha għal tibdil, ir-rieżamijiet, l-approvazzjonijiet u l-evidenza ta’ sostenn għandhom jiġu rreġistrati fis-Sistema ta’ Ġestjoni tal-Bidliet ċentralizzata.
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.1.1.
Pakkett ta’ evidenza għall-GPO għandu jwieġeb erba’ mistoqsijiet:
- Min hu s-sid ta’ kull GPO rilevanti għas-sigurtà?
- Liema linja bażi jinforza?
- Min approva l-bidliet fih?
- Kif tiġi skoperta devjazzjoni mhux awtorizzata?
Zenith Blueprint, fażi Kontrolli fl-azzjoni, Pass 19, jagħti l-approċċ tal-linja bażi:
Ibda billi tistabbilixxi listi ta’ kontroll tal-konfigurazzjoni għat-tipi ewlenin kollha ta’ sistemi, servers Windows, hosts Linux, apparati tan-network, databases u servizzi cloud. Dawn il-linji bażi għandhom jirriflettu kemm l-aħjar prattiki tal-industrija (bħal CIS Benchmarks) kif ukoll il-pożizzjoni tar-riskju interna tiegħek.
Għal AD, dan ifisser li l-GPOs għandhom jinfurzaw linji bażi dokumentati, mhux preferenzi mhux dokumentati. L-evidenza għandha tinkludi esportazzjonijiet mensili tal-GPOs, immappjar mar-rekwiżiti tal-linja bażi, tickets tat-tibdil għall-modifiki, rieżamijiet tal-permessi delegati, reġistri tal-backup tal-GPOs u twissijiet għal bidliet f’GPOs b’impatt għoli.
AD CS u PKI: il-mogħdija tal-attakk li spiss tintesa
Active Directory Certificate Services spiss jaħrab mir-rieżamijiet tal-konformità għaliex jaħdem bil-kwiet fl-isfond. L-attakkanti japprezzawh għall-istess raġuni. Mudelli ta’ ċertifikati kkonfigurati ħażin, permessi eċċessivi ta’ enrollment, kontrolli dgħajfa tal-ħruġ jew settings perikolużi ta’ Extended Key Usage jistgħu jippermettu eskalazzjoni tal-privileġġi, impersonazzjoni u persistenza.
AD CS jappartjeni fil-kontrolli kriptografiċi, il-ġestjoni tal-identità, l-aċċess privileġġjat u l-ġestjoni tat-tibdil. Mhuwiex biżżejjed li jingħad, “għandna PKI.” L-organizzazzjoni trid tkun taf liema CAs jeżistu, liema ċertifikati jistgħu jinħarġu, min jista’ jitlobhom, liema mudelli jippermettu awtentikazzjoni tal-klijent, min jamministra s-CA u jekk il-ħruġ huwiex immonitorjat.
[P18S] Politika tal-Kontrolli Kriptografiċi - SME Politika tal-Kontrolli Kriptografiċi - SME tiddikjara:
Il-Fornitur ta’ Appoġġ tal-IT għandu jżomm inventarju aġġornat tal-għodod kriptografiċi u taċ-ċertifikati li qed jintużaw
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.1.2.
[P18] Politika tal-Kontrolli Kriptografiċi Politika tal-Kontrolli Kriptografiċi tinkludi b’mod espliċitu:
Infrastruttura taċ-ċavetta pubblika (PKI)
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.4.
| Komponent ta’ AD CS | Mistoqsija dwar ir-riskju | Evidenza |
|---|---|---|
| CAs tal-intrapriża | Liema CAs jistgħu joħorġu ċertifikati ta’ awtentikazzjoni? | Inventarju tas-CA, sid, hardening tas-server, status tal-backup |
| Mudelli ta’ ċertifikati | Liema mudelli jippermettu awtentikazzjoni tal-klijent jew smart card logon? | Esportazzjoni tal-mudelli, rieżami tal-EKU, rieżami tal-permessi ta’ enrollment |
| Permessi ta’ enrollment | Min jista’ jitlob ċertifikati b’impatt għoli? | Rieżami tal-ACL, flussi tax-xogħol ta’ approvazzjoni, Reġistru tal-Eċċezzjonijiet |
| Amministraturi tas-CA | Min jista’ jbiddel il-konfigurazzjoni tas-CA jew il-mudelli? | Esportazzjoni tal-grupp amministrattiv, rieżami tal-aċċess privileġġjat |
| Logs tal-ħruġ | Jistgħu jiġu skoperti ċertifikati suspettużi? | Logs tas-CA, trażmissjoni lejn SIEM, regoli ta’ twissija |
| Revoka | Jistgħu ċ-ċertifikati jiġu revokati malajr? | Konfigurazzjoni CRL u OCSP, evidenza tat-test tar-revoka |
NIS2 Article 21 jinkludi politiki u proċeduri dwar kontrolli kriptografiċi u ċifrar. GDPR Article 32 jeħtieġ sigurtà tal-ipproċessar, inklużi kunfidenzjalità, integrità, disponibbiltà u reżiljenza. DORA jeħtieġ li l-assi tal-ICT li jappoġġaw proċessi finanzjarji jkunu protetti u rkuprabbli. AD CS jista’ jappoġġa dan kollu, jew idgħajfu kollu.
Illoggjar, backup u rkupru tal-kontrolluri tad-dominju
Il-kontrolluri tad-dominju mhumiex servers ordinarji. Huma sistemi ta’ awtentikazzjoni, repliki tad-direttorju, punti ta’ distribuzzjoni tal-politiki u assi kritiċi għall-irkupru. Jekk ransomware jikkomprometti AD, l-irkupru jiddependi fuq backups nodfa tal-kontrolluri tad-dominju, restawr tal-istat tas-sistema, logs ippreservati, GPOs affidabbli u magħrufa, backups ta’ AD CS, ċwievet privati protetti u proċeduri ta’ rkupru dokumentati.
[P22S] Politika tal-Illoggjar u l-Monitoraġġ - SME Politika tal-Illoggjar u l-Monitoraġġ - SME tiddefinixxi l-aspettattivi għall-logs tal-awtentikazzjoni:
Logs tal-awtentikazzjoni: tentattivi ta’ login li rnexxew u falluti, tul tas-sessjoni, użu tal-MFA
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.4.2.
[P22] Politika tal-Illoggjar u l-Monitoraġġ Politika tal-Illoggjar u l-Monitoraġġ teħtieġ:
Is-sistemi koperti kollha għandhom jiġġeneraw logs li jaqbdu:
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.1.1.
F’ambjent dipendenti fuq AD, is-sistemi koperti għandhom jinkludu kontrolluri tad-dominju, servers AD CS, sistemi ta’ aċċess privileġġjat, stazzjonijiet tax-xogħol amministrattivi, servers tas-sinkronizzazzjoni tal-identità u consoles tal-backup.
Zenith Blueprint, fażi Kontrolli fl-azzjoni, Pass 19, huwa espliċitu:
Żgura li s-sistemi kritiċi kollha (servers, kontrolluri tad-dominju, firewalls) qed jibagħtu logs lis- SIEM jew lill-kollettur tal-logs tiegħek. Ivvalida li ż-żamma tal-logs hija allinjata mal-politika tal-illoggjar tiegħek (eż., 90 jum live, sena arkivju). Agħżel inċident jew avveniment reċenti u uri kif segwejtu permezz tal- logs tiegħek.
Jenfasizza wkoll is-sinkronizzazzjoni tal-arloġġ, li timmappa mal-kontroll 8.17 ta’ ISO/IEC 27002:2022, Sinkronizzazzjoni tal-arloġġ. Mingħajr ħin affidabbli, il-korrelazzjoni tal-logs waqt inċident issir fraġli.
[P15S] Politika dwar il-Backup u r-Restawr - SME Politika dwar il-Backup u r-Restawr - SME tistabbilixxi aspettattiva minima ta’ evidenza:
It-testijiet tar-restawr isiru mill-inqas kull tliet xhur, u r-riżultati jiġu dokumentati biex tiġi vverifikata l-irkuprabbiltà
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.3.
Il-kontrolli rilevanti ta’ ISO/IEC 27002:2022 jinkludu 8.13 Backup tal-informazzjoni, 8.15 Illoggjar, 8.16 Attivitajiet ta’ monitoraġġ, 8.17 Sinkronizzazzjoni tal-arloġġ, 5.24 ippjanar u tħejjija għall-ġestjoni ta’ inċidenti tas-sigurtà tal-informazzjoni, 5.29 sigurtà tal-informazzjoni waqt tfixkil u 5.30 tħejjija tal-ICT għall-kontinwità tan-negozju.
Pakkett prattiku ta’ evidenza għall-irkupru għandu jinkludi:
- Inventarju tal-kontrolluri tad-dominju u sjieda tar-rwoli FSMO.
- Evidenza tal-kamp ta’ applikazzjoni, il-frekwenza u l-immutabbiltà tal-backup.
- Validazzjoni tal-backup tal-istat tas-sistema.
- Riżultati trimestrali tat-testijiet tar-restawr.
- Proċedura tal-backup u r-restawr tal-GPOs.
- Evidenza tal-backup ta’ AD CS u tal-protezzjoni taċ-ċwievet privati.
- Proċedura ta’ awtentikazzjoni break-glass.
- Konfigurazzjoni tas-sinkronizzazzjoni tal-arloġġ.
- Playbook tal-inċidenti għal kompromess ta’ AD.
- Lessons learned minn eżerċizzji tabletop jew tekniċi ta’ rkupru.
NIS2 Article 23 huwa importanti wkoll. Inċidenti sinifikanti jistgħu jeħtieġu twissija bikrija fi żmien 24 siegħa minn meta jsir magħruf l-inċident, notifika tal-inċident fi żmien 72 siegħa u rapport finali mhux aktar tard minn xahar wara n-notifika tal-inċident. Jekk qtugħ ta’ AD ifixkel servizzi essenzjali jew importanti, l-evidenza tal-irkupru u l-linji taż-żmien tal-inċidenti jsiru evidenza regolatorja.
Mappa ta’ konformità inkroċjata għat-tisħiħ ta’ Active Directory
It-tisħiħ ta’ Active Directory huwa eżempju ċar ta’ sett wieħed ta’ kontrolli li jappoġġa ħafna obbligi.
| Tema tat-tisħiħ ta’ AD | ISO/IEC 27001:2022 u ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | Veduta NIST CSF 2.0 u tal-governanza |
|---|---|---|---|---|---|
| Aċċess privileġġjat | Trattament tar-riskju, SoA, 8.2 Drittijiet ta’ aċċess privileġġjat, 5.16 Ġestjoni tal-Identità, 5.18 Drittijiet tal-aċċess, 8.5 Awtentikazzjoni sigura | Article 21 kontroll tal-aċċess u iġjene ċibernetika | Governanza tal-korp ta’ tmexxija, ġestjoni tar-riskju tal-ICT, protezzjoni tal-assi tal-ICT | Articles 5(1)(f), 25 u 32 | GOVERN responsabbiltà, PROTECT ġestjoni tal-identità, sjieda u kontroll tal-proċessi |
| Kerberos u kredenzjali | 5.17 Informazzjoni ta’ awtentikazzjoni, 8.5 Awtentikazzjoni sigura, 8.15 Illoggjar, 8.16 Attivitajiet ta’ monitoraġġ | Article 21 awtentikazzjoni u MFA fejn xieraq | Awtentikazzjoni b’saħħitha u kontrolli tar-riskju tal-ICT | Integrità u kunfidenzjalità tad-data personali | Għeluq tal-lakuni bejn Current u Target Profile, prijoritizzazzjoni tar-riskju |
| Konfigurazzjoni tal-GPO | 8.9 Ġestjoni tal-konfigurazzjoni, 8.32 Ġestjoni tat-tibdil, 8.8 Ġestjoni tal-vulnerabbiltajiet tekniċi | Article 21 konfigurazzjoni sigura tas-sistemi u politiki tar-riskju | Affidabbiltà tas-sistemi tal-ICT, kontroll tat-tibdil u reżiljenza | Privatezza mid-disinn u konfigurazzjoni sigura b’mod predefinit | Governanza tat-tibdil u monitoraġġ tad-devjazzjoni mill-konfigurazzjoni bażi |
| AD CS u PKI | Kontrolli kriptografiċi, ġestjoni tal-identità, aċċess privileġġjat, ġestjoni tat-tibdil | Article 21 politiki ta’ kontrolli kriptografiċi u ċifrar | Protezzjoni u reżiljenza tal-assi tal-ICT | Miżuri tekniċi xierqa għall-prevenzjoni tal-aċċess | Sjieda u assigurazzjoni tal-assi kriptografiċi |
| Illoggjar u rispons għall-inċidenti | 8.15 Illoggjar, 8.16 Attivitajiet ta’ monitoraġġ, 8.17 Sinkronizzazzjoni tal-arloġġ, 5.24 ippjanar tal-inċidenti | Article 23 notifika f’fażijiet tal-inċidenti | Ġestjoni u rappurtar ta’ inċidenti maġġuri relatati mal-ICT | Responsabbiltà għal ksur ta’ data personali | Riżultati DETECT, RESPOND u RECOVER |
| Backup u rkupru | 8.13 Backup tal-informazzjoni, 5.29 tfixkil, 5.30 tħejjija tal-ICT għall-kontinwità tan-negozju | Kontinwità tan-negozju, backup u rkupru minn diżastru | Reżiljenza operattiva diġitali, rispons u rkupru | Disponibbiltà u reżiljenza tal-ipproċessar | Ippjanar u validazzjoni RECOVER |
Għal NIS2, dan m’għadux teoretiku. Il-miżuri nazzjonali japplikaw għal ħafna entitajiet essenzjali jew importanti ta’ daqs medju u kbir fis-setturi ta’ Annex I u Annex II, u wkoll għal ċerti entitajiet irrispettivament mid-daqs, inklużi fornituri ta’ servizzi ta’ fiduċja, reġistri TLD, fornituri ta’ servizzi DNS u servizzi kritiċi magħżula.
Għal DORA, il-kalendarju huwa reali wkoll. DORA japplika mis-17 ta’ Jannar 2025 u jkopri direttament ħafna entitajiet finanzjarji. Jekk MSP esternalizzat jimmaniġġja AD, ir-rekwiżiti ta’ DORA dwar ir-riskju tal-ICT ta’ partijiet terzi jsiru rilevanti, inklużi reġistri tal-kuntratti, diliġenza dovuta, drittijiet ta’ awditjar, assistenza f’inċidenti, aspettattivi tas-sigurtà u strateġiji ta’ ħruġ taħt Articles 28 u 30.
Għal GDPR, il-konnessjoni hija r-responsabbiltà. Jekk AD jikkontrolla aċċess għal data personali, ir-rieżamijiet tal-aċċess privileġġjat, l-evidenza tal-awtentikazzjoni, l-illoggjar, il-linji bażi tal-konfigurazzjoni, il-kontrolli taċ-ċertifikati u t-testijiet tal-irkupru jgħinu biex jintwerew miżuri tekniċi u organizzattivi xierqa.
Ibni pakkett ta’ evidenza għat-tisħiħ ta’ AD fi sprint wieħed
Sprint prattiku ta’ ġimagħtejn jista’ jibdel tisħiħ frammentat ta’ AD f’pakkett ta’ evidenza lest għall-awditjar.
Jum 1 sa 2: Daħħal AD fil-kamp ta’ applikazzjoni tal-ISMS. Uża ISO/IEC 27001:2022 clauses 4.1 sa 4.4 biex tikkonferma jekk AD, Entra Connect, kontrolluri tad-dominju, AD CS, stazzjonijiet tax-xogħol amministrattivi privileġġjati, sistemi ta’ backup u fornituri ta’ servizzi ġestiti humiex fil-kamp ta’ applikazzjoni. Irreġistra l-partijiet interessati, inklużi regolaturi, klijenti, awdituri, suġġetti tad-data, sidien tan-negozju u Operazzjonijiet tal-IT.
Jum 3 sa 4: Żid ir-riskji ta’ AD mar-Reġistru tar-Riskji. Inkludi kompromess tal-kontrolluri tad-dominju, aċċess privileġġjat eċċessiv, abbuż ta’ Kerberos, tbagħbis tal-GPOs, konfigurazzjoni ħażina ta’ AD CS, kompromess tas-sinkronizzazzjoni tal-identità, falliment tal-backup u illoggjar insuffiċjenti. Assenja sidien, probabbiltà, impatt u deċiżjonijiet ta’ trattament.
Jum 5 sa 6: Aġġorna s-SoA. Skont il-Pass 13 ta’ Zenith Blueprint, immarka kontrolli bħal drittijiet ta’ aċċess privileġġjat, informazzjoni ta’ awtentikazzjoni, ġestjoni tal-konfigurazzjoni, illoggjar, monitoraġġ, backup tal-informazzjoni, ġestjoni tal-inċidenti, kontrolli kriptografiċi u ġestjoni tat-tibdil bħala applikabbli. Żid noti li jgħaqqduhom ma’ GDPR Article 32, NIS2 Article 21 u l-ġestjoni tar-riskju tal-ICT ta’ DORA fejn rilevanti.
Jum 7 sa 9: Iġbor evidenza teknika. Esporta gruppi privileġġjati, settings Kerberos, inventarju tal-GPOs, linji bażi tal-kontrolluri tad-dominju, mudelli tas-CA, logs tal-ħruġ taċ-ċertifikati, status tax-xogħlijiet ta’ backup u status tal-inġestjoni fis-SIEM. Żid sid, data, reviżur, sejba u status tar-rimedjazzjoni.
Jum 10 sa 11: Mexxi workshop ta’ rieżami tal-kontrolli. L-IT, is-sigurtà, il-konformità u s-sidien tan-negozju jirrevedu l-eċċezzjonijiet. Għaliex dan il-kont tas-servizz jeħtieġ SPN? Għaliex dan il-grupp jista’ jeditja GPOs? Għaliex dan il-mudell jista’ joħroġ ċertifikati ta’ awtentikazzjoni tal-klijent? Għaliex dan il-kontrollur tad-dominju m’għandux trażmissjoni tal-logs?
Jum 12 sa 14: Ippakkja n-narrattiva tal-awditjar. Oħloq Pakkett ta’ Evidenza għat-Tisħiħ ta’ AD b’sommarju eżekuttiv, kamp ta’ applikazzjoni, riskji, immappjar tas-SoA, evidenza tal-kontrolli, sejbiet miftuħa, pjan ta’ rimedjazzjoni u skeda tal-ittestjar.
Ir-riżultat huwa storja difensibbli: nafu r-riskju, għażilna l-kontrolli, implimentajniehom, nimmonitorjawhom, nittestjaw l-irkupru, u l-maniġment għandu viżibbiltà.
Sejbiet komuni tal-awditjar ta’ Active Directory u azzjonijiet ta’ għeluq
| Sejba | Għaliex hija importanti | Approċċ ta’ għeluq ta’ Clarysec |
|---|---|---|
| Gruppi privileġġjati ta’ AD m’għandhomx sid jew evidenza tar-rieżami | Drittijiet eċċessivi joħolqu riskju ta’ ransomware u theddid minn ġewwa | Applika l-Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi, assenja sidien, mexxi rieżamijiet trimestrali, iddokumenta t-tneħħijiet |
| Bidliet fil-GPO jsiru mingħajr tickets | Linji bażi tas-sigurtà jistgħu jiddevjaw jew jiddgħajfu fis-skiet | Applika l-Politika tal-Ġestjoni tat-Tibdil, esporta diffs tal-GPO, itlob approvazzjoni għal GPOs b’impatt għoli |
| Mudelli ta’ AD CS jippermettu enrollment riskjuż | Abbuż taċ-ċertifikati jista’ jevita l-kontrolli tal-passwords | Inventarja l-mudelli, irrevedi EKUs u ACLs, irrestrinġi enrollment, immonitorja l-ħruġ |
| Logs tal-kontrolluri tad-dominju mhumiex kompluti | L-inċidenti ma jistgħux jiġu investigati b’mod affidabbli | Applika l-Politika tal-Illoggjar u l-Monitoraġġ, għaddi l-logs tad-DC lejn SIEM, ittestja t-twissijiet |
| Kerberos u l-kontijiet tas-servizz mhumiex immaniġġjati | Kompromess ta’ kont tas-servizz jippermetti moviment laterali | Inventarja l-SPNs, assenja sidien, dawwar is-sigrieti, emigra għal gMSA fejn xieraq |
| L-ittestjar tar-restawr jeskludi AD | Backups jistgħu jfallu waqt irkupru minn ransomware | Applika l-Politika dwar il-Backup u r-Restawr, ittestja r-restawr tal-istat tas-sistema u ddokumenta r-riżultati |
| Dipendenzi tal-identità ibrida jinsabu barra mill-kamp ta’ applikazzjoni | Mogħdijiet ta’ kompromess fil-cloud jistgħu jintilfu | Aġġorna l-kamp ta’ applikazzjoni tal-ISMS, ir-Reġistru tar-Riskji u s-SoA biex tinkludi sync u rwoli privileġġjati fil-cloud |
Il-mudell ta’ għeluq huwa konsistenti: rekwiżit tal-politika, implimentazzjoni teknika, ġbir tal-evidenza, kadenzar tar-rieżami, immaniġġjar tal-eċċezzjonijiet u rappurtar lill-maniġment.
Ibdel it-tisħiħ ta’ Active Directory f’evidenza lesta għall-awditjar
It-tisħiħ ta’ Active Directory fl-2026 mhuwiex tindif ta’ darba. Huwa sistema ta’ kontroll ħajja li trid tiġi gvernata, sostnuta b’evidenza u mtejba. Il-kontrolluri tad-dominju, Kerberos, Group Policy, AD CS, aċċess privileġġjat, illoggjar u rkupru kollha jinsabu fl-intersezzjoni bejn l-operazzjonijiet tas-sigurtà u r-responsabbiltà regolatorja.
Clarysec jgħin lis-CISOs, lill-mexxejja tal-IT u lit-timijiet tal-konformità jibnu dik il-konnessjoni. Uża Zenith Blueprint biex timmappa r-riskji ta’ AD fl-ISMS, fir-Reġistru tar-Riskji u fid-Dikjarazzjoni ta’ Applikabbiltà. Uża Zenith Controls biex tagħmel cross-reference tal-kontrolli ta’ ISO/IEC 27002:2022 ma’ GDPR, NIS2, DORA, NIST CSF 2.0 u l-aspettattivi tal-awditjar. Uża l-mudelli ta’ politiki ta’ Clarysec, inklużi Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi, Politika tal-Ġestjoni tat-Tibdil, Politika tal-Kontrolli Kriptografiċi, Politika tal-Illoggjar u l-Monitoraġġ u Politika dwar il-Backup u r-Restawr - SME, biex tibdel tisħiħ tekniku f’evidenza ripetibbli.
Jekk l-awditu li jmiss tiegħek, talba minn regolatur jew kwestjonarju ta’ assigurazzjoni għall-klijenti jistaqsi kif Active Directory huwa kkontrollat, tweġibx bi screenshots biss. Ibni l-pakkett ta’ evidenza, rabtu mar-riskju, u uri li l-maniġment jista’ jiddependi fuq il-pjan ta’ kontroll tal-identità.
Ibda bi sprint wieħed: aċċess privileġġjat, governanza tal-GPO, rieżami ta’ AD CS, illoggjar tal-kontrolluri tad-dominju u ttestjar tar-restawr. Clarysec jista’ jgħinek tistrutturah, issostnih b’evidenza u tiddefendih.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council