Governanza tas-Sigurtà tal-API: Evidenza għall-ISO 27001 għall-2026

Is-sejba tal-awditu tal-API li tasal qabel il-ksur
Maria, is-CISO ta’ kumpanija fintech SaaS li qed tikber b’rata mgħaġġla, tiftaħ email mill-awditur ewlieni tliet ġimgħat qabel il-valutazzjoni annwali. Il-messaġġ huwa dirett:
“Se nwettqu rieżami fil-fond tal-qafas tiegħek għall-ġestjoni tar-riskju tal-ICT ta’ partijiet terzi u tal-allinjament tiegħu ma’ DORA, NIS2 u GDPR, b’enfasi speċifika fuq l-ekosistema tal-API tiegħek. Jekk jogħġbok ipprovdu l-inventarju, il-mudell tal-awtentikazzjoni, l-evidenza tal-limitazzjoni tar-rata u l-kopertura tal-logging għall-APIs tal-produzzjoni u tal-imsieħba.”
Jumejn wara, l-awditu intern jibgħat messaġġ ieħor:
“Sibna 47 endpoint pubbliku tal-API li mhumiex fl-inventarju tal-assi. Erbgħa jaċċettaw ċwievet tal-API mingħajr evidenza ta’ rotazzjoni. Integrazzjoni waħda ma’ sieħeb m’għandhiex limitazzjoni tar-rata. Il-logging huwa inkonsistenti fis-servizzi tal-produzzjoni. Jekk jogħġbok ipprovdu evidenza għall-ISO 27001, GDPR u NIS2 sal-Ġimgħa.”
M’hemmx nota ta’ ransomware. M’hemmx ksur pubbliku. M’hemmx ilment minn klijent. Iżda s-sejba hija serja għaliex tesponi lakuna fil-governanza li l-attakkanti diġà jisfruttaw. L-APIs issa huma l-perimetru reali. Jgħaqqdu pagamenti, onboarding, identità, portali tal-klijenti, servizzi tal-fornituri, apps mobbli, workloads cloud, pjattaformi analitiċi u magni tar-riskju esternalizzati.
Kważi inċident jagħmel il-kwistjoni aktar diffiċli biex tiġi injorata. Żviluppatur junior, taħt pressjoni, espona staging API għall-internet mingħajr awtentikazzjoni. Kien fiha data tal-klijenti realistika u psewdonimizzata. Ir-Red Team sabha l-ewwel, iżda l-maniġment staqsa l-mistoqsija ovvja: x’hemm iktar espost hemm barra?
Fl-2026, il-governanza tas-sigurtà tal-API mhijiex biss lista ta’ kontroll għall-iżviluppaturi. CISOs, mexxejja tal-konformità, awdituri interni u bordijiet għandhom jippruvaw li l-APIs huma magħrufa, għandhom sid, huma awtentikati, immonitorjati, limitati bir-rata, ittestjati, evalwati għar-riskju u inklużi fir-rappurtar tal-inċidenti. L-istess evidenza ħafna drabi trid tissodisfa aspettattivi ta’ assigurazzjoni għall-ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 u awditi allinjati ma’ COBIT.
Il-biċċa l-kbira tal-organizzazzjonijiet diġà għandhom għodod tekniċi: gateways tal-API, fornituri tal-identità, pjattaformi SIEM, WAFs, logs tal-cloud, service meshes, pipelines ta’ CI/CD u sistemi ta’ ticketing. Dak li ħafna drabi jonqoshom huwa n-narrattiva tal-kontroll. Liema APIs huma fil-kamp ta’ applikazzjoni? Min japprova APIs ġodda? Liema logs jippruvaw fallimenti tal-awtentikazzjoni? Liema reġistru juri d-dipendenzi tal-API fuq partijiet terzi? Għaliex il-limiti tar-rata huma differenti għal APIs tal-klijenti, APIs amministrattivi u APIs machine-to-machine?
L-approċċ ta’ Clarysec huwa li l-governanza tas-sigurtà tal-API tiġi ttrattata bħala sistema ta’ evidenza trasversali għall-konformità, mhux bħala attività ta’ inġinerija ta’ darba. Jekk API tista’ tesponi data, tibdel proċess tan-negozju, tawtentika utent, tiskatta pagament, issejjaħ fornitur jew tappoġġa servizz regolat, għandha tkun parti mill-mudell tal-evidenza tal-ISMS.
Għaliex il-governanza tal-API issa hija kwistjoni tal-bord
NIS2 tagħmel il-governanza taċ-ċibersigurtà responsabbiltà tal-korp maniġerjali. Article 20 jeħtieġ li l-korpi maniġerjali japprovaw miżuri ta’ ġestjoni tar-riskju taċ-ċibersigurtà, jissorveljaw l-implimentazzjoni u jirċievu taħriġ sabiex jifhmu r-riskji ċibernetiċi u l-impatt tagħhom fuq is-servizzi. Article 21 jeħtieġ miżuri tekniċi, operattivi u organizzattivi xierqa u proporzjonati, inklużi analiżi tar-riskju, politiki tas-sigurtà, ġestjoni tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, akkwist u żvilupp siguri, ġestjoni tal-vulnerabbiltajiet, evalwazzjoni tal-effettività, iġjene ċibernetika, kontrolli kriptografiċi, kontroll tal-aċċess, ġestjoni tal-assi u awtentikazzjoni b’diversi fatturi jew awtentikazzjoni kontinwa fejn xieraq.
Għall-governanza tal-API, dan ifisser li APIs pubbliċi, APIs tal-imsieħba, APIs amministrattivi u APIs interni tal-microservices jistgħu jkunu parti mit-twassil ta’ servizzi regolati. NIS2 tista’ tapplika għal fornituri ta’ servizzi tal-cloud computing, fornituri ta’ servizzi ta’ ċentri tad-data, netwerks ta’ distribuzzjoni tal-kontenut, fornituri ta’ servizzi ta’ fiduċja, netwerks u servizzi pubbliċi ta’ komunikazzjonijiet elettroniċi, u fornituri tal-ġestjoni tas-servizzi tal-ICT bħal MSPs u MSSPs, skont is-settur, id-daqs, il-kritiċità u l-klassifikazzjoni tal-Istat Membru.
DORA żżid perspettiva tas-settur finanzjarju. Tapplika mis-17 ta’ Jannar 2025 u tistabbilixxi rekwiżiti uniformi għall-ġestjoni tar-riskju tal-ICT, ir-rappurtar ta’ inċidenti relatati mal-ICT, ittestjar tar-reżiljenza operattiva diġitali, qsim tal-informazzjoni u ġestjoni tar-riskju tal-ICT ta’ partijiet terzi. Article 5 jeħtieġ li l-korp maniġerjali jiddefinixxi, japprova, jissorvelja u jibqa’ responsabbli għall-qafas tal-ġestjoni tar-riskju tal-ICT. Article 8 jeħtieġ identifikazzjoni, klassifikazzjoni u dokumentazzjoni ta’ funzjonijiet tan-negozju appoġġati mill-ICT, assi tal-informazzjoni, assi tal-ICT, dipendenzi, proċessi appoġġati minn partijiet terzi, assi kritiċi, inventarji u riskju tal-ICT minn sistemi legati.
F’termini ta’ API, API għall-bidu ta’ pagament, API għall-iskorjar tal-frodi, API għall-onboarding tal-klijenti jew API KYC esternalizzata mhijiex sempliċement endpoint. Hija assi tal-ICT u dipendenza li tappoġġa funzjoni tan-negozju.
GDPR jikkompleta l-istampa. APIs li jittrażmettu identifikaturi, data tal-kontijiet, IDs tal-apparati, telemetrija tal-imġiba, data bijometrika, data relatata mas-saħħa jew profili finanzjarji jistgħu jipproċessaw data personali. Il-prinċipju tar-responsabbiltà tal-GDPR jeħtieġ li l-kontrolluri juru konformità mal-legalità, il-limitazzjoni tal-għan, il-minimizzazzjoni tad-data, il-limitazzjoni tal-ħażna, l-integrità u l-kunfidenzjalità. Article 32 jeħtieġ is-sigurtà tal-ipproċessar, filwaqt li Articles 33 u 34 jiddependu fuq evidenza affidabbli meta jseħħ ksur tad-data personali.
Il-bord m’għandux bżonn packet captures, iżda għandu bżonn assigurazzjoni li l-organizzazzjoni taf liema APIs huma importanti, liema data jimmaniġġjaw, fuq liema fornituri jiddependu, kif jiġi evitat l-abbuż, kif jiġu skoperti l-inċidenti u kif tista’ tintwera l-konformità.
Ibda bl-inventarju tal-API
Il-biċċa l-kbira tal-fallimenti tal-API jibdew bħala fallimenti tal-inventarju. Backend mobbli skadut jibqa’ jaħdem fil-produzzjoni. Integrazzjoni temporanja ma’ sieħeb issir permanenti. Funzjoni cloud tesponi endpoint ġdid. API interna ssir aċċessibbli mill-internet wara bidla fil-load balancer. Xejn minn dan ma jidher fis-CMDB, għalhekk xejn minn dan ma jirċievi rieżami tal-awtentikazzjoni, standards tal-logging, limiti tar-rata, evalwazzjoni tal-fornituri jew klassifikazzjoni taż-żamma.
L-ewwel mistoqsija tal-awditu normalment tkun sempliċi: “Nista’ nara l-inventarju tal-APIs tagħkom?”
Clarysec tittratta l-inventarju tal-API bħala parti mill-inventarju tal-assi tal-ISMS. Fil-Zenith Blueprint: pjan direzzjonali ta’ 30 pass għall-awditur Zenith Blueprint, fil-fażi Kontrolli fl-Azzjoni, Pass 22, il-gwida għall-kontroll ISO/IEC 27002:2022 5.9 tispjega:
“L-ebda organizzazzjoni ma tista’ tipproteġi dak li ma tafx li għandha. Il-kontroll 5.9 jifformalizza dan il-prinċipju fundamentali, billi jeħtieġ l-istabbiliment u ż-żamma ta’ inventarju aġġornat tal-informazzjoni kollha u tal-assi assoċjati rilevanti għall-ISMS.”
L-istess pass jinkludi assi loġiċi bħal “kontijiet tal-utenti, kredenzjali, ċwievet, liċenzji tas-software, APIs” u assi relatati mas-servizzi bħal pjattaformi SaaS u ħażna esternalizzata. Zenith Blueprint isejjaħ l-inventarju “is-sistema nervuża ċentrali tal-ISMS tiegħek” għaliex jinforma l-għoti tal-aċċess, l-iċċifrar, il-backup, il-logging, il-klassifikazzjoni u ż-żamma.
Il-Politika tal-Ġestjoni tal-Assi Politika tal-Ġestjoni tal-Assi enterprise ta’ Clarysec tibdel dan f’rekwiżit ta’ governanza:
“Il-Maniġer tal-Assi tal-IT għandu jżomm inventarju tal-assi komprensiv u ċentralizzat li jkopri l-assi kollha tal-informazzjoni użati mill-organizzazzjoni jew konnessi magħha.”
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.1.1.
Għall-SMEs, il-Politika tal-Ġestjoni tal-Assi - SME Politika tal-Ġestjoni tal-Assi - SME ta’ Clarysec tinkludi b’mod espliċitu assi diġitali rilevanti għall-API:
“Kredenzjali u servizzi diġitali: ismijiet tad-dominji, ċertifikati diġitali, ċwievet tal-API, kontijiet tal-email, logins tal-cloud”
Mit-taqsima “Kamp ta’ applikazzjoni”, klawżola tal-politika 2.2.4.
Dik il-frażi hija importanti. F’ħafna awditi, l-endpoint tal-API jidher f’gateway, it-token jidher f’vault tas-sigrieti, iċ-ċertifikat jidher f’kont cloud u l-fluss tad-data jidher f’reġistru tal-privatezza. Inventarju tal-API difensibbli jgħaqqadhom flimkien.
| Qasam tal-inventarju | Għaliex jinteressa lill-awdituri | Evidenza ta’ eżempju |
|---|---|---|
| Isem u endpoint tal-API | Jipprova li l-API hija magħrufa u fil-kamp ta’ applikazzjoni | Esportazzjoni tal-katalgu tal-API, lista tar-rotot tal-gateway, reġistru tas-servizzi |
| Sid u proċess tan-negozju | Jgħaqqad ir-responsabbiltà mal-impatt fuq in-negozju | RACI, approvazzjoni tas-sid tas-sistema, mappa tal-proċess |
| Klassifikazzjoni tad-data u status tad-data personali | Jappoġġa GDPR u t-trattament tar-riskju tal-ISO 27001 | Inventarju tad-data, screening tad-DPIA, reġistru tal-klassifikazzjoni |
| Metodu ta’ awtentikazzjoni | Juri d-disinn tal-kontroll tal-aċċess | Lista tal-clients OAuth, konfigurazzjoni mTLS, politika tat-tokens |
| Limitu tar-rata u kontroll tal-abbuż | Juri reżiljenza kontra l-abbuż tal-API | Politika tal-gateway, regola tal-WAF, evidenza tat-test |
| Rekwiżiti tal-logging | Jappoġġa s-sejbien, l-investigazzjoni u r-rappurtar | Dashboard SIEM, skema tal-log, konfigurazzjoni taż-żamma |
| Dipendenza fuq parti terza | Tappoġġa l-aspettattivi tal-katina tal-provvista ta’ NIS2 u DORA | Reġistru tal-fornituri, klawżola kuntrattwali, SLA |
| Kritiċità u objettiv ta’ rkupru | Jappoġġa l-ippjanar tal-kontinwità u r-reżiljenza | BIA, reġistru RTO/RPO, test tar-reżiljenza |
F’Zenith Controls: il-gwida għall-konformità trasversali Zenith Controls, il-kontroll ISO/IEC 27002:2022 5.9, Inventarju tal-informazzjoni u assi oħra assoċjati, huwa kklassifikat bħala kontroll preventiv li jappoġġa l-kunfidenzjalità, l-integrità u d-disponibbiltà. Il-kunċett taċ-ċibersigurtà tiegħu huwa Identify, il-kapaċità operattiva tiegħu hija Ġestjoni tal-assi, u l-oqsma tas-sigurtà tiegħu huma Governanza, Ekosistema u Protezzjoni. Dan jgħin lill-awdituri jaraw l-inventarju tal-API bħala kontroll preventiv ta’ governanza, mhux bħala manutenzjoni amministrattiva.
Ipprova li kull identità tal-API hija intenzjonata
Ladarba jeżisti l-inventarju, il-mistoqsija li jmiss hija prevedibbli: min jew x’jista’ jsejjaħ dawn l-APIs?
APIs moderni jawtentikaw utenti umani, apps mobbli, kontijiet ta’ servizz, xogħlijiet ta’ CI/CD, sistemi tal-imsieħba, workloads, bots, integrazzjonijiet, pipelines tad-data u pjattaformi ta’ partijiet terzi. Ċwievet tal-API dgħajfa, bearer tokens b’ħajja twila, mutual TLS nieqes, scopes OAuth b’privileġġi żejda u sigrieti inkorporati fil-kodiċi kollha joħolqu espożizzjoni għall-awditu.
Zenith Blueprint, fil-fażi Kontrolli fl-Azzjoni, Pass 19, jindirizza l-kontroll ISO/IEC 27002:2022 8.5, Awtentikazzjoni sigura:
“L-awtentikazzjoni hija l-ewwel u l-aktar linja kritika ta’ difiża bejn attur ta’ theddid u s-sistemi, id-data u s-servizzi tiegħek. Jekk l-awtentikazzjoni tkun dgħajfa, kull ħaġa oħra, l-iċċifrar, il-monitoraġġ, is-segmentazzjoni, tista’ tiġi evitata.”
L-istess pass jenfasizza l-awtentikazzjoni machine-to-machine. Iċ-ċwievet, iċ-ċertifikati u t-tokens għandhom jiġu protetti b’mod rigoruż, il-kredenzjali m’għandhomx jiġu inkorporati fil-kodiċi, u għandhom jintużaw għodod ta’ ġestjoni tas-sigrieti jew vaults għal ħażna sigura u rotazzjoni.
Il-Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet enterprise ta’ Clarysec idaħħal dan direttament fil-governanza tal-API:
“L-interfaċċi tal-ipprogrammar tal-applikazzjonijiet (APIs), il-microservices u l-integrazzjonijiet esterni kollha għandhom jiġu protetti permezz ta’:”
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.
Imbagħad tispeċifika:
“Applikazzjoni ta’ awtentikazzjoni b’saħħitha, bħal OAuth 2.0 u mutual TLS”
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.1.
Għal organizzazzjonijiet iżgħar, il-Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet - SME Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet - SME ta’ Clarysec tipprovdi l-linja bażi:
“Kontrolli tal-Awtentikazzjoni: L-applikazzjonijiet għandhom japplikaw awtentikazzjoni b’saħħitha, inklużi saħħa minima tal-password, lockout tal-kont wara tentattivi falluti u timeout tas-sessjonijiet.”
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.1.1.2.
Għall-APIs, ittrasforma dawn ir-rekwiżiti f’pakkett ta’ evidenza tal-awtentikazzjoni:
- Inventarju tal-API ffiltrat skont APIs aċċessibbli mill-internet, APIs għall-imsieħba, APIs amministrattivi u APIs interni.
- Matriċi tal-awtentikazzjoni li turi OAuth 2.0, mTLS, talbiet iffirmati, awtorizzaturi tal-gateway jew identità tas-service mesh.
- Reġistru tal-clients u scopes OAuth b’sid, għan, skadenza, approvazzjoni u data tal-aħħar rieżami.
- Evidenza tal-ġestjoni tas-sigrieti li turi ħażna, aċċess, rotazzjoni u revoka.
- Rieżami tal-aċċess privileġġjat tal-API għal endpoints amministrattivi u kontijiet ta’ servizz tal-produzzjoni.
- Logs ta’ awtentikazzjoni falluta u regoli ta’ allert.
- Riżultati tat-test għal token nieqes, token skadut, audience ħażina, scope ħażin u xenarji ta’ replay.
F’Zenith Controls, il-kontroll ISO/IEC 27002:2022 8.5, Awtentikazzjoni sigura, huwa mmappjat bħala kontroll preventiv li jappoġġa l-kunfidenzjalità, l-integrità u d-disponibbiltà. Il-kunċett taċ-ċibersigurtà tiegħu huwa Protect, il-kapaċità operattiva tiegħu hija Ġestjoni tal-identità u tal-aċċess, u l-qasam tas-sigurtà tiegħu huwa Protezzjoni.
NIS2 Article 21 jappoġġa dan permezz tal-kontroll tal-aċċess, il-kontrolli kriptografiċi u l-awtentikazzjoni b’diversi fatturi jew kontinwa fejn xieraq. DORA tistenna li entitajiet finanzjarji jżommu kontrolli li jipproteġu l-awtentiċità, l-integrità, id-disponibbiltà u l-kunfidenzjalità. GDPR Article 32 jibdel awtentikazzjoni dgħajfa tal-API fi tħassib dwar is-sigurtà tal-ipproċessar, speċjalment fejn tiġi esposta data personali.
Ittratta l-limitazzjoni tar-rata bħala evidenza tar-reżiljenza
Awtentikazzjoni b’saħħitha hija meħtieġa, iżda mhijiex biżżejjed. Client awtentikat xorta jista’ jabbuża minn API. L-attakkanti jużaw APIs għal credential stuffing, enumeration, scraping, token spraying, password reset bombing, abbuż fit-tranżazzjonijiet u denial of service.
Il-limitazzjoni tar-rata kienet titqies bħala karatteristika tal-prestazzjoni. Fl-2026, hija evidenza ta’ sigurtà, privatezza u reżiljenza.
Il-Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet ta’ Clarysec tiddikjara:
“Limitazzjoni tar-rata u prevenzjoni tal-abbuż”
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.2.
Zenith Blueprint, fil-fażi Kontrolli fl-Azzjoni, Pass 20, għall-kontroll ISO/IEC 27002:2022 8.26, Rekwiżiti tas-sigurtà tal-applikazzjonijiet, jispjega li r-rekwiżiti tas-sigurtà tal-applikazzjonijiet għandhom ikunu preċiżi u azzjonabbli. Jistaqsi jekk applikazzjoni għandhiex tkun reżiljenti għal attakki ta’ injection, logins brute-force jew tentattivi ta’ denial-of-service. Jagħti wkoll l-eżempju speċifiku għall-API li API ġdida għandha tinkludi validazzjoni tat-token tal-aċċess u sanitizzazzjoni tal-input, u jinnota li pjattaformi aċċessibbli pubblikament jistgħu jeħtieġu verifika aktar stretta, analiżi tal-imġiba tal-utenti u limitazzjoni tar-rata.
Reġistru difensibbli tal-limitazzjoni tar-rata għandu jispjega mhux biss li teżisti throttling, iżda għaliex intgħażlu l-limiti, min approva l-eċċezzjonijiet u kif jiġu mmonitorjati l-allerti.
| Klassi tal-API | Deċiżjoni minima ta’ governanza | Evidenza li għandha tinżamm |
|---|---|---|
| API pubblika mhux awtentikata | Throttles stretti skont IP, apparat jew sessjoni b’skoperta ta’ bots u enumeration | Politika tal-gateway, riżultati tat-test, regola ta’ allert |
| API awtentikata tal-klijenti | Kwoti għal kull utent u tenant ibbażati fuq użu normali | Linja bażi tal-użu, approvazzjoni tal-limitu, dashboard ta’ monitoraġġ |
| API amministrattiva | Limiti baxxi b’allertar għal aċċess privileġġjat u ġestjoni ta’ eċċezzjonijiet break-glass | Politika tal-API privileġġjata, allert SIEM, rieżami tal-aċċess |
| API tal-imsieħba | Kwota kuntrattwali b’mTLS jew identità tal-client OAuth u kuntatt għall-eskalazzjoni | Kuntratt tal-fornitur, lista ta’ kontroll tal-onboarding, reġistru tal-kwota |
| API tas-servizz intern | Identità tas-servizz b’politika tal-mesh, circuit breaker u monitoraġġ ta’ anomaliji | Konfigurazzjoni tas-service mesh, dijagramma tal-arkitettura |
Għal NIS2, dan jappoġġa żvilupp sigur, evalwazzjoni tal-effettività, kontinwità tan-negozju u prevenzjoni tal-inċidenti. Għal DORA, il-limitazzjoni tar-rata tgħaqqad mal-ġestjoni tar-riskju tal-ICT, l-iskoperta ta’ anomaliji, l-ittestjar tar-reżiljenza u l-kontinwità ta’ funzjonijiet kritiċi jew importanti. Għal GDPR, tappoġġa l-minimizzazzjoni tad-data u l-protezzjoni kontra aċċess eċċessiv jew illegali, speċjalment fejn scraping tal-API jista’ jesponi data personali.
Agħmel il-logging is-saff tal-evidenza
Meta jseħħ inċident tal-API, l-ewwel mistoqsija reali mhijiex “Għandkom SIEM?” Hija “Tistgħu tirrikostruwixxu x’ġara?”
Il-logs tal-API għandhom jaqbdu fallimenti tal-awtentikazzjoni, ċaħdiet tal-awtorizzazzjoni, claims tat-tokens, identità tal-client, sors, endpoint, metodu, riżultat tat-talba, bidliet amministrattivi, aċċess għal data ta’ riskju għoli, avvenimenti tal-limitazzjoni tar-rata, volum anormali, bidliet fil-konfigurazzjoni u żbalji rilevanti għas-sigurtà. Għandhom ukoll jevitaw il-logging ta’ sigrieti, bearer tokens jew data personali mhux meħtieġa.
Zenith Blueprint, fil-fażi Kontrolli fl-Azzjoni, Pass 19, għall-kontroll ISO/IEC 27002:2022 8.15, Logging, jiddikjara:
“Il-logging huwa d-demm vitali ta’ kull ambjent tal-IT sigur. Mingħajru, l-inċidenti jibqgħu inviżibbli, ir-responsabbiltà tgħib u r-relazzjonijiet ta’ kawża u effett jisparixxu.”
Jispjega wkoll li l-logging huwa dwar it-traċċabbiltà, u li logs utli għandhom jinħażnu b’mod sigur, jiġu mmonitorjati, rieżaminati u protetti kontra t-tbagħbis.
Il-Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet - SME ta’ Clarysec teħtieġ:
“Reġistrazzjoni tal-awditu: L-applikazzjonijiet għandhom jirreġistraw fil-logs avvenimenti ta’ awtentikazzjoni (logins, logouts u tentattivi falluti), aċċess għad-data u bidliet amministrattivi.”
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.1.1.7.
Il-Politika tal-Logging u l-Monitoraġġ - SME Politika tal-Logging u l-Monitoraġġ - SME ta’ Clarysec tistabbilixxi l-kategorija tal-governanza tal-logging:
“Tipi ta’ logs meħtieġa”
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.4.
Għal APIs ospitati fil-cloud, il-Politika dwar l-Użu tal-Cloud Politika dwar l-Użu tal-Cloud enterprise ta’ Clarysec issaħħaħ ir-rekwiżit:
“Il-logs għandhom jaqbdu:”
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.5.2.
F’Zenith Controls, il-kontroll ISO/IEC 27002:2022 8.15, Logging, huwa mmappjat bħala kontroll detettiv li jappoġġa l-kunfidenzjalità, l-integrità u d-disponibbiltà. Il-kunċett taċ-ċibersigurtà tiegħu huwa Detect, il-kapaċità operattiva tiegħu hija Ġestjoni tal-avvenimenti tas-sigurtà tal-informazzjoni, u l-oqsma tas-sigurtà tiegħu huma Protezzjoni u Difiża. Dan jagħmel il-logging il-pont bejn il-politika u l-prova.
NIS2 Article 23 jeħtieġ rappurtar f’fażijiet ta’ inċidenti sinifikanti: twissija bikrija fi żmien 24 siegħa mill-għarfien, notifika tal-inċident fi żmien 72 siegħa, rapporti interim jekk jintalbu u rapport finali fi żmien xahar wara n-notifika. Għal fornituri ta’ servizzi ta’ fiduċja affettwati fil-provvista ta’ servizzi ta’ fiduċja, hija meħtieġa notifika fi żmien 24 siegħa mill-għarfien.
DORA Articles 17 to 19 jeħtieġu ġestjoni ta’ inċidenti relatati mal-ICT b’indikaturi ta’ twissija bikrija, klassifikazzjoni tas-severità u l-kritiċità, eskalazzjoni, logging, segwitu tal-analiżi tal-kawża ewlenija u rappurtar ta’ inċidenti maġġuri relatati mal-ICT permezz ta’ rapporti inizjali, interim u finali. L-evalwazzjoni ta’ ksur taħt GDPR tiddependi wkoll fuq logs biex jiġi determinat jekk ġietx aċċessata data personali, liema individwi ġew affettwati u jekk ġewx attivati obbligi ta’ notifika.
Ibni pakkett ta’ evidenza tal-API f’ħamest ijiem tax-xogħol
L-għan ta’ sprint rapidu mhuwiex li tissewwa s-sigurtà kollha tal-API f’ġimgħa waħda. L-għan huwa li tinħoloq linja bażi difensibbli, jiġu identifikati lakuni u jibda t-trattament tar-riskju.
Jum 1: stabbilixxi r-reġistru tal-API
Esporta rotot minn gateways tal-API, service meshes, load balancers cloud, funzjonijiet serverless, repożitorji OpenAPI u manifests tad-deployment ta’ CI/CD. Innormalizzahom f’reġistru wieħed tal-API b’endpoint, ambjent, sid, proċess tan-negozju, klassifikazzjoni tad-data, indikatur tad-data personali, metodu ta’ awtentikazzjoni, limitu tar-rata, status tal-logging, dipendenza fuq fornitur, kritiċità u data tal-aħħar rieżami.
Uża l-klawżola 6.1.1 tal-Politika tal-Ġestjoni tal-Assi u Zenith Blueprint Pass 22 bħala l-ankra tal-governanza.
Jum 2: ikklassifika l-lakuni fl-awtentikazzjoni
Oħloq matriċi tal-awtentikazzjoni. Immarka APIs li jużaw ċwievet statiċi tal-API, tokens b’ħajja twila, mingħajr validazzjoni tal-audience, mingħajr validazzjoni tal-scope, mTLS nieqes għal integrazzjonijiet mal-imsieħba, kontijiet ta’ servizz kondiviżi jew evidenza nieqsa ta’ rotazzjoni.
Immappja s-sejbiet mal-klawżola 5.3.1 tal-Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet u Zenith Blueprint Pass 19. Irreġistra kull lakuna bħala riskju b’sid, rotta ta’ trattament u data mira.
Jum 3: ipprova l-limitazzjoni tar-rata u l-kontrolli tal-abbuż
Għall-APIs pubbliċi, tal-imsieħba u amministrattivi, aqbad il-politiki tal-gateway, ir-regoli tal-WAF, il-kontrolli tal-bots, is-settings tal-kwoti u l-limiti tal-allerti. Fejn il-kontrolli jkunu nieqsa, irreġistra kontrolli kumpensatorji jew trattament tar-riskju miftuħ.
Uża l-klawżola 5.3.2 tal-Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet bħala l-awtorità tal-politika. Għal APIs kritiċi, għaqqad il-limiti mal-impatt fuq is-servizz, il-ħsara lill-klijent u l-aspettattivi tar-reżiljenza ta’ DORA jew NIS2.
Jum 4: ivverifika l-kopertura tal-logging
Ħu kampjun ta’ logs għal APIs ta’ riskju għoli. Ikkonferma li l-logs jaqbdu awtentikazzjoni b’suċċess, awtentikazzjoni falluta, ċaħda tal-awtorizzazzjoni, aċċess għad-data, bidla amministrattiva, avveniment tal-limitazzjoni tar-rata, identità tas-sors u correlation ID. Ivverifika s-sinkronizzazzjoni tal-ħin, iż-żamma, il-kontroll tal-aċċess u l-protezzjoni kontra t-tbagħbis.
Jekk il-logs fihom tokens, sigrieti jew data personali eċċessiva, qajjem azzjonijiet ta’ rimedju għall-privatezza u s-sigurtà.
Jum 5: ikkonsenja l-pakkett tar-rispons għall-awditu
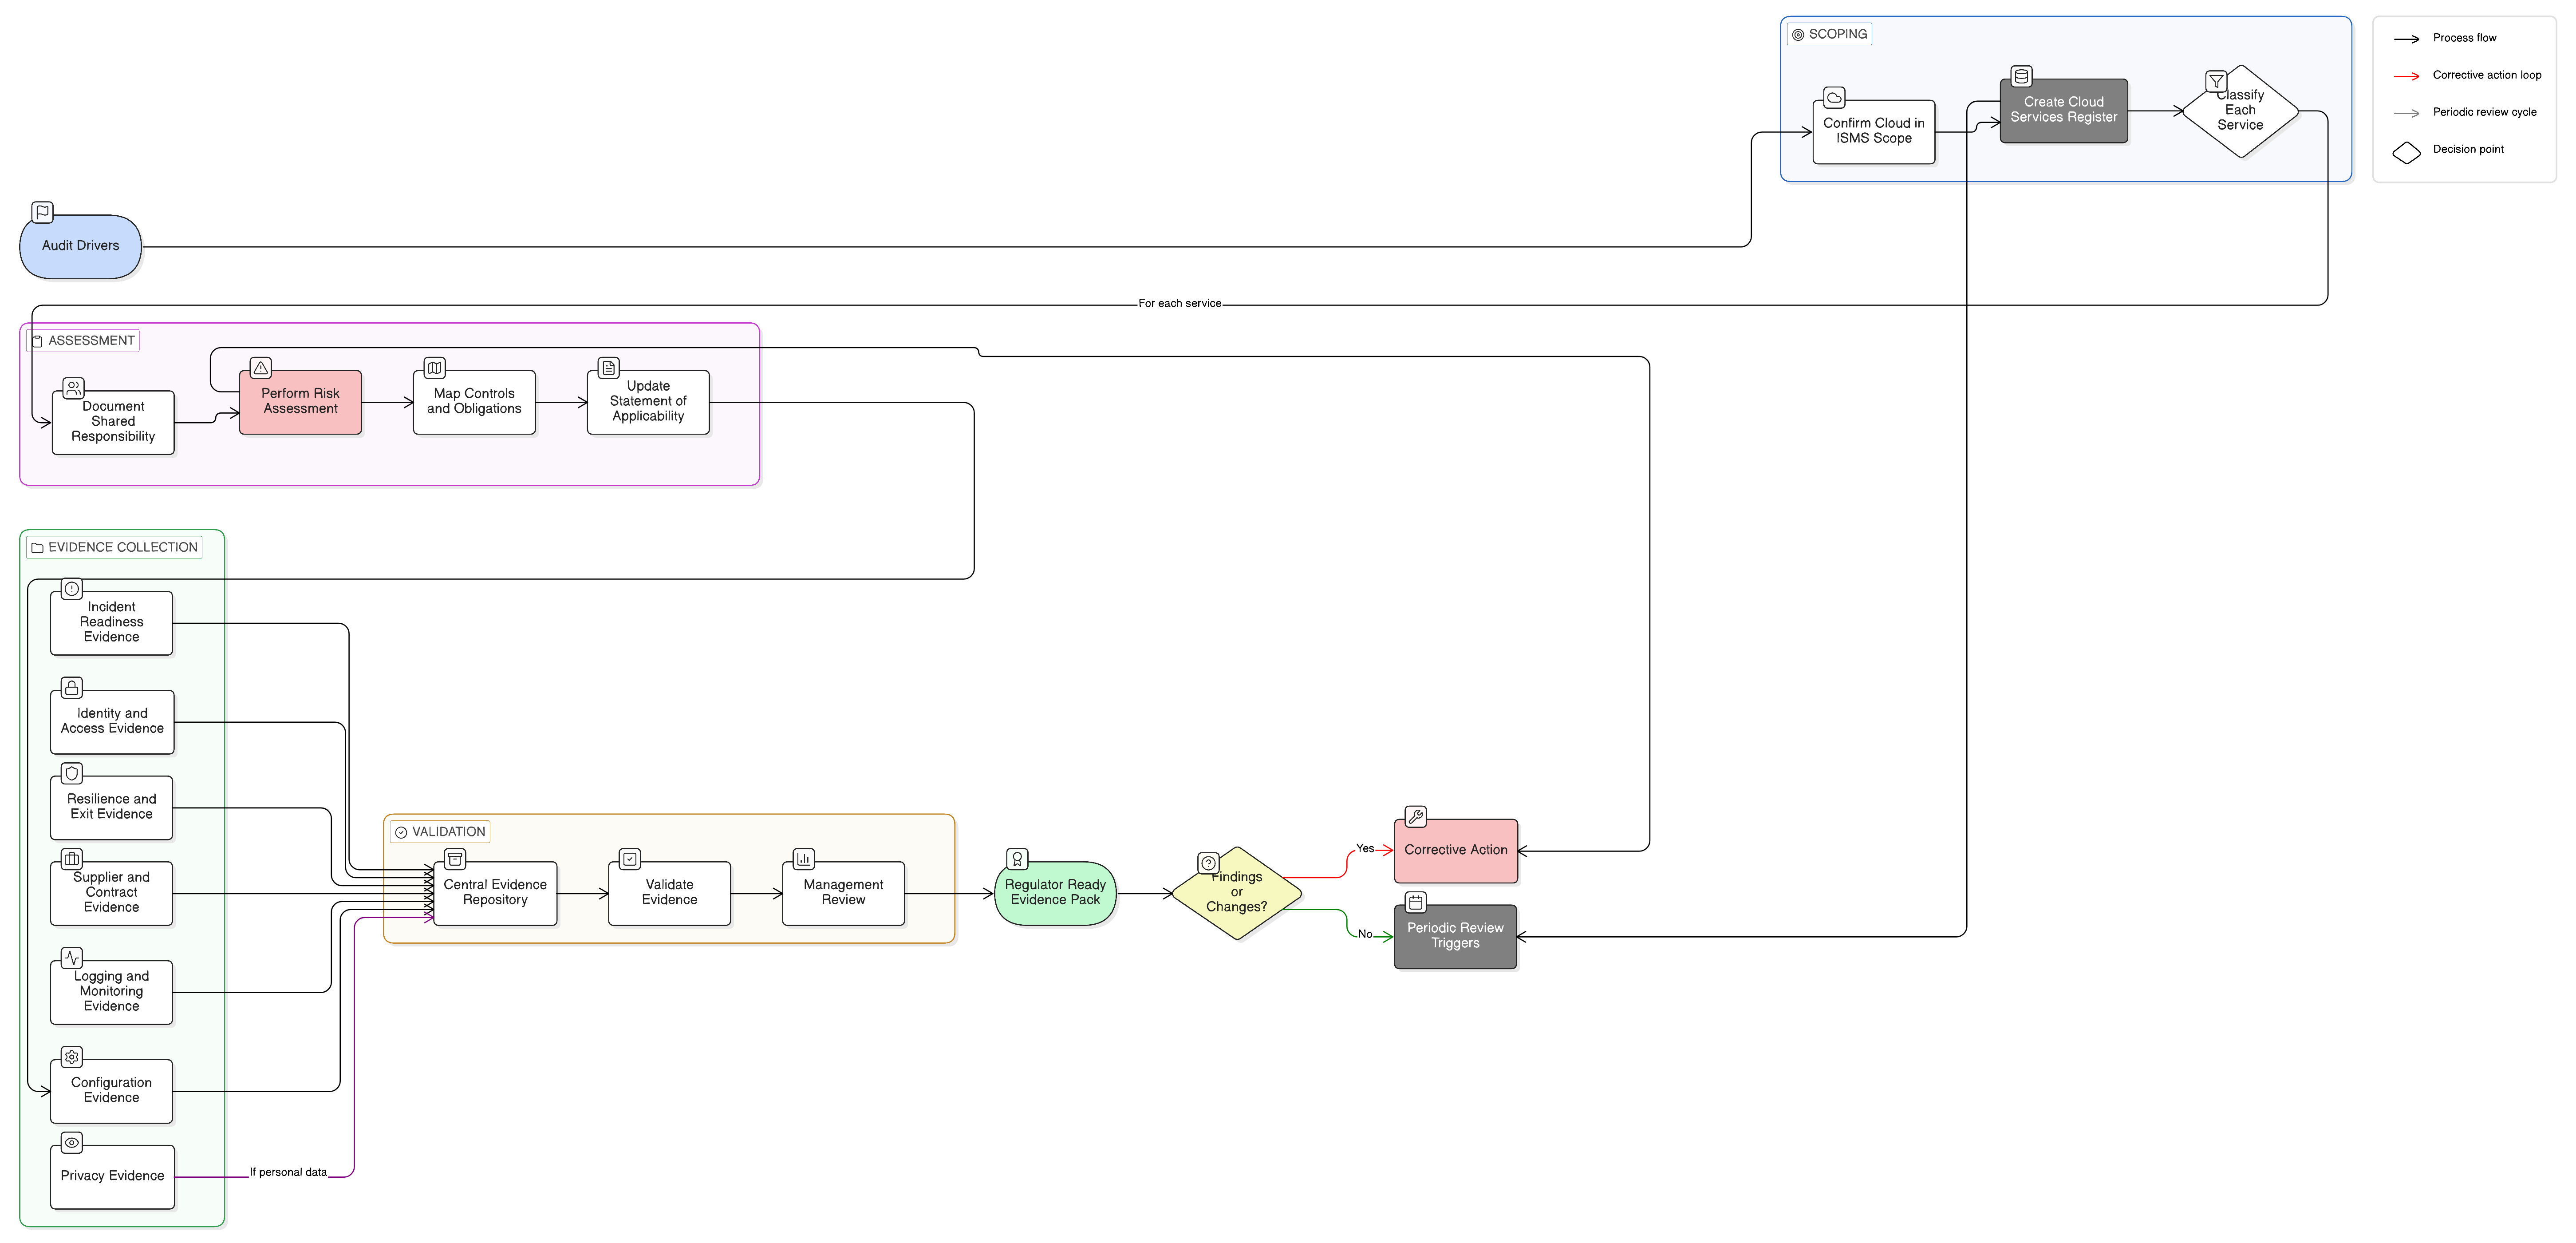
Ikkonsenja sett ta’ evidenza konċiż:
- Esportazzjoni tal-inventarju tal-API u sommarju tas-sjieda.
- Reġistru tar-riskji tal-API bi pjan ta’ trattament.
- Matriċi tal-awtentikazzjoni u evidenza tar-rieżami tat-tokens.
- Evidenza tal-limitazzjoni tar-rata u eċċezzjonijiet approvati.
- Rapport tal-kopertura tal-logging u screenshots tad-dashboard SIEM.
- Playbook tal-klassifikazzjoni tal-inċidenti għall-abbuż tal-API.
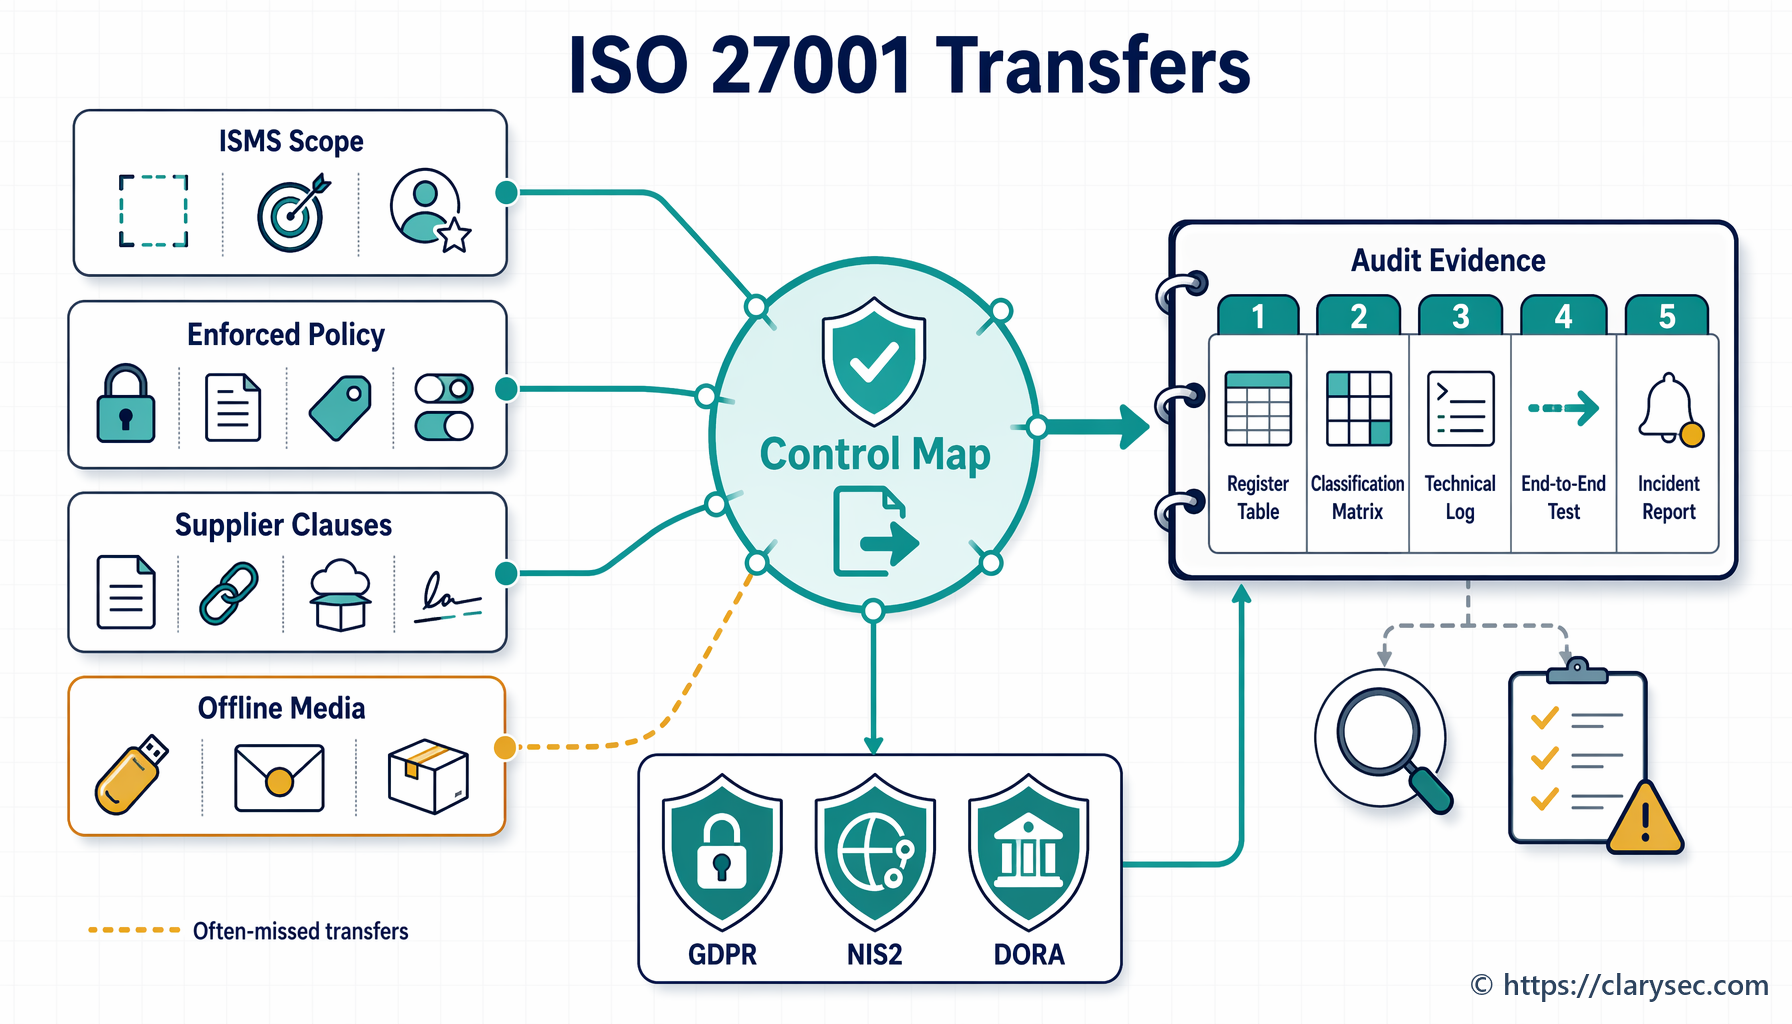
- Immappjar trasversali tal-konformità għall-ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 u veduti tal-awditu allinjati ma’ COBIT.
Il-bidla importanti hija li kull artifact għandu storja ta’ kontroll. Ir-reġistru tal-API jappoġġa l-ġestjoni tal-assi. L-awtentikazzjoni tappoġġa l-kontroll tal-aċċess. Il-limiti tar-rata jappoġġaw is-sigurtà tal-applikazzjonijiet u r-reżiljenza. Il-logs jappoġġaw is-sejbien, ir-rispons għall-inċidenti u r-responsabbiltà.
Immappjar trasversali tal-konformità għall-governanza tal-API
L-akbar żball huwa li jinbnew settijiet ta’ evidenza separati għal kull qafas. Il-governanza tal-API taħdem aħjar bħala mudell wieħed ta’ kontroll b’diversi veduti regolatorji.
| Qasam tal-governanza tal-API | Veduta tal-evidenza ISO/IEC 27001:2022 | Veduta NIS2 | Veduta DORA | Veduta GDPR | Veduta NIST CSF 2.0 |
|---|---|---|---|---|---|
| Inventarju tal-API | Kamp ta’ applikazzjoni tal-ISMS, inventarju tal-assi, valutazzjoni tar-riskju u Dikjarazzjoni ta’ Applikabbiltà | Ġestjoni tal-assi u analiżi tar-riskju taħt Article 21 | Identifikazzjoni tal-assi tal-ICT, dipendenzi u funzjonijiet kritiċi taħt Article 8 | Responsabbiltà, reġistri tal-ipproċessar u appoġġ għall-protezzjoni tad-data mid-disinn | Riżultati GOVERN u IDENTIFY |
| Awtentikazzjoni | Awtentikazzjoni sigura fl-Anness A, kontroll tal-aċċess u ġestjoni tas-sigrieti | Kontroll tal-aċċess, kontrolli kriptografiċi u MFA jew awtentikazzjoni kontinwa fejn xieraq | Miżuri ta’ protezzjoni u prevenzjoni għal sistemi u data tal-ICT | Integrità u kunfidenzjalità, sigurtà tal-ipproċessar taħt Article 32 | Riżultati PROTECT għall-identità u aċċess sigur |
| Limitazzjoni tar-rata | Rekwiżiti tas-sigurtà tal-applikazzjonijiet, żvilupp sigur u kontroll operattiv | Żvilupp sigur, evalwazzjoni tal-effettività, kontinwità u prevenzjoni tal-inċidenti | Skoperta ta’ anomaliji, ittestjar tar-reżiljenza u kontinwità ta’ funzjonijiet kritiċi | Minimizzazzjoni tad-data u prevenzjoni ta’ aċċess eċċessiv jew illegali | Riżultati PROTECT u DETECT |
| Logging | Logging, monitoraġġ, evidenza tal-inċidenti u awditabbiltà | Appoġġ għall-ġestjoni tal-inċidenti u r-rappurtar ta’ inċidenti sinifikanti taħt Article 23 | Ġestjoni tal-inċidenti tal-ICT, klassifikazzjoni, rappurtar u lessons learned taħt Articles 17 to 19 | Evalwazzjoni tal-ksur, responsabbiltà u evidenza tan-notifika | Riżultati DETECT, RESPOND u RECOVER |
| Dipendenza tal-API fuq parti terza | Relazzjonijiet mal-fornituri, proċessi pprovduti esternament u trattament tar-riskju | Sigurtà tal-katina tal-provvista taħt Article 21 | Ġestjoni tar-riskju tal-ICT ta’ partijiet terzi u sorveljanza ta’ dipendenzi kritiċi | Responsabbiltà tal-proċessur u salvagwardji kuntrattwali | Riżultati GOVERN għall-ġestjoni tar-riskju tal-katina tal-provvista |
ISO/IEC 27001:2022 jipprovdi s-sistema ta’ ġestjoni li żżomm l-evidenza flimkien. Clauses 4.1 to 4.4 jeħtieġu li l-organizzazzjoni tiddefinixxi l-kuntest u l-kamp ta’ applikazzjoni tal-ISMS, inklużi partijiet interessati, obbligi legali, regolatorji u kuntrattwali, u interfaċċi jew dipendenzi ma’ organizzazzjonijiet oħra. Clauses 5.1 to 5.3 iqiegħdu r-responsabbiltà fuq it-Tmexxija Għolja. Clauses 6.1.1 to 6.1.3 joħolqu l-proċess tal-valutazzjoni tar-riskju, it-trattament tar-riskju u d-Dikjarazzjoni ta’ Applikabbiltà. Clause 8.1 teħtieġ Ippjanar u Kontroll Operattiv, inkluż kontroll fuq proċessi, prodotti jew servizzi pprovduti esternament li huma rilevanti għall-ISMS.
Għall-governanza tal-API, dan ifisser li API ta’ pagament minn parti terza, API tal-identità cloud jew API esternalizzata għall-iskoperta tal-frodi mhijiex barra mill-konformità għax hija esterna. Hija interfaċċa u dipendenza li trid tiddaħħal fil-kamp ta’ applikazzjoni, tiġi evalwata għar-riskju u tiġi kkontrollata.
NIST CSF 2.0 iżid veduta eżekuttiva utli. Il-funzjoni GOVERN tiegħu tgħin lill-organizzazzjonijiet jiddefinixxu l-aspettattivi tal-partijiet interessati, l-obbligi legali, l-aptit għar-riskju u r-riskju tal-katina tal-provvista. L-approċċ tiegħu tal-Profili jappoġġa Profil Kurrenti, Profil Mira, pjan ta’ lakuni prijoritizzati u ċiklu ta’ titjib kontinwu. Dan huwa eżatt kif għandu jopera sprint tal-governanza tal-API.
COBIT 2019 jista’ jappoġġa l-perspettiva tal-maniġment billi jgħaqqad il-kontrolli tal-API ma’ objettivi ta’ governanza, sjieda tal-kontrolli, kontinwità tas-servizz, monitoraġġ tas-sigurtà, rappurtar tar-riskju u traċċar tal-kwistjonijiet. Il-punt ewlieni mhuwiex li l-APIs jiġu mġiegħla jidħlu f’qafas wieħed, iżda li jintwera li mudell wieħed ta’ evidenza jwieġeb għal diversi mistoqsijiet ta’ assigurazzjoni.
Kif l-awdituri jittestjaw il-governanza tal-API
Programm b’saħħtu jantiċipa l-perspettiva tal-awditur. L-istess evidenza tiġi ttestjata b’mod differenti skont il-qafas.
| Perspettiva tal-awditur | Mistoqsija tipika tal-awditu | Evidenza li twieġeb tajjeb |
|---|---|---|
| Awditur ISO/IEC 27001:2022 | L-APIs huma inklużi fil-kamp ta’ applikazzjoni tal-ISMS, fil-valutazzjoni tar-riskju, fl-inventarju tal-assi u fid-Dikjarazzjoni ta’ Applikabbiltà? | Reġistru tal-API, dikjarazzjoni tal-kamp ta’ applikazzjoni, valutazzjoni tar-riskju, immappjar tas-SoA, klawżoli tal-politika, reġistru tal-awditu intern |
| Valutatur orjentat lejn NIST | Hemm profil kurrenti u profil mira tas-sigurtà tal-API b’lakuni prijoritizzati? | Profil Kurrenti, Profil Mira, POA&M, reġistru tar-riskji, deċiżjonijiet ta’ governanza |
| Awditur COBIT jew ISACA | Il-kontrolli tal-API huma governati, immonitorjati u mkejla bħala parti mill-objettivi tal-IT tal-intrapriża? | Sjieda tal-kontrolli, metriċi, evidenza tar-rieżami tal-logs, rappurtar lill-maniġment, traċċar tal-kwistjonijiet |
| Rieżaminatur NIS2 | Il-maniġment jista’ juri approvazzjoni, sorveljanza u miżuri proporzjonati għal APIs li jaffettwaw is-servizz? | Rappurtar lill-bord, approvazzjoni tal-politika, immappjar Article 21, playbook tar-rappurtar tal-inċidenti |
| Rieżaminatur DORA | L-APIs li jappoġġaw funzjonijiet kritiċi jew importanti huma inventarjati, ittestjati, immonitorjati u koperti mill-ġestjoni tar-riskju tal-ICT ta’ partijiet terzi? | Reġistru tal-kritiċità, testijiet tar-reżiljenza, reġistru ta’ partijiet terzi, klassifikazzjoni tal-inċidenti, evidenza tal-kontinwità |
| Rieżaminatur tal-privatezza GDPR | L-organizzazzjoni tista’ turi ipproċessar legali, limitat u sigur permezz tal-APIs? | Reġistri tal-fluss tad-data, screening tad-DPIA, logs tal-aċċess, kontrolli tal-minimizzazzjoni, proċedura ta’ evalwazzjoni tal-ksur |
Clarysec tirrakkomanda triangolazzjoni tal-evidenza. Turix biss il-politika. Uri l-politika, l-evidenza tal-implimentazzjoni u l-evidenza operattiva.
Pereżempju:
- Politika: l-APIs għandhom jużaw OAuth 2.0 jew mTLS fejn xieraq.
- Konfigurazzjoni: ir-rotta tal-gateway tal-API turi validazzjoni JWT u audience permessa.
- Evidenza operattiva: tentattivi b’token fallut jiġu rreġistrati fil-logs u l-allertar huwa attiv.
- Evidenza tar-rieżami: ir-rieżami tal-client OAuth tlesta b’sign-off mis-sid.
- Evidenza tar-riskju: eċċezzjoni għal API legata għandha kontrolli kumpensatorji u skadenza għat-trattament.
Dan huwa ferm aktar b’saħħtu minn rispons ibbażat biss fuq screenshots.
Pitfalls komuni fil-governanza tal-API
L-aktar kwistjoni komuni mhijiex li l-APIs huma kompletament mingħajr sigurtà. Hija li s-sigurtà hija inkonsistenti.
Tim wieħed juża scopes OAuth tajjeb, ieħor juża ċavetta tal-API kondiviża. Servizz wieħed jirreġistra fil-logs l-aċċess għad-data, ieħor jirreġistra biss żbalji tas-server. Integrazzjoni waħda ma’ sieħeb għandha mTLS, oħra tiddependi fuq bearer token b’ħajja twila. Jeżistu limiti tar-rata għal endpoints pubbliċi, iżda mhux għal APIs awtentikati tal-klijenti fejn jista’ jseħħ scraping. Is-CMDB telenka l-applikazzjoni, iżda mhux l-APIs, it-tokens, iċ-ċertifikati, il-kategoriji tad-data jew il-fornituri tagħha.
Pitfalls rikorrenti jinkludu:
- Shadow APIs imqiegħda fis-servizz permezz ta’ funzjonijiet serverless jew rotot temporanji tat-test.
- Ċwievet tal-API maħżuna f’varjabbli CI/CD mingħajr rotazzjoni dokumentata.
- Logging li jaqbad tokens, sigrieti jew data personali mhux meħtieġa.
- L-ebda correlation ID bejn gateway, applikazzjoni u logs tad-database.
- Eċċezzjonijiet tal-limitazzjoni tar-rata mogħtija informalment għal klijenti kbar.
- APIs tal-imsieħba mingħajr notifika kuntrattwali ta’ inċidenti jew drittijiet ta’ awditu.
- L-ebda klassifikazzjoni tal-inċidenti speċifika għall-API għal enumeration, scraping jew abbuż tat-tokens.
- L-ebda immappjar bejn flussi tad-data tal-API u reġistri tal-ipproċessar tal-GDPR.
- Ittestjar tas-sigurtà ffukat fuq il-web UI filwaqt li l-APIs jibqgħu mhux ittestjati.
- Rapporti lill-bord li juru “sigurtà tal-applikazzjonijiet” mingħajr metriċi tar-riskju speċifiċi għall-API.
Dawn huma problemi li jistgħu jiġu solvuti, iżda biss jekk l-organizzazzjoni tittratta l-governanza tal-API bħala qasam ta’ kontroll immaniġġjat.
Dawwar is-sigurtà tal-API f’governanza lesta għall-awditu
Jekk l-awditu li jmiss tiegħek jitlob evidenza tas-sigurtà tal-API, tibdiex billi tiġbor screenshots bl-addoċċ. Ibda bl-istorja tal-kontroll.
Clarysec tista’ tgħinek tibniha permezz ta’:
- Zenith Blueprint Zenith Blueprint biex tistruttura l-implimentazzjoni madwar l-inventarju tal-assi, awtentikazzjoni sigura, rekwiżiti tas-sigurtà tal-applikazzjonijiet u logging.
- Zenith Controls Zenith Controls biex timmappja kontrolli ISO/IEC 27002:2022 bħal 5.9, 8.5, 8.15 u 8.26 ma’ aspettattivi ta’ konformità trasversali u perspettivi tal-awditu.
- Politiki ta’ Clarysec inklużi Politika tal-Ġestjoni tal-Assi Politika tal-Ġestjoni tal-Assi, Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet, Politika dwar l-Użu tal-Cloud Politika dwar l-Użu tal-Cloud, Politika tal-Ġestjoni tal-Assi - SME Politika tal-Ġestjoni tal-Assi - SME, Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet - SME Politika dwar ir-Rekwiżiti tas-Sigurtà tal-Applikazzjonijiet - SME u Politika tal-Logging u l-Monitoraġġ - SME Politika tal-Logging u l-Monitoraġġ - SME.
Pass prattiku li jmiss huwa li tmexxi Clarysec API Governance Evidence Sprint: ivventarja l-APIs tiegħek, ikklassifika l-awtentikazzjoni, ivverifika l-limitazzjoni tar-rata, ivvalida l-logging, immappja d-dipendenzi fuq partijiet terzi u pproduċi pakkett ta’ evidenza lest għall-ISO 27001 b’veduti tal-awditu allinjati ma’ NIS2, DORA, GDPR, NIST CSF 2.0 u COBIT.
L-APIs huma fejn jiltaqgħu l-loġika tan-negozju, id-data tal-klijenti u d-dipendenzi fuq partijiet terzi. Fl-2026, jistħoqqilhom aktar minn protezzjoni teknika. Jeħtieġu governanza li tiflaħ għall-awditu, tappoġġa r-rispons lir-regolatur u tgħin lit-timijiet tiegħek jiskopru l-abbuż qabel il-klijenti.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council