Gwida 2026 għar-Reġistru tal-Obbligi ta’ Konformità taċ-Ċibersigurtà

Maria, il-Kap tas-Sigurtà tal-Informazzjoni (CISO) ta’ pjattaforma fintech li kienet qed tikber malajr, kellha għoxrin minuta qabel jingħalaq il-pakkett trimestrali għall-bord. Il-messaġġ tal-Kap Eżekuttiv (CEO) kien qasir u skomdu:
“Maria, għandi bżonn slide waħda li turi li għandna kontroll fuq l-obbligi legali tagħna taċ-ċibersigurtà għall-2026. Mhux ISO 27001 biss. Irrid kollox. NIS2, DORA, GDPR, il-kuntratti tal-klijenti tagħna. Aħna konformi? Fejn hi l-evidenza? Min hu s-sid?”
Fit-08:15 waslu tliet talbiet oħra. Il-funzjoni legali riedet tkun taf jekk il-kumpanija kinitx entità importanti skont ir-regoli ta’ traspożizzjoni ta’ NIS2 ta’ Stat Membru. L-Uffiċjal għall-Protezzjoni tad-Data (DPO) ried ikun jaf jekk esportazzjoni suspettuża minn bażi tad-data kellhiex tiġi ttrattata bħala ksur ta’ data personali taħt GDPR, bħala inċident maġġuri relatat mal-ICT taħt DORA, it-tnejn, jew l-ebda wieħed minnhom. L-akkwist ried approvazzjoni għal fornitur ta’ analiżi tal-frodi li jipproċessa data personali tal-UE, jappoġġa servizz kritiku u juża subproċessur cloud barra mill-UE.
L-ebda waħda minn dawn il-mistoqsijiet mhi mhux tas-soltu fl-2026. Il-periklu jibda meta l-organizzazzjoni ma tkunx tista’ twieġeb għalihom minn sors wieħed tal-verità miżmum u kkontrollat.
Il-biċċa l-kbira tal-kumpaniji għandhom politiki. Ħafna għandhom reġistru tar-riskji, fajls tal-fornituri, reġistri tal-privatezza, manwali operattivi għar-rispons għall-inċidenti u Dikjarazzjoni ta’ Applikabbiltà. Iżda l-lakuna tidher meta membru tal-bord, awditur, regolatur jew klijent ewlieni jistaqsi mistoqsija sempliċi:
“Urini kull obbligu taċ-ċibersigurtà legali, regolatorju u kuntrattwali applikabbli, min hu s-sid tiegħu, kemm-il darba jiġi rieżaminat, liema kontroll jimplimentah, liema evidenza tipprovah u kif l-eċċezzjonijiet jitressqu quddiem il-maniġment.”
Dan huwa r-reġistru tal-obbligi ta’ konformità taċ-ċibersigurtà.
Għall-CISOs, il-maniġers tal-konformità, l-awdituri u s-sidien tan-negozju, dan ir-reġistru m’għadux folja elettronika amministrattiva. Huwa l-mekkaniżmu operattiv li jgħaqqad l-obbligi nazzjonali ta’ NIS2, l-aspettattivi superviżorji ta’ DORA, ir-responsabbiltà ta’ GDPR, ir-rekwiżiti ta’ ISO/IEC 27001:2022, il-kuntratti tal-klijenti u l-politiki interni f’sistema ta’ governanza li taħdem.
Clarysec jittratta r-reġistru bħala artefatt ħaj tal-ISMS, mhux bħala anness legali. Fil-Politika dwar il-Konformità Legali u Regolatorja, il-funzjoni tal-konformità:
“Iżżomm ir-Reġistru tal-Obbligi ta’ Konformità, li jelenka l-liġijiet, l-istandards, iċ-ċertifikazzjonijiet u l-klawżoli kuntrattwali kollha applikabbli.”
Minn Politika dwar il-Konformità Legali u Regolatorja, Rwoli u responsabbiltajiet, klawżola 4.2.1.
Il-kelma importanti hija “iżżomm”. Reġistru maħluq għaċ-ċertifikazzjoni u mbagħad injorat sal-awditu li jmiss mhuwiex mekkaniżmu ta’ konformità. Huwa evidenza ta’ ottimiżmu storiku.
X’għandu jagħmel reġistru tal-obbligi ta’ konformità taċ-ċibersigurtà fl-2026
Reġistru tal-obbligi utli jwettaq ħames funzjonijiet.
L-ewwel, jidentifika l-obbligi. Dawn jinkludu liġijiet, regolamenti, standards, ċertifikazzjonijiet u klawżoli kuntrattwali. Fl-2026, sorsi komuni jinkludu NIS2 għal entitajiet essenzjali u importanti, DORA għal entitajiet finanzjarji koperti u fornituri terzi ta’ servizzi ICT, GDPR għal kontrolluri u proċessuri li jimmaniġġjaw data personali tal-UE, rekwiżiti ISO/IEC 27001:2022 għall-ISMS, impenji tas-sigurtà tal-cloud, klawżoli ta’ notifika ta’ ksur lill-klijenti, regoli ta’ esternalizzazzjoni u rekwiżiti tas-sigurtà tal-fornituri.
It-tieni, jikklassifika l-applikabbiltà. NIS2 jista’ japplika għax l-organizzazzjoni tinsab f’settur tal-Anness I jew tal-Anness II, tipprovdi infrastruttura diġitali, taġixxi bħala fornitur ta’ servizzi ġestiti, tipprovdi servizzi tal-cloud computing jew taqa’ f’kategorija indipendenti mid-daqs bħal DNS, TLD jew servizzi fiduċjarji. DORA jista’ japplika għax l-organizzazzjoni hija entità finanzjarja jew fornitur terz ta’ servizzi ICT li jappoġġa entitajiet finanzjarji. GDPR jista’ japplika għax l-organizzazzjoni tipproċessa data personali tal-UE, toffri servizzi lil individwi fl-UE jew timmonitorja mġiba fl-UE.
It-tielet, jimmappja l-obbligi ma’ kontrolli, politiki, proċessi u sistemi interni. Hawnhekk ir-reġistru jsir operattiv. Il-miżuri tal-ġestjoni tar-riskju ta’ NIS2 Article 21 jiġu mmappjati ma’ valutazzjoni tar-riskju, ġestjoni tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, żvilupp sigur, rieżamijiet tal-effettività tal-kontrolli, taħriġ, kontrolli kriptografiċi, kontroll tal-aċċess, Politika tal-Ġestjoni tal-Assi u MFA fejn xieraq. DORA jiġi mmappjat mar-responsabbiltà tal-korp maniġerjali, il-ġestjoni tar-riskju tal-ICT, il-klassifikazzjoni tal-inċidenti, l-ittestjar tar-reżiljenza, reġistri ta’ partijiet terzi u strateġiji ta’ ħruġ. GDPR jiġi mmappjat mar-reġistri tal-ipproċessar, il-bażi legali, il-minimizzazzjoni tad-data, iż-żamma, is-sigurtà tal-ipproċessar, l-evalwazzjoni tal-ksur u l-evidenza tar-responsabbiltà.
Ir-raba’, jassenja sidien u frekwenza tar-rieżami. Mingħajr sjieda, il-konformità ssir suġġett għal-laqgħat. B’sjieda, issir proċess immaniġġjat.
Il-ħames, jiddefinixxi l-evidenza. Ir-reġistru għandu jwieġeb liema artefatt jipprova li dan l-obbligu qed jiġi ssodisfat illum. L-evidenza tista’ tinkludi minuti tal-bord, reġistri tal-valutazzjoni tar-riskju, tickets tal-inċidenti, diliġenza dovuta tal-fornituri, klawżoli kuntrattwali, konfigurazzjonijiet tal-iċċifrar, rapporti tal-vulnerabbiltajiet, rieżamijiet tal-aċċess, reġistri tat-testijiet tal-backup, avviżi ta’ privatezza, DPIAs, evalwazzjonijiet tal-ksur u sejbiet tal-awditu intern.
Il-politika ta’ Clarysec tagħmel din it-traċċabbiltà espliċita:
“L-obbligi legali u regolatorji kollha għandhom jiġu mmappjati ma’ politiki, kontrolli u sidien speċifiċi fi ħdan is-Sistema ta’ Ġestjoni tas-Sigurtà tal-Informazzjoni (ISMS).”
Minn Politika dwar il-Konformità Legali u Regolatorja, Rekwiżiti għall-implimentazzjoni tal-politika, klawżola 6.2.1.
Tiddefinixxi wkoll l-evidenza bħala parti mill-istess mekkaniżmu:
“Artefatti jew reġistri meħtieġa biex tintwera l-konformità (eż., logs tal-awditu, settings tal-iċċifrar, dokumentazzjoni tal-kunsens)”
Minn Politika dwar il-Konformità Legali u Regolatorja, Rekwiżiti għall-implimentazzjoni tal-politika, klawżola 6.2.2.3.
Din hija d-differenza bejn għarfien dwar il-konformità u assigurazzjoni tal-konformità.
Għaliex ISO/IEC 27001:2022 huwa s-sinsla
ISO/IEC 27001:2022 ħafna drabi jitqies bħala mira ta’ ċertifikazzjoni, iżda għall-ġestjoni tal-obbligi l-valur tiegħu huwa akbar. Jagħti lir-reġistru post f’sistema ta’ ġestjoni.
Il-klawżoli 4.1 sa 4.4 jeħtieġu li l-organizzazzjoni tifhem kwistjonijiet interni u esterni, tidentifika l-partijiet interessati u tiddetermina r-rekwiżiti legali, regolatorji u kuntrattwali rilevanti għall-ISMS. Il-klawżoli 5.1 sa 5.3 jeħtieġu impenn mit-tmexxija, allinjament tal-politika, riżorsi u responsabbiltajiet assenjati. Il-klawżoli 6.1 sa 6.2 jeħtieġu valutazzjoni tar-riskju, trattament tar-riskju, id-Dikjarazzjoni ta’ Applikabbiltà u objettivi miżurabbli infurmati mir-rekwiżiti applikabbli. Il-klawżoli 8, 9 u 10 joħolqu ċ-ċiklu operattiv: il-kontrolli jiġu implimentati, ir-riskji jiġu vvalutati mill-ġdid, il-prestazzjoni tiġi mmonitorjata, isiru awditi interni, isir rieżami fil-livell tal-maniġment u n-nuqqasijiet ta’ konformità jiġu kkoreġuti.
F’Zenith Blueprint: Pjan direzzjonali ta’ 30 pass għall-awdituri, Clarysec ipoġġi dan kmieni fil-fażi tal-Fondazzjoni u t-Tmexxija tal-ISMS, Pass 2: Ħtiġijiet tal-Partijiet Interessati u Kamp ta’ Applikazzjoni tal-ISMS. Il-Blueprint jagħti parir lit-timijiet biex jidentifikaw ir-rekwiżiti tal-partijiet interessati billi jirrieżaminaw ir-rekwiżiti legali u regolatorji, joħorġu klawżoli kuntrattwali tas-sigurtà, jintervistaw lill-partijiet interessati u jqisu l-istandards tal-industrija mistennija mis-sħab.
“Klawżola 4.2 ma teħtieġx dokument speċifiku, iżda fil-prattika jkun utli li tinħoloq tabella ta’ Analiżi tal-Partijiet Interessati. Din tista’ tkun tabella sempliċi b’kolonni: Parti Interessata, Ħtiġijiet/Aspettattivi, Kif nindirizzawhom.”
Minn Zenith Blueprint, fażi tal-Fondazzjoni u t-Tmexxija tal-ISMS, Pass 2.
Dik l-analiżi tal-partijiet interessati ssir l-input upstream għar-reġistru tal-obbligi. Imbagħad ir-reġistru jsir il-pont għat-trattament tar-riskju.
Fil-fażi tal-Ġestjoni tar-Riskju, Pass 13, Zenith Blueprint jgħid lit-timijiet jimmappjaw il-kontrolli mar-riskji, il-klawżoli u r-regolamenti esterni:
“Agħmel referenza trasversali mar-regolamenti: Jekk ċerti kontrolli jiġu implimentati speċifikament biex ikun hemm konformità ma’ GDPR, NIS2 jew DORA, tista’ tinnota dan jew fir-Reġistru tar-Riskji (bħala parti mill-ġustifikazzjoni tal-impatt tar-riskju) jew fin-noti tas-SoA.”
Minn Zenith Blueprint, fażi tal-Ġestjoni tar-Riskju, Pass 13: Ippjanar tat-Trattament tar-Riskju u Dikjarazzjoni ta’ Applikabbiltà.
Din hija t-traċċabbiltà li jridu l-awdituri. Jekk GDPR imexxi kontrolli tal-iċċifrar, iż-żamma u l-evalwazzjoni tal-ksur, għid hekk. Jekk NIS2 imexxi l-eskalazzjoni tar-rappurtar tal-inċidenti u l-miżuri tas-sigurtà tal-fornituri, għid hekk. Jekk DORA imexxi reġistri tar-riskju ta’ partijiet terzi tal-ICT u ttestjar tal-ħruġ, għid hekk.
It-tliet ankri ta’ kontroll ISO/IEC 27002:2022
Il-kontroll ċentrali ISO/IEC 27002:2022 għall-ġestjoni tal-obbligi huwa 5.31, Rekwiżiti legali, statutorji, regolatorji u kuntrattwali. Zenith Controls: Il-Gwida għall-Konformità Trasversali ta’ Clarysec jikklassifika 5.31 bħala kontroll preventiv marbut mal-Kunfidenzjalità, l-Integrità u d-Disponibbiltà, allinjat mal-kunċett taċ-ċibersigurtà Identifika u operattiv fil-kapaċità Legali u Konformità madwar l-oqsma tal-governanza, l-ekosistema u l-protezzjoni.
In-narrattiva ta’ Zenith Controls hija diretta:
“Is-sigurtà ma teżistix fil-vojt. Topera fi ħdan xibka ta’ obbligi, xi wħud definiti mil-liġi, oħrajn minn kuntratt, u oħrajn minn regolamentazzjoni speċifika għas-settur.”
Minn Zenith Controls, trattament tal-kontroll ISO/IEC 27002:2022 5.31.
Il-kontroll 5.31 ma jaħdimx waħdu. Żewġ kontrolli ta’ appoġġ huma essenzjali.
Il-kontroll 5.2, Rwoli u responsabbiltajiet tas-sigurtà tal-informazzjoni, jiżgura li l-obbligi ma jiġux assenjati b’mod astratt lil “in-negozju” jew “l-IT”. L-immappjar ta’ Zenith Controls jorbot 5.2 mas-sjieda tal-politiki, il-monitoraġġ tal-konformità, il-ġestjoni tal-inċidenti, is-sensibilizzazzjoni, ir-rieżami indipendenti, il-ġestjoni tal-evidenza u l-governanza tal-aċċess privileġġjat.
Il-kontroll 5.36, Konformità mal-politiki, ir-regoli u l-istandards għas-sigurtà tal-informazzjoni, jagħlaq iċ-ċiklu. Jiżgura li r-rekwiżiti dokumentati jiġu osservati, immonitorjati, irrappurtati u kkoreġuti. L-immappjar ta’ Zenith Controls jorbot 5.36 ma’ politiki tas-sigurtà tal-informazzjoni, proċess dixxiplinari, rieżami indipendenti, rwoli u responsabbiltajiet, evalwazzjoni ta’ avvenimenti, logging, monitoraġġ u reġistri protetti.
Flimkien, dawn il-kontrolli jwieġbu l-mistoqsijiet ewlenin tal-awditur.
| Mistoqsija tal-awditur | Ankra ISO/IEC 27002:2022 | Kif tidher evidenza tajba |
|---|---|---|
| Liema obbligi japplikaw? | 5.31, Rekwiżiti legali, statutorji, regolatorji u kuntrattwali | Reġistru tal-obbligi, noti tar-rieżami legali, estrazzjoni ta’ klawżoli kuntrattwali, evalwazzjoni tal-applikabbiltà regolatorja |
| Min hu s-sid ta’ kull obbligu u kontroll? | 5.2, Rwoli u responsabbiltajiet tas-sigurtà tal-informazzjoni | Matriċi RACI, deskrizzjonijiet tax-xogħol, reġistri tal-ħatriet, karta tal-governanza, lista tas-sidien tal-kontrolli |
| Kif tafu li l-kontrolli jiġu osservati? | 5.36, Konformità mal-politiki, ir-regoli u l-istandards għas-sigurtà tal-informazzjoni | Dashboards tal-konformità, rapporti tal-awditu intern, logs tal-eċċezzjonijiet, reġistri tal-azzjonijiet korrettivi, minuti tar-rieżami tal-ġestjoni |
Għal organizzazzjonijiet iżgħar, l-istess struttura tista’ tkun eħfef. Politika dwar il-Konformità Legali u Regolatorja - SME ta’ Clarysec tgħid:
“Il-GM għandu jżomm Reġistru tal-Konformità sempliċi u strutturat li jelenka:”
Minn Politika dwar il-Konformità Legali u Regolatorja - SME, Rekwiżiti ta’ governanza, klawżola 5.1.1.
Tirrikjedi wkoll rieżami regolari:
“Ir-Reġistru tal-Konformità għandu jiġi rieżaminat kull tliet xhur u aġġornat meta:”
Minn Politika dwar il-Konformità Legali u Regolatorja - SME, Rekwiżiti ta’ governanza, klawżola 5.1.2.
Għall-SMEs, ir-reġistru jista’ jibda b’mod sempliċi. Xorta għandu bżonn sjieda, frekwenza u evidenza.
Ibni r-reġistru madwar l-obbligi, mhux madwar l-oqfsa
L-iżball l-aktar komuni huwa li jinħoloq tracker wieħed għal NIS2, ieħor għal DORA, ieħor għal GDPR, ieħor għal ISO/IEC 27001:2022 u ieħor għall-kuntratti tal-klijenti. Dan joħloq talbiet duplikati għall-evidenza, sidien konfliġġenti u timijiet eżawriti.
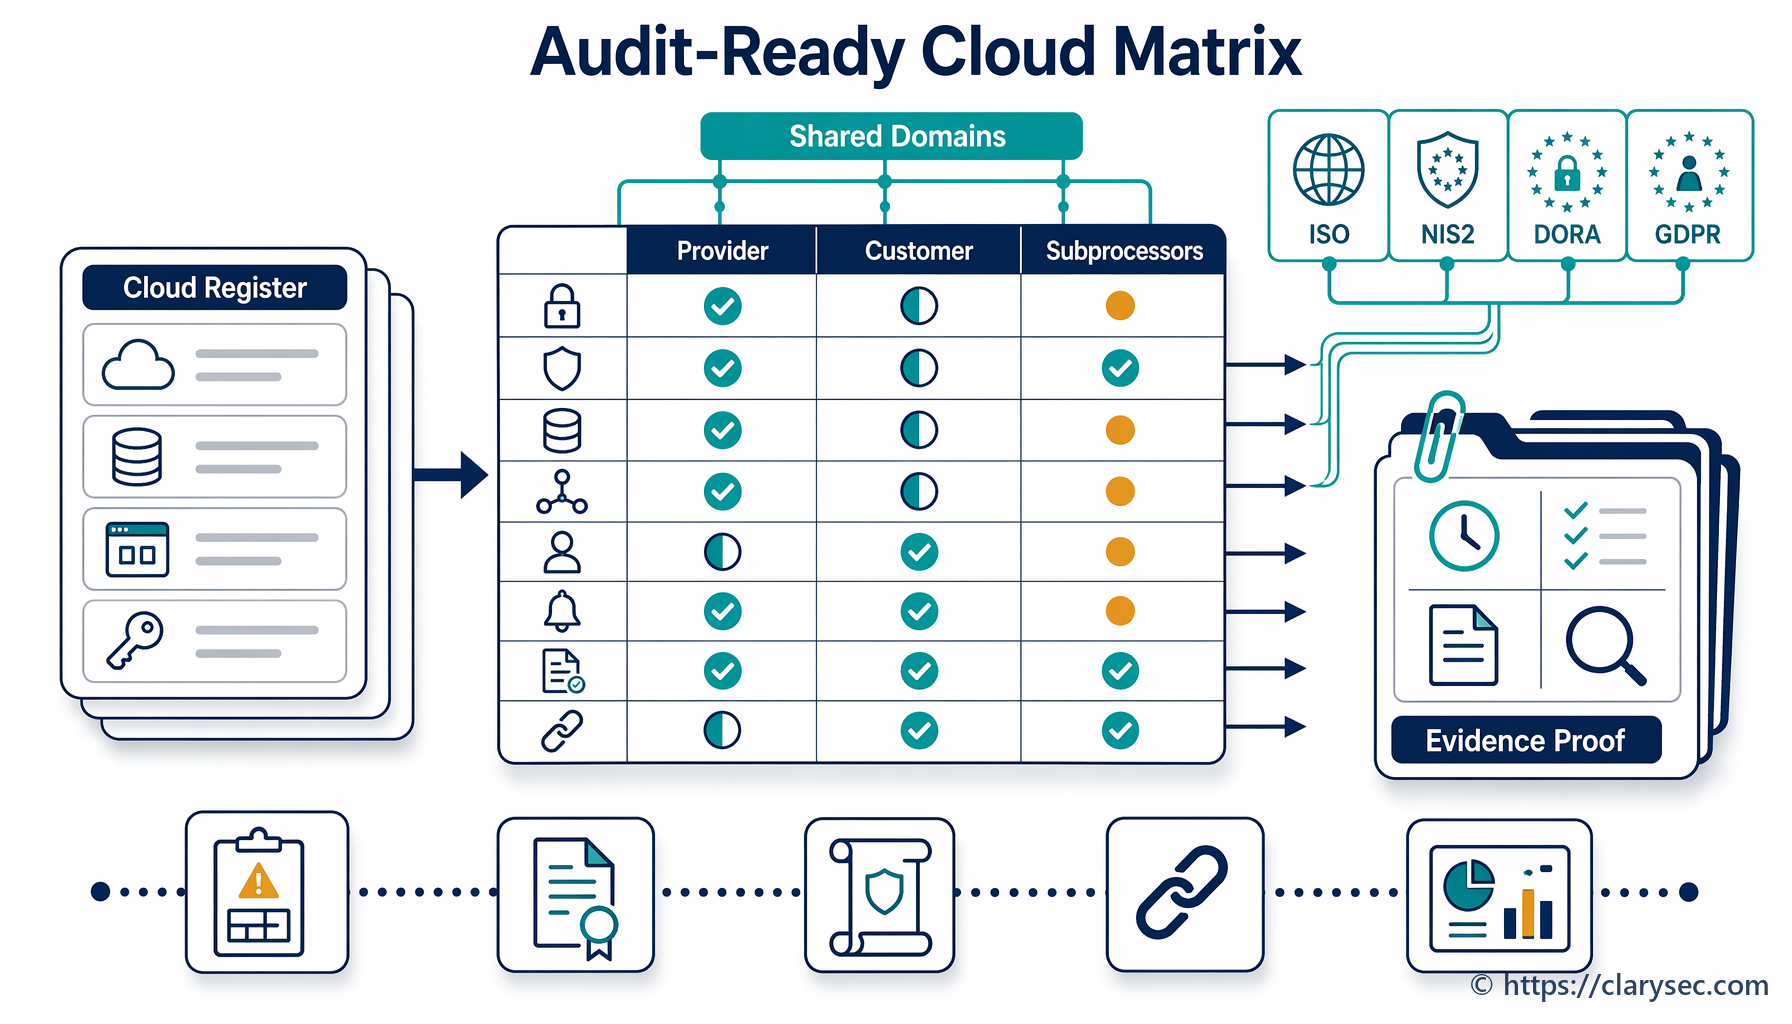
Approċċ aħjar huwa l-immappjar mill-obbligu għall-kontroll. Kapaċità waħda tas-sigurtà tista’ tissodisfa diversi xprunaturi legali jekk ir-reġistru jippreserva d-differenzi fl-iskattatur, il-kamp ta’ applikazzjoni, l-iskadenza u l-awtorità.
Pereżempju, ir-rispons għall-inċidenti jappoġġa r-rappurtar ta’ inċidenti sinifikanti taħt NIS2, ir-rappurtar ta’ inċidenti maġġuri relatati mal-ICT taħt DORA u l-evalwazzjoni tal-ksur ta’ data personali taħt GDPR. Id-diliġenza dovuta tal-fornituri tappoġġa s-sigurtà tal-katina tal-provvista taħt NIS2, ir-riskju ta’ partijiet terzi tal-ICT taħt DORA u l-governanza tal-proċessuri taħt GDPR. Il-logging u l-monitoraġġ jappoġġaw is-sejbien tal-inċidenti, l-effettività tal-kontrolli u r-responsabbiltà. L-inventarji tal-assi u tad-data jappoġġaw il-valutazzjoni tar-riskju taħt NIS2, DORA, GDPR u ISO/IEC 27001:2022.
| Tema tal-obbligu | Xprunatur NIS2 | Xprunatur DORA | Xprunatur GDPR | Ankra ISO/IEC 27001:2022 u ISO/IEC 27002:2022 | Eżempji ta’ evidenza |
|---|---|---|---|---|---|
| Ġestjoni tal-obbligi legali | Klassifikazzjoni tal-entità, traspożizzjoni nazzjonali, setgħat superviżorji | Reġim ta’ reżiljenza operattiva diġitali speċifiku għas-settur | Responsabbiltà u liġi applikabbli dwar il-protezzjoni tad-data | Klawżola 4.2, Klawżola 6.1, kontroll 5.31 | Reġistru tal-obbligi, memo tal-applikabbiltà, log tal-aġġornamenti legali |
| Sjieda tal-kontrolli | Approvazzjoni mill-korp maniġerjali, sorveljanza u taħriġ | Responsabbiltà tal-korp maniġerjali, rwoli u responsabbiltajiet tal-ICT | Responsabbiltà tal-kontrollur, kompiti tad-DPO fejn applikabbli | Klawżola 5.3, kontroll 5.2 | RACI, deskrizzjonijiet tar-rwoli, attestazzjonijiet tas-sidien tal-kontrolli |
| Rappurtar tal-inċidenti | Rappurtar fi stadji skont Article 23 għal inċidenti sinifikanti | Rappurtar skont Article 19 għal inċidenti maġġuri relatati mal-ICT | Notifika ta’ ksur ta’ data personali skont Article 33 fejn applikabbli | Kontrolli 5.24 sa 5.28, ISO/IEC 27035-1:2023 | Tickets tal-inċidenti, matriċi tal-klassifikazzjoni, reġistri tan-notifiki |
| Riskju tal-fornituri u tal-cloud | Sigurtà tal-katina tal-provvista skont Article 21 | Ġestjoni tar-riskju ta’ partijiet terzi tal-ICT skont Article 28 | Salvagwardji tal-proċessuri skont Article 28, kontrolli tat-trasferimenti tal-Kapitolu V | Kontrolli 5.19 sa 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Evalwazzjonijiet tal-fornituri, kuntratti, testijiet tal-ħruġ, rieżamijiet tas-subproċessuri |
| Monitoraġġ tal-konformità | Effettività tal-kontrolli, iġjene ċibernetika u aspettattivi tal-kontroll tal-aċċess | Rieżami tal-qafas tar-riskju tal-ICT, awditu intern, ittestjar tar-reżiljenza | Dimostrazzjoni tal-konformità u rieżami tal-miżuri | Klawżola 9.1, Klawżola 9.2, kontroll 5.36 | Rapporti tal-awditu, dashboards, eċċezzjonijiet, azzjonijiet korrettivi |
L-għan mhuwiex li jinħbew id-differenzi legali. L-għan huwa li tiġi evitata l-implimentazzjoni tal-istess kapaċità tliet darbiet.
Mudell prattiku ta’ reġistru li tista’ timplimenta din il-ġimgħa
Reġistru tal-obbligi fuq l-istil ta’ Clarysec għandu jkun sempliċi biżżejjed biex jinżamm u dettaljat biżżejjed biex jgħaddi minn kampjunar tal-awditu. Il-kampi minimi huma:
- ID tal-obbligu.
- Sors, bħal NIS2, DORA, GDPR, ISO/IEC 27001:2022, kuntratt tal-klijent jew politika interna.
- Referenza speċifika għall-artikolu, klawżola jew kuntratt.
- Sommarju tar-rekwiżit.
- Raġuni tal-applikabbiltà.
- Proċess tan-negozju jew servizz affettwat.
- Xenarju tar-riskju jekk ma jiġix issodisfat.
- Immappjar tal-kontrolli, inklużi l-kontrolli ISO/IEC 27002:2022 u r-referenzi tal-politiki interni.
- Sid il-kontroll.
- Sid l-evidenza.
- Frekwenza tar-rieżami.
- Post tal-evidenza.
- Eċċezzjonijiet jew lakuni miftuħa.
- Indikatur ta’ eskalazzjoni għar-rieżami tal-ġestjoni.
- Data tal-aħħar rieżami u data tar-rieżami li jmiss.
- Status.
Hawn eżempju prattiku għal fornitur fintech SaaS li jopera fl-UE.
| ID tal-obbligu | Sors u rekwiżit | Immappjar intern | Sid | Frekwenza tar-rieżami | Evidenza | |—|—|—|—|—| | OBL-001 | Applikabbiltà ta’ NIS2 u klassifikazzjoni tal-entità għal infrastruttura diġitali jew attivitajiet ta’ servizz ġestit | Politika dwar il-Konformità Legali u Regolatorja, kontroll 5.31, kamp ta’ applikazzjoni tal-ISMS | Maniġer tal-Konformità | Kull tliet xhur u meta jinbidel is-servizz | Memo tal-applikabbiltà, data tar-reġistrazzjoni tal-entità, briefing għall-bord | | OBL-002 | Ġestjoni tar-riskju ta’ partijiet terzi tal-ICT taħt DORA għal servizzi ICT kritiċi jew importanti | Proċedura tas-sigurtà tal-fornituri, kontrolli 5.19 sa 5.23, reġistru tal-fornituri DORA | Sid tar-Riskju tal-Fornituri | Kull tliet xhur u qabel fornitur kritiku ġdid | Reġistru tal-fornituri, diliġenza dovuta, klawżoli kuntrattwali, test tal-ħruġ | | OBL-003 | Evalwazzjoni u responsabbiltà għal ksur ta’ data personali taħt GDPR | Pjan ta’ rispons għall-inċidenti, proċedura tal-privatezza, kontrolli 5.24 sa 5.28 u 5.34 | DPO u Maniġer tal-Inċidenti | Għal kull inċident, rieżami trimestrali tax-xejriet | Evalwazzjoni tal-ksur, ticket tal-inċident, deċiżjoni ta’ notifika, tagħlimiet miksuba | | OBL-004 | Monitoraġġ, awditu intern u rieżami tal-ġestjoni skont ISO/IEC 27001:2022 | Proċess ta’ awditu u monitoraġġ tal-konformità, kontroll 5.36 | Maniġer tal-ISMS | Pjan annwali tal-awditu, monitoraġġ trimestrali | Rapport tal-awditu intern, dashboard tal-KPIs, log tal-azzjonijiet korrettivi | | OBL-005 | Kuntratt tal-klijent jeħtieġ notifika ta’ inċident tas-sigurtà fi żmien 24 siegħa | Reġistru tal-kuntratti, playbook tal-komunikazzjonijiet tal-inċidenti | Suċċess tal-Klijenti u Legali | Meta jinbidel il-kuntratt u għal kull inċident | Estratt tal-klawżola kuntrattwali, reġistru tal-komunikazzjonijiet tal-inċident |
Innota kif kull ringiela hija azzjonabbli. Ma tgħidx sempliċement “kun konformi ma’ DORA”. Tidentifika r-rekwiżit, l-immappjar intern, is-sid, ir-ritmu tar-rieżami u l-evidenza.
Politika dwar ir-Rwoli u r-Responsabbiltajiet tal-Governanza - SME ta’ Clarysec issaħħaħ din id-dixxiplina tas-sjieda:
“Ir-responsabbiltajiet tal-governanza (eż. rieżami tal-politiki, approvazzjoni tal-eċċezzjonijiet, sorveljanza tal-fornitur) għandhom jiġu assenjati lil individwi jew rwoli speċifiċi.”
Minn Politika dwar ir-Rwoli u r-Responsabbiltajiet tal-Governanza - SME, Rekwiżiti ta’ governanza, klawżola 5.3.
Għal ambjenti enterprise, l-istess kunċett għandu jiġi rifless f’matriċi RACI, reġistru tas-sjieda tal-kontrolli u pakkett ta’ rappurtar għall-maniġment.
Eżempju ta’ rappurtar tal-inċidenti: playbook wieħed, obbligi multipli
Fornitur SaaS jiddetermina li jista’ jaqa’ fil-kamp ta’ applikazzjoni ta’ NIS2 għax jipprovdi attivitajiet cloud jew ta’ servizzi ġestiti fl-UE u jissodisfa l-kriterji rilevanti tad-daqs jew tas-settur. L-organizzazzjoni diġà għandha pjan ta’ rispons għall-inċidenti, iżda għadha ma mmappjatx ir-rappurtar ta’ NIS2 fil-proċeduri ta’ eskalazzjoni.
L-entrata fir-reġistru għandha taqbad l-obbligu b’mod preċiż:
- Sors: NIS2 Article 23.
- Rekwiżit: jinnotifika lis-CSIRT jew lill-awtorità kompetenti mingħajr dewmien żejjed għal inċidenti sinifikanti, b’twissija bikrija fi żmien 24 siegħa, notifika fi żmien 72 siegħa u rapport finali fi żmien xahar.
- Applikabbiltà: potenzjalment applikabbli minħabba l-kategorija tas-servizz u l-operazzjonijiet fl-Istati Membri.
- Riskju jekk ma jiġix issodisfat: ksur regolatorju, notifika mdewma lill-partijiet interessati, telf ta’ fiduċja tal-klijenti.
Imbagħad immappjah mal-kontrolli. Il-kontrolli ISO/IEC 27002:2022 5.24 sa 5.28 ikopru l-ippjanar tal-ġestjoni tal-inċidenti, l-evalwazzjoni, ir-rispons, it-tagħlim u l-ġbir tal-evidenza. Il-kontroll 5.31 ikopri t-traċċar tal-obbligi legali. Il-kontroll 5.2 ikopri l-assenjazzjoni tar-rwoli. Il-kontroll 5.36 ikopri l-monitoraġġ ta’ jekk il-proċess hux qed jiġi osservat.
Is-sjieda għandha tkun espliċita. Il-Maniġer tal-Inċidenti għandu s-sjieda tal-klassifikazzjoni u l-eskalazzjoni. Il-funzjoni Legali jew tal-Konformità għandha s-sjieda tal-interpretazzjoni regolatorja u l-awtorizzazzjoni tan-notifika. Il-Komunikazzjonijiet għandhom is-sjieda tal-komunikazzjoni mal-klijenti. Sid l-evidenza jżomm il-fajl tal-inċident.
L-evidenza għandha tinkludi r-reġistru tal-klassifikazzjoni tal-inċident, il-linja taż-żmien, il-ħin tal-għarfien, il-ħin tat-triage, il-ħin tal-eskalazzjoni, id-deċiżjoni ta’ notifika, is-sottomissjoni lir-regolatur jekk applikabbli, id-deċiżjoni ta’ komunikazzjoni mal-klijenti, it-tagħlimiet miksuba u l-azzjonijiet korrettivi.
Eżerċizzju tabletop imbagħad jagħmel ir-reġistru reali. Uża xenarju fejn konfigurazzjoni ħażina tal-cloud tikkawża espożizzjoni potenzjali tad-data tal-klijenti u tfixkil tas-servizz. Ittestja jekk it-tim jistax jidentifika l-arloġġ ta’ 24 siegħa ta’ NIS2, jiddetermina jekk hijiex meħtieġa evalwazzjoni tal-ksur taħt GDPR, jikklassifika impatt potenzjali taħt DORA jekk ikunu affettwati servizzi finanzjarji u jipproduċi fajl tal-evidenza komplut.
Hekk ir-reġistru tal-obbligi jsir kontroll. Ibiddel l-imġiba operattiva.
Il-ġestjoni tal-evidenza hija fejn l-awditi spiss ifallu
Ħafna organizzazzjonijiet jistgħu juru reġistru. Inqas jistgħu juru li l-evidenza hija kompleta, attwali, protetta u marbuta.
Politika tal-Awditu u l-Monitoraġġ tal-Konformità - SME ta’ Clarysec tagħti r-rekwiżit bażiku:
“L-evidenza kollha għandha tinħażen f’folder ċentralizzat tal-awditu.”
Minn Politika tal-Awditu u l-Monitoraġġ tal-Konformità - SME, Rekwiżiti għall-implimentazzjoni tal-politika, klawżola 6.2.1.
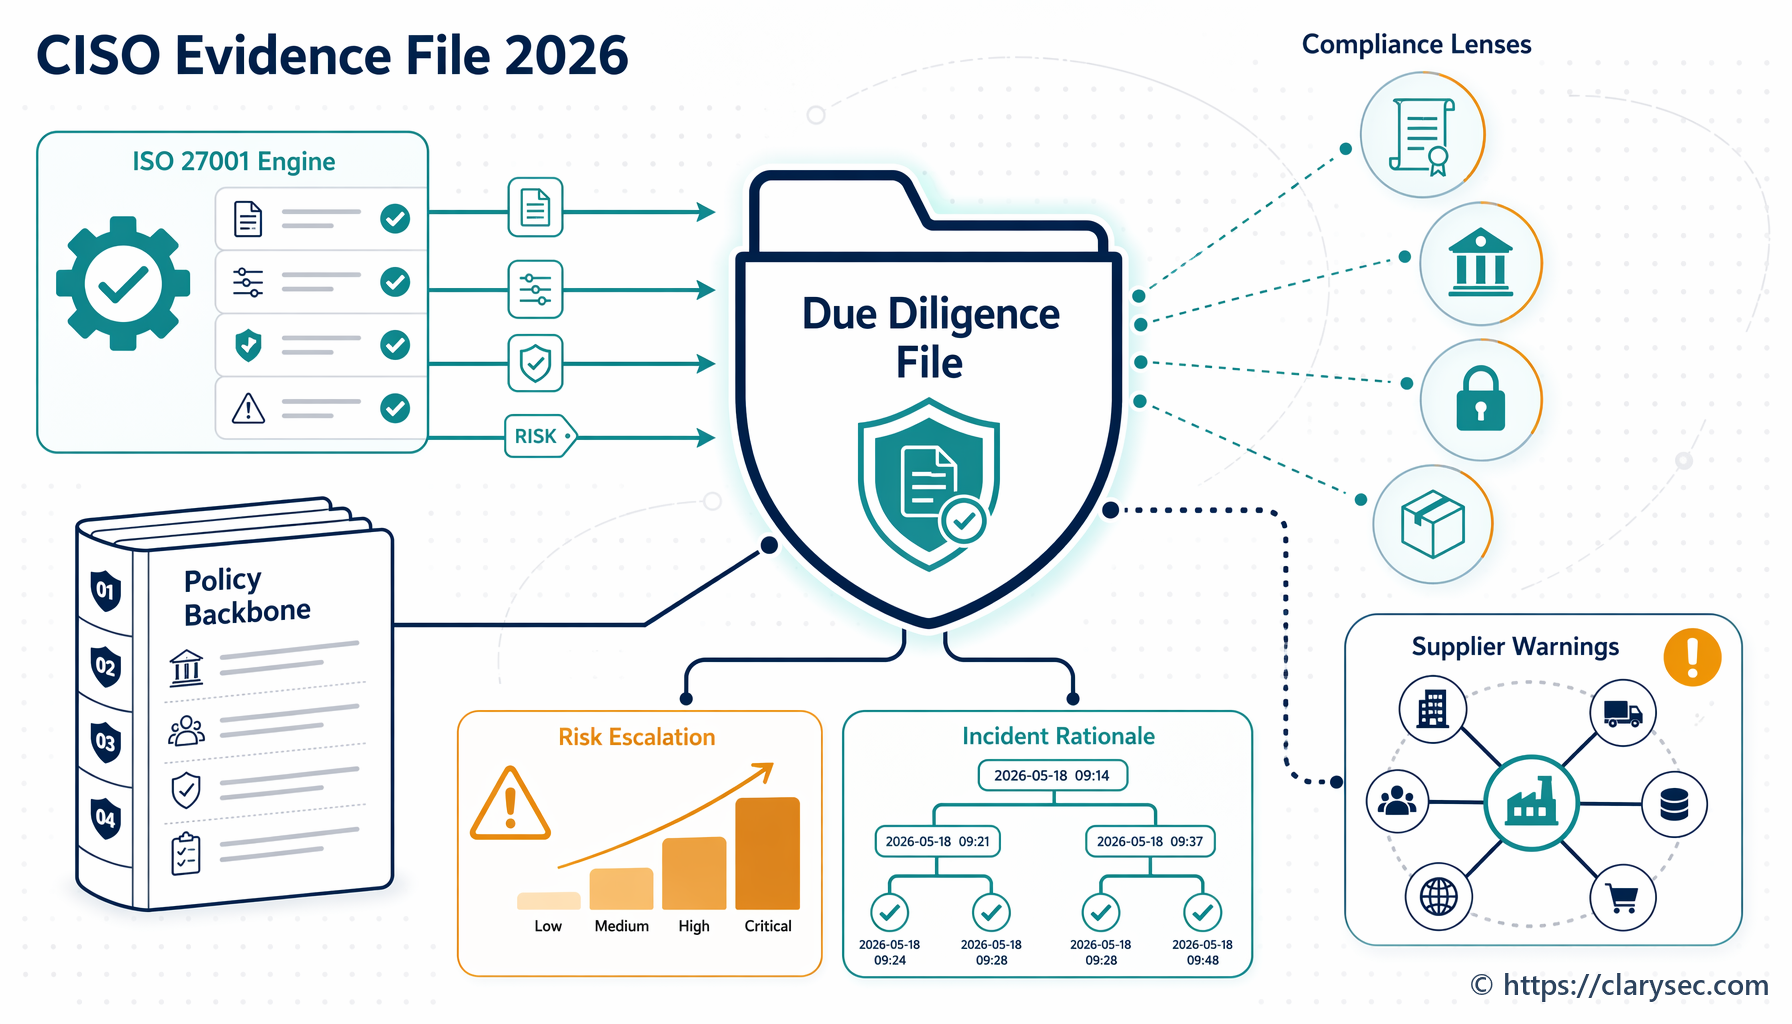
Din is-sentenza ssolvi falliment komuni tal-awditu. Evidenza mifruxa fl-email, tickets ta’ Jira, folders ta’ SharePoint, portali tal-fornituri u drajvs personali mhijiex lesta għall-awditu. Il-folder ċentralizzat m’għandux għalfejn ikun folder wieħed litterali għal kull fajl, iżda jrid ikun hemm repożitorju jew indiċi tal-evidenza kkontrollat li jgħid lill-awditur fejn jinsab l-artefatt awtorevoli.
Għal kull obbligu, l-evidenza għandha tingħata isem b’mod konsistenti, tiġi mmappjata mal-ID tal-obbligu u l-ID tal-kontroll, tkun taħt ir-responsabbiltà ta’ persuna jew rwol nominati, tiġi protetta kontra modifika mhux awtorizzata, tinżamm skont rekwiżiti legali u kuntrattwali, tiġi rieżaminata skont frekwenza definita u tintrabat ma’ eċċezzjonijiet u azzjonijiet korrettivi.
It-trattament tal-kontroll 5.31 f’Zenith Controls jorbot ir-rekwiżiti legali maż-żamma tar-reġistri permezz tal-kontroll 5.33, il-privatezza u l-protezzjoni tal-PII permezz tal-kontroll 5.34, ir-rieżami indipendenti permezz tal-kontroll 5.35 u l-konformità interna permezz tal-kontroll 5.36. Dan huwa importanti għax l-evidenza nnifisha tista’ tinkludi informazzjoni rregolata, bħal data personali, indikaturi forensiċi, logs tal-aċċess privileġġjat jew data kunfidenzjali tal-klijenti.
Il-lenti tal-awditu: kif reviżuri differenti jittestjaw ir-reġistru
Reġistru b’saħħtu jiflaħ diversi perspettivi ta’ awditu.
Awditur ISO/IEC 27001:2022 jibda mill-kuntest, il-partijiet interessati, il-kamp ta’ applikazzjoni, it-trattament tar-riskju, id-Dikjarazzjoni ta’ Applikabbiltà, il-monitoraġġ, l-awditu intern u r-rieżami tal-ġestjoni. Għall-kontroll 5.31, l-awditur jistenna li jara li r-rekwiżiti legali u kuntrattwali applikabbli jiġu identifikati, jinżammu aġġornati u jiġu riflessi fil-kontrolli. Għall-kontroll 5.2, jittestja jekk ir-responsabbiltajiet humiex assenjati u mifhuma. Għall-kontroll 5.36, ifittex monitoraġġ, nuqqasijiet ta’ konformità u azzjonijiet korrettivi.
Valutatur allinjat ma’ NIST jiffoka fuq riżultati ta’ governanza. NIST Cybersecurity Framework 2.0 GOVERN jinkludi GV.OC-03, li jistenna li r-rekwiżiti legali, regolatorji u kuntrattwali relatati maċ-ċibersigurtà, inklużi l-obbligi tal-privatezza u l-libertajiet ċivili, ikunu mifhuma u mmaniġġjati. Il-valutatur jista’ jitlob profil organizzattiv, analiżi tal-lakuni u pjan ta’ azzjoni prijoritizzat, u mbagħad jieħu kampjuni biex jara jekk l-obbligi jissarrfux f’ġestjoni tal-assi, kontroll tal-aċċess, protezzjoni tad-data, logging, rispons u rkupru.
Awditur COBIT 2019 jew ISACA jħares permezz ta’ objettivi ta’ governanza u ġestjoni. MEA03, Managed Compliance With External Requirements, huwa partikolarment rilevanti. L-awditur jista’ jittestja jekk ir-rekwiżiti esterni humiex identifikati permezz ta’ MEA03.01, jekk ir-risposti humiex ottimizzati permezz ta’ MEA03.02, jekk il-konformità hijiex ikkonfermata permezz ta’ MEA03.03 u jekk tinkisibx assigurazzjoni permezz ta’ MEA03.04.
Awditur ibbażat fuq ISACA ITAF jenfasizza evidenza suffiċjenti u xierqa. Jista’ jagħżel rekwiżit ta’ notifika ta’ ksur taħt GDPR, rekwiżit ta’ reġistru tal-fornituri taħt DORA u rekwiżit ta’ rappurtar tal-inċidenti taħt NIS2, u mbagħad jitlob it-traċċa tal-evidenza end-to-end.
Valutatur tekniku jista’ jivverifika l-kontroll 5.36 permezz ta’ evidenza tal-konfigurazzjoni. Jekk ir-reġistru jgħid li NIS2 u l-kuntratti tal-klijenti jeħtieġu MFA għall-aċċess privileġġjat, jista’ jiċċekkja s-settings tal-fornitur tal-identità. Jekk jgħid li GDPR u l-kuntratti jeħtieġu iċċifrar, jista’ jispezzjona l-iċċifrar tad-database, ir-reġistri tal-ġestjoni taċ-ċwievet u d-dijagrammi tal-fluss tad-data. Jekk DORA jeħtieġ monitoraġġ ta’ servizzi ta’ partijiet terzi tal-ICT, jista’ jispezzjona rieżamijiet tas-servizz, rapporti SLA u reġistri tat-testijiet tal-ħruġ.
| Qafas jew reviżur | X’se jittestja | Evidenza tar-reġistru li tgħin |
|---|---|---|
| ISO/IEC 27001:2022 | Klawżoli 4.2, 6.1, 6.1.3, 9.1, 9.2 u 9.3 | Analiżi tal-partijiet interessati, links tas-SoA, pjan tal-awditu, minuti tar-rieżami tal-ġestjoni |
| NIST CSF 2.0 | Riżultati GOVERN, speċjalment GV.OC-03 | Inventarju tar-rekwiżiti legali, profil attwali u fil-mira, pjan ta’ azzjoni |
| COBIT 2019 | Konformità ta’ MEA03 mar-rekwiżiti esterni | Rapporti tal-konformità, reġistri tas-sjieda, approvazzjonijiet tal-eċċezzjonijiet |
| Regolaturi NIS2, DORA u GDPR | Riżultati statutorji speċifiċi | Immappjar fil-livell tal-artikoli, reġistri tal-inċidenti, fajls tal-fornituri, deċiżjonijiet ta’ notifika |
| Valutatur tekniku | Jekk il-kontrolli ddikjarati jaħdmux | Esportazzjonijiet tal-konfigurazzjoni, logs, rieżamijiet tal-aċċess, reġistri tat-testijiet |
Ir-reġistru jeħtieġ evidenza ta’ governanza u evidenza teknika.
Ir-rieżami tal-ġestjoni jagħlaq iċ-ċiklu tar-responsabbiltà
Reġistru tal-obbligi ta’ konformità m’għandux ikun proprjetà siekta tal-konformità. Irid jasal fir-rieżami tal-ġestjoni għax NIS2, DORA, GDPR u ISO/IEC 27001:2022 kollha jiddependu fuq ir-responsabbiltà.
NIS2 jeħtieġ li l-korpi maniġerjali japprovaw miżuri tal-ġestjoni tar-riskju taċ-ċibersigurtà u jissorveljaw l-implimentazzjoni. DORA jqiegħed ir-responsabbiltà aħħarija għall-ġestjoni tar-riskju tal-ICT fuq il-korp maniġerjali. GDPR jeħtieġ li l-kontrolluri juru l-konformità. ISO/IEC 27001:2022 jeħtieġ li r-rieżami tal-ġestjoni jqis bidliet fil-kuntest, il-ħtiġijiet tal-partijiet interessati, ir-riżultati tal-awditu, ir-riżultati tal-monitoraġġ, ir-riżultati tal-valutazzjoni tar-riskju, l-istatus tat-trattament u l-opportunitajiet ta’ titjib.
Politika tas-Sigurtà tal-Informazzjoni ta’ Clarysec hija allinjata ma’ din l-aspettattiva:
“L-attivitajiet ta’ rieżami tal-ġestjoni (skont ISO/IEC 27001 Klawżola 9.3) għandhom jitwettqu mill-inqas darba fis-sena u għandhom jinkludu:”
Minn Politika tas-Sigurtà tal-Informazzjoni, Rekwiżiti ta’ governanza, klawżola 5.3.
Il-politika tal-awditu għall-SMEs iżżid ir-rabta operattiva:
“Is-sejbiet tal-awditu u l-aġġornamenti tal-istatus għandhom jiġu inklużi fil-proċess ta’ rieżami tal-ġestjoni tal-ISMS.”
Minn Politika tal-Awditu u l-Monitoraġġ tal-Konformità - SME, Rekwiżiti ta’ governanza, klawżola 5.4.3.
Ir-rieżami tal-ġestjoni m’għandux bżonn kull ringiela. Għandu bżonn xejriet, deċiżjonijiet dwar ir-riskju, eċċezzjonijiet, riżorsi u responsabbiltà.
| Suġġett tar-rieżami tal-ġestjoni | Eżempju ta’ metrika jew deċiżjoni |
|---|---|
| Bidliet fl-applikabbiltà | Rekwiżit ġdid ta’ reġistrazzjoni NIS2 fi Stat Membru ġie identifikat u assenjat sid |
| Lakuni miftuħa fil-konformità | Test tal-ħruġ tal-fornitur taħt DORA ilu skadut għal żewġ servizzi ICT kritiċi |
| Saħħa tal-evidenza | 92 fil-mija tal-obbligi għandhom evidenza attwali u 8 fil-mija skadew |
| Eċċezzjonijiet | Devjazzjoni temporanja miż-żamma tal-logs approvata sakemm tiġi estiża l-ħażna |
| Inċidenti u notifiki | Żewġ inċidenti tas-sigurtà ġew evalwati, ma kinitx meħtieġa notifika lir-regolatur, u r-raġunament ġie rreġistrat |
| Sejbiet tal-awditu | Tliet nuqqasijiet ta’ konformità minuri, b’sidien tal-azzjonijiet korrettivi u skadenzi kkonfermati |
| Orizzont regolatorju | Bidliet kuntrattwali u ta’ traspożizzjoni nazzjonali li ġejjin taħt rieżami legali |
Dan ibiddel ir-reġistru minn fajl ta’ konformità għal għodda ta’ tmexxija.
Mudelli komuni ta’ falliment u kif tevitahom
L-ewwel mudell ta’ falliment huwa li l-funzjoni legali għandha s-sjieda tal-liġi, is-sigurtà għandha s-sjieda tal-kontrolli u ħadd ma għandu s-sjieda tal-immappjar. Clarysec jipprevjeni dan billi jeħtieġ li l-obbligi jiġu mmappjati ma’ politiki, kontrolli u sidien fl-ISMS.
It-tieni huwa t-traċċar tal-oqfsa minflok l-obbligi. Entrata fir-reġistru li tgħid “DORA” mhijiex azzjonabbli. Entrata fir-reġistru li tgħid “DORA Article 28 ġestjoni tar-riskju ta’ partijiet terzi tal-ICT teħtieġ diliġenza dovuta, dispożizzjonijiet kuntrattwali, monitoraġġ u strateġiji ta’ ħruġ” hija azzjonabbli.
It-tielet huwa n-nuqqas ta’ frekwenza. Rieżami kull tliet xhur huwa linja bażi prattika għal ħafna organizzazzjonijiet, b’aġġornamenti mmexxija minn avvenimenti għal servizzi ġodda, pajjiżi ġodda, fornituri ġodda, inċidenti, awditi u bidliet fil-kuntratti.
Ir-raba’ huwa evidenza li teżisti iżda ma tinstabx. Il-prinċipju tal-folder ċentralizzat tal-awditu jindirizza dan direttament.
Il-ħames huwa eċċezzjonijiet informali. Jekk kontroll temporanjament ma jistax jissodisfa obbligu, l-eċċezzjoni għandha tiġi dokumentata, evalwata għar-riskju, approvata, limitata fiż-żmien u rieżaminata.
Is-sitt huwa rieżami tal-ġestjoni ċerimonjali. Ir-reġistru għandu jmexxi deċiżjonijiet dwar baġit, persunal, rimedjazzjoni tal-fornituri, negozjar kuntrattwali, aċċettazzjoni tar-riskju u azzjonijiet korrettivi.
Kif Clarysec ibiddel ir-reġistru f’mekkaniżmu operattiv
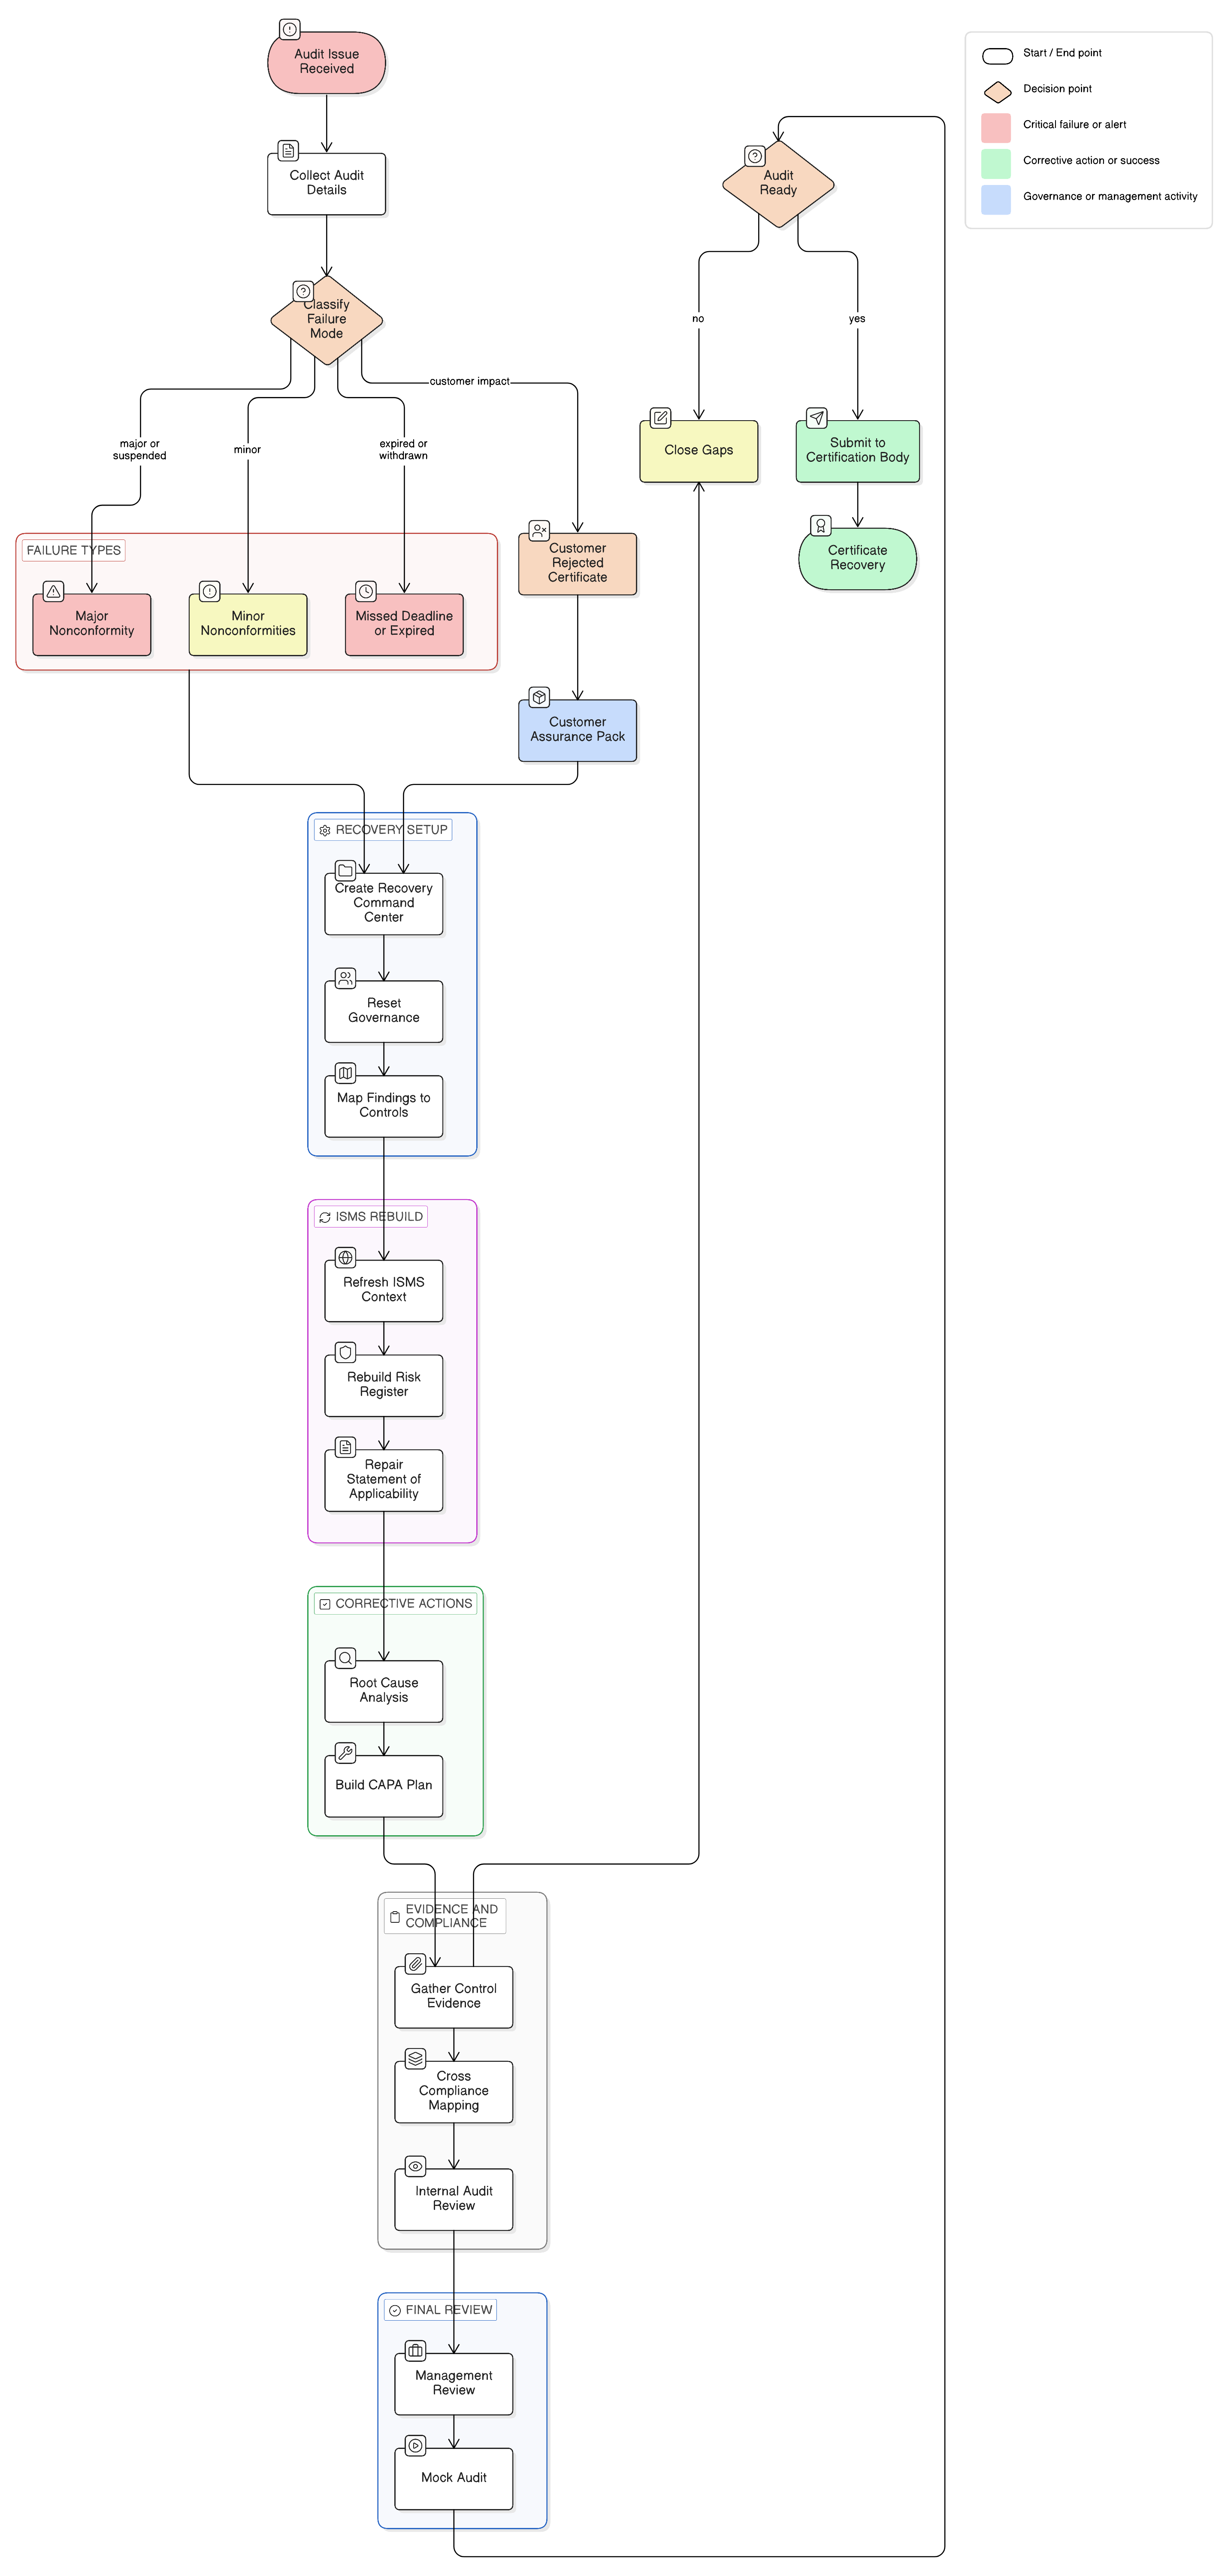
L-approċċ ta’ 30 pass ta’ Clarysec jagħmel il-ġestjoni tal-obbligi prattika.
F’Zenith Blueprint, Pass 2 jidentifika l-ħtiġijiet tal-partijiet interessati u r-rekwiżiti applikabbli. Pass 13 jimmappja l-kontrolli mar-riskji, il-klawżoli u d-Dikjarazzjoni ta’ Applikabbiltà. Pass 23 jindirizza l-kontrolli organizzattivi, inkluż ir-rekwiżit li jinbena u jinżamm reġistru tar-rekwiżiti legali u regolatorji.
Il-Blueprint jgħid:
“Aħdem mal-funzjoni Legali, il-Konformità jew konsulent estern biex tibni reġistru tal-liġijiet, regolamenti u obbligi kuntrattwali applikabbli relatati mas-sigurtà tal-informazzjoni (5.31). Dan għandu jinkludi liġijiet dwar il-protezzjoni tad-data (eż., GDPR), rekwiżiti speċifiċi għas-settur u mandati ta’ ċertifikazzjoni. Żgura li t-tim tal-ISMS ikun jaf fejn jirreferi għal dan u li l-bidliet jiġu rieżaminati mill-inqas kull tliet xhur.”
Minn Zenith Blueprint, fażi tal-Kontrolli fl-Azzjoni, Pass 23.
Il-politiki ta’ Clarysec jipprovdu r-regoli ta’ governanza: iżżomm ir-reġistru, tassenja r-responsabbiltajiet, tiċċentralizza l-evidenza, tirrieżamina s-sejbiet u tinkludi l-istatus fir-rieżami tal-ġestjoni.
Zenith Controls jipprovdi l-boxxla tal-konformità trasversali. Għall-kontroll 5.31, jimmappja l-ġestjoni tal-obbligi mar-responsabbiltà ta’ GDPR, id-dmirijiet taċ-ċibersigurtà ta’ NIS2, il-ġestjoni tar-riskju tal-ICT ta’ DORA, il-governanza ta’ NIST CSF, il-ġestjoni tal-programm u l-monitoraġġ kontinwu ta’ NIST SP 800-53, u l-monitoraġġ tal-konformità esterna ta’ COBIT 2019. Għall-kontroll 5.2, jgħaqqad ir-responsabbiltà tar-rwoli ma’ GDPR, NIS2, DORA, NIST u COBIT. Għall-kontroll 5.36, jgħaqqad il-monitoraġġ tal-konformità mal-politiki mar-responsabbiltà ta’ GDPR, l-iġjene ċibernetika u l-aspettattivi tal-kontroll tal-aċċess ta’ NIS2, ir-reżiljenza operattiva ta’ DORA, il-monitoraġġ kontinwu ta’ NIST u l-monitoraġġ tal-konformità ta’ COBIT.
Il-valur huwa sempliċi: reġistru wieħed, arkitettura waħda ta’ kontrolli, ħafna riżultati ta’ konformità.
Passi li jmiss: agħmel ir-reġistru tal-obbligi tiegħek lest għall-awditu
L-organizzazzjonijiet li jamministraw il-konformità tal-2026 tajjeb mhux se jkunu dawk bl-aktar spreadsheets. Se jkunu dawk bit-traċċabbiltà: obbligu għal sid, sid għal kontroll, kontroll għal evidenza, evidenza għal rieżami, rieżami għal titjib.
Ibda b’dawn l-azzjonijiet:
- Oħloq jew aġġorna r-reġistru tal-obbligi ta’ konformità taċ-ċibersigurtà tiegħek.
- Żid NIS2, DORA, GDPR, ISO/IEC 27001:2022 u l-obbligi kuntrattwali ewlenin tal-klijenti.
- Immappja kull obbligu ma’ politiki, kontrolli ISO/IEC 27002:2022, sidien, frekwenza tar-rieżami u evidenza.
- Identifika lakuni, eċċezzjonijiet u evidenza skaduta.
- Żid l-istatus tar-reġistru mar-rieżami tal-ġestjoni tal-ISMS li jmiss.
- Uża Zenith Blueprint ta’ Clarysec biex tqiegħed ir-reġistru fil-pjan direzzjonali tal-ISMS ta’ 30 pass.
- Uża Zenith Controls biex tagħmel immappjar trasversali tal-obbligi mal-aspettattivi ta’ ISO, NIST, COBIT, GDPR, NIS2 u DORA.
- Uża Politika dwar il-Konformità Legali u Regolatorja, Politika dwar il-Konformità Legali u Regolatorja - SME, Politika dwar ir-Rwoli u r-Responsabbiltajiet tal-Governanza - SME, Politika tal-Awditu u l-Monitoraġġ tal-Konformità - SME u Politika tas-Sigurtà tal-Informazzjoni ta’ Clarysec biex tifformalizza s-sjieda, ir-rieżami, il-ħażna tal-evidenza u r-responsabbiltà tal-maniġment.
Clarysec jista’ jgħinek tibni dik it-traċċabbiltà fl-ISMS tiegħek qabel ma l-awditur, ir-regolatur, membru tal-bord jew klijent jitlobha. Niżżel il-mudelli rilevanti tal-politiki ta’ Clarysec, immappja l-ewwel għaxar obbligi tiegħek din il-ġimgħa u biddel il-konformità minn ġirja kontra l-ħin għal sistema operattiva.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council