Governanza ta’ DNS dangling għal NIS2, DORA u GDPR

Il-CISO jirċievi l-messaġġ fis-07:12 ta’ nhar ta’ Tnejn.
Riċerkatur tas-sigurtà sab promo.company.com li jindika applikazzjoni cloud abbandunata. Ir-rekord DNS għadu attiv. Ir-riżorsa cloud m’għadhiex teżisti. It-tenant SaaS li darba kien iservi l-kampanja tħassar sitt xhur qabel, ftit wara li l-Marketing qaleb għal pjattaforma oħra. Ħadd ma neħħa s-CNAME.
Sat-08:30, il-mistoqsija ma tibqax, “Jista’ xi ħadd jieħu kontroll tas-sottodominju?” Issir, “Għaliex ħadd ma kien jaf li dan l-assi kien jeżisti?”
Sad-09:15, it-tim legali jkun involut għax is-sottodominju darba kien jiġbor indirizzi tal-email għal lista ta’ stennija ta’ prodott. L-Akkwist ikun involut għax il-pjattaforma tal-kampanja kienet immaniġġjata minn aġenzija. Il-Konformità tkun involuta għax il-kumpanija qed tipprepara għal awditu ta’ sorveljanza tal-ISO/IEC 27001:2022, tħejjija għall-NIS2 u kwestjonarji ta’ assigurazzjoni għall-klijenti. Id-DPO jistaqsi jekk l-espożizzjoni tistax issir ksur ta’ data personali taħt il-GDPR jekk is-sottodominju jintuża b’mod malizzjuż. Is-CFO jistaqsi jekk l-istess dgħufija tistax taffettwa portal tal-pagamenti fl-ambjent tas-servizzi finanzjarji rregolat tal-grupp.
It-tiswija teknika tista’ tieħu ftit minuti. Il-problema ta’ governanza tista’ tieħu xhur biex tiġi solvuta jekk l-organizzazzjoni ma tistax tipprova li kull assi aċċessibbli mill-internet huwa magħruf, għandu sid, jiġi rieżaminat, jiġi mmonitorjat u jiġi rtirat permezz ta’ proċess ikkontrollat.
Għalhekk, DNS dangling u l-prevenzjoni tal-ħtif ta’ sottodominji ma jistgħux jitqiesu bħala kompitu limitat ta’ tindif tad-DNS. Rekord DNS skadut ħafna drabi jkun sintomu viżibbli ta’ fallimenti aktar profondi fil-kontrolli: inventarju tal-assi mhux komplut, sjieda dgħajfa, evidenza nieqsa tad-dekummissjonar, kontroll tat-tibdil dgħajjef, ġestjoni insuffiċjenti tal-ħruġ tal-fornituri, monitoraġġ insuffiċjenti tal-wiċċ estern ta’ attakk u klassifikazzjoni mhux ċara tal-inċidenti.
Għall-klijenti ta’ Clarysec, DNS dangling huwa test tas-sistema ta’ ġestjoni. Juri jekk il-politiki, il-kontrolli, ir-reġistri, l-evidenza u r-responsabbiltà jaħdmux tassew meta dipendenza cloud minsija ssir opportunità għal attakkant.
Xi jfisser tassew DNS dangling
Il-ħtif ta’ sottodominju jsir possibbli meta rekord DNS, ħafna drabi CNAME, jindika riżorsa li ma għadhiex teżisti jew li ma għadhiex taħt il-kontroll tal-organizzazzjoni. Jekk attakkant jista’ jitlob jew joħloq mill-ġdid ir-riżorsa fil-mira fuq il-pjattaforma cloud jew SaaS, jista’ jkun kapaċi jservi kontenut taħt sottodominju fdat tal-organizzazzjoni.
Eżempji komuni jinkludu:
- CNAME li jindika servizz ta’ applikazzjoni cloud mhux mitlub minn ħadd.
- hostname vanity ta’ SaaS li jibqa’ fid-DNS wara li l-abbonament jiġi kkanċellat.
- Distribuzzjoni CDN imneħħija mill-console tal-fornitur iżda li għadha rreferenzjata fid-DNS pubbliku.
- Microsite tal-marketing dekummissjonat minn aġenzija mingħajr ma tneħħa d-DNS.
- Endpoint tal-ħażna jew mapping ta’ sit web statiku li jista’ jiġi rreġistrat mill-ġdid.
- Sottodominju tal-iżvilupp espost permezz ta’ proġett platform-as-a-service minsi.
L-impatt fuq in-negozju jista’ jkun serju. L-attakkanti jistgħu jospitaw paġni ta’ phishing, jaqbdu kredenzjali, iqassmu malware, jabbużaw mir-reputazzjoni tad-dominju, jinterċettaw data tas-sessjoni jew jagħmlu ħsara lill-fiduċja fil-marka. Fejn is-sottodominju jkun ipproċessa data personali qabel, anke ħtif għal żmien qasir jista’ jattiva analiżi ta’ ksur taħt il-GDPR. Fejn is-servizz affettwat jappoġġja operazzjonijiet finanzjarji rregolati, l-inċident jista’ jeħtieġ ukoll evalwazzjoni taħt DORA jew oqfsa interni tar-riskju tal-ICT.
L-awdituri dejjem aktar iqisu DNS dangling bħala evidenza tal-maturità tal-kontrolli. Rekord skadut wieħed jista’ jindika li l-organizzazzjoni ma tafx x’tippossjedi, min hu s-sid tiegħu, kif jiġu rieżaminati l-bidliet, kif jintemmu s-servizzi cloud jew kif jiġu mmonitorjati assi aċċessibbli esternament.
Għalhekk Clarysec timmappa din il-kwistjoni mal-aspettattivi tal-awditjar ta’ ISO/IEC 27001:2022 ISO/IEC 27001:2022, ISO/IEC 27002:2022 ISO/IEC 27002:2022, NIS2, DORA, GDPR, NIST CSF 2.0 u COBIT 2019.
Għaliex ISO 27001:2022 huwa l-bażi prattika
L-aktar mod b’saħħtu biex jiġi ggvernat DNS dangling mhuwiex li jinħolqu programmi separati għal NIS2, DORA u GDPR. Huwa li ISO/IEC 27001:2022 jintuża bħala l-bażi tas-sistema ta’ ġestjoni u li tinħoloq evidenza darba għal diversi ħtiġijiet ta’ assigurazzjoni.
Ir-rekwiżiti rilevanti jibdew qabel l-Anness A. Il-klawżoli 4.1 sa 4.4 jeħtieġu li l-organizzazzjoni tifhem il-kuntest tagħha, ir-rekwiżiti tal-partijiet interessati, il-kamp ta’ applikazzjoni tal-ISMS u d-dipendenzi ma’ organizzazzjonijiet oħra. Għall-governanza ta’ DNS dangling, il-kamp ta’ applikazzjoni għandu jinkludi DNS estern, dominji, reġistraturi, servizzi cloud, pjattaformi SaaS, aġenziji, hosting immaniġġjat, CDNs u kwalunkwe parti terza li tista’ toħloq jew tirtira servizzi aċċessibbli mill-internet.
Il-klawżoli 5.1 sa 5.3 jagħmlu din kwistjoni ta’ tmexxija u responsabbiltà. Il-maniġment għandu jallinja l-ISMS mad-direzzjoni tan-negozju, jipprovdi riżorsi, jikkomunika l-importanza tas-sigurtà tal-informazzjoni u jassenja r-responsabbiltajiet. Jekk il-Marketing jista’ jniedi microsite, l-Inġinerija tista’ toħloq endpoints cloud u l-Akkwist jista’ jittermina kuntratti SaaS, l-organizzazzjoni teħtieġ mudell ta’ governanza li jassenja sjieda ċara tad-DNS u tas-servizzi fost dawn il-funzjonijiet kollha.
Il-klawżoli 6.1.1 sa 6.1.3 jipprovdu l-loġika tal-valutazzjoni tar-riskju, tat-trattament tar-riskju u tad-Dikjarazzjoni ta’ Applikabbiltà. DNS dangling għandu jiġi rreġistrat bħala xenarju ta’ riskju realistiku, mhux biss bħala output ta’ scanner. Jaffettwa l-kunfidenzjalità, l-integrità u d-disponibbiltà, u ħafna drabi jimmappa għal obbligi legali, regolatorji u kuntrattwali.
Il-klawżoli 7.5, 8.1, 8.2 u 8.3 jittrasformaw il-governanza f’evidenza. Jeħtieġu informazzjoni dokumentata kkontrollata, proċessi operattivi ppjanati u kkontrollati, kunsiderazzjoni ta’ bidliet mhux intenzjonati, kontroll ta’ proċessi pprovduti esternament, evalwazzjonijiet perjodiċi tar-riskju u riżultati dokumentati tat-trattament.
L-Anness A imbagħad jipprovdi l-katalgu tal-kontrolli. Fi proġetti ta’ Clarysec, ir-relazzjonijiet ewlenin tal-ISO/IEC 27002:2022 normalment jidhru hekk:
| Qasam tar-riskju | Relazzjoni mal-kontroll tal-ISO/IEC 27002:2022 | X’jistenna l-awditur |
|---|---|---|
| Sottodominji mhux magħrufa | 5.9 Inventarju tal-informazzjoni u assi oħra assoċjati | Inventarju aġġornat li jinkludi dominji, rekords DNS, servizzi cloud, mappings SaaS u sidien |
| Mappings ta’ SaaS u cloud | 5.23 Sigurtà tal-informazzjoni għall-użu ta’ servizzi cloud | Ċiklu tal-ħajja tas-servizz cloud, diliġenza dovuta, approvazzjoni tal-użu, evidenza tal-ħruġ u tas-sjieda |
| Espożizzjonijiet esterni skaduti | 8.8 Ġestjoni tal-vulnerabbiltajiet tekniċi | Skannjar estern, triage, traċċar tar-rimedjazzjoni u aċċettazzjoni tar-riskju residwu |
| Irtirar tad-DNS u tas-servizzi | 8.32 Ġestjoni tat-tibdil | Tickets tat-tibdil li juru t-tneħħija tad-DNS, ippjanar tat-treġġigħ lura, approvazzjonijiet u verifiki wara l-bidla |
| Assi ospitati mill-fornituri | 5.19, 5.20, 5.21 u 5.22 kontrolli tal-fornituri | Rekwiżiti tas-sigurtà tal-fornituri, klawżoli kuntrattwali, monitoraġġ, rieżami u ġestjoni tat-terminazzjoni |
| Sejbien u rispons | 8.15 Illoggjar, 8.16 Attivitajiet ta’ monitoraġġ, 5.24 sa 5.27 kontrolli tal-inċidenti | Evidenza tal-monitoraġġ, klassifikazzjoni tal-avvenimenti, proċeduri ta’ rispons u lessons learned |
| Espożizzjoni tal-PII | 5.31 Rekwiżiti legali, statutorji, regolatorji u kuntrattwali u 5.34 Privatezza u protezzjoni tal-PII | Immappjar mal-GDPR, evalwazzjoni tal-ksur, reġistri tal-proċessuri u evidenza tas-sigurtà tal-ipproċessar |
Il-punt huwa sempliċi. ISO/IEC 27001:2022 ma jitlobx tindif erojku ta’ darba. Jitlob mudell operattiv ikkontrollat li jipprevjeni r-rikorrenza.
Il-perspettiva ta’ Zenith Controls: riskju wieħed, tliet ankri ta’ kontroll
F’Zenith Controls: The Cross-Compliance Guide Zenith Controls, Clarysec tuża kontrolli rilevanti tal-ISO/IEC 27002:2022 bħala ankri għall-konformità bejn oqfsa differenti. Għall-governanza ta’ DNS dangling u tal-ħtif ta’ sottodominji, tliet kontrolli huma ċentrali.
Il-kontroll 5.9, Inventarju tal-informazzjoni u assi oħra assoċjati, huwa kklassifikat bħala preventiv, jappoġġja l-kunfidenzjalità, l-integrità u d-disponibbiltà, jallinja mal-kunċett taċ-ċibersigurtà Identify, u jaqa’ taħt il-ġestjoni tal-assi bħala kapaċità operattiva b’governanza, ekosistema u protezzjoni bħala oqsma tas-sigurtà.
Il-kontroll 5.23, Sigurtà tal-informazzjoni għall-użu ta’ servizzi cloud, huwa kklassifikat bħala preventiv, jappoġġja l-kunfidenzjalità, l-integrità u d-disponibbiltà, jallinja ma’ Protect, u jaqa’ taħt is-sigurtà tar-relazzjonijiet mal-fornituri bħala kapaċità operattiva b’governanza, ekosistema u protezzjoni bħala oqsma tas-sigurtà.
Il-kontroll 8.8, Ġestjoni tal-vulnerabbiltajiet tekniċi, huwa kklassifikat bħala preventiv, jappoġġja l-kunfidenzjalità, l-integrità u d-disponibbiltà, jallinja ma’ Identify u Protect, u jaqa’ taħt il-ġestjoni tat-theddid u tal-vulnerabbiltajiet bħala kapaċità operattiva b’governanza, ekosistema, protezzjoni u difiża bħala oqsma tas-sigurtà.
Dan huwa importanti għax DNS dangling mhuwiex biss falliment ta’ kontroll tal-assi, mhuwiex biss falliment ta’ kontroll cloud u mhuwiex biss vulnerabbiltà. Huwa t-tlieta flimkien. L-organizzazzjoni għandha turi li l-inventarju tal-assi, il-governanza tal-użu tal-cloud u l-ġestjoni tal-vulnerabbiltajiet isaħħu lil xulxin.
Clarysec spiss iżżid prattiki ta’ appoġġ madwar dawn l-ankri: ISO/IEC 27005 għad-dixxiplina tal-valutazzjoni u t-trattament tar-riskju, ISO/IEC 27017 għall-governanza tas-sigurtà tas-servizzi cloud, ISO/IEC 27018 fejn is-servizzi cloud jipproċessaw PII, ISO/IEC 27701 għall-ġestjoni tal-informazzjoni dwar il-privatezza, u ISO 22301 fejn il-kontinwità u r-rispons għall-kriżijiet huma rilevanti.
L-evidenza tal-politika li diġà teħtieġ kontroll taċ-ċiklu tal-ħajja tad-DNS
Ħafna organizzazzjonijiet diġà għandhom politiki li, jekk jiġu implimentati kif suppost, jipprevjenu DNS dangling. Il-lakuna hija li l-kontroll taċ-ċiklu tal-ħajja tad-DNS mhuwiex marbut b’mod espliċitu ma’ dawk il-politiki.
Il-Asset Management Policy-sme ta’ Clarysec Asset Management Policy-sme - SME, Rekwiżiti għall-implimentazzjoni tal-politika, klawżola 6.6.1 tiddikjara:
Assi f’ambjent cloud (eż., kontijiet tal-ħażna, pjattaformi SaaS, dominji web) għandhom jiġu inklużi wkoll fl-inventarju.
L-istess politika żżid fil-klawżola 6.6.2:
Is-sjieda, l-għan, il-privileġġi ta’ aċċess u l-iskedi tat-tiġdid għandhom jiġu dokumentati.
Għall-governanza ta’ DNS dangling, dan ifisser li kull sottodominju ta’ produzzjoni u kull sottodominju materjali mhux ta’ produzzjoni għandu jkollu sid nominat, għan tan-negozju, servizz marbut, mudell ta’ aċċess u data tar-rieżami.
L-aktar importanti, il-klawżola 6.6.3 tiddikjara:
Servizzi skaduti jew mhux użati għandhom jiġu diżattivati u mneħħija mill-inventarju.
Għad-DNS, dan għandu jiġi interpretat bir-reqqa. It-tneħħija tas-servizz mill-inventarju mhijiex biżżejjed. Ir-rekord DNS, il-binding cloud, it-talba għal dominju personalizzat f’SaaS, iċ-ċertifikat, ir-regola WAF, il-konfigurazzjoni CDN u l-entrata tal-monitoraġġ għandhom ukoll jiġu rieżaminati.
Il-verżjoni għall-intrapriżi ssaħħaħ dan il-kunċett usa’ tal-assi. Il-Asset Management Policy ta’ Clarysec Asset Management Policy, Kamp ta’ applikazzjoni, klawżola 2.2.5 tiddikjara:
Assi loġiċi: ismijiet ta’ dominji, liċenzji, kontijiet tal-utenti, konfigurazzjonijiet bażi
L-ismijiet tad-dominji u l-konfigurazzjonijiet mhumiex dettalji amministrattivi żgħar. Huma assi li jġorru fiduċja u li jistgħu jsiru mogħdijiet ta’ attakk.
Ir-rabta mal-kontroll tat-tibdil hija daqstant importanti. Il-Change Management Policy ta’ Clarysec Change Management Policy, Għan, klawżola 1.1 tiddikjara:
Din il-politika tistabbilixxi qafas formali għall-bidu, l-evalwazzjoni, l-approvazzjoni, l-implimentazzjoni u r-rieżami ta’ bidliet fis-sistemi tal-informazzjoni, l-infrastruttura, l-applikazzjonijiet u l-proċessi relatati tal-organizzazzjoni.
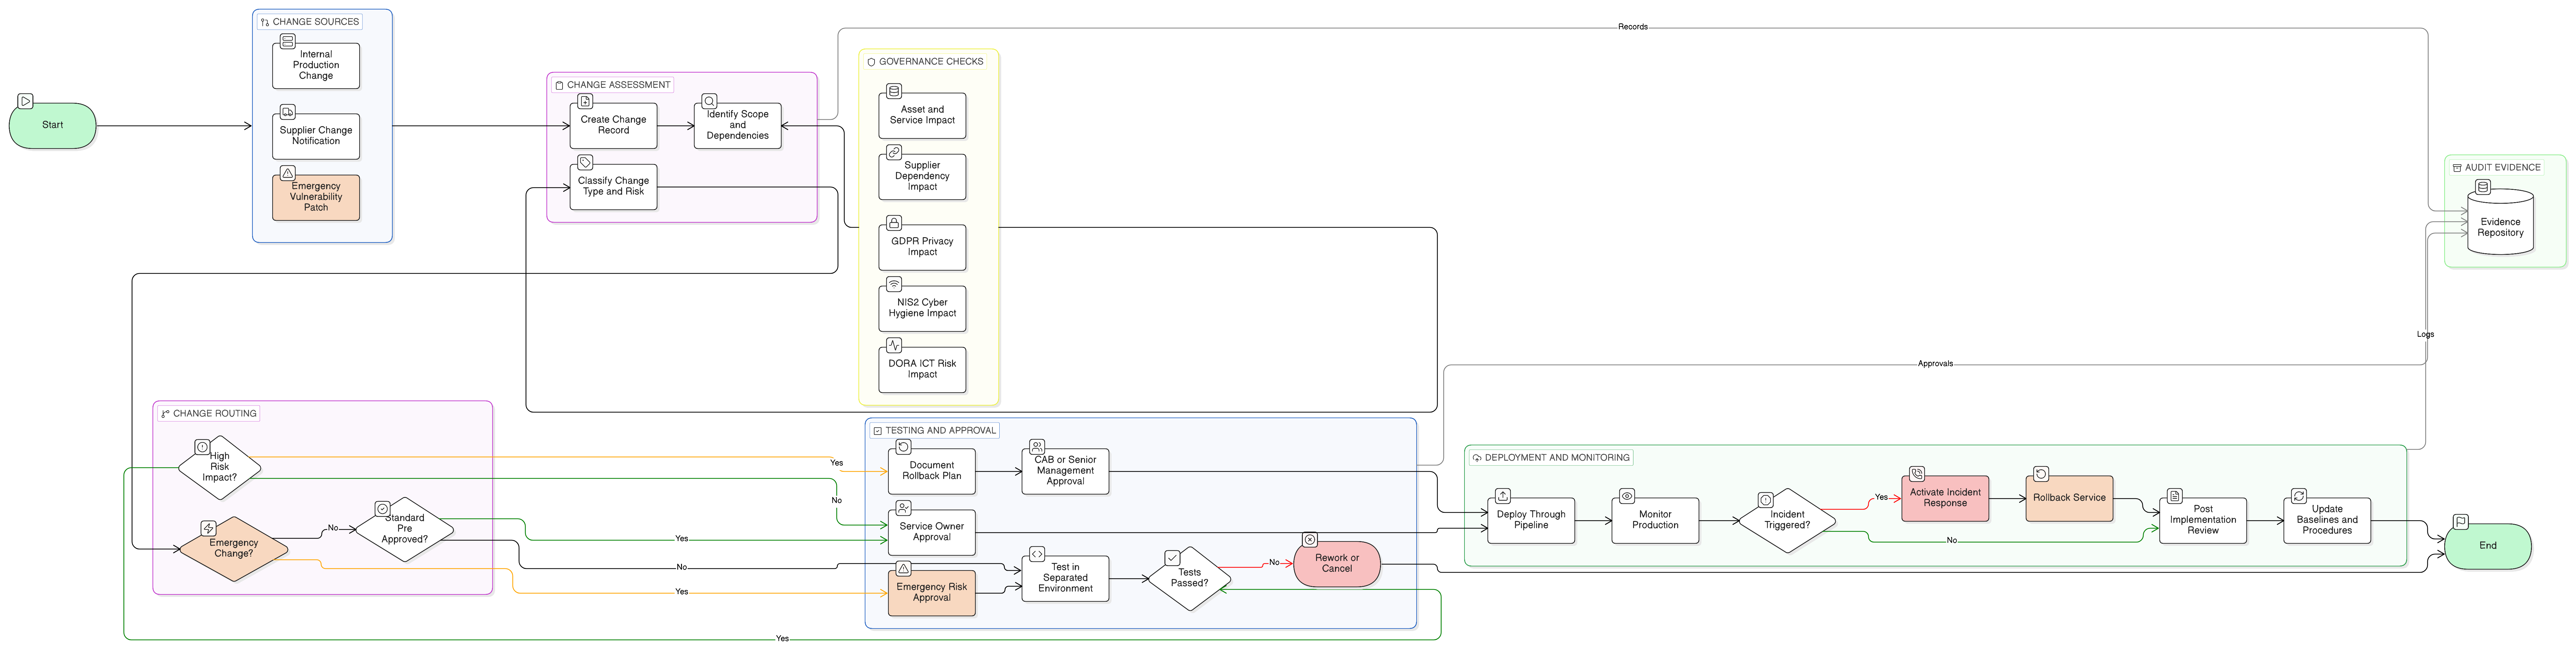
It-tneħħija ta’ rekord DNS, it-terminazzjoni ta’ SaaS, it-tħassir ta’ applikazzjoni cloud, il-migrazzjoni ta’ CDN jew l-irtirar ta’ microsite tal-marketing għandhom għalhekk jiġġeneraw evidenza tat-tibdil. In-nuqqas ta’ ticket tat-tibdil spiss ikun l-ewwel sinjal ta’ twissija fl-awditjar.
Il-governanza tal-cloud trid ukoll tkun marbuta. Il-Cloud Usage Policy ta’ Clarysec Cloud Usage Policy, Rekwiżiti ta’ governanza, klawżola 5.5 tiddikjara:
It-Tim tas-Sigurtà tal-Informazzjoni għandu jevalwa regolarment it-traffiku tan-network, l-attività tad-DNS u l-logs biex jiskopri użu mhux awtorizzat tal-cloud (shadow IT). Ksur skopert għandu jiġi investigat minnufih.
Għall-prevenzjoni tal-ħtif ta’ sottodominji, il-monitoraġġ tal-attività tad-DNS mhuwiex biss dwar shadow IT. Huwa wkoll dwar IT skadut, jiġifieri assi li darba kienu awtorizzati iżda li ma għadhomx ikkontrollati.
Fluss tax-xogħol prattiku ta’ Clarysec għall-governanza ta’ DNS dangling
Programm b’saħħtu għal DNS dangling mhuwiex ikkumplikat. Huwa dixxiplinat, ripetibbli u marbut mal-ISMS, mal-ġestjoni tal-vulnerabbiltajiet, mal-ġestjoni tat-tibdil u maċ-ċiklu tal-ħajja tal-fornituri.
| Pass | Azzjoni | Evidenza li għandha tinżamm |
|---|---|---|
| 1 | Esporta ż-żoni DNS awtorevoli mir-reġistratur, mill-fornitur tad-DNS u mis-servizzi DNS cloud | Fajls tal-esportazzjoni tad-DNS, output tal-API, timestamp tas-sors |
| 2 | Irriżolvi r-rekords CNAME, A, AAAA u ALIAS kollha u identifika miri mejta, parked, mhux riżolti jew b’żbalji tal-fornitur | Rapport tal-iskannjar, output tal-għodda, screenshots fejn meħtieġ |
| 3 | Qabbel kull rekord ma’ sid tal-assi, servizz tan-negozju, kont cloud, fornitur SaaS u klassifikazzjoni tad-data | Entrati fir-Reġistru tal-Assi, reġistru tas-servizzi, approvazzjoni tas-sid |
| 4 | Identifika fornituri suxxettibbli għall-ħtif u mappings ta’ dominji personalizzati mhux mitluba | Entrata fir-Reġistru tar-Riskji, ticket ta’ vulnerabbiltà |
| 5 | Ivverifika jekk is-sottodominju qattx ipproċessa PII jew appoġġjax funzjonijiet kritiċi tan-negozju | Mappa tad-data, rekord tal-attività ta’ pproċessar, referenza tal-BIA |
| 6 | Neħħi, itlob lura jew erġa’ rabat ir-riżorsa fil-mira permezz tal-kontroll tat-tibdil | Ticket tat-tibdil, approvazzjoni, log tal-implimentazzjoni |
| 7 | Ikkonferma r-rimedjazzjoni permezz ta’ ttestjar mill-ġdid estern | Rapport tal-ittestjar mill-ġdid, evidenza tal-propagazzjoni tad-DNS |
| 8 | Aġġorna r-reġistri tal-fornituri, tal-cloud, tal-assi u tar-riskji | Aġġornamenti tar-reġistri, evidenza kuntrattwali jew tal-ħruġ |
| 9 | Iddeċiedi jekk hemmx bżonn evalwazzjoni ta’ inċident jew ta’ ksur | Rekord tal-klassifikazzjoni tal-avveniment, deċiżjoni legali jew tad-DPO |
| 10 | Żid il-lessons learned mal-listi ta’ kontroll tal-onboarding, tal-offboarding u tal-akkwist | Proċedura aġġornata, nota ta’ taħriġ jew sensibilizzazzjoni |
Għall-SMEs, dan jista’ jibda bħala reġistru ħafif. Għall-intrapriżi, normalment jintegra esportazzjonijiet tad-DNS, ġestjoni tal-wiċċ estern ta’ attakk, inventarji tal-assi cloud, reġistri CMDB, scanners tal-vulnerabbiltajiet, twissijiet SIEM u sistemi ta’ ticketing.
Il-mistoqsija ta’ governanza tibqa’ l-istess: tista’ tipprova li kull sottodominju aċċessibbli esternament huwa magħruf, għandu sid, jiġi mmonitorjat u jista’ jitneħħa permezz ta’ proċess ikkontrollat?
Is-sottodominju tal-kampanja abbandunat, immaniġġjat kif suppost
Erġa’ lura għall-inċident tat-Tnejn. promo.company.com jindika sit ta’ kampanja SaaS abbandunat.
L-ewwel, ir-responsabbli għas-sigurtà joħloq rekord ta’ vulnerabbiltà għax l-assi huwa aċċessibbli esternament. Il-Vulnerability and Patch Management Policy ta’ Clarysec Vulnerability and Patch Management Policy, Rekwiżiti għall-implimentazzjoni tal-politika, klawżola 6.1.1 tiddikjara:
Is-sistemi kollha għandhom jiġu skennjati mill-inqas kull xahar; assi b’riskju għoli jew esposti esternament għandhom jiġu skennjati kull ġimgħa.
Għall-SMEs, il-politika ekwivalenti ssaħħaħ il-prijoritizzazzjoni. Il-Vulnerability and Patch Management Policy-sme Vulnerability and Patch Management Policy-sme - SME, Rekwiżiti għall-implimentazzjoni tal-politika, klawżola 6.5.1 tiddikjara:
Sistemi li jipproċessaw data personali, jipprovdu aċċess remot jew huma aċċessibbli esternament għandhom jingħataw prijorità għall-iskannjar u l-aġġornamenti
It-tieni, is-sid jiġi identifikat permezz tar-Reġistru tal-Assi. Jekk is-sid mhuwiex magħruf, dan isir falliment ta’ kontroll kontra l-governanza tal-assi. Ir-reġistru jiġi aġġornat biex jinkludi l-isem DNS, il-fornitur fil-mira, is-sid tan-negozju oriġinali, il-klassifikazzjoni tad-data, il-fornitur u l-istatus.
It-tielet, l-IT jiċċekkja l-pjattaforma cloud jew SaaS. Jekk il-kont cloud kien tħassar, il-Cloud Usage Policy-sme ta’ Clarysec Cloud Usage Policy-sme - SME, Rekwiżiti għall-implimentazzjoni tal-politika, klawżola 6.3.6 hija direttament rilevanti:
Kontijiet cloud imħassra għandhom jiġu rieżaminati mill-fornitur tal-IT jew mill-GM għal aċċess residwu, data orfni jew kontenut li jkun inqabeż.
Ir-raba’, sid il-bidla jiftaħ ticket tat-tibdil ta’ emerġenza jew mgħaġġel biex ineħħi r-rekord DNS jew jitlob lura r-riżorsa temporanjament qabel it-tneħħija. It-ticket jinkludi valutazzjoni tal-impatt, pjan ta’ treġġigħ lura, approvazzjonijiet, evidenza tal-implimentazzjoni u validazzjoni wara l-bidla.
Il-ħames, ir-responsabbli għall-privatezza jevalwa jekk is-sottodominju pproċessax jew setax espona data personali. Il-PII Security and Access Control Policy ta’ Clarysec PII Security and Access Control Policy, Konfigurazzjoni sigura u ġestjoni tal-vulnerabbiltajiet, klawżola 4.7.4 tiddikjara:
[It-tnejn] Is-Sid tas-sistema / Sid tal-Applikazzjoni GĦANDU jirreġistra l-kopertura tal-valutazzjoni tal-vulnerabbiltajiet għal sistemi li jipproċessaw PII f’REG12 mill-inqas kull tliet xhur u wara bidla teknika materjali.
Il-klawżola 4.7.5 iżżid:
[It-tnejn] Ir-Responsabbli tas-Sigurtà tal-Informazzjoni GĦANDU jirreġistra vulnerabbiltajiet mhux solvuti b’riskju għoli li jaffettwaw il-PII f’REG12 fi żmien ħamest ijiem ta’ xogħol mill-validazzjoni.
Dawn il-klawżoli japplikaw kemm jekk l-organizzazzjoni taġixxi bħala kontrollur kif ukoll jekk taġixxi bħala proċessur, għax huma mmarkati [It-tnejn]. Għal kwistjoni ta’ DNS dangling li tinvolvi PII, l-evidenza ma għandhiex tibqa’ biss f’ticket tekniku. Għandha tiġi riflessa fir-reġistru tal-evidenza tal-vulnerabbiltajiet tal-PII.
Is-sitt, jekk aġenzija jew fornitur SaaS ospita l-kampanja, l-Akkwist jiċċekkja r-reġistri ta’ partijiet terzi. Il-Processor, Subprocessor and Third-Party Privacy Management Policy ta’ Clarysec Processor, Subprocessor and Third-Party Privacy Management Policy, Identifikazzjoni u klassifikazzjoni tar-relazzjoni, klawżola 4.1.2 tiddikjara:
[Kollha] Is-Sid tal-Proċess / Sid tan-Negozju GĦANDU jidentifika kull relazzjoni proposta ma’ parti terza li se tipproċessa, taċċessa, tirċievi, taħżen, tittrażmetti, tappoġġja jew inkella taffettwa PII f’REG08 qabel l-akkwist, l-onboarding, it-tiġdid jew bidla materjali fil-privatezza relatata ma’ parti terza.
Il-klawżola 4.5.5 teħtieġ:
[It-tnejn] Is-Sid tal-Fornitur / tal-Akkwist GĦANDU jirreġistra l-postijiet tal-ipproċessar, il-postijiet tal-hosting u l-indikaturi tat-trasferiment internazzjonali f’REG08 u jorbot evidenza tat-trasferiment applikabbli ma’ REG09 qabel ma japprova proċessur, subproċessur, bidla fil-post jew bidla fis-servizz rilevanti għat-trasferiment.
Fl-aħħar, ir-responsabbli għall-konformità jiġbor il-pakkett tal-evidenza. Il-Audit and Compliance Monitoring Policy ta’ Clarysec Audit and Compliance Monitoring Policy, Objettivi, klawżola 3.4 tiddikjara li objettiv wieħed huwa:
Li tiġġenera evidenza difensibbli u traċċa ta’ awditjar b’appoġġ għal mistoqsijiet regolatorji, proċedimenti legali jew talbiet ta’ assigurazzjoni mill-klijenti.
Dan huwa r-riżultat li l-CISO jeħtieġ meta klijent, regolatur jew awditur jistaqsi, “Kif tafu li dan mhux se jerġa’ jiġri?”
Fejn jidħol Zenith Blueprint
Zenith Blueprint: An Auditor’s 30-Step Roadmap ta’ Clarysec Zenith Blueprint jittrasforma l-kontrolli fi prattiki operattivi lesti għall-awditjar. DNS dangling jimmappa b’mod qawwi għal erba’ oqsma.
Fil-fażi Controls in Action, il-Pass 22 ikopri l-kontrolli organizzattivi 5.1 sa 5.18, inkluż il-kontroll 5.9 tal-ISO/IEC 27002:2022. Zenith Blueprint jiddikjara:
L-ebda organizzazzjoni ma tista’ tipproteġi dak li ma tafx li għandha. Il-kontroll 5.9 jifformalizza dan il-prinċipju fundamentali, billi jeħtieġ l-istabbiliment u ż-żamma ta’ inventarju aġġornat tal-informazzjoni kollha u tal-assi assoċjati kollha rilevanti għall-ISMS.
Ikompli:
Fl-aktar forma strateġika tiegħu, inventarju tal-assi jservi bħala s-sistema nervuża ċentrali tal-ISMS tiegħek.
L-inventarju tas-sottodominji tiegħek mhuwiex lista sekondarja. Huwa jalimenta deċiżjonijiet tal-aċċess, skannjar tal-vulnerabbiltajiet, illoggjar, ġestjoni tal-fornituri, immappjar tal-privatezza u rispons għall-inċidenti.
Fil-Pass 20, Zenith Blueprint ikopri l-kontrolli teknoloġiċi 8.18 sa 8.26. Għall-kontroll 8.21, Sigurtà tas-servizzi tan-network, jagħti struzzjoni lill-organizzazzjonijiet biex jivverifikaw is-sigurtà tas-servizzi tan-network:
Elenka s-servizzi interni u esterni kollha tan-network (DNS, VPN, SMTP, DHCP, API gateways, eċċ.).
Għalhekk il-fornituri tad-DNS, ir-reġistraturi, DNS cloud, pjattaformi CDN u karatteristiċi ta’ dominji personalizzati f’SaaS għandhom ikunu fir-reġistru tas-servizzi.
Fil-Pass 19, Zenith Blueprint ikopri l-kontrolli teknoloġiċi 8.1 sa 8.17. Għall-kontroll 8.8, jiddikjara:
Il-ġestjoni tal-vulnerabbiltajiet hija wieħed mill-aktar oqsma kritiċi tal-iġjene ċibernetika moderna. Filwaqt li firewalls u għodod antivirus jipprovdu protezzjoni, jistgħu jiġu mdgħajfa jekk sistemi mhux patchjati jew servizzi kkonfigurati ħażin jitħallew esposti.
Rekord DNS dangling huwa mogħdija ta’ servizz estern ikkonfigurata ħażin. Anke meta ma jkunx hemm CVE, għandu jiġi mmaniġġjat permezz tal-ġestjoni tal-vulnerabbiltajiet: ivverifika, agħti punteġġ, assenja, irrimedja, ittestja mill-ġdid u għalaq.
Fil-Pass 23, Zenith Blueprint jindirizza l-kontrolli organizzattivi 5.19 sa 5.37. Għall-kontroll 5.23, jagħti parir:
Elenka s-servizzi cloud kollha li qed jintużaw bħalissa (5.23), inkluż shadow IT fejn magħruf. Identifika min approvahom u jekk saritx diliġenza dovuta. Żviluppa lista ta’ kontroll ħafifa għall-evalwazzjoni li tkopri l-post tad-data, il-mudell tal-aċċess, l-illoggjar u l-iċċifrar.
Għall-prevenzjoni tal-ħtif ta’ sottodominji, żid dominji personalizzati, dipendenzi tad-DNS, sid tad-dekummissjonar u evidenza tal-ħruġ ma’ dik il-lista ta’ kontroll għall-evalwazzjoni tas-servizzi cloud.
Immappjar għal NIS2, DORA u GDPR
NIS2 tagħmel il-governanza ta’ DNS dangling kwistjoni fil-livell tal-bord għal ħafna entitajiet essenzjali u importanti. Article 20 jeħtieġ li l-korpi maniġerjali japprovaw miżuri ta’ ġestjoni tar-riskju taċ-ċibersigurtà, jissorveljaw l-implimentazzjoni u jsegwu taħriġ dwar iċ-ċibersigurtà. Article 21 jeħtieġ miżuri tekniċi, operattivi u organizzattivi xierqa u proporzjonati bl-użu ta’ approċċ li jkopri l-perikli kollha. L-oqsma minimi tiegħu jinkludu analiżi tar-riskju, ġestjoni tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, akkwist, żvilupp u manutenzjoni siguri, ġestjoni tal-vulnerabbiltajiet, evalwazzjoni tal-effettività, iġjene ċibernetika, taħriġ, kontroll tal-aċċess u ġestjoni tal-assi.
Programm għal DNS dangling jimmappa b’mod ċar għal dawn l-oqsma. Article 21(3) jeħtieġ ukoll li s-sigurtà tal-katina tal-provvista tqis vulnerabbiltajiet speċifiċi għal kull fornitur dirett jew fornitur tas-servizzi. Jekk aġenzija tal-marketing, fornitur SaaS, fornitur ta’ hosting immaniġġjat jew pjattaforma cloud timmaniġġja dominji personalizzati, kontrolli speċifiċi għall-fornitur għandhom ikopru s-sjieda tad-DNS, il-ħruġ mis-servizz, l-appoġġ għall-inċidenti u l-handover tal-evidenza.
Article 23 huwa rilevanti jekk iseħħ ħtif jew jekk ikun kapaċi jikkawża tfixkil operattiv serju, telf finanzjarju jew dannu materjali jew mhux materjali konsiderevoli. NIS2 tuża rappurtar f’fażijiet: twissija bikrija fi żmien 24 siegħa minn meta ssir taf b’inċident sinifikanti, notifika fi żmien 72 siegħa, rapporti interim fejn mitluba u rapport finali fi żmien xahar min-notifika tal-inċident.
Għall-entitajiet finanzjarji, DORA huwa r-reġim settorjali tar-reżiljenza operattiva diġitali. Articles 5 u 6 jeħtieġu qafas intern ta’ governanza u kontroll għall-ġestjoni tar-riskju tal-ICT, b’responsabbiltà aħħarija tal-korp maniġerjali, rwoli ċari tal-ICT, politiki għad-disponibbiltà, l-awtentiċità, l-integrità u l-kunfidenzjalità tad-data, pjanijiet ta’ awditjar, riżorsi, politika dwar servizzi ta’ partijiet terzi u qafas dokumentat għall-ġestjoni tar-riskju tal-ICT.
Articles 8 sa 14 jiffurmaw il-qalba operattiva. Article 8 jeħtieġ l-identifikazzjoni, il-klassifikazzjoni u d-dokumentazzjoni ta’ funzjonijiet tan-negozju appoġġjati mill-ICT, assi tal-informazzjoni, assi tal-ICT, dipendenzi, interkonnessjonijiet ma’ partijiet terzi tal-ICT, inventarji, xenarji ta’ riskju u sistemi legati. CNAME dangling ħafna drabi jkun dipendenza mitlufa. Article 9 jeħtieġ protezzjoni u prevenzjoni. Article 10 jeħtieġ sejbien ta’ attività anomala, inċidenti relatati mal-ICT u punti uniċi potenzjali ta’ falliment. Articles 11 u 12 jindirizzaw il-kontinwità, l-irkupru, il-backup u r-restawr. Article 13 jeħtieġ tagħlim minn vulnerabbiltajiet, theddid, inċidenti u testijiet.
Articles 17 sa 19 jifformalizzaw il-ġestjoni tal-inċidenti, il-klassifikazzjoni u r-rappurtar. Articles 28 sa 30 jagħmlu r-riskju tal-ICT ta’ partijiet terzi bbażat fuq iċ-ċiklu tal-ħajja. L-entitajiet finanzjarji jibqgħu kompletament responsabbli meta jużaw fornituri ta’ servizzi tal-ICT. Għat-tħejjija għal DORA, Clarysec tirrakkomanda li jiżdiedu erba’ oqsma ma’ kull reġistru tad-DNS u tas-servizzi cloud: appoġġ għal funzjoni kritika jew importanti, fornitur ta’ parti terza tal-ICT, referenza għall-kuntratt jew għar-reġistru, u status tat-test tal-ħruġ.
Il-GDPR japplika meta l-kwistjoni tinvolvi data personali. Ħtif ta’ sottodominju mhuwiex awtomatikament ksur ta’ data personali, iżda jista’ jsir tali jekk is-sottodominju affettwat jiġbor kredenzjali, jaqbad data minn formoli, jimpersona servizz, jesponi identifikaturi tal-utenti jew jippermetti aċċess mhux awtorizzat għal data personali. GDPR Article 5 jeħtieġ integrità, kunfidenzjalità u responsabbiltà. Article 32 jeħtieġ sigurtà xierqa tal-ipproċessar. Article 33 jista’ jeħtieġ notifika lill-awtorità superviżorja jekk ksur ta’ data personali x’aktarx jirriżulta f’riskju għad-drittijiet u l-libertajiet ta’ persuni fiżiċi.
Il-PII Incident and Breach Management Policy ta’ Clarysec PII Incident and Breach Management Policy, Klassifikazzjoni u evalwazzjoni tal-ksur, klawżola 4.2.6 tappoġġja din l-analiżi ta’ skattaturi f’diversi reġimi:
[Kundizzjonali] Ir-Responsabbli tal-Privatezza / Maniġer tal-PIMS GĦANDU jevalwa skattaturi applikabbli ta’ rappurtar legali, settorjali, tas-settur finanzjarju, taċ-ċibersigurtà, kuntrattwali, tal-klijenti u tar-riċevituri tas-servizz għal kull inċident tal-PII b’impatt għoli u jirreġistra r-riżultat tal-applikabbiltà f’REG01, REG08 u REG10.
Dak ir-rekord tad-deċiżjoni huwa eżattament dak li jkun meħtieġ meta ħtif ta’ sottodominju jista’ jinvolvi GDPR, NIS2, DORA, kuntratti u notifika lill-klijenti.
Kif l-awdituri se jittestjaw l-evidenza tiegħek
ISMS integrat għandu jippermettilek twieġeb lil awdituri differenti bl-istess bażi ta’ evidenza. Il-formulazzjoni tal-mistoqsija tinbidel, iżda l-evidenza ħafna drabi tkun l-istess.
| Kontroll tal-ISO/IEC 27002:2022 | Mistoqsija tal-awditur tal-ISO 27001 | Mistoqsija tal-awditur tan-NIS2 jew DORA | Mistoqsija tal-awditur tal-GDPR |
|---|---|---|---|
| 5.9 Inventarju tal-informazzjoni u assi oħra assoċjati | Dan is-sottodominju huwa elenkat, għandu sid, huwa kklassifikat u huwa ġestit tul iċ-ċiklu tal-ħajja? | Kif l-inventarju tiegħek jappoġġja l-identifikazzjoni tal-assi u d-dipendenzi tal-ICT? | Tista’ tidentifika assi li jipproċessaw jew li preċedentement ipproċessaw data personali? |
| 5.23 Sigurtà tal-informazzjoni għall-użu ta’ servizzi cloud | X’inhu l-proċess tiegħek għall-onboarding, il-monitoraġġ u l-ħruġ ta’ servizzi cloud? | Kif jiġu ggovernati d-dipendenzi tal-ICT fuq partijiet terzi tul iċ-ċiklu tal-ħajja? | Ir-relazzjoni mal-proċessur jew is-subproċessur kienet dokumentata u tterminata b’mod sigur? |
| 8.8 Ġestjoni tal-vulnerabbiltajiet tekniċi | Fejn huma r-riżultati tal-iskannjar, il-klassifikazzjoni tar-riskju, it-ticket tar-rimedjazzjoni u l-evidenza tal-ittestjar mill-ġdid? | Kif il-ġestjoni tal-vulnerabbiltajiet u l-iġjene ċibernetika jappoġġjaw il-ġestjoni tar-riskju? | Vulnerabbiltà li taffettwa l-PII ġiet evalwata, irreġistrata u eskalata? |
| 8.32 Ġestjoni tat-tibdil | It-tneħħija tad-DNS jew l-irtirar tas-servizz ġew approvati, implimentati u rieżaminati? | Kif jiġu kkontrollati l-bidliet fl-ICT biex jiġi evitat tfixkil operattiv? | Tista’ turi responsabbiltà għal bidliet li jaffettwaw sistemi ta’ data personali? |
| 5.24 sa 5.27 Kontrolli tal-ġestjoni tal-inċidenti | L-avveniment ġie kklassifikat, irrispondut għalih u rieżaminat għal lessons learned? | Ġie evalwat ir-rappurtar ta’ inċident sinifikanti jew maġġuri? | L-analiżi tan-notifika ta’ ksur kienet dokumentata? |
Perspettiva usa’ ta’ assigurazzjoni ħafna drabi tinkludi NIST CSF 2.0 u COBIT 2019. NIST CSF 2.0 jgħin jesprimi l-istat fil-mira permezz ta’ riżultati GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND u RECOVER. Current Profile jista’ juri rieżamijiet manwali tad-DNS kull tliet xhur u offboarding SaaS inkonsistenti. Target Profile jista’ jeħtieġ verifiki awtomatizzati kull ġimgħa tal-ħtif, assenjazzjoni obbligatorja tas-sid, evidenza tal-ħruġ tal-fornituri u integrazzjoni mal-ġestjoni tat-tibdil.
Awditur orjentat lejn COBIT 2019 jew ISACA normalment jistaqsi min għandu l-proċess, kif ir-riskju jiġi evalwat u dirett, jekk il-bidliet humiex ikkontrollati, jekk il-fornituri humiex immaniġġjati, jekk il-konfigurazzjoni u l-assi humiex affidabbli, u jekk l-evidenza ta’ assigurazzjoni tappoġġjax ir-rappurtar lill-maniġment. Jista’ ma jibdiex billi jitlob lista ta’ CNAMEs. Jista’ jistaqsi kif il-maniġment jaf li s-servizzi diġitali esterni huma kkontrollati tul iċ-ċiklu tal-ħajja tagħhom.
| Perspettiva tal-awditur | Mistoqsija probabbli | Evidenza b’saħħitha |
|---|---|---|
| Awditur tal-ISO 27001:2022 | Iċ-ċiklu tal-ħajja tad-DNS u tas-servizzi cloud huwa inkluż fil-kamp ta’ applikazzjoni tal-ISMS, fit-trattament tar-riskju u fil-kontroll operattiv? | Kamp ta’ applikazzjoni tal-ISMS, Reġistru tar-Riskji, Dikjarazzjoni ta’ Applikabbiltà, inventarju tal-assi, tickets tat-tibdil, reġistri tar-rimedjazzjoni tal-vulnerabbiltajiet |
| Valutatur tan-NIST CSF | X’inhi l-pożizzjoni attwali meta mqabbla mal-mira għall-governanza tal-wiċċ estern ta’ attakk? | Profil CSF, pjan tal-lakuni, evidenza tal-monitoraġġ tal-fornituri, proċeduri ta’ sejbien u rispons |
| Rieżaminatur ta’ DORA | L-assi tal-ICT, id-dipendenzi, is-servizzi ta’ partijiet terzi u l-klassifikazzjonijiet tal-inċidenti huma dokumentati għall-funzjonijiet kritiċi? | Inventarju tal-assi tal-ICT, reġistru ta’ partijiet terzi, klassifikazzjoni tal-inċidenti, ittestjar tar-reżiljenza, strateġija ta’ ħruġ |
| Awditur tal-GDPR jew DPO | Is-sottodominju skadut seta’ jaffettwa data personali, u tista’ tintwera r-responsabbiltà? | Mappa tad-data tal-PII, reġistri tal-vulnerabbiltajiet REG12, evalwazzjoni tal-ksur, reġistri tal-proċessuri, evidenza tal-post tal-hosting |
| Awditur COBIT 2019 jew ISACA | Il-governanza fuq l-assi, il-bidliet, il-fornituri u r-riskju hija effettiva u mkejla? | RACI, rappurtar lill-maniġment, xejriet tal-KPIs, għeluq tas-sejbiet tal-awditjar, riżultati tal-ittestjar tal-kontrolli |
Kif tidher evidenza tajba tal-awditjar
Pakkett ta’ evidenza tal-awditjar għal DNS dangling għandu jkun żgħir biżżejjed biex jinżamm iżda komplut biżżejjed biex jiġi difiż. Clarysec tipikament tirrakkomanda s-sett ta’ evidenza li ġej:
- Inventarju taż-żoni DNS bis-sors, id-data, it-tip ta’ rekord, il-mira u s-sid.
- Riżultati tal-iskannjar tal-wiċċ estern ta’ attakk li juru verifiki tal-ħtif.
- Entrati fir-Reġistru tal-Assi għal dominji, sottodominji, servizzi cloud, applikazzjonijiet SaaS u CDNs.
- Reġistru tas-servizzi li juri r-responsabbiltà interna jew tal-fornitur.
- Tickets tat-tibdil għall-ħolqien, il-modifika u t-tħassir ta’ rekords DNS.
- Listi ta’ kontroll tal-onboarding tal-cloud u SaaS li jinkludu rieżami tad-dominju personalizzat u tad-DNS.
- Kuntratti tal-fornituri jew klawżoli tas-sigurtà li jkopru DNS, hosting, appoġġ għall-inċidenti u ħruġ.
- Tickets tal-vulnerabbiltajiet bis-severità, is-sid, id-data tar-rimedjazzjoni u l-evidenza tal-ittestjar mill-ġdid.
- Evalwazzjoni tal-PII fejn is-sottodominju jipproċessa jew preċedentement ipproċessa data personali.
- Reġistri tal-klassifikazzjoni tal-inċidenti għal ħtif suspettat jew ikkonfermat.
- Lessons learned u proċeduri aġġornati wara s-sejbiet.
Il-metriċi huma importanti wkoll. Il-maniġment għandu jara n-numru ta’ sottodominji esterni, il-perċentwal b’sidien assenjati, in-numru ta’ sejbiet dangling, il-ħin medju għar-rimedjazzjoni, sejbiet b’riskju għoli li skadew, sottodominji ospitati mill-fornituri mingħajr referenza attwali tal-kuntratt u l-perċentwal ta’ ħruġ mill-cloud b’evidenza tat-tneħħija tad-DNS.
Dawn il-metriċi jittrasformaw l-iġjene teknika f’evidenza ta’ sorveljanza mill-maniġment.
Mudelli komuni ta’ falliment li ssib Clarysec
Fost klijenti SaaS, fintech, teknoloġija tas-saħħa, servizzi mmaniġġjati u e-commerce, l-istess mudelli jerġgħu jidhru.
L-ewwel, is-sjieda tad-DNS tinqasam bejn it-timijiet. L-Inġinerija għandha l-cloud. Il-Marketing għandu l-kampanji. L-IT għandu l-aċċess għall-fornitur tad-DNS. L-Akkwist għandu t-terminazzjoni ta’ SaaS. Ħadd ma għandu ċ-ċiklu tal-ħajja kollu.
It-tieni, it-tħassir mill-cloud jitqies bħala t-tmiem tas-servizz. Fir-realtà, DNS, ċertifikati, regoli WAF, monitoraġġ, sigrieti, dokumentazzjoni u reġistri tal-fornituri jistgħu jibqgħu.
It-tielet, scanners tal-vulnerabbiltajiet jiffokaw fuq hosts live iżda jitilfu kundizzjonijiet ta’ ħtif speċifiċi għall-fornituri. L-organizzazzjonijiet jeħtieġu verifiki tal-wiċċ estern ta’ attakk li jifhmu stati komuni ta’ żbalji f’SaaS u cloud.
Ir-raba’, il-proċeduri tal-ħruġ tal-fornituri jiffokaw fuq fatturi u ritorn tad-data iżda mhux fuq dominji personalizzati, rekords DNS u tibdil fis-subproċessuri.
Il-ħames, it-timijiet tal-privatezza jiġu nnotifikati tard wisq. Jekk sottodominju pproċessa PII, id-DPO jew ir-responsabbli għall-privatezza għandu jkun parti mill-klassifikazzjoni qabel ma jsiru suppożizzjonijiet.
Is-sitt, l-evidenza teżisti iżda hija mxerrda. L-esportazzjoni tad-DNS tinsab f’għodda waħda, it-tickets tat-tibdil f’oħra, il-kuntratti tal-fornituri fl-akkwist, ir-rapporti tal-vulnerabbiltajiet fl-iskaners u l-analiżi tal-privatezza fl-email. L-awdituri jqisu l-frammentazzjoni bħala dgħufija.
It-toolkit ta’ Clarysec isolvi dan billi jgħaqqad politiki, reġistri, kontrolli u flussi tax-xogħol tal-evidenza.
Pjan ta’ azzjoni ta’ 30 jum għall-governanza tad-DNS
Jekk sibt rekord DNS dangling wieħed, assumi li hemm aktar. Jekk ma sibt xejn, kun żgur li tista’ tipprova għaliex.
Ibda b’dan il-pjan ta’ 30 jum:
- Esporta ż-żoni DNS awtorevoli kollha.
- Identifika rekords CNAME, ALIAS, A u AAAA li jindikaw servizzi cloud, SaaS, CDN u servizzi ġestiti minn aġenziji.
- Assenja sidien u għanijiet tan-negozju.
- Ħaddem verifiki tal-ħtif u ivverifika manwalment rekords suspettużi.
- Oħloq tickets tal-vulnerabbiltajiet għal riskji kkonfermati.
- Neħħi jew itlob lura rekords esposti permezz tal-kontroll tat-tibdil.
- Aġġorna r-Reġistru tal-Assi, ir-reġistru tal-cloud u r-reġistru tal-fornituri.
- Irrieżamina jekk xi sottodominju affettwat ipproċessax PII.
- Żid verifiki taċ-ċiklu tal-ħajja tad-DNS mal-onboarding tal-cloud, l-akkwist ta’ SaaS u l-ħruġ tal-fornituri.
- Irrapporta l-metriċi lill-maniġment.
It-tiswija teknika għal DNS dangling ħafna drabi tkun sempliċi. It-tiswija tal-governanza hija dik li tipprevjeni l-ħtif li jmiss.
Clarysec tista’ tgħinek topera dan billi tuża Zenith Blueprint Zenith Blueprint, Zenith Controls Zenith Controls, u t-toolkit tal-politiki tagħna għall-ġestjoni tal-assi, l-użu tal-cloud, il-ġestjoni tal-vulnerabbiltajiet, il-governanza tal-fornituri, is-sigurtà tal-PII, ir-rispons għall-inċidenti u l-evidenza tal-awditjar.
Jekk trid approċċ lest għall-awditjar, Clarysec tista’ tgħinek tibni l-pakkett ta’ evidenza għall-espożizzjoni tad-DNS u tal-cloud, timmappjah ma’ ISO/IEC 27001:2022, NIS2, DORA u GDPR, u tittrasforma sottodominji minsija f’assi kkontrollati, b’sidien assenjati u mmonitorjati. Niżżel it-toolkit rilevanti ta’ Clarysec, itlob demo jew skeda evalwazzjoni tal-governanza tad-DNS qabel ma tester tal-penetrazzjoni, awditur jew attakkant isib il-pointer minsi li jmiss.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council