Teknoloġija fi tmiem il-ħajja: evidenza ISO 27001 għal NIS2 u DORA

Is-server mingħajr appoġġ li sar problema għall-bord
Maria, is-CISO ta’ ditta fintech ta’ daqs medju, qed tħares lejn slide bit-titlu “Riskji Magħrufa u Mitigazzjonijiet”. Il-preżentazzjoni tagħha lill-bord għal Q3 hija fi żmien jumejn, u s-slide tidher inqas bħal aġġornament tar-riskju u aktar bħal dikjarazzjoni ta’ ammissjoni.
L-impatt taċ-ċiklu ta’ tmiem l-appoġġ għal Windows 10 kien diġà diffiċli biżżejjed. Iżda dak kien biss il-parti viżibbli ta’ problema aktar profonda. F’rokna waħda tal-ambjent teknoloġiku, applikazzjoni finanzjarja kritika għadha taħdem fuq pjattaforma Windows Server 2012 R2. F’oħra, flotta ta’ kontrolluri OT miksuba permezz ta’ akkwist tuża firmware proprjetarju li ma ġiex aġġornat minn meta l-manifattur ġie assorbit minn fornitur ieħor. Awditu tan-netwerk għadu kemm identifika apparat VPN ewlieni bħala uffiċjalment fi tmiem il-ħajja, mingħajr patches tas-sigurtà tal-firmware fil-futur.
Imbagħad tibda l-laqgħa tar-riskju tat-Tnejn.
“L-applikazzjoni tar-rappurtar tal-pagamenti għadha taħdem fuq sistema operattiva mingħajr appoġġ, u l-fornitur jgħid li l-proġett ta’ sostituzzjoni se jieħu disa’ xhur.”
Is-CISO tħares lejn il-maniġer tal-infrastruttura. Il-Maniġer tal-Konformità jħares lejn id-DPO. Is-CFO jistaqsi jekk l-assigurazzjoni ċibernetika tkoprix dan. Is-COO jistaqsi jekk is-sistema tistax tiġi iżolata. L-Awditu Intern jitlob ir-reġistru tal-aċċettazzjoni tar-riskju. Xi ħadd isemmi NIS2, DORA u GDPR Article 32, u l-konverżazzjoni ma tibqax teknika biss.
Fl-2026, sistemi fi tmiem il-ħajja mhumiex biss problemi ta’ patching. Huma problemi ta’ evidenza. Jaffettwaw l-iġjene ċibernetika, ir-riskju tal-ICT, il-governanza tal-fornituri, ir-responsabbiltà għall-privatezza, ir-rappurtar tal-inċidenti, il-kontinwità tan-negozju u s-sorveljanza mill-bord.
Il-mistoqsija teknika, “Nistgħu napplikaw patch?” hija biss il-bidu. Il-mistoqsija tal-governanza hija aktar preċiża:
Tista’ tipprova li kull assi mingħajr appoġġ huwa magħruf, għandu sid, ġie evalwat għar-riskju, huwa kkontrollat, immonitorjat, limitat fiż-żmien u rieżaminat mill-maniġment?
Hawnhekk ISO/IEC 27001:2022 isir prattiku. Jagħti lis-CISOs, lit-timijiet tal-konformità u lis-sidien tan-negozju mod strutturat biex jikkonvertu teknoloġija legata f’evidenza li tista’ tiġi awditjata: reġistri tal-assi, status taċ-ċiklu tal-ħajja, entrati fir-Reġistru tar-Riskji, deċiżjonijiet tad-Dikjarazzjoni ta’ Applikabbiltà, approvazzjonijiet ta’ eċċezzjonijiet, kontrolli kumpensatorji, regoli ta’ segmentazzjoni, reġistri tal-appoġġ tal-fornituri, pjanijiet ta’ migrazzjoni, links għall-playbooks tal-inċidenti u minuti tar-Rieżami tal-Ġestjoni.
Zenith Controls: Il-Gwida għall-Konformità Trasversali ta’ Clarysec Zenith Controls jittratta l-kontrolli ISO/IEC 27002:2022 5.9, 8.8 u 8.9 bħala ċentrali għall-governanza ta’ tmiem il-ħajja: inventarju tal-informazzjoni u assi assoċjati oħra, ġestjoni tal-vulnerabbiltajiet tekniċi u ġestjoni tal-konfigurazzjoni. Dawn mhumiex kontrolli iżolati. Jgħaqqdu l-governanza taċ-ċiklu tal-ħajja, il-ġestjoni tal-vulnerabbiltajiet, it-tisħiħ tal-konfigurazzjoni, il-monitoraġġ, l-assigurazzjoni tal-fornituri, ir-reżiljenza u l-kapaċità li tintwera l-konformità.
Għaliex it-teknoloġija fi tmiem il-ħajja issa hija riskju ta’ konformità
Teknoloġija fi tmiem il-ħajja tinkludi kwalunkwe prodott, komponent, servizz jew integrazzjoni li ma jibqax jirċievi appoġġ normali mill-fornitur, aġġornamenti tas-sigurtà, tiswijiet tal-firmware, impenji ta’ manutenzjoni jew assigurazzjoni tal-kompatibbiltà. Tista’ tkun għadha taħdem. Tista’ tkun għadha tappoġġja d-dħul. Tista’ saħansitra tkun kritika għan-negozju. Iżda jekk il-fornitur ma jibqax jipprovdi manutenzjoni tas-sigurtà jew appoġġ għall-inċidenti b’mod regolari, il-profil tar-riskju jinbidel.
L-ambjent tal-2026 huwa wiesa’. L-organizzazzjonijiet qed jittrattaw ma’ sistemi operattivi mingħajr appoġġ, engines tad-databases obsoleti, ftehimiet ta’ appoġġ tal-fornituri skaduti, runtimes Java legati, appliances VPN mingħajr appoġġ, firmware tal-firewall barra mill-manutenzjoni, sensuri IoT industrijali, kontrolluri OT, deprezzament ta’ APIs SaaS u immaġnijiet tal-marketplace cloud li m’għadhomx jinżammu.
Ir-regolamenti moderni ma jistaqsux biss jekk sistema taħdimx. Jistaqsu jekk l-organizzazzjoni tistax timmaniġġja r-riskju għas-servizzi, għall-klijenti, għas-suġġetti tad-data u għall-ekosistema usa’.
Taħt NIS2, Article 21 jeħtieġ miżuri tekniċi, operattivi u organizzattivi xierqa u proporzjonati biex jiġu ġestiti r-riskji għan-netwerks u s-sistemi tal-informazzjoni. Il-miżuri meħtieġa jinkludu analiżi tar-riskju, ġestjoni tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, ġestjoni tal-vulnerabbiltajiet, iġjene ċibernetika, kontrolli kriptografiċi, kontroll tal-aċċess u ġestjoni tal-assi. Article 20 jagħmel lill-korpi maniġerjali responsabbli għall-approvazzjoni u s-sorveljanza tal-miżuri ta’ ġestjoni tar-riskju taċ-ċibersigurtà. Għalhekk, sistemi mingħajr appoġġ isiru tħassib fil-livell tal-bord, speċjalment għal entitajiet essenzjali u importanti.
Għall-entitajiet finanzjarji, DORA japplika direttament mis-17 ta’ Jannar 2025 u joħloq mudell operattiv dettaljat għar-riskju tal-ICT. Jeħtieġ governanza u organizzazzjoni taħt Article 5, qafas tal-ġestjoni tar-riskju tal-ICT taħt Article 6, identifikazzjoni tal-assi tal-ICT u tad-dipendenzi taħt Article 8, protezzjoni u prevenzjoni taħt Article 9, skoperta taħt Article 10, rispons u rkupru taħt Article 11, backup u restawr taħt Article 12, ġestjoni tal-inċidenti taħt Article 17, klassifikazzjoni tal-inċidenti taħt Article 18, rappurtar tal-inċidenti taħt Article 19 u ġestjoni tar-riskju tal-ICT ta’ partijiet terzi taħt Articles 28 sa 30. Jekk assi mingħajr appoġġ jappoġġja funzjoni kritika jew importanti, l-aspettattiva tal-evidenza tiżdied.
GDPR iżid ir-responsabbiltà. Article 5 jeħtieġ integrità u kunfidenzjalità, u l-kontrollur għandu jkun kapaċi juri l-konformità. Article 32 jeħtieġ miżuri tekniċi u organizzattivi xierqa biex jiġi żgurat livell ta’ sigurtà xieraq għar-riskju, inklużi l-kunfidenzjalità, l-integrità, id-disponibbiltà, ir-reżiljenza, ir-restawr u ttestjar regolari fejn rilevanti. Jekk sistema mingħajr appoġġ tipproċessa data personali, l-organizzazzjoni għandha tiġġustifika għaliex ir-riskju residwu huwa aċċettabbli u liema salvagwardji huma fis-seħħ.
NIST CSF 2.0 jgħin jittraduċi dan f’lingwaġġ operattiv permezz tal-funzjonijiet u l-outcomes GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND u RECOVER. COBIT 2019 iżid mistoqsijiet ta’ governanza dwar sjieda, objettivi, aptit għar-riskju, monitoraġġ tal-prestazzjoni u assigurazzjoni. ISO/IEC 27001:2022 jipprovdi s-sistema ta’ ġestjoni li torbot dawn l-aspettattivi f’mudell wieħed ta’ evidenza.
Il-katina ta’ kontroll ISO 27001:2022 għal sistemi fi tmiem il-ħajja
Il-governanza ta’ tmiem il-ħajja tfalli meta t-timijiet jittrattawha bħala kontroll wieħed. Hija katina.
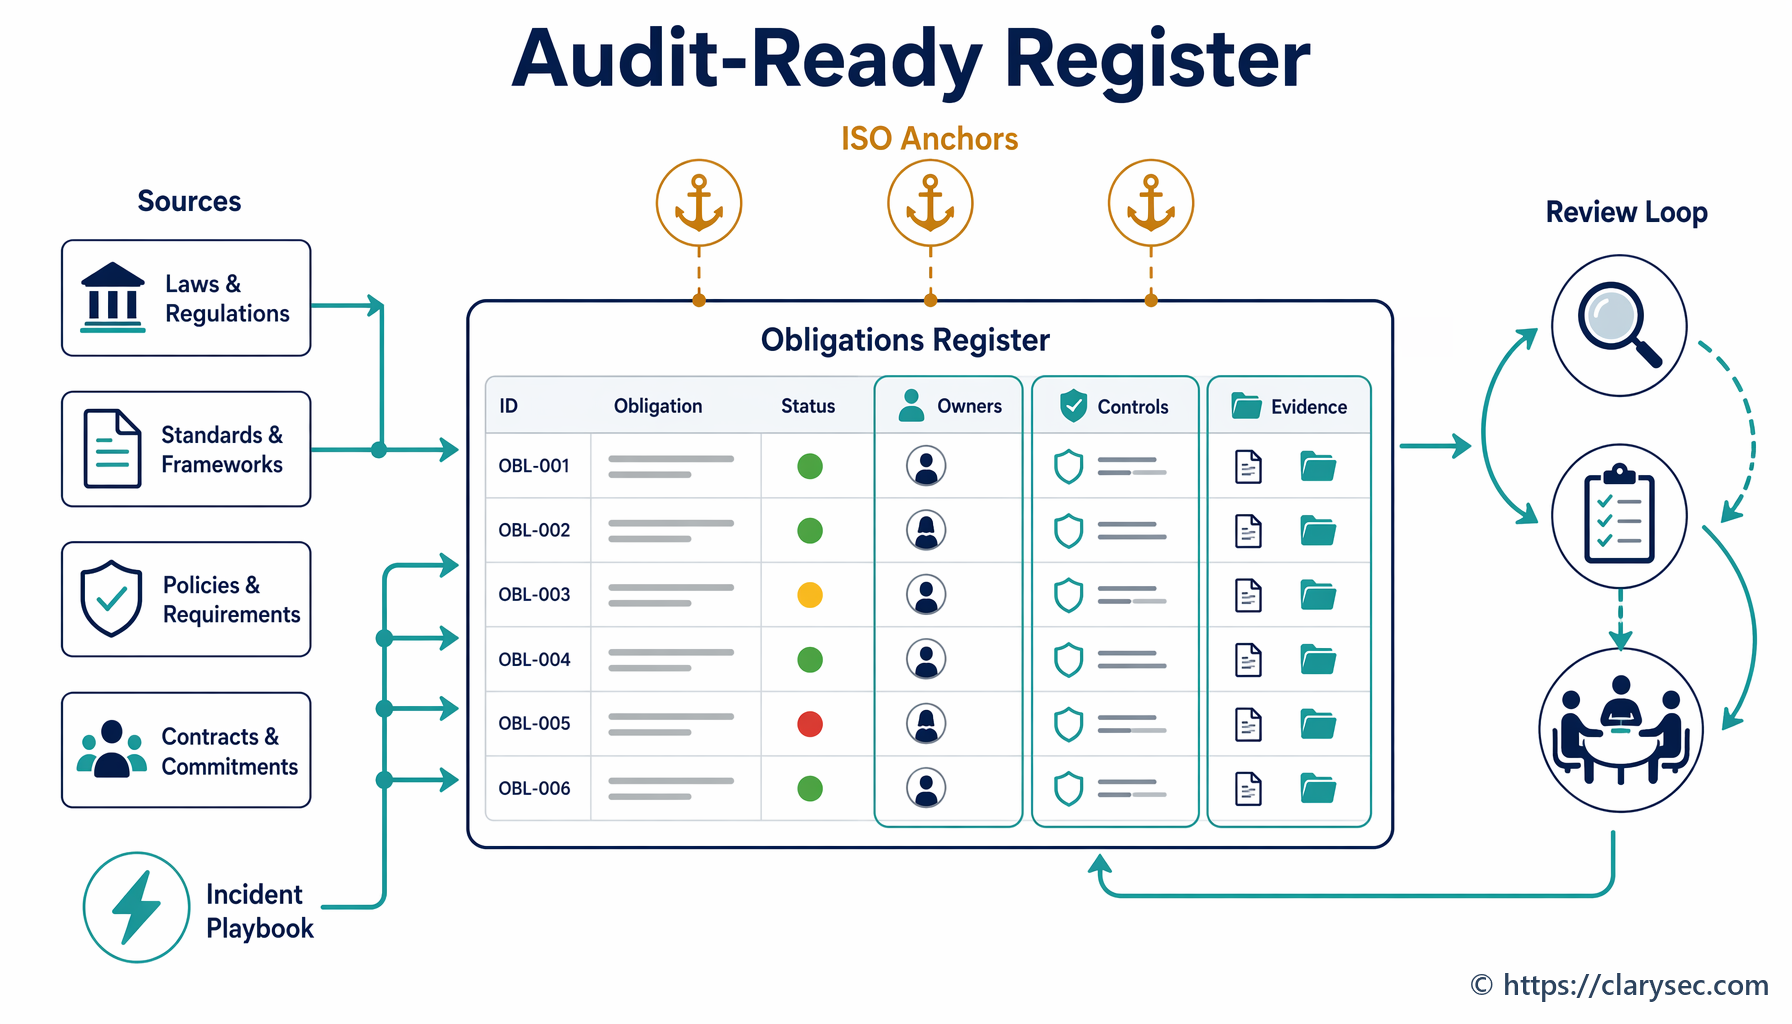
L-ewwel, l-organizzazzjoni teħtieġ viżibbiltà tal-assi. Il-kontroll 5.9 tal-Anness A ta’ ISO/IEC 27001:2022, appoġġjat mill-gwida tal-kontroll 5.9 ta’ ISO/IEC 27002:2022, huwa l-pedament għaliex teknoloġija mingħajr appoġġ ma tistax tiġi ggovernata jekk ma tkunx identifikata. Is-CMDB jew ir-Reġistru tal-Assi tiegħek għandu jirreġistra aktar minn hostname u sid. Għandu jinkludi status taċ-ċiklu tal-ħajja, data tal-appoġġ tal-fornitur, kritikalità, klassifikazzjoni tad-data, dipendenza tas-servizz, fornitur, post, kuntratt ta’ appoġġ u Sid tar-Riskju.
It-tieni, l-organizzazzjoni teħtieġ ġestjoni tal-vulnerabbiltajiet. Il-kontroll 8.8 tal-Anness A, ġestjoni tal-vulnerabbiltajiet tekniċi, huwa fejn tmiem il-ħajja jsir deċiżjoni dwar ir-riskju. Sistemi mingħajr appoġġ jista’ jkollhom vulnerabbiltajiet magħrufa, patches nieqsa, kontrolli kriptografiċi dgħajfa, protokolli obsoleti jew komponenti li ma jistgħux jissewwew mingħajr sostituzzjoni. Il-vulnerabbiltà tista’ tkun viżibbli teknikament iżda diffiċli biex tiġi rimedjata operattivament.
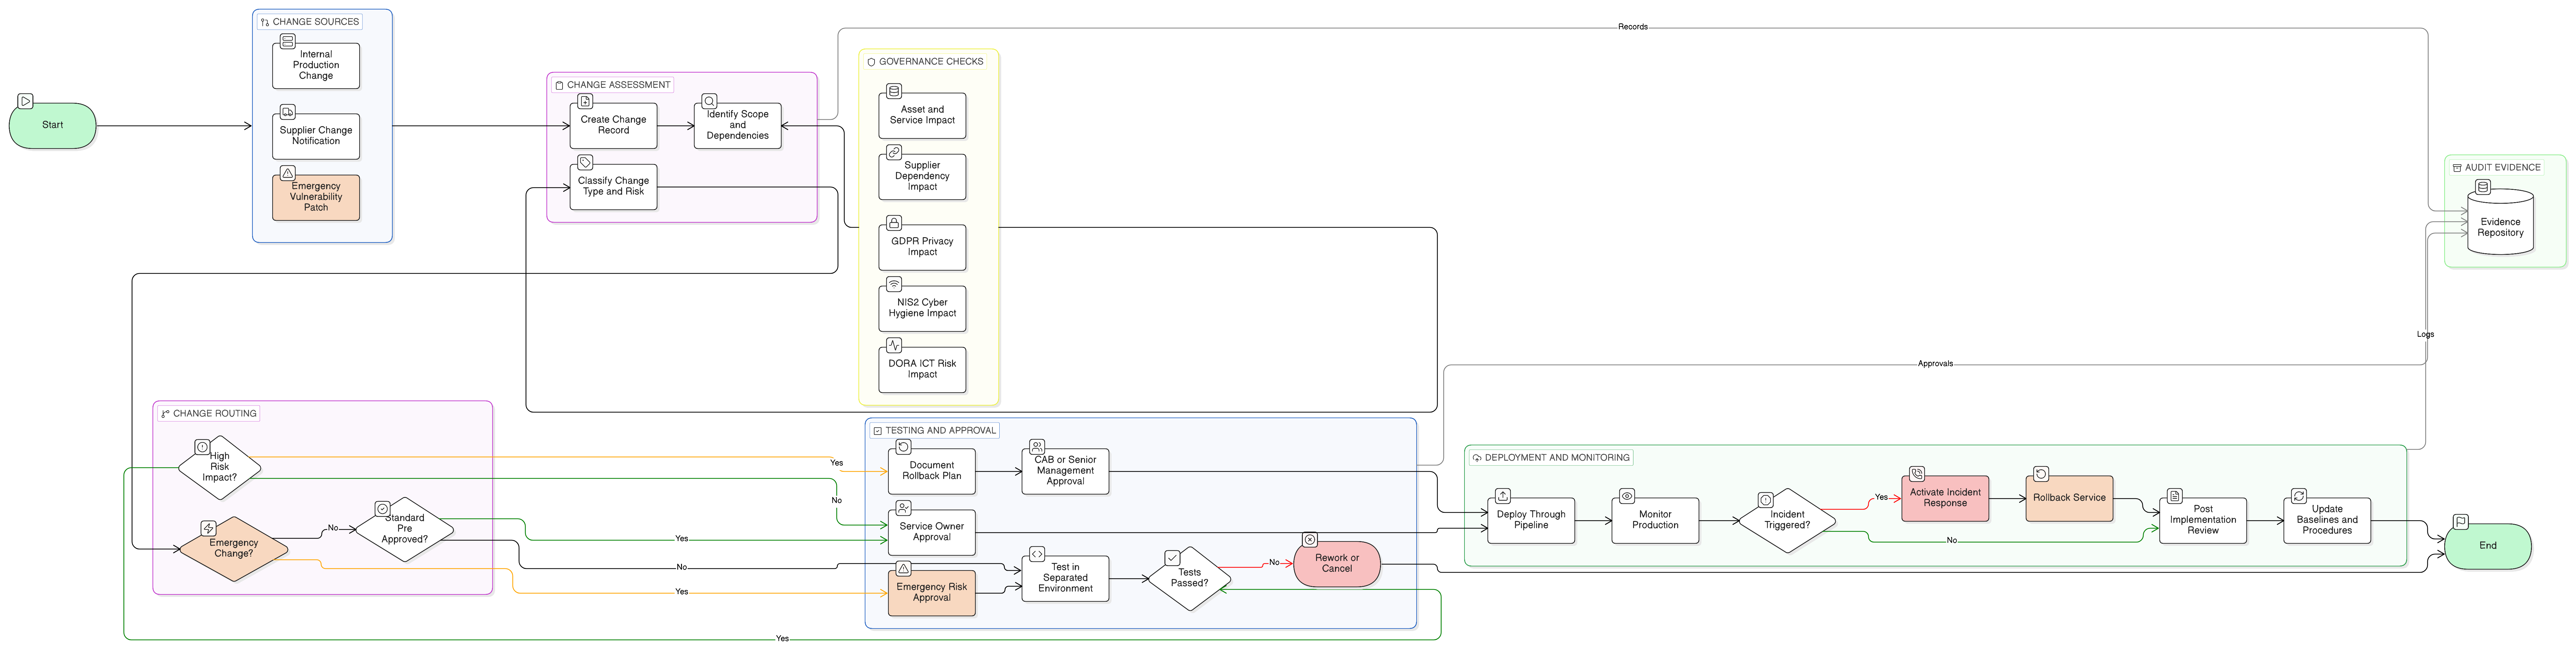
It-tielet, l-organizzazzjoni teħtieġ ġestjoni tal-konfigurazzjoni. Il-kontroll 8.9 tal-Anness A huwa importanti għaliex sistemi mingħajr appoġġ m’għandhomx jitbiegħdu mill-konfigurazzjoni bażi. Jekk server legat irid jibqa’ fl-ambjent ta’ produzzjoni, il-konfigurazzjoni bażi tiegħu għandha tkun aktar stretta, mhux aktar laxka. Is-servizzi għandhom jiġu minimizzati, l-aċċess amministrattiv għandu jiġi ristrett, protokolli mhux siguri għandhom jiġu diżattivati, l-espożizzjoni tan-netwerk għandha titnaqqas u l-monitoraġġ għandu jiżdied.
Il-klawżoli 4, 5 u 6 ta’ ISO/IEC 27001:2022 jipprovdu l-qafas tal-governanza. L-organizzazzjoni tiddetermina l-kuntest tagħha u l-partijiet interessati, tiddefinixxi l-kamp ta’ applikazzjoni tal-ISMS, tassenja r-responsabbiltà tat-tmexxija, tivvaluta r-riskju tas-sigurtà tal-informazzjoni, tagħżel trattamenti, tipprepara d-Dikjarazzjoni ta’ Applikabbiltà u tikseb approvazzjoni għar-riskju residwu. Clause 6.1.2 tindirizza l-valutazzjoni tar-riskju tas-sigurtà tal-informazzjoni. Clause 6.1.3 tindirizza t-trattament tar-riskju tas-sigurtà tal-informazzjoni. Għalhekk, sistemi mingħajr appoġġ għandhom ikunu ġewwa l-ISMS, mhux fi spreadsheet informali miżmuma biss mill-infrastruttura.
Evidenza tal-politiki Clarysec li l-awdituri jistennew jaraw
Programm b’saħħtu ta’ tmiem il-ħajja għandu jkun appoġġjat minn politika. Mhuwiex lista ta’ servers qodma. Huwa proċess ta’ deċiżjoni ripetibbli.
Għall-SMEs, il-Politika tal-Ġestjoni tal-Assi - SME ta’ Clarysec Politika tal-Ġestjoni tal-Assi - SME tagħti rekwiżit sempliċi taċ-ċiklu tal-ħajja:
“Meta assi jasal fi tmiem il-ħajja jew ma jibqax meħtieġ, għandu jiġi rtirat b’mod sigur:”
Dan ġej mill-Politika tal-Ġestjoni tal-Assi - SME, it-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika,” klawżola tal-politika 6.5.1.
Għal ambjenti ta’ intrapriża, il-Politika tal-Ġestjoni tal-Assi ta’ Clarysec Politika tal-Ġestjoni tal-Assi teħtieġ li r-reġistri tal-assi jinkludu evidenza taċ-ċiklu tal-ħajja:
“Tiżgura li kull reġistru tal-assi jinkludi metadata ewlenija: identifikatur uniku, tip ta’ assi, sid, livell ta’ klassifikazzjoni, post, u status taċ-ċiklu tal-ħajja.”
Dan ġej mill-Politika tal-Ġestjoni tal-Assi, it-taqsima “Rwoli u responsabbiltajiet,” klawżola tal-politika 4.3.2.
Dik il-frażi, “status taċ-ċiklu tal-ħajja,” hija fejn ħafna programmi jfallu. Jafu li l-assi jeżisti, iżda ma jafux jekk huwiex appoġġjat, f’appoġġ estiż, pendenti għad-dekummissjonar, iżolat, taħt eċċezzjoni jew approvat għal aċċettazzjoni temporanja tar-riskju.
Għall-OT u l-IoT, il-Politika tas-Sigurtà tal-Internet of Things (IoT) / Operational Technology (OT) - SME ta’ Clarysec Politika tas-Sigurtà tal-Internet of Things (IoT) / Operational Technology (OT) - SME tgħid:
“L-inventarju għandu jiġi rieżaminat kull tliet xhur biex jiġu identifikati apparati skaduti, mingħajr appoġġ jew mhux patched”
Dan ġej mit-taqsima “Rekwiżiti ta’ governanza,” klawżola tal-politika 5.1.2.
Il-Politika tas-Sigurtà tal-IoT / OT għall-intrapriżi Politika tas-Sigurtà tal-IoT / OT tagħmel is-sostituzzjoni espliċita:
“Apparati mingħajr appoġġ jew fi tmiem il-ħajja għandhom jiġu identifikati fir-Reġistru tal-Assi u jiġu prijoritizzati għas-sostituzzjoni.”
Dan ġej mit-taqsima “Rekwiżiti ta’ governanza,” klawżola tal-politika 5.3.3.
L-infrastruttura tan-netwerk għandha r-rekwiżit tagħha ta’ evidenza. Il-Politika tas-Sigurtà tan-Netwerk - SME ta’ Clarysec Politika tas-Sigurtà tan-Netwerk - SME tgħid:
“It-tagħmir tan-netwerk għandu jiġi akkwistat minn fornituri approvati li jipprovdu appoġġ kontinwu u patches tas-sigurtà tal-firmware”
Dan ġej mit-taqsima “Rekwiżiti ta’ governanza,” klawżola tal-politika 5.2.1.
Meta l-patching ma jistax isir, l-eċċezzjoni għandha tkun formali. Il-Politika dwar il-Ġestjoni tal-Vulnerabbiltajiet u l-Patches għall-intrapriżi ta’ Clarysec Politika dwar il-Ġestjoni tal-Vulnerabbiltajiet u l-Patches tgħid:
“Jekk vulnerabbiltà ma tistax tiġi rimedjata fi ħdan l-SLAs definiti minħabba restrizzjonijiet operattivi, tekniċi jew tal-fornitur, għandha tiġi sottomessa Talba għal Eċċezzjoni formali.”
Dan ġej mit-taqsima “Trattament tar-riskju u eċċezzjonijiet,” klawżola tal-politika 7.1.
Il-Politika tas-Sigurtà tal-Informazzjoni - SME ta’ Clarysec Politika tas-Sigurtà tal-Informazzjoni - SME tagħmel id-devjazzjonijiet tajbin għall-awditjar:
“Kwalunkwe devjazzjoni minn din il-politika għandha tiġi dokumentata, billi tispjega b’mod ċar għaliex id-devjazzjoni hija meħtieġa, liema miżuri protettivi alternattivi huma fis-seħħ, u d-data definita għar-rivalutazzjoni.”
Dan ġej mit-taqsima “Trattament tar-riskju u eċċezzjonijiet,” klawżola tal-politika 7.2.1.
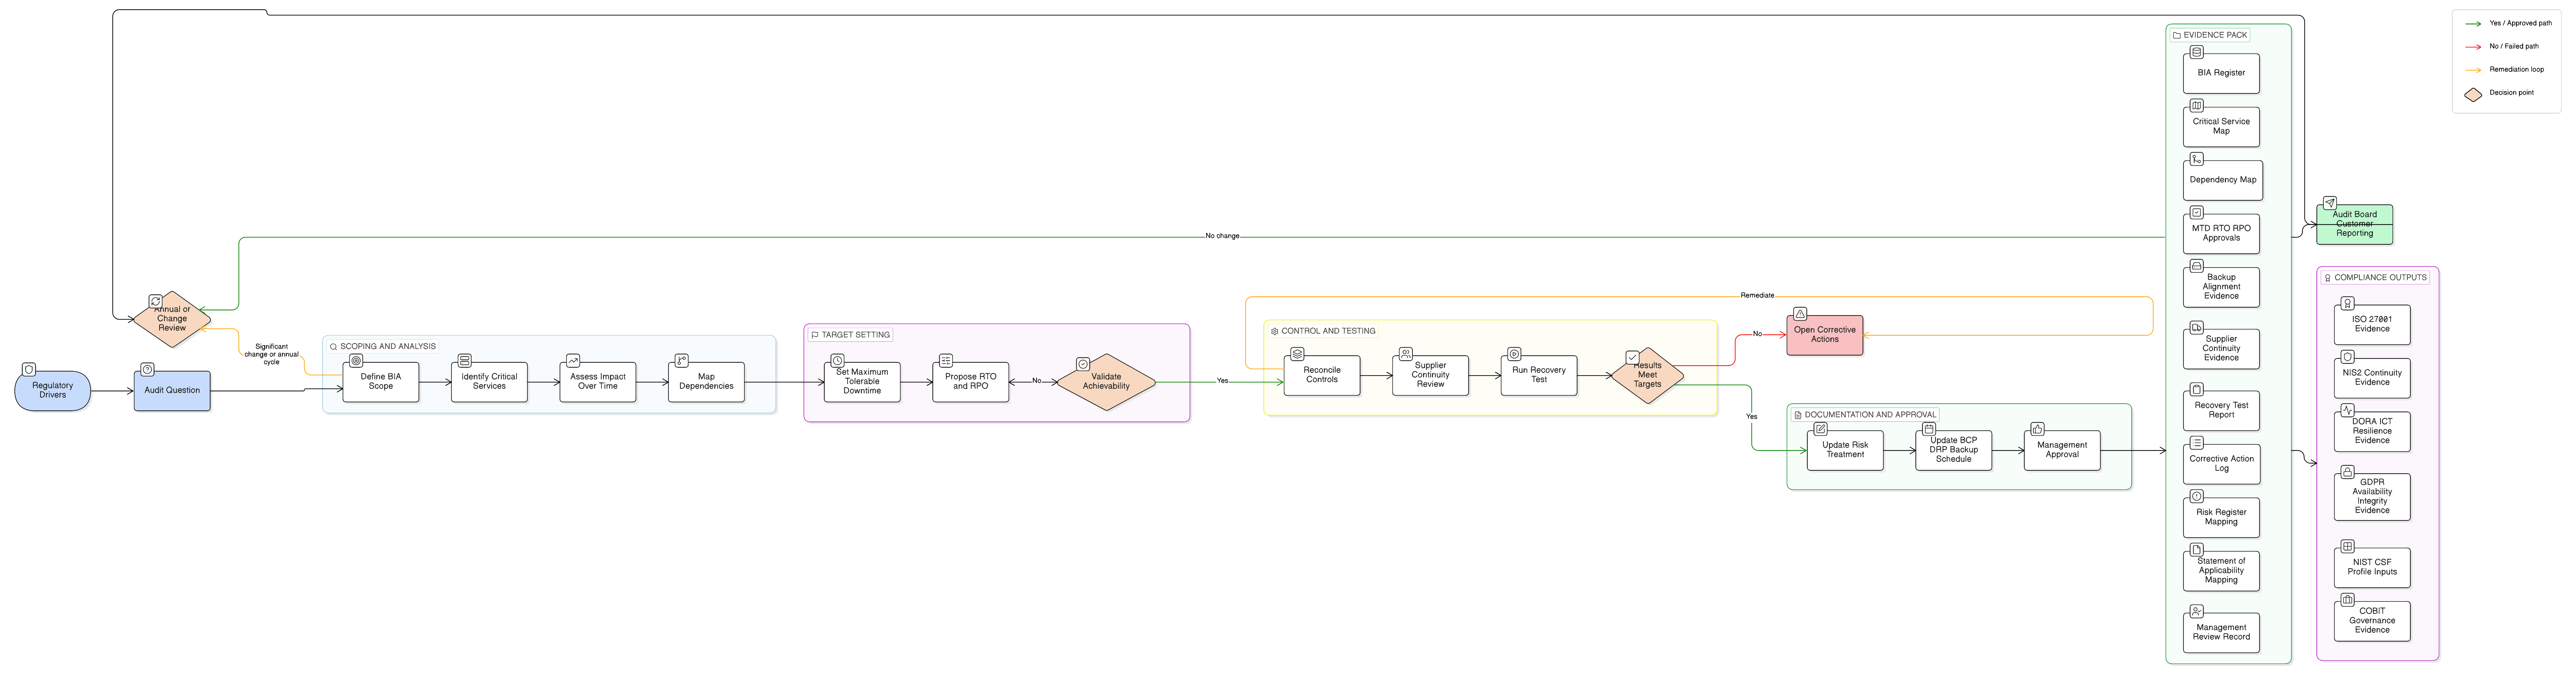
Flimkien, dawn il-klawżoli joħolqu t-traċċa li jsegwu l-awdituri: status tal-assi, sid, entrata tar-riskju, eċċezzjoni, kontrolli kumpensatorji, pjan ta’ rimedju, monitoraġġ u rieżami.
Mudell prattiku taċ-ċiklu tal-ħajja għal teknoloġija mingħajr appoġġ
L-aktar mudell utli huwa sempliċi. Ikklassifika kull assi mingħajr appoġġ jew li dalwaqt ikun mingħajr appoġġ f’wieħed minn ħames stati taċ-ċiklu tal-ħajja.
| Stat taċ-ċiklu tal-ħajja | Tifsira | Evidenza meħtieġa | Deċiżjoni tipika |
|---|---|---|---|
| Appoġġjat | Il-fornitur jipprovdi aġġornamenti tas-sigurtà u appoġġ normali | Reġistru tal-assi, referenza tal-appoġġ, status tal-patches | Kompli bil-monitoraġġ |
| Qrib it-tmiem tal-appoġġ | L-appoġġ tal-fornitur jintemm fi ħdan it-tieqa tal-ippjanar | Sid tal-migrazzjoni, data fil-mira, mappa tad-dipendenzi | Ippjana s-sostituzzjoni |
| Appoġġ estiż | Il-fornitur jipprovdi appoġġ bi ħlas jew limitat | Kuntratt, kamp ta’ applikazzjoni, riskju residwu, approvazzjoni tal-baġit | Trattament limitat fiż-żmien |
| Mingħajr appoġġ b’kontrolli kumpensatorji | Ebda appoġġ normali, iżda tibqa’ ħtieġa tan-negozju | Aċċettazzjoni tar-riskju, segmentazzjoni, monitoraġġ, reġistru tal-eċċezzjoni | Tolleranza temporanja |
| Dekummissjonar pendenti | L-assi ma jibqax meħtieġ jew is-sostituzzjoni hija lesta | Pjan ta’ dekummissjonar, migrazzjoni tad-data, evidenza ta’ rimi sigur | Irtira |
Dan l-istat taċ-ċiklu tal-ħajja għandu jkun fir-Reġistru tal-Assi, mhux f’fajl separat tas-sistemi legati. Jekk tuża CMDB, żid kampi għad-data tal-appoġġ tal-fornitur, status ta’ appoġġ estiż, Sid tar-Riskju, klassifikazzjoni tad-data, kritikalità tas-servizz, kontrolli kumpensatorji, data tal-iskadenza tal-eċċezzjoni u milestone tal-migrazzjoni.
Il-Politika tal-Ġestjoni tar-Riskju - SME ta’ Clarysec Politika tal-Ġestjoni tar-Riskju - SME tipprovdi l-istruttura minima għar-Reġistru tar-Riskji:
“Kull entrata tar-riskju għandha tinkludi: deskrizzjoni, probabbiltà, impatt, punteġġ, sid, u pjan ta’ trattament.”
Dan ġej mit-taqsima “Rekwiżiti ta’ governanza,” klawżola tal-politika 5.1.2.
Għat-timijiet tal-intrapriża, il-Politika tal-Ġestjoni tar-Riskju ta’ Clarysec Politika tal-Ġestjoni tar-Riskju tappoġġja l-istess dixxiplina bbażata fuq ir-riskju. Entrata tajba tar-riskju hija speċifika, għandha sid u tista’ tiġi ttestjata.
| Qasam | Eżempju ta’ entrata |
|---|---|
| ID tar-riskju | R-073 |
| Deskrizzjoni | Server kritiku tal-applikazzjoni finanzjarja FIN-APP-01 jaħdem fuq sistema operattiva mingħajr appoġġ u ma jibqax jirċievi aġġornamenti tas-sigurtà mill-fornitur. |
| Assi fir-riskju | FIN-APP-01, data finanzjarja, data personali u servizzi ta’ rappurtar |
| Probabbiltà | Għolja, għaliex vulnerabbiltajiet magħrufa jistgħu jibqgħu mhux patched u l-isfruttament awtomatizzat huwa komuni |
| Impatt | Kritiku, għaliex kompromess jista’ jwassal għal telf finanzjarju, espożizzjoni ta’ data personali u tfixkil tas-servizz |
| Punteġġ tar-riskju | Kritiku |
| Sid tar-riskju | Kap tas-Sistemi Finanzjarji |
| Deċiżjoni tat-trattament | Aċċetta temporanjament b’kontrolli kumpensatorji |
| Pjan ta’ trattament | Iżola s-server, irrestrinġi l-aċċess privileġġjat, żid il-monitoraġġ, żomm backups ittestjati u iddekummissjona permezz ta’ Project Phoenix sa Q4 2027 |
| Ċiklu ta’ rieżami | Kull xahar għall-evidenza teknika u kull tliet xhur għall-aċċettazzjoni mill-maniġment |
Din mhijiex aċċettazzjoni passiva tar-riskju. Hija deċiżjoni tan-negozju dokumentata b’kontrolli, sjieda, rieżami u data fil-mira għat-tmiem.
L-użu ta’ Zenith Blueprint biex il-proċess ikun jista’ jiġi awditjat
L-aktar mod rapidu biex il-mudell isir operattiv huwa li tuża Zenith Blueprint: Pjan direzzjonali fi 30 pass għall-awditur ta’ Clarysec Zenith Blueprint bħala l-fluss tax-xogħol.
Fil-fażi tal-Ġestjoni tar-Riskju, Pass 9, Zenith Blueprint jagħti istruzzjonijiet lill-organizzazzjonijiet biex jagħmlu inventarju tal-assi u jidentifikaw vulnerabbiltajiet. Jispjega li assi tal-informazzjoni jinkludu software, sistemi operattivi, servizzi cloud, hardware, tagħmir tan-netwerk, servizzi, proċessi u servizzi ta’ partijiet terzi. Jagħti wkoll parir lill-organizzazzjonijiet biex jirreġistraw l-isem, is-sid, il-post u l-klassifikazzjoni, u biex jimmarkaw assi tad-data personali għal rilevanza GDPR u assi ta’ servizzi kritiċi għal applikabbiltà potenzjali ta’ NIS2.
Għal sistemi fi tmiem il-ħajja, estendi Pass 9 b’erba’ kampi addizzjonali:
- Status tal-appoġġ tal-fornitur
- Data tat-tmiem tal-appoġġ
- Referenza tal-kuntratt ta’ appoġġ estiż
- Deċiżjoni taċ-ċiklu tal-ħajja
Imbagħad irreġistra vulnerabbiltajiet bħal verżjoni tas-software mingħajr appoġġ, firmware mhux patched, kriptaġġ legat, protokoll obsolet, fornitur li ma jibqax joħroġ tiswijiet jew verżjoni SaaS API deprezzata.
Fil-fażi Controls in Action, Pass 19, Zenith Blueprint jispjega l-ġestjoni tal-vulnerabbiltajiet f’termini prattiċi:
“Il-ġestjoni tal-vulnerabbiltajiet hija waħda mill-oqsma l-aktar kritiċi tal-iġjene ċibernetika moderna. Filwaqt li l-firewalls u l-għodod antivirus jipprovdu protezzjoni, jistgħu jiġu mdgħajfa jekk sistemi mhux patched jew servizzi konfigurati ħażin jitħallew esposti.”
Jagħti wkoll ir-rispons għal sistemi li ma jistgħux jiġu patched immedjatament:
“Għal sistemi li ma jistgħux jiġu patched immedjatament, forsi minħabba software legat jew restrizzjonijiet ta’ ħin ta’ waqfien, implimenta kontrolli kumpensatorji. Dan jista’ jinkludi iżolament tas-sistema wara firewall, limitazzjoni tal-aċċess, jew żieda fil-monitoraġġ. U f’kull każ, irreġistra u aċċetta r-riskju residwu formalment, biex turi li l-kwistjoni ma ntesietx.”
Pass 13 ta’ Zenith Blueprint jagħti l-għażliet tat-trattament: immitiga, evita, ittrasferixxi jew aċċetta. Għal assi fi tmiem il-ħajja, evita spiss ifisser iddekummissjona. Immitiga jfisser iżola, saħħaħ, immonitorja u ssostitwixxi. Ittrasferixxi jista’ jinvolvi esternalizzazzjoni jew appoġġ bi ħlas, iżda r-responsabbiltà tibqa’. Aċċetta għandu jkun espliċitu, approvat, dokumentat u limitat fiż-żmien.
Kontrolli kumpensatorji li jnaqqsu riskju reali
Il-kontrolli kumpensatorji m’għandhomx ikunu kosmetiċi. “Naċċettaw ir-riskju” mhuwiex kontroll. “Huwa wara firewall” jista’ jkun insuffiċjenti jekk ikun permess traffiku intern wiesa’.
Sett kredibbli ta’ kontrolli kumpensatorji għandu jnaqqas il-probabbiltà, jillimita l-firxa tal-impatt, iżid is-sejbien u jippreserva l-irkupru. Għal server mingħajr appoġġ, appliance VPN, apparat OT jew applikazzjoni legata, il-pakkett tal-evidenza għandu jinkludi:
- Sid tan-negozju u sid tekniku kkonfermati
- Tneħħija tal-espożizzjoni għall-internet sakemm ma tkunx ġustifikata formalment
- Segment tan-netwerk ristrett jew VLAN legata iżolata
- Flussi ta’ sors, destinazzjoni u port fuq allowlist
- MFA għall-aċċess amministrattiv fejn teknikament possibbli
- Bastion host imsaħħaħ għall-amministrazzjoni
- Tneħħija ta’ servizzi, kontijiet u protokolli mhux użati
- Diżattivazzjoni tal-kontrolli kriptografiċi legati fejn possibbli
- Konfigurazzjoni bażi sigura u monitoraġġ tal-integrità tal-fajls
- Logging ċentralizzat u korrelazzjoni SIEM
- Twissijiet għal imġiba anomala, logins falluti u konnessjonijiet ħerġin
- Skannjar awtentikat tal-vulnerabbiltajiet fejn ikun sikur
- Backups ittestjati u reġistri tar-restawr
- Limitazzjonijiet dokumentati tal-appoġġ tal-fornitur
- Data ta’ sostituzzjoni jew dekummissjonar
- Rieżami ta’ kull xahar għal eċċezzjonijiet ta’ riskju għoli
Il-Endpoint Protection / Malware Policy għall-intrapriżi ta’ Clarysec Politika tal-Protezzjoni tal-Endpoints / Malware issaħħaħ il-ħtieġa għal riżultat definit:
“Pjan ta’ rimedju limitat fiż-żmien jew skeda ta’ dekummissjonar”
Dan ġej mit-taqsima “Trattament tar-riskju u eċċezzjonijiet,” klawżola tal-politika 7.2.4.
L-evidenza tal-monitoraġġ hija essenzjali wkoll. Il-Politika dwar il-Monitoraġġ tal-Awditu u l-Konformità għall-intrapriżi ta’ Clarysec Politika dwar il-Monitoraġġ tal-Awditu u l-Konformità tgħid:
“Għodod awtomatizzati għandhom jiġu implimentati biex jimmonitorjaw il-konformità tal-konfigurazzjoni, il-ġestjoni tal-vulnerabbiltajiet, l-istatus tal-patches u l-aċċess privileġġjat.”
Dan ġej mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika,” klawżola tal-politika 6.4.1.
Jekk firewall legat huwa mingħajr appoġġ, l-għodod tiegħek jistgħu jippruvaw il-verżjoni tal-firmware tiegħu, il-konfigurazzjoni bażi, l-istorja tal-aċċess privileġġjat u l-espożizzjoni għall-vulnerabbiltajiet? Jekk server legat huwa iżolat, tista’ tipprova li s-segmentazzjoni għadha taħdem wara tibdil fin-netwerk? Dawk il-mistoqsijiet jiddefinixxu evidenza lesta għall-awditjar.
Immappjar tal-konformità trasversali għar-riskju ta’ tmiem il-ħajja
L-istess evidenza tista’ tissodisfa diversi obbligi meta tkun strutturata b’mod korrett. It-tabella hawn taħt tallinja evidenza ewlenija ma’ ISO/IEC 27001:2022, NIS2, DORA, GDPR u NIST CSF 2.0.
| Oġġett ta’ evidenza | Ankra ISO/IEC 27001:2022 u ISO/IEC 27002:2022 | Rilevanza NIS2 | Rilevanza DORA | Rilevanza GDPR | Rilevanza NIST CSF 2.0 |
|---|---|---|---|---|---|
| Reġistru tal-Assi bi status taċ-ċiklu tal-ħajja | Clause 6 proċess tar-riskju, Anness A 5.9 inventarju tal-informazzjoni u assi assoċjati oħra | Article 21(2)(i) kontroll tal-aċċess u ġestjoni tal-assi | Article 8 identifikazzjoni tal-assi tal-ICT u tad-dipendenzi | Article 5 responsabbiltà u Article 32 sigurtà tal-ipproċessar | ID.AM ġestjoni tal-assi |
| Entrata tar-riskju għal sistema mingħajr appoġġ | Clauses 6.1.2 u 6.1.3 valutazzjoni tar-riskju u trattament | Article 21(2)(a) analiżi tar-riskju u sigurtà tas-sistemi tal-informazzjoni | Article 6 qafas tal-ġestjoni tar-riskju tal-ICT | Article 32 miżuri xierqa għar-riskju | GV.RM u ID.RA ġestjoni tar-riskju |
| Approvazzjoni tal-eċċezzjoni | Approvazzjoni tat-trattament tar-riskju u raġunament tad-Dikjarazzjoni ta’ Applikabbiltà | Article 20 sorveljanza mill-korp maniġerjali | Article 5 governanza u responsabbiltà tal-maniġment | Article 5 responsabbiltà | GV.RR u GV.OV rwoli u sorveljanza |
| Kontrolli kumpensatorji | Anness A 8.8 ġestjoni tal-vulnerabbiltajiet u 8.9 ġestjoni tal-konfigurazzjoni | Article 21(2)(e) ġestjoni tal-vulnerabbiltajiet u manutenzjoni | Articles 9, 10 u 11 protezzjoni, skoperta, rispons u rkupru | Article 32 kunfidenzjalità, integrità, disponibbiltà u reżiljenza | PR.PS, PR.IR u DE.CM outcomes protettivi u ta’ monitoraġġ |
| Reġistru tal-appoġġ tal-fornitur | Anness A relazzjoni mal-fornitur u kontrolli tal-katina tal-provvista tal-ICT | Article 21(2)(d) sigurtà tal-katina tal-provvista | Articles 28 sa 30 riskju tal-ICT ta’ partijiet terzi u dispożizzjonijiet kuntrattwali | Assigurazzjoni tal-proċessur u tas-sigurtà fejn tkun involuta data personali | GV.SC ġestjoni tar-riskju tal-katina tal-provvista |
| Pjan direzzjonali tal-migrazzjoni | Pjan ta’ trattament tar-riskju u titjib kontinwu | Article 21 miżuri korrettivi tar-riskju | Article 6 qafas tar-riskju tal-ICT u Article 13 tagħlim u evoluzzjoni | Xierqa kontinwa tal-miżuri | Ippjanar ta’ azzjonijiet tal-Profil CSF |
| Monitoraġġ u logging | Anness A 8.15 logging u 8.16 attivitajiet ta’ monitoraġġ | Article 21 ġestjoni tal-inċidenti u tħejjija għas-sejbien | Articles 10, 17 u 18 skoperta, ġestjoni tal-inċidenti u klassifikazzjoni | Evidenza tas-sejbien u l-investigazzjoni ta’ ksur | DE.CM u RS.MA monitoraġġ u analiżi tar-rispons |
| Test tal-backup u l-irkupru | Anness A 8.13 backup tal-informazzjoni u 5.30 tħejjija tal-ICT għall-kontinwità tan-negozju | Article 21(2)(c) kontinwità tan-negozju u ġestjoni tal-backup | Articles 11 u 12 rispons, irkupru, backup u restawr | Article 32 disponibbiltà u restawr | RC.RP ippjanar tal-irkupru |
NIS2 Article 23 huwa importanti wkoll. Jekk sistema mingħajr appoġġ tikkawża jew tikkontribwixxi għal inċident sinifikanti, l-entità jista’ jkollha bżonn rappurtar f’fażijiet, inkluż twissija bikrija fi żmien 24 siegħa, notifika fi żmien 72 siegħa u rapport finali fi żmien xahar. Għalhekk, assi fi tmiem il-ħajja għandhom jiġu integrati fil-playbooks tal-inċidenti, mhux trattati bħala infrastruttura fl-isfond.
L-evidenza tal-inċidenti taħt DORA hija aktar dettaljata. Entitajiet finanzjarji għandhom jiskopru, jimmaniġġjaw, jirreġistraw, jikklassifikaw u jirrappurtaw inċidenti relatati mal-ICT. Il-klassifikazzjoni tqis klijenti affettwati, tranżazzjonijiet affettwati, impatt reputazzjonali, tul ta’ żmien, firxa ġeografika, telf ta’ data, kritikalità tas-servizzi u impatt ekonomiku. Jekk komponent legat tal-pagamenti jew dipendenza tal-portal tal-klijenti hija mingħajr appoġġ, l-istatus taċ-ċiklu tal-ħajja tagħha għandu jkun viżibbli waqt il-klassifikazzjoni tal-inċident.
GDPR jiffoka fuq data personali. Jekk infrastruttura mingħajr appoġġ tipproċessa data personali, l-organizzazzjoni għandha turi għaliex il-miżuri magħżula huma xierqa għar-riskju, kif il-kunfidenzjalità u l-integrità huma protetti, kif id-disponibbiltà u r-restawr jinżammu, u kif jaħdem is-sejbien tal-ksur.
Tmiem il-ħajja tal-fornituri u SaaS: id-dipendenza moħbija
Ħafna problemi ta’ tmiem il-ħajja mhumiex ġewwa ċ-ċentru tad-data. Jinsabu fid-dipendenzi fuq il-fornituri.
Fornitur SaaS jirtira verżjoni API. Fornitur ta’ firewall immaniġġjat iħabbar li mudell ta’ hardware se jieqaf jirċievi aġġornamenti tal-firmware. Immaġni tal-marketplace cloud ma tibqax tinżamm. Proċessur tal-pagamenti jibdel ir-rekwiżiti tal-integrazzjoni. Fornitur OT joffri biss appoġġ estiż bi ħlas. Fornitur tad-database jappoġġja l-prodott, iżda mhux il-verżjoni li teħtieġ l-applikazzjoni tiegħek.
NIS2 Article 21 jeħtieġ lill-entitajiet iqisu l-vulnerabbiltajiet tal-fornituri, il-kwalità tal-prodotti u l-prattiki taċ-ċibersigurtà tal-fornituri. DORA Articles 28 sa 30 jeħtieġu lill-entitajiet finanzjarji jimmaniġġjaw ir-riskju tal-ICT ta’ partijiet terzi, iżommu reġistri tal-arranġamenti ta’ servizzi tal-ICT, jiddistingwu l-appoġġ għal funzjonijiet kritiċi jew importanti, jivvalutaw ir-riskju qabel il-kuntrattar, jinkludu obbligi kuntrattwali ta’ sigurtà u inċidenti, u jżommu strateġiji ta’ ħruġ.
Fil-fażi Controls in Action, Pass 23, Zenith Blueprint jiddeskrivi l-problema tat-tibdil fil-fornituri:
“Relazzjoni ma’ fornitur mhijiex statika. Maż-żmien, il-kamp ta’ applikazzjoni jevolvi. Proġett jespandi. Sistema ġdida tiġi integrata. Kuntratt minuri ta’ appoġġ jinbidel fi ftehim kritiku dwar l-ipproċessar tad-data.”
Iwissi wkoll li tibdil fis-servizzi tal-fornituri jista’ jseħħ “barra mill-proċess formali ta’ rieżami tal-kuntratti, barra mis-sorveljanza tas-sigurtà, u ferm lil hinn mill-assunzjonijiet oriġinali tar-riskju.”
Għall-ġestjoni ta’ tmiem il-ħajja, il-kuntratti tal-fornituri għandhom jiddefinixxu aspettattivi ta’ appoġġ għall-patches u l-firmware, skadenzi tan-notifika tal-irtirar tal-prodott, obbligi ta’ żvelar tal-vulnerabbiltajiet, assistenza għall-inċidenti, limiti ta’ appoġġ estiż, appoġġ għall-ħruġ, ritorn tad-data, tibdil fis-subkuntratturi u drittijiet ta’ assigurazzjoni. Taħt DORA, kuntratti li jappoġġjaw funzjonijiet kritiċi jew importanti jistgħu wkoll jeħtieġu miri ta’ prestazzjoni, kooperazzjoni mal-awtoritajiet, drittijiet ta’ awditjar u spezzjoni, ittestjar ta’ kontinġenza tal-fornitur u perjodi ta’ tranżizzjoni għall-ħruġ.
Kif l-awdituri se jittestjaw l-evidenza tiegħek
Assi fi tmiem il-ħajja huma attraenti għall-awdituri għaliex juruhom jekk is-sistema ta’ ġestjoni taħdimx taħt pressjoni. Il-mistoqsija mhijiex biss “Għandkom sistemi mingħajr appoġġ?” Ħafna organizzazzjonijiet għandhom. Il-mistoqsija hija “Tafuhom, tiggvernawhom u tnaqqsu r-riskju b’mod ikkontrollat?”
| Lenti tal-awditur | Mistoqsija probabbli tal-awditu | Evidenza li taħdem |
|---|---|---|
| Awditur ISO/IEC 27001:2022 | L-assi fi tmiem il-ħajja ġew identifikati, evalwati għar-riskju, trattati u riflessi fis-SoA? | Reġistru tal-Assi, valutazzjoni tar-riskju, pjan ta’ trattament, raġunament tas-SoA, approvazzjonijiet ta’ eċċezzjonijiet, minuti tar-Rieżami tal-Ġestjoni |
| Lenti superviżorja NIS2 | Il-maniġment approva miżuri xierqa u proporzjonati għall-iġjene ċibernetika, il-ġestjoni tal-vulnerabbiltajiet u l-fornituri? | Minuti tal-bord, immappjar ta’ Article 21, evidenza tal-vulnerabbiltajiet, reġistri tal-appoġġ tal-fornituri, pjan ta’ azzjonijiet korrettivi |
| Lenti superviżorja DORA | L-assi ICT mingħajr appoġġ jappoġġja funzjoni kritika jew importanti, u huwa kopert minn riskju ICT, ittestjar, kontinwità u kontrolli ta’ partijiet terzi? | Mappa tad-dipendenzi tal-ICT, evalwazzjoni tal-funzjoni kritika, evidenza tat-testijiet tar-reżiljenza, reġistru tal-fornituri, pjan ta’ ħruġ |
| Lenti GDPR u privatezza | Is-sistema mingħajr appoġġ tipproċessa data personali, u l-miżuri ta’ Article 32 huma ġustifikati u jistgħu jintwerew? | Inventarju tad-Data, rwol tal-ipproċessar, valutazzjoni tar-riskju, kontrolli tal-aċċess, kriptaġġ, logging, testijiet tal-backup, playbook tal-ksur |
| Lenti NIST CSF 2.0 | Hemm Current Profile, Target Profile u pjan ta’ azzjoni prijoritizzat għal lakuni fiċ-ċiklu tal-ħajja u fil-vulnerabbiltajiet? | Profil CSF, analiżi tal-lakuni, pjan direzzjonali, metriċi tal-progress |
| Lenti COBIT 2019 jew stil ISACA | L-objettivi tal-governanza, is-sjieda, l-aptit għar-riskju, il-metriċi tal-prestazzjoni u l-attivitajiet ta’ assigurazzjoni huma definiti? | RACI, allinjament mal-aptit għar-riskju, rapporti KPI u KRI, riżultati tal-ittestjar tal-kontrolli, traċċar tal-kwistjonijiet |
Awditur ISO tajjeb se jsegwi t-traċċa mill-kamp ta’ applikazzjoni għall-valutazzjoni tar-riskju, għat-trattament, għas-SoA u għall-evidenza tal-implimentazzjoni. Rieżaminatur NIS2 se jiffoka fuq is-sorveljanza mill-maniġment u miżuri xierqa. Rieżaminatur DORA jistaqsi jekk l-assi mingħajr appoġġ jheddidx ir-reżiljenza operattiva. DPO jew awditur GDPR jistaqsi jekk hemmx data personali involuta u jekk is-salvagwardji humiex xierqa b’mod li jista’ jintwera.
Rieżami tal-Ġestjoni: fejn ir-riskju legat isir governanza
Sistemi mingħajr appoġġ għandhom jidhru fir-Rieżami tal-Ġestjoni bħala tema tar-riskju, mhux biss bħala tickets individwali. Il-bord jew il-korp maniġerjali m’għandux għalfejn jiddibatti kull librerija obsoleta, iżda għandu bżonn viżibbiltà fuq espożizzjoni materjali għar-riskju.
Pakkett utli għar-Rieżami tal-Ġestjoni jinkludi:
- Numru ta’ assi appoġġjati, qrib it-tmiem tal-appoġġ, b’appoġġ estiż u mingħajr appoġġ
- Assi mingħajr appoġġ li jappoġġjaw servizzi kritiċi
- Assi mingħajr appoġġ li jipproċessaw data personali
- Assi mingħajr appoġġ aċċessibbli mill-internet
- Riskji għoljin u medji aċċettati mill-maniġment
- Eċċezzjonijiet li jiskadu fit-30, 60 u 90 jum li ġejjin
- Status tal-pjan direzzjonali tal-migrazzjoni u restrizzjonijiet tal-baġit
- Notifiki ta’ tmiem il-ħajja tal-fornituri u lakuni fl-appoġġ
- Inċidenti jew near misses li jinvolvu teknoloġija legata
- Xejra tar-riskju residwu u azzjonijiet ta’ trattament skaduti
Dan jallinja mal-aspettattivi ta’ tmexxija u prestazzjoni ta’ ISO/IEC 27001:2022, mar-responsabbiltà tal-maniġment taħt NIS2, mal-governanza ta’ DORA u mal-outcomes GOVERN ta’ NIST CSF. Jipprevjeni wkoll modalità komuni ta’ falliment: ir-riskju jkun magħruf lill-IT iżda inviżibbli għat-tmexxija.
L-approċċ ta’ Clarysec għal governanza ta’ tmiem il-ħajja lesta għall-awditjar
Clarysec jgħin lill-organizzazzjonijiet jikkonvertu teknoloġija fi tmiem il-ħajja minn dgħufija mhux immaniġġjata għal programm strutturat ta’ kontrolli. L-approċċ jgħaqqad Zenith Blueprint, mudelli ta’ politiki u l-immappjar ta’ konformità trasversali ta’ Zenith Controls.
Proġett intern tipiku jew impenn appoġġjat minn Clarysec isegwi dan ir-ritmu:
- Iddefinixxi l-kamp ta’ applikazzjoni skont is-servizz, il-proċess tan-negozju, il-ġeografija u l-espożizzjoni regolatorja
- Identifika assi, sidien, tipi ta’ data, fornituri u status taċ-ċiklu tal-ħajja
- Ikklassifika teknoloġija mingħajr appoġġ u li dalwaqt tkun mingħajr appoġġ
- Immappja assi għal servizzi kritiċi, data personali u operazzjonijiet regolati
- Irreġistra vulnerabbiltajiet tekniċi u limitazzjonijiet tal-appoġġ tal-fornitur
- Oħloq entrati tar-riskju b’probabbiltà, impatt, punteġġ, sid u pjan ta’ trattament
- Agħżel it-trattament: immitiga, evita, ittrasferixxi jew aċċetta
- Iddefinixxi kontrolli kumpensatorji u evidenza tal-monitoraġġ
- Aġġorna s-SoA u r-Reġistru tal-Eċċezzjonijiet tal-politika
- Ibni pjan direzzjonali ta’ migrazzjoni, sostituzzjoni jew dekummissjonar
- Irrevedi l-kuntratti tal-fornituri u t-termini ta’ appoġġ estiż
- Irrapporta r-riskju residwu lill-maniġment
- Ittestja l-evidenza minn perspettiva ta’ awditu
Dan mhuwiex dwar taparsi li kull sistema legata tista’ tisparixxi immedjatament. Entitajiet regolati, manifatturi, fornituri SaaS, ditti fintech u SMEs spiss għandhom restrizzjonijiet operattivi reali. Il-punt huwa li dawn ir-restrizzjonijiet isiru espliċiti, ikkontrollati u limitati fiż-żmien.
Il-passi li jmiss: ikkontrolla ċ-ċimiterju teknoloġiku qabel ma jagħmel hekk l-awditu
Sistemi fi tmiem il-ħajja mhumiex sinjal ta’ falliment. Huma test tal-governanza. L-organizzazzjonijiet li jimmaniġġjawhom tajjeb mhux se jkunu dawk mingħajr teknoloġija legata. Se jkunu dawk li jistgħu jippruvaw li kull riskju legat huwa magħruf, għandu sid, huwa kkontrollat, rieżaminat u miexi lejn l-għeluq.
Ibda bi tliet azzjonijiet din il-ġimgħa:
- Żid kampi għall-istatus taċ-ċiklu tal-ħajja, id-data tal-appoġġ tal-fornitur u l-iskadenza tal-eċċezzjoni fir-Reġistru tal-Assi tiegħek.
- Oħloq entrata tar-riskju għal kull assi mingħajr appoġġ li jappoġġja servizzi kritiċi jew jipproċessa data personali.
- Eħtieġ eċċezzjoni limitata fiż-żmien b’kontrolli kumpensatorji għal kull sistema li ma tistax tiġi patched jew sostitwita immedjatament.
Clarysec jista’ jgħinek taċċellera dan b’Zenith Blueprint: Pjan direzzjonali fi 30 pass għall-awditur Zenith Blueprint, Politika tal-Ġestjoni tal-Assi Politika tal-Ġestjoni tal-Assi, Politika dwar il-Ġestjoni tal-Vulnerabbiltajiet u l-Patches Politika dwar il-Ġestjoni tal-Vulnerabbiltajiet u l-Patches, Politika dwar il-Monitoraġġ tal-Awditu u l-Konformità Politika dwar il-Monitoraġġ tal-Awditu u l-Konformità u Zenith Controls: Il-Gwida għall-Konformità Trasversali Zenith Controls.
Jekk l-organizzazzjoni tiegħek għad għandha sistemi operattivi mingħajr appoġġ, apparati tan-netwerk obsoleti, appoġġ tal-fornituri skadut, kontrolluri OT legati jew dipendenzi SaaS li qed joqorbu lejn l-irtirar, tistenniex l-inċident jew is-sejba tal-awditjar li jmiss. Niżżel it-toolkits ta’ Clarysec, immappja l-evidenza tiegħek, u ibbukkja evalwazzjoni ta’ Clarysec biex iddawwar ir-riskju tat-teknoloġija legata tiegħek fi programm ta’ evidenza ISO 27001:2022 difensibbli.
Sir PECB ISO/IEC 27001 Lead Implementer jew Lead Auditor
- ✓ Materjal uffiċjali ta' PECB u żewġ tentattivi tal-eżami
- ✓ Tariffa taċ-ċertifikazzjoni u l-AMF tal-ewwel sena inklużi, fejn applikabbli
- ✓ Studju indipendenti jew live online · il-kors jiġi assenjat fi żmien jum tax-xogħol
Frequently Asked Questions
Dwar l-awtur

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council